

الأمن السيبراني للسيارات
UN R155 وISO/SAE 21434 وAutomotive Threat Matrix من Auto-ISAC — كيف يُوصف سلوك المهاجمين على المركبة، ويُقيَّم في TARA، ويُثبَت في اختبار الاختراق.
البرمجة الآمنة وSSDLC وأمن خطوط CI/CD وأمن سلسلة التوريد (SLSA وSBOM) ولوائح المنتجات من CRA إلى IEC 62443: كيف تنشأ منتجات آمنة — من أول سطر شيفرة حتى علامة CE.
لا تنشأ المنتجات الآمنة في اختبار الاختراق في النهاية، بل في عملية التطوير ذاتها: متطلبات الأمن في التصميم، والبرمجة الآمنة والمراجعات في الشيفرة، وSAST وSCA وفحص الأسرار في البناء، والمخرجات الموقَّعة وSBOM عند الإصدار — وإدارة الثغرات الأمنية على امتداد دورة حياة المنتج بأكملها. وفي عصر الذكاء الاصطناعي تحديدًا، حيث يكتب مساعدو البرمجة جزءًا كبيرًا من الشيفرة، يحسم خط الإنتاج أمن المنتج. تجمع صفحات المعرفة هذه منهجيتنا من OWASP SAMM وASVS وISVS مرورًا بـ SLSA وOWASP Top 10 CI/CD Risks وصولًا إلى CRA وIEC 62443 وISO/SAE 21434 وMDR — بما في ذلك تقييمات ذاتية مجانية لمستوى نضجكم.
يقود كل موضوع إلى صفحة معرفة خاصة به تتضمن التعمق وأدلة عملية والخدمات المناسبة.
UN R155 وISO/SAE 21434 وAutomotive Threat Matrix من Auto-ISAC — كيف يُوصف سلوك المهاجمين على المركبة، ويُقيَّم في TARA، ويُثبَت في اختبار الاختراق.
البرمجة الآمنة وبناء SSDLC وتمكين المطورين — الأمن جزء من الحرفة، لا إصلاح لاحق.
تقوية سلاسل البناء، والتحكم في التبعيات، وتوقيع المخرجات — من SBOM مرورًا بـ SLSA وصولًا إلى أمن خطوط الإنتاج المدعوم بالذكاء الاصطناعي.
CRA وIEC 62443 وISO/SAE 21434 وMDR — مطابقة تنظيمية سليمة من الأنظمة المدمجة حتى الأجهزة الطبية.
أين تقفون؟ تقييمات ذاتية مبنية على OWASP (SAMM وISVS وSCVS) وVamiAppSec — منصتنا المدعومة بـ LLM لـ Secure SDLC وامتثال أمن المنتجات، مع VamiDAST مدمج بالكامل لـ DAST بالذكاء الاصطناعي.
تعثر الماسحات القائمة على القواعد بشكل موثوق على الأخطاء النحوية. أمّا التفويض المعطوب ومنطق الأعمال والصلاحيات المفترضة خطأً فليس لها توقيع. نجمع القواعد واستدلال الذكاء الاصطناعي والتحقق من الاستغلال في منظومة يستطيع فريقكم تشغيلها.
خدمة استشارية — تبقى صفحات المعرفة أعلاه متاحة مجانًا.
صفحات معرفية متعمقة حول الموضوعات التي تثير حاليًا أكثر الأسئلة — مع مصادر موثّقة وإجراءات ملموسة.
تقترح نماذج الذكاء الاصطناعي حزمًا غير موجودة — ويمكن للمهاجمين تسجيل هذه الأسماء تحديدًا. ووكلاء البرمجة الذين يملكون وصولًا إلى الطرفية يثبّتون ما يرونه صحيحًا. تربط هذه الدراسة المعمّقة Typosquatting وSlopsquatting في npm وPyPI بنموذج أمني لوكلاء البرمجة وبيئة تشغيلهم (Harness): سلسلة الهجوم، وخمس طبقات حماية، والالتزامات الناشئة عن CRA وNIS2 وDORA، وتقييم ذاتي، وورقة بيضاء لـ CISO.
إلى صفحة المعرفةكيف تصف مصفوفة Auto-ISAC سلوك المهاجمين على المركبات – وكيف توحّد TARA وفق ISO/SAE 21434، ودليل الإثبات وفق UN R155، وكتالوجات اختبار OWASP، وVehicle SOC في لغة مشتركة.
إلى صفحة المعرفةكيف تتجنّبون الثغرات الأمنية بشكل منهجي: الخريطة الحالية من CWE Top 25 وOWASP Top 10:2025، وASVS 5.0 كإطار للمتطلبات، والممارسات التي تُحدث الفرق في العمل اليومي للتطوير.
إلى صفحة المعرفةالتحليل الثابت للشيفرة هو نقطة التحكم الأكثر إحالةً متبادلة في دورة التطوير الآمن – وهو في الوقت ذاته الأداة الأكثر إثارةً للإحباط. ما الذي يقدّمه SAST تقنيًا، وأين ثبتت حدوده، وما المعايير التي تشترطه، وما الذي يغيّره الذكاء الاصطناعي فيه حاليًا.
إلى صفحة المعرفةتفرز النماذج اللغوية النتائج، وتستدل دلاليًا عبر حدود الدوال، وتجد ثغرات Zero-Day حقيقية. ما الموثق من ذلك، وما الأدوات المتاحة في 2026، وأين تكمن الحدود والمخاطر الجديدة — بمصادر بدلًا من التسويق.
إلى صفحة المعرفةكيف تدمجون الأمن بشكل منهجي في كل مرحلة من مراحل تطوير البرمجيات – مع NIST SSDF كقائمة ممارسات، وOWASP SAMM كنموذج نضج، وبوابات أمنية من المتطلبات حتى التشغيل.
إلى صفحة المعرفةلكل ورقة بيضاء صفحة خاصة بها تتضمن التفاصيل ونموذج تنزيل مباشر.
 EU CRAقانون المرونة السيبرانية الأوروبي (CRA) — دليل عملي للمنتجات الرقميةإلى صفحة الورقة البيضاء
 أمن CI/CDأمن خطوط CI/CD: كيف يستولي المهاجمون على خط الإنتاج لديكم — وكيف تستعيدونهإلى صفحة الورقة البيضاء
 DevSecOpsOWASP Top 10 CI/CD Security Risks — دليل عملي مع مطابقة للامتثالإلى صفحة الورقة البيضاء
 البرمجة الآمنةالبرمجة الآمنة في عصر الذكاء الاصطناعي: CWE Top 25 (2025) والأمن بالتصميمإلى صفحة الورقة البيضاء
 أمن الذكاء الاصطناعي وCI/CDالأمن المدعوم بالذكاء الاصطناعي في خط CI/CDإلى صفحة الورقة البيضاء
 الأمن السيبراني للسياراتAutomotive Threat Matrix — ATT&CK للمركباتإلى صفحة الورقة البيضاء
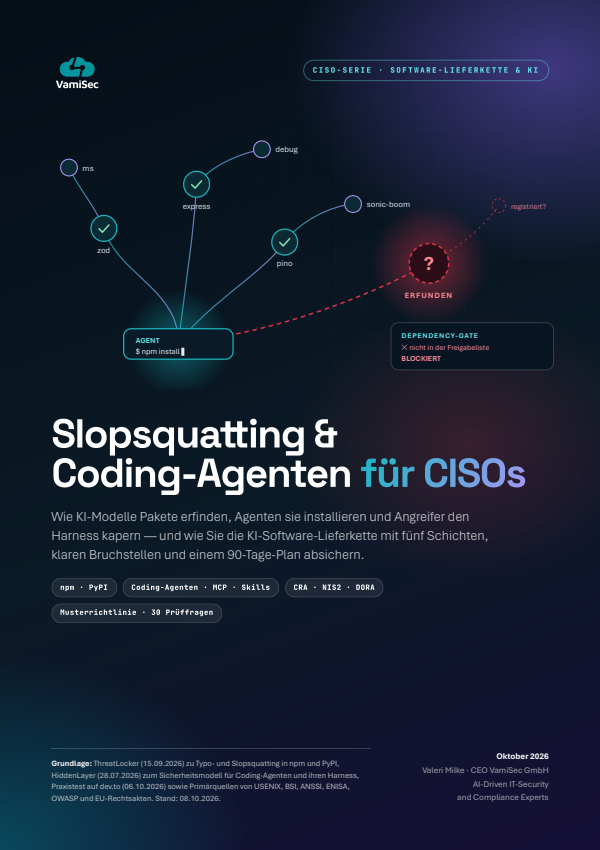 سلسلة توريد البرمجيات / وكلاء الذكاء الاصطناعيSlopsquatting ووكلاء البرمجة لـ CISOs — تأمين سلسلة توريد برمجيات الذكاء الاصطناعيإلى صفحة الورقة البيضاء
في المحادثة الأولية نقيّم مستوى نضج SSDLC لديكم — ونبيّن أيّ الإجراءات في خط الإنتاج والشيفرة واعتماد المنتج هي الأكثر تأثيرًا.