

طبّقوا الامتثال لـ AI Act بكفاءة – مع نظامَي ISMS وKIMS متكاملين وفق ISO 27001 وISO 42001
تطبيق فعّال وآمن ومتوافق قانونيًا للتنظيم الجديد للذكاء الاصطناعي. حتى الموعد النهائي في 1 أغسطس 2026.
EU AI Act
قانون الذكاء الاصطناعي الأوروبي (EU AI Act) هو أول قانون شامل لتنظيم الذكاء الاصطناعي في الاتحاد الأوروبي. ويهدف إلى ضمان استخدام آمن وشفاف للذكاء الاصطناعي، وتقليل المخاطر، وتعزيز الابتكار. ويضع القانون قواعد مُلزِمة لتطوير أنظمة الذكاء الاصطناعي وتوفيرها واستخدامها، بناءً على مستوى مخاطرها. والهدف هو حماية الحقوق الأساسية والسلامة والمعايير الأخلاقية في التعامل مع الذكاء الاصطناعي.
بالنسبة للشركات يعني AI Act: التزامات جديدة، ومتطلبات توثيق واضحة، وعقوبات مرتفعة عند المخالفات. تدعمكم VamiSec في التطبيق المتوافق قانونيًا والفعّال.
4 مستويات المخاطر في EU AI Act
يصنّف AI Act أنظمة الذكاء الاصطناعي وفق مستوى مخاطرها. وكلما ارتفعت المخاطر، اشتدّت المتطلبات.
أنظمة ذكاء اصطناعي محظورة (مثل التقييم الاجتماعي والتقنيات التلاعبية)
متطلبات صارمة للتوثيق وإدارة المخاطر والمطابقة (المادة 43)
التزامات الشفافية (مثل روبوتات المحادثة والتزييف العميق والذكاء الاصطناعي التوليدي)
لا التزامات إضافية – يُوصى بمدوّنات سلوك طوعية
امتثالكم الامتثال لـ AI Act نظرة عامة
تحليل الفجوات لـ AI Act
تحديد الفجوات القائمة بين نظام ISMS لديكم ومتطلبات EU AI Act – من تصنيف المخاطر مرورًا بإدارة البيانات حتى التزامات التوثيق.
هيكل الحوكمة ومسؤول الذكاء الاصطناعي (AI Officer)
بناء مسؤوليات ومسارات قرار واضحة. وعند الطلب نوفّر مسؤول ذكاء اصطناعي خارجيًا (vAI Officer) كجهة اتصال مستقلة للرقابة والامتثال.
مفهوم تكامل تآزري
دمج نظام إدارة الذكاء الاصطناعي (KIMS) في نظام ISMS القائم – مع التركيز على الكفاءة وإعادة استخدام الهياكل القائمة (إدارة الأصول والمخاطر والمورّدين، والسياسات، والتوعية، والتدقيقات).
التقنية والتنظيم في انسجام
تطبيق إجراءات حماية مجرّبة من ISO 27001 وISO 42001 مع ضوابط وتدريبات وإدارة سجلات خاصة بـ AI Act.
التشغيل والتحسين
ترسيخ نظام إدارة متكامل ومُدقَّق وقابل للتدقيق من أجل التحسين المستمر والجاهزية المستدامة لـ AI Act.
تحليل الفجوات لـ AI Act وISO 42001
بعد تقييم الوضع الراهن نُعدّ خارطة طريق موحّدة للجاهزية لـ AI Act – من تحليل الفجوات حتى الحصول الاختياري على شهادتَي ISO 27001 وISO 42001.
متكامل نظام الإدارة: ISMS + KIMS
تشكّل ISO 27001 (ISMS) وISO 42001 (KIMS) معًا الأساس لامتثال مستدام لـ AI Act وNIS2.
تقييم المطابقة وفق EU AI Act
إثبات أمان أنظمة الذكاء الاصطناعي وشفافيتها وتوافقها القانوني. مماثل لعلامة CE — دليل إثبات إلزامي للذكاء الاصطناعي عالي المخاطر.
الوثائق الفنية
توثيق كامل لنظام الذكاء الاصطناعي، بما في ذلك بيانات التدريب والخوارزميات وتقييمات المخاطر.
إدارة البيانات والجودة
إثبات مصدر البيانات المستخدمة واكتمالها وجودتها.
عمليات إدارة المخاطر
تحليل منهجي ومعالجة للمخاطر مثل التحيّز والتمييز والقرارات الخاطئة أو التلاعب.
الأمن السيبراني والمتانة
إجراءات حماية ضد الهجمات على نماذج الذكاء الاصطناعي وسلامة البيانات.
الشفافية وقابلية التتبّع
ضمان أن تكون قرارات الذكاء الاصطناعي قابلة للتفسير (Explainable AI).
المراقبة المستمرة
عمليات لتتبّع أداء الذكاء الاصطناعي أثناء التشغيل وللتكيّف عند ظهور مخاطر أو تغييرات.
مدمج في هياكلكم القائمة للامتثال
نهجنا التآزري – في 5 خطوات
تحليل الفجوات لـ AI Act
تحديد الفجوات القائمة بين نظام ISMS لديكم ومتطلبات EU AI Act – من تصنيف المخاطر مرورًا بإدارة البيانات حتى التزامات التوثيق.
هيكل الحوكمة ومسؤول الذكاء الاصطناعي (AI Officer)
بناء مسؤوليات ومسارات قرار واضحة. وعند الطلب نوفّر مسؤول ذكاء اصطناعي خارجيًا (vAI Officer) كجهة اتصال مستقلة للرقابة والامتثال.
مفهوم تكامل تآزري
دمج نظام إدارة الذكاء الاصطناعي (KIMS) في نظام ISMS القائم – مع التركيز على الكفاءة وإعادة استخدام الهياكل القائمة (إدارة الأصول والمخاطر والمورّدين، والسياسات، والتوعية، والتدقيقات).
التقنية والتنظيم في انسجام
تطبيق إجراءات حماية مجرّبة من ISO 27001 وISO 42001 مع ضوابط وتدريبات وإدارة سجلات خاصة بـ AI Act.
التشغيل والتحسين
ترسيخ نظام إدارة متكامل ومُدقَّق وقابل للتدقيق من أجل التحسين المستمر والجاهزية المستدامة لـ AI Act.
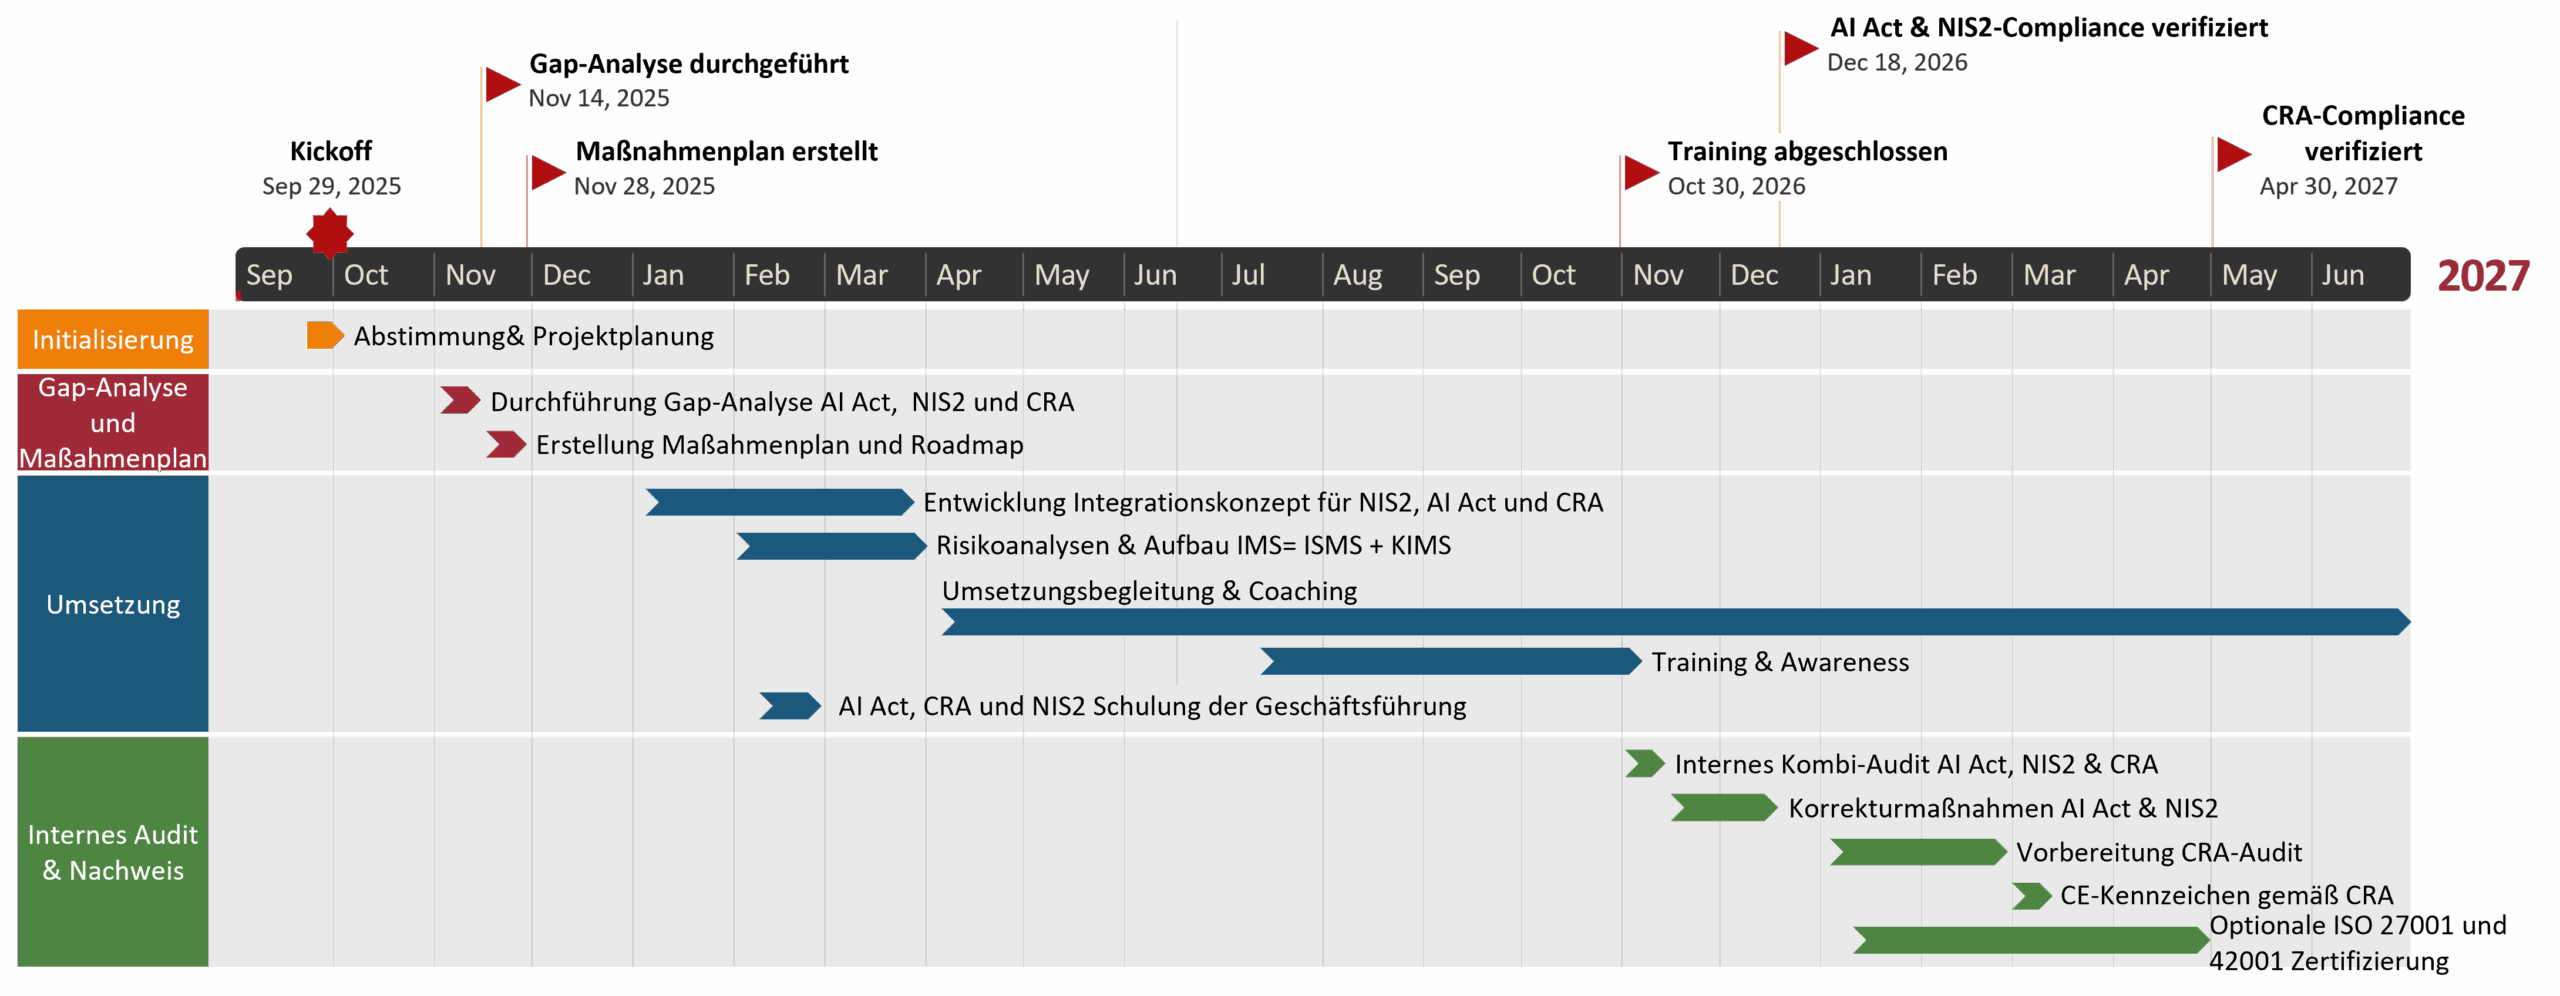
خارطة الطريق التنظيمية: AI Act وNIS2 وCRA وISO 27001
نظرة عامة على المواعيد النهائية والمراحل الرئيسية لاستراتيجية امتثال متكاملة.
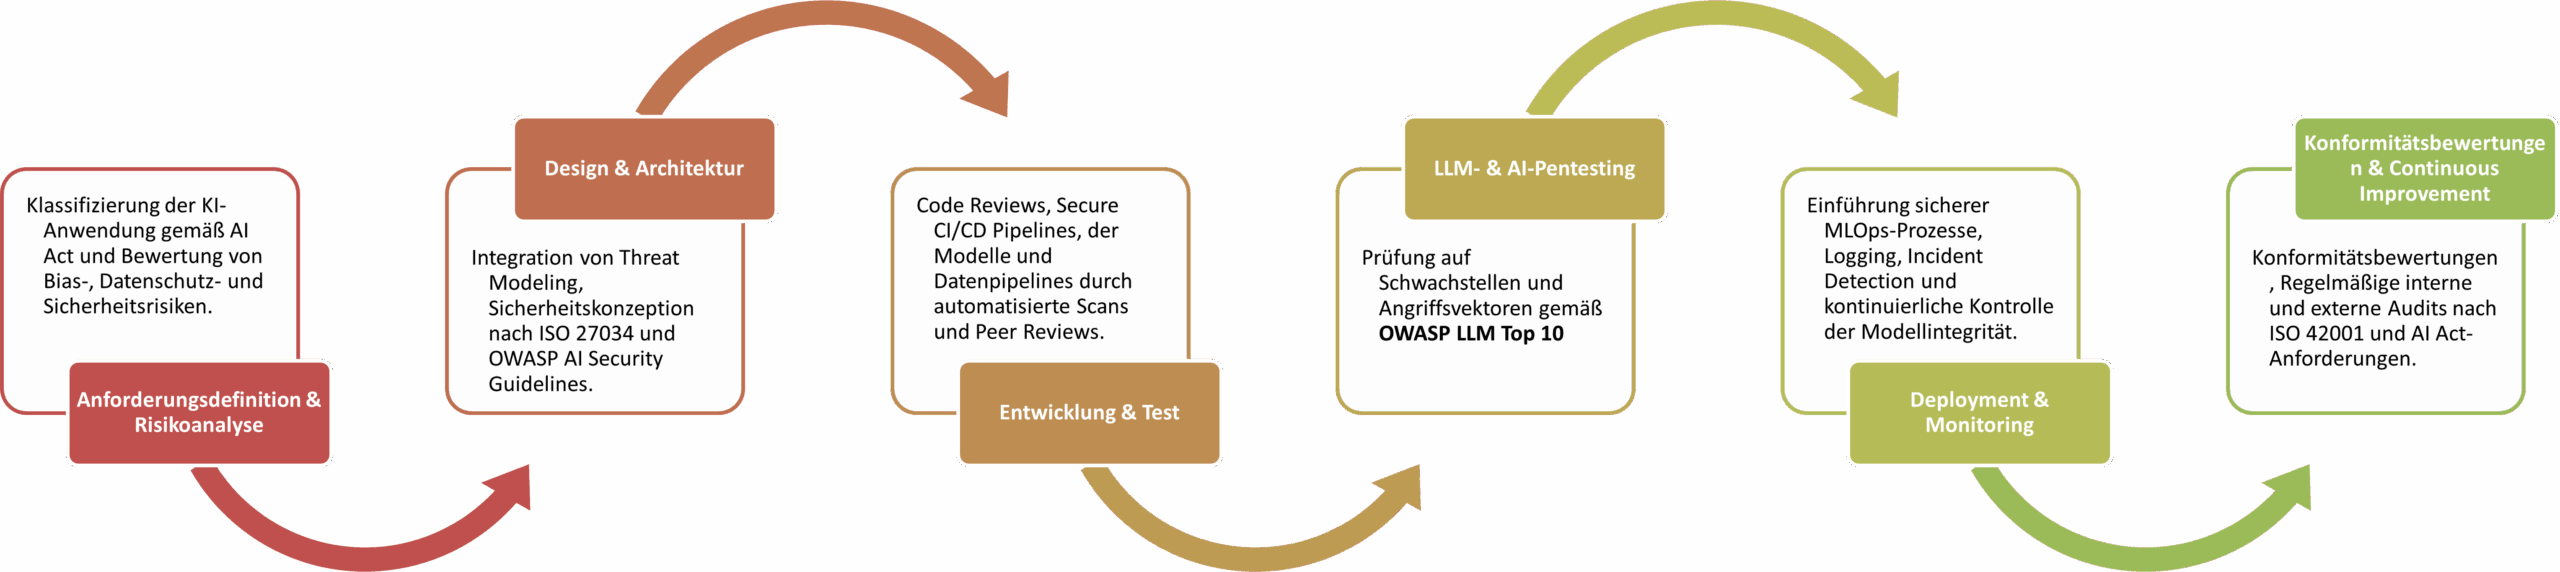
دورة التطوير الآمن للذكاء الاصطناعي دورة الحياة (AI-SDLC)
دورة حياة تطوير آمنة لأنظمة الذكاء الاصطناعي وفق AI Act وISO 42001.
EU AI Act – الجدول الزمني والمواعيد النهائية
نماذج GPAI ودورها في AI Act
نماذج GPAI، مثل ChatGPT من OpenAI أو MS Copilot، هي أنظمة ذكاء اصطناعي ذات غرض عام. وتتميّز بقابلية استخدامها الواسعة في مهام مختلفة. ويفرض AI Act متطلبات خاصة بالشفافية والتوثيق وتصنيف المخاطر لهذه الأنظمة.
دور مسؤول الذكاء الاصطناعي
مراقبة الالتزام بجميع السياسات والمعايير والقوانين. تنسيق تقييم المخاطر وتوثيق أنظمة الذكاء الاصطناعي. ضمان جودة البيانات وقابلية التتبّع. تعاون وثيق مع CISO من أجل عمليات أمن وامتثال موحّدة.
KI-MIG: التطبيق الوطني
من خلال قانون مراقبة سوق الذكاء الاصطناعي وتعزيز الابتكار (KI-MIG) أطلقت الحكومة الاتحادية قانونًا وطنيًا لتطبيق AI Act. وستصبح Bundesnetzagentur الجهة التنظيمية المركزية للذكاء الاصطناعي في ألمانيا.
مسؤول الذكاء الاصطناعي الافتراضي (vKI) من VamiSec
عند الطلب نوفّر مسؤول ذكاء اصطناعي افتراضيًا خارجيًا كجهة اتصال مستقلة للرقابة والامتثال — على غرار نموذج vCISO، لكن متخصص في حوكمة الذكاء الاصطناعي.
EU AI Act وحوكمة الذكاء الاصطناعي — تدريب عملي ليوم واحد
يقدّم هذا التدريب العملي نظرة شاملة على لائحة الاتحاد الأوروبي للذكاء الاصطناعي وعلى حوكمة فعّالة للذكاء الاصطناعي في الشركة. وتمتد المحتويات من الإطار التنظيمي مرورًا بتصنيف المخاطر حتى التطبيق العملي.
صُمّم هيكل التدريب بمرونة، ويمكن تنفيذه كتدريب مكثّف ليوم واحد أو بمدة مُكيَّفة وفق متطلباتكم الخاصة.
اطلبوا التدريب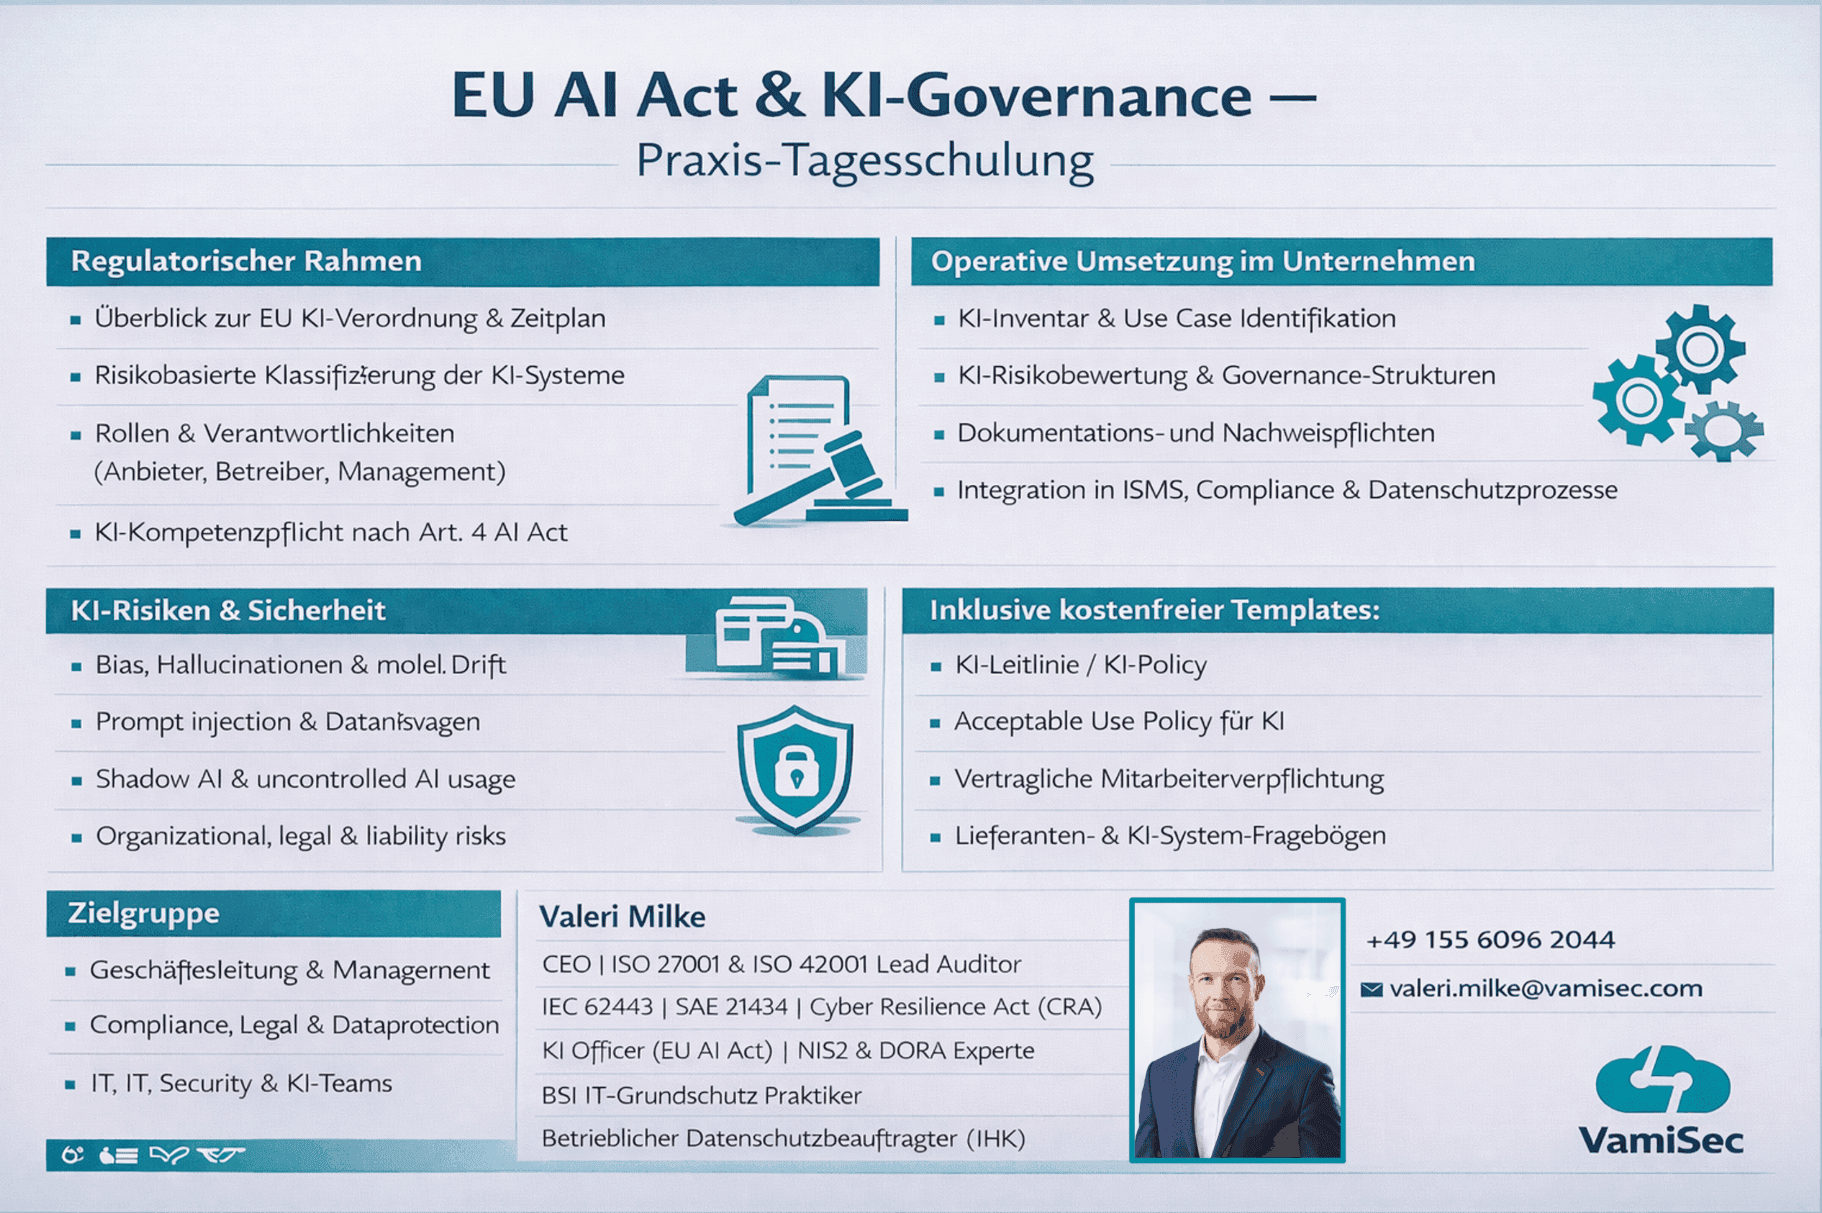
خدماتنا من أجل امتثال الذكاء الاصطناعي
المزوّد مقابل المشغّل — التوزيع الصحيح للأدوار
المزوّدون هم الشركات التي تطوّر أنظمة الذكاء الاصطناعي أو تكيّفها أو تطرحها في السوق. والمشغّلون هم المؤسسات التي تستخدم نظام ذكاء اصطناعي وتوجّهه دون تعديله. ويتم تحديد الدور لكل حالة استخدام للذكاء الاصطناعي (AI UseCase)، وهو ما يحدد بشكل حاسم نطاق التزامات الامتثال لديكم.
الأسئلة الشائعة
تحليل الفجوات لـ AI Act وISO 42001
بعد تقييم الوضع الراهن نُعدّ خارطة طريق موحّدة. احجزوا الآن استشارتكم الأولية المجانية.
احجزوا استشارة أولية