

GRC كخدمة — دون أن تضطروا إلى بناء قسم كامل لذلك.
تواجهكم ISO 27001 وNIS2 وDORA وCRA وEU AI Act في آن واحد. تتولى VamiSec كامل العمل اليومي للحوكمة والمخاطر والامتثال (GRC) كمنظومة GRC خارجية — مدعومة بالذكاء الاصطناعي، باللغة الألمانية، وجاهزة للتدقيق من اليوم الأول.
بناء GRC ذاتيًا يكلّف 18 شهرًا وميزانيات من ست خانات — ومع ذلك لا يجلب الطمأنينة.
الامتثال ليس مشروعًا بل حالة دائمة. معظم برامج GRC لا تفشل في التدقيق، بل في الصيانة التي تليه.
خمسة أطر في آن واحد
ISO 27001 وNIS2 وDORA وCRA وEU AI Act وDSGVO — لكل منها ضوابطه ودورات تدقيقه ومتطلبات متعارضة أحيانًا.
شخص واحد، ثلاثة أدوار
غالبًا ما يكون مسؤول أمن المعلومات ومسؤول حماية البيانات ومسؤول الذكاء الاصطناعي الشخص نفسه — بلا وقت ولا أدوات ولا دعم في التدقيق.
Excel وSharePoint لا يكفيان
سجل المخاطر في Excel، والسياسات في Word، والإجراءات في التذاكر — لا شيء يتواصل مع الآخر، ومسار التدقيق مفقود.
إعادة التدقيق كل 12 شهرًا
الماراثون نفسه كل عام. وكل استبيان من المورّدين يبقى معلقًا أسبوعين.
الوحدات التي تحتاجونها بالضبط — لا أكثر ولا أقل.
يمكن حجز كل مكوّن بشكل مستقل، ويجمع بين منصة مدعومة بالذكاء الاصطناعي (VamiGRC) والخبرة البشرية (vCISO، مسؤول حماية البيانات، مسؤول الذكاء الاصطناعي).
vCISO / مسؤول GRC عند الطلب
مسؤول GRC متمرس كمسؤول أمن معلومات/CISO خارجي. لجان التوجيه ومرافقة التدقيق وتقارير مجلس الإدارة من جهة واحدة.
مدقق رئيسي ISO 27001 و42001مراقبة الامتثال المستمرة
يراقب VamiGRC الضوابط والسياسات والمخاطر على مدار الساعة طوال أيام الأسبوع. يُكتشف أي انحراف فورًا ويُحدد أولويته.
OSCAL · ISO · NIS2 · DORAالجاهزية للتدقيق والحصول على الشهادة
مرافقة خلال تدقيقات Stage-1 وStage-2 والمراقبة. نعدّ أدلة الإثبات ونجلس معكم على طاولة المدقق.
ISO 27001 · 27701 · 42001 · TISAXإدارة المخاطر والمورّدين
سجل المخاطر وتحليلات المخاطر وفق ISO 31000 وتقييم المورّدين على قاعدة بيانات واحدة.
ISO 31000 · BSI 200-3 · NIS2 المادة 21دورة حياة السياسات والوثائق
توثيق حي: تُنشأ السياسات وتُراجع وتُعتمد وتُقدَّم تلقائيًا في التدقيق.
OSCAL · بمساعدة الذكاء الاصطناعي التوليديالاستجابة للحوادث واستمرارية الأعمال (BCM)
ربط بمركز SOC على مدار الساعة، أدلة تشغيل للحوادث، اختبارات BCM. تُحترم مواعيد الإبلاغ وفق NIS2.
NIS2 24/72h · BSI 200-4مسؤول حماية البيانات ومكتب حماية البيانات
وظيفة مسؤول حماية بيانات خارجي وفق DSGVO. سجلات أنشطة المعالجة وتقييمات أثر حماية البيانات وطلبات أصحاب البيانات — بشكل تشغيلي.
DSGVO · BDSG · TDDDGمسؤول الذكاء الاصطناعي (EU AI Act)
وظيفة AI Officer لأنظمة الذكاء الاصطناعي عالية المخاطر. نظام إدارة وفق ISO 42001، وتقييمات المطابقة، وبطاقات النماذج (Model Cards).
EU AI Act · ISO 42001 · NIST AI RMFثلاث مراحل، ومسار واضح.
التشخيص (2–4 أسابيع)
تحليل الفجوات لجميع الأطر ذات الصلة، وتقييم مستوى النضج، وخارطة طريق موثقة بالأولويات وتقديرات جهد واقعية.
الإعداد (8–16 أسبوعًا)
نشر منصة VamiGRC، وإعداد السياسات، وتسجيل المخاطر، وتخطيط الإجراءات. أول تقييم للجاهزية لـ Stage-1.
التشغيل (مستمر)
لجان توجيه شهرية، ومراقبة مستمرة، والتحضير للتدقيق، وإدارة الحوادث، وتدريب سنوي لإعادة التدقيق.
ثلاث نقاط بداية، مكيّفة مع مستوى نضجكم.
يمكنكم الترقية في أي وقت — تبقى المكونات نفسها، ويتغير العمق والتواتر فقط.
Starter
للشركات الصغيرة والمتوسطة بإطار أو إطارين (1–2)
- إطار واحد (مثل ISO 27001 أو NIS2)
- منصة VamiGRC مشمولة
- اجتماعات توجيه ربع سنوية
- مرافقة تدقيق Stage-1 و2
- دعم تفاعلي عند الحوادث
Professional
أطر متعددة، vCISO مخصص
- حتى 3 أطر بالتوازي
- vCISO مخصص بـ 8 ساعات أسبوعيًا
- مراجعات وتقارير شهرية
- إدارة فعّالة للمورّدين والمخاطر
- خط ساخن للحوادث على مدار الساعة
- مسؤول حماية بيانات خارجي مشمول
Enterprise
مجموعات شركات، كيانات متعددة، تواتر تدقيق مرتفع
- جميع الأطر + الذكاء الاصطناعي عالي المخاطر
- vCISO + مسؤول الذكاء الاصطناعي + مسؤول حماية البيانات
- توجيه أسبوعي
- On-Prem على عنقودكم الخاص
- ربط SOC اختياري
- مسؤول نجاح عملاء مخصص
ما تفكرون فيه على الأرجح الآن.
هل ما زلنا بحاجة إلى مسؤول أمن معلومات داخلي؟
لا. يؤدي vCISO وظيفة مسؤول أمن المعلومات تنظيميًا بالكامل (ISO 27001، NIS2، BSI). نوصي بنقطة اتصال داخلية (مسؤول/ة امتثال بنحو 4 ساعات أسبوعيًا) للعمل اليومي — وهذا يكفي.
ما سرعة جاهزيتنا للتدقيق في Stage-1؟
واقعيًا 12–16 أسبوعًا من بدء الإعداد، بشرط أن تلتزم الإدارة العليا باجتماعات التوجيه وتسليم أدلة الإثبات. كان لدينا عملاء في 9 أسابيع — وكان ذلك «بكامل الطاقة».
ماذا يحدث عند وقوع حادث في الثانية فجرًا؟
تتضمن باقتا Professional وEnterprise خطًا ساخنًا على مدار الساعة. يتولى CISO المناوب تنسيق الإنذار المبكر وفق NIS2 (24h) والإبلاغ الكامل (72h). في باقة Starter يكون الدعم تفاعليًا في يوم العمل التالي.
هل بياناتنا آمنة في منصة VamiGRC؟
تتم الاستضافة على T Cloud Public — حصريًا في مراكز بيانات ألمانية، على بنية تحتية حاصلة على تقرير اختبار BSI C5. تشفير أثناء التخزين وأثناء النقل، وSSO عبر SAML/OIDC، وسجلات تدقيق كاملة. وعند الطلب أيضًا On-Prem على عنقود Kubernetes الخاص بكم.
هل يمكننا لاحقًا تولي الأمر بأنفسنا مجددًا؟
نعم. جميع السياسات والمخاطر والإجراءات قابلة للتصدير بصيغة OSCAL. ننفذ مراحل صريحة لتسليم المعرفة عند بناء القدرات داخليًا. لا ارتهان للمورّد.
هل تقدمون أيضًا اختبارات الاختراق أو TLPT؟
اختبارات الاختراق نعم (الويب، API، إنترنت الأشياء، أنظمة الذكاء الاصطناعي). DORA-TLPT بالتعاون مع فرق Red Team معتمدة. الخدمتان غير مشمولتين في باقة GRCaaS الأساسية، لكن يمكن إضافتهما بسلاسة.
لنتحدث 30 دقيقة.
ليس عرضًا بيعيًا — بل تقييم صادق لمستوى نضجكم وما إذا كانت GRCaaS مناسبة لكم.
احموا مؤسستكم الآن!
تواصلوا معنا للحصول على استشارة فردية وحل أمني مصمم وفق متطلباتكم.
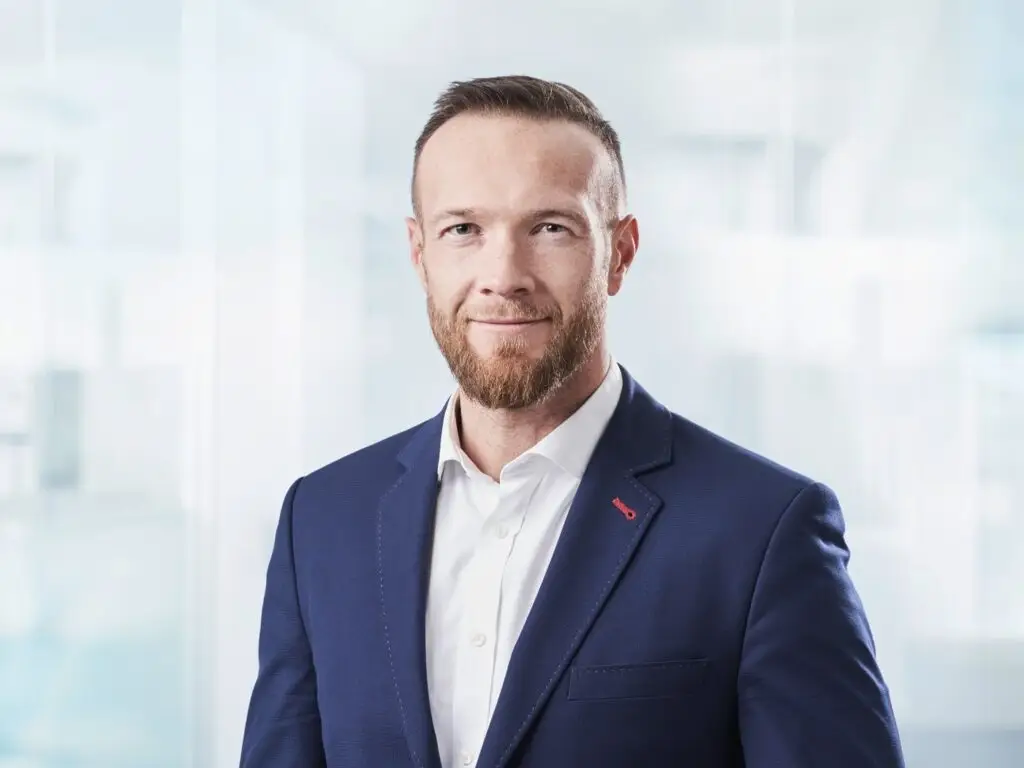
Valeri Milke، الرئيس التنفيذي لـ VamiSec
«فقط عندما تتناغم جميع الأدوات جيدًا، تصبح مؤسستكم آمنة وممتثلة.»