

الأمن كخدمة — بمرونة وقابلية للتوسّع وموثوقية
من خلال خدماتنا المُدارة نتولّى عنكم تشغيل عمليات الأمن والامتثال لديكم ومراقبتها وتحسينها المستمر.
حماية شاملة لـ أصول مؤسستكم
لا يتطلب الأمن السيبراني وأمن المعلومات التقنيات المناسبة فحسب، بل أيضًا مراقبة مستمرة وقدرة على الاستجابة السريعة ومعرفة متخصصة راسخة. ومن خلال الخدمات المُدارة نخفّف عن مؤسستكم المهام المستهلكة للوقت والموارد — لتتمكنوا من التركيز الكامل على أعمالكم الأساسية.
تغطي خدماتنا أهم مجالات أمن تقنية المعلومات وأمن المعلومات :
خدمات أمن تقنية المعلومات
حماية على مدار الساعة لـ البنية التحتية لتقنية المعلومات لديكم
تزداد الهجمات السيبرانية تعقيدًا واستهدافًا وصعوبة في الاكتشاف. ويضمن مركز عمليات أمنية (SOC) احترافي مراقبة بيئة تقنية المعلومات لديكم باستمرار — 24 ساعة في اليوم و7 أيام في الأسبوع. ويكتشف SOC لدينا التهديدات مبكرًا ويستجيب فورًا ويدعمكم في احتواء الحوادث الأمنية بفعالية.
مزاياكم مع SOC لدينا
مراقبة على مدار الساعة 24/7
مراقبة دائمة لشبكاتكم وأنظمتكم ونقاط النهاية بأحدث تقنيات SIEM وXDR.
التحليل الجنائي وتحليل الأسباب الجذرية
فحص تفصيلي للحوادث الأمنية لتحديد نواقل الهجوم واستنتاج إجراءات وقائية.
الاكتشاف المبكر للهجمات
تحديد الأنشطة المشبوهة من خلال التحليل الفوري واستخبارات التهديدات وربط بيانات السجلات.
التقارير ولوحات المعلومات
تقارير شفافة تُطلع إدارتكم على أوضاع التهديد الحالية ومؤشرات الأداء الرئيسية (KPIs) والاتجاهات.
استجابة سريعة للحوادث
البدء الفوري بالإجراءات المضادة المناسبة لتقليل الأضرار وفترات التوقف.
اليقين في الامتثال
الدعم في استيفاء المتطلبات التنظيمية مثل ISO 27001 أو NIS2 أو DORA أو TISAX®.
اكتشاف المخاطر وتقييمها و سدّها بفعالية
كل بنية تحتية لتقنية المعلومات فيها ثغرات أمنية — لكن الحاسم هو مدى سرعة اكتشافها ومعالجتها وفعالية ذلك. وتضمن خدمتنا Managed Vulnerability Management تحديد الثغرات الأمنية وتقييمها وترتيب أولوياتها باستمرار، قبل أن يتمكن المهاجمون من استغلالها.
مزاياكم مع إدارة الثغرات الأمنية لدينا
فحص الثغرات الأمنية والتغطية
فحوصات منتظمة لأنظمتكم وشبكاتكم وبيئاتكم السحابية وتطبيقاتكم بأدوات مثل Tenable أو Rapid7 أو Qualys.
إجراءات معالجة مؤتمتة
الربط بأدوات إدارة التصحيحات وأنظمة التذاكر (مثل Jira وServiceNow) للتطبيق المباشر للتحديثات الأمنية ومتابعتها.
التقارير ولوحات المعلومات
تقارير مؤتمتة حول حالة الثغرات الأمنية والامتثال للتصحيحات وتطوّر المخاطر — منسّقة مع متطلبات الإدارة والفرق التقنية وCISO.
تقييم المخاطر وترتيب الأولويات
تحليل مخاطر قائم على CVSS مع مراعاة سياق الأعمال وقيمة الأصول واحتمالية الهجوم. والتركيز على الثغرات الأمنية الحرجة التي يتوفر لها رمز استغلال.
إدارة CVE والفرز
إدارة مركزية للثغرات الأمنية المحددة (على أساس CVE)، وتحديد المسؤوليات، وتقييم الأثر، وتوصيات التصحيح، والمتابعة.
الإفصاح المنسّق عن الثغرات (CVD)
الدعم في بناء برنامج CVD وتشغيله وفق ISO 29147 وISO 30111. وإنشاء عمليات الإبلاغ وهيكل استجابة رسمي.
اكتشاف الثغرات الأمنية — قبل أن يكتشفها المهاجمون
للاختبارات الأمنية التقليدية حدودها: فهي تُجرى غالبًا على فترات ثابتة ولا تكشف دائمًا جميع الثغرات الأمنية. ومن خلال برنامج Bug Bounty تستفيدون من خبرة مجتمع عالمي من المخترقين الأخلاقيين الذين يفحصون أنظمتكم باستمرار بحثًا عن الثغرات الأمنية — بشكل قانوني ومنضبط وقائم على النتائج. وبذلك تحدّدون المخاطر الأمنية قبل أن يستغلها المهاجمون، وتعزّزون في الوقت نفسه مرونة البنية التحتية لتقنية المعلومات لديكم.
مزاياكم من خلال برامج Bug Bounty لدينا
فحص أمني مستمر
اختبارات دائمة من خلال مجتمع عالمي من خبراء الأمن.
إبلاغ سريع عن الثغرات الأمنية
يتم الإبلاغ عن الثغرات الأمنية مباشرة إلى فريقكم — مع التفاصيل التقنية وتوصيات العمل.
نموذج قائم على النتائج
تُدفع المكافآت فقط مقابل الثغرات الأمنية التي تم التحقق منها وإثباتها.
كسب الثقة والسمعة
تُظهر الإدارة الاستباقية للثغرات الأمنية نضجكم الأمني للعملاء والشركاء والجهات الرقابية.
مكمّل لاختبارات الاختراق التقليدية
توسيع نهج الاختبار لديكم من خلال سيناريوهات واقعية وتقنيات هجوم مبتكرة.
الامتثال والمعايير
الدعم في استيفاء المتطلبات التنظيمية (مثل ISO 27001 وNIS2 وDORA).
نظرة عامة على خدماتنا المُدارة
تصميم البرنامج
تحديد النطاق والقواعد ونماذج المكافآت — بما يتوافق مع أنظمتكم وميزانياتكم.
الدمج في عملياتكم
دمج سلس في إدارة الثغرات الأمنية أو نظام ISMS أو نظام التذاكر لديكم.
إدارة المنصة
إعداد برنامج Bug Bounty وتشغيله عبر منصات راسخة.
التقارير والشفافية
تقارير منتظمة حول الثغرات الأمنية المُبلغ عنها وأوقات الاستجابة وحالة الإجراءات.
فرز الثغرات الأمنية
التحقق من البلاغات الواردة وترتيب أولوياتها من قبل خبرائنا الأمنيين.
برنامج Bug Bounty خاص ومُدار على مدار الساعة 24/7
إلى جانب تشغيل برامج المنصات التقليدية، نقدّم برنامج Bug Bounty خاصًا بالكامل ومنتقًى: باحثون من VamiSec تم التحقق منهم وحاصلون على شهادات حصرًا، وسياسة محددة بشكل فردي، واستضافة على T Cloud Public في ألمانيا — والمكافأة فقط لكل ثغرة أمنية تم التحقق منها وفق CVSS.
الأمن والشفافية لـ البيئات السحابية
توفّر البنى التحتية السحابية المرونة وقابلية التوسّع — لكنها أيضًا هدف مفضّل للهجمات. وتُعدّ أخطاء التهيئة وضوابط الوصول غير الكافية ونقص الشفافية من أكثر أسباب الحوادث الأمنية في السحابة شيوعًا. ومن خلال خدمتنا لمراقبة الأمن السحابي القائمة على CNAPP (Cloud-Native Application Protection Platform) وCSPM (Cloud Security Posture Management) تبقى سيطرتكم على أمنكم السحابي قائمة في كل وقت.
نظرة عامة على خدماتنا المُدارة
اكتشاف الأصول ورؤيتها
اكتشاف وجرد تلقائي لجميع الموارد السحابية — بما في ذلك Serverless والحاويات وأدوار IAM والتخزين والشبكات وقواعد البيانات.
اكتشاف الانحراف وفرض السياسات
اكتشاف الانحرافات (Drift) عن التهيئات المطلوبة (IaC مقابل Runtime) والتصحيح المؤتمت عبر السياسات والتنبيهات.
التقارير ولوحات المعلومات
لوحات معلومات لـ CISO والفرق السحابية ومالكي المخاطر — بما في ذلك تدفقات التنبيهات وخرائط المخاطر وحالة الامتثال وتطوّرها عبر الزمن.
CSPM — فحص الامتثال
فحص مستمر للامتثال مقابل معايير مرجعية مثل CIS وISO 27001 وBSI C5 وNIST 800-53 وDORA وNIS2. وتقارير حسب العميل أو المشروع أو المنطقة.
CNAPP — مراقبة وقت التشغيل والوضع الأمني
حماية موسّعة للتطبيقات السحابية الأصلية من خلال مراقبة الوصول إلى API والحالات الشاذة في الشبكة وأنشطة الحاويات وإساءة استخدام IAM.
تقييم المخاطر وترتيب الأولويات
تحليل مخاطر قائم على السياق: مزيج من التعرّض ومسار الهجوم وحساسية الأصول والثغرات الأمنية (بما في ذلك ربطها بـ CVE).
الدمج في DevSecOps
الربط بعمليات GitOps وCI/CD للفحص المبكر للبنية التحتية كرمز (Terraform وCloudFormation وBicep) والأسرار.
خداع المهاجمين — اكتشاف التهديدات مبكرًا
غالبًا ما تستجيب الحلول الأمنية التقليدية فقط عندما يكون الهجوم جاريًا بالفعل. ومن خلال تقنيات الخداع (Deception Technologies) ومصائد Honeypots نخطو خطوة أبعد: نستدرج المهاجمين عمدًا إلى بيئات خاضعة للسيطرة، ونراقب سلوكهم، ونكتسب بذلك رؤى قيّمة — قبل وقت طويل من تعرّض الأنظمة الإنتاجية للخطر. وبذلك لا تُكتشف الهجمات فحسب، بل تُحيَّد أيضًا بشكل فعّال وتُوظَّف لخدمة استراتيجية الدفاع لديكم.
مزاياكم من خلال تقنيات الخداع لدينا
الاكتشاف المبكر للهجمات
تحديد التهديدات التي تتجاوز آليات الحماية التقليدية.
تقليل المخاطر
يتم اعتراض الهجمات في بيئات معزولة قبل أن تؤثر في الأنظمة الإنتاجية.
خداع قريب من الواقع
محاكاة أهداف جذابة (مثل قواعد البيانات والتطبيقات وحسابات المستخدمين) تستدرج المهاجمين.
الامتثال والتقارير
توفّر محاولات الهجوم المسجّلة بيانات قيّمة لأدلة الإثبات وفق ISO 27001 أو NIS2 أو DORA.
فهم سلوك المهاجمين
تحليل أساليب المخترقين لتحسين إجراءات الحماية المستقبلية بشكل موجّه.
نظرة عامة على خدماتنا المُدارة
التخطيط والتصميم
تصميم مصائد Honeypots وأنظمة خداع مصمّمة حسب البنية التحتية لتقنية المعلومات لديكم.
الدمج في SOC وISMS
ربط سلس بمركز العمليات الأمنية (SOC) ونظام إدارة أمن المعلومات لديكم.
التشغيل والمراقبة
مراقبة مستمرة لأنظمة الخداع من قبل خبرائنا — بما في ذلك التنبيه الفوري.
التقارير والتحسين
تقارير منتظمة بتحليلات مفصّلة وتوصيات عمل لتعزيز إجراءاتكم الدفاعية.
التحليل واستخبارات التهديدات
تقييم البيانات المجمّعة لاكتشاف تقنيات الهجوم الجديدة والجهات الفاعلة في التهديد.
استجابة سريعة في حالات الطوارئ — تقليل الأضرار وتعزيز المرونة
يمكن لهجوم سيبراني ناجح أن يُحدث أضرارًا هائلة خلال دقائق — من انقطاع العمليات وفقدان البيانات وصولًا إلى الإضرار بالسمعة. ومع خدمتنا للاستجابة للحوادث تكونون مستعدين في حالات الطوارئ: نستجيب بسرعة وبشكل منظّم وفعّال لاحتواء الهجمات وتحليل أسبابها وإعادة أنظمتكم إلى حالة آمنة.
مزاياكم من خلال خدمتنا للاستجابة للحوادث
جاهزية سريعة للتدخل
دعم فوري من خبراء استجابة للحوادث ذوي خبرة — عن بُعد أو في الموقع.
الحد من الأضرار
عزل الأنظمة المتأثرة واستعادة سريعة لعمليات الأعمال الحيوية.
منهجية منظّمة
عمليات موحّدة وفق أفضل الممارسات الدولية (مثل NIST Cybersecurity Framework وISO 27035).
الامتثال والتزامات الإبلاغ
الدعم في المتطلبات التنظيمية (مثل التزامات الإبلاغ وفق NIS2 أو DORA أو DSGVO).
التحليلات الجنائية
فحص الأنظمة المخترقة لتحديد نواقل الهجوم والبرمجيات الخبيثة وسلوك الجناة.
التعلّم للمستقبل
التوثيق وتوصيات العمل لتجنّب الحوادث المستقبلية.
نظرة عامة على خدماتنا المُدارة
أدلة تشغيل الاستجابة للحوادث والعمليات
نقدّم الاستجابة للحوادث كخدمة: من التحضير مرورًا بدعم الاستجابة الفورية وصولًا إلى تدريبات Tabletop والدروس المستفادة.
تدريبات Tabletop والمحاكاة
تنفيذ تمارين أزمات قريبة من الواقع (Tabletop وFunctional وحوادث Red Team)، مكيّفة مع قطاعكم وبيئة تقنية المعلومات لديكم والسياق التنظيمي.
دعم الاستجابة للحوادث 24/7 وعقود الاحتفاظ (Retainer)
وصول اختياري إلى فريق الاستجابة للحوادث لدينا مع أوقات استجابة محكومة باتفاقيات SLA وتنسيق التصعيد وتتبّع الحوادث.
التحليل الجنائي وتحليل الأسباب الجذرية
الدعم في تحليل الحوادث الأمنية: مراجعة السجلات وصور الذاكرة وحركة الشبكة. واستخدام أدوات مثل Velociraptor وAutopsy وPlaso.
عمليات الإبلاغ والتقارير
الدعم في التزامات الإبلاغ التنظيمية وفق DORA وNIS2 وDSGVO. ونماذج لإعداد التقارير إلى BSI والجهات الرقابية والعملاء.
العزل والاستعادة
استشارات في العزل التكتيكي للأنظمة المصابة والاحتواء وعمليات استئناف التشغيل. وتوثيق إجراءات الاستعادة والدروس المستفادة.
المرونة في مواجهة الهجمات السيبرانية — بشكل مستدام وشامل
لا يمكن دائمًا منع الهجمات السيبرانية — والحاسم هو مدى مرونة مؤسستكم في الاستجابة لها. وتعني المرونة السيبرانية عدم الاكتفاء بصدّ التهديدات، بل الحفاظ أيضًا على القدرة على التصرف في الأزمات واستعادة عمليات الأعمال بسرعة. ومن خلال خدمتنا المُدارة للمرونة السيبرانية نرافق مؤسستكم من الوقاية مرورًا بالاستجابة وصولًا إلى التحسين المستمر — ونجعلكم صامدين في وجه الأزمات على المدى الطويل.
مزاياكم من خلال خدمتنا للمرونة السيبرانية
حماية شاملة
مزيج من الأمن التقني وإدارة الطوارئ والإجراءات التنظيمية.
تقليل الأضرار وفترات التوقف
منهجية منظّمة للاستئناف السريع لعمليات الأعمال الحيوية.
تحسين مستمر
اختبارات ومحاكاة وتحليلات منتظمة لتعزيز مرونتكم.
تعزيز الثقة والسمعة
تُقنع المرونة القابلة للإثبات العملاء والشركاء والجهات الرقابية.
الامتثال التنظيمي
استيفاء متطلبات NIS2 وDORA وISO 27001 أو BSI IT-Grundschutz.
نظرة عامة على خدماتنا المُدارة
تقييم المرونة السيبرانية
تحليل مستوى النضج الحالي لإجراءات الأمن والمرونة لديكم.
تحليلات تأثير الأعمال والمخاطر
تقييم العمليات والأنظمة الحيوية لمؤسستكم.
تمارين الطوارئ والأزمات
محاكاة واقعية لسيناريوهات الهجوم (مثل برامج الفدية والتصيّد الاحتيالي والتهديدات الداخلية).
الدمج في BCM وISMS
الربط بين الأمن السيبراني وإدارة استمرارية الأعمال وأمن المعلومات.
المراقبة والاستجابة للحوادث
مراقبة دائمة من خلال SOC لدينا ودعم فوري عند وقوع الحوادث الأمنية.
التحسين المستمر
استخلاص الدروس المستفادة وتطبيق إجراءات التحسين.
تعني المرونة السيبرانية أن تكونوا مستعدين — لأي تهديد، في أي وقت. ومن خلال خدمتنا المُدارة ترسون الأساس لأمن واستقرار وثقة مستدامة.
الحوكمة والمخاطر والامتثال كخدمة — مع vCISO ومراقبة امتثال كاملة
يستهلك بناء الحوكمة والمخاطر والامتثال وتشغيلها المعرفة المتخصصة والوقت والكوادر — ومع ذلك يبقى غالبًا عمل مشاريع بدلًا من عملية معاشة. ومن خلال GRC as a Service نتولّى تشغيل GRC بالكامل كخدمة مُدارة: نظام ISMS وفق ISO/IEC 27001 أساسًا، مع vCISO أو vISB يتحمّل المسؤولية التشغيلية، ومراقبة امتثال مستمرة لجميع الأطر ذات الصلة بكم — من ISO 27001 مرورًا بـ NIS2 وDORA حتى TISAX®. واختياريًا نُشغّل كل ذلك على VamiGRC، منصتنا الوكيلية للحوكمة والمخاطر والامتثال (GRC): إذ يدعم وكلاء الذكاء الاصطناعي إدارة أدلة الإثبات وربط الضوابط عبر أطر متعددة وتقارير الإدارة.
مزاياكم من خلال GRC as a Service لدينا
بداية سريعة
بناء منظومة GRC لديكم وتشغيلها دون فترات تحضير طويلة أو استثمارات مرتفعة.
الكفاءة من حيث التكلفة وقابلية التوسّع
نماذج خدمة مرنة — من الباقة الأساسية حتى تشغيل GRC الشامل بما في ذلك vCISO.
خبرة متخصصة عند الطلب
الوصول إلى خبراء ذوي خبرة في أمن المعلومات والامتثال كلما احتجتم إلى الدعم.
مراقبة امتثال كاملة
مراقبة مستمرة لحالة الامتثال لديكم عبر جميع الأطر — مع مؤشرات الأداء الرئيسية (KPIs) وتنبيهات الانحراف وتقارير الإدارة.
تطبيق متوافق مع المعايير
استيفاء جميع المعايير والمتطلبات التنظيمية ذات الصلة (مثل ISO 27001 وNIS2 وDORA وTISAX®).
التحضير للتدقيق والحصول على الشهادة
الدعم في عمليات التدقيق الداخلية وتحليلات الفجوات والشهادات الخارجية.
نظرة عامة على خدماتنا في مجال GRC
تحليل الفجوات وتقييم مستوى النضج
تحديد مستوى الأمن والامتثال الحالي لديكم ووضع خطة تطبيق مصمّمة حسب الحاجة.
التوثيق والسياسات
إعداد جميع السياسات وتعليمات الإجراءات ووثائق نظام الإدارة اللازمة وصيانتها.
إدارة المخاطر
إرساء عمليات منظّمة لتحديد المخاطر وتقييمها ومعالجتها.
vCISO / مسؤول أمن معلومات خارجي (ISB)
يتولّى CISO افتراضي أو مسؤول أمن معلومات المسؤولية التشغيلية — كجزء ثابت من الخدمة.
مراقبة الامتثال والتقارير
مراقبة مستمرة لجميع الضوابط والالتزامات عبر كل الأطر، بما في ذلك مؤشرات الأداء الرئيسية (KPIs) والمتابعات الدورية وتقارير الإدارة.
التوعية والتدريبات
تدريبات وتوعية منتظمة للموظفين والقيادات.
VamiGRC — منصة وكيلية للحوكمة والمخاطر والامتثال (اختيارية)
بناءً على رغبتكم نُشغّل GRC لديكم على VamiGRC: يدعم وكلاء الذكاء الاصطناعي أدلة الإثبات والربط عبر أطر متعددة والتحليلات — وتحتفظون بالرؤية الشاملة في كل وقت.
مع GRC as a Service تحصلون على إدارة للحوكمة والمخاطر والامتثال مُشغّلة بالكامل — مع vCISO ومراقبة امتثال مستمرة، وبناءً على رغبتكم مع VamiGRC بوصفه حلًا وكيليًا للحوكمة والمخاطر والامتثال (GRC). بمرونة وشفافية وقابلية للتدقيق في كل وقت.
استيفاء المتطلبات التنظيمية بموثوقية — بمرونة وكفاءة
تتغيّر القوانين والمعايير والمتطلبات التنظيمية باستمرار — والمؤسسات تحت ضغط الالتزام بهذه المتطلبات بشكل قابل للإثبات في كل وقت. ومن خلال Compliance as a Service نقدّم لكم حلًا قابلًا للتوسّع يضمن بقاء مؤسستكم ممتثلة باستمرار — دون إثقال مواردكم الذاتية بشكل مفرط. وتغطي خدمتنا جميع اللوائح ذات الصلة، ومنها NIS2 وDORA وEU AI Act وCRA وTISAX® وBSI IT-Grundschutz وDSGVO ومتطلبات أخرى خاصة بالقطاعات.
مزاياكم من خلال Compliance as a Service لدينا
امتثال بضغطة زر
تمثيل محدّث دائمًا للمتطلبات القانونية والتنظيمية.
تقليل المخاطر
تجنّب الغرامات والأضرار بالسمعة ومخاطر المسؤولية.
تخفيف العبء عن الموارد الداخلية
نتولّى التحليل والتوثيق والمراقبة وإعداد التقارير.
قابلية التوسّع
باقات خدمة مرنة — من الشركات الصغيرة والمتوسطة حتى المجموعات الدولية.
الشفافية والقدرة على الإثبات
تقارير ولوحات معلومات واضحة لتقديمها إلى الإدارة والعملاء والجهات الرقابية.
نظرة عامة على خدماتنا المُدارة
تحليلات الفجوات وفحوصات الامتثال
فحص الحالة الراهنة لمؤسستكم في ضوء المتطلبات السارية.
مراقبة مستمرة
رصد التغييرات القانونية والتكييف المستمر لإجراءات الامتثال لديكم.
التوثيق وأدلة الإثبات
إعداد السياسات والعمليات والتقارير لعمليات التدقيق والشهادات وصيانتها.
التكامل مع الأنظمة القائمة
الربط بنظام ISMS لديكم أو أدوات GRC أو العمليات الداخلية.
التدريب والتوعية
تدريبات للإدارة والموظفين لترسيخ متطلبات الامتثال في العمل اليومي.
التحضير للتدقيق والحصول على الشهادة
الدعم في عمليات التدقيق الداخلية والخارجية، بما في ذلك عمليات التدقيق التجريبية وتقارير الإدارة.
مع Compliance as a Service تبقون ممتثلين ورشيقين وجاهزين للمستقبل — دون الحاجة إلى بناء قسم امتثال خاص بكم.
استخدام الذكاء الاصطناعي بشكل آمن ومتوافق قانونيًا و مسؤول
من خلال EU AI Act يطرح الاتحاد الأوروبي أول إطار قانوني شامل في العالم للذكاء الاصطناعي. ويتعيّن على المؤسسات التي تطوّر أنظمة الذكاء الاصطناعي أو تستخدمها أو توفّرها أن تستوفي مستقبلًا متطلبات صارمة في الشفافية وإدارة المخاطر والأمن والحوكمة. وتضمن خدمتنا «KI Compliance as a Service» أن تستوفي مؤسستكم المتطلبات التنظيمية — من تصنيف مخاطر أنظمة الذكاء الاصطناعي لديكم مرورًا بالتوثيق ومتطلبات الشفافية وصولًا إلى تطبيق الإجراءات التقنية والتنظيمية.
مزاياكم من خلال KI Compliance as a Service لدينا
اليقين القانوني
تجنّب الغرامات (حتى 30 مليون يورو أو 6% من حجم الأعمال العالمي) من خلال الالتزام بـ EU AI Act.
الكفاءة
نتولّى المراقبة والتوثيق وإعداد التقارير والتكييف مع التغييرات التنظيمية.
الشفافية والثقة
بناء الثقة لدى العملاء والشركاء والجهات الرقابية من خلال أنظمة ذكاء اصطناعي قابلة للتتبّع والتفسير.
المرونة
خدمة قابلة للتوسّع — مناسبة للشركات الناشئة والشركات الصغيرة والمتوسطة والشركات الكبرى.
نهج شامل
تغطية المتطلبات التنظيمية لـ EU AI Act وDSGVO وISO/IEC 42001 والمعايير الخاصة بالقطاعات.
نظرة عامة على خدماتنا المُدارة
تصنيف مخاطر أنظمة الذكاء الاصطناعي لديكم
التصنيف في فئات المخاطر (غير مقبولة، عالية، محدودة، ضئيلة) وفق EU AI Act.
الحوكمة والسياسات
إعداد السياسات ونماذج الأدوار والمسؤوليات للتعامل الآمن مع الذكاء الاصطناعي.
التوثيق وأدلة الإثبات
الدعم في إعلانات المطابقة والوثائق التقنية والجاهزية للتدقيق.
الشفافية والذكاء الاصطناعي القابل للتفسير (XAI)
تطبيق عمليات تجعل قرارات الذكاء الاصطناعي لديكم قابلة للتتبّع والتفسير.
مراقبة مستمرة
مراقبة مستمرة لأنظمة الذكاء الاصطناعي لديكم بحثًا عن المخاطر والتحيّز والقرارات الخاطئة والثغرات الأمنية.
التوعية والتدريبات
تدريبات للمطوّرين والأقسام المتخصصة والإدارة حول المتطلبات التنظيمية والاستخدام الأخلاقي للذكاء الاصطناعي.
مع KI Compliance as a Service ترسون الأساس لذكاء اصطناعي جدير بالثقة ومتوافق قانونيًا وآمن — وتجمعون بين الابتكار والمسؤولية.
خبرة خارجية لاستخدام آمن و متوافق مع القواعد للذكاء الاصطناعي
مع EU AI Act يصبح التعامل المسؤول مع الذكاء الاصطناعي مهمة محورية للمؤسسات. فالمؤسسات التي تطوّر أنظمة الذكاء الاصطناعي أو تستخدمها أو توزّعها تحتاج إلى هياكل حوكمة ومسؤوليات وعمليات امتثال واضحة. وهنا تحديدًا تأتي خدمتنا «KI Officer as a Service»: نوفّر لكم خبراء ذكاء اصطناعي ذوي خبرة يتولّون دور مسؤول الذكاء الاصطناعي الداخلي — بمرونة وقابلية للتوسّع ودون تكاليف ثابتة إضافية.
مزاياكم مع مسؤول ذكاء اصطناعي خارجي
أمان تنظيمي
الدعم في الالتزام بـ EU AI Act وDSGVO والمعايير ذات الصلة مثل ISO/IEC 42001.
تطبيق عملي
مزيج من المعرفة القانونية والتقنية والتنظيمية لحوكمة مستدامة للذكاء الاصطناعي.
مسؤوليات واضحة
جهة اتصال محددة للسلطات والمدققين والعملاء وأصحاب المصلحة الداخليين.
كسب السمعة والثقة
يعزّز التعامل المسؤول القابل للإثبات مع الذكاء الاصطناعي ثقة العملاء والشركاء.
المرونة والتحكم في التكاليف
دور خارجي عند الطلب، دون التكاليف الثابتة لوظيفة داخلية بدوام كامل.
نظرة عامة على خدماتنا المُدارة
تصنيف المخاطر وفحوصات الامتثال
تقييم أنظمة الذكاء الاصطناعي لديكم وتصنيفها وفق متطلبات EU AI Act.
الحوكمة وتطوير السياسات
إعداد السياسات والعمليات ونماذج الأدوار للاستخدام الآمن للذكاء الاصطناعي.
المراقبة وإعداد التقارير
مراقبة مستمرة لأنظمة الذكاء الاصطناعي لديكم وتقارير منتظمة للإدارة والجهات الرقابية.
الشفافية وقابلية التفسير
الدعم في إدخال أنظمة ذكاء اصطناعي قابلة للتفسير (Explainable AI، XAI) لقرارات قابلة للتتبّع.
التوعية والتدريبات
توعية الإدارة وفرق التطوير والأقسام المتخصصة بالمخاطر الخاصة بالذكاء الاصطناعي والمتطلبات التنظيمية.
واجهة التواصل مع المدققين والسلطات
تولّي التواصل وتقديم أدلة الإثبات أمام جهات الفحص الخارجية.
مع KI Officer as a Service تحصلون على الكفاءة المتخصصة والتنظيمية اللازمة لاستخدام آمن ومتوافق قانونيًا ومسؤول للذكاء الاصطناعي — بشكل فردي ومرن وفعّال من حيث التكلفة.
خبرة أمنية استراتيجية — مرنة وعند الطلب
ليست كل مؤسسة قادرة على تعيين كبير مسؤولي أمن المعلومات (CISO) أو مسؤول أمن المعلومات (ISB) بشكل دائم أو راغبة في ذلك. وفي الوقت نفسه تطالب القوانين والمعايير والعملاء بشكل متزايد بمسؤوليات واضحة في أمن المعلومات. ومن خلال خدماتنا vCISO وvISB نوفّر لكم خبراء أمن ذوي خبرة بمرونة — تمامًا عندما تحتاجون إليهم. وبذلك تجمعون بين التوجيه الاستراتيجي والتطبيق التشغيلي دون الحاجة إلى بناء هياكل داخلية أو تحمّل تكاليف ثابتة مرتفعة.
مزاياكم مع vCISO وvISB
المرونة والتحكم في التكاليف
خبرة أمنية خارجية حسب الحاجة، دون وظيفة بدوام كامل وتكاليف ثابتة.
منظور خارجي
الوصول إلى معرفة مجرّبة عمليًا من قطاعات ومشاريع مختلفة.
أمان تنظيمي
استيفاء متطلبات ISO 27001 وNIS2 وDORA وTISAX® ومعايير أخرى.
تكامل سلس
الاندماج في العمليات والفرق واللجان القائمة — عن بُعد أو في الموقع.
الاستراتيجية والتنفيذ
مزيج من الاستشارات على مستوى الإدارة (vCISO) والدعم التشغيلي لنظام ISMS (vISB).
vCISO — كبير مسؤولي أمن المعلومات الافتراضي
- تطوير استراتيجية شاملة لأمن المعلومات وتوجيهها
- تقديم المشورة للإدارة العليا بشأن المخاطر والامتثال والاستثمارات الأمنية
- بناء هياكل الحوكمة ومؤشرات الأداء الرئيسية (KPIs) والتقارير وقيادتها
- واجهة التواصل مع الجهات الرقابية والمدققين والعملاء
vISB — مسؤول أمن المعلومات الافتراضي
- التشغيل الفعلي لنظام ISMS وتطويره
- إعداد السياسات والعمليات والوثائق وصيانتها
- تنفيذ تحليلات المخاطر والتدريبات وإجراءات التوعية
- المرافقة في عمليات التدقيق والحصول على الشهادات (ISO 27001 وTISAX® وBSI IT-Grundschutz)
خدمات إضافية
- الدعم في الاستجابة للحوادث وإدارة الطوارئ
- تقارير حالة منتظمة للإدارة والأقسام المتخصصة
- تكييف مستمر مع التغييرات التنظيمية وأوضاع التهديد الجديدة
مع خدماتنا vCISO وvISB تحصلون على خبرة أمنية عند الطلب — استراتيجيًا وتشغيليًا ودائمًا حيث تحتاجون إليها بشكل أكثر إلحاحًا.
الأمن على امتداد سلسلة التوريد بأكملها
يشكّل مقدمو الخدمات الخارجيون ومزوّدو تقنية المعلومات والموردون جزءًا محوريًا من نماذج الأعمال الحديثة — وفي الوقت نفسه يمثّلون أحد أكبر مخاطر الأمن السيبراني والامتثال. وتتزايد الهجمات على سلسلة التوريد باستمرار، وتتطلب المتطلبات التنظيمية مثل NIS2 وDORA وISO 27001 أو TISAX® إدارة احترافية لمخاطر المورّدين. ومن خلال خدمتنا المُدارة تُبقون الأطراف الثالثة تحت أنظاركم في كل وقت، وتقلّلون المخاطر، وتؤمّنون سلسلة التوريد لديكم على نحو مستدام.
مزاياكم من خلال إدارة مخاطر المورّدين
شفافية المخاطر
نظرة شاملة كاملة على مخاطر الأمن والامتثال لدى مورّديكم.
تقليل مخاطر التعطّل والسمعة
الاكتشاف المبكر للثغرات الأمنية والمخاطر في سلسلة التوريد.
الامتثال التنظيمي
استيفاء قابل للإثبات لمتطلبات NIS2 وDORA وISO 27001 وTISAX® ومعايير أخرى.
كسب الثقة
تعزيز المصداقية أمام العملاء والشركاء والسلطات.
مراقبة مستمرة
مراقبة مستمرة للأطراف الثالثة — بدلًا من فحوصات متفرقة لمرة واحدة.
نظرة عامة على خدماتنا المُدارة
تصنيف المورّدين وتحليل درجة الأهمية
نطوّر معكم مخطط تقييم قائمًا على المخاطر لمنظومة المورّدين لديكم: استنادًا إلى صلاحيات الوصول، والأهمية للعمليات الحيوية، واستخدام تقنية المعلومات/السحابة، أو التبعيات التعاقدية.
المراقبة والأتمتة
نقدّم مراقبة مستمرة عبر SecurityScorecard أو BitSight أو Upguard. مع دمج التنبيهات ومحفّزات إعادة التقييم والعمليات اللاحقة المؤتمتة.
الاستبيانات والتقييمات الأمنية
نحدّد قوائم أسئلة للفحوصات الأولية وفحوصات إعادة التقييم. وبناءً على رغبتكم نستخدم معايير راسخة مثل TISAX وVDA ISA وVdS 10000 وCAIQ أو قوالب خاصة. ويمكن الدمج في ServiceNow أو Ariba أو JIRA أو العمليات القائمة على Excel.
صياغة العقود والمتطلبات الأمنية
ندعمكم في صياغة بنود الأمن وحماية البيانات في اتفاقيات SLA واتفاقيات معالجة البيانات (AVV) والعقود الإطارية. اختياريًا: ملاحق عقود بضوابط محددة والتزامات تقديم أدلة الإثبات.
فحص الوثائق وتقييم الأدلة
نحلّل السياسات المقدّمة وشهادات ISO وأدلة الإثبات التقنية واتفاقيات DSGVO. وبالاستعانة بمقاييس التقييم لدينا يتم تصنيف المخاطر ووضع التوصيات وخطط التخفيف.
دمج الأدوات والمنصات
ندمج تقييم المورّدين في الأنظمة القائمة: Ariba أو ServiceNow أو Power Platform أو منصات إدارة مخاطر خاصة. اختياريًا: التشغيل عبر نسخة VamiSec.
مع إدارة مخاطر المورّدين لدينا تسدّون إحدى أكبر بوابات الهجمات السيبرانية — وتجعلون سلسلة التوريد لديكم مرنة وشفافة وممتثلة.
داخلي أو خارجي أو هجين — هيكل الحوكمة المناسب
تتطلب NIS2 وDORA وEU AI Act أدوارًا أمنية واضحة مع مسؤولية شخصية على الإدارة العليا. ونحلّل هيكل الأدوار القائم لديكم، ونسدّ فجوات الامتثال، ونرافقكم في البناء — بشكل عملي ومستند إلى أسس تنظيمية راسخة.
ستة أدوار — هدف واحد: الامتثال والمرونة
مقارنة الأدوار
ISB وCISO وAI Officer وDSB وISK وISM — نوضّح أي دور يغطي أي تنظيم وأين تنشأ أوجه التآزر.
داخلي مقابل خارجي
من النموذج الداخلي البحت حتى vCISO/vISB الخارجي: نعرض المزايا والعيوب ونجد النموذج الأمثل لمؤسستكم.
النموذج الهجين — أفضل الممارسات
يتولّى vCISO/vISB خارجي المهام فورًا، بينما يُبنى داخليًا دور ISK/ISM — لمرونة مستدامة دون تبعية.
NIS2 وDORA وEU AI Act
مراجع واضحة للمواد لكل دور: نربط هيكل الحوكمة لديكم مباشرة بالمتطلبات التنظيمية.
إرشاد لمدة 24 شهرًا
نقل منظّم للمعرفة في 4 مراحل — من الإعداد الأولي حتى التسليم الداخلي الكامل. جاهزية للتدقيق في النهاية.
الجاهزية للتدقيق
من تحليل الأدوار حتى مرافقة الحصول على شهادتي ISO 27001 وISO 42001 — نجعل مؤسستكم جاهزة للتدقيق.
مع هيكل CISO وISB وAI Officer الصحيح تستوفون متطلبات NIS2 وDORA وEU AI Act — وتجعلون الحوكمة لديكم مرنة وواضحة المسؤوليات وجاهزة للتدقيق.
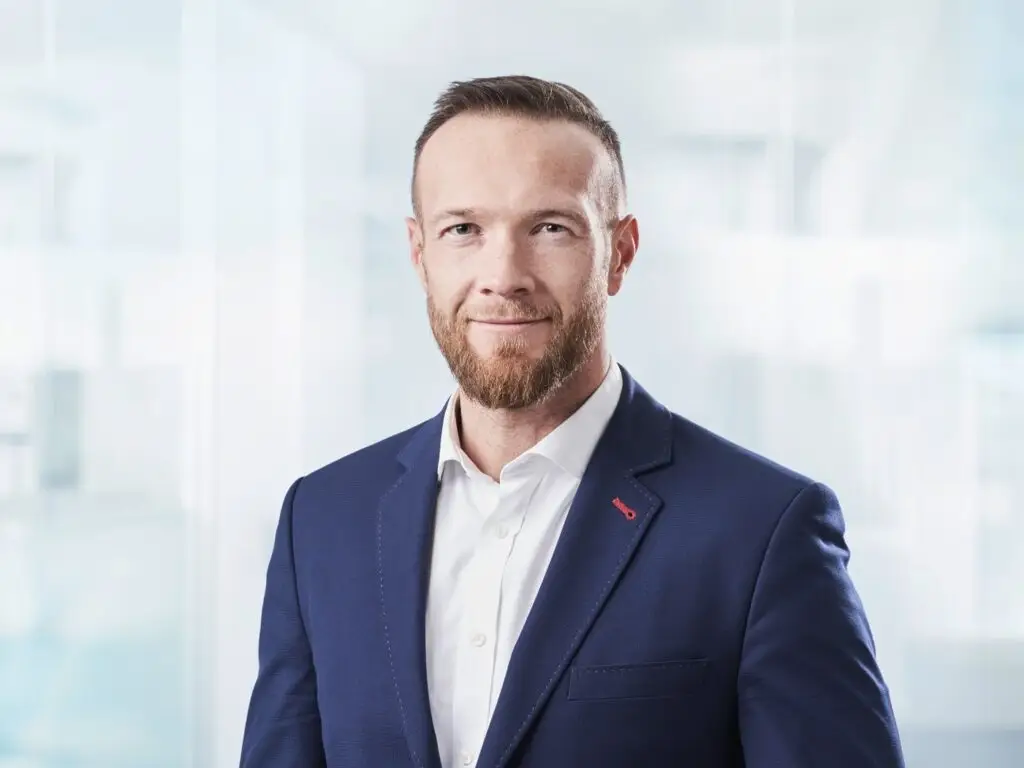
Valeri Milke
الرئيس التنفيذي – VamiSec GmbH- أكثر من 15 عامًا من الخبرة في أمن تقنية المعلومات والامتثال
- مدقق رئيسي (ISO/IEC 27001 و ISO/IEC 42001)
- خبير في NIS2 و DORA و CRA و AI Act
- مسؤول الذكاء الاصطناعي وفق لائحة الاتحاد الأوروبي للذكاء الاصطناعي
- شريك Wiz – OWASP GenAI Security
احموا مؤسستكم الآن!
تواصلوا معنا للحصول على استشارة فردية وحل أمني مصمم وفق متطلباتكم.
«لا تصبح مؤسستكم آمنة ومتوافقة إلا عندما تكون جميع الأدوات منسجمة جيدًا مع بعضها.»— Valeri Milke، الرئيس التنفيذي لـ VamiSecتواصلوا معنا الآن