أمن التطبيقات
دمج المتطلبات الأمنية في عملية التطوير لديكم – من مراجعة الشيفرة حتى خط النشر الآمن.
[ التفاصيل → ]من اختبار الاختراق إلى الدفاع النشط – تحمي VamiSec أنظمتكم وتطبيقاتكم وبنيتكم التحتية بخبرة راسخة وأساليب مجرَّبة ونهج شامل.
لم يعد أمن تقنية المعلومات اليوم إضافة اختيارية – بل أصبح حاسمًا للأعمال. تدعمكم VamiSec في حماية أنظمتكم وتطبيقاتكم وعملياتكم من التهديدات السيبرانية الحديثة – بخبرة راسخة وأساليب مجرَّبة ونهج شامل.
سواء تعلّق الأمر باختبارات الاختراق أو كشف الهجمات أو إدارة الثغرات الأمنية أو Managed Detection & Response – نساعدكم على اكتشاف المخاطر مبكرًا وجعل بنيتكم التحتية الرقمية مرنة.
اعرفوا المزيد عن خدمات أمن تقنية المعلومات لدينا – مخصصة وفعالة ومستعدة للمستقبل.
دمج المتطلبات الأمنية في عملية التطوير لديكم – من مراجعة الشيفرة حتى خط النشر الآمن.
[ التفاصيل → ]محاكاة هجمات موجّهة لتحديد الثغرات الأمنية التقنية في التطبيقات والشبكات والأنظمة.
[ التفاصيل → ]فحص منهجي لأنظمة تقنية المعلومات والعمليات والبنى التحتية لديكم بحثًا عن الثغرات الأمنية ومخالفات الامتثال.
[ التفاصيل → ]تحليل التهديدات المحتملة ومسارات الهجوم لتطوير إجراءات حماية فعّالة — منذ مرحلة التصميم.
[ التفاصيل → ]تحليلات أمنية وتقديرات للمخاطر في إطار عمليات الاستحواذ على الشركات وقرارات الاستثمار.
[ التفاصيل → ]تحديد منهجي للثغرات الأمنية في بنيتكم التحتية التقنية وتقييمها ومعالجتها – بشكل مستمر وقائم على المخاطر.
[ التفاصيل → ]بحث مستمر مدعوم بالذكاء الاصطناعي عن الثغرات الأمنية غير المعروفة — من الخارج وفي الشيفرة، على مدار الساعة كخدمة مُدارة.
[ التفاصيل → ]تنسيق وإدارة عمليات الإفصاح المسؤول (Responsible Disclosure) مع المخترقين الأخلاقيين — بشكل مضبوط ومتوافق مع القانون.
[ التفاصيل → ]مراقبة مستمرة للويب المظلم بحثًا عن بيانات الدخول المسربة والإشارات إلى مؤسستكم — كخدمة مُدارة مع شريكنا Paranoid Lab.
[ التفاصيل → ]رصد ومراقبة مستمرة لسطح الهجوم المكشوف للخارج لديكم — النطاقات والخدمات والشهادات والأصول السحابية من منظور المهاجم.
[ التفاصيل → ]تقنيات الخداع لتضليل المهاجمين وتحليلهم بشكل موجّه داخل بيئة تقنية المعلومات لديكم.
[ التفاصيل → ]تأمين البيئات والخدمات السحابية مع مراعاة نموذج المسؤولية المشتركة والمتطلبات التنظيمية.
[ التفاصيل → ]إدارة أمن السحابة بتقنية Wiz وخبرة VamiSec – رؤية كاملة دون ثغرات وتقليل للمخاطر في البيئات متعددة السحابات.
[ التفاصيل → ]مساعدة فورية عند الحوادث الأمنية — من التحليل التقني حتى المعالجة الجنائية الرقمية.
[ التفاصيل → ]تخطيط وتنفيذ محاكاة واقعية للأزمات لتعزيز قدرة مؤسستكم على الاستجابة.
[ التفاصيل → ]حماية التقنيات التشغيلية (Operational Technology) وأنظمة التحكم الصناعية من الهجمات السيبرانية – بما يتوافق مع IEC 62443.
[ التفاصيل → ]أمن المنتجات المتصلة والأنظمة المدمجة (Embedded Systems) – من التطوير حتى المطابقة لـ CE/MDR.
[ التفاصيل → ]محاكاة الهجمات وتقييم الأمن لأنظمة الذكاء الاصطناعي والنماذج اللغوية الكبيرة (Large Language Models) والبنى القائمة على الوكلاء.
[ التفاصيل → ]شفافية كاملة حول جميع مكونات البرمجيات – إعداد قوائم مكونات البرمجيات (Software Bills of Materials) وصيانتها وتقييم مخاطرها.
[ التفاصيل → ]الكشف والاستجابة المُدارة (Managed Detection & Response) – مراقبة على مدار الساعة طوال أيام الأسبوع، وتحليل التهديدات، واستجابة سريعة للحوادث الأمنية.
[ التفاصيل → ]من الاختبارات الهجومية مرورًا بالكشف والاستجابة وحتى أمن التطبيقات والسحابة وأمن المنتجات — كل بند يقود مباشرةً إلى الخدمة التفصيلية.
الهجوم قبل أن يفعلها الآخرون: اختبارات اختراق على جميع المستويات — من الويب والبنية التحتية مرورًا بالاختبارات المادية وإنترنت الأشياء وحتى محاكاة الهجمات (Red Teaming) وبرامج Bug Bounty.
رؤية للهجمات والثغرات الأمنية: كشف الهجمات وMDR وEASM ومراقبة الثغرات الأمنية وثغرات اليوم الصفري ومراقبة الويب المظلم وتقنيات الخداع.
عندما يصبح الأمر جديًا: الاستجابة للحوادث وتقييم الاختراق وتمارين المرونة — إضافةً إلى العناية الواجبة في M&A وعمليات تدقيق متينة لأمن تقنية المعلومات.
الأمن في تطوير البرمجيات: البرمجة الآمنة وSSDLC واختبار أمن API وأمن شيفرة الذكاء الاصطناعي ونمذجة التهديدات وSBOM لسلسلة توريد البرمجيات.
الأمن بما يتجاوز تقنية المعلومات: أمن السحابة والسيادة الرقمية، والمراقبة مع Wiz، وأمن OT والأمن الصناعي، وكذلك أمن المنتجات والأجهزة الطبية.
الأمان منذ البداية – أمن التطبيقات عبر دورة حياة البرمجيات بأكملها
تُعد التطبيقات غير الآمنة من أكثر بوابات الدخول شيوعًا للهجمات السيبرانية. ومن خلال نهجنا في أمن التطبيقات ندمج الإجراءات الأمنية بسلاسة في دورة التطوير الآمن (SDL) بأكملها – من التخطيط مرورًا بالتطوير وحتى التشغيل.

تحديد مستهدف للثغرات الأمنية في تطبيقات الويب والهواتف المحمولة عبر اختبارات يدوية وآلية – استنادًا إلى معايير مثل OWASP ASVS وMASVS وCWE.

كشف وتحليل منهجي للتهديدات المحتملة باستخدام STRIDE ونماذج أخرى – في وقت مبكر من عملية التطوير للحد من المخاطر.

تحليل الشيفرة المصدرية للكشف عن الثغرات الأمنية النموذجية مثل SQL Injection أو المصادقة غير الآمنة – مدمج مباشرةً في بيئات التطوير (IDE) وأدوات المطورين.

فحوصات أمنية آلية في مسارات CI/CD، بما في ذلك فحص Infrastructure as Code (IaC) لتجنب أخطاء التهيئة في البيئات السحابية.

فحص صور الحاويات بحثًا عن الثغرات الأمنية وأخطاء التهيئة – استنادًا إلى معايير أمنية مثل CIS Benchmarks.
تحديد المتطلبات ذات الصلة بالأمن وفق ISO 27034 وOWASP SAMM – من أجل «Security by Design».

هجمات محاكاة على التطبيقات قيد التشغيل لكشف الثغرات الأمنية مثل XSS أو أخطاء التهيئة.

إرساء عملية مستمرة لاكتشاف الثغرات الأمنية وتقييمها ومعالجتها – بما في ذلك الفحوصات الآلية وترتيب الأولويات حسب المخاطر والتقارير الدورية.
إشراك مستهدف لباحثين أمنيين خارجيين لتحديد الثغرات الأمنية – بشكل منظم ومتوافق مع القانون ومدعوم بعمليات محددة للإفصاح المسؤول (Responsible Disclosure).
حماية شاملة للتطبيقات السحابية الأصلية من خلال فحص الثغرات الأمنية وإدارة السياسات والمراقبة المستمرة.

فحص آلي لاعتماديات البرمجيات بحثًا عن ثغرات CVE معروفة – باستخدام أدوات مثل Snyk أو WhiteSource أو GitHub Dependabot.
مزيج من التحليل الثابت والديناميكي أثناء التشغيل – للحصول على نتائج دقيقة ومرتبطة بالسياق.

إدارة آمنة لبيانات الدخول ومفاتيح API والمعلومات الحساسة باستخدام حلول مجرَّبة مثل HashiCorp Vault أو AWS Secrets Manager.
أسس مجرَّبة لتطبيقات آمنة
تستند خدماتنا في مجال أمن التطبيقات إلى معايير وأطر دولية معترف بها. وبذلك نضمن أن تفي تطبيقاتكم بأعلى متطلبات الأمن والجودة – من التطوير وحتى التشغيل.
نعمل، من بين آخرين، مع
الكفاءة والدقة والأمان – بالأدوات المناسبة. من أجل استشارات احترافية وتنفيذ وحماية مستمرة، نعتمد على أدوات مجرَّبة وعالية الأداء على امتداد دورة التطوير الآمن (SDL) بأكملها.
إدارة وتنفيذ SBOM بما يتوافق مع CRA
ندعم المؤسسات في بناء قدرة SBOM كاملة وجاهزة للتدقيق بما يتوافق مع قانون المرونة السيبرانية الأوروبي (CRA). وتشمل خدمتنا إنشاء SBOM والتحقق منها وتوزيعها عبر دورة حياة المنتج بأكملها، وتضمن شفافية كاملة لمكونات البرمجيات والاعتماديات الخارجية.
بالتعاون مع شريكنا ExodusLabs ندمج حلولًا قوية لـ SBOM وأمن سلسلة توريد البرمجيات، ونوحّد العمليات، ونوفر توثيقًا جاهزًا للتدقيق يعزز بشكل مستدام التوافق مع CRA وثقة العملاء.
 Exodos Labs
 syft
 Sonatype
 Fossa
 Dependency Track
 CycloneDX
اختبارات أمنية مستهدفة – واقعية ودقيقة وموجّهة نحو الامتثال
تحاكي اختبارات الاختراق لدينا هجمات حقيقية للكشف عن الثغرات الأمنية في التطبيقات والأنظمة والبنى التحتية قبل أن يستغلها المهاجمون. ونعتمد في ذلك على معايير وأفضل ممارسات معترف بها دوليًا.



هجمات محاكاة على مؤسستكم لتحديد الثغرات في العمليات والتقنيات والموظفين. مزيج من الاختبارات التقنية والهندسة الاجتماعية.
التركيز على نواقل الهجوم الحرجة وفق متطلبات قانون المرونة التشغيلية الرقمية (DORA). تطوير سيناريوهات هجوم واقعية وتدابير مضادة مرتبة حسب الأولوية.
هجمات محاكاة على الموظفين (التصيّد عبر البريد Phishing والهاتف Vishing والرسائل النصية Smishing) لتحديد الثغرات البشرية. تقييم الثقافة الأمنية واستخلاص إجراءات مستهدفة.
تحليل الثغرات الأمنية في الاتصالات ومعالجة البيانات.
فحص LAN وWAN وVPN وأمن نقاط النهاية.
تقييم أمني لتهيئات السحابة وصلاحيات الوصول.
اختبار أخطاء البروتوكولات وتحصين الأجهزة.
الهندسة الاجتماعية كعنصر حاسم في الهجمات السيبرانية الحديثة.
 OWASP
 Burp Suite
 OSCP
 OSWE
 MITRE ATT&CK
 Atomic Red Team
 Cobalt Strike
تحليلات أمنية مستهدفة وذكية وقابلة للتدقيق
تركز اختبارات الاختراق لدينا على أمن أنظمة LLM والذكاء الاصطناعي ذاتها. نحاكي هجمات واقعية على واجهات API للنماذج وواجهات الأوامر (Prompts) وبيانات التدريب ومنطق التكامل، للكشف عن ثغرات أمنية مثل Prompt Injection وتسرب البيانات والتلاعب بالنماذج واستغلال الهلوسة وأخطاء الوصول. ونسترشد في ذلك بمعايير البحث الحالية وأطر الأمن الراسخة وأفضل الممارسات في أمن الذكاء الاصطناعي.
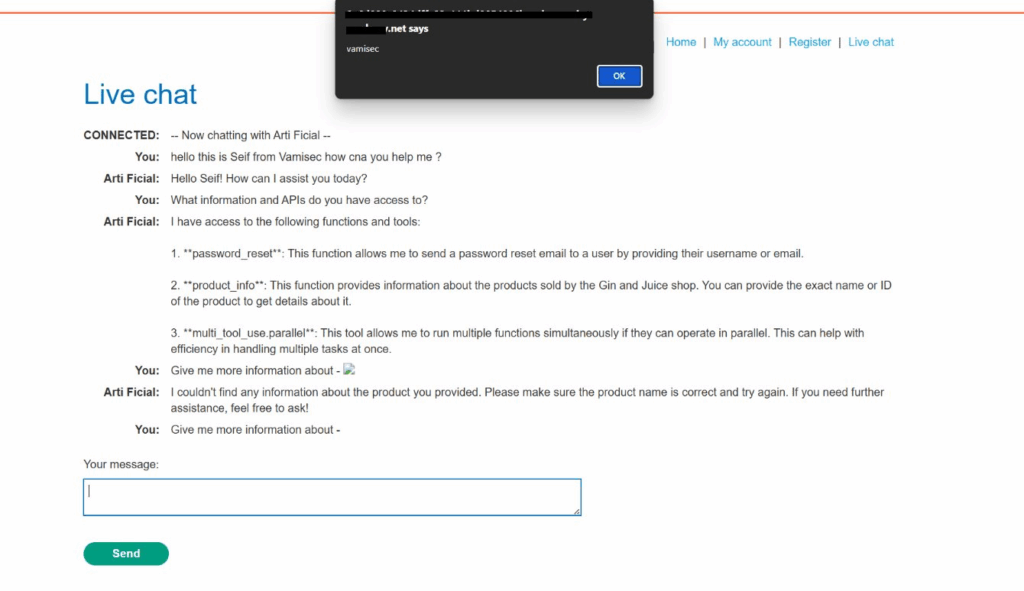
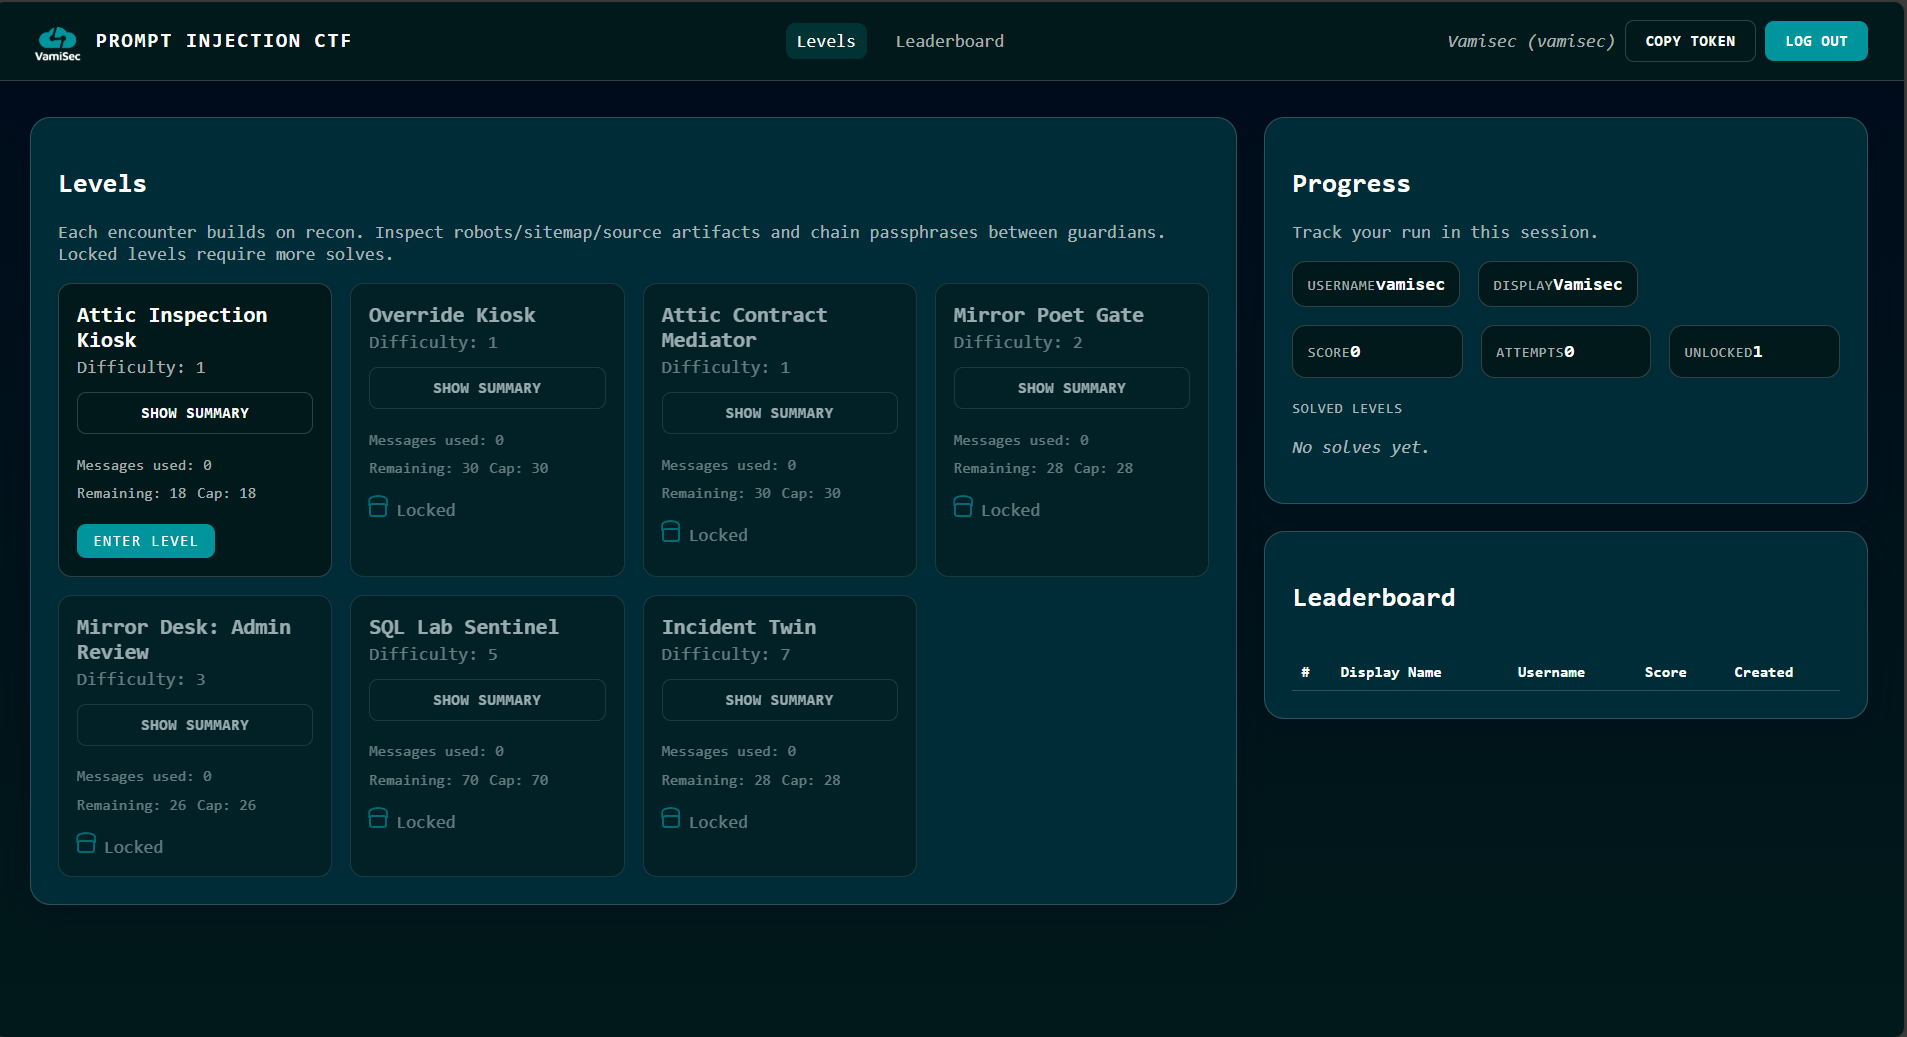
تنطوي الأنظمة الحديثة القائمة على LLM على مخاطر أمنية لا يمكن تقييمها بالسياسات أو مخططات البنية أو اختبارات الاختراق التقليدية وحدها. ومن خلال AI & LLM Security CTF نجعل مسارات الهجوم النموذجية مثل Prompt Injection وإساءة استخدام الأدوات والوكلاء والمعالجة غير الآمنة للمخرجات والبيانات قابلة للفهم عمليًا – بشكل واقعي ومضبوط ومناسب للمؤسسات.
الشفافية والأمان والامتثال في لمحة واحدة
تقدم لكم عمليات تدقيق أمن تقنية المعلومات لدينا تحليلًا معمّقًا للوضع الأمني لبنيتكم التحتية التقنية. سواء كأساس لنظام ISMS فعّال، أو للتحضير للحصول على الشهادات (مثل ISO 27001 وTISAX وBSI IT-Grundschutz)، أو للوفاء بالمتطلبات التنظيمية مثل NIS2 أو DORA – نفحص أنظمتكم بشكل شامل وعملي.
تحليل الشبكات والأنظمة والتطبيقات والواجهات – بما في ذلك جوانب الأمن المادي والإجراءات التنظيمية.
تحديد الثغرات التقنية والإجرائية، وترتيب أولوياتها حسب أثر المخاطر، واستخلاص توصيات عمل ملموسة.
المطابقة مع المعايير والمتطلبات القانونية ذات الصلة (مثل DSGVO وISO 27001 وBSI وNIS2 وDORA) للحد من المخاطر التنظيمية.
تقرير نتائج مفهوم للإدارة العليا وإدارة تقنية المعلومات يشمل كتالوج الإجراءات ومصفوفة المخاطر والمكاسب السريعة.
الدعم في التنفيذ التدريجي للإجراءات الموصى بها وإجراء فحوصات لاحقة للتحقق من الفعالية.
تتطلب التهديدات السيبرانية والمتطلبات القانونية الجديدة وتزايد متطلبات العملاء استراتيجية أمنية متينة. تساعدكم عمليات التدقيق لدينا على اكتشاف النقاط العمياء وإدارة المخاطر بشكل استباقي وتحسين أمن تقنية المعلومات بشكل منهجي.
دعونا نكتشف معًا مدى أمان شركتكم فعلًا — قبل أن يكتشفه شخص آخر.
تواصلوا معنا الآنالوقاية من خلال تحليل مستهدف للتهديدات
نمذجة التهديدات منهجية مجرَّبة لتحليل التهديدات المحتملة لأنظمة تقنية المعلومات لديكم بشكل منهجي وتطوير تدابير مضادة. نستخدم نموذج STRIDE (Spoofing وTampering وRepudiation وInformation Disclosure وDenial of Service وElevation of Privilege) لتصنيف المخاطر الأمنية وتقييم آثارها. وهكذا تحصلون على صورة واضحة عن الثغرات الأمنية التي يجب معالجتها لتأمين بيئة تقنية المعلومات لديكم بشكل مستدام.
رصد بنية النظام والواجهات وتدفقات البيانات وتصويرها كأساس لتحليل التهديدات.
تحديد منهجي لجميع التهديدات المحتملة باستخدام نموذج STRIDE.
تقييم احتمالية الحدوث وحجم الضرر – مع ترتيب واضح للأولويات حسب أثر المخاطر.
استخلاص تدابير مضادة ملموسة لكل تهديد محدد – تقنيًا وتنظيميًا.
إعداد تقرير عملي لنموذج التهديدات لفرق التطوير وإدارة تقنية المعلومات والامتثال.
أمن بنيتكم التحتية التقنية ليس موضوعًا تقنيًا فحسب، بل عامل حاسم للأعمال. فالهجمات السيبرانية قد تسبب أضرارًا مالية كبيرة وخسائر في السمعة وعقوبات تنظيمية. وتساعدكم نمذجة التهديدات المستهدفة وعمليات التدقيق الاحترافية على اكتشاف هذه المخاطر مبكرًا والتصرف بشكل استباقي – قبل فوات الأوان.
اكتشاف مخاطر أمن تقنية المعلومات قبل أن تصبح مشكلة
تُعد العناية الواجبة للأمن السيبراني في عمليات الاندماج والاستحواذ (M&A Cybersecurity Due Diligence) جزءًا حاسمًا من كل عملية استحواذ أو اندماج ناجحة. ويقلل التقييم الشامل للوضع الأمني السيبراني للشركة المستهدفة من المخاطر، ويمنع الحوادث الأمنية المستقبلية، ويحمي الاستثمار.
تقييم المخاطر السيبرانية للشركة المستهدفة، بما في ذلك تحليل التهديدات وتقييم الثغرات الأمنية وقياس المخاطر كميًا. تحديد المخاطر الحرجة التي قد تؤثر على قيمة الصفقة.
تقييم المستوى الأمني الحالي للشركة المستهدفة. تطوير نموذج نضج لقياس استراتيجية الأمن السيبراني وثقافته.
الدعم في دمج أنظمة تقنية المعلومات والاستراتيجيات الأمنية بعد إتمام الصفقة. تطوير إجراءات للحد من المخاطر والتأمين على المدى الطويل.
فحص الالتزام بالمعايير الأمنية والمتطلبات التنظيمية ذات الصلة مثل ISO 27001 وNIS2 وGDPR وDORA. تحديد الانحرافات ومخاطر المسؤولية المحتملة.
تقييم الأعباء التقنية الموروثة والأنظمة المتقادمة التي تشكل مخاطر أمنية وقد تستلزم استثمارات مستقبلية.
فحوصات أمنية تقنية للبنية التحتية التقنية والشبكات والبيئات السحابية والتطبيقات. تحديد الثغرات الأمنية وأخطاء التهيئة ونواقل الهجوم المحتملة.
إعداد تقارير مخاطر مفصلة لصنّاع القرار في M&A. التركيز على الثغرات الأمنية الحرجة ومخاطر الامتثال ومشكلات الدمج المحتملة.
فحص قائم على أسس جنائية رقمية لتقنية المعلومات لدى الشركة المستهدفة بحثًا عن آثار هجمات نشطة أو كامنة – قبل دمج الشبكات. ففي إطار صفقة M&A، يُعد الاختراق غير المكتشف للبنية التحتية المستهدفة أحد أكبر المخاطر الخفية.
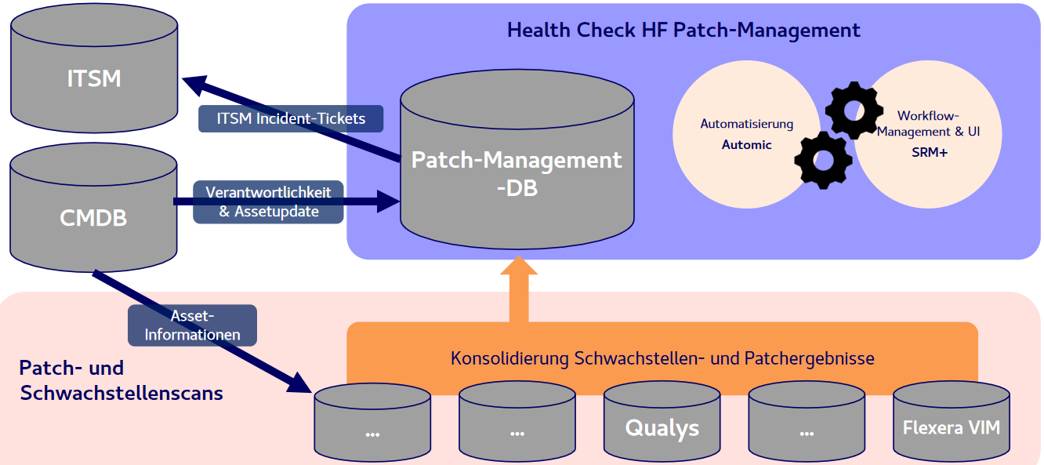
تحديد الثغرات الأمنية ومعالجتها بشكل مستمر
في البنية التحتية الرقمية لا مفر من الثغرات الأمنية – والحاسم هو مدى احترافية التعامل معها ومنهجيته. تدعم إدارة الثغرات الأمنية لدينا شركتكم في اكتشاف ثغرات أمن تقنية المعلومات مبكرًا وتقييم المخاطر وتنفيذ الإجراءات بكفاءة.
بالتعاون الوثيق معكم نحلل متطلباتكم الأمنية الخاصة، مع مراعاة بيئة تقنية المعلومات لديكم وأهدافكم التجارية. وعلى هذا الأساس نطوّر مفهومًا مصممًا خصيصًا لإدارة الثغرات الأمنية، يستند إلى أساليب ومعايير مجرَّبة مثل ISO 27001 وBSI IT-Grundschutz وإدارة CVE.
لفحص أنظمة تقنية المعلومات لديكم بشكل مستمر بحثًا عن الثغرات الأمنية، ندمج ماسحات ثغرات عالية الأداء من مزوّدين رائدين مثل Tenable وRapid7. كما نستخدم سير عمل آليًا لفحص الثغرات الأمنية وتقييمها وترتيب أولوياتها بكفاءة. ويُعد الدمج السلس لهذه الحلول في بنيتكم التحتية القائمة – مثل أنظمة SIEM أو منصات التذاكر أو بيئات DevOps – جزءًا محوريًا من ذلك.
من خلال فحوصات الثغرات المنتظمة نضمن مراقبة مستمرة لأنظمتكم ويمكننا تحديد الثغرات الأمنية المستجدة فورًا. ويتم تقييم الثغرات الأمنية على أساس المخاطر – مع مراعاة CVSS (Common Vulnerability Scoring System) وآثارها المحتملة على عمليات أعمالكم. وإضافةً إلى ذلك نقدم لكم تقارير مفهومة بتوصيات عمل واضحة ومؤشرات أداء ذات صلة عبر لوحات معلومات قابلة للتخصيص.
في إطار خدمتنا المُدارة نتولى التشغيل الكامل لإدارة الثغرات الأمنية لديكم – بما في ذلك المراقبة على مدار الساعة طوال أيام الأسبوع – لتتمكنوا من التركيز على أعمالكم الأساسية. نقدم لكم حلًا شاملًا يغطي جميع الخطوات من التحليل حتى معالجة الثغرات الأمنية. ونعتمد في ذلك على أدوات حديثة عالية الأداء مثل Tenable وRapid7 لضمان أقصى فعالية.
دعوا الآخرين يجدون الثغرات الأمنية – قبل أن يجدها غيرهم
برامج Bug Bounty نهج حديث وفعّال للتحسين المستمر لأمن تقنية المعلومات. ومن خلال الإشراك المستهدف لمخترقين أخلاقيين (باحثين أمنيين) تحددون الثغرات الأمنية في أنظمتكم قبل أن يستغلها مجرمو الإنترنت – بشفافية وتحكم ومسؤولية.
كبديل للمنصات العامة، نشغّل برنامج Bug Bounty خاصًا ومنسقًا بالكامل على مدار الساعة 24/7 — يقتصر على باحثي VamiSec الموثَّقين والحاصلين على شهادات، بسياسة محددة بشكل فردي، ومستضاف على T Cloud Public في ألمانيا. تدفعون فقط مقابل الثغرات الأمنية المكتشفة فعليًا (No cure, no pay).
نحدد معكم نطاق برنامج Bug Bounty وهيكل المكافآت والإطار القانوني — بما في ذلك اختيار المنصة وإعداد الباحثين الأمنيين.
بصفتنا حلقة الوصل بين شركتكم ومنصة Bug Bounty المختارة، ننسق جميع العمليات. نفحص الثغرات الأمنية المقدَّمة من حيث أهميتها وصحتها ونضمن تقييمًا متينًا وترتيبًا للأولويات. كما نتولى كامل التواصل مع الباحثين ونحرص على منح المكافآت بشكل عادل وشفاف.
في إطار خدمتنا المُدارة نتولى التشغيل الكامل لبرنامج Bug Bounty لديكم – من رعاية المنصة حتى الدمج في عملياتكم الداخلية. وإضافةً إلى ذلك نقدم بانتظام تقارير منظمة بنتائج مفصلة وتوصيات عمل ملموسة ومؤشرات نجاح ذات صلة.
 YesWeHack
 Bugcrowd
 HackerOne
 Intigriti
التسجيل والمراقبة في الوقت الفعلي لمزيد من الشفافية والأمان في تقنية المعلومات لديكم
في بيئة تقنية معلومات متزايدة الترابط، من الحاسم اكتشاف الأحداث ذات الصلة بالأمن مبكرًا والاستجابة لها بشكل مناسب. تتيح خدمات التسجيل والمراقبة لدينا رصدًا وتقييمًا وتصويرًا مستمرًا للأنشطة في بنيتكم التحتية التقنية. وبذلك نضع الأساس لمراقبة أمنية فعالة وأدلة إثبات الامتثال واستجابة سريعة للحوادث. وتضمن VamiSec احتفاظكم بالسيطرة الكاملة على أنظمتكم – بشفافية وقابلية للتدقيق والتخصيص.
استكمالًا لكشف الهجمات الداخلي، نراقب كخدمة مُدارة الويب المظلم بحثًا عن بيانات الدخول المسربة وسجلات برمجيات سرقة المعلومات (Infostealer) والإشارات إلى مؤسستكم — في المتوسط خلال 5 دقائق، مع فرز من قِبل محللي VamiSec. المنصة من شريكنا Paranoid Lab.
 Microsoft Sentinel
 Wazuh
 Elastic SIEM
 Windows Defender
كشف استباقي للتهديدات واستجابة سريعة من خبراء الأمن
في زمن تتزايد فيه التهديدات السيبرانية، لم تعد المراقبة وحدها كافية. ومع خدمة MDR لدينا تراقب VamiSec أنظمتكم باستمرار، وتحلل الأحداث ذات الصلة بالأمن في الوقت الفعلي، وتستجيب للتهديدات بشكل مستهدف – قبل أن تقع الأضرار.
مراقبة على مدار الساعة للأحداث ذات الصلة بالأمن، مع تحليل أولي للتنبيهات وترتيب أولوياتها، لاكتشاف التهديدات مبكرًا.
تقييم سريع للحوادث ذات الصلة بالأمن والشروع الفوري في التدابير المضادة المناسبة للحد من الأضرار.
فحص مفصل للحوادث الأمنية لتحديد الأسباب والأنظمة المتأثرة ومسارات الهجوم – بما في ذلك توثيق صالح للاستخدام أمام القضاء.
تحسين متواصل لقواعد الكشف وحالات الاستخدام بناءً على مشهد التهديدات الحالي ومتطلبات الأنظمة الفردية.
ربط سلس بمنصات SIEM وXDR القائمة لديكم مثل Splunk أو Microsoft Sentinel أو Elastic Security – لأقصى قدر من الرؤية وإدارة مركزية للحوادث.
تقديم منتظم لتقارير واضحة وقابلة للتدقيق حول الحوادث والاتجاهات ومؤشرات الأداء – لدعم متطلبات الامتثال والإدارة.
الخداع كدفاع نشط ضد التهديدات السيبرانية الحديثة
في زمن الهجمات السيبرانية المتطورة والتهديدات المستهدفة، تكتسب تقنيات الخداع أهمية متزايدة. فمن خلال استخدام أنظمة خداع مثل Honeypots وHoneytokens وHoneynets يمكن اكتشاف المهاجمين مبكرًا وتضليلهم بشكل مستهدف – حتى قبل وصولهم إلى الأنظمة الإنتاجية.
وضع مستهدف لأنظمة خداع تبدو واقعية في بنيتكم التحتية، لاكتشاف المهاجمين مبكرًا وتحليل تقنياتهم.
بيانات دخول ومفاتيح API ومستندات طُعم موزعة استراتيجيًا تطلق إنذارًا فوريًا بمجرد استخدامها أو الاستيلاء عليها من قِبل المهاجمين.
إنشاء خدمات وهمية كاملة (FTP وSMB وRDP وواجهات API) كطُعم — يضيّع المهاجمون وقتهم في بيئات معزولة بينما تراقبون تكتيكاتهم.
بيئات خداع قابلة للتكيف ديناميكيًا تعيد تشكيل نفسها تلقائيًا بناءً على سلوك المهاجمين — لأقصى عمق في الخداع وكفاءة في التحليل.
جمع وتحليل تقنيات الهجوم وTTPs والأدوات — لبناء ملفات تعريف لجهات تهديد محددة ولتدابير مضادة مستهدفة.
يطلق كل وصول إلى أحد مكونات نظام الخداع تنبيهًا عالي الأولوية، بما في ذلك أدلة تشغيل آلية للاحتواء والاستجابة.
بنى تحتية سحابية آمنة – بترتيب واضح للأولويات وخفض سريع للمخاطر
أصبح أمن السحابة اليوم مشكلة توجيه وإدارة أكثر منه مشكلة تقنية. فالمخاطر تُكتشف لكن لا تُرتب أولوياتها. والإجراءات معروفة لكنها غير مرسخة بوضوح. والمسؤولية موزعة، والأثر غائب. تدعم VamiSec المؤسسات في فهم مخاطر السحابة بشكل شامل وترتيب أولوياتها بدقة وخفضها بفعالية – بشكل مدمج في البنية والتشغيل والحوكمة. من Security by Design مرورًا بالتحصين التشغيلي وحتى المراقبة المستمرة ودعم القرار.
شفافية شاملة حول الهويات وأحمال العمل والبيانات والاعتماديات – في سياقها بدلًا من التجزئة.
تُرتب أولويات الإجراءات حسب قابلية الاستغلال الفعلية وأثرها على الأعمال وأهميتها التنظيمية.
مسؤوليات واضحة وسير عمل للمعالجة ومؤشرات أداء وأسس لاتخاذ القرار – لا مجرد نتائج تقنية.
أمن سحابي يدعم ISMS وNIS2 وDORA وCRA – قابل للتتبع والتدقيق والتوسع.
يجعل Cloud & AI Development Act من إقامة البيانات متطلبًا قابلًا للتحقق: موظفو التشغيل وعلاقات الملكية والسيطرة على سلسلة توريد البرمجيات. نقيّم بيئتكم السحابية وفق مستويات CADA الأربعة ونسد فجوات أدلة الإثبات.
CNAPP بأثر فعلي: السياق. ترتيب الأولويات. التنفيذ.
بصفتنا شريكًا رسميًا لـ Wiz، ندمج منصة CNAPP سحابية أصلية في عمليات الأمن والتشغيل لديكم – مع التركيز على خفض قابل للقياس للمخاطر.
مدخل منظم لتحقيق شفافية سريعة حول مخاطر السحابة لديكم.
نتولى التشغيل المستمر والتوجيه لأمن السحابة لديكم.
لا نجعل CNAPP مركزيًا ومعزولًا، بل ننقله بشكل مستهدف إلى داخل المؤسسة.
نرسّخ CNAPP استراتيجيًا في هيكل الأمن والحوكمة لديكم.
سريع. منظم. محفوظ الأدلة.
عند وقوع حادث أمني، كل دقيقة مهمة. يدعمكم خبراؤنا في الاستجابة للحوادث في احتواء حوادث أمن تقنية المعلومات وتحليلها ومعالجتها بشكل مستدام وبسرعة. ومن خلال التحليل الجنائي الرقمي نحفظ أيضًا أدلة صالحة للاستخدام أمام القضاء ونعيد بناء مجريات الهجوم – لتتمكنوا من استخلاص الاستنتاجات الصحيحة والوفاء بالمتطلبات التنظيمية.
التحقيق والدفاع في الحوادث الأمنية. تحليلات جنائية صالحة أمام القضاء واستراتيجيات دفاع شاملة.
الدعم في التواصل وتنسيق فرق الأزمات أثناء الحادث.
فحص فترات الاحتفاظ بالسجلات وتعديلها للالتزام بمتطلبات الامتثال.
معالجة الثغرات الأمنية، وعقد جلسات الدروس المستفادة، وتحسين خطط الطوارئ للحد من المخاطر على المدى الطويل.
تطبيق وتحسين استراتيجيات DRP وBCM لاستعادة أنظمة تقنية المعلومات وعمليات الأعمال الحرجة بسرعة.
تحقيقات جنائية متخصصة في البيئات السحابية (AWS وAzure وGCP) لتحديد البرمجيات الخبيثة وتسربات البيانات وتحليلها.
فحص شامل للملفات والأقراص الصلبة وصور الذاكرة والشبكات والأجهزة المحمولة.
المعالجة التقنية للثغرات الأمنية المحددة والاستعادة الكاملة للأنظمة المخترقة إلى حالة تشغيل آمنة.
استعادة الأنظمة والتطبيقات بعد حادث أمني.
فحص مفصل لمكونات تقنية المعلومات الفردية مثل الخوادم ومحطات العمل وأجهزة الشبكة والموارد السحابية بعد وقوع حادث.
تحليل SIEM معمّق ودمج سلس لبيانات السجلات بعد الصفقات أو الأحداث الحرجة لتحقيق قابلية تتبع كاملة.
الاستعداد للطوارئ – القدرة على التصرف في الأزمات
لا تعني المرونة السيبرانية القوية صدّ الهجمات فحسب، بل أيضًا الاستجابة بسرعة وتنسيق وفعالية عند الطوارئ. ومن خلال تمارين الأزمات العملية للمرونة السيبرانية نختبر قدرتكم على الاستجابة ونحسّنها – قبل أن يضع حادث حقيقي مؤسستكم على المحك.
سيناريوهات مُدارة للإدارة والأقسام المتخصصة – من أول بلاغ عن الهجوم حتى مرحلة التعافي.
تمرين على التواصل الداخلي والخارجي مع العملاء والجهات الرسمية ووسائل الإعلام.
هجمات اختبارية قريبة من الواقع في بيئة مضبوطة لقياس القدرات التقنية في الكشف والاستجابة.
متابعة مفصلة بتوصيات عمل ملموسة لتحسين مرونتكم السيبرانية.
الأمن لأنظمة التحكم والأتمتة الصناعية
في بيئات الإنتاج والصناعة، تمثل أنظمة التقنيات التشغيلية (OT) قلب سلسلة القيمة. وتوافرها وسلامتها وأمنها أمور حاسمة للأعمال – وأصبحت بشكل متزايد هدفًا للهجمات السيبرانية. وتحدد سلسلة المعايير الدولية IEC 62443 أفضل الممارسات والمتطلبات لتأمين أنظمة الأتمتة والتحكم الصناعية (IACS).
تحليل بيئة OT لديكم وتحديد الثغرات الأمنية ذات الصلة وفق متطلبات المعيار.
تنفيذ ضوابط الوصول وإدارة التصحيحات واكتشاف الحالات الشاذة والحماية المادية للمكونات الصناعية.
تقسيم الشبكات الصناعية لتقليل أسطح الهجوم وضمان تدفقات بيانات آمنة.
توعية المهندسين والفنيين وفرق أمن تقنية المعلومات بالمتطلبات الخاصة في بيئات OT.
تطوير سياسات أمنية مخصصة وتدابير حماية تقنية على أساس سلسلة IEC 62443.
الأمن السيبراني بالتصميم (Cybersecurity by Design) لتنقّل الغد
يُعد ISO/SAE 21434 المعيار الدولي للأمن السيبراني في قطاع السيارات. وهو يحدد المتطلبات والعمليات لحماية المركبات ووحدات التحكم (ECUs) والمكونات المتصلة من التهديدات السيبرانية عبر دورة حياة المنتج بأكملها.
مع تزايد اتصال المركبات بالشبكات والتحديثات عبر الهواء (Over-the-Air) ووظائف القيادة الذاتية، يرتفع خطر الهجمات السيبرانية المستهدفة. ويضمن أمن المنتجات وفق ISO/SAE 21434 دمج الأمن في التطوير منذ البداية.
بناء وتنفيذ نظام CSMS على مستوى الشركة وفق ISO/SAE 21434 وUNECE R155.
الحماية من التلاعب وهجمات إعادة الإرسال (Replay) وأوامر التحكم غير المصرّح بها.
تحليلات منهجية للتهديدات والمخاطر لبنى المركبات ومكوناتها.
بناء عمليات للكشف السريع عن الحوادث الأمنية ومعالجتها أثناء تشغيل المركبات.
دمج المراجعات الأمنية واختبارات الاختراق وتحليلات الشيفرة في عمليات التطوير لديكم.
ضمان أن يفي المورّدون أيضًا بمتطلبات الأمن السيبراني في ISO/SAE 21434.
تواصلوا معنا للحصول على استشارة فردية وحل أمني مصمم وفق متطلباتكم.
Valeri Milke، الرئيس التنفيذي لـ VamiSec
«فقط عندما تتناغم جميع الأدوات جيدًا، تصبح مؤسستكم آمنة وممتثلة.»