

إتقان التعقيد التنظيمي والتعاقدي — مع إطار VamiSec IMS.
كيف تدير المؤسسات NIS2 و DORA و AI Act و CRA و DSGVO بشكل متكامل وقابل للتوسّع وآمن في التدقيق. إطار واحد. أداة واحدة. لوائح ومعايير كثيرة.
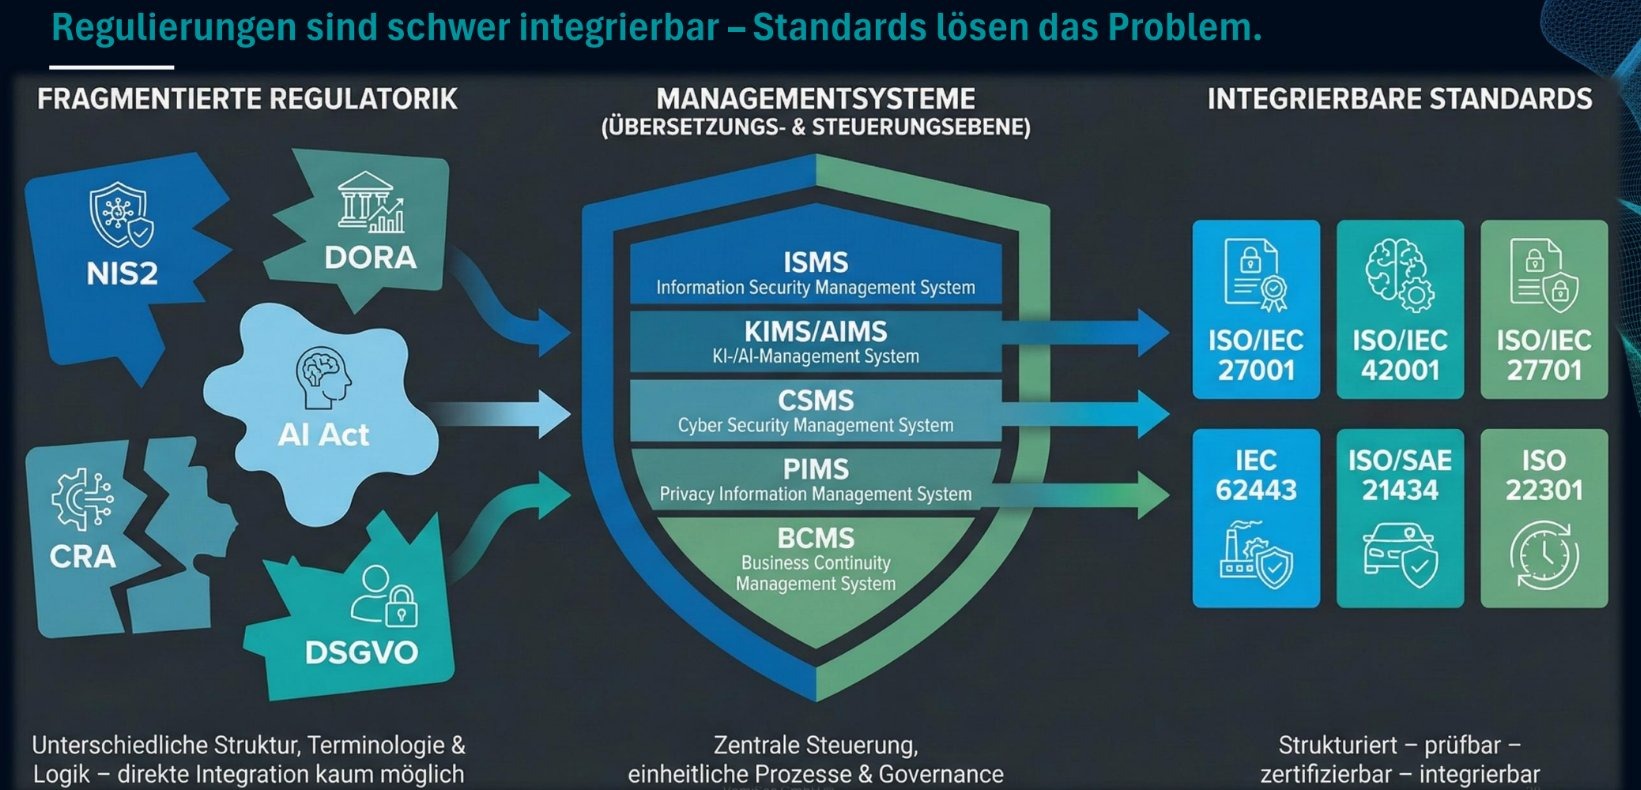
نظام إدارة متكامل من البنية حتى التنفيذ — اللوائح تتغيّر، و Vami IMS يبقى.
إطار واحد. أداة واحدة. لوائح ومعايير كثيرة.
لا تتطلب اللوائح الأوروبية مثل NIS2 و DORA و AI Act و Cyber Resilience Act و DSGVO إجراءات فردية متفرقة، بل هياكل دائمة للحوكمة والمخاطر والإدارة على مستوى الإدارة العليا.
يترجم إطار VamiSec IMS هذا المنطق التنظيمي بشكل متّسق إلى نظام إدارة متكامل مدعوم بالأدوات. فبدلًا من التعامل مع كل لائحة بمعزل عن غيرها، تُجمَع المتطلبات التنظيمية والتعاقدية في إطار واحد.
البنية تتفوّق على النشاط العشوائي. والتكامل يتفوّق على الفصل. ومن يفهم اللوائح بوصفها مهمة إدارية يصوغ مؤسسة تصمد في ظروف التشغيل الحقيقية — وتتميّز استراتيجيًا.
ينتقل الامتثال من كونه موضوعًا تقنيًا إلى مهمة إدارية استراتيجية. ومع NIS2 و DORA و EU AI Act وصل إلى مستوى مجلس الإدارة. والمؤسسات التي تدير المتطلبات التنظيمية والتعاقدية بشكل متكامل تحقّق ميزة هيكلية — أمام المنافسين والجهات الرقابية والمستثمرين والعملاء في المناقصات.
لماذا الامتثال المجزّأ يفشل.
المرئي هو السياسات والتدقيقات والشهادات — أما الحاسم فهو ما يكمن تحتها. وعدم الامتثال ليس سوى القمة: فالمشكلات الحقيقية تنشأ تحت السطح، في الهياكل.
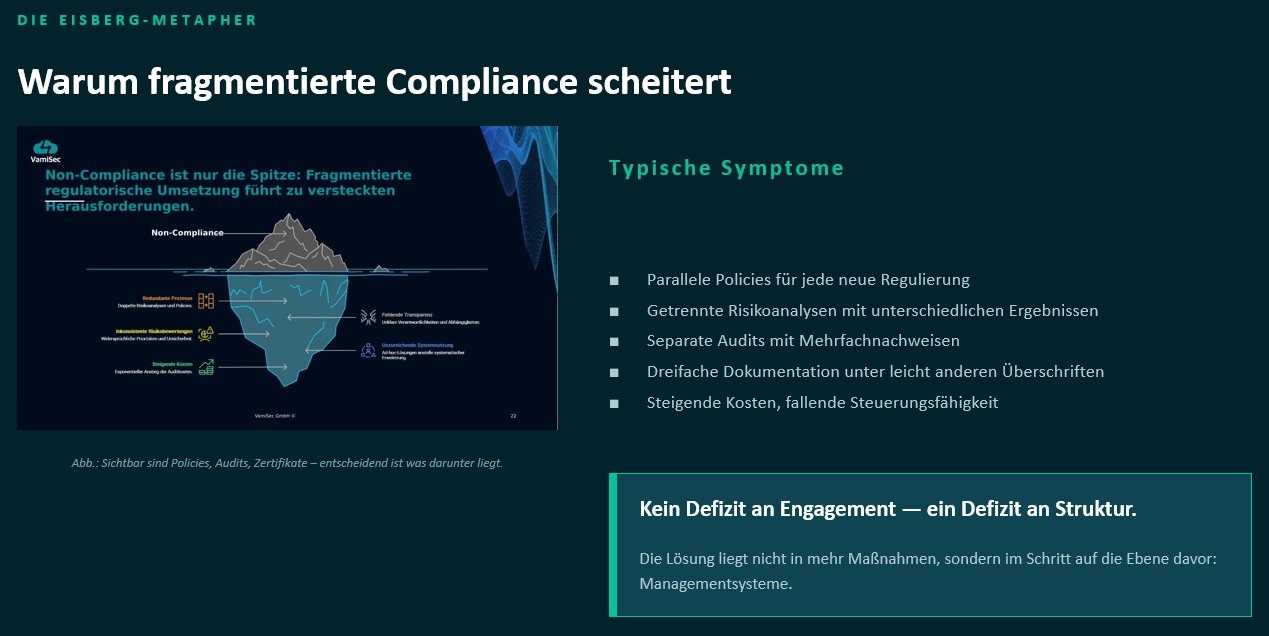
شكل: المرئي هو السياسات والتدقيقات والشهادات — أما الحاسم فهو ما يكمن تحتها.
أعراض نموذجية
- سياسات موازية لكل لائحة جديدة
- تحليلات مخاطر منفصلة بنتائج مختلفة
- تدقيقات منفصلة مع أدلة متكررة
- توثيق ثلاثي تحت عناوين مختلفة قليلًا
- تكاليف متصاعدة، وقدرة إدارية متراجعة
ليس نقصًا في الالتزام — بل نقص في البنية.
لا يكمن الحل في مزيد من الإجراءات، بل في الانتقال إلى المستوى الذي يسبقها: أنظمة الإدارة.
لماذا تتطلب القوانين أنظمة إدارة — لا إجراءات فردية.
لا يمكن استيفاء المتطلبات التنظيمية من خلال إجراءات معزولة، بل فقط عبر أنظمة إدارة دائمة وقابلة للتوجيه. وتُفعّل معايير مثل ISO/IEC 27001 و 42001 و IEC 62443 هذه الأنظمة عمليًا — بشكل قابل للفحص والاعتماد والتوسّع.
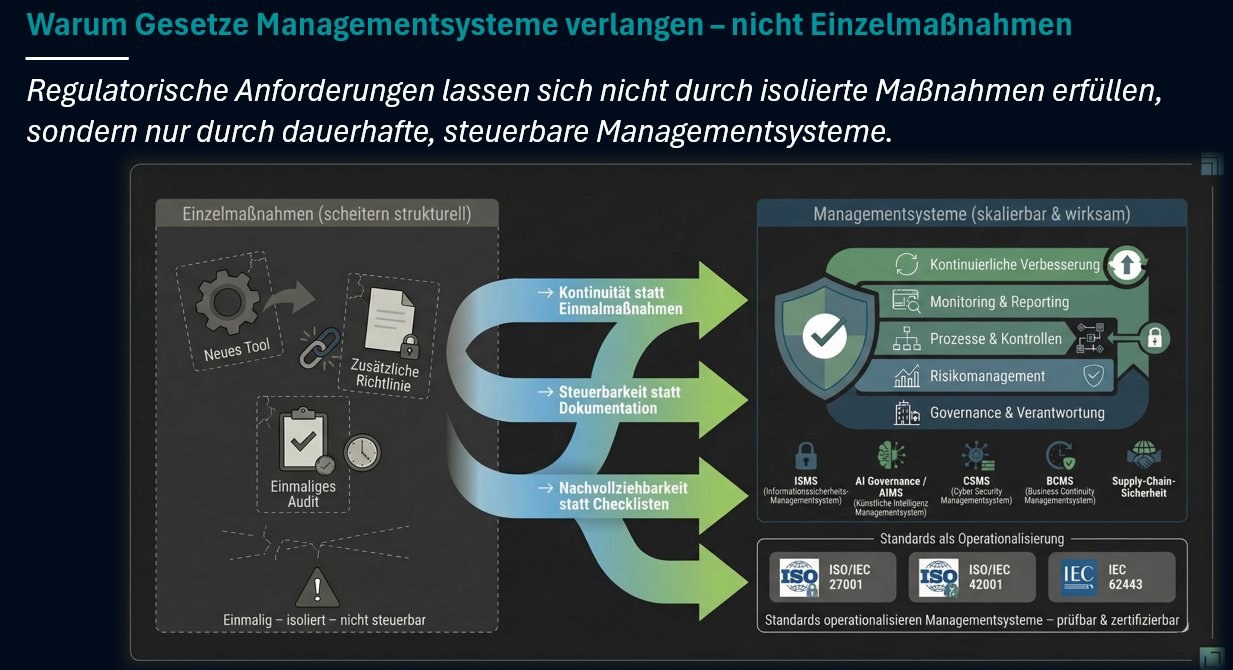
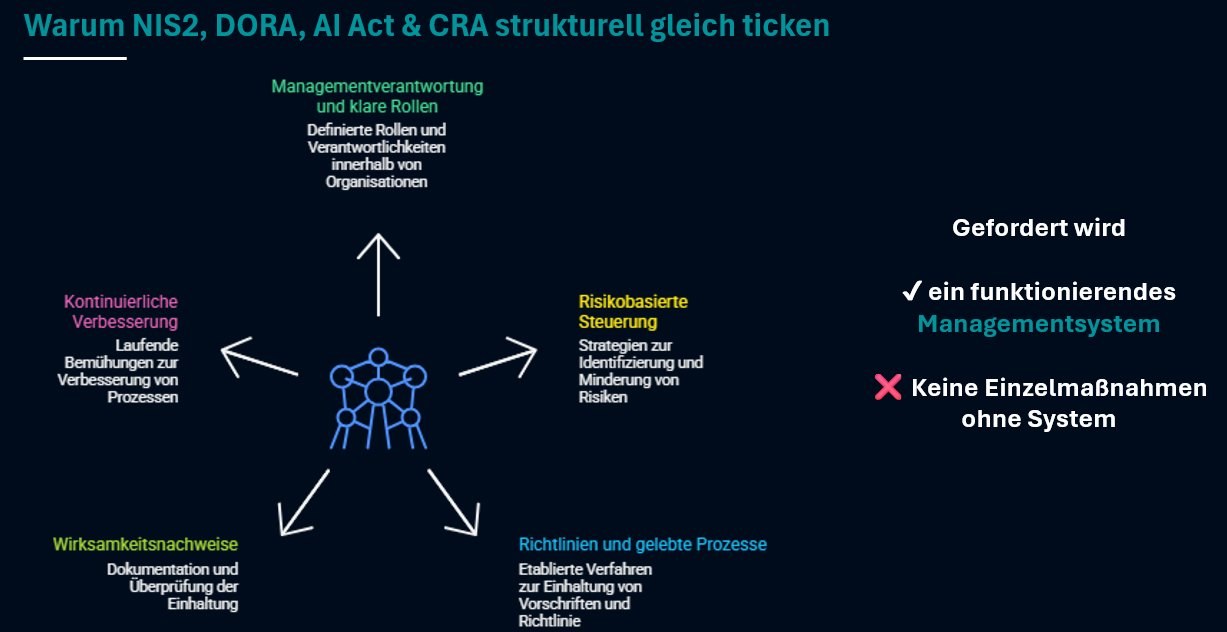
لماذا تعمل NIS2 و DORA و AI Act و CRA بالمنطق الهيكلي نفسه.
وراء اللوائح المختلفة منطق مشترك: مسؤولية الإدارة، والتوجيه القائم على المخاطر، وأدلة الفعالية، والعمليات المطبَّقة فعليًا، والتحسين المستمر. المطلوب ليس أداة جديدة — بل نظام إدارة فعّال.
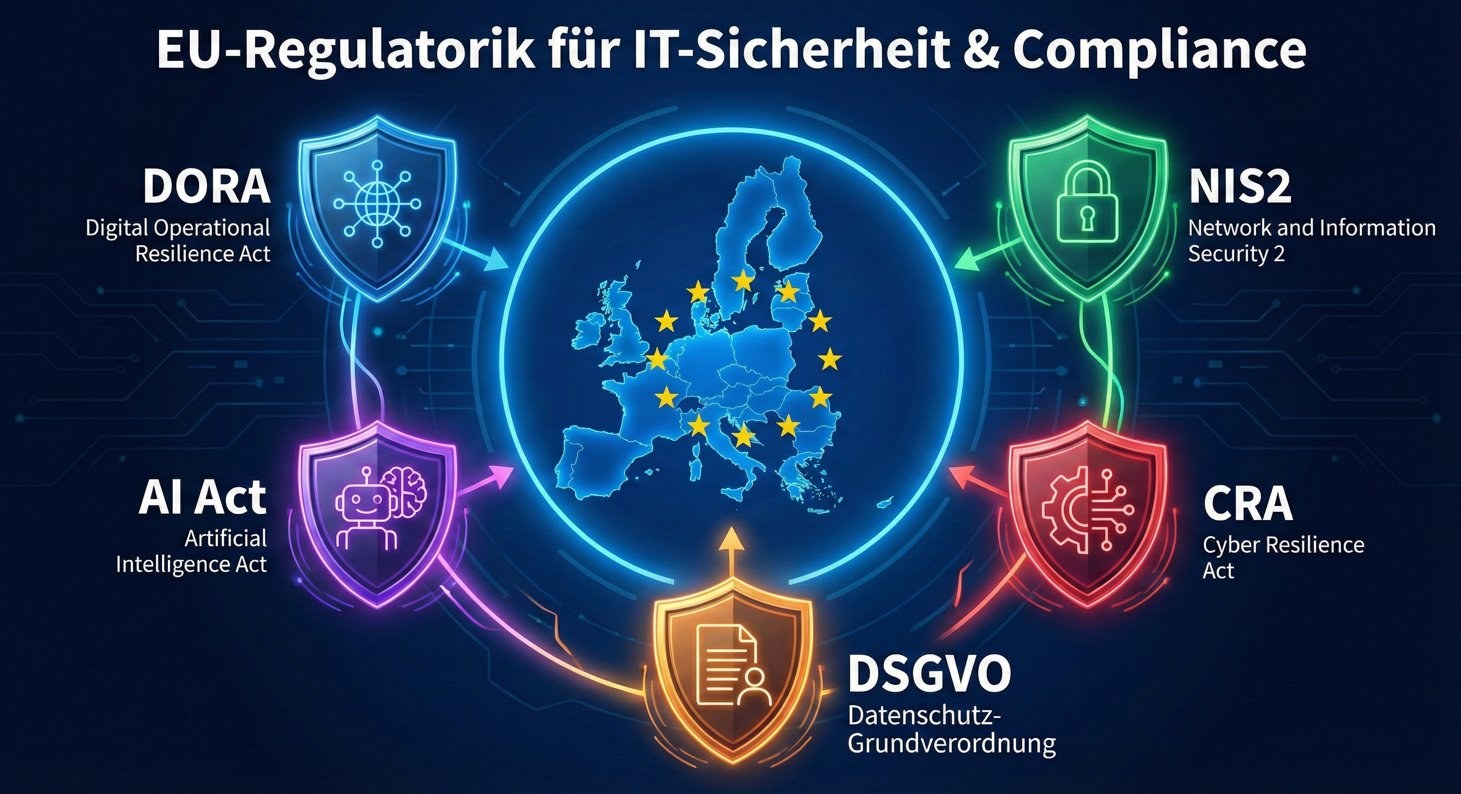
خمس لوائح، ومطلب مشترك واحد: أمن تقنية المعلومات والامتثال على مستوى الإدارة.
تشكّل DORA و NIS2 و AI Act و CRA و DSGVO الإطار الأوروبي لإدارة أمن تقنية المعلومات والمرونة وحوكمة الذكاء الاصطناعي وحماية البيانات. ويعالج إطار Vami IMS الخمسة جميعها من بنية واحدة — بدلًا من خمس مبادرات متوازية.
يصعب دمج اللوائح — والمعايير تحلّ المشكلة.
لدى NIS2 و DORA و AI Act و CRA و DSGVO بنى ومصطلحات ومنطق مختلفة. والدمج المباشر يكاد يكون مستحيلًا. وتترجم معايير أنظمة الإدارة الراسخة المتطلبات إلى منطق مركزي موحّد للتوجيه والحوكمة.
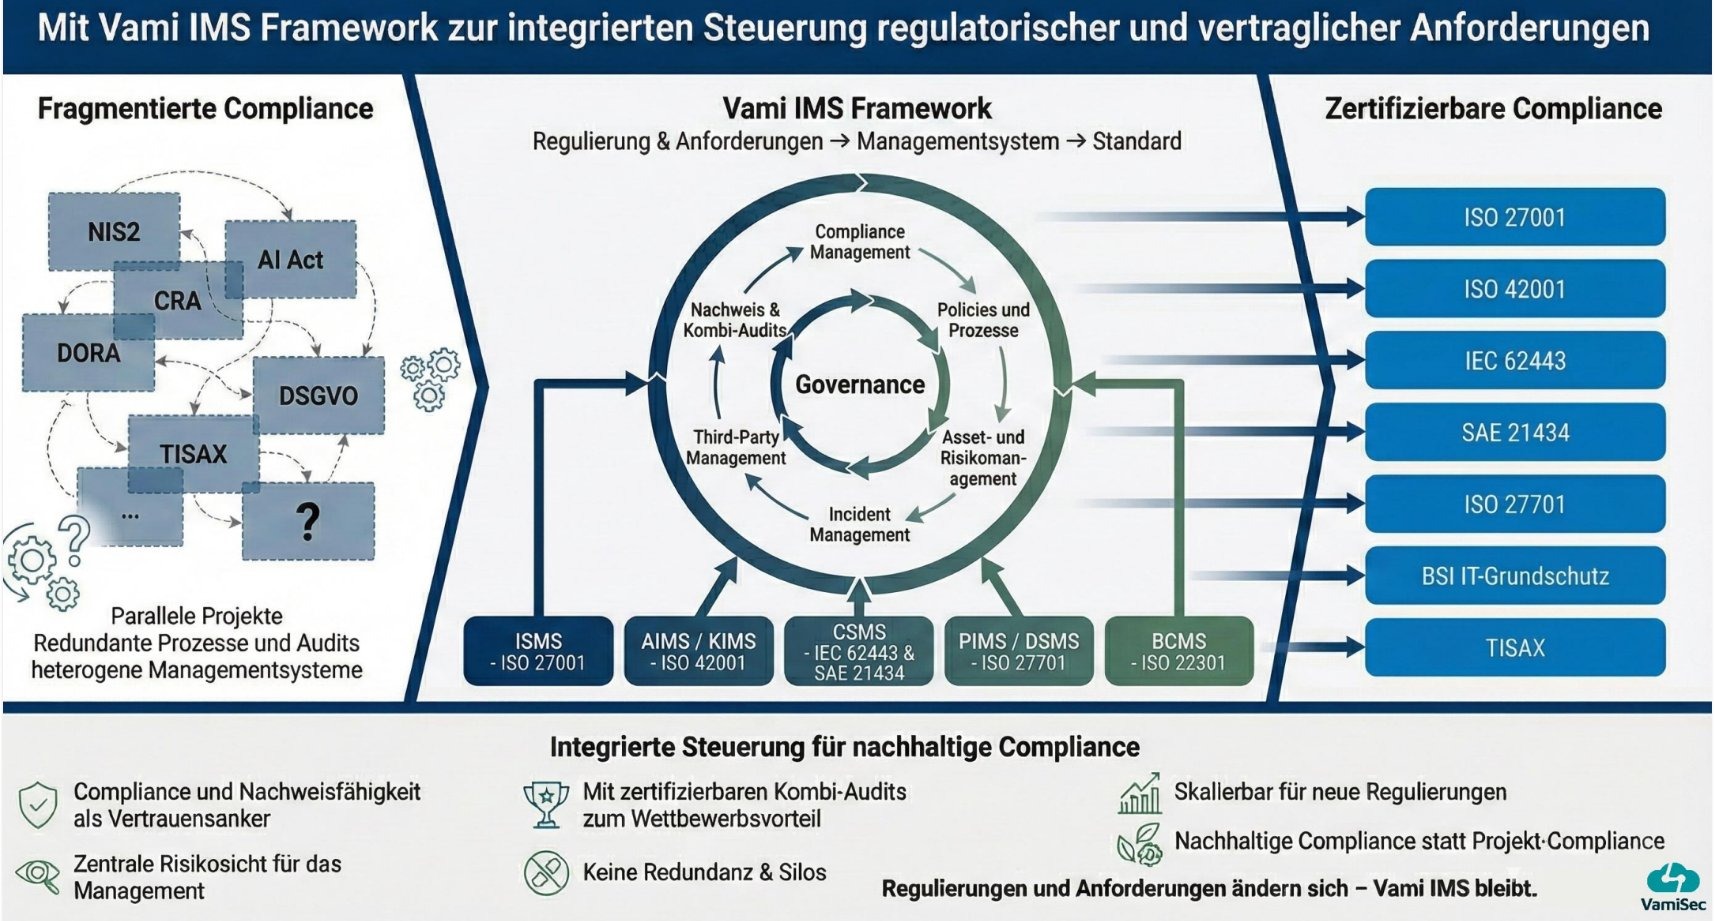
تنظيم مجزّأ
بنية ومصطلحات ومنطق مختلفة — والدمج المباشر يكاد يكون مستحيلًا.
أنظمة الإدارة
توجيه مركزي، وعمليات موحّدة، وحوكمة عبر جميع المتطلبات.
معايير قابلة للدمج
منظّمة، وقابلة للفحص، وقابلة للاعتماد — وقابلة للدمج في نظام إدارة واحد.
هذا هو المبدأ الأساسي لإطار VamiSec IMS.
ثلاث خطوات تقود من التنظيم المجزّأ إلى التوجيه المتكامل: الربط → المعايير → التفعيل العملي. والنتيجة نظام إدارة متكامل برؤية مركزية للامتثال التنظيمي والتعاقدي.
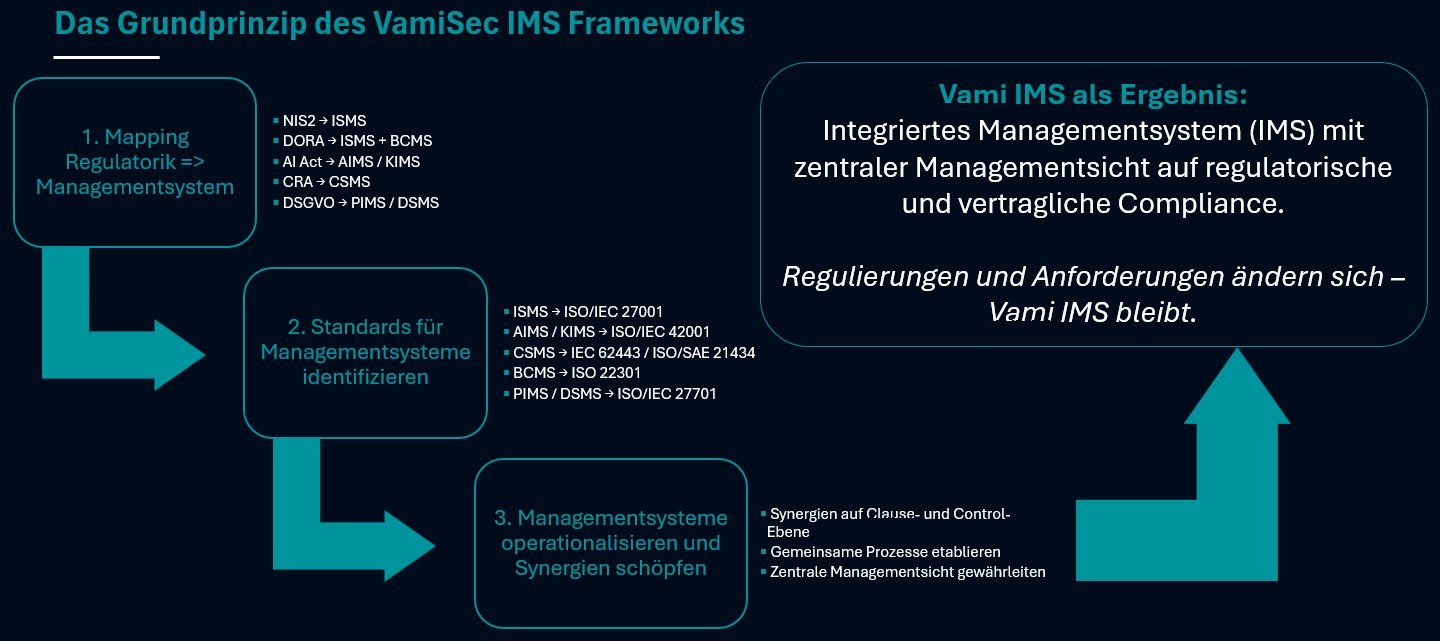
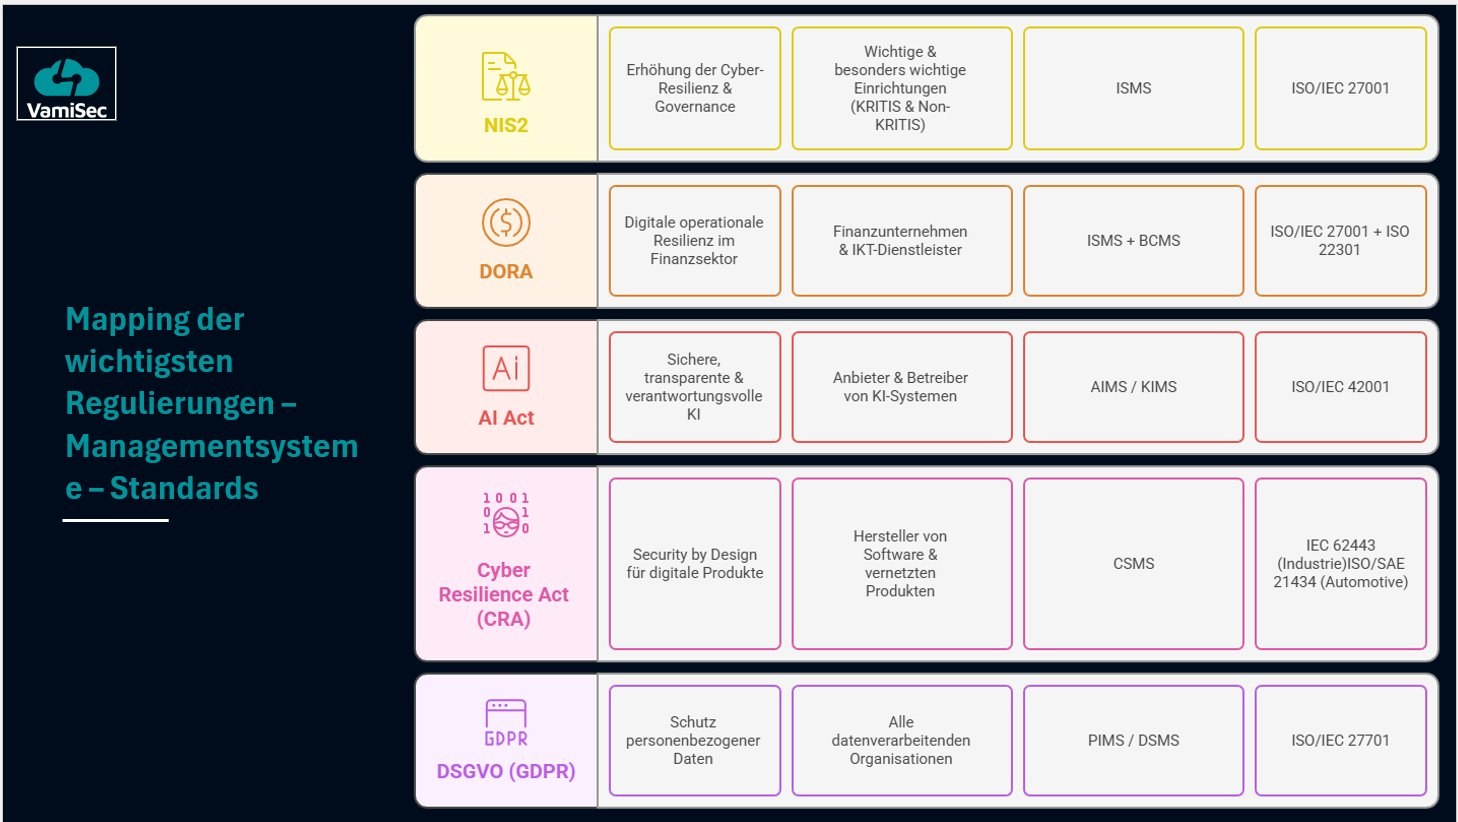
ربط أهم اللوائح بـ أنظمة الإدارة والمعايير.
تُربط كل لائحة بشكل منهجي بنظام إدارة أساسي وبمعيار قابل للاعتماد. وهذا يحقّق الوضوح وقابلية الفحص والتدقيق — بدلًا من صوامع امتثال متوازية.
نظام إدارة متكامل — من البنية حتى التنفيذ.
الاستراتيجية، والبنية، والتشغيل، والضمان: جميع المستويات تتبع منطقًا واحدًا. فاللوائح تتطلب أنظمة إدارة — لا إجراءات فردية. وكل ما عدا ذلك ينبثق من هذا.
حوكمة موحّدة على مستوى الإدارة
رؤية تنظيمية شاملة موحّدة وهياكل قيادية واضحة.
- رؤية تنظيمية موحّدة
- أدوار ومسارات تصعيد واضحة
- توجيه استراتيجي للمخاطر
- الامتثال بوصفه مهمة إدارية
إطار متكامل للوائح والمعايير
معايير أنظمة الإدارة الراسخة ISO/IEC أساسًا.
- ISO/IEC 27001 · ISMS
- ISO/IEC 42001 · AIMS
- ISO/IEC 27701 · PIMS
- IEC 62443 · CSMS
- ISO 22301 · BCMS
نظام مركزي للمخاطر والضوابط
تُنفَّذ الضوابط مرة واحدة وتُستخدم مرات عديدة.
- إدارة مخاطر موحّدة
- ضوابط مشتركة
- سياسات منسّقة
- أدوار واضحة في نظام واحد
قدرة موحّدة على الإثبات وقابلية للتدقيق
تصبح الجاهزية للتدقيق حالة دائمة — لا مشروعًا.
- إدارة مركزية للأدلة
- مراقبة مستمرة
- تدقيقات مجمّعة مبسّطة
- قابلية تتبع كاملة
أربع روافع لـ امتثال مستدام.
يحوّل إطار Vami IMS التعقيد التنظيمي إلى ميزة تنافسية قابلة للقياس — لمجلس الإدارة والجهات الرقابية والمستثمرين والعملاء.
الامتثال والقدرة على الإثبات
كمرتكز للثقة أمام العملاء والجهات الرقابية وشركات التأمين — مرئي، وقابل للفحص، وقابل للقياس.
رؤية مركزية للمخاطر
توجيه موحّد للمخاطر عبر جميع المجالات التنظيمية — للإدارة.
قابل للتوسّع ومستدام
تُدمج اللوائح الجديدة — ولا تُبنى بشكل موازٍ. قابل للتوسّع في جميع الاتجاهات.
تدقيقات مجمّعة
إعادة استخدام الأدلة عبر جميع معايير ISO — بدلًا من تكاليف متكررة.
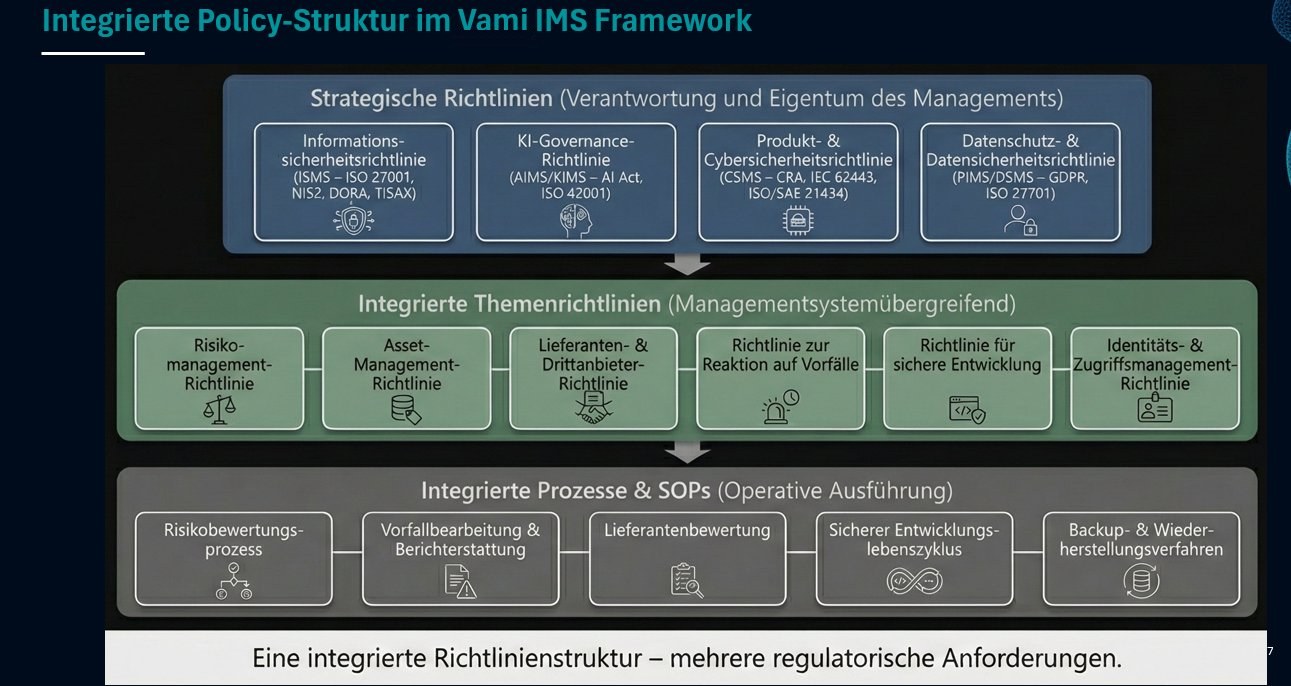
هيكل سياسات متكامل — لمتطلبات تنظيمية متعددة.
تتشابك السياسات الاستراتيجية والسياسات الموضوعية المتكاملة والعمليات التشغيلية وإجراءات التشغيل القياسية (SOPs). ويغطي تسلسل هرمي واحد للسياسات ISMS و AIMS و CSMS و PIMS في آنٍ واحد — بشكل منسّق ومطبَّق فعليًا وقابل للفحص.
27 ضابطًا بوصفها أساسًا مشتركًا.
وظائف، لا لوائح. تُبنى مرة واحدة — وتكون فعّالة أمام جميع المتطلبات. مجمّعة في خمس مجموعات منطقية لأقصى قدرة على التوجيه.
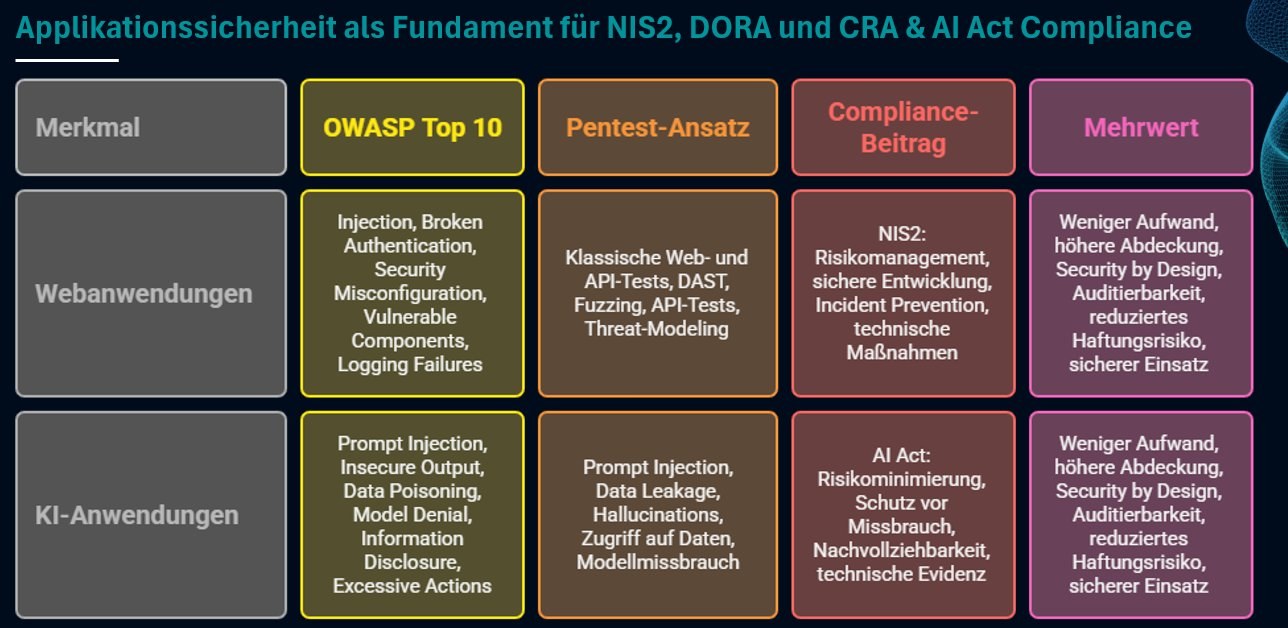
أمن التطبيقات أساسًا لـ NIS2 و DORA و CRA و AI Act.
تُنتج تطبيقات الويب والذكاء الاصطناعي المساهمات المحورية في الامتثال: إدارة المخاطر وفق NIS2، والتطوير الآمن وفق CRA، وتقليل المخاطر وفق AI Act. ويترجم اختبار الاختراق القائم على OWASP ونمذجة التهديدات الأمن التقني إلى أدلة إثبات تنظيمية.
سبعة معايير. نظام إدارة واحد.
بدلًا من مبادرات فردية متوازية، ينشأ نظام IMS جاهز للتدقيق والاعتماد، يوحّد جميع المعايير ذات الصلة بشكل منهجي.
ISMS
إدارة أمن المعلومات — أساس جميع لوائح الأمن السيبراني.
AIMS
نظام إدارة الذكاء الاصطناعي — يفعّل التزامات EU AI Act عمليًا.
CSMS
إدارة الأمن السيبراني للتقنيات التشغيلية (OT) والمنتجات والأنظمة الصناعية.
PIMS
إدارة حماية البيانات — متوافقة مع DSGVO وقابلة للاعتماد وفق ISO.
Automotive
هندسة الأمن السيبراني للمركبات على الطرق وسلسلة التوريد.
BCMS
استمرارية الأعمال — المرونة التشغيلية وفق معيار DORA.
IT-Grundschutz
معيار معترف به لـ KRITIS والإدارة العامة.
Automotive
التزام فعلي (De-facto) لسلسلة توريد قطاع السيارات.
تدقيقات العملاء
اتفاقيات SLA، والاستبيانات الأمنية، والالتزامات التعاقدية — بشكل متكامل.
لوائح جديدة
تُدمج كربط — لا صومعة جديدة، بل سطر جديد فقط.
الامتثال المتكامل بوصفه رافعة اقتصادية.
سيناريو مرجعي نموذجي: 1,000–2,500 موظف، قطاع منظَّم، خضوع متزامن لـ NIS2 و DORA و AI Act و CRA و DSGVO.
خمس مراحل بدلًا من برنامج دفعة واحدة (Big Bang).
جاهز للتشغيل بعد ~6 أشهر. وتتبع الشهادات خلال الأشهر 6–12 التالية. عملي، وقائم على الأدلة، وقابل للتخطيط.
تقييم الوضع
فهم الهياكل القائمة وإجراء الجرد.
إعداد الحوكمة
تحديد التوجيه والمسؤوليات.
الدمج
إرساء عمليات مشتركة وتنسيق السياسات.
Mapping
ربط المتطلبات بشكل منهجي وتحديد الفجوات.
التشغيل والمراجعة
مراجعات منتظمة وتحسين مستمر.
عندما يصبح إطار Vami IMS برمجية.
أول منصة أوروبية للحوكمة والمخاطر والامتثال (GRC) أصيلة في الذكاء الاصطناعي ووكيلية. ستة أنظمة إدارة، وضوابط متوافقة مع OSCAL، ورسم بياني قابل للاستعلام — ومحادثة تُنجز العمل. امتثال لا يعتمد على البطولات الفردية.
يُلغى
بدلًا من 2–5 أيام
قابلة للتوسيع بسهولة
ومسؤول الذكاء الاصطناعي
لغة واحدة للامتثال.
كل لائحة، وكل معيار، وكل إطار كوثيقة OSCAL قابلة للقراءة آليًا. لا مزيد من النسخ واللصق بين Word و Excel — دورات تدقيق تُقاس بالأيام لا بالأشهر.
كشف التركيبات السامة.
الضوابط والمخاطر والعمليات والأصول والأدلة والمورّدون في رسم بياني واحد قابل للاستعلام. التركيبات العابرة للمجالات التي تبقى خفية في الصوامع — تصبح هنا الحقيقة الوحيدة.
التنفيذ مرة واحدة — والاستيفاء مرات عديدة.
نفّذوا ضابط ISO 27001 واحدًا — فتُستوفى تلقائيًا NIS2 المادة 21 و DORA المادة 9 وإطاركم الخاص. تدقيقات مجمّعة بدلًا من تكاليف متكررة.
ملف واحد. كل نظام إدارة.
تُقرأ العملية التجارية الواحدة في آنٍ واحد كأصل، وإدخال في سجل أنشطة المعالجة (RoPA) (المادة 30 من DSGVO)، وحالة استخدام ذكاء اصطناعي عالية المخاطر (الملحق III). ستة أنظمة إدارة، مجموعة بيانات واحدة.
امتثال حواري — في كل مكان.
مساعد CISO ومسؤول حماية البيانات (DPO) ومسؤول الذكاء الاصطناعي — مدمج في كل صفحة وفي Microsoft Teams و Slack والبريد الإلكتروني والهاتف المحمول. يسأل، ويستعلم، وينفّذ، وينسّق. مع سجل تدقيق وموافقة بشرية (HITL).
الوضع الامتثالي — منشور.
مراكز ثقة (Trust Centers) وحزم تقارير امتثال مولَّدة بالذكاء الاصطناعي. نشر متعدد القنوات عبر HTML و WordPress و SharePoint و Confluence و PDF — محدّث دائمًا ومتزامن تلقائيًا.
ماذا يقول عملاؤنا.
«لفتت انتباهي بشكل خاص كفاءة الفريق ومعرفته العميقة في أكثر الحالات تعقيدًا. نوصي بـ VamiSec بنسبة 100%.»
«أسلوب هادئ وواثق وطريقة عمل احترافية دائمًا — مستشار موثوق حقيقي.»
«بفضل المعرفة المتخصصة الممتازة تمكّنا من الوصول سريعًا إلى حلول فعّالة. كانت تجربة ممتعة.»
احموا مؤسستكم الآن!
تواصلوا معنا للحصول على استشارة فردية وحل أمني مصمم وفق متطلباتكم.
فقط عندما تكون جميع الأدوات متناغمة جيدًا، تصبح مؤسستكم آمنة وممتثلة.