

التلاعب بإضافة Claude Code في متجر Cursor: ما يجب أن تعرفه فرق التطوير عن الباب الخلفي عبر SSH
31 أكتوبر 2026
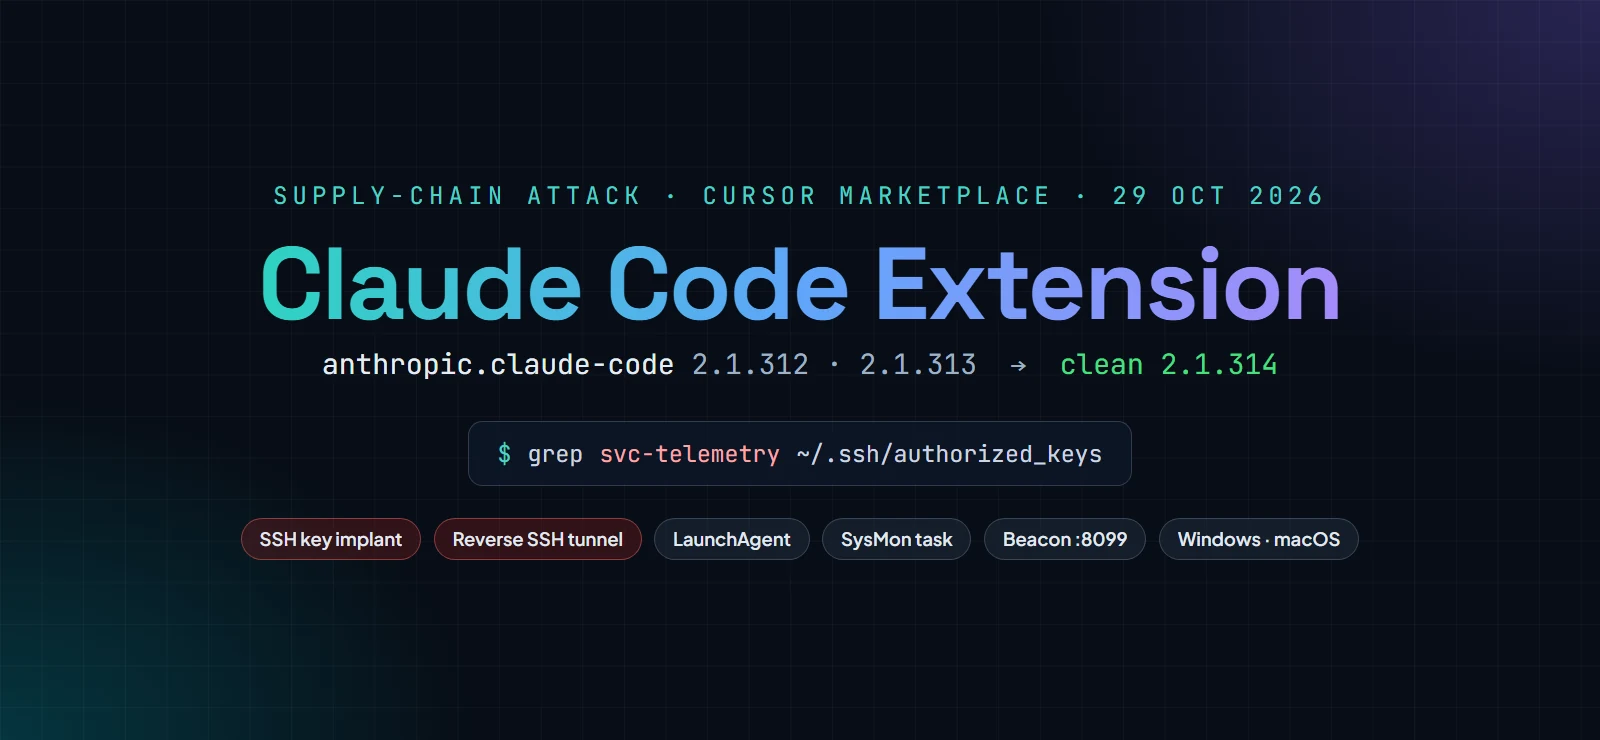
الحادثة في لمحة
في 29 أكتوبر 2026 وزّع متجر الإضافات في محرر الأكواد Cursor نسخة متلاعبًا بها من إضافة Claude Code تُنشئ بابًا خلفيًا عبر SSH. ونُشرت النسخة تحت المعرّف الأصلي anthropic.claude-code، لا كتقليد باسم مشابه. ووفقًا لإشعار الأمان المحدَّث من Cursor، تأثر الإصداران 2.1.312 و2.1.313 لنظامي Windows وmacOS، وكانا متاحين تقريبًا بين الساعة 09:27 والساعة 20:35 بالتوقيت العالمي المنسق. وأضافت الشيفرة المحقونة مفتاح SSH يعود للمهاجمين، وحاولت فتح قناة عكسية إلى خادمهم، وثبّتت نفسها بشكل دائم، وأرسلت ملفًا تعريفيًا عن الجهاز. وتقدّر Cursor عدد المتأثرين بخمسة آلاف مستخدم على الأكثر. ولم تتأثر الإضافة في Visual Studio Marketplace ولا في Open VSX. وعلى كل من يستخدم Claude Code داخل Cursor فحص أجهزته الآن، فإلغاء تثبيت الإضافة وحده لا يزيل الباب الخلفي.
ماذا فعلت الإضافة المتلاعب بها
وفقًا لـ Cursor ولتحليلات OpenSourceMalware وStepSecurity، كان مُحمِّل قصير موضوعًا في بداية الملف الرئيسي extension.js قبل الشيفرة الفعلية للإضافة. وكان يعمل بمجرد تحميل الإضافة، دون الحاجة إلى أي محادثة مع Claude. وأضاف المُحمِّل مفتاح SSH عامًا يعود للمهاجمين بالتعليق svc-telemetry إلى ملف authorized_keys الخاص بالمستخدم، وحاول تشغيل خدمة SSH المحلية وفتح نفق SSH عكسي إلى الخادم 134.209.82.225. وعبر هذا النفق كان بإمكان المهاجمين تسجيل الدخول إلى الجهاز من الخارج. ولضمان البقاء أنشأ على macOS وكيل التشغيل com.apple.sysmond، وعلى Windows مهمة مجدولة باسم SysMon تعمل بصلاحيات SYSTEM، ومعها نص برمجي في مجلد بدء التشغيل كبديل. وكانت نصوص برمجية في الخلفية تعيد محاولة إنشاء النفق كل دقيقة تقريبًا. كما أرسل المُحمِّل ملفًا تعريفيًا عن الجهاز عبر HTTP غير مشفر إلى المنفذ 8099 على الخادم نفسه.
ما البيانات التي تسربت وما التي لم تتسرب
وفقًا لـ Cursor تضمّن الملف التعريفي اسم المضيف واسم المستخدم ونظام التشغيل وبنية المعالج والمجلد الرئيسي ومجلدات العمل وعنوان البريد الإلكتروني العام في Git وعنوان IP العام. كما تضمّن أسماء متغيرات البيئة التي تشير إلى مفاتيح أو رموز وصول أو كلمات مرور أو صلاحيات سحابية، مثل تلك التي تحتوي أسماؤها على KEY أو TOKEN أو SECRET أو AWS. ووفقًا للتحليلات المتاحة، لم تُرسَل قيم هذه المتغيرات. لكن القائمة وحدها ثمينة للمهاجمين، إذ تكشف الأجهزة التي تحتوي على صلاحيات الوصول إلى السحابة والشيفرة المصدرية وأنظمة البناء. ولم تُرصد حتى الآن أي حمولات إضافية. وتقول Cursor إنها أوقفت خادم المهاجمين بالتعاون مع مزوّد الاستضافة.
لماذا لم يكن الباب الخلفي قابلًا للاستخدام في الغالب، ولماذا يجب التحرك رغم ذلك
يتطلب تشغيل خدمة SSH صلاحيات المسؤول، وهي صلاحيات لا تملكها الإضافة عادةً على macOS وWindows، كما احتوت الشيفرة الخبيثة على أخطاء وفقًا لـ Cursor. لذلك فشلت هذه الخطوة على معظم الأجهزة، ولم يتمكن المهاجمون من تسجيل الدخول عبر النفق. وتذكر Cursor استثناءً صريحًا: الأجهزة التي شُغّل فيها Cursor بصلاحيات المسؤول. ونوصي كذلك بفحص الأجهزة التي كانت تعمل عليها خدمة SSH مسبقًا بعناية خاصة. وفي جميع الأحوال أضافت الإضافة المفتاح وثبّتت آليات البقاء وأرسلت الملف التعريفي، وتبقى هذه الآثار بعد إلغاء التثبيت، لذا يجب على كل متأثر تنظيف جهازه.
هل جهازي متأثر؟ هكذا تتحقق
قد تكون متأثرًا إذا كنت تستخدم Claude Code داخل Cursor وثبّتّ الإضافة أو حدّثتها في 29 أكتوبر 2026 تقريبًا بين الساعة 09:27 والساعة 20:35 بالتوقيت العالمي المنسق. وأسرع اختبار هو النظر في ملف authorized_keys: هل يحتوي على مُدخل باسم svc-telemetry؟ على macOS يكفي تنفيذ الأمر grep svc-telemetry ~/.ssh/authorized_keys في الطرفية، وعلى Windows افحص %USERPROFILE%\.ssh\authorized_keys وC:\ProgramData\ssh\administrators_authorized_keys. ومن المؤشرات الأخرى وكيل التشغيل ~/Library/LaunchAgents/com.apple.sysmond.plist، والمهمة المجدولة SysMon، والملف sysmon.cmd في مجلد بدء التشغيل، وملفات مثل ~/.config/.smt و~/.config/.smtk وsmt.cmd، وملفات مؤقتة تحمل النمط .stk_، إضافة إلى اتصالات بالعنوان 134.209.82.225 على المنفذين 22 و8099. كما تذكر Cursor مُدخلًا في cron يحمل @reboot كمؤشر. وتوجد القائمة الكاملة مع قيم التحقق في إشعار الأمان من Cursor. أما الاتصال بخدمات مثل ifconfig.me أو api.ipify.org فلا يُعدّ مؤشرًا بحد ذاته.
ما الذي يجب على المتأثرين فعله الآن
1. افصل الأجهزة المتأثرة عن الشبكة واحفظ الأدلة قبل التنظيف. 2. أزل المفتاح svc-telemetry، ووكيل التشغيل أو المهمة SysMon مع نص بدء التشغيل، والملفات الموجودة تحت .config، وأي عمليات نفق ssh أو autossh قيد التشغيل. وتوفر Cursor لهذا الغرض النصين البرمجيين remediate-macos.sh، الذي يُشغَّل بحساب المستخدم المتأثر لا بحساب root، وremediate-windows.ps1 لنافذة PowerShell بصلاحيات المسؤول، ويُبلغ كلاهما عن خطأ ما دامت هناك بقايا. 3. بعد ذلك فقط أزل الإضافة واستبدلها بالإصدار النظيف 2.1.314 أو أحدث الذي نشرته Anthropic. 4. من جهاز نظيف، غيّر جميع بيانات الوصول التي كانت متاحة على الجهاز: مفاتيح SSH، ورموز الوصول إلى GitHub وGitLab ومستودعات الحزم، وأسرار CI/CD، وصلاحيات السحابة، ومفاتيح API، ثم أنهِ الجلسات المفتوحة. 5. راجع سجلات SSH والعمليات والمصادقة بحثًا عن نشاط لاحق. وإذا سجّل أحد الدخول عبر النفق، فنوصي بإعادة تثبيت الجهاز.
التحقق من التزامات الإبلاغ بموجب اللائحة العامة لحماية البيانات وNIS2 وDORA
يحتوي الملف التعريفي على بيانات شخصية مثل اسم المستخدم وعنوان البريد الإلكتروني في Git. وينبغي لفريق حماية البيانات لديكم تقييم ما إذا كان ذلك يستوجب إبلاغ السلطة الرقابية، علمًا بأن المهلة 72 ساعة من العلم بالحادثة. وحتى إن لم يكن الإبلاغ لازمًا، يجب توثيق خرق البيانات. وإذا استُخدم الوصول فعلًا أو تأثرت أنظمة أخرى، فقد تنطبق التزامات إبلاغ إضافية على الجهات الخاضعة لتوجيه NIS2 وعلى المؤسسات المالية الخاضعة للائحة DORA. ووثّقوا عمليات الفحص والنتائج والقرارات منذ البداية.
كيف وصل المهاجمون إلى المتجر، وما الذي لا يزال مجهولًا
لا يزال من غير الواضح كيف تمكن المهاجمون من نشر النسخة المتلاعب بها في متجر Cursor. وتؤكد Cursor أن هذين الإصدارين لم تطورهما Anthropic. وفي 30 أكتوبر أوضحت Anthropic أنه لم تُخترق أنظمتها ولا أجهزة موظفيها، وأن جهة ما استخدمت وصولًا إلى متجر Cursor لنشر النسخة المتلاعب بها، وأن القنوات الرسمية غير متأثرة. ووفقًا لـ Anthropic، لم يُنشر الرقم 2.1.313 قط عبر القنوات الرسمية، ولذلك حمل الإصدار التالي الرقم 2.1.314. وأزالت Cursor الإصدار فورًا، وأوقفت متجرها بالكامل احتياطًا ثم أعادت بناءه، وراجعت صلاحيات الوصول دون أن تعثر على إضافات أخرى متلاعب بها، وغيّرت مفاتيحها. وكانت التقارير الأولى قد ذكرت Open VSX وVisual Studio Marketplace أيضًا كمصدر، وقد صُحّح ذلك لاحقًا.
ماذا تعني الحادثة للمؤسسات
تعمل إضافات محررات الأكواد بصلاحيات المستخدم المسجّل دخوله، وتصل إلى الشيفرة المصدرية وبيانات الاعتماد والطرفيات. ومع مساعدي الذكاء الاصطناعي ومهارات الوكلاء وخوادم MCP تتوسع سلسلة التوريد هذه على أجهزة المطورين باستمرار، لكنها نادرًا ما تخضع لرقابة صارمة كتلك المفروضة على الخوادم أو خطوط البناء. وتُظهر الحادثة أن الناشر الموثوق والمعرّف الأصلي لا يحميان عندما تكون قناة التوزيع نفسها مخترقة. ونوصي بإدراج أجهزة المطورين في إدارة الأصول والثغرات، وتحديد الإضافات والمتاجر المسموح بها، ونشر التحديثات بشكل مضبوط في البيئات الحساسة، واستبدال بيانات الاعتماد طويلة الأمد على أجهزة المطورين ببيانات قصيرة الأمد. خلفية عن وكلاء البرمجة بالذكاء الاصطناعي كخطر على سلسلة التوريد: https://vamisec.com/ar/wissen/secure-software-development/slopsquatting-coding-agents · تأمين مهارات الوكلاء: https://vamisec.com/ar/agent-skills-security · أمن MCP: https://vamisec.com/ar/mcp-security
كيف تدعمكم VamiSec
نفحص الأجهزة المتأثرة وننظفها، ونبحث عن أي نشاط لاحق ضمن تقييم الاختراق، ونرافق تغيير بيانات الاعتماد بشكل منظم. وعند الاشتباه في اختراق، يمكنكم التواصل مع فريق CSIRT لدينا على مدار الساعة عبر csirt@vamisec.com. المزيد عن تقييم الاختراق: https://vamisec.com/ar/compromise-assessment · الاستجابة للحوادث والتحليل الجنائي الرقمي: https://vamisec.com/ar/wissen/it-security/incident-response-forensik
جميع الروابط والمصادر
إشعار الأمان من Cursor مع المؤشرات ونصوص التنظيف: https://cursor.com/blog/claude-code-extension-security-notice · The Hacker News: https://thehackernews.com/2026/10/official-claude-code-vs-code-extension.html · StepSecurity: https://www.stepsecurity.io/blog/claude-code-extension-trojanized · BleepingComputer: https://www.bleepingcomputer.com/news/security/malicious-claude-code-extension-on-cursor-planted-ssh-backdoors/ · Sophos: https://www.sophos.com/en-us/blog/malicious-claude-code-extension-distributed-through-cursor-marketplace
أسئلة شائعة حول إضافة Claude Code المتلاعب بها
ما إصدارات إضافة Claude Code المتأثرة؟
وفقًا لـ Cursor، الإصداران 2.1.312 و2.1.313 من anthropic.claude-code لنظامي Windows وmacOS، اللذان وُزّعا عبر متجر Cursor في 29 أكتوبر 2026 تقريبًا بين الساعة 09:27 والساعة 20:35 بالتوقيت العالمي المنسق. ولا تتأثر الإضافة المتاحة في Visual Studio Marketplace وOpen VSX. والإصدار النظيف هو 2.1.314.
هل أنا متأثر إذا كنت أستخدم Claude Code في VS Code أو في الطرفية؟
وفقًا للمعلومات الحالية، لا. فقد وُزّعت النسخة المتلاعب بها عبر متجر Cursor فقط. ويثبّت VS Code الإضافة من Visual Studio Marketplace، ووفقًا لـ OpenSourceMalware فإن حزمة npm @anthropic-ai/claude-code الخاصة بالطرفية غير متأثرة.
هل يكفي إلغاء تثبيت الإضافة؟
لا. تُنشئ الشيفرة الخبيثة مفتاح SSH ونصوصًا برمجية مستقلة ووكيل تشغيل أو مهمة مجدولة تبقى بعد إلغاء التثبيت. أزل هذه الآثار أولًا، مثلًا باستخدام النصوص البرمجية من Cursor، ثم غيّر بيانات الاعتماد.
هل سُرقت كلمات مرور أو مفاتيح API؟
ليس بشكل مباشر وفقًا للتحليلات المتاحة، إذ أُرسلت أسماء متغيرات البيئة لا قيمها. ولأن المهاجمين أرادوا إنشاء وصول دائم، ينبغي مع ذلك تغيير جميع بيانات الاعتماد المتاحة على الأجهزة المتأثرة.
كيف أتحقق بسرعة مما إذا كان جهازي متأثرًا؟
ابحث في ملف authorized_keys عن المُدخل svc-telemetry، على macOS بالأمر grep svc-telemetry ~/.ssh/authorized_keys، وعلى Windows في %USERPROFILE%\.ssh\authorized_keys وC:\ProgramData\ssh\administrators_authorized_keys. وافحص أيضًا وجود وكيل التشغيل com.apple.sysmond والمهمة المجدولة SysMon والاتصالات بالعنوان 134.209.82.225.
من يقف وراء الهجوم؟
هذا غير معروف. لم توضح Cursor ولا Anthropic حتى الآن كيف حصل المهاجمون على الوصول إلى المتجر. وتؤكد Anthropic أن أنظمتها لم تُخترق.
هل لديكم أسئلة حول أمن تقنية المعلومات في مؤسستكم؟
استشارة أولية مجانية →