

تدقيقات أمن تقنية المعلومات — شفافية بنظرة واحدة.
آمن. مطابق. موثوق. تحليل معمّق لوضعكم الأمني — من المعمارية حتى يوم التدقيق.
تقدّم لكم تدقيقات أمن تقنية المعلومات لدينا تحليلًا معمّقًا للوضع الأمني لبنيتكم التحتية لتقنية المعلومات. سواء كأساس لنظام ISMS فعّال، أو للتحضير للشهادات (مثل ISO 27001 وTISAX وBSI IT-Grundschutz)، أو لاستيفاء متطلبات تنظيمية مثل NIS2 أو DORA — نفحص أنظمتكم بشكل شامل وعملي.
ما الذي في التدقيق.
خمس وحدات — يمكن طلبها منفردة أو مجتمعة كتدقيق شامل. وتقدّم كل وحدة نتائج قابلة للتدقيق، لا مجرد ملاحظات.
لماذا تدقيق أمن تقنية المعلومات؟
تتطلب التهديدات السيبرانية والمتطلبات القانونية الجديدة وتزايد متطلبات العملاء استراتيجية أمن موثوقة. وتساعدكم عمليات التدقيق على اكتشاف النقاط العمياء وإدارة المخاطر بشكل استباقي وتحسين أمن تقنية المعلومات بشكل منهجي.
التهديدات السيبرانية تزداد تعقيدًا
تتزايد برمجيات الفدية وهجمات سلسلة التوريد والهجمات القائمة على الهوية كل عام. ولا يكفي اختبار اختراق منفرد — بل تحتاجون إلى صورة شاملة لوضعكم الأمني.
الأطر التنظيمية تتطلب أدلة إثبات
تتطلب NIS2 وDORA وBaFin (KAIT/VAIT/BAIT) وGDPR وISO 27001 تقييمات أمنية موثّقة وقابلة للتدقيق. والتدقيق هو الأساس، لا نقطة النهاية.
العملاء يتوقعون الشفافية
تتطلب تقييمات المورّدين واستبيانات المورّدين والبنود التعاقدية بشكل متزايد أدلة إثبات من التدقيق. وبدون تقرير تدقيق حديث تخسرون أعمالًا.
مجلس الإدارة مسؤول شخصيًا
تضع NIS2 المادة 20 وDORA المسؤولية صراحةً على عاتق الإدارة العليا. ويُعدّ تدقيق أمن تقنية المعلومات الموثّق جزءًا من واجب العناية — ومن الحماية من المسؤولية.
من تحديد النطاق حتى إعادة التدقيق.
ست خطوات معيارية — متوافقة مع مستوى النضج ونطاق التطبيق وعمق التدقيق.
- 01
تحديد النطاق والأهداف
يُحدَّد نطاق التطبيق وأهداف الحماية والسياق التنظيمي وعمق الفحص مع الإدارة العليا وإدارة تقنية المعلومات.
- 02
جمع البيانات
مراجعات المعمارية، وتحليلات الإعدادات، والمقابلات، ومراجعة الوثائق — منظّمة حسب وحدة التدقيق ومحور المخاطر.
- 03
الفحص التقني
فحوصات الثغرات الأمنية، وفحوصات تحصين الإعدادات، ومراجعات الهوية والوصول، وعند الحاجة اختبارات تقنية معمّقة.
- 04
التقييم والربط
تُرتَّب الملاحظات حسب الأولوية، وتُرجَّح بحسب أهميتها للأعمال، وتُربط بضوابط NIS2/DORA/ISO 27001/TISAX.
- 05
Reporting
ملخص تنفيذي للإدارة العليا، وتقرير تقني تفصيلي للفريق، ومصفوفة مخاطر، وكتالوج إجراءات مرتّب حسب الأولوية.
- 06
التنفيذ وإعادة التدقيق
اختياري: مرافقة التنفيذ، وفحوصات الفعالية، وعمليات إعادة تدقيق دورية لمراقبة الوضع الأمني.
تدقيق واحد — أدلة إثبات عديدة.
يقدّم تدقيقنا أدلة إثبات تعيدون استخدامها للحصول على الشهادة وللجهات الرقابية ولتقييمات المورّدين — دون المرور بالفحص نفسه ثلاث مرات.
أبرز الشائعة حول تدقيقات أمن تقنية المعلومات.
ما الفرق بين تدقيق أمن تقنية المعلومات واختبار الاختراق؟
يحاكي اختبار الاختراق هجمات ملموسة لتحديد الثغرات الأمنية القابلة للاستغلال — ويركّز غالبًا على تطبيق أو شبكة أو مكوّن. أما تدقيق أمن تقنية المعلومات فيفحص الوضع الأمني لمؤسسة كاملة أو لمجال منها وفق المعايير والأطر التنظيمية: المعمارية والعمليات والإعدادات والتوثيق والتوعية. ويكمّل كلاهما الآخر — فالتدقيق يُظهر لكم الصورة الكبيرة، واختبارات الاختراق تتعمّق في نقاط ساخنة بعينها.
كم يستغرق تدقيق أمن تقنية المعلومات؟
بحسب النطاق والعمق: يستغرق تدقيق مركّز على مجال واحد (مثل الهوية والوصول فقط) 2–3 أسابيع. أما التدقيق الشامل لكامل بيئة تقنية المعلومات لدى شركة متوسطة الحجم فيحتاج عادةً 6–10 أسابيع — منها نحو أسبوعين لجمع البيانات، و2–3 أسابيع للتقييم والربط، و1–2 أسبوع لإعداد التقارير.
هل أحتاج إلى تدقيق إذا كانت لديّ شهادة ISO 27001 بالفعل؟
تؤكد شهادة ISO 27001 أن نظام ISMS لديكم مطبّق ومُصان. لكنها لا تحل محل التقييم الأمني التقني المنتظم — بل إن هذا التقييم مكوّن إلزامي في أي نظام ISMS فعّال (ISO 27001 الملحق A 8.8 وA 8.29). كما تغطي تدقيقات أمن تقنية المعلومات موضوعات قد تتجاوز نطاق ISMS (مثل تحليل الثغرات الأمنية الملموس).
ما الأطر التنظيمية التي تقيّمونها بالتوازي في فحص الامتثال؟
بشكل افتراضي GDPR وISO 27001 وBSI IT-Grundschutz وNIS2 وDORA. وعند الطلب نضيف TISAX (قطاع السيارات) وBaFin KAIT/VAIT/BAIT (الرقابة المالية) وBSI C5 (السحابة) وأطرًا تنظيمية خاصة بالقطاع (الصحة، KRITIS) أو التزامات تعاقدية خاصة بالعملاء. ولأن نحو 80% من الضوابط متداخلة، فإن ذلك واقعي في دورة تدقيق واحدة.
من يتلقى تقرير التدقيق — وكيف يبدو؟
تتلقون وثيقتين: ملخصًا تنفيذيًا من 4–6 صفحات للإدارة العليا يتضمن خريطة حرارية للمخاطر ومكاسب سريعة وتوصيات استراتيجية، إضافة إلى التقرير التقني الكامل (عادةً 40–80 صفحة) مع الملاحظات وتقييم CVSS/المخاطر والربط بالأطر التنظيمية وكتالوج الإجراءات. وعند الطلب نضيف لوحات مؤشرات أداء (KPI) للأشهر التالية.
كم تبلغ تكلفة تدقيق أمن تقنية المعلومات؟
يبدأ التدقيق المركّز على مجال واحد عادةً في نطاق منخفض من خمس خانات (باليورو)؛ أما التدقيق الشامل لشركة متوسطة الحجم فيقع في النطاق المتوسط إلى الأعلى من خمس خانات. وبعد محادثة أولية مجانية نقدّم عرضًا ملموسًا يتضمن خطة مراحل وتقديرًا للجهد وحساب الجدوى الاقتصادية مقارنة بمخاطر الغرامات ومتطلبات تقييمات المورّدين.
احموا مؤسستكم الآن!
تواصلوا معنا للحصول على استشارة فردية وحل أمني مصمم وفق متطلباتكم.
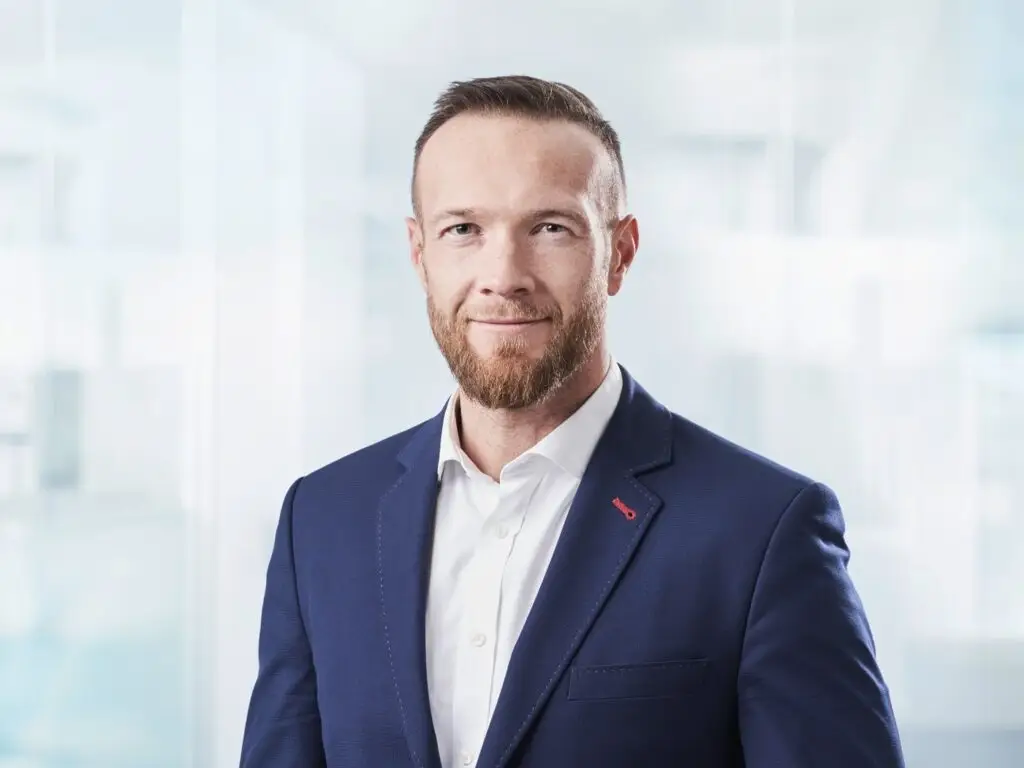
Valeri Milke، الرئيس التنفيذي لـ VamiSec
«فقط عندما تتناغم جميع الأدوات جيدًا، تصبح مؤسستكم آمنة وممتثلة.»