

هجمات خاصة بإنترنت الأشياء (IoT) ومخاطر سلسلة التوريد – الحماية من التلاعب بالأجهزة المتصلة
نهج شامل لأمن مستدام
مليارات الأجهزة – شبكة غير آمنة؟
غالبًا ما تكون أجهزة IoT الحلقة الأضعف في سلسلة الأمن. كلمات المرور الافتراضية وغياب التشفير وإهمال التحديثات تجعلها أهدافًا مفضّلة للمهاجمين.
تقدّم VamiSec نهجًا شاملًا لأمن IoT: من تحليل البرامج الثابتة (Firmware) مرورًا باختبارات بروتوكولات الشبكة وصولًا إلى فحص البنية التحتية السحابية الخلفية.
$ ./iot-scanner --target 192.168.0.0/24
[!] Device: Smart Thermostat — default credentials
[!] Protocol: MQTT — no TLS encryption
[!] Firmware: v1.2.1 — 14 known CVEs
[ok] Camera: firmware up-to-date
[ok] Gateway: TLS 1.3 enforced
$ █
ما الذي نفحصه
هجمات خاصة بـ IoT
تحليل البرامج الثابتة (Firmware)، وثغرات البروتوكولات (MQTT وCoAP وZigbee)، وبيانات الاعتماد الافتراضية، ونقاط نهاية API غير الآمنة – نفحص جميع نواقل الهجوم الخاصة بـ IoT.
مخاطر سلسلة التوريد
تحليل سلسلة التوريد: هل تُسلَّم الأجهزة بشكل آمن؟ هل تحديثات البرامج الثابتة موقّعة؟ هل يمكن أن تصل مكوّنات مخترقة إلى بيئتكم؟
حماية الأجهزة المتصلة
من المنازل الذكية إلى أنظمة التحكم الصناعية: نختبر ما إذا كانت أجهزتكم المتصلة محميّة من التلاعب والهجمات عن بُعد والوصول المادي.
بيئات OT/ICS
تحليل أمني لأنظمة التحكم الصناعية (ICS/SCADA) – مع تركيز خاص على التوافر وسلامة الإنتاج.
نطاق خدماتنا
تحليل البرامج الثابتة (Firmware)
تحليل ثابت وديناميكي للبرامج الثابتة لأجهزة IoT بحثًا عن الثغرات الأمنية والأبواب الخلفية.
اختبارات بروتوكولات الشبكة
فحص جميع البروتوكولات المستخدمة من حيث التشفير والمصادقة.
اختبار العتاد
الأمن المادي للجهاز: واجهات JTAG/UART، ومنافذ التصحيح، وقراءة الذاكرة.
فحص الواجهة الخلفية السحابية
تحليل أمني للبنية التحتية السحابية المرتبطة وواجهات API.
أمن التطبيقات
تحليل مكوّنات تطبيقات الهاتف المحمول (iOS/Android) في منظومة IoT.
تقرير مفصّل
ثغرات أمنية مقيّمة وفق CVSS مع توصيات ملموسة للمعالجة.
هل يحتوي جهازكم على ذكاء اصطناعي؟ إذن لا يكفي الاختبار التقليدي.
للروبوتات والكاميرات المدعومة بالذكاء الاصطناعي والمساعدات الصوتية والذكاء الاصطناعي الطرفي (Edge AI)، نجمع بين اختبار اختراق الأجهزة وIoT، واختبارات LLM، ومحاكاة الهجمات السيبرانية-المادية (Red Teaming) – مع نمذجة التهديدات وفق STRIDE × MAESTRO.
- OWASP LLM Top 10
- OWASP AISVS
- OWASP ISTG
- IoT Top 10
- CRA وEN 18031
منهجيتنا – في 5 خطوات
OSINT والاستطلاع
تحليل البيانات المتاحة علنًا ومستودعات البرامج الثابتة ووثائق IoT لتحديد الثغرات الأمنية المحتملة.
نمذجة التهديدات
تحديد أصول IoT الحيوية (الأجهزة والبروتوكولات ومكوّنات سلسلة التوريد) ونواقل الهجوم الواقعية.
محاكاة الهجمات (Red Teaming)
محاكاة هجمات موجّهة على أجهزة IoT والشبكات والاتصالات السحابية – بشكل عملي ووفقًا لبنيتكم الخاصة.
Blue Teaming بمساعدة
عرض مقاربات للكشف والتخفيف لتعزيز تدابير الدفاع الداخلية والتعلّم المستدام.
الاستخلاص والإجراءات
توثيق مسارات الهجوم، وتقييم الاستجابة، واستخلاص توصيات ملموسة للإجراءات لتعزيز الأمن والامتثال.
احموا مؤسستكم الآن!
تواصلوا معنا للحصول على استشارة فردية وحل أمني مصمم وفق متطلباتكم.
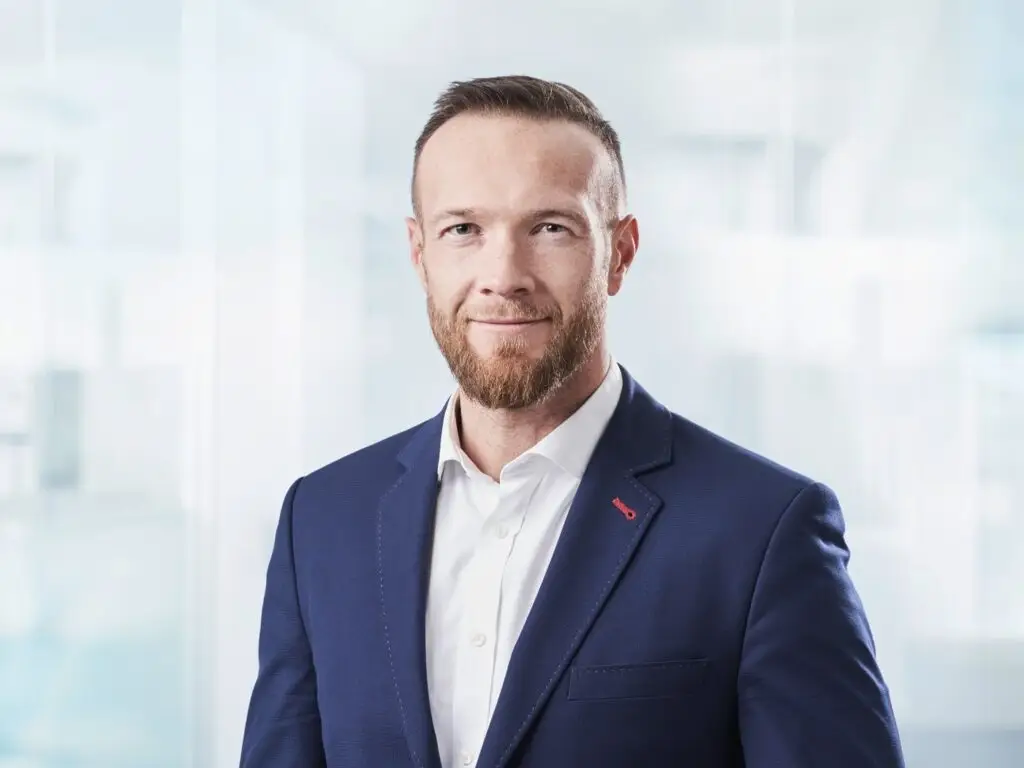
Valeri Milke، الرئيس التنفيذي لـ VamiSec
«فقط عندما تتناغم جميع الأدوات جيدًا، تصبح مؤسستكم آمنة وممتثلة.»