01
بناء ISMS وISO 27001
بناء نظام إدارة أمن المعلومات وتطبيقه والحصول على شهادته وفق ISO 27001.
التفاصيل →
خبرتنا هي ميزتكم التنافسية
مصممة خصيصًا لمؤسستكم.



استشارات شاملة وخدمات مُدارة في أمن تقنية المعلومات والامتثال لتحقيق أمن مستدام لمؤسستكم.
في عالم يزداد ترابطًا، يُعدّ الأمن والثقة والكفاءة التقنية عوامل حاسمة لنجاح الأعمال المستدام. تدعمكم VamiSec في توجيه استراتيجيتكم لأمن تقنية المعلومات وأمن المعلومات نحو المستقبل – بحلول مصممة خصيصًا، ومعرفة متعمقة، وتركيز واضح على الجودة والاستدامة.
سواء تعلّق الأمر باستشارات أمن المعلومات، أو الخدمات المُدارة، أو تدريبات التوعية، أو امتثال أنظمة الذكاء الاصطناعي لديكم ودمج العمليات في نظام الإدارة القائم – نقف إلى جانبكم بخبرة تقنية وتنظيمية ورؤية استراتيجية بعيدة المدى. ونساعدكم في تطبيق التشريعات المحورية مثل DORA وNIS2 وBSIG/KRITIS وAI Act وCRA وDSGVO. نهجنا: تجنّب العزلة بين الإدارات من خلال توحيد المتطلبات والعمليات في نظام إدارة متكامل – وبذلك، بالاقتران مع شهادات مثل ISO 27001 أو ISO 42001، لا نضمن الامتثال فحسب، بل نحقق أيضًا ميزة تنافسية واضحة لمؤسستكم.
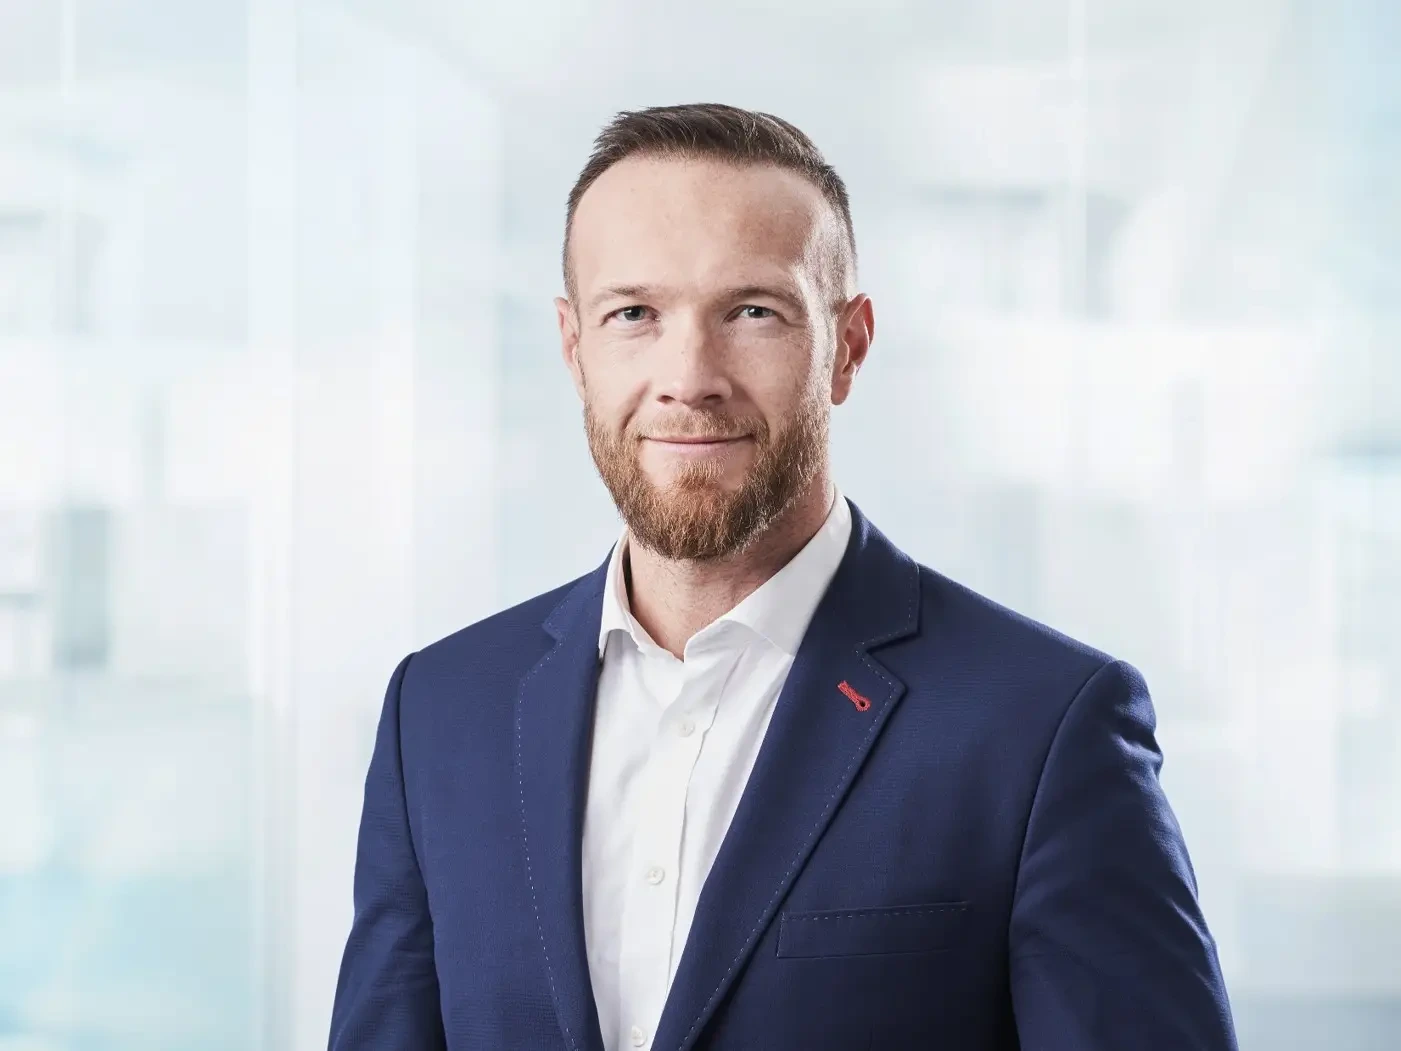
«أمن تقنية المعلومات والامتثال دون الذكاء الاصطناعي ثغرة أمنية.»
أول منصة GRC أوروبية وكيلية قائمة بالكامل على الذكاء الاصطناعي. ستة أنظمة إدارة، وضوابط قائمة على OSCAL، ورسم بياني قابل للاستعلام — وحوار ينجز العمل.
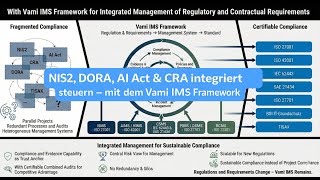
خمسة أنظمة إدارة مترابطة — على بنية مشتركة. بدلًا من العزلة بين الإدارات، يوحّد إطار Vami IMS معايير ISO المحورية، بحيث تُستوفى متطلبات NIS2 وDORA وEU AI Act وCRA وMDR وDSGVO بصورة متسقة وقابلة للتدقيق وقابلة للتوسع.
نظام إدارة أمن المعلومات – الأساس الحامل لجميع التخصصات الأخرى.
نظام إدارة الذكاء الاصطناعي – تعامل مسؤول ومتوافق مع التشريعات مع الذكاء الاصطناعي.
نظام إدارة معلومات الخصوصية – حماية بيانات متوافقة مع DSGVO، قابلة للإثبات والتدقيق.
نظام إدارة استمرارية الأعمال – المرونة والتعافي والصمود أمام الأزمات في سير الأعمال.
نظام إدارة الأمن السيبراني – دورة حياة متكاملة لأمن المنتجات من أجل منتجات رقمية آمنة ومتوافقة مع CRA وMDR.
VamiSec هي شريككم الناطق بالألمانية لإعادة البيع والتنفيذ وخدمات MSSP لمنصة WIZ، منصة أمن السحابة الرائدة عالميًا. نربط WIZ بنهجنا في GRC القائم على الذكاء الاصطناعي — من الترخيص مرورًا بإثبات المفهوم (PoC) وصولًا إلى الخدمة المُدارة على مدار الساعة مع عقد احتياطي للاستجابة للحوادث.
VamiSec شريك تدريب معتمد لدى PECB. نقدّم أكثر من 300 شهادة معترف بها دوليًا — من ISO 27001 مرورًا بـ NIS 2 وصولًا إلى EU AI Act، يقدّمها مدققون رئيسيون (Lead Auditors) فاعلون يطبّقون هذه المعايير يوميًا في مشاريع العملاء.
VamiSec شريك معتمد لدى KnowBe4 في ألمانيا والنمسا وسويسرا. تدريب التوعية الأمنية، ومحاكاة التصيّد الاحتيالي، وإدارة المخاطر البشرية — من الترخيص حتى برنامج توعية مُدار بالكامل ومرتبط بنظام ISMS لديكم.
 شراكة تدريبات الأمن الهجومي
بصفتنا شريكًا معتمدًا لدى OffSec، نقدّم إلى مؤسستكم التدريبات والشهادات الرسمية — معزّزة بالخبرة العملية لخبرائنا. من المختبرات التقنية التطبيقية إلى التوعية الأمنية للإدارة العليا.


خبرة طويلة في المشاريع عبر قطاعات مختلفة
سواء كانت مجموعة دولية، أو شركة متوسطة الحجم في الاتحاد الأوروبي، أو جهة عامة في ألمانيا – نعرف المتطلبات الخاصة بكل قطاع في مجالات أمن تقنية المعلومات والامتثال والمرونة. تجعلنا خبرتنا المكتسبة من مشاريع عديدة في القطاعات شديدة التنظيم شريكًا متمرسًا في القضايا الأمنية وقضايا الامتثال الصعبة.
ندعم الشركات في القطاعات التالية
DORA وPCI-DSS والامتثال التنظيمي
حماية KRITIS وفق BSI-Grundschutz وNIS2
الامتثال لـ GxP وأمن OT في الإنتاج
KRITIS وبيانات المرضى الرقمية والأجهزة الطبية
ISO 21434 وUNECE وأمن المركبات المتصلة
أمن OT/ICS والصناعة 4.0
Secure SDLC واختبار الاختراق وأمن المنتجات
DORA وPSD2 وأمن البلوكتشين
حماية البيانات وأنظمة الدفع الآمنة
أمن المباني الذكية وحماية البيانات
الهيئات والبلديات والمؤسسات الحكومية
متطلبات أمنية عالية جدًا وأنظمة حيوية
من ISO 27001 إلى DORA — نرافقكم في جميع المتطلبات التنظيمية ذات الصلة بخبرة حقيقية بدلًا من امتثال شكلي.
بناء نظام إدارة أمن المعلومات وتطبيقه والحصول على شهادته وفق ISO 27001.
التفاصيل →الاستعداد لقانون المرونة السيبرانية (CRA) وEU AI Act — من تحليل المخاطر حتى التوثيق.
التفاصيل →مراجعة مستقلة لإجراءاتكم الأمنية من قِبل مدققين ذوي خبرة — داخليًا أو كشهادة خارجية.
التفاصيل →تطبيق متطلبات قانون المرونة التشغيلية الرقمية (DORA) للمؤسسات المالية ومزوّدي خدمات تقنية المعلومات والاتصالات لديها.
التفاصيل →CISO ذو خبرة عند الطلب — قيادة أمنية استراتيجية دون توظيف بدوام كامل للشركات الصغيرة والمتوسطة والمجموعات الكبرى.
التفاصيل →تزداد الهجمات السيبرانية استهدافًا وتعقيدًا وسرعة — نساعدكم على البقاء متقدمين بخطوة.
محاكاة هجمات موجّهة لتحديد الثغرات الأمنية التقنية في التطبيقات والشبكات والأنظمة.
التفاصيل →دمج المتطلبات الأمنية في عملية التطوير لديكم – من مراجعة الشيفرة حتى خط النشر الآمن.
التفاصيل →تحليل التهديدات المحتملة ومسارات الهجوم لتطوير إجراءات حماية فعّالة — منذ مرحلة التصميم.
التفاصيل →تنسيق وإدارة عمليات الإفصاح المسؤول (Responsible Disclosure) مع المخترقين الأخلاقيين — بشكل مضبوط ومتوافق مع القانون.
التفاصيل →تقنيات الخداع لتضليل المهاجمين وتحليلهم بشكل موجّه داخل بيئة تقنية المعلومات لديكم.
[ التفاصيل → ]مساعدة فورية عند الحوادث الأمنية — من التحليل التقني حتى المعالجة الجنائية الرقمية.
[ التفاصيل → ]تخطيط وتنفيذ محاكاة واقعية للأزمات لتعزيز قدرة مؤسستكم على الاستجابة.
[ التفاصيل → ]فحص منهجي لأنظمة تقنية المعلومات والعمليات والبنى التحتية لديكم بحثًا عن الثغرات الأمنية ومخالفات الامتثال.
التفاصيل →تأمين البيئات والخدمات السحابية مع مراعاة نموذج المسؤولية المشتركة والمتطلبات التنظيمية.
التفاصيل →تحليلات أمنية وتقديرات للمخاطر في إطار عمليات الاستحواذ على الشركات وقرارات الاستثمار.
التفاصيل →من تطبيقات LLM إلى الذكاء الاصطناعي الوكيلي: نختبر أنظمة الذكاء الاصطناعي لديكم هجوميًا وفق معايير OWASP، وننمذج التهديدات بصورة منهجية وفق MAESTRO — بما في ذلك المواءمة مع متطلبات EU AI Act وNIS2.
محاكاة هجمات من أجل أنظمة ذكاء اصطناعي آمنة ومتوافقة مع AI Act — حقن الأوامر، وتسريب البيانات، والاستغلال الوكيلي. اختبارات اختراق حقيقية للذكاء الاصطناعي وفق معايير OWASP، إضافةً إلى الامتثال لـ AI Act وNIS2.
طُوّرت أساليب نمذجة التهديدات التقليدية للبرمجيات الحتمية — أما الذكاء الاصطناعي الوكيلي فيحتاج إلى المزيد. نطبّق MAESTRO وOWASP Agentic Threats طبقةً تلو الأخرى على بنيتكم: من النموذج الأساسي حتى المنظومة البيئية.
برمجيات مصنوعة في ألمانيا – استضافة في ألمانيا.
الحوكمة والمخاطر والامتثال (GRC)
VamiGRC هي أول منصة GRC وكيلية أصيلة في الذكاء الاصطناعي بالكامل في العالم. ISMS · AIMS · PIMS · BCMS · CSMS — خمسة أنظمة إدارة في رسم بياني واحد قابل للاستعلام، يقودها VamiAI، مساعد يُنجز العمل بدلًا من مجرد وصفه. يتحول كل تشريع إلى تعريف OSCAL-Profile. طبّقوا ضابطًا من ISO 27001 مرة واحدة — لتستوفوا تلقائيًا المادة 21 من NIS2 والمادة 9 من DORA وإطاركم المخصص. عشر عدسات خاصة بالأدوار (CISO، DPO، AI Officer، TPRM، المدقق، SecOps …) تعرض على كل شخص نموذج البيانات نفسه باللغة التي يفهمها. جاهزة للتدقيق افتراضيًا — لا عبر البطولات الفردية.
الأمن الهجومي · اختبار الاختراق · TLPT · إدارة ثغرات 0-Day على مدار الساعة
VamiRedteam منصة اختبار اختراق وكيلية أصيلة في الذكاء الاصطناعي بستة وحدات متخصصة — Web وMobile وAI وInfrastructure وOSINT وTLPT. ستة وكلاء (Scout وCartograph وStrike وPhantom وWitness وBrief) يرسمون الخرائط وينمذجون ويستغلون باستقلالية ضمن قفص تفويض موقَّع. الوقت حتى أول نتيجة أقل من 30 دقيقة بدلًا من 6+ أشهر. CVSS v4 للثغرات التقليدية، وAIVSS للنتائج الخاصة بالذكاء الاصطناعي — Prompt Injection وModel Extraction وTraining Data Leakage وAgentic Action Drift، مُعيَّنة على MITRE ATLAS. أربعة مستويات استقلالية من AI-Assistant حتى Continuous Autonomous Red Team. متوافقة مع OWASP-APTS، وجاهزة لـ DORA وTIBER-EU. وفي التشغيل الدائم L4 (24/7 Continuous Adversary Mode) تصبح إدارة ثغرات 0-Day على مدار الساعة: تفحص المنصة سطح الهجوم الخاص بها باستمرار وباستقلالية من الخارج — إحدى الركيزتين التقنيتين لخدمة VamiSec لمراقبة 0-Day.
نمذجة التهديدات · مراجعة البنية الأمنية
ترسم VamiThreat خريطة بنية أنظمتكم، وتحدد الجهات الفاعلة في التهديد، وتولّد خطط معالجة ذات أولوية — بأسلوب حواري، في دقائق بدلًا من أشهر. STRIDE للتطبيقات التقليدية، وMAESTRO لأنظمة الذكاء الاصطناعي الوكيلية عبر نموذج الطبقات السبع من CSA AI Safety Working Group وOWASP LLM Top 10. يُعيَّن كل تهديد مُحدَّد تلقائيًا على MITRE ATT&CK v15، مع ارتباطات حقيقية بمجموعات الخصوم. استيعاب تلقائي لـ Mermaid وdrawio وC4 وArchitecture-as-Code. أدلة معالجة جاهزة للمطورين مع مقتطفات شيفرة وأمثلة IaC تصل مباشرة إلى Jira. تقارير مخاطر تنفيذية بنقرة واحدة — لمجلس الإدارة وتدقيق NIS2 وISO 27005.
DevSecOps · SBOM وسلسلة التوريد · المادة 14 من CRA · OWASP · DAST بالذكاء الاصطناعي (VamiDAST)
تشغّل VamiAppSec دورة SDLC الآمنة لديكم داخل CI/CD (SAST وSCA وSBOM والأسرار وIaC والحاويات وDAST بالذكاء الاصطناعي من VamiDAST المتكامل بالكامل)، وتراقب كل SBOM لكل إصدار بحثًا عن الاستغلال النشط (المادة 14 من CRA)، وتتابع النتائج مُعيَّنة على OWASP في DefectDojo. يصبح كل تشغيل لخط العمل دليل إثبات للتشريعات والمعايير مثل CRA وMDR وIEC 62443 أو ISO/SAE 21434؛ وإذا أصابت ثغرة أمنية مستغَلة إصدارًا مُسلَّمًا، تكون مسودات الإبلاغ وفق CRA معبأة مسبقًا لتقديمها من جانبكم. تعمل المنصة كخدمة SaaS على T Cloud Public، حصريًا في مراكز بيانات ألمانية، أو On-Prem على مجموعة Kubernetes الخاصة بكم؛ ويستخدم الفرز Qwen3.8 المحلي في Sankt Augustin أو LLM عامًا من Anthropic أو OpenAI. مقارنةً بالمخرجات الخام لأدوات الفحص، يدمج Fingerprinting نسبة 93% من النتائج المكررة، وينخفض الوسيط الزمني للفرز بنسبة 54% — ويمكن تشغيل نسخة SaaS خلال 24 ساعة.
منع فقدان البيانات · حوكمة الذكاء الاصطناعي الظلي · أمن الذكاء الاصطناعي التوليدي
VamiGuard إضافة للمتصفح تكتشف البيانات الشخصية (PII) ومفاتيح API وكلمات المرور والرموز في أوامركم (Prompts) — قبل أن تصل إلى روبوت المحادثة أصلًا. يجري الاكتشاف بالكامل محليًا في المتصفح عبر Regex؛ لا يُجمع شيء ولا يُنقل شيء إلى أي خادم. تُستبدل القيم المكتشفة بعناصر نائبة ثابتة (<TOKEN_1>، <EMAIL_3>)، ثم تُرسل ويعالجها LLM. وإذا احتوى الرد على العنصر النائب نفسه، تستعيد VamiGuard القيم الأصلية — فتحصلون على شيفرة عاملة يمكنكم نسخها مباشرة. مفتوحة المصدر، بترخيص Apache-2.0، مجانية، بلا قياس عن بُعد. تدعم ChatGPT وClaude وMicrosoft Copilot وGemini وGrok وDeepSeek.
اكتشاف الأصول · سطح الهجوم الخارجي · مراقبة الامتثال المستمرة
تكتشف Vamiset تلقائيًا كل أصل في حسابات السحابة ومستودعات الشيفرة وأنظمة الهوية لديكم — وتفحصه باستمرار مقابل التشريعات التي تنطبق عليكم. وصول للقراءة فقط، عند الطلب أو وفق جدول (يوميًا، أسبوعيًا، شهريًا). AWS وAzure وGCP وGitHub وGitLab وBambooHR وفحص سطح الهجوم الخارجي متاحة اليوم؛ وتليها Oracle Cloud وServiceNow وOkta وJira. ستة أطر مُعيَّنة مسبقًا: ISO 27001 وSOC 2 وDSGVO وNIS2 وPCI-DSS وHIPAA — إضافة إلى أكثر من 200 فحص CIS-Benchmark وسياسات خاصة بصيغة YAML. تصل النتائج إلى لوحة معلومات مع درجة الخطورة والمالك والضابط الفاشل — قابلة للتتبع حتى الإغلاق، وقابلة للتصدير كأدلة تدقيق.
الاختبار الديناميكي لأمن التطبيقات (DAST) · متكامل بالكامل في VamiAppSec
تفحص VamiDAST تطبيق الويب وواجهة API العاملين لديكم من الخارج — كما يراهما المهاجم، دون الوصول إلى الشيفرة المصدرية. متكاملة بالكامل في VamiAppSec، وتعمل كمرحلة ثابتة في CI/CD، أو عند الطلب عبر CLI، أو في التشغيل الإنتاجي (الوضع السلبي أو الآمن). تزحف على سطح الهجوم الحي، وتنفذ دليل المهاجم عبر أكثر من 30 فئة من الثغرات الأمنية (OWASP Top 10 وAPI Security Top 10)، وتدعم كل نتيجة بالحمولة والدليل — في سجل DefectDojo نفسه مع SAST وSCA وSBOM. يحتفظ محرك حتمي بالسيطرة؛ أما LLM — Qwen3.8 المحلي أو LLM عام من Anthropic أو OpenAI — فيقدم المشورة في ثلاثة مواضع محددة فقط.
الهندسة العكسية · تحليل الملفات الثنائية والبرمجيات الخبيثة
VamiReverse منصة هندسة عكسية مدعومة بالذكاء الاصطناعي تدعم المحللين في تحليل الملفات الثنائية والبرامج الثابتة والبرمجيات الخبيثة. يساعد الذكاء الاصطناعي على فهم الشيفرة المفكوكة والمفككة (Decompilation/Disassembly) — فيسمّي الدوال ويشرح تدفق التحكم ويلخّص السلوك بلغة واضحة. وهذا يسرّع الفرز والتوثيق، فينتقل المحللون أسرع من «ما هذا؟» إلى «ماذا يفعل وكيف نوقفه؟». قابلة للاستخدام في الاستجابة للحوادث واستخبارات التهديدات وأمن المنتجات والبرامج الثابتة وأبحاث الثغرات.
التوعية · التدريب · التعلم الإلكتروني
VamiAcademy منصة تعلم إلكتروني مدعومة بالذكاء الاصطناعي لتدريبات أمن تقنية المعلومات والامتثال. بدلًا من دورة واحدة للجميع، تقدّم مسارات تعلم خاصة بكل فئة مستهدفة — للإدارة وتقنية المعلومات والشؤون القانونية والموارد البشرية، كلٌّ باللغة والعمق المناسبين للدور. يُوثَّق تقدم التعلم بشكل قابل للتدقيق ويُتوَّج بشهادات يمكنكم تقديمها للمدقق مباشرة. المحتوى موجّه نحو NIS2 وDORA وAI Act وDSGVO — أدلة توعية تتلاءم مع التشريعات. متاحة كخدمة SaaS أو مستضافة ذاتيًا في مركز البيانات الخاص بكم. Software Made in Germany – Hosting in Germany.
تُطوَّر حلول الذكاء الاصطناعي لدينا بنسبة 100% في ألمانيا. تعمل إصدارات SaaS على T Cloud Public (المعروفة سابقًا بـ Open Telekom Cloud)، حصريًا في مراكز بيانات ألمانية.
تستوفي جميع المنتجات متطلبات DSGVO وEU AI Act ومعايير الأمن ذات الصلة – بشكل آمن للمراجعة وقابل للتدقيق.
شرح واضح للموضوعات المعقدة – موجز وعملي وقابل للتطبيق مباشرة
تقدّم لكم أوراقنا البيضاء معرفة متخصصة راسخة وتحليلات حديثة وتوصيات عملية ملموسة حول موضوعات أمن تقنية المعلومات وأمن المعلومات والامتثال والذكاء الاصطناعي.
آمن. قابل للتتبع. قابل للاعتماد.
في عالم يزداد تنظيمًا وترابطًا، لا غنى عن معايير الأمن وحماية البيانات الراسخة. نساعدكم ليس فقط على استيفاء المعايير والمتطلبات التنظيمية ذات الصلة – بل على دمجها استراتيجيًا في مؤسستكم.
تشمل خبرتنا على سبيل المثال
 GDPRDORAEU AI ActCRA
 HIPAA
 TISAX
 BSI
 ISA
نجمع بين المعرفة التنظيمية والكفاءة التقنية في التنفيذ – من أجل بنى أمنية قابلة للتتبع والتدقيق ومستعدة للمستقبل في مؤسستكم.
انقروا على الزر أدناه لمعرفة المزيد عن عملنا مع معايير الأمن والامتثال.
"العمل مع Valeri Milke رائع. لا يميّزه أسلوبه الودود والهادئ والمتّزن فحسب، بل تجعله أيضًا كفاءته الهائلة على المستويين المهني والتقني شريك أعمال رائعًا."
ندوات إلكترونية ودروس تعليمية ومعرفة الخبراء حول أمن تقنية المعلومات والامتثال.
ما الجديد لدى VamiSec — التطورات الاستراتيجية والشهادات والإعلانات المهمة.
تحليلات الفجوات المتعلقة بـ NIS2 وCRA وEU AI Act وISO 27001، وخارطة الطريق، وإدخال VamiGRC — مؤهلة للدعم كاستشارة خارجية عبر NRW.BANK. يغطي الدعم الاستشارة بنسبة تصل إلى 100%. فترة التقديم: 7 سبتمبر–1 ديسمبر 2026.
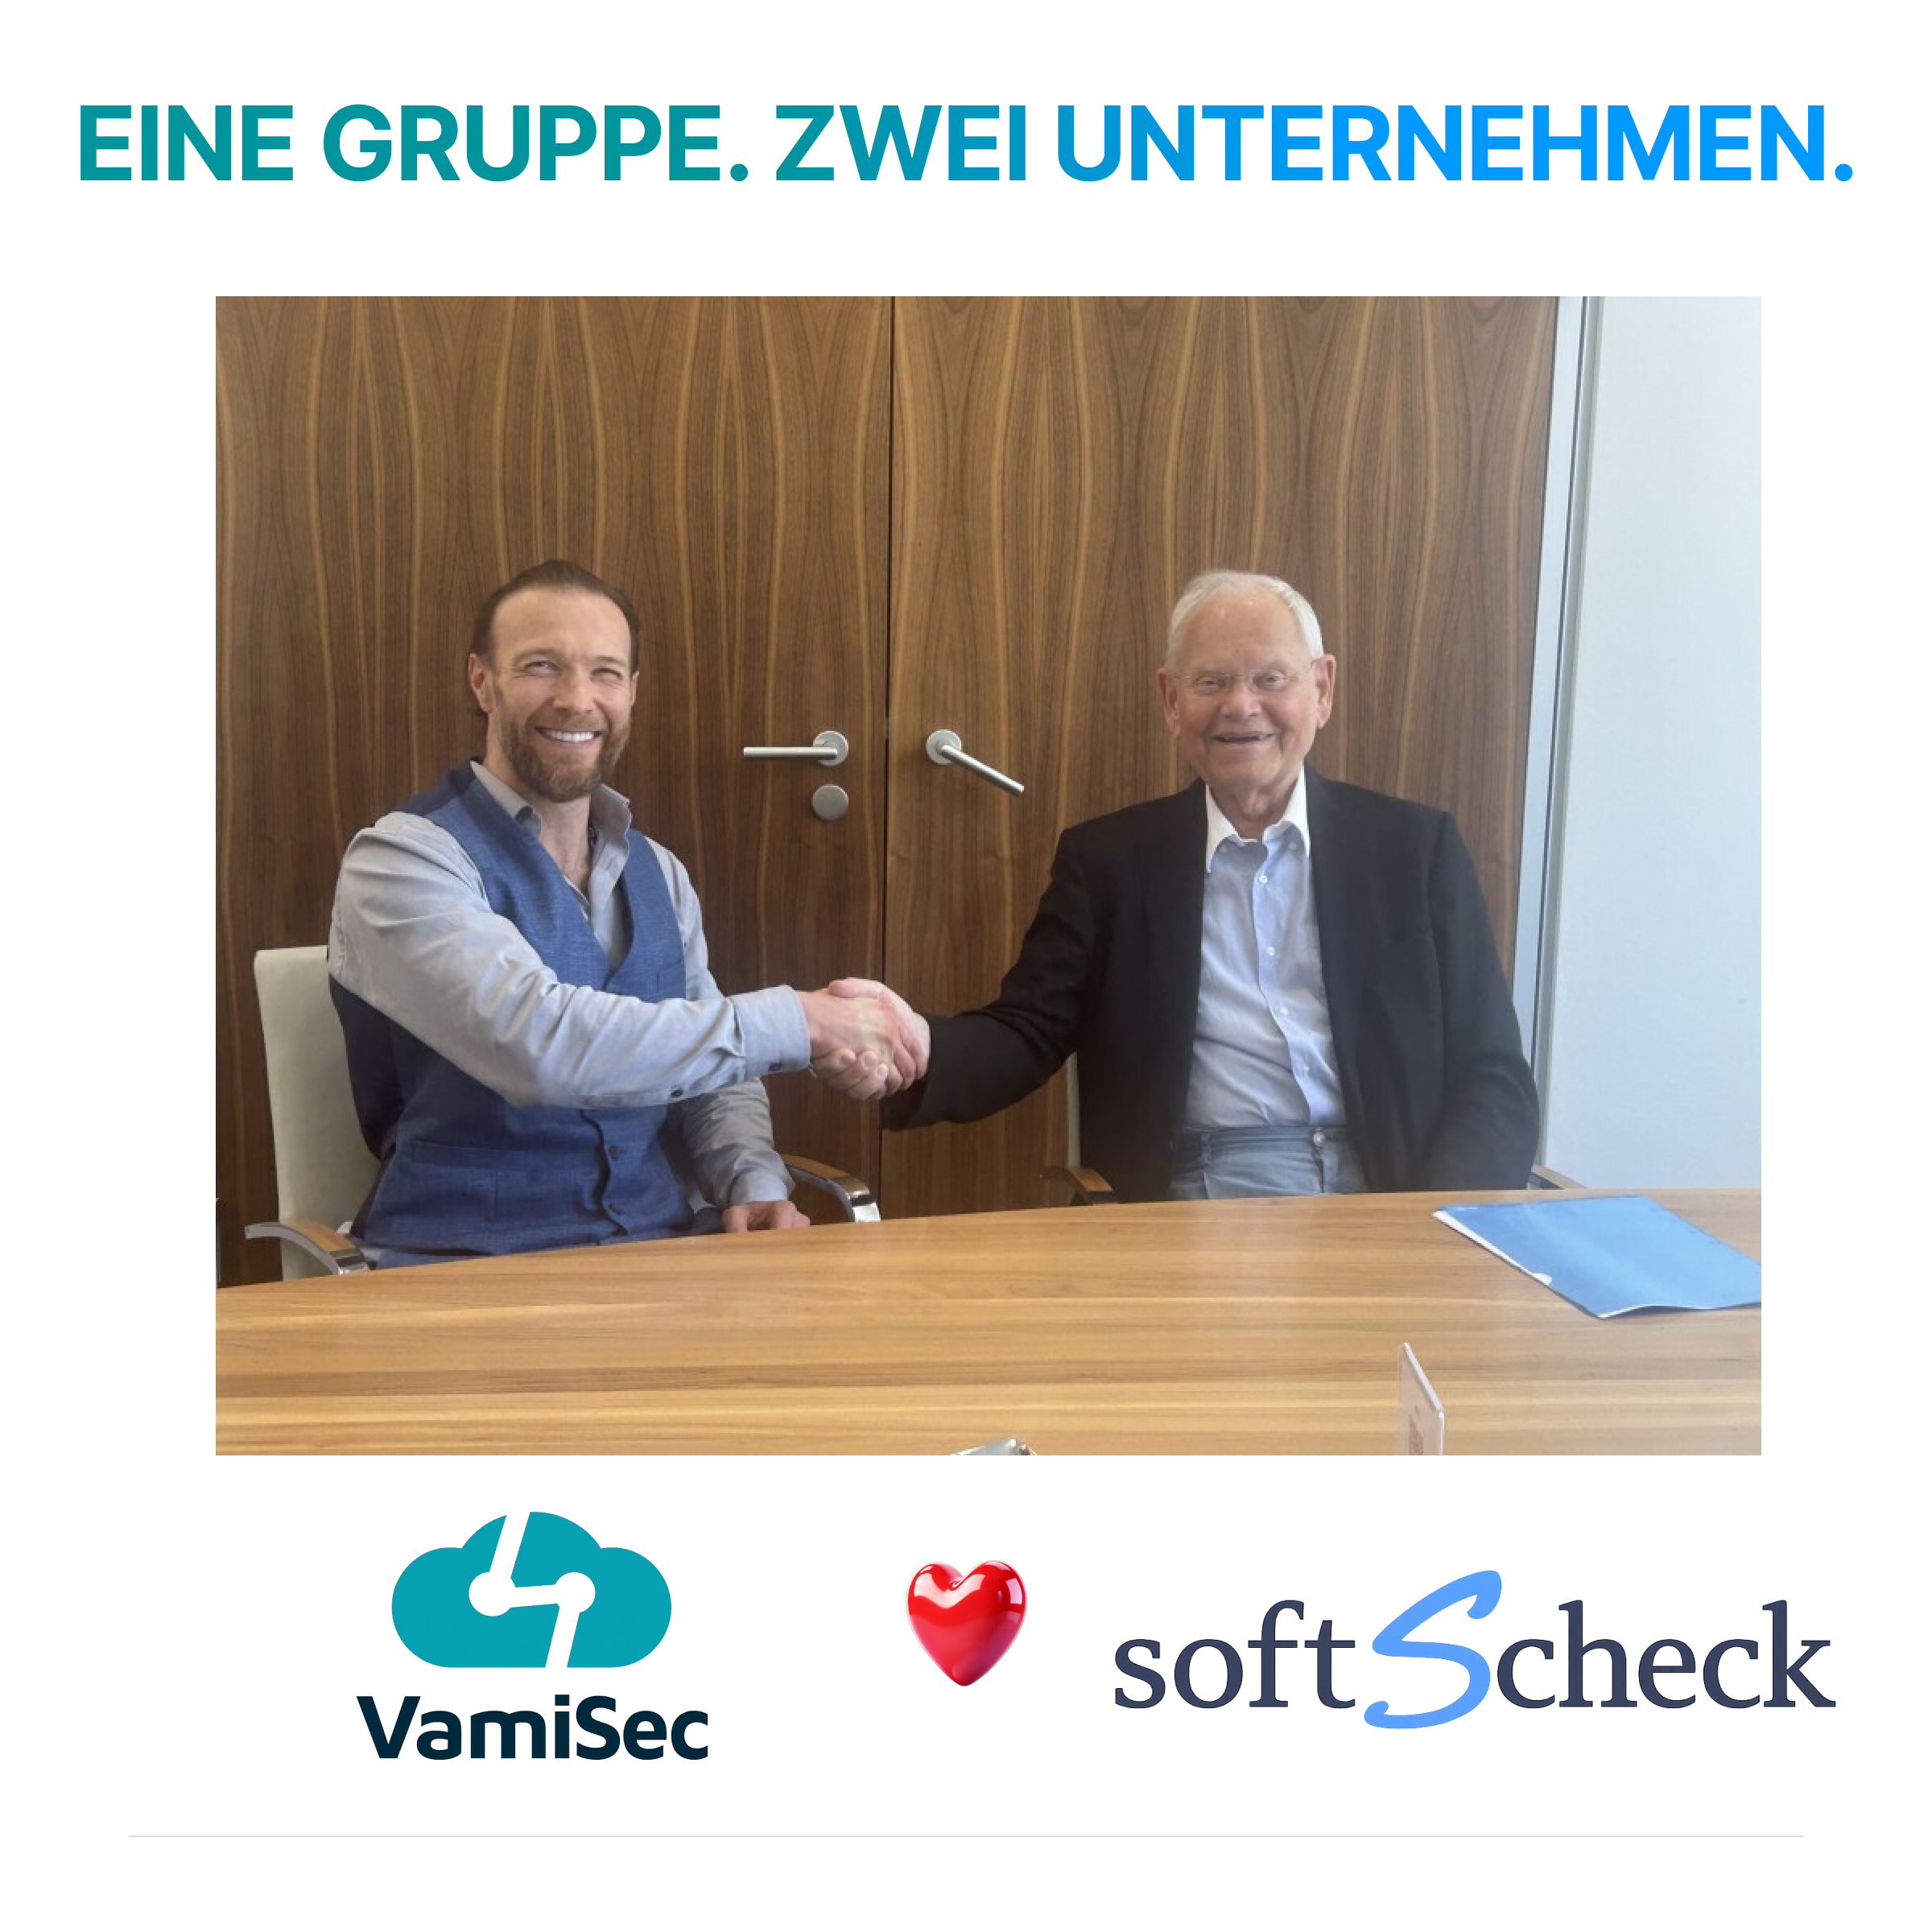
خطوة استراتيجية نسعد بها كثيرًا: يتولى Valeri Milke، مؤسس VamiSec ومديرها العام، إضافةً إلى ذلك الإدارة العامة لشركة softScheck GmbH — الشركة التي بدأ فيها مسيرته المهنية في أمن تقنية المعلومات بعد دراسته.
تبقى VamiSec موطننا الاستراتيجي للحوكمة والمخاطر والامتثال. أنظمة الإدارة المتكاملة القائمة على إطار Vami IMS، والتطبيق التنظيمي لـ NIS2 وDORA وEU AI Act وCRA وMDR ومنظومة ISO — لا يتغير في ذلك شيء.
ما يتغير هو النطاق الذي نغطيه في المنظومة.
في عصر CRA وMDR وIEC 62443، لا تحتاج الشركات المصنِّعة إلى جهتين استشاريتين — بل إلى شريك واحد يُتقن العالمين. ويبقى Valeri بطبيعة الحال الرئيس التنفيذي لـ VamiSec؛ ويبقى الفريق والمشاريع والتوجه الاستراتيجي دون تغيير.

6 أكتوبر 2026
نشرت BaFin في 18 ديسمبر 2025 دليلها الإرشادي بشأن مخاطر تقنية المعلومات والاتصالات عند استخدام الذكاء الاصطناعي. وهو غير ملزم، لكنه يوضح في 38 صفحة كيف يمكن للمؤسسات المالية تطبيق متطلبات DORA على أنظمة الذكاء الاصطناعي — من الحوكمة مرورًا بالاختبارات وعقود السحابة وصولًا إلى الإبلاغ عن الحوادث. قمنا بتحليله ونشرنا صفحة معرفية تفاعلية إضافةً إلى ورقة بيضاء موجّهة لـ CISO.
اقرأوا المزيد » →
24 سبتمبر 2026
في 18 سبتمبر 2026 استبدلت EBA إرشاداتها بشأن الإسناد الخارجي لعام 2019 بالوثيقة EBA/GL/2026/09: أصبحت كل خدمة متكررة من خارج تقنية المعلومات والاتصالات تدعم وظيفةً ما تخضع الآن لإطار متسق مع DORA — يتضمن سجلًا وقائمة بنود تعاقدية وقواعد للإسناد الفرعي وفترة انتقالية مدتها سنتان. قمنا بتحليل التقرير النهائي ونشرنا صفحة معرفية تفاعلية إضافةً إلى ورقة بيضاء موجّهة لـ CISO.
اقرأوا المزيد » →
22 سبتمبر 2026
30 سبتمبر، Global Cyber Summit، Olympia London: يعرض Valeri Milke كيف يمكن نمذجة مخاطر الذكاء الاصطناعي الوكيلي باستخدام MAESTRO، واختبارها عبر AI Red Teaming، وترجمتها إلى ضوابط مؤسسية متينة. يومان للمعرض، وتسجيل مجاني — ومحاضرتنا في الساعة 15:15.
اقرأوا المزيد » →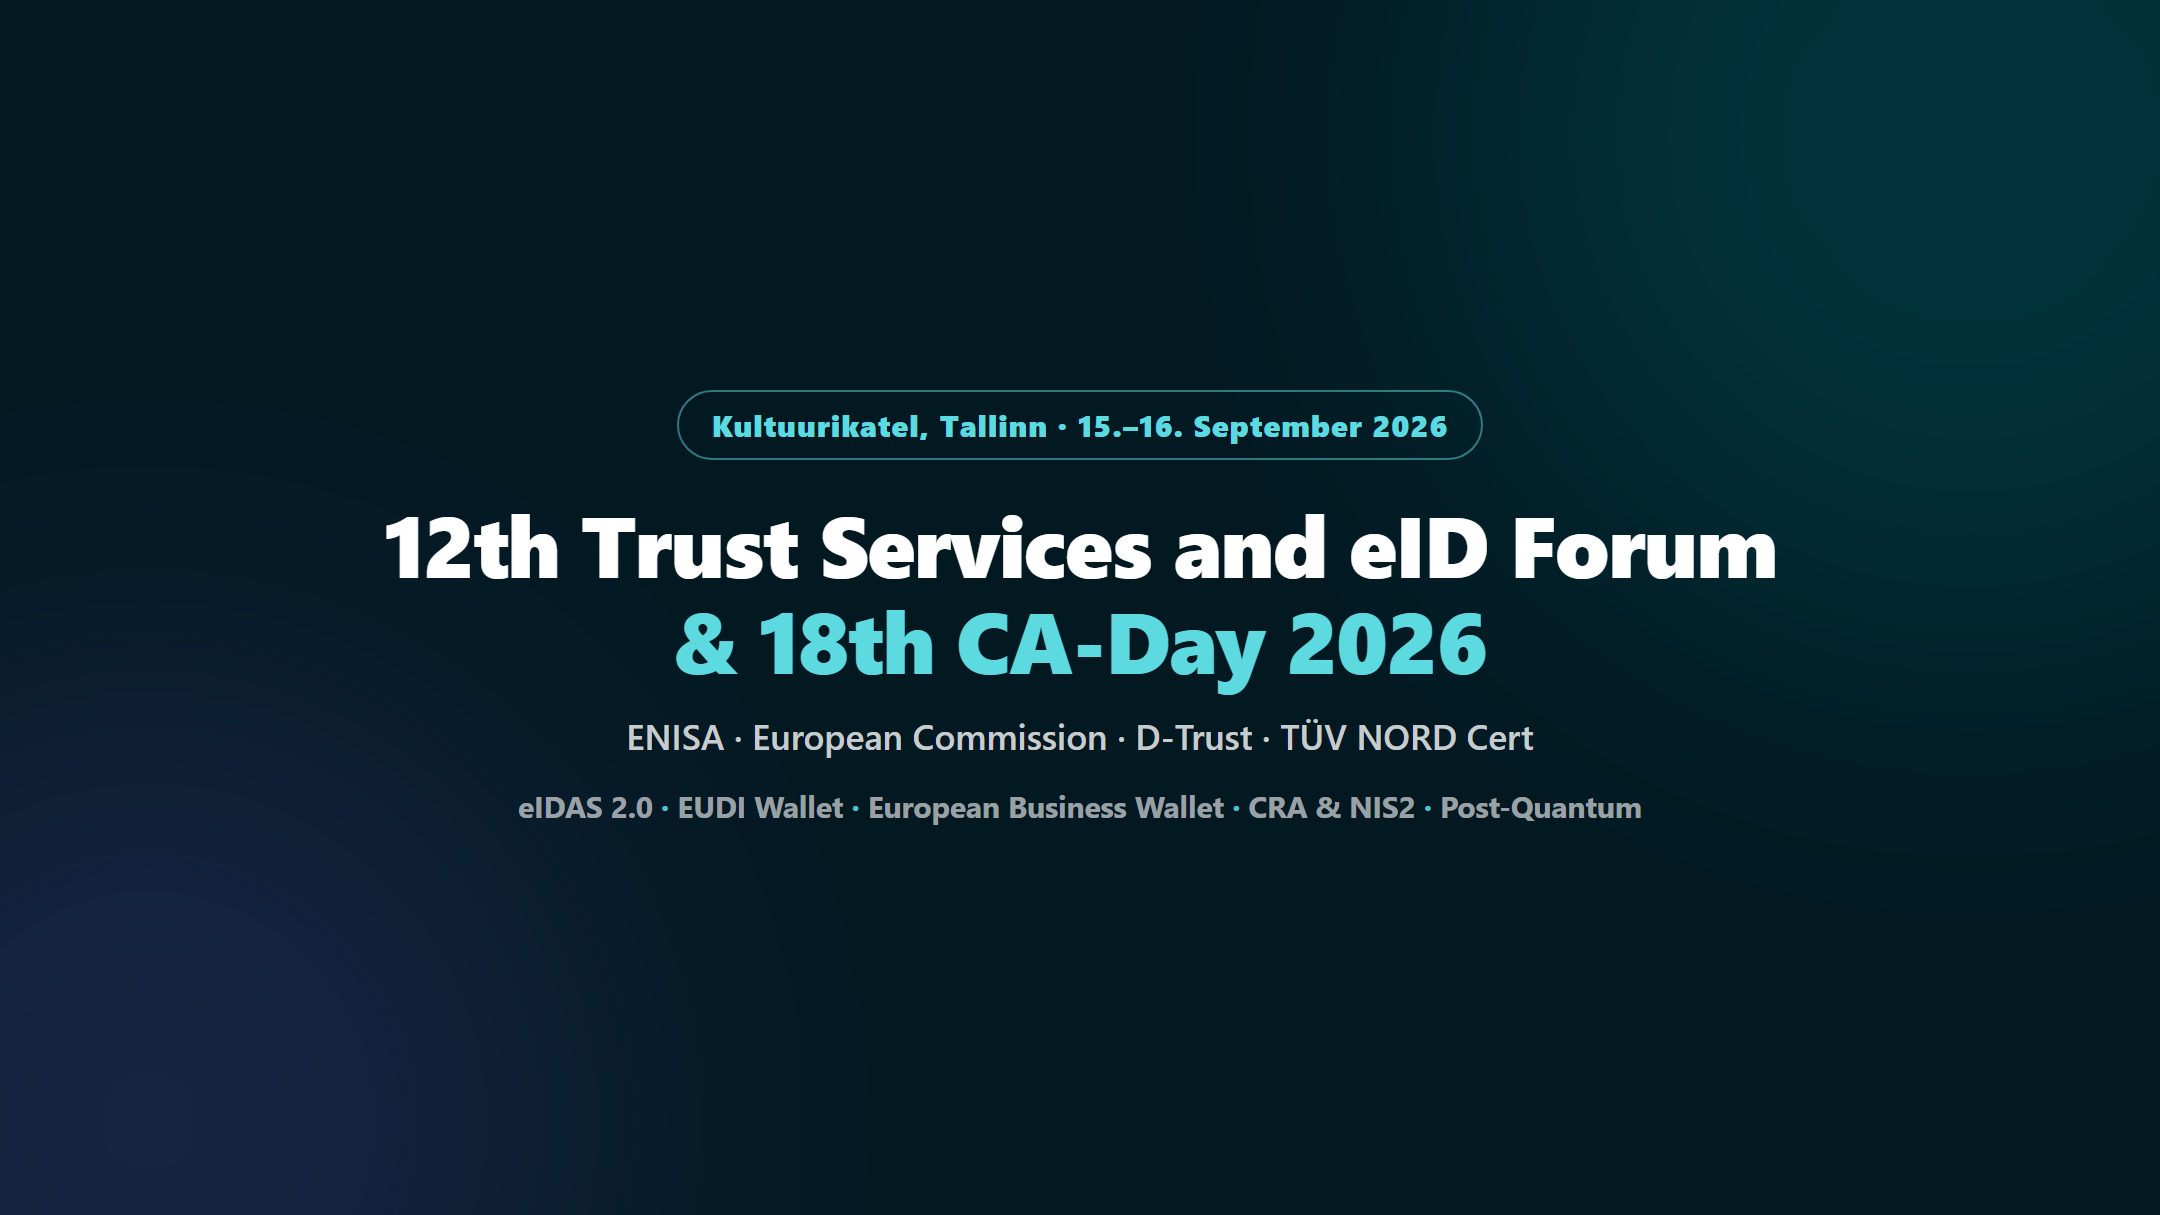
13 سبتمبر 2026
15–16 سبتمبر، Kultuurikatel Tallinn: تجمع ENISA والمفوضية الأوروبية وD-Trust وTÜV NORD Cert مجتمع خدمات الثقة الأوروبي — eIDAS 2.0 وEUDI Wallet وEuropean Business Wallet ونقاط التقاطع مع CRA والتشفير ما بعد الكمّي. نحن مشاركون ونوضح ما يعنيه ذلك لامتثالكم.
اقرأوا المزيد » →
11 يوليو 2026
VamiSec GmbH شريك وموزّع معتمد لدى KnowBe4، وتقدّم أكبر منصة في العالم لتدريب التوعية الأمنية ومحاكاة التصيّد الاحتيالي في منطقة DACH — من الترخيص حتى برنامج توعية مُدار بالكامل...
اقرأوا المزيد » →
26 يونيو 2026
VamiSec GmbH شريك معتمد لدى OffSec، وتقدّم تدريبات الأمن الهجومي الرسمية والمختبرات الحية والشهادات — من OSCP مرورًا بـ OSEP وصولًا إلى OSWE — بمرافقة باللغة الألمانية للشركات في ألمانيا والنمسا وسويسرا.
اقرأوا المزيد » →
1 مايو 2026
VamiSec GmbH شريك رسمي في Wiz Partner Alliance لمنطقة EMEA — مُدرجة في Wiz Partner Alliance Directory، وحاصلة على شارة Wiz Partner Technical Foundations واعتماد Wiz Partner Demo Accreditation.
اقرأوا المزيد » →
30 يونيو 2026
VamiSec GmbH شريك تدريب معتمد لدى PECB، وتقدّم أكثر من 300 شهادة معترف بها دوليًا — من ISO 27001 مرورًا بـ NIS 2 وصولًا إلى EU AI Act، يقدّمها مدققون رئيسيون فاعلون يطبّقون هذه المعايير يوميًا في مشاريع العملاء.
اقرأوا المزيد » →تواصلوا معنا للحصول على استشارة فردية وحل أمني مصمم وفق متطلباتكم.
Valeri Milke، الرئيس التنفيذي لـ VamiSec
«فقط عندما تتناغم جميع الأدوات جيدًا، تصبح مؤسستكم آمنة وممتثلة.»
تواصلوا معنا للحصول على استشارة أولية مجانية. فريقنا من خبراء الأمن المعتمدين في خدمتكم.