الأهداف
- الأمن السيبراني وحماية المستهلك
- التزامات إبلاغ موحّدة على المستوى الاتحادي ومستوى الاتحاد الأوروبي
- إدارة المخاطر وأمن سلسلة التوريد
- منع الهجمات من خلال إجراءات تقنية مثل MFA
من تحليل مدى الانطباق مرورًا بالحوكمة والتقنية حتى التطبيق الجاهز للتدقيق – بكفاءة وتكامل ومتانة تنظيمية. ووفقًا لقرار الحكومة الاتحادية، دخلت توجيهات NIS2 حيز التنفيذ في 6 ديسمبر 2025.
تضمن توجيهات NIS2 الأوروبية أمنًا سيبرانيًا مسؤولًا وتحمي الشركات والمستهلكين من مخاطر الهجمات السيبرانية، دون إعاقة الابتكار الرقمي والقدرة التنافسية.
مع توجيهات NIS2 يشدّد الاتحاد الأوروبي متطلبات الأمن السيبراني للشركات والمؤسسات في القطاعات الحيوية والمهمة. وبالنسبة للشركات المعنية يعني ذلك: التزامات موسّعة، ومسؤولية أشدّ، وغرامات أعلى.
تصيب الهجمات السيبرانية على البنى التحتية الحيوية الإمدادات والاقتصاد والثقة على حد سواء. وتُنشئ NIS2 إطارًا أوروبيًا موحّدًا لمعالجة هذه المخاطر بشكل مُلزِم.
تحدد توجيهات NIS2 عشرة إجراءات إلزامية كحد أدنى يجب على كل شركة معنية تطبيقها بشكل قابل للإثبات.
تُفصِّل ENISA كل إجراء من إجراءات المادة 21 من NIS2 إلى إرشادات تنفيذ ملموسة وأمثلة على أدلة الإثبات ومطابقات مع المعايير. وقد أعددنا لكم هذا الدليل — بما في ذلك فحص الجاهزية.
تشمل NIS2 جهات من عشرة قطاعات ذات أهمية مجتمعية واقتصادية خاصة — عبر القطاعات، من إمدادات الطاقة حتى الإدارة العامة.
تفرض NIS2 مسار إبلاغ مُلزِمًا من ثلاث مراحل — من الإنذار المبكر حتى التقرير الختامي. وتبدأ المهل من لحظة العلم بالحادث.
معلومات أولية إلى BSI/الجهة الرسمية — النوع والسبب المحتمل والخدمات المتأثرة والآثار العابرة للحدود.
تقييم تفصيلي — درجة الخطورة والآثار والإجراءات المتخذة للاحتواء ومؤشرات الاختراق (IoCs).
تحليل كامل — السبب ومسار الحادث والآثار النهائية وإجراءات الحماية والتحسين المتخذة.
من خلال تحليل الفجوات لـ NIS2 نحدد الفجوات القائمة بين نظام ISMS لديكم ومتطلبات توجيهات NIS2 الأوروبية. ونأخذ في الاعتبار جميع المجالات ذات الصلة، من إدارة المخاطر مرورًا بالإبلاغ عن الحوادث وحتى التزامات سلسلة التوريد والتوثيق. كما نراعي متطلبات ISO 27001 وAI Act للاستفادة من أوجه التآزر.
بناء صلاحيات ومسارات قرار واضحة. تشترط NIS2 مسؤولية الإدارة وتدريبها والمسؤولية الشخصية – وندعمكم في بناء هيكل حوكمة متين لـ NIS2 يمكن دمجه مع متطلبات ISO 27001 وAI Act.
دمج متطلبات NIS2 في نظام ISMS القائم لديكم وفق ISO 27001 ونظام إدارة الذكاء الاصطناعي (KIMS) وفق ISO 42001 – مع التركيز على الكفاءة وإعادة استخدام الهياكل القائمة (إدارة الأصول والمخاطر والمورّدين، والسياسات، والتوعية، والتدقيقات). وهكذا ينشأ نهج متكامل يراعي AI Act أيضًا.
تطبيق إجراءات حماية مجرّبة من ISO 27001 مع الضوابط والتدريبات والتزامات الإبلاغ الخاصة بـ NIS2. وتسهّل أوجه التآزر هذه الوفاء المتوازي بمتطلبات AI Act وNIS2.
ترسيخ نظام إدارة متكامل ومُدقَّق وقابل للتدقيق من أجل التحسين المستمر والجاهزية المستدامة لـ NIS2.
بدلًا من النظر إلى NIS2 وEU AI Act بشكل منعزل، نتّبع نهجًا متكاملًا يجمع عمليات الحوكمة والمخاطر والتدقيق وإعداد التقارير. وبذلك تنشأ هياكل امتثال قابلة للتوسع تفي بالمتطلبات التنظيمية وتظل في الوقت نفسه قابلة للاستدامة تشغيليًا.
من خلال تحليل الفجوات لـ NIS2 نحدد الفجوات القائمة بين نظام ISMS لديكم ومتطلبات توجيهات NIS2 الأوروبية. ونأخذ في الاعتبار جميع المجالات ذات الصلة، من إدارة المخاطر مرورًا بالإبلاغ عن الحوادث وحتى التزامات سلسلة التوريد والتوثيق. كما نراعي متطلبات ISO 27001 وAI Act للاستفادة من أوجه التآزر.
بناء صلاحيات ومسارات قرار واضحة. تشترط NIS2 مسؤولية الإدارة وتدريبها والمسؤولية الشخصية – وندعمكم في بناء هيكل حوكمة متين لـ NIS2 يمكن دمجه مع متطلبات ISO 27001 وAI Act.
دمج متطلبات NIS2 في نظام ISMS القائم لديكم وفق ISO 27001 ونظام إدارة الذكاء الاصطناعي (KIMS) وفق ISO 42001 – مع التركيز على الكفاءة وإعادة استخدام الهياكل القائمة (إدارة الأصول والمخاطر والمورّدين، والسياسات، والتوعية، والتدقيقات). وهكذا ينشأ نهج متكامل يراعي AI Act أيضًا.
تطبيق إجراءات حماية مجرّبة من ISO 27001 مع الضوابط والتدريبات والتزامات الإبلاغ الخاصة بـ NIS2. وتسهّل أوجه التآزر هذه الوفاء المتوازي بمتطلبات AI Act وNIS2.
ترسيخ نظام إدارة متكامل ومُدقَّق وقابل للتدقيق من أجل التحسين المستمر والجاهزية المستدامة لـ NIS2.
نظرة عامة على متطلبات NIS2 مع ربطها بضوابط ISO 27001 ونظام الإدارة المتكامل.
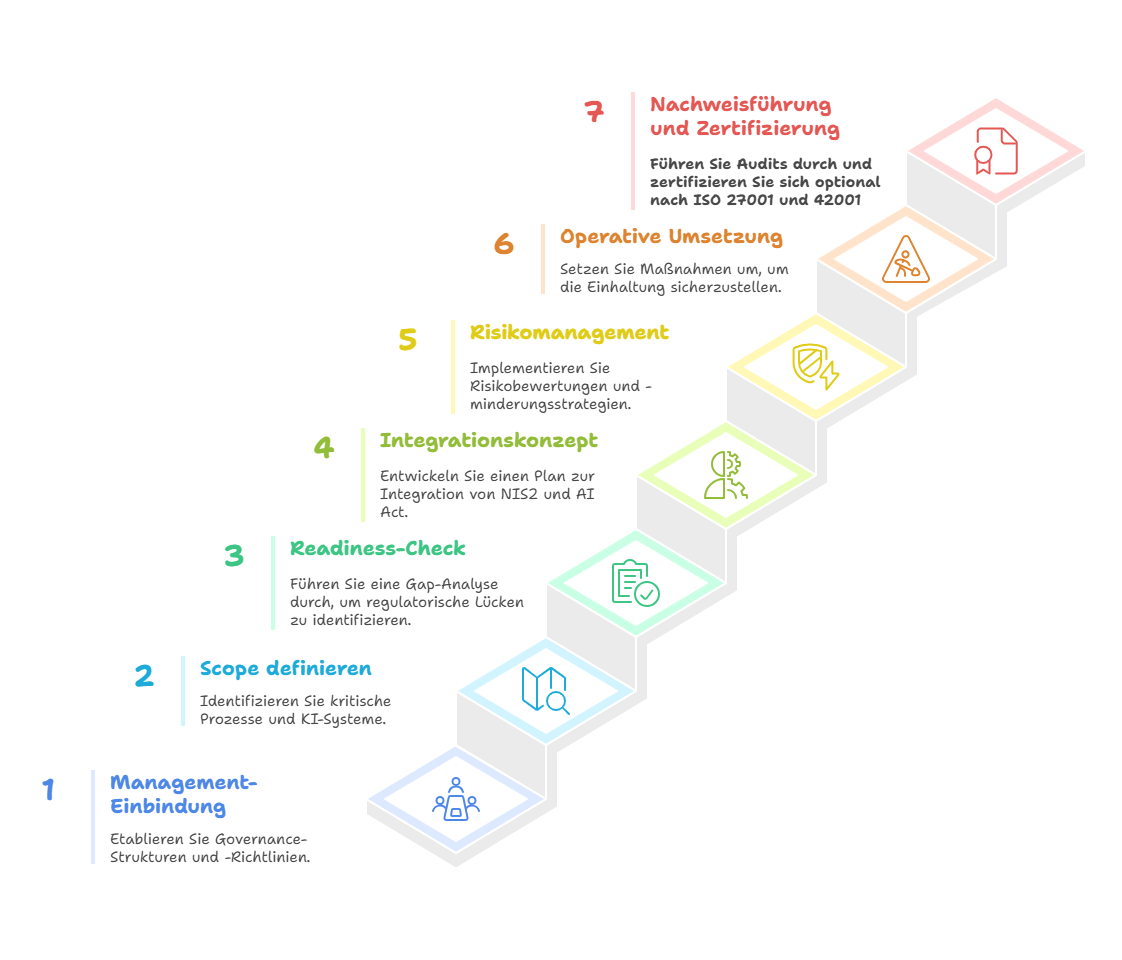
المواعيد النهائية والمراحل الرئيسية لـ NIS2 وAI Act وCRA وISO 27001 في لمحة واحدة.
غرامات موحّدة وفق NIS2 (المادة 34)
تُدخل توجيهات NIS2 نظام غرامات أوروبيًا موحّدًا يشدّد الممارسة الوطنية السابقة بشكل ملحوظ. ويجب على الجهات التي لا تفي بالتزاماتها القانونية أن تتوقع عقوبات مالية كبيرة.
بالنسبة للجهات من قطاعات الملحق I (مثل الطاقة والنقل والصحة والبنية التحتية الرقمية) تسري أعلى أُطر الغرامات:
يُطبَّق دائمًا المبلغ الأعلى.
بالنسبة للجهات من قطاعات الملحق II تسري أيضًا عقوبات كبيرة:
يُطبَّق دائمًا المبلغ الأعلى.
ينتج هذا التقسيم الثنائي عن المادة 3 بالاقتران مع الملحقين I وII من توجيهات NIS2. وفي ألمانيا يتم التطبيق عبر NIS2UmsuCG (المادة 60).
تُلزم NIS2 الإدارة العليا مباشرةً: يجب على هيئات الإدارة اعتماد إجراءات إدارة المخاطر والإشراف على تنفيذها والمشاركة في تدريبات منتظمة على الأمن السيبراني. وعند المخالفات تُفرض غرامات تصل إلى 10 ملايين يورو أو 2% من الإيرادات السنوية العالمية.
من الاتفاق السياسي حتى التطبيق الوطني — أهم المراحل الرئيسية لتوجيهات NIS2.
يتفق مجلس الاتحاد الأوروبي والبرلمان على النص النهائي لـ NIS2.
تدخل NIS2 رسميًا حيز التنفيذ، وتبدأ مهلة الـ 21 شهرًا للتطبيق الوطني.
يعتمد مجلس الوزراء قانون التطبيق الألماني لـ NIS2 (NIS2UmsuCG).
يعتمد البوندستاغ قانون التطبيق بما في ذلك الالتزامات وهيكل الرقابة.
تسري التزامات NIS2 في ألمانيا بشكل مُلزِم على جميع الجهات المشمولة.
أربعة مجالات تواجه فيها المؤسسات عادةً أكبر الفجوات في NIS2 — وهي التي نراها في الممارسة بأكثر تكرار.
تُلزم NIS2 الإدارة العليا بمسؤولية واضحة وقدرة على اتخاذ القرار وتوجيه قابل للإثبات — مع مخاطر مسؤولية شخصية.
سجل مخاطر كامل وقابل للتتبّع، إلى جانب إجراءات حماية تقنية شاملة وفق ISO/IEC 27001 ومتطلبات الحد الأدنى لـ NIS2.
تقييم وتأمين مقدّمي الخدمات ومزوّدي الحوسبة السحابية وتقنية المعلومات بمتطلبات تعاقدية ومراقبة مستمرة.
الالتزام بمهل 24 ساعة/72 ساعة/شهر واحد، إلى جانب هياكل BCP/DRP فعّالة مع تمارين منتظمة.
لا يُعدّ ضابط NIS2 «منجزًا» إلا بعد اجتيازه جميع المراحل الأربع — موثّقًا وتشغيليًا وقابلًا للإثبات وفعّالًا.
موثّقة ومُرقَّمة الإصدارات ومعتمدة من الإدارة ومُبلَّغة إلى الموظفين.
مُطبَّقة تشغيليًا وممثَّلة في الأنظمة وموحّدة وقابلة للتكرار.
أدلة إثبات مُنشأة ومُرقَّمة الإصدارات ومحفوظة مركزيًا ومؤرشفة بشكل آمن للمراجعة.
تُقيَّم الفعالية عبر مؤشرات الأداء الرئيسية (KPIs) — وتؤدي الانحرافات تلقائيًا إلى التصعيد.
تواصلوا معنا للحصول على استشارة فردية وحل أمني مصمم وفق متطلباتكم.
Valeri Milke، الرئيس التنفيذي لـ VamiSec
«فقط عندما تتناغم جميع الأدوات جيدًا، تصبح مؤسستكم آمنة وممتثلة.»