

مركز الثقة (Trust Center)
التزامنا بأمن المعلومات وحماية البيانات والاستدامة
أعلى المعايير في أمن المعلومات وحماية البيانات والاستدامة.
الأمن والامتثال لدى VamiSec
الشفافية أساس الثقة. تجدون هنا جميع المعلومات حول شهاداتنا وأنظمة الإدارة لدينا وسياساتنا الأمنية والتزاماتنا في مجال الاستدامة.
حاصل على شهادة ISO/IEC 27001 – من جهة معتمدة من DAkkS
أتمّت VamiSec بنجاح الحصول على شهادة ISO/IEC 27001 من جهة منح شهادات معتمدة من هيئة الاعتماد الألمانية (DAkkS). ويؤكد ذلك فعالية نظام إدارة أمن المعلومات لدينا على أعلى مستوى.
الإدارة البيئية و الاستدامة
تشغّل VamiSec GmbH نظامًا موثقًا للإدارة البيئية (UMS/EMS) وفق ISO 14001:2026 – مع سياسة بيئية، وسجل للجوانب البيئية والمتطلبات القانونية، وأهداف بيئية قابلة للقياس، ومسؤولية EMS محددة بوضوح. ويرتبط EMS بنظام ISMS الحاصل على شهادة ISO/IEC 27001 ضمن نظام إدارة متكامل. والحصول على الشهادة من جهة معتمدة من DAkkS قيد التحضير (التدقيق مخطط لعام 2027).
حصلت VamiSec GmbH في أكتوبر 2026 على شارة Committed في تصنيف الاستدامة من EcoVadis – تقديرًا للتحسين المستمر في مجال الاستدامة.
إليكم أنظمة الإدارة والامتثال لدينا
تشغّل VamiSec نظام ISMS حاصلًا على شهادة ISO/IEC 27001 إلى جانب أنظمة إدارة أخرى تتم صيانتها بنشاط، وتستوفي أهم اللوائح الأوروبية، وتفصح بشفافية عن التزاماتها في مجال الاستدامة.
ISO/IEC 27001
نظام إدارة أمن المعلومات (ISMS)
تشغّل VamiSec نظام ISMS مطبقًا بالكامل وحاصلًا على شهادة وفق ISO/IEC 27001. ويتم منح الشهادة من جهة معتمدة من DAkkS، ويُحافظ عليها عبر عمليات تدقيق رقابية منتظمة.
ISO/IEC 42001
نظام إدارة الذكاء الاصطناعي (AIMS)
تحافظ VamiSec على نظام لإدارة الذكاء الاصطناعي وفق ISO/IEC 42001 من أجل استخدام مسؤول وأخلاقي وآمن لأنظمة الذكاء الاصطناعي — من تقييم المخاطر مرورًا بالحوكمة وصولًا إلى المراقبة المستمرة. لا نستخدم بيانات العملاء كبيانات تدريب: لا ندرّب نماذج الذكاء الاصطناعي ولا نضبطها بدقة بها، ولا نربط نماذج الذكاء الاصطناعي الخارجية إلا وفق شروط تعاقدية تستبعد استخدامها في التدريب.
DSGVO / GDPR
اللائحة العامة لحماية البيانات
تستوفي VamiSec جميع متطلبات اللائحة الأوروبية العامة لحماية البيانات. وقد صُممت عملياتنا وأنظمتنا وعقودنا بما يتوافق بالكامل مع DSGVO.
EU AI Act
اللائحة الأوروبية للذكاء الاصطناعي
توائم VamiSec منتجاتها وخدماتها المدعومة بالذكاء الاصطناعي باستمرار مع متطلبات EU AI Act — بما في ذلك تصنيف المخاطر والتزامات الشفافية والتوثيق التقني.
قانون المرونة السيبرانية (CRA)
أمن المنتجات الرقمية
تستوفي منتجاتنا متطلبات قانون المرونة السيبرانية الأوروبي (CRA). وتطبّق VamiSec الأمن منذ التصميم (Security-by-Design) والإدارة المنهجية للثغرات الأمنية والتحديثات الأمنية طوال دورة حياة المنتج.
توجيه NIS2
التوجيه الأوروبي لأمن الشبكات والمعلومات
تستوفي VamiSec متطلبات توجيه NIS2 (EU 2022/2555) وتنفّذ الالتزامات الناتجة عنه باستمرار — ومنها إدارة المخاطر والتزامات الإبلاغ وأمن سلسلة التوريد وهياكل الحوكمة وإجراءات المرونة السيبرانية.
ISO 14001
نظام الإدارة البيئية (UMS/EMS)
تشغّل VamiSec نظامًا موثقًا للإدارة البيئية وفق ISO 14001:2026 — من الجوانب البيئية مرورًا بالالتزامات الملزمة وصولًا إلى أهداف بيئية قابلة للقياس. والحصول على الشهادة من جهة معتمدة من DAkkS قيد التحضير (التدقيق مخطط لعام 2027).
EcoVadis
تصنيف الاستدامة (ESG)
حصلت VamiSec GmbH في أكتوبر 2026 على شارة Committed في تصنيف الاستدامة من EcoVadis – تقديرًا للتحسين المستمر في مجال الاستدامة.
متاحة مجانًا التنزيلات
السياسات التالية متاحة لكم للتنزيل دون تسجيل. ويسعدنا تزويدكم ببيانات قابلية التطبيق (SoA) عند الطلب.
سياسة أمن المعلومات
PDF · عام · الإصدار الحالي
السياسة العليا لأمن المعلومات مع التوجه الاستراتيجي وأهداف ومبادئ نظام ISMS لدى VamiSec.
[ عرض PDF ]سياسة أمن الذكاء الاصطناعي والامتثال
PDF · عام · الإصدار الحالي
سياسة للاستخدام الآمن والمسؤول لأنظمة الذكاء الاصطناعي، بما في ذلك الحوكمة وإدارة المخاطر والأخلاقيات والمتطلبات التنظيمية.
[ عرض PDF ]سياسة الاستدامة والحوكمة البيئية والاجتماعية (ESG)
PDF · عام · الإصدار الحالي
السياسة العليا للاستدامة وESG بمجالاتها: البيئة، وحقوق العمل وحقوق الإنسان، والأخلاقيات، والمشتريات المستدامة لدى VamiSec.
[ عرض PDF ]سياسة الإدارة البيئية
PDF · عام · الإصدار الحالي
سياسة بيئية وفق ISO 14001 تتضمن التزامات بحماية البيئة، وتجنب الأعباء البيئية، والوفاء بالالتزامات الملزمة، والتحسين المستمر.
[ عرض PDF ]بيان قابلية التطبيق (SoA) – ISO 27001
PDF · عند الطلب · ضوابط Annex A
بيان قابلية تطبيق الإجراءات الواردة في الملحق A من ISO/IEC 27001، بما في ذلك مبررات اختيار ضوابط بعينها أو استبعادها.
[ عند الطلب ]بيان قابلية التطبيق (SoA) – ISO 42001
PDF · عند الطلب · ضوابط الذكاء الاصطناعي
بيان قابلية تطبيق الضوابط الواردة في ISO/IEC 42001 لنظام إدارة الذكاء الاصطناعي، بما في ذلك حالة التطبيق والمبررات.
[ عند الطلب ]المزيد من السياسات والسياسات
يسعدنا تزويدكم بالوثائق التالية عند الطلب.
متاحة عند الطلب
لأسباب أمنية، لا نوفر السياسات الداخلية التفصيلية إلا بعد مراجعة مسبقة وبناءً على طلب مبرَّر.
سياسات ISMS – ISO/IEC 27001
سياسات AIMS – ISO/IEC 42001
سياسات PIMS – حماية البيانات / DSGVO
سياسات CSMS – نظام إدارة الأمن السيبراني
وثائق EMS وESG – ISO 14001 / EcoVadis
الوثائق اطلبوا
املؤوا النموذج، وسنوفر لكم الوثائق المطلوبة بعد المراجعة.
احموا مؤسستكم الآن!
تواصلوا معنا للحصول على استشارة فردية وحل أمني مصمم وفق متطلباتكم.
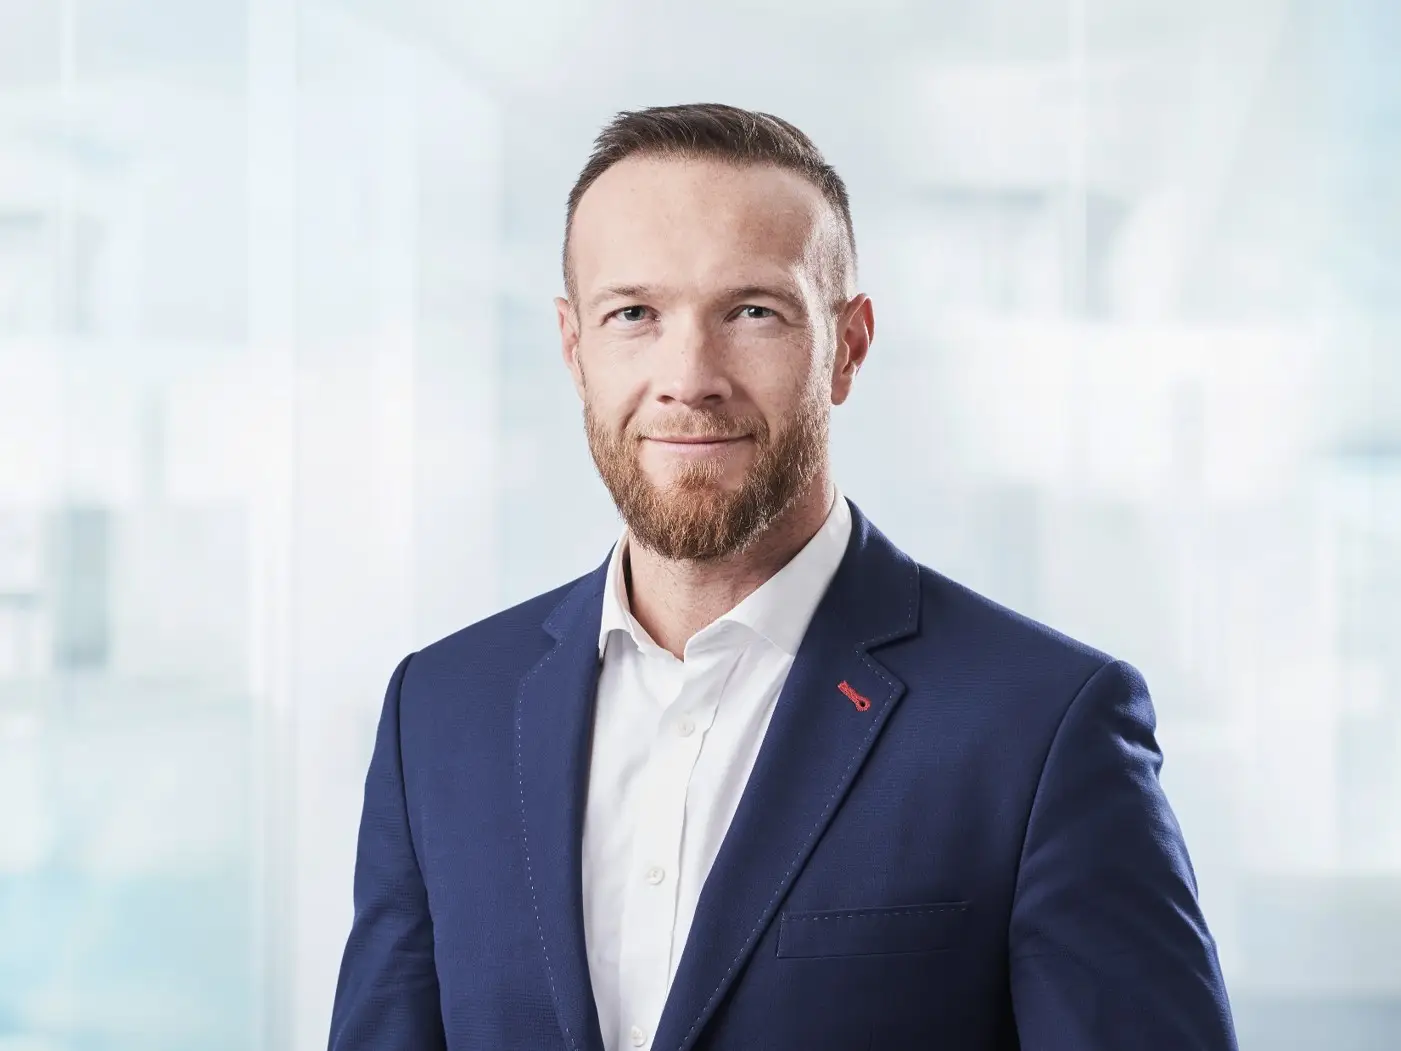
Valeri Milke، الرئيس التنفيذي لـ VamiSec
«لا تصبح مؤسستكم آمنة وممتثلة إلا عندما تتناغم جميع الأدوات معًا بشكل جيد.»