

التحكم وقت التشغيلجديد
الدفاع عن الوكلاء: الاستراتيجيات والتكتيكات
دفاع متعدد الطبقات لوكلاء الذكاء الاصطناعي — من التحكم وقت التشغيل وفق OWASP ACS حتى الاستجابة للحوادث.
اختبار اختراق LLM والذكاء الاصطناعي الوكيلي، وحقن الأوامر (Prompt Injection)، وOWASP LLM Top 10، ونمذجة التهديدات MAESTRO، وحوكمة الذكاء الاصطناعي: كيف تختبرون أنظمة الذكاء الاصطناعي، وتجعلونها شفافة، وتشغّلونها بما يتوافق مع المتطلبات التنظيمية.
تتصرّف أنظمة الذكاء الاصطناعي الوكيلي بدلًا من أن تكتفي بالإجابة — مع الوصول إلى الأدوات والذاكرة واتخاذ قراراتها الخاصة. وبذلك تنشأ أسطح هجوم لا تغطيها اختبارات الأمن التقليدية: حقن الأوامر (Prompt Injection)، وتسميم الذاكرة (Memory Poisoning)، وإساءة استخدام الأدوات، ومهارات الوكلاء (Agent Skills) المخترَقة. تربط صفحات المعرفة هذه الاختبار الهجومي (OWASP LLM Top 10، وAgentic Threats) وشفافية الهندسة (AI-SBOM، ونمذجة التهديدات المؤتمتة) والحوكمة (EU AI Act، وISO/IEC 42001) في نهج متكامل. ويجعل التحكم وقت التشغيل وفق OWASP Agent Control Standard والاختبار الأمني القائم على الأدلة من ورقتنا البحثية في ICSPIS 2026 التأمينَ قابلًا للتحقق.
خمسة مجالات موضوعية في لمحة — لكل منها نظرة عامة موجزة والدراسات المعمّقة المناسبة.
دفاع متعدد الطبقات لوكلاء الذكاء الاصطناعي — من التحكم وقت التشغيل وفق OWASP ACS حتى الاستجابة للحوادث.
تأمين عمليات نشر Model Context Protocol — من التفويض حتى اختبار الاختراق.
مهاجمة أنظمة الذكاء الاصطناعي قبل أن يفعل ذلك الآخرون — بتوجيه من نموذج التهديدات ومع أدلة موثوقة.
فهم مشهد تهديدات الذكاء الاصطناعي، ونمذجة التهديدات بشكل منهجي، وتصميم أنظمة الذكاء الاصطناعي بشكل آمن.
EU AI Act وISO/IEC 42001 وأطر الذكاء الاصطناعي — معرفة الالتزامات وإدارة مخاطر الذكاء الاصطناعي.
صفحات معرفية متعمقة حول الموضوعات التي تثير حاليًا أكثر الأسئلة — مع مصادر موثّقة وإجراءات ملموسة.
إن OWASP Agent Control Standard (ACS) مواصفة مفتوحة يفحص بموجبها وكيلُ حراسة (Guardian Agent) إجراءاتِ وكيل ذكاء اصطناعي عند نقاط ربط (Hooks) محددة، ويسمح بها أو يحظرها أو يعدّلها أو يعرضها للموافقة أو يؤجّلها وفق سياسة. تبيّن هذه الدراسة المعمّقة ما يقدّمه الإصدار 0.1.0 اليوم — وأين تكمن حدوده.
إلى صفحة المعرفةيُظهر التتبّع المشترك (Trace) فقط أن الأحداث مترابطة. لكنه لا يُظهر ما إذا كان وكيل الذكاء الاصطناعي قد احترم الموافقة والهدف والصلاحية ومصدر البيانات. تبيّن ورقتنا البحثية المقبولة في ICSPIS 2026 (IEEE) القياسات عن بُعد (Telemetry) اللازمة لذلك. وتنقل هذه الصفحة النتائج إلى OWASP Agent Control Standard (ACS).
إلى صفحة المعرفةتنفّذ منصات اختبار الاختراق المدعومة بالذكاء الاصطناعي سلاسل الهجوم بشكل متزايد باستقلالية — ويحدد OWASP Autonomous Penetration Testing Standard (APTS) لأول مرة إطار حوكمة لذلك: 173 متطلبًا، و8 مجالات، و3 مستويات امتثال، و4 مستويات استقلالية.
إلى صفحة المعرفةيربط Model Context Protocol تطبيقات الذكاء الاصطناعي بالأدوات والبيانات والأنظمة – وبذلك ينشئ سطح هجوم جديدًا. نصنّف الإرشادات الحالية من NSA وOWASP وWiz، ونبيّن كيف تؤمّنون خوادم MCP وعملاءه.
إلى صفحة المعرفةالمخاطر الأمنية العشر الرئيسية لوكلاء الذكاء الاصطناعي المستقلين – من Agent Goal Hijack حتى Rogue Agents – وفق منشور OWASP الرسمي (إصدار 2026، ديسمبر 2025).
إلى صفحة المعرفةتتصرف وكلاء الذكاء الاصطناعي المستقلة بصلاحيات ممنوحة بشكل مشروع وبسرعة الآلة. ينقل Zero Trust مبادئ مجرَّبة — التحقق بدلًا من الثقة، الحد الأدنى من الصلاحيات، افتراض الاختراق (Assume Breach) — إلى الأنظمة الوكيلية.
إلى صفحة المعرفةلكل ورقة بيضاء صفحة خاصة بها تتضمن التفاصيل ونموذج تنزيل مباشر.
 أمن الذكاء الاصطناعياختبار اختراق LLM وفق OWASP: كيف تؤمّنون أنظمة الذكاء الاصطناعي لديكم فعلًاإلى صفحة الورقة البيضاء
 أمن الذكاء الاصطناعياختبار اختراق LLM وحقن الموجّهات: كيف تحمون أنظمة الذكاء الاصطناعي فعلًا من التلاعبإلى صفحة الورقة البيضاء
 EU AI ActEU AI Act — دليل الامتثال للشركات (EN)إلى صفحة الورقة البيضاء
 الذكاء الاصطناعي الوكيلي · الاختبار والبحثThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)إلى صفحة الورقة البيضاء
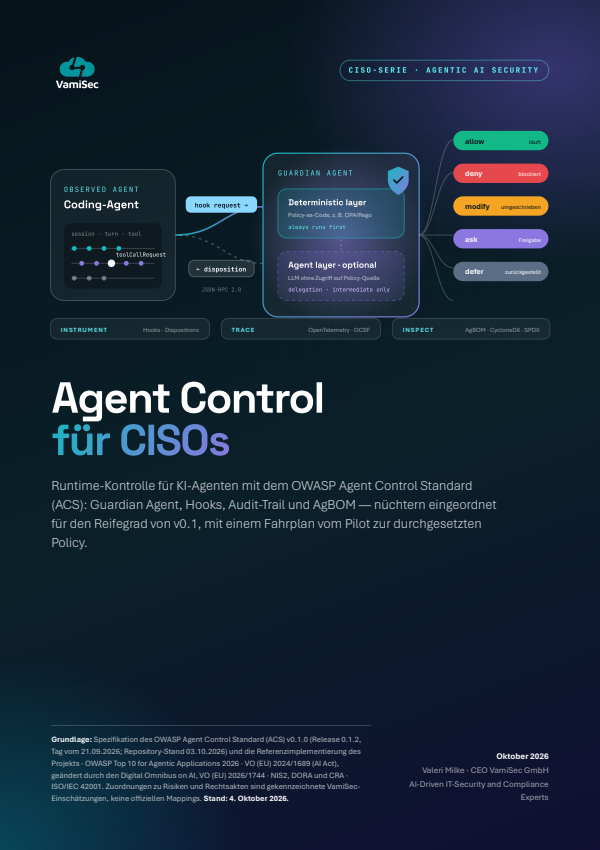 الذكاء الاصطناعي الوكيلي · التحكم أثناء التشغيلالتحكم في الوكلاء لـ CISOs — OWASP Agent Control Standard (ACS)إلى صفحة الورقة البيضاء
في المحادثة الأولية نوضّح أيّ أنظمة الذكاء الاصطناعي لديكم ينبغي فحصها — وكيف يتكامل الاختبار والشفافية والحوكمة.