

المعرفة. الممارسة. التوجيه.
محفظة الخدمات الاستشارية والأوراق البيضاء والدراسات والأدلة العملية حول موضوعات الأمن والامتثال الحالية — موجزة وراسخة وجاهزة للاستخدام فورًا.
المعرفة حسب المجالات الموضوعية
تنقسم معرفتنا إلى خمسة مجالات موضوعية. ولكل مجال صفحة معرفة خاصة تضم محتوى معمّقًا وصفحات إضافية والأوراق البيضاء المناسبة للتنزيل.
GRC – الحوكمة والمخاطر والامتثال
ISO 27001 وBSI IT-Grundschutz وDORA وNIS2 وEU CRA وEU AI Act — الحوكمة وإدارة المخاطر والامتثال القابل للتدقيق.
إلى المجال الموضوعيأمن تقنية المعلومات
اختبار الاختراق والبرمجة الآمنة ونمذجة التهديدات وSecure SDLC — الأمن التقني على امتداد دورة الحياة كاملة.
إلى المجال الموضوعيأمن الذكاء الاصطناعي الوكيلي
اختبار اختراق النماذج اللغوية الكبيرة (LLM) والذكاء الاصطناعي الوكيلي، وحقن الموجّهات (Prompt Injection)، وOWASP LLM Top 10، ونمذجة تهديدات الذكاء الاصطناعي — تأمين أنظمة الذكاء الاصطناعي.
إلى المجال الموضوعيأمن السحابة
CSPM وCNAPP (الشريك: Wiz)، وبنية السحابة السيادية، وBSI C5، وISO 27017، وEU Cloud & AI Act (CADA) — أمن السحابة والامتثال والسيادة الرقمية في رؤية واحدة.
إلى المجال الموضوعيتطوير البرمجيات والمنتجات الآمنة
البرمجة الآمنة وSSDLC وأمن CI/CD وسلسلة التوريد (SLSA وSBOM) وتنظيم المنتجات من CRA إلى IEC 62443 — الأمن على امتداد دورة حياة المنتج كاملة.
إلى المجال الموضوعيالمستجدات والمنشورات المثبّتة
الشراكات والمحطات الرئيسية والعروض الجديدة — أهم المنشورات من عالم VamiSec.
 دليل BaFin الإرشادي للذكاء الاصطناعي: ما ينبغي للبنوك وشركات التأمين تطبيقه الآن بشأن مخاطر تقنية المعلومات والاتصالات بموجب DORAنشرت BaFin في 18 ديسمبر 2025 دليلها الإرشادي بشأن مخاطر تقنية المعلومات والاتصالات عند استخدام الذكاء الاصطناعي. وهو غير ملزم، لكنه يوضح في 38 صفحة كيف يمكن للمؤسسات المالية تطبيق متطلبات DORA على أنظمة الذكاء الاصطناعي — من الحوكمة مرورًا بالاختبارات وعقود السحابة وصولًا إلى الإبلاغ عن الحوادث. قمنا بتحليله ونشرنا صفحة معرفية تفاعلية إضافةً إلى ورقة بيضاء موجّهة لـ CISO.تابعوا القراءة →
 إرشادات EBA بشأن مخاطر الأطراف الثالثة 2026: ما يجب أن تعرفه المؤسسات المالية الآن عن مزوّدي الخدمات من خارج تقنية المعلومات والاتصالاتفي 18 سبتمبر 2026 استبدلت EBA إرشاداتها بشأن الإسناد الخارجي لعام 2019 بالوثيقة EBA/GL/2026/09: أصبحت كل خدمة متكررة من خارج تقنية المعلومات والاتصالات تدعم وظيفةً ما تخضع الآن لإطار متسق مع DORA — يتضمن سجلًا وقائمة بنود تعاقدية وقواعد للإسناد الفرعي وفترة انتقالية مدتها سنتان. قمنا بتحليل التقرير النهائي ونشرنا صفحة معرفية تفاعلية إضافةً إلى ورقة بيضاء موجّهة لـ CISO.تابعوا القراءة →
 MID-Digitale Sicherheit: منحة بنسبة 50% لاختبارات الاختراق والتدريب والحماية الأساسية لتقنية المعلوماتصفحة عرض جديدة: يدعم برنامج ولاية شمال الراين-وستفاليا (NRW) إجراءات أمن تقنية المعلومات بمنحة نسبتها 50% (4,000–15,000 يورو) — من تحليل الوضع الراهن مع اختبار الاختراق، مرورًا بالتدريب الأمني، وصولًا إلى الشراء الأول للأجهزة والبرمجيات. يتم التخصيص بالقرعة الشهرية عبر NRW.BANK — ونرافقكم من إبداء الاهتمام حتى تقديم دليل الاستخدام.تابعوا القراءة →MID-Digitalisierung: منحة بنسبة 50% لتطوير المنتجات الرقميةيدعم برنامج ولاية NRW الخدمات الخارجية لتطوير منتجات رقمية قابلة للتسويق باستخدام تقنيات رئيسية مثل الذكاء الاصطناعي بنسبة 50% (4,000–15,000 يورو)، ويُخصَّص بالقرعة الشهرية. تتولى VamiSec التطوير كمقاول مع الأمن منذ التصميم (Security-by-Design) والتوافق مع CRA وAI Act منذ أول دورة تطوير (Sprint).تابعوا القراءة →منحة تصل إلى 15,000 يورو: استشارات GRC عبر MID-Digitale Prozesse (NRW)يدعم برنامج الولاية «Mittelstand Innovativ & Digital» الاستشارات الخارجية لرقمنة عمليات GRC لديكم — من تحليلات الفجوات بشأن NIS2 وCRA وEU AI Act وISO 27001، مرورًا بخارطة الطريق واختيار الأدوات، وصولًا إلى تطبيق VamiGRC. يغطي التمويل الاستشارات بنسبة تصل إلى 100%. دعوة 2026: تقديم الطلبات من 7 سبتمبر حتى 1 ديسمبر 2026 عبر NRW.BANK — ونرافقكم في عملية التمويل كاملة.تابعوا القراءة →
 VamiSec شريك Wiz في ألمانيا ومنطقة EMEA — مع Technical Foundations وDemo AccreditationVamiSec GmbH شريك رسمي في Wiz Partner Alliance لمنطقة EMEA — مُدرجة في Wiz Partner Alliance Directory، وحاصلة على شارة Wiz Partner Technical Foundations واعتماد Wiz Partner Demo Accreditation.تابعوا القراءة →VamiSec وsoftScheck — الاستراتيجية تلتقي بالعمق التقنييتولى Valeri Milke إضافة إلى ذلك إدارة شركة softScheck GmbH. تبقى VamiSec الموطن الاستراتيجي للحوكمة والمخاطر والامتثال (GRC) والامتثال وأنظمة الإدارة — وتكمّلها softScheck بأكثر من 20 عامًا من الخبرة في أمن المنتجات (نمذجة التهديدات، اختبار الاختراق، SSDLC، Fuzzing).تابعوا القراءة →
محفظة الخدمات الاستشارية لـ VamiSec 2026
موثوق · شامل · مُهندَس
محفظة خدماتنا الكاملة في عرض تقديمي واحد — من ISO 27001 وNIS2 وDORA وCRA مرورًا بأمن تقنية المعلومات والسحابة وصولًا إلى حوكمة الذكاء الاصطناعي والخدمات المُدارة وإطار Vami IMS. 27 صفحة معروضة بإيجاز.
نظرة عامة على جميع الأوراق البيضاء
أوراق بيضاء عملية من عملنا الاستشاري — لكل منها صفحة خاصة ونموذج تنزيل مباشر، مرتّبة حسب مجالات المعرفة الخمسة لدينا.
 GRC – الحوكمة والمخاطر والامتثالTLPT وفق DORA: كيف تحمون جواهر التاج لديكم فعلًاإلى صفحة الورقة البيضاء →
 GRC – الحوكمة والمخاطر والامتثالمنهجية BSI Grundschutz++ ومسار الترقية من ISO 27001إلى صفحة الورقة البيضاء →
 GRC – الحوكمة والمخاطر والامتثالCRA Reality Check — الثغرات غير المعروفة (Zero-Days) وسلسلة التوريد والذكاء الاصطناعيإلى صفحة الورقة البيضاء →
 GRC – الحوكمة والمخاطر والامتثالDORA Reality Check — مخاطر الأطراف الثالثة والذكاء الاصطناعي الوكيليإلى صفحة الورقة البيضاء →
 GRC – الحوكمة والمخاطر والامتثالNIS2 Reality Check — التسجيل وسلسلة التوريد والمسؤوليةإلى صفحة الورقة البيضاء →
 GRC – الحوكمة والمخاطر والامتثالAI Act Reality Check — مواعيد الأنظمة عالية المخاطر وGPAI والذكاء الاصطناعي الوكيليإلى صفحة الورقة البيضاء →
 GRC – الحوكمة والمخاطر والامتثالمخاطر الأطراف الثالثة لمسؤولي أمن المعلومات — إرشادات EBA لغير خدمات ICT لعام 2026إلى صفحة الورقة البيضاء →
 GRC – الحوكمة والمخاطر والامتثالالذكاء الاصطناعي في ظل DORA لـ CISOs — دليل BaFin الإرشادي لمخاطر تقنية المعلومات والاتصالاتإلى صفحة الورقة البيضاء →PDFأمن تقنية المعلوماتاختبار اختراق IoT — كيف تؤمّنون الأجهزة المتصلة فعلًاإلى صفحة الورقة البيضاء →
 أمن الذكاء الاصطناعي الوكيلياختبار اختراق LLM وفق OWASP: كيف تؤمّنون أنظمة الذكاء الاصطناعي لديكم فعلًاإلى صفحة الورقة البيضاء →
 أمن الذكاء الاصطناعي الوكيلياختبار اختراق LLM وحقن الموجّهات: كيف تحمون أنظمة الذكاء الاصطناعي فعلًا من التلاعبإلى صفحة الورقة البيضاء →
 أمن الذكاء الاصطناعي الوكيليEU AI Act — دليل الامتثال للشركات (EN)إلى صفحة الورقة البيضاء →
 أمن الذكاء الاصطناعي الوكيليThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)إلى صفحة الورقة البيضاء →
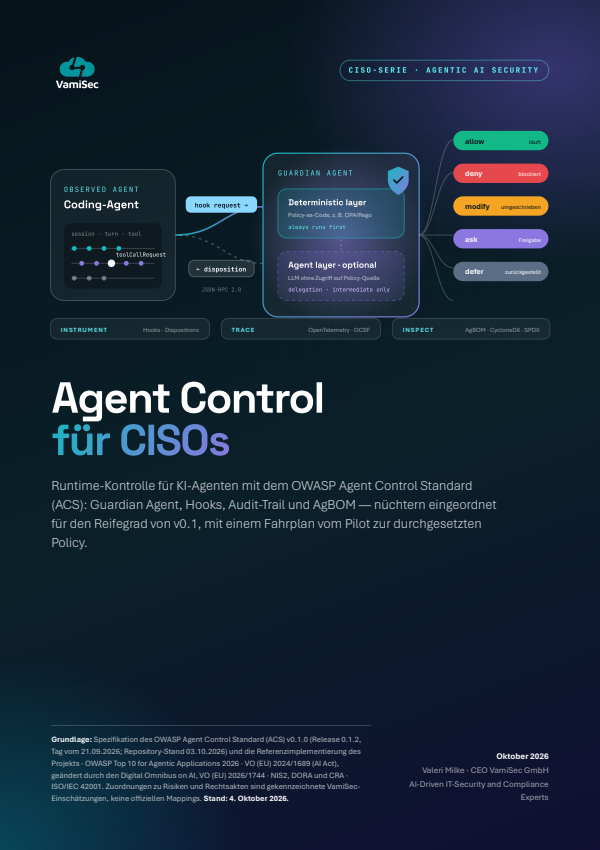 أمن الذكاء الاصطناعي الوكيليالتحكم في الوكلاء لـ CISOs — OWASP Agent Control Standard (ACS)إلى صفحة الورقة البيضاء →
 تطوير البرمجيات والمنتجات الآمنةقانون المرونة السيبرانية الأوروبي (CRA) — دليل عملي للمنتجات الرقميةإلى صفحة الورقة البيضاء →
 تطوير البرمجيات والمنتجات الآمنةأمن خطوط CI/CD: كيف يستولي المهاجمون على خط الإنتاج لديكم — وكيف تستعيدونهإلى صفحة الورقة البيضاء →
 تطوير البرمجيات والمنتجات الآمنةOWASP Top 10 CI/CD Security Risks — دليل عملي مع مطابقة للامتثالإلى صفحة الورقة البيضاء →
 تطوير البرمجيات والمنتجات الآمنةالبرمجة الآمنة في عصر الذكاء الاصطناعي: CWE Top 25 (2025) والأمن بالتصميمإلى صفحة الورقة البيضاء →
 تطوير البرمجيات والمنتجات الآمنةالأمن المدعوم بالذكاء الاصطناعي في خط CI/CDإلى صفحة الورقة البيضاء →
 تطوير البرمجيات والمنتجات الآمنةAutomotive Threat Matrix — ATT&CK للمركباتإلى صفحة الورقة البيضاء →
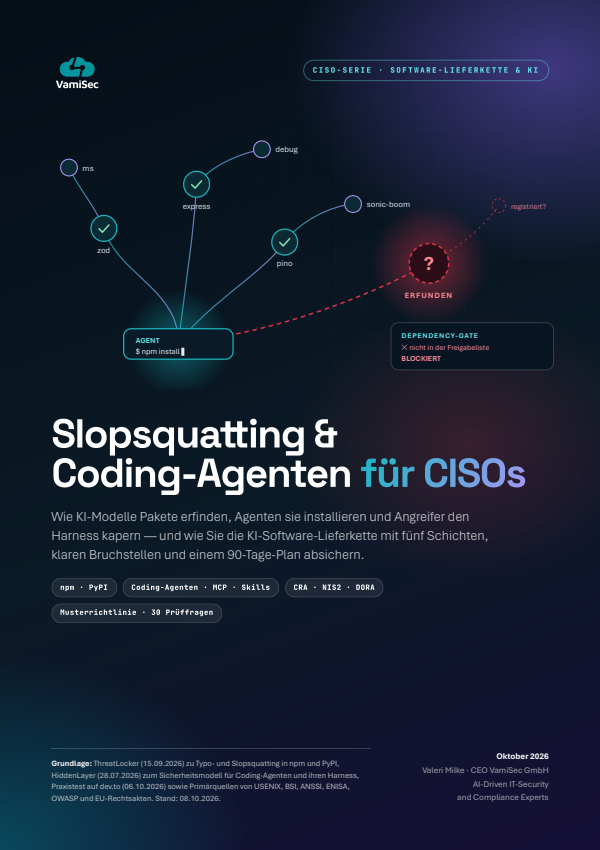 تطوير البرمجيات والمنتجات الآمنةSlopsquatting ووكلاء البرمجة لـ CISOs — تأمين سلسلة توريد برمجيات الذكاء الاصطناعيإلى صفحة الورقة البيضاء →
هل ترغبون في استشارة فردية؟
يسعد خبراؤنا بدعمكم في تطبيق محتوى أوراقنا البيضاء في مؤسستكم.
استشارة أولية مجانية →