

Vami Research: وكلاء ذكاء اصطناعي آمنون، وامتثال قابل للإثبات
يجمع Vami Research العمل البحثي والتحليلي والمعرفي لشركة VamiSec GmbH. ندرس كيف يتعرض وكلاء الذكاء الاصطناعي للهجوم وكيف يُختبَرون ويُؤمَّنون، وكيف يمكن تطبيق المتطلبات التنظيمية بوصفها مهمة هندسية. وتنتقل النتائج إلى صفحات المعرفة والأوراق البيضاء والأدوات وحلول Vami واستشاراتنا.
البحث. التحقق. التطبيق العملي.
نحلّل المصادر الأولية والحوادث، ونتحقق من الادعاءات عبر نماذج التهديدات والاختبارات والتجارب، ونجعل النتائج قابلة للاستخدام: في صورة صفحة معرفة أو ورقة بيضاء أو أداة أو حل أو استشارة.
- 01
البحث
نحلّل المعايير والتشريعات والنشرات الأمنية (Advisories) والأدبيات المتخصصة انطلاقًا من المصدر الأولي قدر الإمكان، ونميّز المصادر الثانوية. ونفصل في ذلك بين ما هو إلزامي، وما يُعدّ ممارسة مجرَّبة، وما نوصي به نحن.
- 02
التحقق
نتحقق من الادعاءات عبر نماذج التهديدات والاختبارات والتجارب، وفي ورقتنا البحثية لمؤتمر ICSPIS 2026 مثلًا عبر 3,024 خلية من نوع ملف تعريف–خطأ–أثر (Trace). وحيث تصل المعايير أو الأدوات إلى حدودها، نقول ذلك بصراحة.
- 03
التطبيق العملي
تنتقل النتائج إلى صفحات المعرفة والأوراق البيضاء والأدوات التفاعلية، وإلى حلول Vami واستشاراتنا: أي إلى حيث تُحدث أثرها في المشاريع وعمليات التدقيق وخطوط الإنتاج (Pipelines).
إضافة Claude Code المتلاعب بها: من الحادثة إلى دليل الفحص
في 29 أكتوبر 2026 وزّع متجر الإضافات في محرر الأكواد المدعوم بالذكاء الاصطناعي Cursor نسخًا متلاعبًا بها من إضافة Claude Code تحت المعرّف الأصلي. وأضافت الشيفرة الخبيثة مفتاح SSH يعود للمهاجمين، وثبّتت نفسها بشكل دائم، وأرسلت ملفًا تعريفيًا عن الجهاز. واستنادًا إلى إشعار الأمان الصادر عن Cursor وتحليلات أخرى، أوضحنا كيف تتحققون من مدى التأثر، وتنظّفون الأجهزة، وتستبدلون بيانات الاعتماد، وتقيّمون التزامات الإبلاغ – ولماذا لا يكفي إلغاء التثبيت وحده.
ما نشرناه مؤخرًا
تقارير الوضع والدراسات المعمّقة والمحاضرات والفعاليات والمقالات المتخصصة من جميع المجالات البحثية، مرتّبة حسب التاريخ وقابلة للتصفية حسب الموضوع.
منظومة الذكاء الاصطناعي الوكيلي، مدروسة طبقةً تلو الأخرى
تجمع الأنظمة الوكيلية بين النموذج والتنسيق والأدوات والهويات وسلسلة التوريد والاختبارات والحوكمة. ولكل طبقة نعرض السؤال المفتوح في الممارسة العملية، ونهجنا، والصفحات التي تتعمّقون فيها أكثر.
السؤال البحثي
كيف تمنعون أن تتحكم المدخلات في النموذج أو أن تنتهي بيانات سرية في الموجّهات؟
نهجنا
بحسب الوضع الراهن، لا يمكن منع حقن الأوامر (Prompt Injection) منعًا كاملًا. ونعتمد على صلاحيات محدودة، ومرشّحات للمدخلات والمخرجات، وموافقات على الإجراءات الحرجة، ونربط النتائج بقائمة OWASP Top 10 for LLM Applications. وتكتشف VamiGuard البيانات الحساسة في الموجّهات محليًا داخل المتصفح، عبر الأنماط ودون ضمان للاكتمال.
تابعوا القراءة
السؤال البحثي
كيف يبقى الوكيل ملتزمًا بمهمته عندما تحاول المحتويات أو الذاكرة أو وكلاء آخرون تحويل مساره؟
نهجنا
نؤمّن الوكلاء استنادًا إلى OWASP Top 10 for Agentic Applications، من Agent Goal Hijack إلى Rogue Agents، وبحسب مبدأ أقل قدرة تصرّف (Least Agency). وفي وقت التشغيل نستند إلى OWASP Agent Control Standard، وهو مواصفة مبكرة (v0.1.0): إذ يفحص Guardian الإجراءات عند خطافات (Hooks) محددة. ويصف ISO/IEC 27090 الهجمات الخاصة بالذكاء الاصطناعي على امتداد دورة الحياة، لكنه لا يتناول الوكلاء إلا هامشيًا.
تابعوا القراءة
السؤال البحثي
ما الأدوات التي يُسمح للوكيل باستخدامها، وكيف تتعرّفون على أوصاف الأدوات أو المهارات المتلاعب بها؟
نهجنا
نتعامل مع خوادم MCP ومهارات الوكلاء (Agent Skills) كبرمجيات ذات صلاحيات مميّزة: مراجعة وعزل (Sandboxing) وقوائم مسموح بها (Allowlisting) قبل الاستخدام، وملفات بيان موقّعة للأدوات (Tool Manifests) مع تثبيت الإصدارات (Version Pinning)، وجرد أثناء التشغيل. ونربط المخاطر بقائمة OWASP MCP Top 10 (v0.1, Beta)، وننمذج حدود الثقة باستخدام STRIDE وMAESTRO.
تابعوا القراءة
السؤال البحثي
بصلاحيات مَن يتصرف الوكيل، وكيف تمنعون استخدامه لها بما يتجاوز مهمته؟
نهجنا
الوكيل المُتلاعَب به لا يقتحم، بل يستخدم صلاحيات مشروعة. لذلك ننقل مبدأ انعدام الثقة (Zero Trust) إلى الوكلاء: هوية مستقلة لكل وكيل، ورموز مميّزة (Tokens) قصيرة العمر وضيقة النطاق، وتفويض لكل إجراء بدلًا من كل جلسة. ونفحص التفويض في MCP وفق OAuth 2.1 مع ربط الجمهور (Audience) وحظر تمرير الرموز (Passthrough).
تابعوا القراءة
السؤال البحثي
من أين تأتي الحزم والنماذج والشيفرة التي يقترحها وكلاء البرمجة أو يثبّتونها، ومن يفحصها؟
نهجنا
تقترح نماذج الذكاء الاصطناعي حزمًا غير موجودة، ويمكن للمهاجمين تسجيل هذه الأسماء تحديدًا. ونؤمّن وكلاء البرمجة وبيئة تشغيلهم (Harness) في خمس طبقات حماية، ونوثّق النماذج ومجموعات البيانات بوصفها AI-SBOM، ونضع الفرز بواسطة LLM فوق SAST الحتمي، لا في مكانه.
تابعوا القراءة
السؤال البحثي
كيف تُثبتون أن الضوابط الخاصة بالوكلاء فعّالة، لا مجرد أن الأحداث قد سُجّلت؟
نهجنا
نشتق الاختبارات من نموذج التهديدات: يوفّر MAESTRO وSTRIDE الحدود والثوابت (Invariants)، ويحدّد Evidence Contract بيانات القياس (Telemetry) اللازمة. وفي الورقة البحثية لمؤتمر ICSPIS 2026 رفعت الروابط ذات الصلة بالأمن معدّل الاسترجاع (Recall) من 16.7% إلى 92.9%. وتتحقق VamiRedteam من كل إجراء يقوم به الوكيل قبل تنفيذه مقابل النطاق المصرّح به.
تابعوا القراءة
السؤال البحثي
مَن يتحمّل مسؤولية وكيل الذكاء الاصطناعي، وكيف تُثبتون الحوكمة دون أن تديروا الوثائق مرتين؟
نهجنا
ندمج نظام إدارة الذكاء الاصطناعي وفق ISO/IEC 42001 في نظام ISMS القائم بدلًا من بنائه إلى جانبه، ونضع الالتزامات في سياقها، مثل التزامات الشفافية في AI Act السارية منذ 2 أغسطس 2026. ويدير VamiGRC خمسة أنظمة إدارة على رسم بياني واحد لـ GRC؛ وتحدّد مستويات الاستقلالية L0–L3 ما يتطلب موافقة.
تابعوا القراءة
يتحوّل GRC إلى تخصص هندسي
تجمع هندسة GRC الوكيلية بين أطر تنظيمية قابلة للقراءة آليًا، ورسم بياني مشترك لـ GRC، ووكلاء ذكاء اصطناعي يعملون وفق قواعد الموافقة التي تحددونها. وبدلًا من مزيد من أكوام الوثائق، تنشأ ترابطات وأدلة إثبات تصمد أمام التدقيق.
- 01الأطر بوصفها شيفرةمع OSCAL تتحول الأطر التنظيمية إلى بيانات: كل ضابط (Control) كائن قابل للعنونة، وتغييرات الإصدارات تصبح فروقات (Diffs). ومنذ OSCAL 1.2.0 أصبحت المطابقات (Mappings) بين الأطر جزءًا من المعيار – تطبيق واحد يفي بمتطلبات متعددة.
- 02رسم بياني واحد لـ GRC، وخمسة أنظمة إدارةيمنح الهيكل الموحّد (Harmonized Structure) معايير أنظمة الإدارة البنية نفسها للبنود. وفي VamiGRC تتشارك أنظمة ISMS وPIMS وAIMS وCSMS وBCMS على رسم بياني واحد لـ GRC الأصولَ والمورّدين والمخاطر وأدلة الإثبات نفسها.
- 03وكلاء ضمن حواجز حمايةيجيب VamiAI عن الأسئلة من واقع نظام الإدارة المتكامل مع ذكر المصدر، وعند الطلب في Microsoft Teams أيضًا. وتحدّد مستويات الاستقلالية من L0 إلى L3 ما يجوز للوكيل إنجازه بمفرده وما يتطلب موافقة.
- 04الواجهات والتكاملتستوردون أطركم الخاصة بصيغة OSCAL في JSON أو XML أو YAML؛ وتصدّرون كتالوج الضوابط وبيان قابلية التطبيق ونتائج التقييم بصيغة OSCAL. وتبدؤون اختبارات الاختراق المؤتمتة في VamiRedteam مباشرةً من VamiGRC.
- 05أدلة الإثبات والثقةيُجسّد مركز الثقة (Trust Center) الخاص بنا، «Powered by VamiGRC»، هذا المبدأ: شهادة وفق ISO/IEC 27001، وسياسات للتنزيل، وبيانات قابلية التطبيق عند الطلب. ويجيب VamiGRC عن استبيانات العملاء مع دليل إثبات لكل إجابة؛ ويراجعها فريقكم ويعتمدها.
عيشوا التجربة مباشرةً: VamiGRC Christmas Bootcamp «هندسة GRC الوكيلية» يوم 12 ديسمبر 2026 في Sankt Augustin وعبر البث المباشر على LinkedIn وYouTube، مجانًا.
مجالاتنا البحثية، مع التركيز على الذكاء الاصطناعي الوكيلي
تُعنى المجموعة الأولى بالأنظمة الوكيلية وبسؤال كيف يغيّر الذكاء الاصطناعي العمل الأمني. وتغطي المجموعة الثانية أسس الأمن والامتثال التي تعمل عليها هذه الأنظمة.
أبحاث الذكاء الاصطناعي الوكيلي
كيف يُؤمَّن وكلاء الذكاء الاصطناعي ويُختبَرون ويُدارون، وكيف يغيّر الذكاء الاصطناعي العمل الأمني ذاته: من اختبار الاختراق مرورًا بنمذجة التهديدات وتحليل الشيفرة وصولًا إلى الهندسة العكسية وGRC.
أبحاث الأمن والامتثال
سلسلة التوريد، ومشهد التهديدات، وأمن المنتجات والتقنيات التشغيلية (OT)، وسيادة السحابة، والتشريعات، والتشفير ما بعد الكمّي: الأسس التي تعمل عليها الأنظمة الوكيلية.
من المجال البحثي إلى الحل
تنقل حلول Vami موضوعات مجالاتنا البحثية إلى التشغيل. ويمكن استخدام كل حل بشكل مستقل، وترون لكل منها المجالات البحثية التي تغذّيه. وتعمل الحلول المستضافة على T Cloud Public، حصريًا في مراكز بيانات ألمانية.
 VamiGRCنظام إدارة متكامل وكيلي
مستمَدّ منهندسة GRC الوكيليةأمن المنتجات وOT والمركبات والأجهزة الطبيةالرصد التنظيمي
 VamiAppSecSDLC آمن وامتثال أمن المنتجات (يفتح موقعًا خارجيًا)
مستمَدّ منأمن الشيفرة المولَّدة بالذكاء الاصطناعي ووكلاء البرمجةسلسلة توريد البرمجيات والذكاء الاصطناعيأمن المنتجات وOT والمركبات والأجهزة الطبية
 VamiThreatنمذجة تهديدات مدعومة بالذكاء الاصطناعي (يفتح موقعًا خارجيًا)
مستمَدّ مننمذجة تهديدات الذكاء الاصطناعيأمن المنتجات وOT والمركبات والأجهزة الطبية
 VamiGuardحماية البيانات في موجّهات الذكاء الاصطناعي داخل المتصفح
مستمَدّ منأمن الذكاء الاصطناعي الوكيلي
 VamiDASTDAST مدعوم بالذكاء الاصطناعي (يفتح موقعًا خارجيًا)
مستمَدّ منأمن الشيفرة المولَّدة بالذكاء الاصطناعي ووكلاء البرمجة
 Vamisetاكتشاف الأصول وفحص الامتثال (يفتح موقعًا خارجيًا)
مستمَدّ منهندسة GRC الوكيليةاستخبارات التهديدات والثغرات الأمنيةأمن السحابة والسيادة الرقمية
خدمات تضع النتائج موضع التنفيذ
GRC، وأمن تقنية المعلومات، وأمن الذكاء الاصطناعي الوكيلي، والخدمات المُدارة، والتدريب والشهادات: في مجالات الخدمات هذه نرافقكم من التحليل مرورًا بالتنفيذ وصولًا إلى التشغيل.
مشاركة مفتوحة: المعرفة والأدوات والمحاضرات
ما نُعدّه نتشاركه: الدراسات المعمّقة مع ذكر المصادر والفحوص الذاتية التفاعلية متاحة للجميع، والأوراق البيضاء تحصلون عليها مجانًا عبر نموذج، وفي المحاضرات نطرح النتائج للنقاش.
خمسة مجالات موضوعية من GRC إلى تطوير البرمجيات والمنتجات الآمنة، لكل منها دراسات معمّقة ومصادر وصفحات للتعمّق.
أوراق بيضاء لـ CISO، وأوراق Reality Check، وإصدارنا البحثي (Research Edition): مجانًا، ولكل منها نموذج تنزيل في صفحة خاصة أو في الدراسة المعمّقة المرتبطة بها.
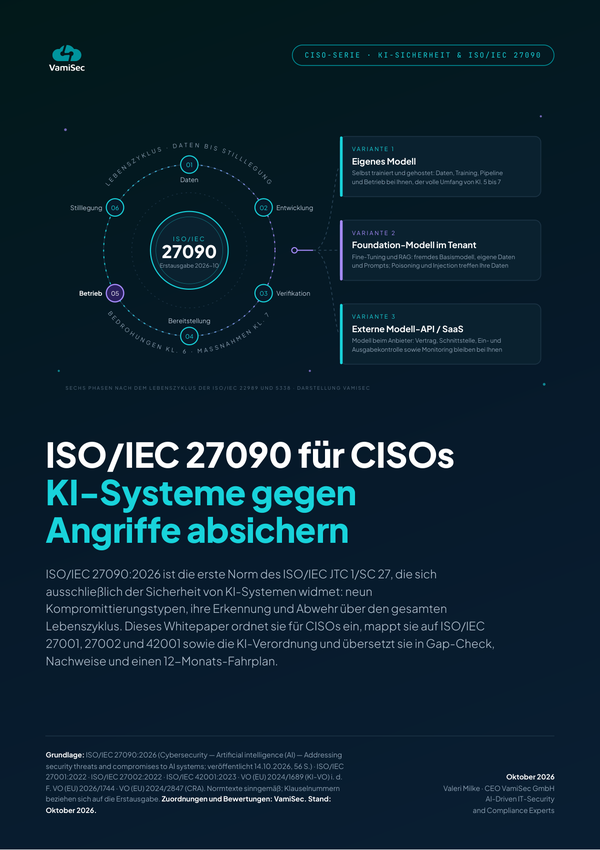 ISO/IEC 27090 لمسؤولي أمن المعلومات (CISO) — تأمين أنظمة الذكاء الاصطناعي ضد الهجمات
 Slopsquatting ووكلاء البرمجة لـ CISOs — تأمين سلسلة توريد برمجيات الذكاء الاصطناعي
 الذكاء الاصطناعي في ظل DORA لـ CISOs — دليل BaFin الإرشادي لمخاطر تقنية المعلومات والاتصالات
 التحكم في الوكلاء لـ CISOs — OWASP Agent Control Standard (ACS)
 Threat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)
 مخاطر الأطراف الثالثة لمسؤولي أمن المعلومات — إرشادات EBA لغير خدمات ICT لعام 2026
 Automotive Threat Matrix — ATT&CK للمركبات
 AI Act Reality Check — مواعيد الأنظمة عالية المخاطر وGPAI والذكاء الاصطناعي الوكيلي
تُظهر الفحوص الذاتية والمتصفحات التفاعلية والمحاكيات وأدوات الفحص في صفحات المعرفة لدينا أين تقفون وما الخطوة التالية. وتُضاف إليها VamiGuard، إضافة المتصفح المجانية التي نقدّمها لحماية البيانات في موجّهات الذكاء الاصطناعي.
حيث نعرض النتائج ونطرحها للنقاش: محاضرات في المؤتمرات، وفعاليات، ومقالات متخصصة، مثلًا في المجلة المتخصصة mt|medizintechnik.
الإصدار البحثي وأوراق بيضاء لـ CISO
أعمال حول الأسئلة الجوهرية في أمن الذكاء الاصطناعي: بيانات قياس تجعل الوكلاء قابلين للاختبار، والتحكم في وقت التشغيل وفق OWASP Agent Control Standard، والمعيار الجديد ISO/IEC 27090، وسلسلة توريد وكلاء البرمجة.
الإصدار البحثيالأمن الهجومي الوكيليThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)بقلم Valeri Milke · 4 أكتوبر 2026أمن الذكاء الاصطناعي الوكيليالتحكم في الوكلاء لـ CISOs — OWASP Agent Control Standard (ACS)بقلم Valeri Milke · 4 أكتوبر 2026أمن الذكاء الاصطناعي الوكيليISO/IEC 27090 لمسؤولي أمن المعلومات (CISO) — تأمين أنظمة الذكاء الاصطناعي ضد الهجماتبقلم Valeri Milke · 22 أكتوبر 2026أمن الشيفرة المولَّدة بالذكاء الاصطناعي ووكلاء البرمجةSlopsquatting ووكلاء البرمجة لـ CISOs — تأمين سلسلة توريد برمجيات الذكاء الاصطناعيبقلم Valeri Milke · 8 أكتوبر 2026نظرة سريعة
تُحسب المؤشرات تلقائيًا من المحتوى المنشور، وبذلك تبقى محدّثة.
- مجالات بحثية
- 12
- دراسات معمّقة
- 89
- أوراق بيضاء
- 23
- أدوات تفاعلية
- 13
- حلول Vami
- 9
- لغات
- 5
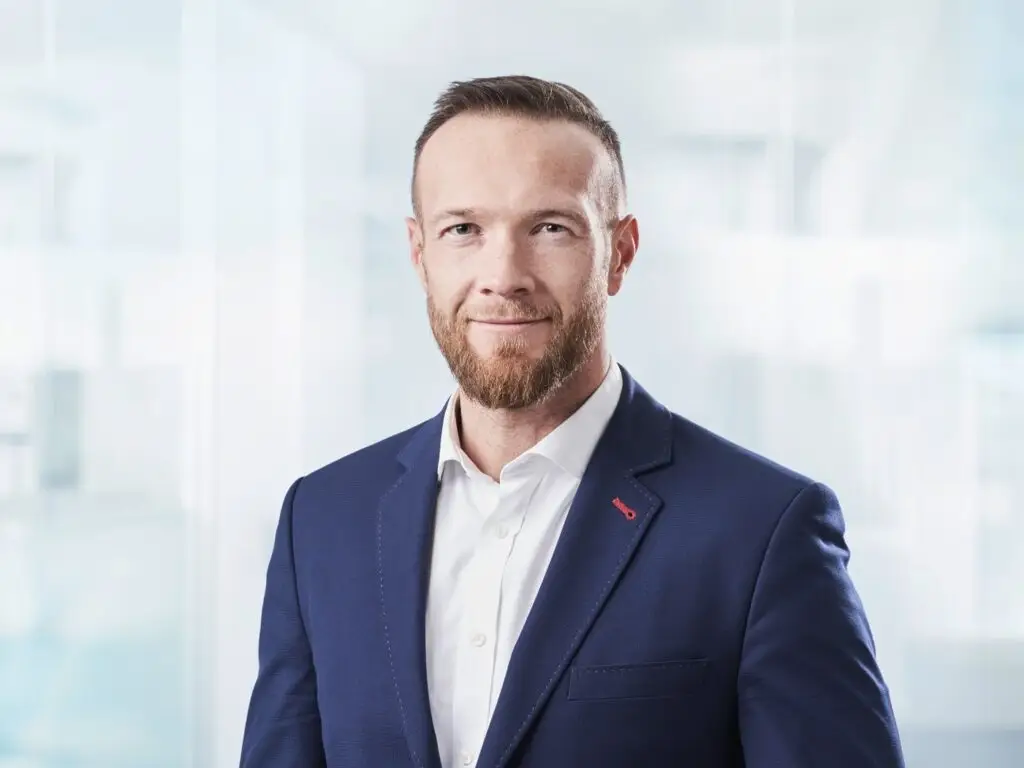
Valeri Milke
المدير العام لشركة VamiSec GmbH · Lead Auditor لمعياري ISO 27001 وISO 42001
LinkedIn (يفتح موقعًا خارجيًا)بقيادة المؤسس وقريب من الممارسة العملية
ليس Vami Research معهدًا مستقلًا، بل هو العمل البحثي والتحليلي والمعرفي لشركة VamiSec GmbH في بون، التي تأسست عام 2025. وتمتد جذوره إلى عام 2009، إلى المشروع البحثي SoftSCheck في جامعة بون-راين-زيغ للعلوم التطبيقية، الذي موّلته الوزارة الاتحادية الألمانية للتعليم والبحث (BMBF) وتناول نمذجة التهديدات وFuzzing. ويتولى مسؤولية Vami Research المؤسس والمدير العام Valeri Milke. وتنبثق منشوراتنا من الاستشارات والاختبارات وعمليات التدقيق، وتعود لتصبّ فيها.
عرض الوظائف الشاغرةهل اكتشفتم ثغرة أمنية؟
يُرجى الإبلاغ عن الثغرات الأمنية في مواقعنا الإلكترونية أو حلولنا على security@vamisec.com. ويرد عنوان الاتصال هذا أيضًا في ملف security.txt الخاص بنا؛ ونرحّب بالبلاغات بالألمانية أو الإنجليزية.
أبلغوا عن ثغرة أمنيةأسئلة شائعة حول Vami Research
ما هو Vami Research، وكيف نعمل، وكيف يمكنكم التعاون معنا.
ما هو Vami Research؟
Vami Research هو الاسم الذي يُطلق على العمل البحثي والتحليلي والمعرفي لشركة VamiSec GmbH، وليس شركة مستقلة. ويشمل ذلك الدراسات المعمّقة والأوراق البيضاء وتقارير الوضع والأدوات التفاعلية والمحاضرات والمقالات المتخصصة. وينصبّ التركيز على أنظمة الذكاء الاصطناعي الوكيلية، إلى جانب سلسلة التوريد ومشهد التهديدات والتشريعات وأمن المنتجات والسحابة والتشفير ما بعد الكمّي.
ماذا تعني هندسة GRC الوكيلية (Agentic GRC Engineering)؟
يتحوّل GRC إلى تخصص هندسي: تتوفر الأطر التنظيمية بصيغة قابلة للقراءة آليًا، مثل كتالوجات OSCAL، وتتشارك أنظمة الإدارة رسمًا بيانيًا واحدًا لـ GRC، ويتولى وكلاء الذكاء الاصطناعي العمل الروتيني وفق قواعد موافقة محددة. وفي VamiGRC تحدّد مستويات الاستقلالية من L0 إلى L3 ما يتطلب موافقة. والهدف أدلة إثبات تصمد أمام التدقيق.
كيف يتعامل Vami Research مع الثغرات الأمنية والحوادث الجديدة؟
ينصبّ تركيزنا على التحليل ووضع الأحداث في سياقها في الوقت المناسب. فثغرتا PHP2Shell وBrotli2Shell اكتشفهما آخرون وكشفوا عنهما، أما إضافة Claude Code المتلاعب بها فقد أبلغت عنها Cursor. وقد نشرنا لكل منها تقرير وضع يتضمن خطوات الفحص والتدابير. ونتلقى البلاغات عن الثغرات في أنظمتنا الخاصة على security@vamisec.com.
كيف تنتقل النتائج إلى حلول Vami؟
تعالج المجالات البحثية والحلول الأسئلة نفسها: OSCAL هو العمود الفقري لـ VamiGRC، وتنمذج VamiThreat أنظمة الذكاء الاصطناعي الوكيلية وفق MAESTRO، وتتحقق VamiRedteam من كل إجراء يقوم به الوكيل قبل تنفيذه مقابل النطاق المصرّح به. وفي صفحة كل مجال ترون الحلول والخدمات التي يغذّيها هذا المجال.
ما مدى حداثة المحتوى؟
تذكر دراساتنا المعمّقة تاريخ آخر تحديث لها، والمعايير والمصادر التي تستند إليها. وننشر تقارير الوضع في الوقت المناسب، مثلًا في 31 أكتوبر 2026 بشأن التلاعب بإضافة Claude Code الذي وقع في 29 أكتوبر 2026. ويُعدّ محتوانا جزئيًا بمساعدة الذكاء الاصطناعي؛ لذا يُرجى التحقق من المعلومات الحرجة قبل التطبيق.
كيف تتعاونون مع الشركات والأوساط المتخصصة؟
نرافق الشركات بالاستشارات والاختبارات وعمليات التدقيق والخدمات المُدارة، بدءًا بمحادثة أولية. ونطرح النتائج للنقاش في وسائل الإعلام المتخصصة وفي المؤتمرات، مثلًا في المجلة المتخصصة mt|medizintechnik. وقد قُبلت محاضرات لنا في DevFest Nairobi 2026 وفي ICSPIS 2026 بدبي وفي CyberWiseCon Europe 2027 بريغا.
هل ينشر Vami Research أعمالًا علمية أيضًا؟
نعم. فقد قُبلت الورقة البحثية «Threat-Model-Guided Security Testing for Agentic AI: MCP Traces with MAESTRO and STRIDE» من تأليف Valeri Milke في ICSPIS 2026 (IEEE)، أي 9th International Conference on Signal Processing and Information Security المنعقد من 10 إلى 12 نوفمبر 2026 في دبي. ويتوفر مجانًا الإصدار البحثي (Research Edition) الذي يضم النسخة المقبولة وملخص ACS للممارسين (Practitioner Brief).
يتحوّل البحث إلى أمن في التشغيل الفعلي
تحدّثوا معنا عن وكلاء الذكاء الاصطناعي لديكم، أو متطلباتكم التنظيمية، أو سلسلة التوريد الخاصة بكم. وفي المحادثة الأولية نوضّح أي النتائج والأدوات والحلول تناسب وضعكم.