

حصاد it-sa 2026: VamiGRC مباشرةً في جناح BITMi، وستة عروض حية، وعشاء حول التزام الإبلاغ بموجب CRA
31 أكتوبر 2026
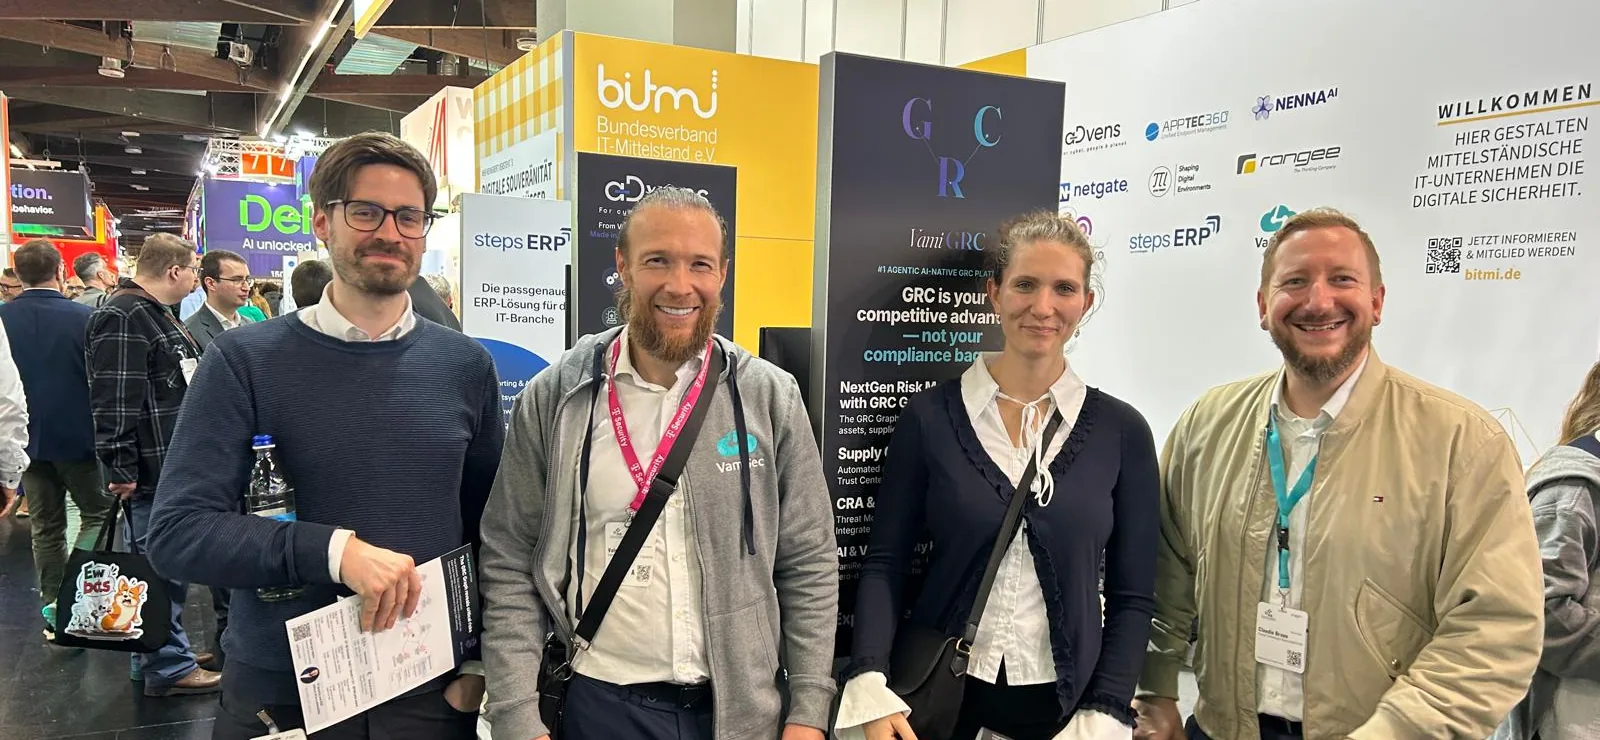
ثلاثة أيام في نورنبرغ
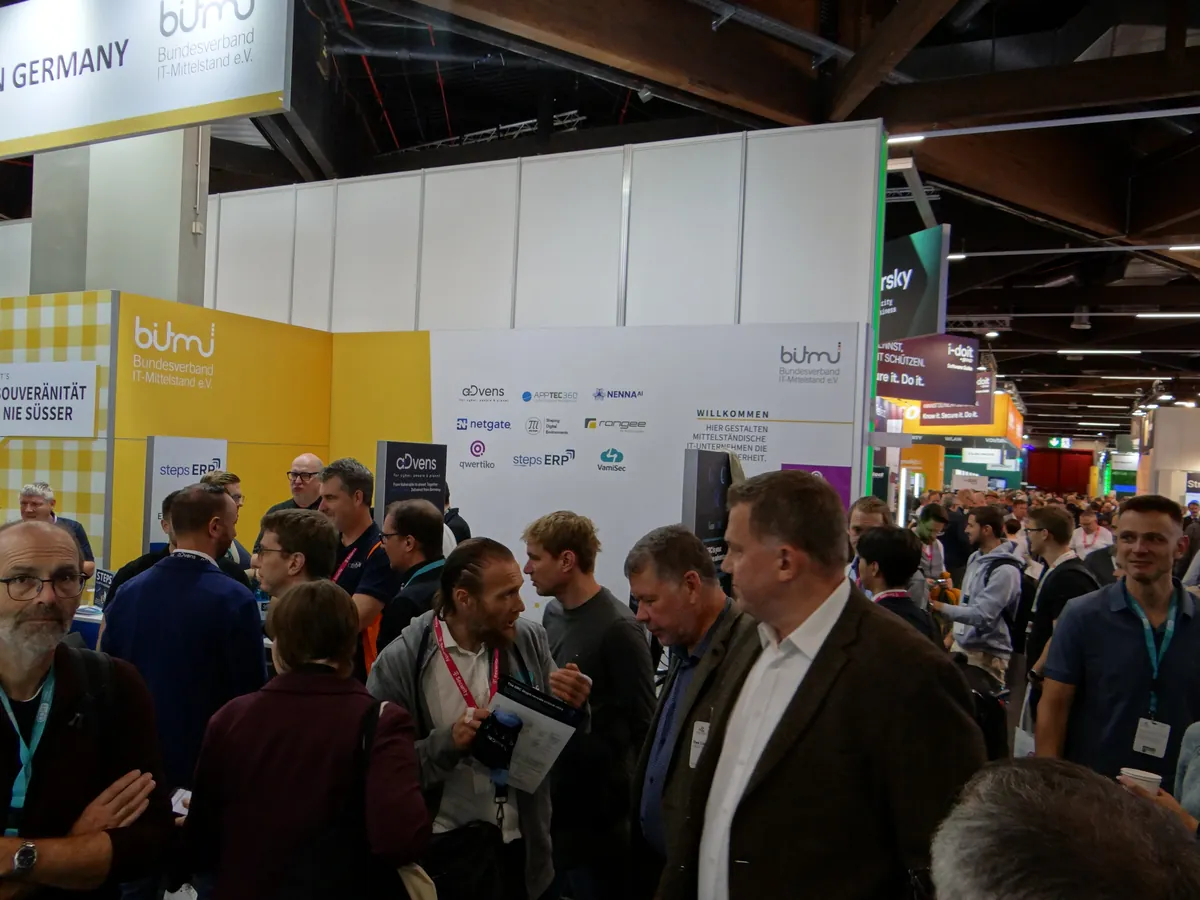
شاركت VamiSec من 27 إلى 29 أكتوبر 2026 في معرض it-sa Expo&Congress في نورنبرغ، في الجناح 7-211 التابع لرابطة BITMi. وفي الجناح المشترك للرابطة الاتحادية لشركات تقنية المعلومات المتوسطة في القاعة 7، كان VamiGRC محور مشاركتنا، وهو منصة الحوكمة والمخاطر والامتثال الوكيلية القائمة على الذكاء الاصطناعي، معروضًا مباشرةً على النظام لا على الشرائح. شكرًا لكل من زارنا، وللفريق في الجناح، ولرابطة BITMi على تنظيم الجناح المشترك.
ستة عروض حية: VamiGRC على النظام بدلًا من الشرائح
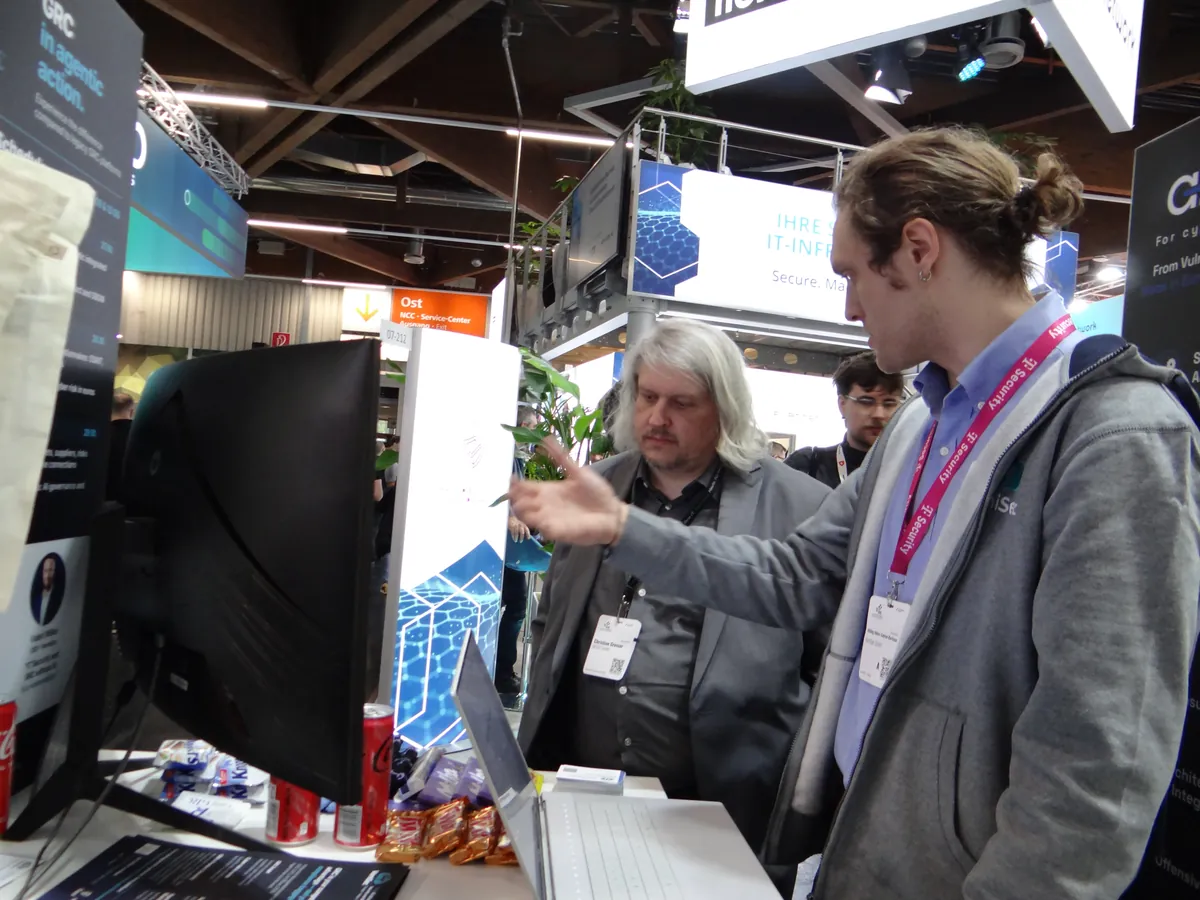
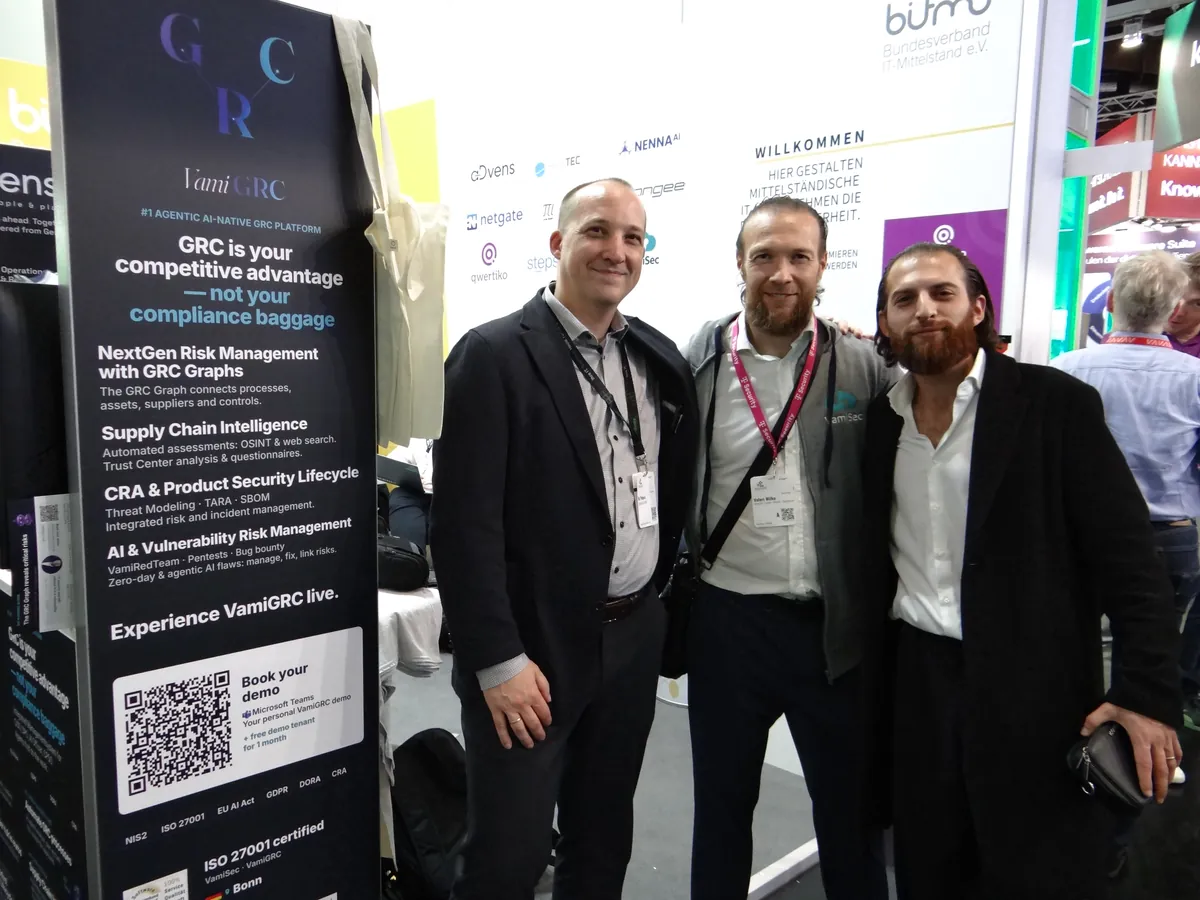
عرضنا مرتين يوميًا، في الساعة 10:00 و15:00، في ستة عروض حية كيف يتعامل VamiGRC مع مهام نموذجية في الحوكمة والمخاطر والامتثال: إتقان NIS2 وCRA وقانون الذكاء الاصطناعي بنظام إدارة متكامل وكيلي؛ والتزام الإبلاغ بموجب CRA من المنتج إلى SBOM وصولًا إلى دورة حياة أمن المنتج؛ وإدارة مخاطر الأطراف الثالثة بما يتجاوز الاستبيانات باستخدام OSINT ومراكز الثقة والتقييمات المؤتمتة؛ والإدارة الكمية للمخاطر بتقدير المخاطر السيبرانية باليورو وحساب ROSI؛ ورسم GRC البياني الذي يربط العمليات التجارية وحالات استخدام الذكاء الاصطناعي والأصول والموردين والمخاطر والضوابط؛ وحوكمة الذكاء الاصطناعي من حالة الاستخدام إلى الوكلاء وصولًا إلى المسؤولية النهائية. ولا يزال برنامج العروض متاحًا على صفحة it-sa لدينا: https://vamisec.com/ar/it-sa-2026#programm
ما الذي تحدثنا عنه في الجناح
طبعت أربعة مواضيع المحادثات. أولًا تطبيق NIS2 وقانون المرونة السيبرانية CRA، الذي يسري التزامه بالإبلاغ عن الثغرات المستغلة فعليًا منذ 11 سبتمبر 2026. ثانيًا أتمتة الحوكمة والمخاطر والامتثال: الانتقال من الجداول والشرائح إلى نظام إدارة يربط المتطلبات والمخاطر والضوابط والأدلة. ثالثًا أمن أنظمة الذكاء الاصطناعي وامتثالها بموجب قانون الذكاء الاصطناعي، من وكلاء الذكاء الاصطناعي إلى الحوكمة. ورابعًا اختبارات الاختراق ومساحة الهجوم من الخارج، وهو موضوع زادت من إلحاحه ثغرتا PHP2Shell وBrotli2Shell اللتان كُشف عنهما قبيل المعرض.
عشاء 28 أكتوبر: ما الذي يأتي بعد بدء التزام الإبلاغ بموجب CRA
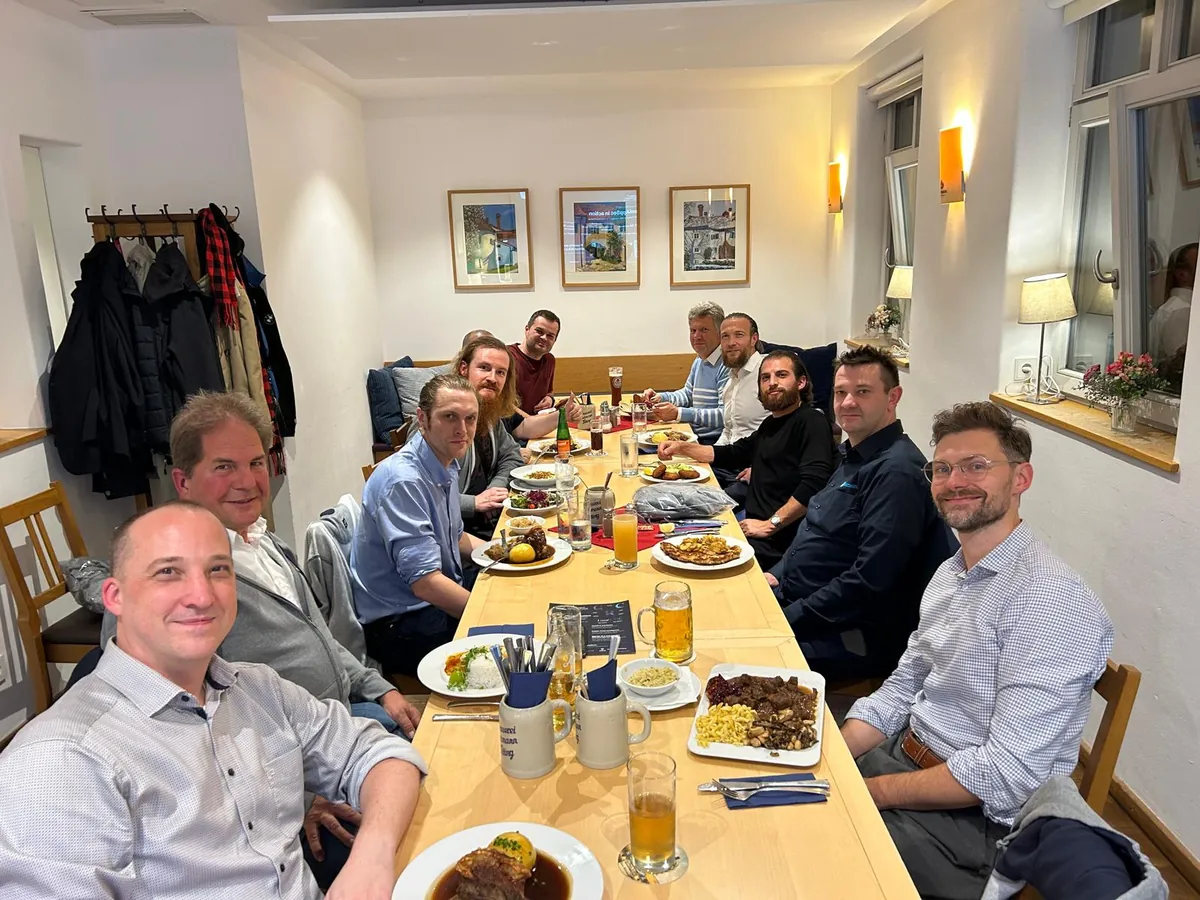
اجتمع العملاء والشركاء مساء الأربعاء على عشاء VamiSec في مطعم Gutmann am Dutzendteich في نورنبرغ. وكان موضوع النقاش «التزام الإبلاغ بموجب CRA أصبح ساريًا، فما الخطوة التالية: من Security by Design عبر SBOM إلى Product Security Lifecycle». شكرًا لجميع ضيوفنا على النقاش المنفتح.
لم تتمكنوا من زيارتنا؟
يسعدنا تقديم العروض عبر الإنترنت أيضًا وتكييفها مع أسئلتكم. المزيد عن VamiGRC: https://vamisec.com/ar/vamigrc و https://www.vamigrc.com/ · ويمكنكم حتى 30 نوفمبر أيضًا طلب عرض الهالوين الخاص، وهو ورشة عمل مجانية مدتها 60 دقيقة حول تحليل الفجوات أو مساحة الهجوم أو نمذجة التهديدات أو فحص أمن التطبيقات: https://vamisec.com/ar/news/halloween-special-2026 · جميع فعاليات VamiSec: https://vamisec.com/ar/news?category=events
انطباعات من it-sa 2026
هل لديكم أسئلة حول أمن تقنية المعلومات في مؤسستكم؟
استشارة أولية مجانية →