

ليس ISO/IEC 27090 معيارًا لنظام إدارة، ولا يضع متطلبات قابلة لمنح الشهادة. فهو يبني صراحةً على الممارسة الراسخة لمعياري ISO/IEC 27001 و27002، ويضيف إليها تهديدات تخص أنظمة الذكاء الاصطناعي وحدها. وهذا يعني للتنفيذ: لا نظام إدارة ثانيًا، ولا منهجية مخاطر ثانية، ولا منظومة وثائق ثانية. إذ يُدمج محتوى الذكاء الاصطناعي في السياق وتقييم المخاطر وبيان قابلية التطبيق والتشغيل والتدقيق الداخلي ومراجعة الإدارة ضمن نظام إدارة أمن المعلومات القائم؛ ومن لا يملك نظامًا بعد يبني الاثنين دفعة واحدة.
تنفيذ ISO 27001 وISO 27090 بشكل مشترك: أمن الذكاء الاصطناعي في نظام ISMS واحد
يصف ISO/IEC 27090 منذ أكتوبر 2026 تسعة أنواع من الهجمات الخاصة بالذكاء الاصطناعي مع سبل اكتشافها والتصدي لها، لكنه غير قابل لمنح الشهادة. أما ISO/IEC 27001 فيوفر إطار الإدارة القابل لمنح الشهادة. ويوضح هذا الدليل، مع متصفح المواءمة وفحص الفجوات وقائمة الأدلة، كيف تدمجون الاثنين في نظام واحد لإدارة أمن المعلومات (ISMS) عبر تسع مراحل: من تحليل الفجوات المشترك، مرورًا بخطة التدابير وخارطة الطريق والتنفيذ والترحيل والتدريب، وصولًا إلى التدقيق الداخلي ومراجعة الإدارة وتدقيق الشهادة الاختياري.
ISO/IEC 27001:2022 × ISO/IEC 27090:2026 · نظام ISMS واحد
- 01الفجوات
- 02التدابير
- 03خارطة الطريق
- 04التنفيذ
- 05الترحيل
- 06التدريب
- 07التدقيق
- 08المراجعة
9مراحل حتى الشهادة1سجل المخاطر وSoA0شهادات وفق 27090
9أنواع اختراق خاصة بالذكاء الاصطناعي في ISO/IEC 27090، من Data Poisoning إلى «مخرجات تحتوي هجمات حقن»
93ضابطًا في الملحق A من ISO/IEC 27001:2022، وهي الأساس الذي يبني عليه ISO/IEC 27090
1نظام إدارة أمن المعلومات (ISMS) بسجل مخاطر واحد وبيان قابلية تطبيق واحد، بدلًا من نظامين
0شهادات «وفق ISO 27090»: الشهادة تُمنح لنظام إدارة أمن المعلومات وفق ISO/IEC 27001، ويمكن استكمالها اختياريًا بـ ISO/IEC 42001
منذ 14 أكتوبر 2026 صدر ISO/IEC 27090، وهو أول معيار من اللجنة الفرعية ISO/IEC JTC 1/SC 27 يُعنى تحديدًا بأمن أنظمة الذكاء الاصطناعي. وقد صُمِّم عن قصد بحيث لا يكون نظام إدارة مستقلًا: فهو يبني على الممارسة الراسخة لمعياري ISO/IEC 27001 و27002، ويضيف إليها تهديدات لا توجد إلا في الذكاء الاصطناعي، مثل بيانات التدريب المسمومة والمدخلات المتلاعب بها والنماذج المسروقة وPrompt Injection. وهذا خبر سار للمؤسسات التي لديها نظام إدارة أمن المعلومات (ISMS)، إذ لا تحتاج إلى نظام ثانٍ: فأنواع الاختراق التسعة تدخل بوصفها كتالوجًا للتهديدات في تقييم المخاطر القائم، والتدابير المضادة تدخل في بيان قابلية التطبيق (SoA) إما بوصفها الامتداد الخاص بالذكاء الاصطناعي للضوابط القائمة أو بوصفها ضوابط إضافية للذكاء الاصطناعي، ويتناولها بالفحص كلٌّ من التدقيق الداخلي ومراجعة الإدارة وتدقيق الشهادة. ومن لا يملك بعد نظامًا لإدارة أمن المعلومات يبني الاثنين دفعة واحدة. وتوضح هذه الصفحة كيف يتم ذلك عمليًا، مع خطوات العمل والنتائج والعثرات النموذجية والأدلة لكل مرحلة.
لماذا الآن: المعايير والمواعيد النهائية التي تجمع بين ISMS والذكاء الاصطناعي
من الإصدار الجديد لـ ISO/IEC 27001 إلى التزامات الذكاء الاصطناعي عالي المخاطر في قانون الذكاء الاصطناعي الأوروبي (AI Act): اختاروا محطة زمنية لعرض التفاصيل.
25 أكتوبر 2022
صدور ISO/IEC 27001:2022
يعيد الإصدار الثالث تنظيم الملحق A: 93 ضابطًا في أربعة مجالات موضوعية بدلًا من 114 سابقًا، منها أحد عشر ضابطًا جديدًا مثل استخبارات التهديدات وإدارة الإعدادات ومراقبة الأنشطة والبرمجة الآمنة. وتلتها النسخة الألمانية DIN EN ISO/IEC 27001 في يناير 2024.
18 ديسمبر 2023
صدور ISO/IEC 42001:2023
صدر المعيار القابل لمنح الشهادة لأنظمة إدارة الذكاء الاصطناعي. ويحيل إليه ISO/IEC 27090 لاحقًا عند تنفيذ برنامج لحوكمة الذكاء الاصطناعي، ويذكر اثنين من تدابيره: الأول لتوثيق التصميم والتطوير، والثاني لتشغيل أنظمة الذكاء الاصطناعي ومراقبتها.
فبراير 2024
التعديل 1:2024 على ISO/IEC 27001
«Climate action changes»: يجب على المؤسسات أن تحدد ما إذا كان تغيّر المناخ قضية ذات صلة بنظام إدارة أمن المعلومات لديها، وقد تكون للأطراف المعنية متطلبات متعلقة بالمناخ. ولا يضيف التعديل أي ضوابط جديدة.
31 أكتوبر 2025
انتهاء الفترة الانتقالية لـ ISO/IEC 27001:2013
منذ ذلك الحين لا تسري إلا الشهادات الصادرة وفق ISO/IEC 27001:2022. ومن يضيف الآن محتوى الذكاء الاصطناعي يبني على الإصدار الحالي، فالتوسعة تغيير مخطط لنظام إدارة أمن المعلومات، لا انتقال إلى إصدار جديد.
3 يوليو 2026
ISO/IEC 27000:2026
الإصدار السادس من معيار المفاهيم والمصطلحات لعائلة 27000، ويحل محل إصدار 2018؛ ومنه يأخذ ISO/IEC 27090 تعريفات السرية والسلامة والتوافر.
14 أكتوبر 2026
نشر ISO/IEC 27090:2026
الإصدار الأول في 56 صفحة، بالإنجليزية فقط: المعيار الإرشادي الصادر عن ISO/IEC JTC 1/SC 27 بشأن التهديدات الأمنية لأنظمة الذكاء الاصطناعي واختراقها، وهو أول معيار للجنة الفرعية يُعنى تحديدًا بأمن أنظمة الذكاء الاصطناعي. غير قابل لمنح الشهادة، ولا توجد منه نسخة ألمانية.
2 ديسمبر 2027
قانون الذكاء الاصطناعي الأوروبي: الأنظمة عالية المخاطر وفق الملحق III
اعتبارًا من هذا التاريخ تسري الالتزامات الخاصة بأنظمة الذكاء الاصطناعي عالية المخاطر وفق الملحق III، ومنها الدقة والمتانة والأمن السيبراني. ويساعد ISO/IEC 27090 في التنفيذ، لكنه لا يُنشئ افتراض المطابقة.
11 ديسمبر 2027
السريان الكامل لقانون المرونة السيبرانية
تسري الالتزامات الرئيسية لقانون المرونة السيبرانية (CRA) على المنتجات ذات العناصر الرقمية، بما في ذلك وظائف الذكاء الاصطناعي في هذه المنتجات. ويوفر نظام إدارة أمن المعلومات المزوّد بملف خاص بالذكاء الاصطناعي العمليات والأدلة اللازمة لذلك، لكنه لا يحل محل مطابقة المنتج.
2 أغسطس 2028
قانون الذكاء الاصطناعي الأوروبي: الأنظمة عالية المخاطر وفق الملحق I
تسري الالتزامات الآن أيضًا على الذكاء الاصطناعي عالي المخاطر في المنتجات الخاضعة لتشريعات المواءمة في الاتحاد الأوروبي المذكورة في الملحق I، مثل الأجهزة الطبية.
الأهم في تسع نقاط رئيسية
انقروا على أي بطاقة لقراءة النقطة الرئيسية بالتفصيل، أو افتحوا جميع البطاقات.
أين يرتبط ISO 27090 بنظام ISMS
بنود ISO/IEC 27001 وملحقها A: يبيّن كل تبويب ما يتغير بفعل محتوى الذكاء الاصطناعي في ISO/IEC 27090، وفي أي مرحلة تتم معالجته. وهذه المواءمة تفسير عمل من VamiSec.
- استكمال القضايا الداخلية والخارجية بجوانب الذكاء الاصطناعي: استراتيجيتكم للذكاء الاصطناعي، والاعتماد على مزوّدي النماذج، ومشهد التهديدات، وقانون الذكاء الاصطناعي الأوروبي، والتقييس.
- حصر الأطراف المعنية ذات المتطلبات المتعلقة بالذكاء الاصطناعي: العملاء الذين يسألون عن أمن الذكاء الاصطناعي، والجهات الرقابية، والأشخاص المتأثرون، ومورّدو النماذج والبيانات.
- تحديد النطاق عن وعي: ما أنظمة الذكاء الاصطناعي وخطوط معالجة البيانات وواجهات النماذج المشمولة فيه، وأين تقع نقاط التماس مع المزوّدين؟
4.1 السياق4.2 الأطراف المعنية4.3 النطاق27090: مجال التطبيق
- استكمال سياسة أمن المعلومات بجوانب الذكاء الاصطناعي، أو إصدار سياسة لأمن الذكاء الاصطناعي ضمن نظام إدارة أمن المعلومات.
- تسمية الأدوار: مالك لكل نظام ذكاء اصطناعي، ومسؤولون عن أمن الذكاء الاصطناعي في فريق ISMS، ونقاط اتصال في هندسة تعلّم الآلة.
- التزام ظاهر من الإدارة العليا: موارد لأمن الذكاء الاصطناعي، والرغبة في مخاطر الذكاء الاصطناعي، وصلاحيات القرار عند تغيير النماذج.
5.1 القيادة5.2 السياسة5.3 الأدوار27090 5.2 حوكمة الذكاء الاصطناعي
- تقييم المخاطر لكل نظام ذكاء اصطناعي وفق أنواع الاختراق التسعة ومتغيرات الهجمات التقليدية الخاصة بالذكاء الاصطناعي.
- معالجة المخاطر: ضوابط من الملحق A، ومعها تدابير إضافية للذكاء الاصطناعي من ISO/IEC 27090، مع مقارنتها بالملحق A.
- توسيع بيان قابلية التطبيق، ووضع خطة معالجة المخاطر مع المالكين والمواعيد، وقبول المخاطر المتبقية رسميًا.
- إدارة توسعة الذكاء الاصطناعي بوصفها تغييرًا مخططًا لنظام ISMS.
6.1.2 تقييم المخاطر6.1.3 معالجة المخاطر وSoA6.3 تخطيط التغييرات27090 البند 6
- تخطيط موارد أمن الذكاء الاصطناعي: الكوادر والأدوات والفحوص الخارجية مثل اختبارات الفريق الأحمر.
- استكمال ملفات الكفاءة لكل دور بجوانب الذكاء الاصطناعي، والتدريب الموجّه لكل فئة مستهدفة؛ وتعزيز الوعي بالاستخدام الآمن للذكاء الاصطناعي التوليدي لدى جميع العاملين.
- تحديد التواصل بشأن مخاطر الذكاء الاصطناعي وقنوات الإبلاغ؛ وإدراج وثائق الذكاء الاصطناعي ضمن ضبط المعلومات الموثقة.
7.1 الموارد7.2 الكفاءة7.3 الوعي7.5 المعلومات الموثقة
- تنفيذ معالجة مخاطر الذكاء الاصطناعي وضبطها، بما في ذلك الخدمات المسندة إلى جهات خارجية مثل واجهات برمجة النماذج (APIs) وبيئات التدريب المستضافة.
- إعادة تقييم المخاطر عند تغيّر النموذج أو بيانات التدريب أو موجّه النظام (System Prompt) أو مصدر الاسترجاع أو الغرض من الاستخدام.
- ترحيل العمليات التشغيلية: توسيع إدارة التغيير والحوادث والثغرات والموردين لتشمل حالات الذكاء الاصطناعي.
8.1 الضبط التشغيلي8.2 تقييم المخاطر8.3 معالجة المخاطر27090 البند 7
- مراقبة مؤشرات أمن الذكاء الاصطناعي: تغطية الجرد، والتسجيل، ونتائج اختبارات الفريق الأحمر، والوقت حتى الاكتشاف.
- تدقيق داخلي بعينات من الذكاء الاصطناعي؛ ومراجعة الإدارة تتناول وضع الذكاء الاصطناعي والحوادث والقرارات.
- معالجة حالات عدم المطابقة مع تحليل الأسباب الجذرية؛ ودمج الدروس المستفادة من اختبارات الفريق الأحمر والحوادث بصورة مستمرة.
9.1 المراقبة والقياس9.2 التدقيق الداخلي9.3 مراجعة الإدارة10 التحسين
- الضوابط التنظيمية: توسيع الجرد والاستخدام المقبول والتصنيف والموردين والخدمات السحابية وإدارة الحوادث لتشمل الذكاء الاصطناعي.
- ضوابط الأفراد: التوعية والتعليم والتدريب على تهديدات الذكاء الاصطناعي؛ والإبلاغ عن السلوك غير المعتاد للذكاء الاصطناعي.
- الضوابط التقنية: الوصول والتسجيل والمراقبة ودورة حياة التطوير الآمن وفصل البيئات وإدارة التغيير ومنع تسرب البيانات، ولكلٍّ منها امتداده الخاص بالذكاء الاصطناعي.
- يذكر ISO/IEC 27090 نفسه ضوابط ISO/IEC 27002 الخاصة بالتسجيل والمراقبة والبنية الآمنة للأنظمة بوصفها نقاط ارتكاز؛ أما سائر المواءمات فهي تفسير عمل.
A.5 الضوابط التنظيميةA.6 ضوابط الأفرادA.8 الضوابط التقنية27002 8.15 · 8.16 · 8.27
تفاعلي
تسع مراحل من الفجوة إلى الشهادة
اختاروا مرحلة من الحلقة أو من القائمة: الهدف، والعثرات النموذجية، ومرتكزات المعايير، وخطوات العمل، والسؤال التوجيهي، والنتائج التي تحتاجونها للتدقيق ومنح الشهادة. وفي المركز إدارة المشروع، وفي الحلقة الخارجية إدارة الأدلة عبر جميع المراحل. والمدد الزمنية قيم استرشادية لبناء مشترك من الصفر.
المرحلة 1 · الأسابيع 1–4 · ISO/IEC 27001 البنود 4 إلى 10 والملحق A × ISO/IEC 27090
تحليل الفجوات المشترك
التحقق في جولة واحدة من مدى نضج نظام إدارة أمن المعلومات وفق ISO/IEC 27001، ومن مدى حماية أنظمة الذكاء الاصطناعي في ضوء محتوى ISO/IEC 27090، عبر جرد الذكاء الاصطناعي والمقابلات والعينات وتقييم مزدوج لمستوى النضج لكل متطلب.
الأساسISO/IEC 27001:2022 4.1–4.3، 6.1.2، الملحق A 5.9؛ ISO/IEC 27090:2026 5.1، 5.2، البند 6؛ النهج: منهجية VamiSec
العثرات النموذجية
- يبقى الذكاء الاصطناعي الخفي في البرمجيات الجاهزة وخدمات SaaS وأدوات المطورين دون اكتشاف (حرج)
- تحليل يقتصر على الملحق A ولا يشمل البنود 4 إلى 10، فتبقى فجوات الإدارة غير مرئية (حرج)
- غياب وحدات الأعمال وهندسة تعلّم الآلة عن المقابلات، فيُقيَّم الذكاء الاصطناعي بوصفه شأنًا تقنيًا بحتًا (متوسط)
- فهم ISO/IEC 27090 خطأً على أنه قائمة تحقق، لا مصدرًا للتهديدات والتدابير (متوسط)
- عدم إشراك حماية البيانات، رغم أن بيانات التدريب قد تكون بيانات شخصية (منخفض)
مرتكزات المعايير
ISO/IEC 27001 4.1–4.3ISO/IEC 27001 6.1.2الملحق A 5.9ISO/IEC 27090 5.1, 5.2ISO/IEC 27090 البند 6ISO/IEC 27003 (معيار إرشادي)
خطوات العمل
- اجتماع انطلاق مع الإدارة العليا: الأهداف، والنية في الحصول على الشهادة، والنطاق المبدئي
- جرد الذكاء الاصطناعي عبر جميع قنوات الحصول عليه، مع المطابقة مع بيانات المشتريات والتراخيص ومستودعات الشيفرة وبيانات الشبكة
- مراجعة الوثائق: السياسة، ومنهجية المخاطر، وسجل المخاطر، وبيان قابلية التطبيق، والعمليات
- مقابلات مع فريق نظام إدارة أمن المعلومات وتشغيل تقنية المعلومات وهندسة تعلّم الآلة والتطوير والمشتريات وحماية البيانات ووحدات الأعمال
- عينات فنية تشمل الوصول إلى النماذج والبيانات، والتسجيل، ومرشّحات المدخلات والمخرجات
- تقييم مزدوج لمستوى النضج لكل متطلب: متطلب نظام إدارة أمن المعلومات وامتداده الخاص بالذكاء الاصطناعي
- سجل الفجوات مع الأولوية والجهد المطلوب والمسؤولين؛ وملخص تنفيذي للإدارة
سؤال توجيهي للإدارة العليا وCISO
هل نعرف أنظمة الذكاء الاصطناعي التي نستخدمها، ومن المسؤول عنها، وأيّ أنواع الاختراق التسعة يخص كلًّا منها؟
النتائج والأدلة
- جرد الذكاء الاصطناعي (النسخة الأولى) مع المالكين
- سجل الفجوات ISO/IEC 27001 × ISO/IEC 27090
- خريطة حرارية لمستوى النضج لكل بند ولكل نظام ذكاء اصطناعي
- ملخص تنفيذي للإدارة مع الأولويات
- توصية بشأن النطاق ومسار الحصول على الشهادة
المرحلة 2 · الأشهر 1–3 · ISO/IEC 27001 6.1.2، 6.1.3، 6.2 × ISO/IEC 27090 البند 6
خطة التدابير المشتركة
تتحول الفجوات إلى خطة تدابير واحدة قائمة على المخاطر: تقييم المخاطر لكل نظام ذكاء اصطناعي وفق أنواع الاختراق التسعة، ومعالجة المخاطر بضوابط من الملحق A ومن ISO/IEC 27090، وبيان قابلية تطبيق موسَّع، وخطة لمعالجة المخاطر مع المالكين.
الأساسISO/IEC 27001:2022 6.1.2، 6.1.3، 6.2، 8.2، 8.3؛ ISO/IEC 27090:2026 5.1، 6.2–6.10، الملحق B؛ المواءمة مع الملحق A: تفسير عمل من VamiSec
العثرات النموذجية
- سجل ثانٍ موازٍ للذكاء الاصطناعي إلى جانب سجل المخاطر في نظام إدارة أمن المعلومات (حرج)
- عدم قبول مالكي المخاطر للمخاطر المتبقية رسميًا (حرج)
- نقل أقسام ISO/IEC 27090 حرفيًا بوصفها ضوابط دون ربطها بالمخاطر (متوسط)
- تدابير بلا مالك ولا موعد (متوسط)
- استبعاد ضوابط من الملحق A دون تبرير (متوسط)
مرتكزات المعايير
ISO/IEC 27001 6.1.2ISO/IEC 27001 6.1.3ISO/IEC 27001 6.2ISO/IEC 27090 5.1ISO/IEC 27090 6.2–6.10، الملحق BISO/IEC 27005 (معيار إرشادي)
خطوات العمل
- تقييم المخاطر لكل نظام ذكاء اصطناعي وفق أنواع الاختراق التسعة ومتغيرات الهجمات التقليدية الخاصة بالذكاء الاصطناعي
- تسمية مالكي المخاطر من وحدات الأعمال
- اختيار التدابير: الامتداد الخاص بالذكاء الاصطناعي للضوابط القائمة، أو ضوابط إضافية للذكاء الاصطناعي بمعرّف خاص بكلٍّ منها
- المقارنة بالملحق A وتبرير كل قرار بشأن قابلية التطبيق
- مواءمة كل تدبير مع عدة مراجع: الملحق A وISO/IEC 27090، واختياريًا ISO/IEC 42001 وقانون الذكاء الاصطناعي الأوروبي
- خطة معالجة المخاطر مع المواعيد؛ والحصول على قبول رسمي للمخاطر المتبقية
- تحديد أهداف قابلة للقياس لأمن الذكاء الاصطناعي
سؤال توجيهي للإدارة العليا وCISO
هل يستطيع المدقق أن يتتبع لكل تدبير من تدابير الذكاء الاصطناعي الخطرَ الذي يعالجه ومصدرَه والمسؤولَ عنه؟
النتائج والأدلة
- سجل المخاطر متضمنًا مخاطر الذكاء الاصطناعي لكل نظام
- بيان قابلية التطبيق الموسَّع
- خطة معالجة المخاطر مع المالكين والمواعيد
- قبول موثَّق للمخاطر المتبقية
- جدول مواءمة التدابير
المرحلة 3 · الأشهر 2–3 · ISO/IEC 27001 5.1، 5.3، 6.2، 6.3، 7.1، 7.4
مفهوم التنفيذ وخارطة الطريق
يجعل مفهوم التنفيذ خطة التدابير قابلة للإدارة: تنظيم للمشروع بأدوار محددة، وحزم عمل، واعتماديات، وميزانية، وتواصل، ومؤشرات، إضافة إلى خارطة طريق على موجات تُبقي نظام إدارة أمن المعلومات فعّالًا أثناء إعادة البناء.
الأساسISO/IEC 27001:2022 5.1، 5.3، 6.2، 6.3، 7.1، 7.4؛ نموذج الموجات والمدد الزمنية: قيم استرشادية من VamiSec
العثرات النموذجية
- غياب تفويض ظاهر من الإدارة العليا، فلا تمنح وحدات الأعمال المشروع أولوية (حرج)
- تخصيص وقت غير كافٍ لأدلة التشغيل قبل التدقيق (حرج)
- إطلاق جميع التدابير في آن واحد، مما يُثقل كاهل الموارد (متوسط)
- عدم إدارة التوسعة بوصفها تغييرًا مخططًا، فتصبح شهادة قائمة تحت الضغط (متوسط)
مرتكزات المعايير
ISO/IEC 27001 5.1, 5.3ISO/IEC 27001 6.2, 6.3ISO/IEC 27001 7.1, 7.4الملحق A 5.8
خطوات العمل
- تشكيل لجنة توجيه تضم الإدارة العليا وكبير مسؤولي أمن المعلومات (CISO) وقائد أمن الذكاء الاصطناعي ووحدات الأعمال
- مصفوفة RACI لكل حزمة عمل: الحوكمة، والتقنية، وسلسلة التوريد، والتدريب، والترحيل، والتدقيق
- خارطة طريق على موجات: الإجراءات الفورية، والحوكمة، والتقنية، والترحيل والتدريب، والفحص واتخاذ القرار
- تخطيط الميزانية والموارد، بما في ذلك التقييمات الخارجية مثل اختبارات الفريق الأحمر
- خطة تواصل مع الموظفين والعملاء والموردين
- تحديد مؤشرات للتقدم والفعالية
سؤال توجيهي للإدارة العليا وCISO
من يقرر، ومن ينفّذ، وكيف نعرف بعد 90 يومًا أننا على المسار الصحيح؟
النتائج والأدلة
- مفهوم التنفيذ مع تنظيم المشروع
- خارطة طريق بالموجات والمعالم الرئيسية
- مصفوفة RACI
- خطة الميزانية والموارد
- مجموعة المؤشرات
المرحلة 4 · الأشهر 3–9 · الملحق A × ISO/IEC 27090 5.3–5.7، البندان 6 و7
تنفيذ التدابير المشتركة
تُنفَّذ التدابير التنظيمية والتقنية وفق أنواع الاختراق ذات التقييم المرتفع، مع الثقة الصفرية خيطًا ناظمًا: حماية البيانات والنماذج، وتقييد التطبيقات والوكلاء، واكتشاف إساءة الاستخدام، واختبار الفعالية.
الأساسISO/IEC 27090:2026 5.3–5.7، 6.2–6.11، 7.2–7.9؛ ISO/IEC 27002:2022 8.15، 8.16، 8.27 (يذكرها ISO/IEC 27090)؛ المواءمات الأخرى: تفسير عمل من VamiSec
العثرات النموذجية
- الاعتماد في الحماية على قواعد الموجّهات وحدها بدلًا من الصلاحيات والموافقات والعزل (حرج)
- غياب تسجيل عمليات الاستدلال، فتمرّ إساءة الاستخدام والتسريب دون أن يُلاحَظا (حرج)
- وكلاء بصلاحيات دائمة على الأدوات وأوسع من اللازم (حرج)
- اختبار التدابير كلٍّ على حدة، وإغفال التأثيرات المتبادلة بينها (متوسط)
- تغيير النماذج وإعادة تدريبها دون إجراءات لإدارة التغيير ودون إعادة التحقق (متوسط)
مرتكزات المعايير
ISO/IEC 27090 5.3 الثقة الصفريةISO/IEC 27090 5.4, 5.7ISO/IEC 27090 6.2–6.11ISO/IEC 27090 7.2–7.9الملحق A 8.15، 8.16، 8.27الملحق A 8.25–8.32
خطوات العمل
- إقرار سياسة أمن المعلومات وسياسة أمن الذكاء الاصطناعي وقواعد استخدام الذكاء الاصطناعي التوليدي
- مصادقة كل وصول إلى بيانات التدريب والنماذج ومصادر الاسترجاع وتفويضه على حدة
- التحقق من كل إجراء ينفذه الوكلاء على حدة، ومنح صلاحيات الأدوات بحسب المهمة ولمدة محدودة
- ضوابط للمدخلات والمخرجات في مواجهة Prompt Injection والمخرجات التي تحتوي هجمات حقن
- تسجيل ومراقبة المدخلات والمخرجات وإصدار النموذج واستدعاءات الأدوات؛ وتقييد معدل الاستخدام
- حماية بيئة التطوير، وتوقيع ملفات النماذج رقميًا، وإثبات منشأ البيانات
- اختبارات الفريق الأحمر قبل الإطلاق وبعد التغييرات الجوهرية؛ واختبار التدابير مجتمعةً
سؤال توجيهي للإدارة العليا وCISO
هل كنا سنلاحظ اليوم هجوم Prompt Injection أو تسريب نموذج أو بيانات تدريب مسمومة، ومن يستجيب حينها وكيف؟
النتائج والأدلة
- سياسات معتمدة مع رقم الإصدار
- مفاهيم الصلاحيات والإعدادات
- أدلة التسجيل والمراقبة
- تقارير الفريق الأحمر وتقارير القبول مع معالجة النتائج
- تذاكر التغيير مع إعادة التحقق
المرحلة 5 · الأشهر 6–10 · ISO/IEC 27001 7.5، 8.1 · الملحق A 5.9، 5.33
ترحيل العمليات والبيانات
تتولى عمليات نظام إدارة أمن المعلومات القائمة حالات الذكاء الاصطناعي، وتنتقل البيانات الحالية إلى نموذج بيانات مشترك يدعم المواءمة مع عدة مراجع، مع تشغيل تجريبي وقبول والحفاظ على سجل الأدلة.
الأساسISO/IEC 27001:2022 7.5، 8.1؛ الملحق A 5.9، 5.33، 8.32؛ النهج: منهجية VamiSec
العثرات النموذجية
- الترحيل قبيل التدقيق مباشرة، فيضيع سجل الأدلة ومسار التدقيق (حرج)
- نقل الموروث القديم كما هو: سجلات مكررة، وتدابير مهجورة، وغياب المالكين (متوسط)
- مواءمة مع إطار واحد فقط، فتنغلق إمكانية إعادة الاستخدام لـ ISO/IEC 42001 أو قانون الذكاء الاصطناعي الأوروبي أو NIS2 (متوسط)
- استمرار عمليات موازية للذكاء الاصطناعي إلى جانب نظام إدارة أمن المعلومات (متوسط)
مرتكزات المعايير
ISO/IEC 27001 7.5ISO/IEC 27001 8.1الملحق A 5.9الملحق A 5.33الملحق A 8.32
خطوات العمل
- خريطة العمليات: توسيع إدارة الأصول والمخاطر والتغييرات والموردين والحوادث والثغرات لتشمل الذكاء الاصطناعي
- حصر جميع السجلات وقوائم التدابير والأدلة ونتائج التدقيق
- تحديد نموذج البيانات المستهدف بما يدعم المواءمة مع عدة مراجع
- التنقية: دمج السجلات المكررة، واستكمال المالكين ومدد الصلاحية
- تشغيل تجريبي بالعينات، وقبول من المسؤولين المختصين
- التحويل في موعد محدد، وتشغيل متوازٍ قصير، وأرشفة مع مراعاة التزامات الحفظ
سؤال توجيهي للإدارة العليا وCISO
هل سنجد بعد الترحيل كل تدبير وكل خطر وكل دليل في موضع واحد فقط، مع سجله التاريخي؟
النتائج والأدلة
- خريطة العمليات (المستهدفة) مع توسعات الذكاء الاصطناعي
- مفهوم الترحيل ومحضر القبول
- جدول المواءمة بين الأطر
- مفهوم أرشفة البيانات القديمة
المرحلة 6 · الأشهر 6–10 · ISO/IEC 27001 7.2، 7.3 · الملحق A 6.3، 6.8
تدريب موجّه لكل فئة مستهدفة
تتعلم كل فئة مستهدفة أي تهديدات الذكاء الاصطناعي عليها منعها أو اكتشافها أو الإبلاغ عنها: من الإدارة العليا، مرورًا بهندسة تعلّم الآلة والتطوير والتشغيل والمشتريات وحماية البيانات، وصولًا إلى المدققين الداخليين وجميع الموظفين.
الأساسISO/IEC 27001:2022 7.2، 7.3، 7.5؛ الملحق A 6.3، 6.8؛ المحتوى مستمد من ISO/IEC 27090 البنود 5 إلى 7؛ الصيغ: توصية من VamiSec
العثرات النموذجية
- فرق هندسة تعلّم الآلة بلا تمارين عملية على تسميم البيانات وسرقة النماذج (حرج)
- غياب أدلة الحضور والفعالية (حرج)
- تدريب موحّد للجميع لا يناسب الإدارة العليا ولا المتخصصين (متوسط)
- إحاطة الإدارة العليا بالمعلومات فقط دون تمكينها من اتخاذ القرارات (متوسط)
مرتكزات المعايير
ISO/IEC 27001 7.2ISO/IEC 27001 7.3الملحق A 6.3الملحق A 6.8
خطوات العمل
- ملفات الكفاءة لكل دور بالوضع المستهدف والوضع الحالي
- إحاطة للإدارة العليا: المسؤولية، والرغبة في المخاطر، والقرارات
- تدريبات متخصصة مع تمارين لفرق هندسة تعلّم الآلة والتطوير والتشغيل
- ورش عمل للمشتريات وحماية البيانات والشؤون القانونية
- تدريب للمدققين الداخليين على تدقيق تدابير الذكاء الاصطناعي
- توعية للجميع: الاستخدام الآمن للذكاء الاصطناعي التوليدي وقنوات الإبلاغ
- قياس الفعالية: اختبارات المعرفة، وسيناريوهات التمرين، ونسبة الإبلاغ
سؤال توجيهي للإدارة العليا وCISO
هل يعرف كل دور أي تهديدات الذكاء الاصطناعي عليه منعها أو اكتشافها أو الإبلاغ عنها، وهل يمكننا إثبات ذلك؟
النتائج والأدلة
- مفهوم التدريب ومصفوفة الكفاءات
- أدلة الحضور لكل فئة مستهدفة
- نتائج اختبارات المعرفة والتمارين
- نسبة إتمام التدريب بوصفها مؤشرًا
المرحلة 7 · الأشهر 9–11 · ISO/IEC 27001 9.2، 10.2 · ISO 19011 · ISO/IEC 27007
التدقيق الداخلي
يتحقق مدققون مستقلون مما إذا كانت تدابير الذكاء الاصطناعي منفّذة وفعّالة، من خلال عينات من الذكاء الاصطناعي واختبارات الفعالية والإجراءات التصحيحية. ومرجع التدقيق هو ISO/IEC 27001 وبيان قابلية التطبيق الخاص بالمؤسسة، لا ISO/IEC 27090.
الأساسISO/IEC 27001:2022 9.2, 10.2; ISO 19011:2026; ISO/IEC 27007:2020
العثرات النموذجية
- مدققون يدققون ما نفّذوه بأنفسهم، فتنتفي الموضوعية (حرج)
- تدقيق الذكاء الاصطناعي بفحص الوثائق فقط، دون عينات (متوسط)
- معايير تدقيق «وفق ISO/IEC 27090» بدلًا من بيان قابلية التطبيق (متوسط)
- إغلاق نتائج التدقيق دون تحليل الأسباب الجذرية (متوسط)
مرتكزات المعايير
ISO/IEC 27001 9.2ISO/IEC 27001 10.2ISO 19011ISO/IEC 27007
خطوات العمل
- توسيع برنامج التدقيق على أساس المخاطر ليشمل أنظمة الذكاء الاصطناعي وتدابيره
- الاستعانة بمدققين ذوي خبرة في الذكاء الاصطناعي أو بخبراء تقنيين
- العينات: الصلاحيات، والسجلات، وتذاكر التغيير، ونتائج الفريق الأحمر، وتقييمات الموردين
- اختبارات الفعالية، مثل حالة اختبار موجّهة لهجوم Prompt Injection
- تصنيف نتائج التدقيق، وتحليل الأسباب، ومتابعة الإجراءات التصحيحية
سؤال توجيهي للإدارة العليا وCISO
هل تحقق طرف مستقل من أن تدابير الذكاء الاصطناعي ليست موصوفة فحسب، بل فعّالة أيضًا؟
النتائج والأدلة
- برنامج التدقيق وخطط التدقيق
- تقارير التدقيق مع عينات من الذكاء الاصطناعي
- خطة الإجراءات التصحيحية
- التحقق من فعالية التصحيحات
المرحلة 8 · الشهر 11 · ISO/IEC 27001 9.1، 9.3، 10.1
مراجعة الإدارة
تراجع الإدارة العليا نظام إدارة أمن المعلومات المشترك بمدخلات خاصة بالذكاء الاصطناعي، كالمؤشرات والحوادث ونتائج الفريق الأحمر والتشريعات، وتتخذ قرارات موثقة بشأن الرغبة في المخاطر والموارد والشهادة.
الأساسISO/IEC 27001:2022 9.1, 9.3, 10.1
العثرات النموذجية
- عرض شرائح بلا قرار موثّق (حرج)
- غياب موضوعات الذكاء الاصطناعي عن المدخلات (متوسط)
- لا مؤشرات، بل حالة المشروع فقط (متوسط)
مرتكزات المعايير
ISO/IEC 27001 9.1ISO/IEC 27001 9.3ISO/IEC 27001 10.1
خطوات العمل
- استكمال المدخلات بوضع الذكاء الاصطناعي: الجرد، والمخاطر، والحوادث، ونتائج الفريق الأحمر، والتشريعات
- إعداد تقارير بمؤشرات أمن الذكاء الاصطناعي
- إعداد مذكرات لاتخاذ القرار بدلًا من تقارير الحالة
- تسجيل القرارات بشأن الرغبة في المخاطر والموارد والنطاق والشهادة في المحضر
- تحديد الأهداف للدورة التالية
سؤال توجيهي للإدارة العليا وCISO
ما القرار الذي تتخذه الإدارة العليا اليوم بشأن مخاطر الذكاء الاصطناعي، وهل هو موثّق؟
النتائج والأدلة
- محضر بالقرارات
- تقرير المؤشرات
- أهداف محدَّثة
- قرار المضي أو عدم المضي في تدقيق الشهادة
المرحلة 9 · اختياري · ISO/IEC 27001 من خلال جهة معتمدة · ISO/IEC 17021-1، 27006-1
اختياري: تدقيق الشهادة
تدقق جهة معتمدة لمنح الشهادات على مرحلتين نظامَ إدارة أمن المعلومات وفق ISO/IEC 27001، مع أنظمة الذكاء الاصطناعي ضمن النطاق وتدابير الذكاء الاصطناعي في بيان قابلية التطبيق. ولا توجد شهادة وفق ISO/IEC 27090.
الأساسISO/IEC 27001:2022؛ ISO/IEC 27006-1:2024؛ حالة الاعتماد لـ ISO/IEC 42001 في ألمانيا: قاعدة بيانات DAkkS، 22 أكتوبر 2026
العثرات النموذجية
- الترويج بعبارة «حاصل على شهادة ISO 27090»، وهي عبارة مضللة (حرج)
- تدقيق المرحلة 2 في وقت مبكر جدًا، دون أدلة تشغيل (حرج)
- النطاق يستثني أنظمة الذكاء الاصطناعي التي يسأل عنها العملاء (متوسط)
- عدم إتمام دورة كاملة من التدقيق الداخلي ومراجعة الإدارة قبل التدقيق (متوسط)
مرتكزات المعايير
ISO/IEC 27001ISO/IEC 17021-1ISO/IEC 27006-1ISO/IEC 42001 اختياريًا
خطوات العمل
- اختيار جهة منح الشهادات المعتمدة، والاتفاق على النطاق ومدة التدقيق
- تدقيق المرحلة 1: التوثيق والجاهزية للشهادة
- تدقيق المرحلة 2: الفعالية في الموقع مع عينات من الذكاء الاصطناعي
- معالجة حالات عدم المطابقة في المواعيد المحددة
- التخطيط لعمليات تدقيق المراقبة وإعادة منح الشهادة، وضم أنظمة الذكاء الاصطناعي الجديدة لاحقًا
- اختياريًا: دراسة تدقيق مشترك مع ISO/IEC 42001
سؤال توجيهي للإدارة العليا وCISO
هل نحتاج إلى الشهادة من أجل العملاء أو المناقصات أو الجهات الرقابية، وهل يغطي النطاق أنظمة الذكاء الاصطناعي التي يُسأل عنها؟
النتائج والأدلة
- تقارير تدقيق المرحلتين 1 و2
- خطة الإجراءات التصحيحية
- الشهادة مع بيان النطاق
- خطة عمليات تدقيق المراقبة
موضوع شامل · عبر جميع المراحل · ISO/IEC 27001 5.1، 5.3، 7.4
إدارة المشروع والأدوار والتواصل
يحتاج المشروع المشترك إلى إدارة تجمع بين نظام الإدارة والخبرة المتخصصة في الذكاء الاصطناعي: لجنة توجيه، وأدوار واضحة، وتواصل مع الموظفين والعملاء والموردين، وإدارة للتغيير تبني القبول.
الأساسISO/IEC 27001:2022 5.1، 5.3، 7.4؛ الملحق A 5.2، 5.8
العثرات النموذجية
- أمن الذكاء الاصطناعي معلّق بشخص واحد في قسم علم البيانات (حرج)
- وحدات الأعمال ترى المشروع واجبًا شكليًا يخص تقنية المعلومات (متوسط)
- العملاء والموردون يعلمون بالمتطلبات الجديدة بعد فوات الأوان (منخفض)
مرتكزات المعايير
ISO/IEC 27001 5.1, 5.3ISO/IEC 27001 7.4الملحق A 5.2الملحق A 5.8
خطوات العمل
- لجنة توجيه بمواعيد ثابتة وصلاحيات لاتخاذ القرار
- نموذج أدوار مع مالكين لكل نظام ذكاء اصطناعي
- خطة تواصل داخلي وخارجي
- تقارير تقدم منتظمة مع المؤشرات
سؤال توجيهي للإدارة العليا وCISO
هل يوجد من يجمع بين نظام الإدارة والخبرة المتخصصة في الذكاء الاصطناعي، بتفويض ووقت كافٍ؟
النتائج والأدلة
- ميثاق المشروع ومحاضر لجنة التوجيه
- نموذج الأدوار ومصفوفة RACI
- خطة التواصل
موضوع شامل · عبر جميع المراحل · ISO/IEC 27001 7.5 · الملحق A 5.33، 5.37
المعلومات الموثقة وإدارة الأدلة
تُنتج كل مرحلة أدلة يجب أن تصمد لاحقًا في التدقيق: وثائق مضبوطة مع رقم الإصدار، وسجلات للتنفيذ والفعالية، ومصفوفة أدلة تربط كل تدبير بالأدلة المثبتة له.
الأساسISO/IEC 27001:2022 7.5؛ الملحق A 5.33، 5.37
العثرات النموذجية
- أدلة مبعثرة في رسائل البريد الإلكتروني والمحادثات ومحركات الأقراص (حرج)
- وثائق بلا رقم إصدار ولا اعتماد (متوسط)
- مدد حفظ الأدلة غير محددة (متوسط)
مرتكزات المعايير
ISO/IEC 27001 7.5الملحق A 5.33الملحق A 5.37
خطوات العمل
- مصفوفة الأدلة: التدبير، والدليل، ومكان الحفظ، والمالك، ومدة الصلاحية
- ضبط الوثائق لسياسة الذكاء الاصطناعي وبطاقات النماذج وأدلة المنشأ وتقارير الاختبار
- توليد الأدلة آليًا حيثما أمكن، مثلًا من أنظمة التسجيل ونظام التذاكر
- تنظيم الحفظ والأرشفة
سؤال توجيهي للإدارة العليا وCISO
هل يمكننا غدًا أن نُطلع أي مدقق على الدليل لكل تدبير من تدابير الذكاء الاصطناعي؟
النتائج والأدلة
- مصفوفة الأدلة
- قاعدة ضبط الوثائق
- مفهوم الأرشفة والحفظ
تحليل الفجوات المشترك
الدليل
النهج بالتفصيل: من مبدأ الدمج إلى الشهادة
أحد عشر فصلًا: مبدأ الدمج، والمراحل التسع بخطوات العمل والجداول والأدلة، إضافة إلى الجهد والأخطاء الشائعة وعوامل النجاح.
مبدأ الدمج: لماذا يكفي نظام ISMS واحد
ليس ISO/IEC 27001 وISO/IEC 27090 معيارين متنافسين، بل طبقتان للمهمة نفسها: أحدهما ينظّم نظام الإدارة، والآخر المحتوى الخاص بالذكاء الاصطناعي.
ISO/IEC 27001 معيار متطلبات: يحدد ما يجب أن يحققه نظام إدارة أمن المعلومات، ولذلك فهو قابل لمنح الشهادة. أما ISO/IEC 27090 فمعيار إرشادي: يصف التهديدات التي تستهدف أنظمة الذكاء الاصطناعي تحديدًا، وكيفية التعرف عليها، وسبل التصدي لها. ولا يشترط نظام إدارة خاصًا به، بل يبني على الممارسة الراسخة لمعياري ISO/IEC 27001 و27002؛ إذ تشترط جملتان مصاغتان بصيغة إلزامية في قسم المبادئ العامة فيه تطبيقَ ضوابط أمن المعلومات بنهج قائم على المخاطر، ومراعاةَ الاختراقات الخاصة بالذكاء الاصطناعي على امتداد دورة الحياة بأكملها.
| الخاصية | ISO/IEC 27001:2022 | ISO/IEC 27090:2026 | في النموذج المشترك |
|---|---|---|---|
| نوع الوثيقة | معيار متطلبات لأنظمة الإدارة | معيار إرشادي يصف التهديدات والتدابير | 27001 يحمل النظام، و27090 يقدّم محتوى الذكاء الاصطناعي |
| قابلية منح الشهادة | نعم، من خلال جهات منح الشهادات المعتمدة | لا: لا شهادة ولا تدقيق «وفق 27090» | شهادة وفق 27001 مع أنظمة الذكاء الاصطناعي ضمن النطاق |
| الجوهر | البنود 4 إلى 10 و93 ضابطًا في الملحق A | أنواع الاختراق التسعة، والموضوعات الشاملة، والملاحق A إلى C | سجل مخاطر واحد، وبيان قابلية تطبيق واحد |
| منطق المخاطر | تقييم المخاطر ومعالجتها مع المقارنة بالملحق A | التهديدات مع العواقب وسبل الاكتشاف والتصدي لكل نوع | الأنواع التسعة بوصفها كتالوج التهديدات في تقييم المخاطر |
| النسخ اللغوية | نسخة ألمانية: DIN EN ISO/IEC 27001:2024-01 | بالإنجليزية فقط، ولا توجد نسخة ألمانية | إدراج المصطلحات بلغتين في مسرد المصطلحات |
| مرجع التدقيق | معايير التدقيق لمنح الشهادة وللتدقيق الداخلي | ليس مرجعًا للتدقيق؛ ويؤثر عبر بيان قابلية التطبيق | يفحص المدققون تدابير الذكاء الاصطناعي بوصفها جزءًا من SoA |
المقارنة: VamiSec، الحالة: 10/2026.
نقطتا ربط تحملان النموذج بأكمله
أولًا تقييم المخاطر: تُقيَّم أنواع الاختراق التسعة لكل نظام ذكاء اصطناعي ضمن النطاق، في السجل نفسه وبالمنهجية نفسها المعتمدة لسائر مخاطر أمن المعلومات. وثانيًا بيان قابلية التطبيق: يسمح ISO/IEC 27001 بتدابير من أي مصدر، ويشترط مقارنتها بالملحق A. وبذلك تتحول إرشادات التصدي في ISO/IEC 27090 إلى ضوابط في نظام إدارة أمن المعلومات، تُنفَّذ وتُراقَب وتُدقَّق وتُفحص ضمن تدقيق الشهادة.
- لا نظام إدارة ثانيًا، ولا منهجية مخاطر ثانية، ولا نظام ثانيًا لضبط الوثائق
- كل تدبير يرد مرة واحدة فقط، ويُواءَم مع عدة مراجع: الملحق A وISO/IEC 27090، وعند الحاجة ISO/IEC 42001 أو قانون الذكاء الاصطناعي الأوروبي
- يتناول التدقيق الداخلي ومراجعة الإدارة وتدقيق الشهادة تدابير الذكاء الاصطناعي بالفحص أيضًا
- من لا يملك بعد نظامًا لإدارة أمن المعلومات يبني النظام وملف الذكاء الاصطناعي في مشروع واحد
تحليل الفجوات المشترك: نضج نظام ISMS وتغطية الذكاء الاصطناعي في جولة واحدة
يجيب تحليل الفجوات عن سؤالين في آن واحد: إلى أي مدى يستوفي نظام إدارة أمن المعلومات متطلبات ISO/IEC 27001؟ وإلى أي مدى أنظمة الذكاء الاصطناعي محمية في ضوء محتوى ISO/IEC 27090؟
التحليلات المنفصلة تعني مقابلات مكررة ونتائج متناقضة. لذلك نفحص كل متطلب من متطلبات البنود 4 إلى 10 وكل ضابط ذي صلة من الملحق A مرة واحدة، ونقيّم في الوقت ذاته ما إذا كان الامتداد الخاص بالذكاء الاصطناعي مشمولًا أيضًا. ويُضاف إلى ذلك النظر في المحتوى الخاص بالذكاء الاصطناعي في ISO/IEC 27090 الذي لا مقابل مباشرًا له في ISO/IEC 27001: أنواع الاختراق التسعة، والثقة الصفرية للنماذج والوكلاء، واختبارات الفريق الأحمر، والتأثيرات المتبادلة بين التدابير، وتراجع فعاليتها مع مرور الوقت.
- تحديد النطاق والسياق
اجتماع انطلاق مع الإدارة العليا وفريق نظام إدارة أمن المعلومات: أهداف المبادرة، كالشهادة أو متطلبات العملاء أو قانون الذكاء الاصطناعي الأوروبي، والنطاق المبدئي، والأطراف المعنية ذات المتطلبات المتعلقة بالذكاء الاصطناعي.
- جرد الذكاء الاصطناعي
حصر جميع أنظمة الذكاء الاصطناعي، سواء كانت مطوّرة داخليًا، أو مشغّلة في بيئتكم السحابية الخاصة، أو مستخدمة عبر API أو SaaS، أو مدمجة في برمجيات جاهزة؛ وتكشف المطابقة مع بيانات المشتريات ومخزون التراخيص ومستودعات الشيفرة وبيانات الشبكة الذكاءَ الاصطناعي الخفي.
- مراجعة الوثائق
السياسة، ومنهجية المخاطر، وسجل المخاطر، وبيان قابلية التطبيق، وأوصاف العمليات، وتقييمات الموردين، وسياسات الذكاء الاصطناعي القائمة.
- المقابلات والعينات
كبير مسؤولي أمن المعلومات وفريق نظام إدارة أمن المعلومات، وتشغيل تقنية المعلومات، وهندسة تعلّم الآلة وعلم البيانات، وتطوير البرمجيات، والمشتريات، وحماية البيانات، ووحدات الأعمال؛ مع عينات فنية لصلاحيات الوصول إلى النماذج والبيانات وللتسجيل ولمرشّحات المدخلات والمخرجات.
- التقييم بمستويات النضج
يُقيَّم كل متطلب على أربعة مستويات، من «غير موجود» إلى «فعّال ومُتحقَّق منه»، تقييمًا مزدوجًا لمتطلب نظام إدارة أمن المعلومات ولامتداده الخاص بالذكاء الاصطناعي.
- سجل الفجوات والملخص التنفيذي للإدارة
الفجوات مع الخطر والجهد والمسؤولين والأولوية؛ وخريطة حرارية لكل بند من بنود المعيار ولكل نظام ذكاء اصطناعي؛ وأهم عشر فجوات للإدارة العليا.
ما يقدّمه تحليل الفجوات
- النسخة الأولى من جرد الذكاء الاصطناعي مع المالكين ودرجة الحرجية
- سجل الفجوات ISO/IEC 27001 × ISO/IEC 27090 مع مستويات النضج
- تقييم مدى صلة أنواع الاختراق التسعة بكل نظام ذكاء اصطناعي
- خريطة حرارية وملخص تنفيذي للإدارة مع الأولويات وتقدير تقريبي للجهد
- توصية بشأن النطاق ومسار الحصول على الشهادة
خطة التدابير المشتركة: سجل واحد، وبيان قابلية تطبيق واحد
تتحول الفجوات إلى خطة تدابير واحدة: قائمة على المخاطر، بمالكين واضحين، ومواءَمة مع عدة مراجع بدلًا من إدارتها في عدة أماكن.
الأساس هو تقييم المخاطر: تُقيَّم أنواع الاختراق ذات الصلة لكل نظام ذكاء اصطناعي ضمن النطاق من حيث احتمال الحدوث والعواقب. ثم تختار معالجة المخاطر التدابير، من الملحق A أو من ISO/IEC 27090 أو مما تستنبطه المؤسسة بنفسها، وتقارنها بالملحق A كي لا يغيب أي ضابط لازم. وهكذا ينشأ بيان قابلية تطبيق موسَّع يذكر لكل تدبير مصدره ومبرره وحالة تنفيذه.
طريقان إلى بيان قابلية التطبيق
الامتداد الخاص بالذكاء الاصطناعي للضوابط القائمة
حيثما يغطي ضابط من الملحق A جوهر التهديد، يُوسَّع بامتداد خاص بالذكاء الاصطناعي: كتوسيع التسجيل ليشمل المدخلات والمخرجات وإصدار النموذج واستدعاءات الأدوات، وعلاقات الموردين لتشمل مزوّدي النماذج، وإدارة التغيير لتشمل تغيير النماذج وإعادة تدريبها.
ضوابط إضافية للذكاء الاصطناعي
حيثما لا يوجد مقابل، يُنشأ ضابط مستقل له معرّف ووصف ومصدر في ISO/IEC 27090 وصلة بالخطر الذي يعالجه ومالك؛ مثل تقييد معدل استخدام النموذج للوقاية من تسريبه، أو إعادة التحقق من التدابير بعد إعادة التدريب.
| نوع الاختراق | التدبير المشترك (مثال) | نقطة الربط في الملحق A (مواءمة VamiSec) |
|---|---|---|
| Data Poisoning | دليل المنشأ وفحص السلامة لكل مجموعة بيانات، والحد من البيانات | الجرد، وإخفاء البيانات، ودورة حياة التطوير الآمن |
| Evasion | اختبارات المتانة بمدخلات متلاعب بها، وكشف المدخلات الخبيثة | مراقبة الأنشطة، واختبار الأمن أثناء التطوير والقبول |
| Membership Inference | تقليل البيانات إلى الحد الأدنى، وتقييد المخرجات، والتقييم بالتعاون مع فريق حماية البيانات | حماية البيانات، وإخفاء البيانات، ومنع تسرّبها |
| Model Exfiltration | حدود عدد الطلبات وتقييد معدل الاستخدام، ومراقبة أنماط الاستعلام، والتسجيل | التسجيل، ومراقبة الأنشطة، والتحكم في الوصول |
| Model Inversion | تقييد المخرجات، والحد من البيانات، واختبارات الاستدلال | حماية البيانات، وإخفاء البيانات |
| Direct Model Poisoning | بيئة تطوير محمية، والتوقيعات والمجاميع الاختبارية لملفات النماذج | فصل البيئات، والوصول إلى الشيفرة المصدرية، ودورة حياة التطوير الآمن |
| Sensitive Model Output | مرشّحات المخرجات، والحد من البيانات في التدريب وفي السياق | منع تسرّب البيانات، والتصنيف |
| Prompt Injection | الفصل بين التعليمات والبيانات، ومرشّحات المدخلات، والموافقة على الإجراءات ذات العواقب | متطلبات أمن التطبيقات، والبرمجة الآمنة، والمراقبة |
| مخرجات تحتوي هجمات حقن | معاملة المخرجات على أنها غير موثوقة، وترميزها وفحصها، وقوائم السماح (Allowlists) | متطلبات أمن التطبيقات، والبرمجة الآمنة |
المواءمة مع الملحق A تفسير عمل من VamiSec؛ ولا يذكر ISO/IEC 27090 نفسه مرتكزات مباشرة سوى ضوابط ISO/IEC 27002 الخاصة بالتسجيل والمراقبة والبنية الآمنة للأنظمة.
ترتيب الأولويات بدلًا من تنفيذ كل شيء في آن واحد
- التدابير مضمونة الفائدة أولًا: جرد الذكاء الاصطناعي، والمالكون، وحماية الوصول، والتسجيل، وقواعد استخدام الذكاء الاصطناعي التوليدي
- ثم بحسب المخاطر: أكثر أنظمة الذكاء الاصطناعي حرجًا، وأنواع الاختراق ذات التقييم المرتفع
- مراعاة المواعيد النهائية: عمليات تدقيق العملاء، وتدقيق المراقبة القادم، والتزامات الأنظمة عالية المخاطر في قانون الذكاء الاصطناعي الأوروبي اعتبارًا من ديسمبر 2027
- الحصول على قبول رسمي للمخاطر المتبقية من مالكي المخاطر، لا من فريق المشروع
مفهوم التنفيذ وخارطة الطريق
يجعل مفهوم التنفيذ خطة التدابير قابلة للإدارة: من يقرر، ومن ينفّذ، وبأي ترتيب، وبأي ميزانية، وكيف تتعرف الإدارة العليا على التقدم.
يشترط ISO/IEC 27001 إجراء التغييرات على نظام إدارة أمن المعلومات بطريقة مخططة، وتوسعة الذكاء الاصطناعي تغيير من هذا النوع؛ ومن الممارسات المجرَّبة تحديد الغرض والعواقب المحتملة والموارد والمسؤوليات مسبقًا. فهذا يحمي الشهادة القائمة، لأن النظام يبقى فعّالًا أثناء إعادة البناء، ويمنح البناء الجديد هيكلًا واضحًا. ويشمل المفهوم تنظيم المشروع وحزم العمل والاعتماديات والميزانية والتواصل والمؤشرات.
| الدور | المهمة في المشروع المشترك |
|---|---|
| لجنة التوجيه (الإدارة العليا) | التفويض، والميزانية، والرغبة في مخاطر الذكاء الاصطناعي، والقرار بشأن النطاق والشهادة |
| مسؤولو ISMS / CISO | الإدارة الشاملة، والمنهجية، وبيان قابلية التطبيق، والتحضير للتدقيق |
| قائد أمن الذكاء الاصطناعي | القيادة المتخصصة لتدابير الذكاء الاصطناعي، وحلقة الوصل مع هندسة تعلّم الآلة والتطوير |
| مالك كل نظام ذكاء اصطناعي | تقييم المخاطر، والتنفيذ في نطاق مسؤوليته، وقبول المخاطر المتبقية |
| تشغيل تقنية المعلومات وSOC | التسجيل والمراقبة ومعالجة الحوادث لأنظمة الذكاء الاصطناعي |
| المشتريات وإدارة الموردين | متطلبات الذكاء الاصطناعي المفروضة على المزوّدين، والعقود، والتقييمات |
| حماية البيانات والشؤون القانونية | مخاطر حماية البيانات الناشئة عن بيانات التدريب والمخرجات، والالتزامات التنظيمية |
خارطة طريق على موجات
- الموجة 0 · الأسابيع 1–4التفويض والإجراءات الفورية
تأكيد النطاق، واستكمال جرد الذكاء الاصطناعي، وتسمية المالكين، ونشر قواعد استخدام الذكاء الاصطناعي التوليدي، وتنقية صلاحيات الوصول إلى النماذج والبيانات، وتفعيل التسجيل في أكثر الأنظمة حرجًا.
- الموجة 1 · الأشهر 2–4الحوكمة والمنهجية
إقرار السياسة وسياسة أمن الذكاء الاصطناعي، وإطلاق خطة معالجة المخاطر من المرحلة 2، وتحديد متطلبات الموردين.
- الموجة 2 · الأشهر 3–8التدابير التقنية
الثقة الصفرية للبيانات والنماذج والوكلاء، وضوابط المدخلات والمخرجات، وحماية بيئة التطوير، والمراقبة وتقييد معدل الاستخدام، واختبارات الفريق الأحمر لأكثر الأنظمة حرجًا.
- الموجة 3 · الأشهر 6–10الترحيل والتدريب
ترحيل العمليات والبيانات، والتدريب الموجّه لكل فئة مستهدفة، وقياس المؤشرات، وجمع الأدلة.
- الموجة 4 · الأشهر 9–12الفحص واتخاذ القرار
التدقيق الداخلي، والإجراءات التصحيحية، ومراجعة الإدارة، والقرار بشأن تدقيق الشهادة.
المدد الزمنية قيم استرشادية من المشاريع لبناء مشترك من الصفر بعدد محدود من أنظمة الذكاء الاصطناعي. ومع نظام قائم لإدارة أمن المعلومات حاصل على الشهادة، تسقط أجزاء كبيرة من الموجتين 1 و4، وكثيرًا ما يمكن حينها إدخال توسعة الذكاء الاصطناعي قبل تدقيق المراقبة القادم.
مؤشرات للتوجيه والإدارة
- نسبة أنظمة الذكاء الاصطناعي التي لها مالك وتقييم للمخاطر وقيد في بيان قابلية التطبيق
- نسبة أنظمة الذكاء الاصطناعي الحرجة المزوّدة بتسجيل الاستدلال ومراقبته
- النتائج المفتوحة من اختبارات الفريق الأحمر والتدقيق بحسب عمرها وشدتها
- نسبة إتمام التدريب لكل فئة مستهدفة
- التزام حزم العمل بالمواعيد المحددة في خارطة الطريق
تنفيذ التدابير المشتركة
يجري التنفيذ تنظيميًا وتقنيًا، ويترك كل تدبير دليلًا يحتاجه التدقيق الداخلي ومنح الشهادة لاحقًا.
تنظيميًا، يبدأ التنفيذ بقواعد تخص الجميع: السياسة المستكملة بجوانب الذكاء الاصطناعي، وقواعد استخدام الذكاء الاصطناعي التوليدي، وتصنيف بيانات التدريب والموجّهات والمخرجات، وإجراء لإدارة التغيير يعامل تغيير النماذج وإعادة تدريبها وتعديل موجّهات النظام (System Prompts) أو مصادر الاسترجاع معاملةَ تغييرات البرمجيات. وتقنيًا، يتبع التنفيذ أنواع الاختراق التي حصلت على تقييم مرتفع في تقييم المخاطر.
الثقة الصفرية خيطًا ناظمًا
يطبّق ISO/IEC 27090 على الذكاء الاصطناعي مبادئ الثقة الصفرية التي يصفها ISO/IEC 27002 للبنى الآمنة للأنظمة: إذ يخضع كل وصول إلى بيانات التدريب والنماذج ومصادر الاسترجاع للمصادقة والتفويض على حدة، وتُرسم لتطبيقات الذكاء الاصطناعي حدود واضحة، ويُتحقق من كل إجراء ينفذه وكلاء الذكاء الاصطناعي على حدة، وتُمنح الصلاحيات للمهمة وحدها ولمدة محدودة، ويُراقب سلوك الأنظمة باستمرار. وتسري هذه المبادئ في جميع إرشادات التصدي في المعيار.
البيانات والنماذج
أدلة المنشأ وفحوص السلامة لمجموعات البيانات، والحد من البيانات، وبيئات تطوير محمية ومنفصلة، والتوقيعات والمجاميع الاختبارية لملفات النماذج.
التطبيق ووقت التشغيل
الفصل بين التعليمات والبيانات، ومرشّحات المدخلات والمخرجات، ومعاملة المخرجات على أنها غير موثوقة، والموافقة على الإجراءات ذات العواقب، وتقييد معدل الاستخدام في مواجهة الاستعلامات الجماعية.
الاكتشاف والاستجابة
تسجيل المدخلات والمخرجات وإصدار النموذج واستدعاءات الأدوات؛ والمراقبة لرصد إساءة الاستخدام وأنماط التسريب والانجراف (Drift)؛ وخطط استجابة لحوادث الذكاء الاصطناعي ضمن إدارة الحوادث القائمة.
الاختبار والمحافظة
اختبارات الفريق الأحمر قبل الإطلاق وبعد التغييرات الجوهرية، واختبار جميع التدابير مجتمعةً بسبب التأثيرات المتبادلة المحتملة، وإعادة التحقق بعد إعادة التدريب، لأن فعالية التدابير قد تتراجع مع مرور الوقت.
أدلة تجمعونها الآن
- سياسات وقواعد استخدام معتمدة مع رقم الإصدار
- الإعدادات ومفاهيم الصلاحيات للنماذج والبيانات والوكلاء
- أدلة التسجيل والمراقبة مع تحليلات نموذجية
- تقارير اختبارات الفريق الأحمر واختبارات القبول مع معالجة النتائج
- تذاكر التغيير لتغيير النماذج وإعادة تدريبها مع إعادة التحقق
ترحيل العمليات والبيانات
لا تُنشئ توسعة الذكاء الاصطناعي عالمًا موازيًا: إذ تُوسَّع عمليات نظام إدارة أمن المعلومات القائمة، وتُنقل البيانات الحالية إلى نموذج بيانات مشترك، مع سجل أدلة متصل بلا ثغرات.
للترحيل مستويان. فعلى مستوى العمليات، تتولى عمليات نظام إدارة أمن المعلومات القائمة حالات الذكاء الاصطناعي، بدلًا من أن ينشأ إلى جانب النظام عالم مستقل من عمليات الذكاء الاصطناعي. وعلى مستوى البيانات، تُنقل السجلات والتدابير والأدلة من الجداول وصفحات الويكي والأدوات القديمة إلى نموذج بيانات موحّد، يوجد فيه كل تدبير مرة واحدة فقط ويحيل إلى عدة أطر.
| عملية ISMS القائمة | توسعة للذكاء الاصطناعي |
|---|---|
| إدارة الأصول والجرد | أنظمة الذكاء الاصطناعي والنماذج ومجموعات البيانات والموجّهات وصلاحيات الأدوات؛ وقائمة مكونات الذكاء الاصطناعي (AI-BOM) |
| إدارة المخاطر | كتالوج التهديدات بأنواع الاختراق التسعة، وإعادة التقييم عند تغيّر النماذج والبيانات |
| إدارة التغيير | تغيير النماذج، وإعادة التدريب، وتعديل موجّهات النظام ومصادر الاسترجاع، مع إعادة التحقق |
| إدارة الموردين | مزوّدو النماذج ومصادر مجموعات البيانات ومكتبات تعلّم الآلة وأدوات MLOps، مع استبيان خاص بالذكاء الاصطناعي |
| إدارة الحوادث | مؤشرات الكشف لكل نوع من التهديدات، وخطط الاستجابة الخاصة بالذكاء الاصطناعي، وحفظ الأدلة بما يشمل الموجّهات وإصدار النموذج |
| إدارة الثغرات | النشرات الأمنية لأطر تعلّم الآلة وخوادم النماذج وعملاء الذكاء الاصطناعي، وتثبيت الإصدارات |
| التسجيل والمراقبة | المدخلات والمخرجات، واستدعاءات الأدوات، وأنماط الاستعلام، والانجراف (Drift) |
| ضبط المعلومات الموثقة | سياسة الذكاء الاصطناعي، وبطاقات النماذج، وأدلة المنشأ، وتقارير الفريق الأحمر |
ترحيل البيانات في خمس خطوات
- الحصر
ما السجلات وقوائم التدابير والأدلة ونتائج التدقيق الموجودة، وأين توجد، وما مستوى جودتها؟
- نموذج البيانات المستهدف
نموذج واحد للأصول والمخاطر والضوابط والأدلة والموردين، مع المواءمة مع ISO/IEC 27001 وISO/IEC 27090، وعند الحاجة مع ISO/IEC 42001 أو قانون الذكاء الاصطناعي الأوروبي أو NIS2 أو DORA.
- التنقية
دمج السجلات المكررة، واستكمال المالكين ومدد الصلاحية، وحسم أمر التدابير المهجورة؛ فليس كل موروث قديم يستحق الترحيل.
- التشغيل التجريبي والقبول
ترحيل تجريبي بالعينات، وقبول من المسؤولين المختصين، ومطابقة أعداد السجلات.
- التحويل والأرشفة
موعد تحويل محدد، وتشغيل متوازٍ قصير، وأرشفة البيانات القديمة مع مراعاة التزامات الحفظ؛ إذ يجب الحفاظ على سجل الأدلة للتدقيق القادم.
تدريب موجّه لكل فئة مستهدفة
يشترط ISO/IEC 27001 توفر الكفاءة في الأدوار ذات الصلة بالأمن، والوعي لدى جميع الموظفين. وفي الذكاء الاصطناعي يعني ذلك أن تتعلم كل فئة مستهدفة أي التهديدات عليها منعها أو اكتشافها أو الإبلاغ عنها.
يُستمد المحتوى من أنواع الاختراق ومن التدابير المحددة في المرحلة 2، ولذلك يختلف اختلافًا واضحًا من دور إلى آخر. فالتدريب الموحّد للجميع لا يفي بحاجة الإدارة العليا، التي عليها تقييم المخاطر واعتماد الموارد، ولا بحاجة فرق هندسة تعلّم الآلة، التي عليها منع هجمات محددة على البيانات والنماذج.
| الفئة المستهدفة | محاور التركيز | الصيغة (مقترحة) |
|---|---|---|
| الإدارة العليا ومجلس الإدارة | المسؤولية، والرغبة في مخاطر الذكاء الاصطناعي، والتهديدات الرئيسية، والإطار التنظيمي، والقرارات في مراجعة الإدارة | إحاطة، من 90 إلى 120 دقيقة، سنويًا |
| CISO ومسؤول أمن المعلومات وفريق ISMS | ISO/IEC 27090 بالتفصيل، ومنهجية المخاطر، وتوسيع بيان قابلية التطبيق، والتحضير للتدقيق | ورشة عمل، يوم إلى يومين |
| هندسة تعلّم الآلة وعلم البيانات | Data Poisoning وDirect Model Poisoning، ومنشأ البيانات، وخط معالجة آمن لتعلّم الآلة، وحماية بيئة التطوير، واختبارات الفريق الأحمر | تدريب مع تمارين، يوم إلى يومين |
| تطوير البرمجيات | Prompt Injection، ومعالجة المخرجات، والبنى الآمنة لأنظمة RAG والوكلاء، والاختبارات | تدريب مع تمارين، يوم واحد |
| تشغيل تقنية المعلومات وSOC | تسجيل الاستدلال، واكتشاف إساءة الاستخدام والتسريب، وتقييد معدل الاستخدام، وخطط الاستجابة الخاصة بالذكاء الاصطناعي | تدريب، من نصف يوم إلى يوم |
| المشتريات وإدارة الموردين | أسئلة لمزوّدي النماذج، وبنود العقود، وقائمة مكونات الذكاء الاصطناعي، وتقييم مصادر مجموعات البيانات | ورشة عمل، نصف يوم |
| حماية البيانات والشؤون القانونية | Membership Inference وModel Inversion، والمخرجات الحساسة، ونقاط التماس مع اللائحة العامة لحماية البيانات (GDPR) وقانون الذكاء الاصطناعي الأوروبي | ورشة عمل، نصف يوم |
| المدققون الداخليون | تدقيق تدابير الذكاء الاصطناعي، والعينات، وتقييم الأدلة، وأسئلة الفحص لكل نوع من أنواع الاختراق | تدريب، يوم واحد |
| جميع الموظفين | الاستخدام الآمن للذكاء الاصطناعي التوليدي، وعدم إدخال بيانات سرية في خدمات غير معتمدة، والإبلاغ عن الحالات المريبة | تعلّم إلكتروني، من 30 إلى 45 دقيقة، سنويًا وعند وجود داعٍ |
الصيغ والمدد توصيات من VamiSec؛ وتتحدد بحسب عدد أنظمة الذكاء الاصطناعي ودرجة حرجيتها.
إثبات الفعالية
- ملف الكفاءة لكل دور بالوضع المستهدف والوضع الحالي
- أدلة الحضور واختبارات معرفة قصيرة
- أدلة عملية مثل اجتياز سيناريوهات التمرين
- مؤشرات في مراجعة الإدارة: نسبة إتمام التدريب لكل فئة مستهدفة، والبلاغات عن الحالات المريبة
التدقيق الداخلي: فحص مستقل لتدابير الذكاء الاصطناعي
يُبيّن التدقيق الداخلي للإدارة العليا، ولاحقًا لجهة منح الشهادات، ما إذا كانت تدابير الذكاء الاصطناعي ليست موصوفة فحسب، بل منفّذة وفعّالة أيضًا.
يشترط ISO/IEC 27001 إجراء عمليات تدقيق داخلي على فترات مخططة، وبرنامج تدقيق يحدد التواتر والأساليب والمسؤوليات وقنوات الإبلاغ، ومدققين موضوعيين ومحايدين. والمعياران الإرشاديان لذلك هما ISO 19011 لتدقيق أنظمة الإدارة وISO/IEC 27007 لتدقيق أنظمة إدارة أمن المعلومات. ومرجع التدقيق هو ISO/IEC 27001 والمتطلبات الداخلية للمؤسسة، أي بيان قابلية التطبيق فيما يخص تدابير الذكاء الاصطناعي. أما ISO/IEC 27090 فليس مرجعًا للتدقيق؛ وإنما يؤثر عبر التدابير التي اعتمدتموها منه.
أسئلة فحص نموذجية تخص الذكاء الاصطناعي
- هل جميع أنظمة الذكاء الاصطناعي العاملة في الإنتاج مدرجة في الجرد، وهل يتطابق الجرد مع بيانات المشتريات والشبكة؟
- هل يوجد لكل نظام ذكاء اصطناعي ضمن النطاق تقييم مخاطر محدَّث يشمل أنواع الاختراق ذات الصلة؟
- هل تتوافق صلاحيات الوصول إلى النماذج وبيانات التدريب ومصادر الاسترجاع مع مفهوم الصلاحيات؟ عينة من الصلاحيات.
- هل تُسجَّل المدخلات والمخرجات وإصدار النموذج واستدعاءات الأدوات وتُحلَّل؟ عينة من السجلات.
- هل جرى الاختبار وإعادة التحقق قبل آخر تغيير للنموذج؟ عينة من تذاكر التغيير.
- هل عولجت نتائج اختبارات الفريق الأحمر وتُوبعت؟
- هل قُيِّم مزوّدو النماذج وأُلزموا تعاقديًا؟
| العنصر | الصيغة في النموذج المشترك |
|---|---|
| برنامج التدقيق | قائم على المخاطر: أكثر أنظمة الذكاء الاصطناعي حرجًا وأنواع الاختراق ذات التقييم المرتفع أولًا؛ وجميع البنود والضوابط ذات الصلة خلال دورة الشهادة |
| المدققون | مستقلون عن التنفيذ؛ مع خبرة متخصصة في الذكاء الاصطناعي داخل الفريق أو عبر الاستعانة بخبراء تقنيين |
| الأساليب | المقابلات، وفحص الوثائق، والعينات، والاطلاع الميداني على خط معالجة تعلّم الآلة، واختبارات الفعالية مثل حالة اختبار موجّهة لهجوم Prompt Injection |
| نتائج التدقيق | حالات عدم المطابقة، والملاحظات، وفرص التحسين، مع تحليل الأسباب الجذرية والإجراءات التصحيحية |
| التوقيت | قبل تدقيق الشهادة، دورة كاملة واحدة على الأقل تغطي النطاق بأكمله |
مراجعة الإدارة: الإدارة العليا تقرر بشأن مخاطر الذكاء الاصطناعي
في مراجعة الإدارة تقيّم الإدارة العليا الحصيلة وتتخذ القرارات التي تطوّر نظام إدارة أمن المعلومات. وفي النموذج المشترك تُضاف مدخلات وقرارات خاصة بالذكاء الاصطناعي.
يحدد ISO/IEC 27001 ما يجب على الإدارة العليا تقييمه على فترات مخططة: حالة الإجراءات المتخذة في مراجعات الإدارة السابقة، والتغيرات في القضايا الداخلية والخارجية وفي احتياجات الأطراف المعنية، والتغذية الراجعة عن أداء أمن المعلومات بما فيها حالات عدم المطابقة ونتائج القياس والتدقيق ومدى تحقيق الأهداف، والتغذية الراجعة من الأطراف المعنية، ونتائج تقييم المخاطر وحالة معالجة المخاطر، وفرص التحسين. والنتيجة قرارات موثقة.
| المدخلات وفق ISO/IEC 27001 | امتداد الذكاء الاصطناعي في النموذج المشترك |
|---|---|
| التغيرات في القضايا والأطراف المعنية | أنظمة ذكاء اصطناعي جديدة وما اكتُشف من ذكاء اصطناعي خفي، ومتطلبات العملاء، ومواعيد قانون الذكاء الاصطناعي الأوروبي، وتطور المعايير مثل معيار الخصوصية ISO/IEC 27091 |
| حالات عدم المطابقة والإجراءات التصحيحية | نتائج مفتوحة تخص الذكاء الاصطناعي من التدقيق والتشغيل |
| نتائج المراقبة والقياس | المؤشرات: تغطية الجرد، والتسجيل، والوقت حتى الاكتشاف، والانجراف (Drift) |
| نتائج التدقيق | نتائج التدقيق الداخلي بشأن تدابير الذكاء الاصطناعي، ونتائج الفريق الأحمر |
| نتائج تقييم المخاطر | وضع مخاطر الذكاء الاصطناعي لكل نظام، والتهديدات الجديدة المستخلصة من الحوادث ومعلومات التهديدات |
| فرص التحسين | الأدلة المؤتمتة، ودمج نظام لإدارة الذكاء الاصطناعي وفق ISO/IEC 42001 |
قرارات ينبغي أن ترد في المحضر
- الرغبة في مخاطر الذكاء الاصطناعي، وقبول المخاطر المتبقية لأكثر الأنظمة حرجًا
- الموارد للموجات التالية من خارطة الطريق
- تعديلات النطاق عند إضافة أنظمة ذكاء اصطناعي جديدة
- المضي أو عدم المضي في تدقيق الشهادة
- الأهداف والمؤشرات للدورة التالية
تدقيق الشهادة: ISO 27001 مع الذكاء الاصطناعي ضمن النطاق
من يحتاج إلى إثبات خارجي يُخضع نظام إدارة أمن المعلومات المشترك لتدقيق جهة معتمدة لمنح الشهادات. والشهادة تُمنح وفق ISO/IEC 27001، أما تدابير الذكاء الاصطناعي فتُفحص ضمن التدقيق بوصفها جزءًا من بيان قابلية التطبيق.
- اختيار جهة منح الشهادات
اختيار جهة معتمدة، وفي ألمانيا تكون معتمدة من DAkkS؛ والاتفاق على النطاق والمواقع ومدة التدقيق. وينظّم ISO/IEC 17021-1 وISO/IEC 27006-1 المتطلبات المفروضة على هذه الجهات.
- تدقيق المرحلة 1
فحص التوثيق والجاهزية للشهادة: النطاق مع أنظمة الذكاء الاصطناعي، وتقييم المخاطر، وبيان قابلية التطبيق، وتخطيط التدقيق الداخلي ومراجعة الإدارة وتنفيذهما.
- تدقيق المرحلة 2
فحص الفعالية في الموقع: مقابلات وجولات ميدانية وعينات، وفي أنظمة الذكاء الاصطناعي مثلًا مفاهيم الصلاحيات والسجلات وتقارير الاختبار وأدلة التغيير.
- الإجراءات التصحيحية والقرار
تُعالَج حالات عدم المطابقة ضمن المهل التي تحددها جهة منح الشهادات؛ ثم تتخذ الجهة قرارها بشأن منح الشهادة.
- الشهادة ودورتها
تسري الشهادة ثلاث سنوات؛ وتُجرى في السنوات التالية عمليات تدقيق المراقبة، ثم إعادة منح الشهادة. وتُضم أنظمة الذكاء الاصطناعي الجديدة لاحقًا عبر النطاق وبيان قابلية التطبيق.
ما تذكره الشهادة وما لا تذكره
تشهد الشهادة بنظام لإدارة أمن المعلومات وفق ISO/IEC 27001 لنطاق موصوف. فإذا شمل هذا النطاق أنظمة الذكاء الاصطناعي، كان أمنها جزءًا من نظام الإدارة الحاصل على الشهادة. ولا تحمل الشهادة عبارة «حاصل على شهادة وفق ISO/IEC 27090»، ولا يجوز أن يُفهم ذلك من التواصل أيضًا. والصياغة السليمة: «نظام إدارة أمن المعلومات حاصل على شهادة وفق ISO/IEC 27001؛ وتسترشد تدابير أنظمة الذكاء الاصطناعي لدينا بـ ISO/IEC 27090».
اختياريًا: تدقيق مشترك مع ISO/IEC 42001
من يريد إضافةً إلى ذلك إثبات إدارة الذكاء الاصطناعي ككل، من تقييم الأثر والمسؤوليات إلى دورة الحياة وجودة البيانات، يمكنه دمج نظام لإدارة الذكاء الاصطناعي وفق ISO/IEC 42001. ويتبع المعياران البنية الأساسية نفسها، وعمليات التدقيق المشتركة ممكنة. ويُراعى أنه في 22 أكتوبر 2026 لم تكن أي جهة معتمدة من DAkkS لمنح الشهادات وفق ISO/IEC 42001 مدرجة في ألمانيا؛ وينبغي فحص العروض المستندة إلى اعتماد من هيئات اعتماد أخرى كلٍّ على حدة.
الجهد والأخطاء الشائعة وعوامل النجاح
ما الذي يُنجح المشاريع المشتركة، وما الذي يُفشلها في الممارسة في أغلب الأحيان.
| نقطة الانطلاق | المسار النموذجي | المدة الاسترشادية |
|---|---|---|
| ISMS حاصل على شهادة ISO/IEC 27001، والذكاء الاصطناعي مستخدَم فقط | توسعة الذكاء الاصطناعي بوصفها تغييرًا مخططًا، تُعرض في تدقيق المراقبة القادم | نحو 3 إلى 6 أشهر |
| ISMS حاصل على الشهادة، مع نماذج خاصة أو ضبط دقيق | توسعة كاملة العمق للبيانات والنماذج والتطوير | نحو 6 إلى 9 أشهر |
| لا يوجد ISMS، والذكاء الاصطناعي مستخدَم | بناء مشترك لنظام ISMS وملف الذكاء الاصطناعي | نحو 9 إلى 12 شهرًا حتى الجاهزية للشهادة |
| ذكاء اصطناعي عالي المخاطر أو وظيفة حرجة | نظام ISMS بملف للذكاء الاصطناعي، إضافة إلى ISO/IEC 42001 والمقارنة مع قانون الذكاء الاصطناعي الأوروبي | بحسب المشروع؛ يُنصح بالبدء مبكرًا |
قيم استرشادية من المشاريع؛ والعوامل الحاسمة هي عدد أنظمة الذكاء الاصطناعي ونوعها، ونضج نقطة الانطلاق، والموارد المتاحة.
سبعة أخطاء نراها كثيرًا
- سجل ثانٍ أو نظام إدارة مستقل للذكاء الاصطناعي إلى جانب نظام إدارة أمن المعلومات، مما يعني صيانة مزدوجة وتقييمات متناقضة
- التعامل مع ISO/IEC 27090 كقائمة تحقق تُستوفى بنودها، بدلًا من ترتيب الأولويات عبر تقييم المخاطر
- إغفال الذكاء الاصطناعي الخفي في البرمجيات الجاهزة وخدمات SaaS
- الاعتماد في الحماية على قواعد الموجّهات وحدها بدلًا من الصلاحيات والموافقات والعزل
- غياب تسجيل عمليات الاستدلال، فتمرّ الحوادث دون أن تُلاحَظ، وتفتقر عمليات التدقيق إلى الأدلة
- الترحيل قبيل التدقيق مباشرة، فيضيع سجل الأدلة
- الترويج بعبارة «حاصل على شهادة ISO 27090»، وهي عبارة مضللة وعرضة للطعن بموجب قانون المنافسة
عوامل النجاح
- تفويض ظاهر من الإدارة العليا مع تحديد الرغبة في مخاطر الذكاء الاصطناعي
- مالك لكل نظام ذكاء اصطناعي في وحدة الأعمال، لا في تقنية المعلومات وحدها
- نموذج بيانات واحد، مواءَم مع عدة مراجع
- تدابير مضمونة الفائدة (No-Regret) مبكرة لتحقيق أثر سريع
- اختبارات الفريق الأحمر بوصفها دليلًا على الفعالية
- تدريب حسب الفئة المستهدفة بدلًا من دورة موحّدة للجميع
تقييم ذاتي
فحص الفجوات المشترك: نضج نظام ISMS وتغطية الذكاء الاصطناعي في جولة واحدة
المرحلة 1 بصورة مصغّرة: ما يصل إلى 33 سؤالًا في ثمانية مجالات عمل، لكلٍّ منها إحالة مرجعية في ISO/IEC 27001 أو ملحقه A أو ISO/IEC 27090. وتتحكم أربعة بيانات عن ملفكم في الأسئلة وفي المستوى المستهدف. والنتيجة، أي مؤشر الجاهزية والمخطط الراداري وأكبر الفجوات والخطة الزمنية وقائمة الأدلة، لا تغني عن تحليل للفجوات بإشراف مختصين، لكنها تبيّن لكم في نحو 15 دقيقة أين تقفون. ومستويات النضج والمستويات المستهدفة والمواءمات تصنيفٌ وضعته VamiSec.
0 / 33 أسئلة تمت الإجابة عنها
نتائج تقييمكم
لم تتم الإجابة عن جميع الأسئلة بعد، لذا فالتقييم مبدئي.
أكبر الفجوات لديكم
لم تتم الإجابة عن جميع الأسئلة بعد، لذا فالتقييم مبدئي.
ينقلكم الزر إلى النموذج، حيث يمكنكم إرسال نتيجتكم معه اختياريًا.
تبقى إجاباتكم في متصفحكم. ولا يُحفظ أي شيء أو يُنقل ما لم ترسلوه بأنفسكم عبر النموذج.
ورقة بيضاء مجانية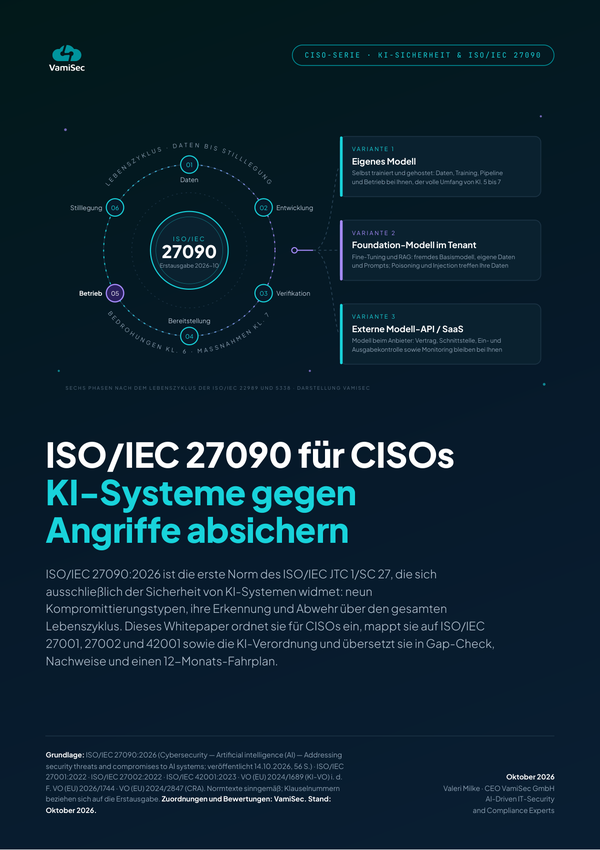
ISO/IEC 27090 لكبار مسؤولي أمن المعلومات: أساس العمل للمشروع المشترك
تقدّم ورقتنا البيضاء حول ISO/IEC 27090 اللبنات التي تحتاجونها للنهج المشترك: بطاقات تعريف التهديدات لتقييم المخاطر، وإرشادات بيان قابلية التطبيق (SoA) ومصفوفة المواءمة لخطة التدابير، وأسئلة الفحص ومصفوفة الأدلة للتدقيق الداخلي ومراجعة الإدارة، مع الإحالات المرجعية وفصل واضح بين ما يرد في المعيار وما تقتضيه التشريعات وما توصي به VamiSec.
- ملخص تنفيذي ونقاط رئيسية لمذكرة مجلس الإدارة: معيار إرشادي لا شهادة، وحالة المعيار وبنيته، والوضع في منطقة DACH (ألمانيا والنمسا وسويسرا)
- تسع بطاقات تعريف للتهديدات مع سبل الاكتشاف والتصدي، وتصنيف حسب دورة الحياة، وجدول بحالات واقعية من 2023 إلى 2026
- مصفوفة مواءمة مع ISO/IEC 27002 وISO/IEC 42001 وقانون الذكاء الاصطناعي الأوروبي وNIST وMITRE ATLAS وOWASP وETSI
- جدول للتقييم الذاتي، وإرشادات SoA، وأسئلة فحص للمراجعة الداخلية والتدقيق، ومصفوفة أدلة، ومؤشرات، وخطة زمنية لمدة 12 شهرًا
ما تقدّمه الورقة البيضاء للنهج المشترك
بطاقات تعريف التهديدات للمرحلة 1
كل نوع من أنواع الاختراق التسعة مع وصفه وعواقبه وسبل اكتشافه والتصدي له بصياغتنا الخاصة، مصنّفًا حسب مرحلة دورة الحياة والأصل، ليكون كتالوجًا للتهديدات في تقييم المخاطر.
إرشادات SoA ومصفوفة المواءمة للمرحلة 2
إرشادات حول كيفية إدراج ISO/IEC 27090 مصدرًا في بيان قابلية التطبيق، ومصفوفة تقابل عائلات تدابير 27090 مع ISO/IEC 27002 وISO/IEC 42001 وقانون الذكاء الاصطناعي الأوروبي وNIST وMITRE ATLAS وOWASP وETSI.
الخطة الزمنية للمرحلة 3
خطة زمنية لمدة 12 شهرًا تبدأ بانطلاقة مدتها 100 يوم، وتندمج في خارطة الطريق للمشروع المشترك.
أسئلة الفحص ومصفوفة الأدلة للمرحلتين 7 و8
أسئلة فحص للمراجعة الداخلية والتدقيق الداخلي، ومصفوفة أدلة ومؤشرات، قابلة للاستخدام مباشرة في التدقيق الداخلي ومراجعة الإدارة.
للتعمّق
ISO/IEC 27090 بالتفصيل: تسعة تهديدات، ودورة الحياة، والمتصفح
تعرض هذه الصفحة النهج المشترك. أما ما يصفه ISO/IEC 27090 بالتفصيل، من حالة المعيار وهيكله، إلى أنواع الاختراق التسعة مع سبل اكتشافها والتصدي لها، وتصنيفها حسب دورة حياة الذكاء الاصطناعي، فتشرحه دراستنا المعمّقة حول المعيار، إلى جانب ثلاثة أنماط لمصدر النموذج، من نموذجكم الخاص إلى واجهة API خارجية، ومتصفح للإحالات المرجعية يشمل قانون الذكاء الاصطناعي الأوروبي وNIST وMITRE ATLAS وOWASP.
ISO/IEC 27090:2026نُشر في 14 أكتوبر 2026، 56 صفحة
9أنواع اختراق في البند 6
3ملاحق: دورة الحياة، متغيرات الذكاء الاصطناعي، التعلّم الاتحادي
- حالة المعيار ونشأته وهيكله، مع جميع مراحل عملية إعداد المعايير
- التهديدات في كل مرحلة من دورة الحياة، مع أسئلة الفحص والأدلة
- متصفح الإحالات المرجعية ومواءمتها مع قانون الذكاء الاصطناعي الأوروبي وNIST وMITRE ATLAS وOWASP
- فحص فجوات ISO 27090 خاص بأنظمة الذكاء الاصطناعي
ISO/IEC 27090 معيار إرشادي؛ أما المعياران القابلان لمنح الشهادة فهما ISO/IEC 27001 وISO/IEC 42001.
مسرد المصطلحات
مسرد المصطلحات: مفاهيم النهج المشترك
27 مصطلحًا من ISO/IEC 27001 وISO/IEC 27090 وإجراءات منح الشهادة، بتعريفات موجزة وبصياغتنا الخاصة، مع المصطلح المقابل باللغة الأخرى بديلًا.
27 من أصل 27 مصطلحًا
- نظام إدارة أمن المعلومات (ISMS)Information security management system
- نظام لإدارة أمن المعلومات وفق ISO/IEC 27001: قواعد وعمليات وأدوار وأدلة تدير بها المؤسسة أمن المعلومات على أساس المخاطر وتحسّنه باستمرار. وفي النموذج المشترك يحمل هذا النظام أمن الذكاء الاصطناعي أيضًا.
- بيان قابلية التطبيقStatement of Applicability (SoA)
- وثيقة وفق ISO/IEC 27001 تسرد جميع التدابير اللازمة، وتعلّل إدراجها، وتبيّن حالة تنفيذها، وتبرّر استبعاد أي من ضوابط الملحق A. وفيها ترد تدابير الذكاء الاصطناعي المستمدة من ISO/IEC 27090.
- الملحق AAnnex A
- الكتالوج المرجعي في ISO/IEC 27001:2022، ويضم 93 ضابطًا في أربعة مجالات: تنظيمية، وبشرية، ومادية، وتقنية. وهو ليس قائمة حصرية: فالتدابير الإضافية من مصادر أخرى مثل ISO/IEC 27090 مسموح بها صراحةً.
- تقييم المخاطرRisk assessment
- تحديد مخاطر أمن المعلومات وتحليلها وتقييمها وفق معايير محددة. وفي النموذج المشترك تُقيَّم أنواع الاختراق التسعة في ISO/IEC 27090 بوصفها تهديدات لكل نظام ذكاء اصطناعي.
- خطة معالجة المخاطرRisk treatment plan
- خطة تحدد كيفية معالجة المخاطر المقيَّمة، مع التدابير والمسؤولين والمواعيد؛ ويقبل مالكو المخاطر المخاطرَ المتبقية.
- تحليل الفجواتGap analysis
- مقارنة بين الوضع الحالي والمتطلبات المستهدفة. ويقيّم تحليل الفجوات المشترك كل متطلب من متطلبات ISO/IEC 27001 من حيث امتداده الخاص بالذكاء الاصطناعي أيضًا، ويضيف المحتوى الخاص بالذكاء الاصطناعي في ISO/IEC 27090.
- النطاقScope
- حدود نظام إدارة أمن المعلومات وقابليته للتطبيق. ولكي تكون للشهادة دلالة فيما يخص الذكاء الاصطناعي، يجب أن تقع ضمنه أنظمة الذكاء الاصطناعي ومسارات البيانات وواجهات النماذج ذات الصلة.
- نظام الذكاء الاصطناعيAI system
- نظام تقني يولّد من المدخلات، بمساعدة النماذج، مخرجاتٍ كالتنبؤات أو المحتوى أو القرارات. ويرى ISO/IEC 27090 أنظمة الذكاء الاصطناعي مكوّنات برمجية مدمجة تحمل جميع الثغرات التقليدية، إضافةً إلى تهديدات جديدة مصدرها البيانات والمدخلات المتلاعب بها والإجراءات التي تنفذها نماذج الذكاء الاصطناعي.
- جرد الذكاء الاصطناعيAI inventory, AI-BOM
- سجل بجميع أنظمة الذكاء الاصطناعي مع نماذجها ومجموعات بياناتها وموجّهاتها (Prompts) وواجهاتها وصلاحياتها على الأدوات ومالكيها؛ وتضيف قائمة مكونات الذكاء الاصطناعي (AI-BOM) إصدارات النماذج ومجموعات البيانات والمكتبات. وهو أساس برنامج حوكمة الذكاء الاصطناعي في ISO/IEC 27090.
- نوع الاختراقType of compromise
- فئة من الهجمات الخاصة بالذكاء الاصطناعي في البند 6 من ISO/IEC 27090؛ وهي تسعة أنواع، لكلٍّ منها وصف وعواقب وسبل اكتشاف وتصدٍّ.
- Data Poisoningتسميم البيانات
- التلاعب ببيانات التدريب أو الضبط الدقيق أو الاسترجاع لتغيير سلوك النموذج بشكل موجّه أو غير موجّه. ومن سبل التصدي: أدلة المنشأ، وفحوص السلامة، والحد من البيانات.
- Evasionهجوم التهرّب، adversarial attack
- مدخلات مُعدَّلة عمدًا تدفع النموذج إلى نتائج خاطئة؛ وقد تكون التعديلات غير ملحوظة للبشر.
- Model Exfiltrationسرقة النموذج، model extraction
- استنساخ نموذج أو استخراجه، حتى عبر استعلامات مشروعة. ومن سبل التصدي: تقييد معدل الاستخدام، وحدود عدد الطلبات، والتسجيل، ومراقبة أنماط الاستعلام.
- Membership Inferenceاستدلال العضوية
- استنتاج ما إذا كان سجل بيانات معيّن قد استُخدم في التدريب، وهو خطر على السرية وحماية البيانات.
- Model Inversionعكس النموذج
- إعادة بناء خصائص بيانات التدريب من مخرجات النموذج.
- Direct Model Poisoningالتسميم المباشر للنموذج
- تلاعب مباشر بالنموذج أو بملفاته أثناء التطوير أو التشغيل؛ ومن سبل التصدي: بيئات تطوير محمية، والتوقيعات والمجاميع الاختبارية (Checksums) لملفات النماذج.
- Sensitive Model Outputمخرجات النموذج الحساسة
- مخرجات تكشف معلومات تستوجب الحماية، مصدرها مثلًا بيانات التدريب أو مدخلات سابقة.
- Prompt Injectionحقن الموجّهات
- محتوى يتلاعب بسلوك النموذج بوصفه تعليمة إدخال أو ضمنها، إما مباشرة أو بشكل غير مباشر عبر مستندات أو صفحات ويب أو رسائل بريد إلكتروني يعالجها النموذج.
- مخرجات تحتوي هجمات حقنOutput contains injection attacks
- مخرجات نموذج تعمل كهجوم في الأنظمة اللاحقة، مثلًا في صورة شيفرة برمجية أو استعلام أو رابط. ولذلك تُعامَل المخرجات دائمًا على أنها غير موثوقة، وتُرمَّز وتُفحَص.
- الثقة الصفريةZero Trust
- مبدأ عدم منح الثقة الضمنية لأي وصول. ويطبّقه ISO/IEC 27090 على بيانات التدريب، والوصول إلى النماذج بما في ذلك RAG، وحدود تطبيقات الذكاء الاصطناعي، وإجراءات الوكلاء، والمراقبة المستمرة.
- اختبارات الفريق الأحمرRed Teaming
- محاكاة هجمات موجّهة ضد أنظمة الذكاء الاصطناعي لفحص الثغرات وفعالية التدابير؛ وهي في النموذج المشترك دليل محوري على الفعالية في التدقيق ومنح الشهادة.
- المنشأData provenance
- المصدر القابل للإثبات وتاريخ معالجة البيانات وأنظمة الذكاء الاصطناعي، وهو شرط لحصر التسميم والتلاعب.
- التدقيق الداخليInternal audit
- فحص مخطط وموضوعي للتحقق مما إذا كان نظام إدارة أمن المعلومات يستوفي متطلبات المؤسسة نفسها ومتطلبات ISO/IEC 27001 وما إذا كان فعالًا؛ وفي النموذج المشترك يشمل عينات من الذكاء الاصطناعي.
- مراجعة الإدارةManagement review
- تقييم الإدارة العليا لنظام إدارة أمن المعلومات على فترات مخططة، بمدخلات محددة وقرارات موثقة بشأن التحسينات والتغييرات اللازمة.
- عدم المطابقةNonconformity
- عدم استيفاء متطلب ما؛ وتستلزم التصحيح وتحليل الأسباب الجذرية والإجراء التصحيحي والتحقق من فعاليته.
- تدقيق المرحلة 1 والمرحلة 2Stage 1 / stage 2 audit
- منح الشهادة لأول مرة على مرحلتين: تفحص المرحلة 1 التوثيق والجاهزية للشهادة، وتفحص المرحلة 2 الفعالية في الموقع. وتسري الشهادة بعدها ثلاث سنوات، مع عمليات تدقيق المراقبة في السنوات التالية ثم إعادة منح الشهادة.
- نظام إدارة الذكاء الاصطناعي (AIMS)AI management system
- نظام لإدارة الذكاء الاصطناعي وفق ISO/IEC 42001، قابل لمنح الشهادة ويمكن اختياريًا دمجه مع نظام إدارة أمن المعلومات، إذا كان المطلوب إثبات إدارة الذكاء الاصطناعي ككل.
الأسئلة الشائعة
أسئلة شائعة حول التنفيذ المشترك لـ ISO 27001 وISO 27090
إجابات موجزة عن أسئلة نموذجية تطرحها الإدارة العليا ومكتب كبير مسؤولي أمن المعلومات وفرق هندسة الذكاء الاصطناعي والامتثال والمراجعة الداخلية.
نعم، وهذا هو الطريق البديهي. فـ ISO/IEC 27090 معيار إرشادي لا يتضمن نظام إدارة خاصًا به؛ إذ يبني على ممارسة ISO/IEC 27001 و27002، ويضيف إليها تسعة أنواع من الاختراق خاصة بالذكاء الاصطناعي مع سبل اكتشافها والتصدي لها. وفي النهج المشترك تدخل هذه الأنواع في تقييم المخاطر ضمن نظام إدارة أمن المعلومات، وتدخل تدابير التصدي في بيان قابلية التطبيق؛ ويتناولها بالفحص كلٌّ من التدقيق الداخلي ومراجعة الإدارة وتدقيق الشهادة.
لا. فـ ISO/IEC 27090 لا يضع متطلبات لنظام إدارة، وهو غير قابل لمنح الشهادة. وللتوجيه والإدارة تستخدمون نظام إدارة أمن المعلومات وفق ISO/IEC 27001، بمنهجية مخاطر واحدة، وسجل مخاطر واحد، وبيان قابلية تطبيق واحد، ونظام واحد لضبط الوثائق. ومن يريد إضافةً إلى ذلك إثبات إدارة الذكاء الاصطناعي ككل، يمكنه دمج نظام لإدارة الذكاء الاصطناعي وفق ISO/IEC 42001؛ فالمعياران يتشاركان البنية الأساسية نفسها.
لا. فـ ISO/IEC 27090 معيار إرشادي؛ ولا توجد شهادة ولا تدقيق «وفق 27090». فالشهادة تُمنح لنظام إدارة أمن المعلومات وفق ISO/IEC 27001، بنطاق يشمل أنظمة الذكاء الاصطناعي، وببيان قابلية تطبيق ترد فيه التدابير المستمدة من ISO/IEC 27090. أما عبارات مثل «حاصل على شهادة ISO 27090» أو «مطابق لـ 27090» فهي مضللة.
ليس بالضرورة على التوالي، لكن ISO/IEC 27090 يحتاج إلى إطار تُقيَّم فيه المخاطر وتُدار فيه التدابير وتُحفظ فيه الأدلة. فإن لم يكن لديكم نظام لإدارة أمن المعلومات، فالأفضل أن تبنوا النظام وملف الذكاء الاصطناعي في مشروع واحد؛ فهذا يجنّبكم ازدواجية العمل التي يفرضها مشروعان منفصلان. وإن كان لديكم نظام قائم، فالدمج تغيير مخطط يندرج في دورة الشهادة الجارية.
يشترط ISO/IEC 27001 مقارنة التدابير المختارة بالملحق A، لكنه يسمح بتدابير من أي مصدر، فالملحق A ليس قائمة حصرية. وتُدرج إرشادات التصدي في ISO/IEC 27090 إما بوصفها الامتداد الخاص بالذكاء الاصطناعي للضوابط القائمة، كتوسيع التسجيل ليشمل المدخلات والمخرجات واستدعاءات الأدوات، أو بوصفها ضوابط إضافية للذكاء الاصطناعي لكلٍّ منها معرّف ومصدر ومبرر وحالة. ويرد كل تدبير مرة واحدة فقط في البيان، ويُواءَم مع عدة مراجع.
في جولة واحدة بدلًا من جولتين: تحديد النطاق مع الإدارة العليا، وجرد الذكاء الاصطناعي عبر جميع قنوات الحصول عليه بما في ذلك الذكاء الاصطناعي الخفي (Shadow AI)، ومراجعة وثائق نظام إدارة أمن المعلومات، ومقابلات مع فريق النظام والتشغيل وهندسة تعلّم الآلة والتطوير والمشتريات وحماية البيانات ووحدات الأعمال، وعينات فنية، وتقييم مزدوج لمستوى النضج لكل متطلب: لمتطلب نظام إدارة أمن المعلومات ولامتداده الخاص بالذكاء الاصطناعي. والنتيجة سجل فجوات بأولويات، وخريطة حرارية، وملخص تنفيذي للإدارة. ويسهّل فحص الفجوات المشترك في هذه الصفحة الخطوة الأولى.
يتوقف ذلك على نقطة الانطلاق، وعلى عدد أنظمة الذكاء الاصطناعي ونوعها، وعلى الموارد المتاحة. وبحسب القيم الاسترشادية من المشاريع: مع نظام لإدارة أمن المعلومات حاصل على الشهادة واقتصار على استخدام الذكاء الاصطناعي، نحو ثلاثة إلى ستة أشهر؛ ومع نماذج خاصة أو ضبط دقيق، نحو ستة إلى تسعة أشهر؛ وللبناء المشترك من الصفر حتى الجاهزية للشهادة، نحو تسعة إلى اثني عشر شهرًا. وقبل تدقيق الشهادة لا بد من أدلة التشغيل، ومن دورة واحدة على الأقل من التدقيق الداخلي ومراجعة الإدارة.
على مستوى العمليات، تتولى عمليات نظام إدارة أمن المعلومات القائمة حالات الذكاء الاصطناعي، أي الجرد وإدارة المخاطر والتغييرات والموردين والحوادث والثغرات، بدلًا من نشوء عمليات منفصلة للذكاء الاصطناعي إلى جانبها. وعلى مستوى البيانات، تُنقل السجلات والتدابير والأدلة ونتائج التدقيق من الجداول أو صفحات الويكي أو الأدوات القديمة إلى نموذج بيانات مشترك يدعم المواءمة مع عدة مراجع، مع التنقية والتشغيل التجريبي والقبول والحفاظ على سجل الأدلة.
تحتاج الإدارة العليا إلى إحاطة تدعم القرار بشأن المسؤولية والرغبة في المخاطر، وفريق نظام إدارة أمن المعلومات إلى منهجية الدمج، وفرق هندسة تعلّم الآلة والتطوير إلى تدريبات عملية على تسميم البيانات وسرقة النماذج وPrompt Injection ومعالجة المخرجات، وفريق التشغيل إلى تدريب على اكتشاف إساءة الاستخدام، والمشتريات وحماية البيانات والشؤون القانونية إلى ما يخص نقاط التماس لديها، والمدققون الداخليون إلى تدريب على تدقيق تدابير الذكاء الاصطناعي، وجميع الموظفين إلى تدريب توعوي على الاستخدام الآمن للذكاء الاصطناعي التوليدي. ويشترط ISO/IEC 27001 في ذلك الكفاءة والوعي، مع الأدلة المثبتة لهما.
يفحص ما إذا كانت تدابير الذكاء الاصطناعي الواردة في بيان قابلية التطبيق منفّذة وفعّالة: اكتمال جرد الذكاء الاصطناعي، وحداثة تقييمات المخاطر لكل نظام، وصلاحيات الوصول إلى النماذج والبيانات، وسجلات المدخلات والمخرجات واستدعاءات الأدوات، وأدلة التغيير عند استبدال النماذج، ومعالجة نتائج اختبارات الفريق الأحمر، وتقييم مزوّدي النماذج. ومرجع التدقيق هو ISO/IEC 27001 والمتطلبات الداخلية للمؤسسة؛ أما ISO/IEC 27090 فليس مرجعًا للتدقيق. ويجب أن يكون المدققون موضوعيين ومحايدين، فلا يدققون ما نفّذوه بأنفسهم.
كل ما يشترطه ISO/IEC 27001 لمراجعة الإدارة، مستكملًا بوضع الذكاء الاصطناعي: أنظمة الذكاء الاصطناعي الجديدة وما اكتُشف من ذكاء اصطناعي خفي، ومخاطر الذكاء الاصطناعي وحوادثه، ومؤشرات مثل نسبة تغطية الجرد ونسبة التسجيل، ونتائج التدقيق الداخلي واختبارات الفريق الأحمر، والمستجدات التنظيمية، والتغييرات لدى الموردين. والعنصر الحاسم هو القرارات الموثقة: الرغبة في المخاطر، والموارد، والنطاق، وعند الاقتضاء الموافقة على الانتقال إلى تدقيق الشهادة.
نعم، إذا كانت أنظمة الذكاء الاصطناعي ضمن النطاق. فالمدقق يفحص نظام إدارة أمن المعلومات وفق ISO/IEC 27001، ومن ثم يفحص أيضًا مخاطر الذكاء الاصطناعي في تقييم المخاطر وتدابير الذكاء الاصطناعي في بيان قابلية التطبيق: في تدقيق المرحلة 1 من خلال التوثيق، وفي تدقيق المرحلة 2 من حيث الفعالية. ولا يوجد تدقيق منفصل وفق ISO/IEC 27090؛ وتبقى الشهادة شهادة ISO/IEC 27001.
ISO/IEC 42001 هو المعيار القابل لمنح الشهادة لأنظمة إدارة الذكاء الاصطناعي، ويتجاوز نطاقه الأمن ليشمل مثلًا تقييم الأثر والمسؤوليات وجودة البيانات. ويحيل إليه ISO/IEC 27090 لتنفيذ برنامج حوكمة الذكاء الاصطناعي، ويذكر اثنين من تدابيره يتعلقان بتوثيق التطوير وبالتشغيل والمراقبة. وفي النموذج المشترك يُعد ISO/IEC 42001 خيارًا: فمن يريد إثبات إدارة الذكاء الاصطناعي ككل يدمجه ويُخضع النظامين لتدقيق مشترك. وفي 22 أكتوبر 2026 لم تكن أي جهة معتمدة من DAkkS لمنح الشهادات وفق ISO/IEC 42001 مدرجة في ألمانيا.
يساعد في التنفيذ، لكنه لا يحل محل تقييم المطابقة. إذ يشترط قانون الذكاء الاصطناعي الأوروبي للذكاء الاصطناعي عالي المخاطر، حيثما كان ذلك مناسبًا، تدابير ضد تسميم البيانات وتسميم النماذج وهجمات التهرّب والهجمات على السرية، وهي تهديدات تغطيها أنواع الاختراق في ISO/IEC 27090. ولا ينشأ افتراض المطابقة لا من ISO/IEC 27090 ولا من شهادة ISO 27001؛ أما المعيار المنسَّق المخصص لذلك، prEN 18282، فلا يزال في مرحلة المسودة. وتسري التزامات الأنظمة عالية المخاطر على الأنظمة المدرجة في الملحق III اعتبارًا من 2 ديسمبر 2027، وعلى الذكاء الاصطناعي في المنتجات المدرجة في الملحق I اعتبارًا من 2 أغسطس 2028.
نعم. فـ ISO/IEC 27090 يستهدف المؤسسات التي تطوّر أنظمة الذكاء الاصطناعي أو تستخدمها. وعند الاقتصار على الاستخدام ينتقل محور التركيز إلى: تقييم الموردين والعقود مع مزوّدي النماذج، وقواعد تحدد البيانات المسموح إدخالها في كل خدمة، والحماية من تسرّب البيانات، والتحكم في الوصول، والتسجيل، وفي حالة الذكاء الاصطناعي التوليدي، الحماية من Prompt Injection ومن المعالجة غير الآمنة للمخرجات.
لا. فـ ISO/IEC 27090:2026 متاح بالإنجليزية فقط؛ وتوزّع كلٌّ من DIN وAustrian Standards وSNV النسخة الإنجليزية الأصلية من ISO. في المقابل، يتوفر ISO/IEC 27001 بنسخة ألمانية هي DIN EN ISO/IEC 27001:2024-01. ونوصي في المشروع المشترك بمسرد مصطلحات ثنائي اللغة، كي يستخدم تقييم المخاطر وبيان قابلية التطبيق والتدريب المصطلحات نفسها.
المعايير والمصادر
يستند محتوى هذه الصفحة إلى الأدلة والدراسات التالية المتاحة للعموم.
ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection — Information security management systems — Requirements
معيار المتطلبات لنظام إدارة أمن المعلومات: البنود 4 إلى 10 والملحق A بضوابطه الـ 93؛ وهو أساس تقييم المخاطر وبيان قابلية التطبيق والتدقيق الداخلي ومراجعة الإدارة.
ISO/IEC 27001:2022/Amd 1:2024 — Climate action changes
يضيف إلى السياق والأطراف المعنية دراسة الموضوعات المتعلقة بالمناخ؛ دون ضوابط جديدة.
DIN EN ISO/IEC 27001:2024-01 — أنظمة إدارة أمن المعلومات — المتطلبات (النسخة الألمانية)
النسخة الألمانية من ISO/IEC 27001:2022؛ وقد عُدّلت بموجب DIN EN ISO/IEC 27001/A1:2024-11.
ISO/IEC 27002:2022 — Information security controls
إرشادات تنفيذ الضوابط الـ 93؛ ويحيل ISO/IEC 27090 إلى بنوده من 5 إلى 8، وكذلك إلى التسجيل والمراقبة والبنية الآمنة للأنظمة.
ISO/IEC 27090:2026 — Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems
معيار إرشادي صدر في 14 أكتوبر 2026 في 56 صفحة، بالإنجليزية فقط: تسعة أنواع من الاختراق مع سبل اكتشافها والتصدي لها؛ غير قابل لمنح الشهادة.
ISO/IEC 27000:2026 — نظرة عامة ومصطلحات عائلة 27000
الإصدار السادس من معيار المصطلحات، بتاريخ 3 يوليو 2026؛ وهو مصدر تعريفات السرية والسلامة والتوافر المستخدمة في ISO/IEC 27090.
ISO/IEC 27003:2017 — Information security management systems — Guidance
إرشادات لتنفيذ متطلبات ISO/IEC 27001؛ ونسخة منقّحة منه في مرحلة المسودة.
ISO/IEC 27005:2022 — Guidance on managing information security risks
إرشادات لإدارة مخاطر أمن المعلومات، وهو الأساس المنهجي لتقييم أنواع الاختراق الخاصة بالذكاء الاصطناعي.
ISO/IEC 27006-1:2024 — Requirements for bodies providing audit and certification of information security management systems — Part 1: General
ينظّم مع ISO/IEC 17021-1 المتطلبات المفروضة على جهات منح الشهادات، ومنها سير التدقيق ومدته.
ISO/IEC 27007:2020 — Guidelines for information security management systems auditing
إرشادات لتدقيق أنظمة إدارة أمن المعلومات، مكمّلة لـ ISO 19011، وهي أساس التدقيق الداخلي بعينات من الذكاء الاصطناعي.
ISO 19011:2026 — Guidelines for auditing management systems
إرشادات لبرامج التدقيق وتنفيذه وكفاءة المدققين؛ الإصدار الرابع، ويحل محل ISO 19011:2018.
ISO/IEC 42001:2023 — Artificial intelligence — Management system
معيار قابل لمنح الشهادة لأنظمة إدارة الذكاء الاصطناعي؛ يحيل إليه ISO/IEC 27090 بشأن برنامج حوكمة الذكاء الاصطناعي، ويذكر اثنين من تدابير ملحقه A.
ISO/IEC 22989:2022 وISO/IEC 5338:2023 — مصطلحات الذكاء الاصطناعي وعمليات دورة حياة الذكاء الاصطناعي
ISO/IEC 22989 مرجع معياري لـ ISO/IEC 27090؛ ويشكّل المعياران معًا أساس دورة الحياة التي يصنّف المعيار الهجمات وفق مراحلها.
ISO/IEC 23894:2023 — Artificial intelligence — Guidance on risk management
إرشادات لإدارة مخاطر الذكاء الاصطناعي، مفيدة لمنهجية تقييم مخاطر الذكاء الاصطناعي في نظام إدارة أمن المعلومات.
اللائحة (EU) 2024/1689 (قانون الذكاء الاصطناعي الأوروبي)
متطلبات الذكاء الاصطناعي عالي المخاطر، بما فيها الدقة والمتانة والأمن السيبراني؛ ولا يُنشئ ISO/IEC 27090 افتراض المطابقة.
اللائحة (EU) 2026/1744 (حزمة Digital Omnibus بشأن قانون الذكاء الاصطناعي)
مواعيد سريان ثابتة لالتزامات الأنظمة عالية المخاطر: 2 ديسمبر 2027 للملحق III، و2 أغسطس 2028 للملحق I.
قاعدة بيانات الجهات المعتمدة
الحالة في 22 أكتوبر 2026: جهات عديدة معتمدة لمنح الشهادات وفق ISO/IEC 27001، ولا توجد أي جهة معتمدة لـ ISO/IEC 42001.
ISO 27001 وISO 27090 في مشروع واحد، دون ازدواجية في العمل
نبدأ بتحليل الفجوات المشترك، ونقدّم خطة التدابير وخارطة الطريق والتنفيذ من جهة واحدة، مرورًا بالترحيل والتدريب الموجّه لكل فئة مستهدفة، وصولًا إلى مراجعة الإدارة، وإلى الجاهزية للشهادة عند الرغبة؛ أما التدقيق الداخلي فيتولاه فريق مستقل عن فريق التنفيذ.