

مجال بحثي · تأمين وكلاء الذكاء الاصطناعي وكيلي
أمن الذكاء الاصطناعي الوكيلي: حين يتصرف وكلاء الذكاء الاصطناعي، يحتاج كل إجراء إلى تحكّم
وكلاء الذكاء الاصطناعي يتصرفون: يستدعون الأدوات عبر MCP، ويحمّلون مهارات الوكلاء (Agent Skills)، ويستخدمون صلاحيات مفوَّضة، ويكتبون في ذاكرتهم. ويدرس Vami Research كيف يتحوّل سطح الهجوم بذلك – من حقن الأوامر (Prompt Injection) واختطاف أهداف الوكيل (Agent Goal Hijack) حتى تسرّب البيانات إلى مساعدات الذكاء الاصطناعي – وكيف يمكن التحكم في الوكلاء وتقييمهم وتأمينهم ومراقبتهم وقت التشغيل.
- حقن الأوامر
- اختطاف أهداف الوكيل
- MCP ومهارات الوكلاء
- هويات الوكلاء
- Agent Control Standard
- ISO/IEC 27090
- الكشف والاستجابة
- دراسات معمّقة
- 16
- أوراق بيضاء
- 4
- حلول
- 2
من المساعد إلى الفاعل: أين يجب أن يبدأ التحكم
مع وكلاء الذكاء الاصطناعي ينتقل سطح الهجوم من النموذج إلى الفعل. فالوكلاء يخططون عبر خطوات متعددة، ويختارون الأدوات بأنفسهم، ويصلون عبر Model Context Protocol إلى المستودعات وصناديق البريد وقواعد البيانات، وكثيرًا ما يكون ذلك بصلاحيات مفوَّضة من المستخدمين. فالوكيل المُتلاعَب به لا يقتحم، بل يستخدم صلاحياته المشروعة. وبذلك تتحول التعليمات الواردة في صفحات الويب أو المستندات أو أوصاف الأدوات أو ملفات المهارات إلى قناة تحكّم لا يراها EDR وSIEM وحدهما.
تكثّف مشهد المعايير في عامي 2025 و2026، لكنه لا يزال حديث العهد. فمنذ ديسمبر 2025 تسمّي OWASP Top 10 for Agentic Applications عشرة مخاطر من Agent Goal Hijack حتى Rogue Agents، وتتوفر OWASP MCP Top 10 بالإصدار v0.1 (Beta)، ونشرت NSA وOWASP في 2026 إرشادات تحصين لـ MCP. وصدر ISO/IEC 27090 في 14 أكتوبر 2026، لكنه لا يتناول الوكلاء إلا هامشيًا. ويصف OWASP Agent Control Standard التحكم وقت التشغيل في الإصدار 0.1.0؛ والمطابقة فيه تصريح ذاتي دون مجموعة اختبارات ولا جهة فحص.
ويحوّل Vami Research هذه المصادر إلى ممارسة للفحص والتشغيل: تقييمات MCP، ومراجعات المهارات، والكشف والاستجابة للوكلاء، وISO/IEC 27090 ضمن نظام ISMS. ويُضاف إلى ذلك حلّان. فـ VamiGuard، وهي إضافة متصفح مجانية لـ Chrome وEdge، تفحص الموجّهات (Prompts) محليًا وتكتشف عبر الأنماط، ودون ضمان للاكتمال، بيانات مثل عناوين البريد الإلكتروني ومفاتيح API والرموز المميزة (Tokens)؛ ولا يجري الاستبدال إلا بعد التأكيد. وتفحص VamiRedteam تطبيقات الذكاء الاصطناعي وفق OWASP AI Testing Guide، مثلًا بحثًا عن حقن الأوامر (Prompt Injection) وكشف موجّهات النظام (System Prompts).
أسئلة مفتوحة من الممارسة العملية
- 01
كيف يمكن فحص إجراء وكيل الذكاء الاصطناعي قبل تنفيذه؟
نهجنا
ليس عبر موجّه النظام (System Prompt)، بل عند نقاط تحكم خارج النموذج. ويصف OWASP Agent Control Standard (ACS) لذلك حارسًا (Guardian) يسمح بالإجراءات عند الخطافات (Hooks) أو يحظرها أو يعدّلها أو يعرضها للموافقة أو يؤجّلها وفق سياسة. ولأن الحارس الذي لا يستجيب يقود افتراضيًا إلى «proceed»، نحدد وضعية الإخفاق (Failure Posture) أولًا. وACS هدف معماري، لا شهادة.
- 02
ما المخاطر التي تجلبها خوادم MCP ومهارات الوكلاء (Agent Skills) من مصادر خارجية؟
نهجنا
كلاهما يُدخل تعليمات خارجية إلى سياق الوكيل: أوصاف أدوات يقرؤها النموذج ولا يراها الإنسان أبدًا، ومهارات ترث صلاحيات الوكيل المنفِّذ. ونتعامل معها كبرمجيات ذات امتيازات: جرد، وفحص للمنشأ، ومراجعة لجميع الملفات، وملفات بيان (Manifests) موقّعة مع تثبيت الإصدارات، وبيئة معزولة (Sandbox)، وعملية موافقة رسمية قبل الاستخدام الإنتاجي.
- 03
كيف يحصل وكلاء الذكاء الاصطناعي على هوية قابلة للتحقق بأدنى قدر من الصلاحيات؟
نهجنا
الوكلاء هويات غير بشرية (Non-Human Identities) لا تستوعبها نماذج IAM المتمحورة حول المستخدم والمحيط. ونهجنا هو انعدام الثقة (Zero Trust) لكل إجراء: معرّف مرتكز تشفيريًا لكل وكيل، ورموز (Tokens) قصيرة العمر ومحددة النطاق بدقة بدلًا من مفاتيح API الثابتة، وصلاحيات آنية (Just-in-Time)، وLeast Agency. وفي MCP نفحص سلسلة OAuth 2.1 مع ربط الجمهور (Audience) ودون تمرير الرموز (Token Passthrough).
- 04
كيف يكتشف مركز SOC أن وكيلًا يُستخدم لغير غرضه ضمن صلاحيات مشروعة؟
نهجنا
ببيانات القياس عن بُعد حيث يتخذ الوكلاء قراراتهم: الموجّهات (Prompts)، واستدعاءات الأدوات، ومسارات التنفيذ، وعمليات الذاكرة في مخطط أحداث موحّد. وفي خدمتنا ADR للكشف عن تهديدات الذكاء الاصطناعي الوكيلي والاستجابة لها نبني على ذلك عمليات كشف على امتداد OWASP Top 10 for Agentic Applications، ونرسّخ سجلات التدقيق محميةً من الكتابة خارج الوكيل، ونتدرّب على استجابات متدرجة حتى مفتاح الإيقاف (Kill-Switch) على مستوى البنية التحتية.
ما نخلص إليه
- 01
ISO/IEC 27090 يغطي الذكاء الاصطناعي التوليدي، والوكلاء هامشيًا فقط
يصف المعيار حقن الأوامر (Prompt Injection) بما في ذلك صيغته غير المباشرة، والمخرجات التي تهاجم الأنظمة اللاحقة. أما بشأن الوكلاء فلا يقدّم سوى مبدأ واحد: التحقق من كل إجراء والتصريح به على حدة. ولا ترد فيه أنواع مستقلة لتسميم الأدوات (Tool Poisoning) وتسميم الذاكرة (Memory Poisoning) والتفويض (Delegation) وMCP؛ ونوصي باستكمال هذه الطبقة من OWASP وMITRE ATLAS وNIST مع تمييز هذه الإضافة بوضوح.
المرجع: ISO/IEC 27090
- 02
موجّهات النظام لا تتحكم في إجراءات الوكلاء
لأن الوكلاء ينفّذون الأوامر ويغيّرون ذاكرتهم، يجب أن يقع التحكم خارج مسار مخرجات النموذج. ويحدد OWASP Agent Control Standard لذلك الخطافات (Hooks) والقرارات (Dispositions) وسجل التدقيق. والإصدار 0.1.0 مبكر: فإذا صمت الحارس (Guardian) يسري افتراضيًا «proceed»، أي fail-open؛ والمطابقة تصريح ذاتي دون مجموعة اختبارات ولا جهة فحص.
- 03
تفويض MCP مُحدَّد في المواصفة، والممارسة متأخرة عنه
منذ يونيو 2025 يُعدّ خادم MCP المحمي، وفق المواصفة، خادم موارد (Resource Server) وفق OAuth 2.1، مع إلزامية اكتشاف البيانات الوصفية وPKCE وربط الجمهور (Audience)؛ وتمرير الرموز (Token Passthrough) محظور. ووجد تدقيق شمل 5,200 خادم MCP في أكتوبر 2025 أن نسبة استخدام OAuth لم تتجاوز 8.5 بالمئة. ومن ذلك ينتج سؤالان للفحص: هل يوجد تمرير للرموز، وما مدة صلاحية رمز الوكيل؟
المرجع: MCP وOAuth 2.1
- 04
المراقبة التقليدية لا ترى مُطلِق الإجراءات الوكيلية
يراقب EDR العمليات والوصول إلى الملفات وحركة الشبكة؛ أما بيانات القياس الحاسمة للوكلاء فتكمن في الموجّهات (Prompts) ومسارات القرار واستدعاءات الأدوات وعمليات الذاكرة. كما يتصرف الوكلاء ببيانات اعتماد صالحة عبر اتصالات API وMCP مشروعة. ولذلك يحتاج الكشف إلى منظومة استشعار خاصة به وسجلات تدقيق لا يستطيع الوكيل الكتابة فوقها.
المرجع: ADR — الكشف عن تهديدات الذكاء الاصطناعي الوكيلي والاستجابة لها
كيف نعمل
نقرأ المعايير الرسمية ومعايير القطاع والمواصفات بنصها الأصلي، ونميّز بين ما هو مُلزِم وما نوصي به، ونحوّل النتيجة إلى عمليات جرد وكتالوجات فحص وسياسات وبيانات قياس عن بُعد.
جرد الوكلاء
رصد النماذج وخوادم MCP والأدوات والمهارات ومصادر المعرفة والذاكرة لكل وكيل – استنادًا إلى AgBOM في Agent Control Standard.
مطابقة التهديدات
ربط المخاطر بـ OWASP Top 10 for Agentic Applications وOWASP MCP Top 10 (v0.1, Beta) وأنواع الاختراق التسعة في ISO/IEC 27090.
مراجعة MCP والمهارات
فحص أوصاف الأدوات مقابل السلوك الفعلي وقت التشغيل وتقليص نطاقات الرموز (Token Scopes) إلى الحد الأدنى؛ وقراءة المهارات كاملةً وتشغيل النصوص البرمجية المرفقة بها في بيئة معزولة (Sandbox).
السياسة ووضعية الإخفاق
سياسات الحارس (Guardian) بوصفها شيفرة، وموافقات على الإجراءات ذات العواقب، ووضعية إخفاق (Failure Posture) مختارة عن وعي بدلًا من الإعداد الافتراضي.
القياس عن بُعد للوكلاء وADR
رصد الموجّهات (Prompts) واستدعاءات الأدوات ومسارات التنفيذ وعمليات الذاكرة في مخطط أحداث واحد، ودمج عمليات الكشف في SIEM وSOC.
DLP للذكاء الاصطناعي التوليدي عند المصدر
فحص الموجّهات محليًا قبل إرسالها، مثلًا باستخدام VamiGuard، والجمع بين ذلك وبين DLP التقليدي مثل Microsoft Purview: فالنهجان يكمّل أحدهما الآخر.
هكذا تبدؤون
- 1الفهم والجردرصد الوكلاء والأدوات والهويات وتدفقات البيانات؛ ووسم حدود الثقة والمواضع التي يجتمع فيها الوصول إلى البيانات والتواصل الخارجي والمحتوى الوارد من الغير.
- 2التقييم والاختبارتصنيف المخاطر مقابل كتالوجات OWASP وISO/IEC 27090، وإجراء تقييمات MCP والمهارات، وفحص تطبيقات الذكاء الاصطناعي بشكل موجّه بحثًا عن حقن الأوامر (Prompt Injection).
- 3التحكم والمراقبةإدخال ضوابط وقت التشغيل وهويات قائمة على انعدام الثقة (Zero Trust) والقياس عن بُعد للوكلاء، وإدراج المخاطر المتبقية في سجل المخاطر الخاص بنظام ISMS.
دراسات معمّقة وأوراق بيضاء وتحليلات
دراسات معمّقة 16
أوراق بيضاء 4
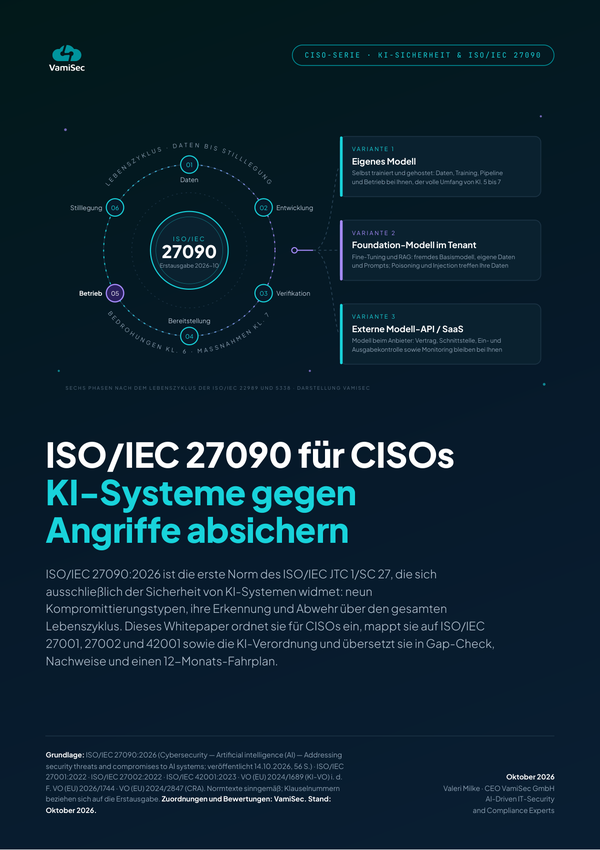 ISO/IEC 27090 لمسؤولي أمن المعلومات (CISO) — تأمين أنظمة الذكاء الاصطناعي ضد الهجمات
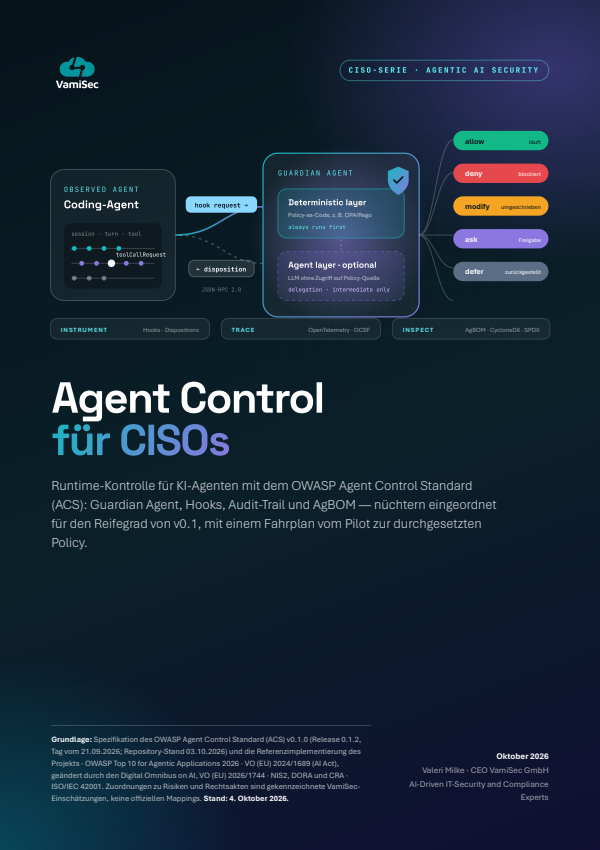 التحكم في الوكلاء لـ CISOs — OWASP Agent Control Standard (ACS)
 اختبار اختراق LLM وحقن الموجّهات: كيف تحمون أنظمة الذكاء الاصطناعي فعلًا من التلاعب
 اختبار اختراق LLM وفق OWASP: كيف تؤمّنون أنظمة الذكاء الاصطناعي لديكم فعلًا
التحليلات والأخبار
من المجال البحثي إلى التطبيق
مجالات بحثية ذات صلة
إلى أي مدى تتحكمون في وكلاء الذكاء الاصطناعي لديكم اليوم؟
في المحادثة الأولية نقيّم بيئة الوكلاء لديكم – من خوادم MCP والمهارات مرورًا بالهويات حتى القياس عن بُعد – ونبيّن أي خطوة تُحدث الأثر أولًا.