

مجال بحثي · نمذجة التهديدات وكيلي
حيث يتجاوز الوكلاء حدود الثقة: نمذجة التهديدات وجعلها قابلة للاختبار
يخطط وكلاء الذكاء الاصطناعي ويستدعون الأدوات ويفوّضون العمل. وبذلك تنشأ التهديدات في أهداف الوكلاء وذاكرتهم وتفاعلاتهم، لا في الشيفرة فقط. ونجمع بين STRIDE للمكوّنات التقليدية وMAESTRO من Cloud Security Alliance للطبقات السبع للأنظمة الوكيلية، وننمذج بيئات MCP، ونحوّل التهديدات إلى اختبارات تفشل عند غياب الأدلة.
- MAESTRO
- STRIDE
- نمذجة تهديدات MCP
- OWASP MCP Top 10
- MITRE ATT&CK وATLAS
- عقد الأدلة
- Automotive Threat Matrix
- دراسات معمّقة
- 5
- أوراق بيضاء
- 1
- حلول
- 1
لماذا تقصر نماذج التهديدات التقليدية عن الإحاطة بالوكلاء
تنمذج STRIDE وPASTA وLINDDUN برمجياتٍ ذات سلوك قابل للتنبؤ. أما سلوك الوكلاء غير القابل للتنبؤ، وانحراف الأهداف (Goal Misalignment)، والتواطؤ بين الوكلاء، ومخاطر سلسلة توريد الذكاء الاصطناعي، فلا ترصدها أيٌّ من هذه المنهجيات على نحو منظَّم. ولهذا نشرت Cloud Security Alliance في 6 فبراير 2025 إطار MAESTRO: سبع طبقات من Foundation Models حتى Agent Ecosystem، مع Security and Compliance بوصفها طبقة مستعرضة. ويقدّم كتالوج OWASP للتهديدات الوكيلية المحتوى لكل طبقة.
مع Model Context Protocol تنتقل حدود الثقة إلى موضع لا تمثّله النماذج التقليدية: إذ تحدد أوصاف الأدوات والمحتوى المسترجَع أثناء التشغيل الأداة التي يستدعيها الوكيل. ولا يأتي MCP عمدًا بآليات أمنية خاصة به، ويجب على فريقي التطوير والأمن فرض الضوابط المعتادة بأنفسهما. ولذلك نجمع لبيئات MCP بين ثلاث عدسات: STRIDE لفئة الخطأ، وMAESTRO للموضع في المعمارية، وOWASP MCP Top 10 (v0.1, Beta) بوصفها كتالوجًا للمخاطر.
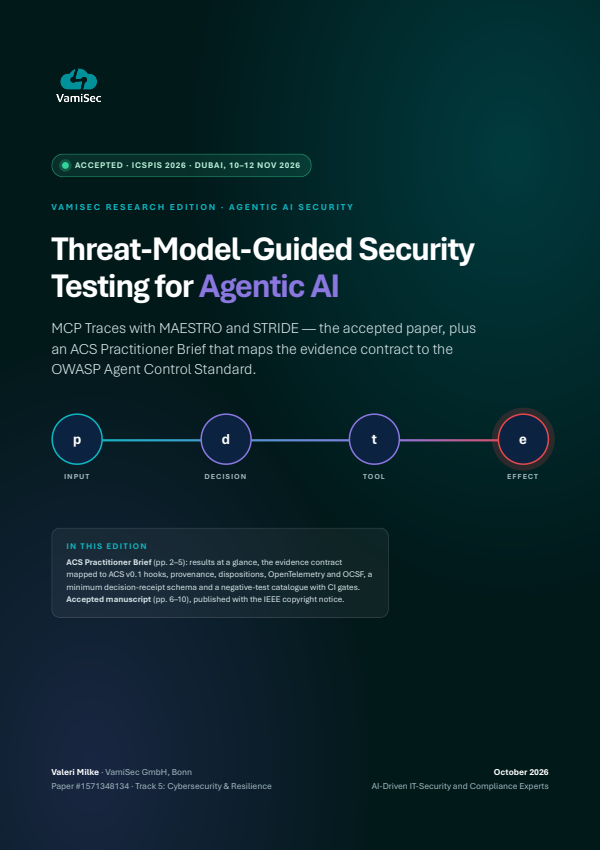
يسمّي نموذج التهديدات الانتقالات الخطرة. أما ما إذا كان الوكيل يحترمها أثناء التشغيل، فلا يُظهره إلا القياس عن بُعد. ففي ورقته البحثية المقبولة في ICSPIS 2026 (IEEE) يشتق Valeri Milke من MAESTRO وSTRIDE عقدًا للأدلة (Evidence Contract) لسير عمل MCP، ويختبره على 3,024 خلية مع ست عائلات هجوم. وتستخدم الدراسة بيانات اختبار (Fixtures) اصطناعية وحتمية؛ وهي توضّح الحد الأدنى من الأدلة الذي يحتاجه المقيّم لإعادة بناء مسار وتصنيفه آمنًا أو غير آمن.
أسئلة مفتوحة من الممارسة العملية
- 01
هل تكفي STRIDE وPASTA للأنظمة التي يتصرف فيها وكلاء الذكاء الاصطناعي باستقلالية؟
نهجنا
ليس بمفردهما. فـ STRIDE تفتقر إلى النظر في التهديدات الخاصة بالذكاء الاصطناعي مثل الهجمات العدائية (Adversarial Attacks)، وPASTA لا تعالج الهجمات على النماذج مثل استخراج النموذج (Model Extraction)، وLINDDUN لا تغطي تسميم البيانات (Data Poisoning). ولا يحل MAESTRO محل هذه المنهجيات، بل يوسّعها: نستخدم STRIDE للمكوّنات التقليدية، ونحدد التهديدات لكل طبقة من طبقات MAESTRO وعبر الطبقات، مع كتالوج OWASP بوصفه قائمة تحقق.
- 02
كيف تُنمذَج بيئة MCP لا تُختار فيها الأدوات إلا أثناء التشغيل؟
نهجنا
نرصد المضيفين (Hosts) والعملاء والخوادم المتصلة والأدوات ومسارات النقل مع حدود ثقة مُعلَّمة صراحةً. ويقع MCP نفسه في المستوى 3 من MAESTRO؛ ونوثّق التهديدات لكل مستوى مع فئة STRIDE ومسار الهجوم والصلة بـ OWASP MCP Top 10. ويضمن القياس عن بُعد ونقاط إعادة المراجعة أن ينمو النموذج مع كل خادم جديد وكل إصدار.
- 03
كيف يتحول تهديد إلى حالة اختبار قابلة للتحقق لوكلاء الذكاء الاصطناعي؟
نهجنا
يتحول كل انتقال خطر إلى صف (Tuple) مؤلف من الحد، والشرط المسبق، والثابت (Invariant)، والدليل، والأوراكل (Oracle). ففي حالة Approval Replay يشترط الثابت أن تطابق الأداة والوسائط والجهة الأصيلة (Principal) والهدف عند الاستدعاء القيمَ المعتمدة. ويُبلغ المقيّم عن القاعدة المنتهكة وأول مرحلة تثبتها فيها الأدلة. وتُظهر التوائم الحميدة ما إذا كان الكاشف يميّز فعلًا أم يطلق إنذارًا دائمًا فحسب.
- 04
هل يمكن أتمتة نمذجة التهديدات دون أن تفقد قيمتها التحليلية؟
نهجنا
نعم، إذا كانت الأتمتة توسّع نطاق التحليل بدلًا من أن تحل محله. فنمذجة التهديدات بوصفها شيفرة تجعل النماذج قابلة للإدارة بالإصدارات وللفحص في مراجعة الشيفرة؛ وتبقى قوائم التهديدات المولَّدة نقطة انطلاق. وفي VamiThreat ينشأ من أوصاف البنية مخطط تدفق بيانات قابل للتحرير يتضمن حدود الثقة؛ يُثري الذكاء الاصطناعي ويقترح، ويراجع فريقكم المخططات المُحلَّلة قبل استخدامها.
ما نخلص إليه
- 01
التهديدات الوكيلية تتسلسل عبر حدود الطبقات
يقسّم MAESTRO الأنظمة الوكيلية إلى سبع طبقات، لكن التهديدات العابرة لحدود الطبقات ذات أهمية خاصة: مكتبات أطر عمل مخترقة، وصلاحيات وصول تتصاعد بين الطبقات، وانحراف أهداف (Goal Misalignment) لدى وكلاء منفردين يتسلسل إلى المنظومة. وتخصص منهجية CSA لذلك خطوة مستقلة، قبل تقييم المخاطر وتخطيط التدابير.
المرجع: MAESTRO
- 02
كل خادم MCP يمكن الوصول إليه حدُّ ثقة قائم بذاته
تُبنى خوادم MCP في الغالب على أيدي مطورين مستقلين وتُوزَّع عبر سجلات (Registries) غير رسمية؛ ولا تؤكد تسميات مثل «official» أو «verified» الهوية ولا الصلة بالمنتج. ويشغّل كثير من العملاء الأدوات تلقائيًا ويثقون ضمنيًا بردودها. ولذلك يقيّم نموذج التهديدات لكل خادم المنشأَ وسلوك التشغيل التلقائي ونطاقات الرموز (Token Scopes).
المرجع: مشهد التهديدات
- 03
لا يغطي أي كتالوج مخاطر بيئة MCP بمفرده
تسمّي OWASP MCP Top 10 (v0.1, Beta) عشرة مخاطر موثّقة من Token-Mismanagement حتى Context Over-Sharing، بينما يغيب التوافر بوصفه بندًا مستقلًا. وقد يأتي الخلل في ذلك من وكيل المؤسسة نفسها: فنموذج يملك أداة استعلام غير محدودة يولّد استعلامات مكلفة وذروات في الحِمل. ولذلك تبقى STRIDE ضرورية بوصفها شبكة تصنيف، كي لا تسقط أي فئة.
المرجع: نمذجة تهديدات MCP
- 04
أدلة كاملة أولًا للعمليات ذات الامتيازات
في تجربة ICSPIS أنتج الملف الموجَّه بالتهديدات بقيمة وسيطة 2,341 بايت من JSON القانوني لكل سير عمل، أي بزيادة 255.2% على السجلات المجزأة و88.0% على التتبع السببي. وهذا مؤشر تسلسل، لا قياس للتكلفة. والنتيجة: أدلة كاملة أولًا للعمليات ذات الامتيازات، ولا يجوز لأخذ العينات (Sampling) أن يقتطع Decision Receipts.
كيف نعمل
نجمع بين منهجيات راسخة وامتدادات خاصة بالوكلاء. والنتيجة ليست وثيقة تُحفظ في الأدراج، بل نموذج تنبثق منه التدابير وحالات الاختبار ومتطلبات القياس عن بُعد.
STRIDE ومخططات تدفق البيانات
ست فئات تهديد، لكلٍّ منها هدف حماية منتهَك، تُطبَّق على تدفقات البيانات وحدود الثقة – حيث تتركز التهديدات.
MAESTRO من Cloud Security Alliance
سبع طبقات من Foundation Models حتى Agent Ecosystem، مع Security and Compliance بوصفها طبقة مستعرضة؛ والسلاسل العابرة للطبقات بوصفها خطوة عمل مستقلة.
كتالوجات OWASP
كتالوج التهديدات الوكيلية بوصفه قائمة تحقق لكل طبقة، وOWASP MCP Top 10 (v0.1, Beta) لبيئات MCP، وOWASP Top 10 for Agentic Applications للتحقق المقابل من المصطلحات.
تصنيفات المهاجمين
MITRE ATT&CK لتقنيات المهاجمين وATLAS للهجمات على أنظمة الذكاء الاصطناعي، مع الربط لكل مكوّن في VamiThreat؛ وللمركبات Automotive Threat Matrix بوصفها مكتبة مسارات.
عقد الأدلة (Evidence Contract)
أربع مراحل – Input وDecision وTool وEffect – مع روابط يفحص أوراكل الاختبار تطابقها أو ترتيبها؛ وهي أساس للاختبارات السلبية وبوابات CI.
نمذجة التهديدات بوصفها شيفرة
المعمارية ونموذج التهديدات بوصفهما شيفرة مُدارة بالإصدارات: قابلة للفحص في المراجعة، وقابلة للتكرار في خط الإنتاج، دون أن تحل محل التحليل المشترك داخل الفريق.
هكذا تبدؤون
- 1تفكيك المعماريةرصد المكوّنات وتدفقات البيانات وحدود الثقة، وربط كل مكوّن بطبقة من طبقات MAESTRO – في ورشة عمل مع فرقكم أو بالمرافقة خلال دورة التطوير.
- 2تقييم التهديداتتحديد التهديدات لكل طبقة وعبر الطبقات، وترتيبها حسب احتمال الوقوع والأثر، واشتقاق خطة تدابير مُعلَّلة منها.
- 3التحويل إلى اختباراتتتحول التهديدات الحرجة إلى فرضيات قابلة للفحص مع ثابت (Invariant) وأوراكل (Oracle) – اختبارات سلبية مع توائم حميدة تفشل في خط الإنتاج عند غياب الأدلة.
دراسات معمّقة وأوراق بيضاء وتحليلات
دراسات معمّقة 5
من المجال البحثي إلى التطبيق
مجالات بحثية ذات صلة
وكلاء قيد الاستخدام – هل نُمذِجت التهديدات؟
في المحادثة الأولية نوضّح أين يتجاوز وكلاؤكم وخوادم MCP وتدفقات البيانات لديكم حدود الثقة، وما إذا كانت ورشة العمل أو النمذجة المرافقة أو VamiThreat هي الأنسب.