

مجال بحثي · أمن سلسلة التوريد
من قائمة المكوّنات حتى وكيل البرمجة: جعل سلاسل التوريد قابلة للإثبات
تأتي البرمجيات والنماذج والخدمات اليوم من أيدٍ كثيرة. ويبحث Vami Research في كيفية جعل سلسلة التوريد هذه قابلة للإثبات: عبر SBOM وVEX ومصدر المنشأ (Provenance) وفق SLSA، وعبر قوائم AI-SBOM للنماذج وبيانات التدريب، وعبر قائمة مكوّنات لوكلاء البرمجة، وعبر تقييمات لمزوّدي الخدمات وفق إرشادات EBA وكتالوجات Cloud Security Alliance.
- SBOM وVEX
- AI-SBOM
- SLSA
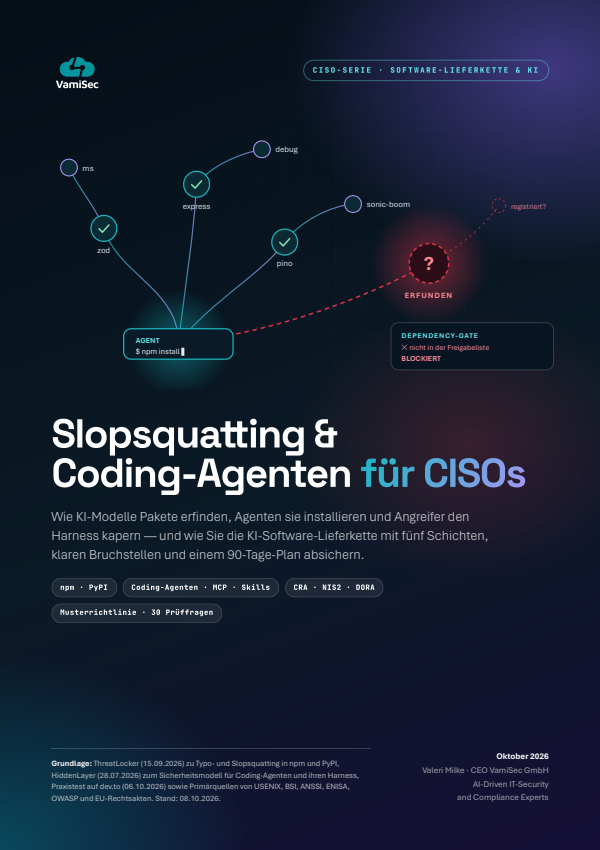
- Slopsquatting
- وكلاء البرمجة
- مخاطر الأطراف الثالثة
- CSA CAIQ وAICM
- دراسات معمّقة
- 6
- أوراق بيضاء
- 3
- حلول
- 1
سلسلة التوريد لم تعد تنتهي عند مدير الحزم
تتكوّن البرمجيات من مكتبات وأطر عمل وخدمات تابعة لأطراف ثالثة. ومنذ Log4Shell على أبعد تقدير بات واضحًا: من دون شفافية المكوّنات لا يمكن الإجابة عمّا إذا كانت ثغرة أمنية جديدة تُصيب، ولا أين تُصيب. ويجعل Cyber Resilience Act قائمة مكوّنات البرمجيات (SBOM) إلزامية للمنتجات ذات العناصر الرقمية – بوصفها جزءًا من التوثيق التقني، وعلى الأقل للاعتماديات من المستوى الأعلى. وتسري التزامات الإبلاغ منذ 11 سبتمبر 2026، والالتزامات الرئيسية اعتبارًا من 11 ديسمبر 2027.
ومع الذكاء الاصطناعي تُضاف حلقات جديدة. فالنماذج والأوزان وبيانات التدريب تحدّد سلوك نظام الذكاء الاصطناعي، لكنها لا تظهر في SBOM التقليدية. والهجمات عليها موثّقة: إذ عثرت JFrog في فبراير 2024 على نحو 100 نموذج خبيث على Hugging Face تُنفَّذ شيفرتها الضارة عند التحميل. ويوسّع وكلاء البرمجة السلسلة لتشمل خوادم MCP وSkills وإضافات المحررات – وقد أظهرت إضافةٌ متلاعَب بها لـ Claude Code في متجر Cursor في 29 أكتوبر 2026 مدى هشاشة قناة التوزيع هذه أيضًا.
ويُضاف إلى ذلك مزوّدو الخدمات ومزوّدو الخدمات السحابية وخدمات الذكاء الاصطناعي. فمع NIS2 وDORA أصبح تقييم المورّدين المباشرين التزامًا. وتضع الإرشادات EBA/GL/2026/09 المنشورة في 18 سبتمبر 2026 إطارًا للخدمات غير المرتبطة بتقنية المعلومات والاتصالات (Non-ICT) لدى مؤسسات الائتمان وشركات الاستثمار ومؤسسات الدفع وغيرها من المؤسسات المالية؛ ولم يُحدَّد بعدُ موعد بدء تطبيقها. ويربط Vami Research أدلة الإثبات التقنية مثل SBOM وVEX ومصدر المنشأ (Provenance) بتقييمات موحّدة وفق CSA CAIQ وAI Controls Matrix.
أسئلة مفتوحة من الممارسة العملية
- 01
كيف تتحوّل SBOM من مستند إلى نظام إنذار مبكر للثغرات الأمنية الجديدة؟
نهجنا
نعتمد على توليدها وقت البناء، مثلًا باستخدام cdxgen أو Syft، بحيث يحصل كل إصدار من المنتج على SBOM ذات إصدار محدّد، وتكون في الحالة المثلى موقّعة. وبعد ذلك تكمن الأهمية في المطابقة المستمرة مع NVD وOSV وGitHub Advisories؛ ويوثّق VEX ما إذا كان المكوّن المعرّض للثغرة يؤثر فعلًا في المنتج. وتراقب VamiAppSec كل SBOM مُسلَّمة بحثًا عن ثغرات أمنية مستغَلة بنشاط، بالاستعانة بمصادر منها CISA KEV، وترتّب الأولويات وفق EPSS.
- 02
ما الذي ينتمي إلى قائمة مكوّنات نظام ذكاء اصطناعي يتغيّر سلوكه دون أي تعديل في الشيفرة؟
نهجنا
إلى جانب المكتبات، نجرد النماذج والأوزان وبيانات التدريب والتقييم مع مصدرها. ويُدرج CycloneDX النماذج والبيانات منذ الإصدار 1.5 بوصفها مكوّنات مستقلة، ويوفّر SPDX 3.0 ملف تعريف للذكاء الاصطناعي (AI) وآخر لمجموعات البيانات (Dataset)، وتصبح بطاقات النماذج (Model Cards) قابلة للقراءة آليًا. وتوفّر AI-SBOM المُحدَّثة باستمرار الأساس البياني لالتزامات التوثيق الناشئة عن Cyber Resilience Act وAI Act.
- 03
كيف يمكن إدخال وكلاء البرمجة دون فقدان السيطرة على سلسلة التوريد؟
نهجنا
كما يُعامَل أي تغيير آخر: تحتاج الاعتماديات الجديدة والتغييرات في ملفات القفل (Lock Files) إلى موافقة من شخص محدّد ضمن مراجعة الاعتماديات (Dependency Review)، تُفرض عبر وسيط سجل داخلي (Registry-Proxy) مع قائمة سماح. وبالنسبة للمؤسسات المالية الخاضعة لإطار DORA الكامل، تشترط المعايير التقنية التنظيمية الفصل بين اعتماد التغييرات وتنفيذها – والوكيل الذي يدمج طلبات الدمج (Pull Requests) الخاصة به لا يتوافق مع ذلك.
- 04
كيف تدير المؤسسات مخاطر الأطراف الثالثة عبر خدمات تقنية المعلومات والاتصالات وخدمات Non-ICT والخدمات السحابية وخدمات الذكاء الاصطناعي في إطار واحد؟
نهجنا
عبر دورة حياة: حصر الأطراف الثالثة، وتصنيفها حسب درجة الحرجية، وتقييم ممارساتها الأمنية، وتأمينها تعاقديًا – من الشراء حتى الخروج. ونفحص خدمات الذكاء الاصطناعي وفق AI Controls Matrix الصادرة عن CSA، التي تعالج مثلًا تسميم النماذج (Model Poisoning) وحقن الأوامر (Prompt Injection). وتتوقع إرشادات EBA من المؤسسات المالية صراحةً نهجًا شاملًا يغطي ICT وNon-ICT.
ما نخلص إليه
- 01
لا تُحدث SBOM أثرها إلا في التشغيل
إن إنشاء ملف لمرة واحدة ليس إدارةً لـ SBOM بعد. فلا تُظهر قائمة المكوّنات فائدتها إلا من خلال المطابقة المستمرة مع بيانات الثغرات الأمنية: عندها يمكن عند ظهور CVE جديدة القول فورًا أي المنتجات تحتوي على مكوّنات متأثرة. ويُكمل VEX قائمةَ SBOM بإفادة الشركة المصنِّعة حول ما إذا كان المكوّن المعرّض للثغرة يؤثر فعلًا في المنتج.
المرجع: إدارة SBOM
- 02
قد تتغيّر نماذج الذكاء الاصطناعي دون أي تغيير في الشيفرة
يتوقف سلوك نظام الذكاء الاصطناعي على النموذج والأوزان وبيانات التدريب – وهي مُخرَجات لا ترصدها SBOM التقليدية. وقد تُغيّر إعادة التدريب أو الضبط الدقيق النموذجَ تغييرًا جوهريًا، بينما تبقى الشيفرة وإصدارات الحزم كما هي. وتجعل AI-SBOM وفق CycloneDX ML-BOM أو SPDX 3.0 هذه المكوّنات قابلة للتقييم.
المرجع: AI-SBOM
- 03
جرد الوكلاء الذي يقتصر على الأسماء يتقادم بصمت
يُدخل وكلاء البرمجة حلقاتهم الخاصة إلى سلسلة التوريد: الأداة، والنموذج والمزوّد، وخوادم MCP، وSkills، وملفات القواعد. وقد تتغيّر خوادم MCP البعيدة (Remote) دون أن تلاحظ المؤسسة ذلك. لذلك نوصي بقائمة مكوّنات للوكلاء قابلة للقراءة آليًا، مع الإصدار أو قيمة التجزئة (Hash) لخوادم MCP وSkills – تُدار إلى جانب SBOM لكل إصدار.
المرجع: Slopsquatting ووكلاء البرمجة
- 04
تقييم المورّدين عملية، لا استبيان
يصف الاستبيان المُعبّأ مزوّدًا ما في تاريخ مرجعي محدّد. ولا يصبح التقييم موثوقًا إلا بوصفه عملية مستمرة: تصنيف درجة الحرجية، وتحليل إجابات CAIQ أو AICM إضافةً إلى الشهادات وتقارير التدقيق، وربط إعادة التقييم بمحفّزات محدّدة – مع تحليل التركّز واستراتيجية الخروج وفق DORA بالنسبة للوظائف الحرجة.
المرجع: أمن سلسلة التوريد
كيف نعمل
ينظر Vami Research إلى سلسلة التوريد بوصفها سلسلة من أدلة الإثبات: ما الذي يحتويه المُخرَج، وكيف بُني، ومن يورّده، وأي الوكلاء يحق لهم تغييره.
SBOM وقت البناء
توليد قوائم المكوّنات بصيغة CycloneDX أو SPDX مباشرةً أثناء البناء، وحفظها بإصدار محدّد لكل إصدار من المنتج إلى جانب المُخرَجات – مثلًا باستخدام cdxgen أو Syft.
VEX ومطابقة الثغرات الأمنية
مطابقة مستمرة مع NVD وOSV وGitHub Advisories؛ وتوثّق مستندات VEX وCSAF أي النتائج تؤثر فعلًا في المنتج.
AI-SBOM
رصد النماذج والأوزان ومجموعات البيانات بوصفها مكوّنات: CycloneDX ML-BOM، وملفات تعريف SPDX 3.0 للذكاء الاصطناعي ومجموعات البيانات، وبطاقات نماذج (Model Cards) قابلة للقراءة آليًا.
مصدر المنشأ وفق SLSA
أدلة المنشأ في صورة إقرار in-toto (Attestation)، موقّعة ومتحقَّق منها قبل النشر؛ والتوسّع على امتداد المستويات من L1 إلى L3 في Build Track.
قائمة مكوّنات الوكلاء
رصد الأداة وإصدارها، والنموذج والمزوّد، وخوادم MCP، وSkills، وملفات القواعد لكل وكيل برمجة بصيغة قابلة للقراءة آليًا – مع الإصدار أو قيمة التجزئة (Hash) لخوادم MCP وSkills.
تقييم المزوّدين وفق الكتالوجات
CSA CCM وCAIQ لمزوّدي الخدمات السحابية، وAI Controls Matrix لخدمات الذكاء الاصطناعي – مع تحليلها إلى جانب الشهادات وتقارير التدقيق المتوفرة.
هكذا تبدؤون
- 1بناء الجردرصد المكوّنات والنماذج والإضافات ومزوّدي الخدمات وتصنيفها حسب درجة الحرجية – بوصف ذلك أساسًا لكل تقييم.
- 2ترسيخ الضوابطSBOM ومصدر المنشأ (Provenance) أثناء البناء، وموافقات على الاعتماديات والإضافات الجديدة، والتزامات تعاقدية على المورّدين والمزوّدين.
- 3المراقبة المستمرةمطابقة قوائم SBOM المُسلَّمة مع CISA KEV وترتيب الأولويات وفق EPSS، وإعادة تقييم المزوّدين عند محفّزات محدّدة، والاحتفاظ بأدلة الإثبات لـ CRA وNIS2 وDORA.
دراسات معمّقة وأوراق بيضاء وتحليلات
دراسات معمّقة 6
أوراق بيضاء 3
من المجال البحثي إلى التطبيق

مجالات بحثية ذات صلة
هل تودّون فحص سلسلة التوريد لديكم من SBOM حتى وكيل البرمجة؟
نقيّم معكم عملية SBOM ومكوّنات الذكاء الاصطناعي وسياسات الوكلاء ومزوّدي الخدمات الحرجين، ونربط النتائج بـ CRA وNIS2 وDORA. تواصلوا معنا لإجراء محادثة أولية غير ملزمة.