

ISO/IEC 27090:2026 ist ein am 14. Oktober 2026 veröffentlichter ISO/IEC-Leitfaden (56 Seiten, JTC 1/SC 27), der neun KI-spezifische Angriffstypen samt Erkennung und Gegenmaßnahmen beschreibt – nicht zertifizierbar. Erarbeitet hat die Norm die Arbeitsgruppe WG 4 „Security controls and services“ des Unterausschusses SC 27, dessen Sekretariat beim DIN liegt. Der Weg war lang: Projektstart im September 2022, Committee Draft im Januar 2024, DIS-Abstimmung ab April 2025, FDIS-Abstimmung ab Juni 2026, Veröffentlichung als Erstausgabe mit dem Stage-Code 60.60. Der englische Titel lautet „Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems“; das Dokument erscheint ausschließlich auf Englisch. Eine deutsche Fassung gibt es nicht: DIN Media und SNV vertreiben das ISO-Original, eine britische Übernahme BS ISO/IEC 27090:2026 ist für den 31.10.2026 angekündigt, ein DIN-Übernahmeprojekt existiert nicht. Das SC 27 Journal nennt 27090 die erste Norm des Unterausschusses, die sich speziell der Sicherheit von KI-Systemen widmet. Entscheidend für die Einordnung: Es handelt sich um einen International Standard mit Leitfadencharakter, nicht um eine Managementsystemnorm. Ein Zertifikat „ISO 27090“ oder ein Audit „nach 27090“ gibt es nicht; Auditmaßstab bleiben ISO/IEC 27001 und ISO/IEC 42001. Wer die Norm liest, erhält Bedrohungsbeschreibungen, Erkennungsansätze und Maßnahmen, die risikobasiert in das bestehende Managementsystem übernommen werden.
ISO/IEC 27090: Sicherheitsbedrohungen für KI-Systeme erkennen, bewerten und beherrschen
ISO/IEC 27090:2026 ist der Leitfaden von ISO/IEC JTC 1/SC 27 zu Sicherheitsbedrohungen und Kompromittierungen von KI-Systemen, veröffentlicht am 14.10.2026 als Erstausgabe mit 56 Seiten. Die Norm beschreibt neun KI-spezifische Angriffstypen mit Folgen, Erkennung und Abwehr entlang des gesamten KI-Lebenszyklus und ist nicht zertifizierbar. Diese Seite ordnet die Norm ein, zeigt Bedrohungen je Lebenszyklusphase, mappt sie auf ISO/IEC 27001, 42001, KI-Verordnung, NIST und OWASP, bietet einen Gap-Check zur Selbstbewertung und das Whitepaper „ISO/IEC 27090 für CISOs“.
Den Download-Link erhalten Sie sofort auf der Seite und per E-Mail.
- 01Daten
- 02Entwicklung
- 03Verifikation
- 04Bereitstellung
- 05Betrieb
- 06Stilllegung
KI-Systeme sind inzwischen Teil der produktiven IT: als Foundation-Modell per API, als Fine-Tuning im eigenen Tenant, als RAG-Assistent über internen Dokumenten oder als Agent mit Werkzeugzugriff. Angriffe darauf folgen eigenen Mustern, die klassische Sicherheitskontrollen nicht abdecken: vergiftete Trainingsdaten, Modelle, die über legitime Abfragen kopiert werden, Prompt Injection über fremde Inhalte. ISO/IEC 27090 ist die erste Norm von ISO/IEC JTC 1/SC 27, die sich speziell der Sicherheit von KI-Systemen widmet; sie baut auf der Praxis von ISO/IEC 27001 und 27002 auf, verweist für das Managementsystem auf ISO/IEC 42001 und stellt selbst keine zertifizierbaren Anforderungen. Regulatorisch kommt sie zur richtigen Zeit: Die Hochrisiko-Pflichten der KI-Verordnung mit ihren Resilienzanforderungen gegen Data Poisoning, Model Evasion und Vertraulichkeitsangriffe gelten ab dem 02.12.2027 für Anhang III und ab dem 02.08.2028 für Anhang I, die Hauptpflichten des Cyber Resilience Act ab dem 11.12.2027; eine Konformitätsvermutung begründet 27090 jedoch nicht. Diese Seite trennt durchgängig, was die Norm beschreibt, was Regulierung und andere Rahmenwerke verlangen und was wir empfehlen. Der Check „Betrifft mich ISO/IEC 27090?“ klärt Ihre Rolle, der Lebenszyklus-Navigator ordnet Bedrohungen und Maßnahmen den Phasen zu, das Varianten-Labor vergleicht eigenes Modell, Tenant-Modell und externe API, und der Bedrohungs- und Maßnahmen-Navigator mappt die Norm auf ISO/IEC 27002, 42001, KI-VO, NIST AI 100-2, MITRE ATLAS, OWASP und ETSI — als VamiSec-Arbeitsinterpretation, wo die Norm selbst keinen Verweis setzt. Der Gap-Check zeigt Ihren Reifegrad in sieben Handlungsfeldern, und das Whitepaper „ISO/IEC 27090 für CISOs“ liefert Mapping-Matrix, Realfälle, Fahrplan und Auditfragen für Vorstand und Revision.
Vom Projektstart 2022 zu den Hochrisiko-Pflichten 2027/2028
Die Meilensteine der ISO/IEC 27090 und des Umfelds, in das sie hineinwirkt — von der Managementsystemnorm ISO/IEC 42001 über die KI-Verordnung bis zum Cyber Resilience Act.
Projektstart ISO/IEC 27090
Das Projekt wird genehmigt und im Arbeitsprogramm von ISO/IEC JTC 1/SC 27 registriert; zuständig ist WG 4 „Security controls and services“. Der Arbeitstitel spricht noch von „security threats and failures“.
ISO/IEC 42001:2023 veröffentlicht
Die zertifizierbare Managementsystemnorm für KI (AIMS, 51 Seiten) erscheint. 27090 verweist später in Abschnitt 5.2 auf sie für die Umsetzung des KI-Governance-Programms und zitiert A.6.2.3 und A.6.2.6.
Committee Draft in der Konsultation
Der am Vortag registrierte Committee Draft geht in die Kommentierung; Kommentarschluss ist der 21.03.2024. Die Freigabe für den DIS folgt erst am 29.01.2025 — ein Jahr, in dem der Titel noch von „threats and failures“ spricht.
KI-Verordnung tritt in Kraft
Verordnung (EU) 2024/1689 tritt in Kraft. Art. 15 Abs. 5 verlangt für Hochrisiko-KI Resilienz gegen Data Poisoning, Model Poisoning, Adversarial Examples und Model Evasion sowie Vertraulichkeitsangriffe und Modellschwächen — ohne 27090 zu nennen.
DIS-Abstimmung startet
Der Draft International Standard (46 Seiten) geht in die zwölfwöchige Abstimmung bis zum 10.07.2025; parallel erscheint der britische Draft 25/30463618 DC. Im Umfeld: NIST AI 100-2 E2025 (final 24.03.2025) und ETSI TS 104 223 (23.04.2025).
FDIS-Abstimmung startet
Der Final Draft (56 Seiten) geht in die achtwöchige Abstimmung bis zum 19.08.2026 und wechselt am Abstimmungstag in den Status „under publication“. Das Abstimmungsergebnis ist nicht öffentlich.
ISO/IEC 27090:2026 veröffentlicht
Die Erstausgabe erscheint mit Stage-Code 60.60 (ISO-ID 56581, IEC-Publikation 117332), 56 Seiten, nur auf Englisch. Eine britische Übernahme BS ISO/IEC 27090:2026 ist für den 31.10.2026 angekündigt; eine deutschsprachige Fassung gibt es nicht, DIN Media und SNV vertreiben nur das ISO-Original.
Hochrisiko-Pflichten für Anhang III
Nach dem Digital Omnibus (VO (EU) 2026/1744) gelten die Hochrisiko-Pflichten der KI-Verordnung einschließlich Art. 9 und Art. 15 für Anhang-III-Systeme. Eine Konformitätsvermutung über 27090 gibt es nicht; prEN 18282 steht noch im Entwurf.
CRA-Hauptpflichten
Die Hauptpflichten des Cyber Resilience Act gelten; die Meldepflichten laufen bereits seit dem 11.09.2026. Für Hochrisiko-KI, die Produkt mit digitalen Elementen ist, eröffnet CRA Art. 12 den Weg zur Art.-15-Konformität.
Hochrisiko-Pflichten für Anhang I
Die Hochrisiko-Pflichten gelten auch für KI-Systeme, die als Sicherheitskomponente unter die Harmonisierungsrechtsvorschriften des Anhangs I fallen.
Neun Kernaussagen zu ISO/IEC 27090 — vom Status bis zum Audit
Klicken Sie eine Karte, um die Kernaussage mit Fundstellen zu lesen — die Reihenfolge führt vom Status der Norm über Bedrohungen und Maßnahmen bis zu Regulatorik, Agenten und Audit.
Bedrohungen entlang des KI-Lebenszyklus: sechs Phasen, zwei Querschnittsthemen
ISO/IEC 27090 ordnet Angriffe auf KI-Systeme dem Lebenszyklus zu: Angriffe während Entwicklung und Training stehen Angriffen während Inferenz und Betrieb gegenüber; Annex A verknüpft sie mit Phasen und Assets. Das Phasenmodell folgt ISO/IEC 22989 und 5338, von der Konzeption bis zur Stilllegung. Je Phase oder Querschnitt sehen Sie Angriffstypen, Anker in 27090, 27002 und 42001, Maßnahmen, Prüffrage und Nachweise. Sechsteilung, Phasenzuordnung, Einstufungen, Maßnahmen und Prüffragen sind Einordnungen von VamiSec; 27002- und 42001-Anker sind, soweit 27090 sie nicht nennt, VamiSec-Zuordnungen.
Daten & Beschaffung
ISO/IEC 27090 beginnt die Sicherheitsarbeit nicht beim Modell, sondern bei Governance und Daten: Ein KI-Governance-Programm nach Abschnitt 5.2 inventarisiert KI-Systeme, analysiert Risiken und steuert sie; Threat Modelling nach 5.6 setzen wir an den Anfang jedes Vorhabens. Die längste Bedrohungsbeschreibung der Norm gilt dem Data Poisoning: Manipulierte Trainingsdaten, in der Praxis auch Fine-Tuning- und Retrieval-Korpora, verändern das Modellverhalten, und die Erkennung vergifteter Daten gilt als offene Forschungsfrage, weil automatisierte Verfahren sie nicht zuverlässig von Ausreißern trennen. Deshalb setzt 27090 auf Datenherkunft, Integritätsschutz und Datenlimitierung und erinnert daran, dass Betriebsdaten bei kontinuierlichem Lernen zu Trainingsdaten werden.
FundstelleISO/IEC 27090:2026, 5.2, 5.3, 5.6, 6.2, 6.11.2, 6.11.4; Annex A (Mapping der Angriffe auf Lebenszyklus und Assets); Aussage zur Erkennung von Data Poisoning nach FDIS-Auswertung
Typische Bedrohungen
- Data Poisoning: manipulierte Trainings-, Fine-Tuning- oder Retrieval-Daten verändern das Modellverhalten gezielt oder ungezielt (6.2) (hoch)
- Backdoor-Angriffe über Trigger in den Trainingsdaten, die erst im Betrieb auslösen (hoch)
- Direkter Trainingsdaten-Leak: Abfluss der Datensätze aus Speichern, Pipelines oder Notebooks (Annex B) (hoch)
- Ungeklärte Datenherkunft: zugekaufte oder öffentliche Datensätze ohne Provenienznachweis (6.11.4) (mittel)
- Schutzbedürftige Daten im Training, die später per Membership Inference, Model Inversion oder sensitivem Output wieder sichtbar werden (mittel)
- Out-of-Distribution-Daten und Qualitätsmängel — nicht notwendig Angriffe, aber ein Robustheitsrisiko (7.7.1) (gering)
Normanker
Maßnahmen mit 27090-Anker und Mapping
- KI-Systeme, Modelle, Trainings-, Fine-Tuning- und Retrieval-Datensätze als Assets inventarisieren — mit Modellquelle, Eigentümer und Zweck (27090 5.2; ISO/IEC 27002 5.9).
- Threat Modelling vor der Datenbeschaffung: Angreiferziele, betroffene Assets wie Modell, Trainings- und Testdaten, Output und Service sowie Schutzziele je Anwendungsfall festhalten (27090 5.6).
- Datenherkunft dokumentieren und Integrität prüfen: Quelle, Lizenz, Hash oder Signatur je Datensatz; zugekaufte Datensätze wie Lieferantenleistungen behandeln (27090 5.5, 6.11.4).
- Datenlimitierung: nur Daten ins Training, die der Zweck erfordert; schutzbedürftige Merkmale vorab entfernen oder pseudonymisieren (27090 6.11.2); Differential Privacy als ergänzende Technik gegen spätere Rückschlüsse prüfen (VamiSec-Zuordnung).
- Trainingsdaten nach Zero-Trust-Prinzipien schützen: jeder Zugriff auf Datenspeicher und Pipelines authentisiert, autorisiert und protokolliert (27090 5.3; ISO/IEC 27002 8.27).
- Vergiftungsindikatoren suchen, obwohl keine Methode verlässlich ist: Ausreißer- und Verteilungsanalysen, Stichproben, Vergleich mit Referenzdatensätzen — als Entscheidungsgrundlage, nicht als Freigabe (27090 6.2.3).
- VamiSec-Empfehlung: Rückkopplung von Betriebsdaten ins Training nur über einen Freigabeprozess mit Quarantäne; die Norm nennt den Betriebsdaten-Vektor ausdrücklich.
Können Sie für jedes produktive Modell belegen, woher jeder Trainings-, Fine-Tuning- und Retrieval-Datensatz stammt, wer ihn freigegeben hat und dass er seit der Freigabe unverändert ist?
Nachweise, die Sie vorlegen können
- KI-Inventar mit Modellquelle, Datensätzen, Eigentümern und Risikoeinstufung (27090 5.2)
- Threat-Model-Dokument je KI-System mit Assets, Angreiferzielen und Schutzzielen
- Provenienzregister der Datensätze: Quelle, Lizenz, Integritätsnachweis, Freigabe
- Nachweis der Datenlimitierung: Zweckbindung, entfernte oder geschützte Merkmale
- Zugriffs- und Protokollierungskonzept für Datenspeicher und Trainingspipelines
Entwicklung & Training
In Entwicklung und Training entscheidet sich, ob ein Modell integer in den Betrieb geht. ISO/IEC 27090 beschreibt dafür das direkte Model Poisoning: Das Modell selbst, etwa seine Gewichte, wird unmittelbar manipuliert, in der Entwicklung oder später im Betrieb. Mit einem der beiden verbindlich formulierten Sätze in Abschnitt 5.1 verlangt die Norm risikobasiert implementierte Informationssicherheits-Controls wie die der ISO/IEC 27002 und empfiehlt Software-Engineering-Praxis nach NIST SSDF, den Schutz der Entwicklungsumgebung und Lieferkettenmanagement für vortrainierte Modelle, Datensätze und Werkzeuge. Die Härtung des Software-Stacks gegen direkten Modelldiebstahl nennt sie als effizienten Startpunkt.
FundstelleISO/IEC 27090:2026, 5.1, 5.4, 5.5, 6.3.4, 6.7, 7.2, 7.6
Typische Bedrohungen
- Direktes Model Poisoning: Manipulation von Gewichten, Trainingscode oder Modellartefakten in Entwicklung oder Betrieb (6.7) (hoch)
- Trojanisierte vortrainierte Modelle, Pakete oder MLOps-Werkzeuge aus Repositorien und Registries (5.5, Annex B) (hoch)
- Direkter Modelldiebstahl aus der Entwicklungsumgebung: Gewichte, Checkpoints, Notebooks (Annex B) (hoch)
- Kompromittierte CI/CD-Pipelines und Build-Umgebungen schleusen Code in Releases ein (7.6) (hoch)
- Evasion-Anfälligkeit ohne adversariales Training — und Nebenwirkungen, wenn Maßnahmen einander widersprechen (6.3.4, 7.2) (mittel)
- Schutzbedürftige Daten in Checkpoints, Logs und Experiment-Tracking (mittel)
Normanker
Maßnahmen mit 27090-Anker und Mapping
- Sichere Entwicklung nach ISO/IEC 27002 8.25 bis 8.28 auf Modellcode, Trainingsskripte und Pipelines ausweiten; NIST SSDF als Referenz (27090 5.4).
- Entwicklungs-, Test- und Produktionsumgebung trennen und die Trainingsumgebung härten: isolierte Netze, minimale Rechte, keine Produktionsdaten ohne Freigabe (27090 7.6; ISO/IEC 27002 8.31).
- Modellartefakte signieren und hashen; Integrität bei jedem Übergang zwischen Umgebungen prüfen; sensible Trainingsläufe in Trusted Execution Environments erwägen (27090 6.7.4).
- Vortrainierte Modelle, Datensätze, Bibliotheken und MLOps-Werkzeuge vor dem Einsatz prüfen: Herkunft, Signatur, Scan auf eingebetteten Code, Version pinnen (27090 5.5).
- Adversariales Training und Robustheitstechniken gegen Evasion einsetzen — und ihre Wechselwirkungen mit anderen Maßnahmen gemeinsam testen, bevor das Modell in den Betrieb geht (27090 6.3.4, 7.2).
- Trainingsläufe reproduzierbar dokumentieren: Datenstand, Hyperparameter, Code-Version, Ergebnis (ISO/IEC 42001 A.6.2.3).
- VamiSec-Empfehlung: Secrets und API-Tokens aus Notebooks und Pipelines verbannen und kurzlebig vergeben; die LiteLLM-Vorfälle im März und Oktober 2026 begannen jeweils mit gestohlenen Tokens.
Könnten Sie heute nachweisen, dass die Gewichte Ihres produktiven Modells exakt aus einem dokumentierten Trainingslauf stammen — und dass niemand sie seitdem unbemerkt verändern konnte?
Nachweise, die Sie vorlegen können
- Secure-Development-Richtlinie mit KI-Erweiterung für Modellcode, Pipelines und Notebooks
- Signatur- und Hash-Register der Modellartefakte je Version
- Trainingsprotokolle mit Datenstand, Code-Version, Parametern und Freigabe (ISO/IEC 42001 A.6.2.3)
- Prüfberichte zu vortrainierten Modellen, Paketen und Werkzeugen vor dem Einsatz
- Architektur- und Zugriffskonzept der Trainingsumgebung mit Netz- und Rechtetrennung
Verifikation & Validierung
Vor der Freigabe prüft die Organisation, ob Modell und Maßnahmen den modellierten Bedrohungen standhalten. ISO/IEC 27090 stellt dafür Threat Modelling und Red Teaming als eigene Praktiken in Clause 5 und warnt in Clause 7, dass Maßnahmen einander behindern können: Als Beispiel dient adversariales Training, das die Anfälligkeit für Patch-Angriffe erhöhte; die Norm empfiehlt deshalb, alle Maßnahmen gemeinsam zu testen, bevor ein System in den Betrieb geht. Validierung ist in 27090 kein einmaliges Gate: Die Norm empfiehlt, sie nach einem Retraining zu wiederholen, bevor ein Modell in den Betrieb zurückkehrt.
FundstelleISO/IEC 27090:2026, 5.6, 5.7, 6.3 bis 6.6, 7.2, 7.4 (Beispiel in 7.2 und Revalidierungsempfehlung in 7.4 nach FDIS-Auswertung); Kontext: NIST AI 100-2 E2025 Abschnitt 3.6, OWASP GenAI Red Teaming Manual 1.0
Typische Bedrohungen
- Evasion-Angriffe: unmerklich veränderte Eingaben kippen Klassifikation oder Ausgabe — ohne Tests unentdeckt (6.3) (hoch)
- Backdoors und Poisoning, die Standardmetriken nicht zeigen, weil sie nur auf Trigger reagieren (hoch)
- Maßnahmen, die einander schwächen oder die Modellleistung so senken, dass sie im Betrieb abgeschaltet werden (7.2) (mittel)
- Manipulierte Test- und Evaluationsdaten täuschen Robustheit vor (mittel)
- Membership Inference und Model Inversion bleiben ungetestet, weil nur Qualitätsmetriken geprüft werden (6.4, 6.6) (mittel)
- Prompt-Injection- und Output-Injection-Pfade bleiben ungetestet, weil die Integration erst nach der Modellfreigabe entsteht (6.9, 6.10) (mittel)
Normanker
Maßnahmen mit 27090-Anker und Mapping
- Testplan aus dem Threat Model ableiten: je Bedrohungstyp aus Clause 6 ein Testfall mit Erfolgskriterium, Testdaten und Verantwortlichem (27090 5.6).
- Adversariales Testen gegen Evasion, Membership Inference, Model Inversion und Modellextraktion mit dokumentierten Angriffsbudgets (27090 5.7, 6.3 bis 6.6).
- Red Teaming des Gesamtsystems — Prompt Injection, Output-Injection, Datenabfluss, Rechteausweitung — vor dem Go-live (27090 5.7); die Wiederholung nach Änderungen an Modell, System-Prompt oder Retrieval-Quelle ist VamiSec-Praxis.
- Alle Maßnahmen im Verbund testen und Wechselwirkungen protokollieren; Leistungsverluste durch Mitigationen quantifizieren und bewusst entscheiden (27090 7.2).
- Testdaten wie Trainingsdaten schützen: Herkunft, Integrität, Zugriff — sonst täuschen Tests eine Robustheit vor, die im Betrieb nicht existiert.
- Werkzeuge und Benchmarks nutzen, die NIST AI 100-2 nennt (AgentDojo, Garak, PyRIT), und das OWASP GenAI Red Teaming Manual 1.0 als Methodik heranziehen — Kontext, nicht Norminhalt.
- Revalidierung als festen Schritt vor jeder Rückführung in den Betrieb nach Retraining oder Maßnahmenänderung verankern (27090 7.4; ISO/IEC 42001 A.6.2.4).
Hat Ihr produktives KI-System einen dokumentierten adversarialen Test gegen die Bedrohungen aus Clause 6 bestanden — und wann wurde er zuletzt nach einer Modell- oder Prompt-Änderung wiederholt?
Nachweise, die Sie vorlegen können
- Testkonzept mit Zuordnung Bedrohungstyp → Testfall → Erfolgskriterium
- Berichte adversarialer Tests und Red-Team-Übungen mit Befunden und Nachtests
- Protokoll der Verbundtests inklusive Wechselwirkungen und Leistungsabwägung (27090 7.2)
- Freigabeentscheidung mit Restrisiken, gezeichnet von Fachbereich und Informationssicherheit
- Revalidierungsnachweise nach Retraining oder Änderungen (ISO/IEC 42001 A.6.2.4)
Bereitstellung & Integration
Mit der Bereitstellung wird das Modell zur Softwarekomponente eines größeren Systems; so sieht es ISO/IEC 27090 ausdrücklich, und so entstehen die Angriffsflächen, die die dokumentierten Vorfälle der Jahre 2025 und 2026 prägen: Prompt Injection über Dokumente, E-Mails oder Webseiten und Ausgaben, die selbst Injection-Angriffe gegen nachgelagerte Systeme tragen. Hinzu kommt die Modellextraktion über legitime Abfragen, die die Norm bereits in ihrer Einleitung als Grundthese nennt. Die Norm antwortet mit Zero-Trust-Prinzipien für KI: Modellzugriffe einschließlich Retrieval-Abfragen einzeln authentisieren und autorisieren, Anwendungsgrenzen ziehen und jede Agentenaktion einzeln autorisieren.
FundstelleISO/IEC 27090:2026, 5.1, 5.3, 6.5, 6.9, 6.10, 7.7 bis 7.9; Kontext: OWASP LLM01 und LLM10 (2026), ASI01 und ASI05, MITRE ATLAS AML.T0051 und AML.T0053
Typische Bedrohungen
- Prompt Injection, direkt oder indirekt über Inhalte, die das System liest — Dokumente, E-Mails, Webseiten, Tickets (6.9) (hoch)
- Output mit Injection-Angriffen: Modellausgaben lösen in nachgelagerten Systemen Befehle, Abfragen oder Datenabflüsse aus (6.10) (hoch)
- Modellextraktion über die Abfrageschnittstelle — laut Norm auch bei intakten Standard-Controls möglich (6.5) (hoch)
- Retrieval-Abfragen und Agentenaktionen mit pauschalen Rechten statt Einzelautorisierung (5.3) (hoch)
- Zugriffe auf angebundene Systeme über Werkzeuge und APIs, die das Modell steuern kann (mittel)
- Denial of Service und Ressourcenerschöpfung über die Modellschnittstelle (Annex B, 7.8) (mittel)
Normanker
Maßnahmen mit 27090-Anker und Mapping
- Zero-Trust-Architektur für das KI-System: Nutzer, Dienste, Retrieval-Quellen und Agenten authentisieren, jede Aktion autorisieren, Rechte just-in-time und aufgabenbezogen vergeben (27090 5.3; ISO/IEC 27002 8.27).
- Instruktionen und Daten trennen: externe Inhalte als nicht vertrauenswürdig markieren, System-Prompts schützen, Eingaben filtern und auf bösartige Muster prüfen (27090 6.9.4, 7.7).
- Ausgaben wie Eingaben aus dem Internet behandeln: Encoding, Allowlists für Aktionen und Ziele, keine direkte Ausführung von Modellausgaben in Shell, SQL oder Browser (27090 6.10.4).
- Abfragen drosseln, Volumen und Muster je Identität begrenzen, ausgegebene Details und Modellgröße minimieren, um Extraktion zu erschweren (27090 6.5.4, 7.8, 7.9).
- Anwendungsgrenzen ziehen: Das KI-System erhält nur die Datenquellen und Werkzeuge, die der Anwendungsfall braucht; jede Dokumentabfrage wird einzeln authentisiert und autorisiert (27090 5.3).
- Human-in-the-Loop für Aktionen mit Außenwirkung — Versand, Löschung, Zahlung, Rechteänderung — als Kontrollpunkt einplanen (VamiSec-Lesart von 5.3 und 6.11.3; ISO/IEC 42001 A.9).
- VamiSec-Empfehlung: Vor dem Go-live die Vorfallmuster EchoLeak, ForcedLeak und „Comment and Control“ gegen die eigene Integration durchspielen; alle drei kombinieren Prompt Injection mit einem Output-Pfad nach außen.
Kann Ihr KI-System eine Aktion mit Außenwirkung ausführen, ohne dass eine Identität sie autorisiert hat — und wird jede Retrieval-Abfrage einzeln authentisiert und autorisiert?
Nachweise, die Sie vorlegen können
- Architektur- und Datenflussdiagramm mit Vertrauensgrenzen, Retrieval-Quellen und Werkzeugen
- Berechtigungskonzept für Modell, Retrieval und Agentenaktionen mit Just-in-time-Vergabe (27090 5.3)
- Konfiguration der Ein- und Ausgabefilter samt Testnachweis gegen Injection-Muster
- Rate-Limiting- und Quotenregeln je Identität mit Alarmierung (27090 7.8)
- Go-live-Freigabe mit Red-Team-Befunden und Human-in-the-Loop-Regeln
Betrieb & Überwachung
Im Betrieb laufen die Inferenzangriffe zusammen, die ISO/IEC 27090 in Clause 6 beschreibt: Evasion, Membership Inference, Modellextraktion, Model Inversion, sensitiver Modell-Output und Prompt Injection. Die Norm betont, dass Erkennung schwierig, aber essenziell ist, gibt jedem Bedrohungsabschnitt einen eigenen Teil zur Erkennung und widmet Logging und Monitoring einen eigenen Abschnitt in Clause 7. Hinzu kommt der Abschnitt 6.11.3 zum Steuern unerwünschten Modellverhaltens im Betrieb, nach unserer Lesart der Anker für Guardrails, Schwellenwerte und menschliche Aufsicht (Wortlaut nur in der Vollversion). Bei kontinuierlichem Lernen wird der Betrieb zudem wieder zur Trainingsphase: Betriebsdaten können Trainingsdaten werden.
FundstelleISO/IEC 27090:2026, Introduction, 6.3 bis 6.9, 6.11.3, 7.4, 7.5, 7.7, 7.8
Typische Bedrohungen
- Modellextraktion über legitime Abfragen — gelingt laut Norm auch bei intakten Standard-Controls (6.5) (hoch)
- Sensitiver Modell-Output: Trainingsdaten oder frühere Eingaben erscheinen in Antworten (6.8) (hoch)
- Prompt Injection im laufenden Betrieb, auch über Inhalte, die erst nach dem Go-live in Retrieval-Quellen gelangen (6.9) (hoch)
- Evasion: gezielt veränderte Eingaben umgehen Klassifikation, Filter oder Entscheidungen (6.3) (mittel)
- Membership Inference und Model Inversion über Mehrfachabfragen (6.4, 6.6) (mittel)
- Betriebsdaten fließen ungeprüft ins Retraining und werden zum Poisoning-Vektor (6.2) (mittel)
Normanker
Maßnahmen mit 27090-Anker und Mapping
- Logging und Monitoring mit Anker 27090 7.5 aufbauen; VamiSec-Mindestfelder: Anfragen, Antworten, Modellversion, Retrieval-Treffer, Werkzeugaufrufe und Autorisierungsentscheidungen, manipulationsgeschützt protokolliert (ISO/IEC 27002 8.15, 8.16).
- Erkennungssignale je Bedrohungstyp definieren — die Norm führt zu jedem Angriffstyp einen eigenen Erkennungsabschnitt (27090 6.2.3 bis 6.10.3); Beispiele aus unserer Praxis: Abfragemuster für Extraktion, Verteilungsabweichungen für Evasion, Ausgabeprüfung für sensitiven Output.
- Eingaben auf Out-of-Distribution- und adversariale Muster prüfen, ohne jede Abweichung als Angriff zu werten; Schwellen und Reaktionen abstufen (27090 7.7).
- Abfragen drosseln und Quoten je Identität durchsetzen; Ausgaben filtern und auf schutzbedürftige Inhalte prüfen, bevor sie den Nutzer erreichen (27090 6.5.4, 6.8.4, 7.8).
- Unerwünschtes Modellverhalten steuern: Guardrails, Schwellenwerte für Fehlverhalten, eingeschränkte Rechte für Agenten und ein definierter Stopp-Mechanismus (27090 6.11.3, VamiSec-Lesart).
- Kontinuierliches Lernen absichern: Betriebsdaten nur über Freigabe und Integritätsprüfung ins Retraining; Rückführung in den Betrieb erst nach Revalidierung (27090 6.2, 7.4).
- Erkenntnisse aus dem Monitoring in Threat Model und Testplan zurückführen; Modellverhalten gegen Baselines vergleichen, um Verfall früh zu sehen (27090 7.4; ISO/IEC 42001 A.6.2.6).
Würden Sie heute erkennen, wenn jemand Ihr Modell über Tausende scheinbar legitimer Abfragen extrahiert oder Ihr Assistent vertrauliche Daten ausgibt — und wer reagiert dann innerhalb welcher Frist?
Nachweise, die Sie vorlegen können
- Logging-Konzept für KI-Systeme mit Feldern, Aufbewahrung und Manipulationsschutz (27090 7.5)
- Use-Cases der Sicherheitsüberwachung je Bedrohungstyp mit Schwellen und Alarmwegen
- Rate-Limiting-, Quoten- und Output-Filter-Konfiguration mit Änderungshistorie
- Betriebsrichtlinie zu Guardrails, Agentenrechten und Stopp-Mechanismus (27090 6.11.3, VamiSec-Lesart)
- Nachweis des Retraining-Freigabeprozesses inklusive Revalidierung (27090 7.4)
Neubewertung & Stilllegung
ISO/IEC 27090 denkt Maßnahmen nicht als Einmalprojekt: Clause 7 behandelt die Kontinuität von Maßnahmen über den gesamten Lebenszyklus und den Verfall von Modell und Maßnahmen über die Zeit. Modelle driften, Angriffstechniken entwickeln sich weiter, und ein Retraining kann Schutzwirkungen aufheben; die Norm empfiehlt laufendes Monitoring, Retraining bei Bedarf und Revalidierung, bevor ein Modell in den Betrieb zurückkehrt. Für das Ende des Lebenszyklus, in ISO/IEC 22989 die Stilllegung, enthält 27090 keinen eigenen Abschnitt; hier greifen die Prozesse des ISMS und die Hinweise zu Datenlimitierung und Provenienz, ergänzt um VamiSec-Praxis.
FundstelleISO/IEC 27090:2026, 6.11.2, 6.11.4, 7.2 bis 7.4 (7.4-Empfehlungen nach FDIS-Auswertung); ISO-Katalog-FAQ zu Retraining und Updates; Kontext: ETSI TS 104 223 Principle 11 und 13, Art. 25 KI-VO
Typische Bedrohungen
- Verfall der Schutzwirkung: Maßnahmen, die beim Go-live wirkten, greifen nach Modell- oder Datendrift nicht mehr (7.4) (hoch)
- Retraining oder Updates führen Poisoning ein oder heben adversariale Robustheit auf (6.2, 7.3) (hoch)
- Veraltete Modellversionen, Endpunkte und Schlüssel bleiben erreichbar (mittel)
- Historische Trainingsdaten, Prompt-Logs und Checkpoints überdauern die Stilllegung (mittel)
- Fine-Tuning oder Zweckänderung können den Betreiber zum Anbieter nach KI-VO machen — ohne dass eine neue Risikoanalyse folgt (mittel)
- Maßnahmen bleiben an Personen oder Projekte gebunden und enden mit dem Projekt (7.3) (gering)
Normanker
Maßnahmen mit 27090-Anker und Mapping
- Jede Maßnahme mit Eigentümer, Prüfturnus und Nachfolgeregel führen, damit sie Phasenwechsel, Retraining und Teamwechsel überlebt (27090 7.3).
- Verfall messen: Modellgüte, Fehlalarme der Filter und Angriffserfolg in regelmäßigen Nachtests gegen die Baseline vergleichen; Schwellen für Retraining und Neubewertung festlegen (27090 7.4).
- Retraining als Change mit Risikoanalyse, Datenfreigabe, Verbundtest und Revalidierung behandeln, mit denselben Gates wie beim ersten Go-live (27090 7.2, 7.4; ISO/IEC 27002 8.32).
- Neubewertung bei Änderungen an Modell, Zweck, Datenquellen oder Werkzeugen; prüfen, ob Fine-Tuning oder Zweckänderung die Rolle nach KI-VO verschiebt (Kontext: Art. 25 KI-VO).
- Stilllegung planen: Endpunkte und Schlüssel sperren, Modellversionen deaktivieren, Checkpoints, Prompt-Logs und Trainingsdaten nach Aufbewahrungsregel löschen oder archivieren (ISMS-Prozesse; 27090 6.11.2).
- Provenienz- und Modelldokumentation über die Stilllegung hinaus aufbewahren, soweit Nachweispflichten bestehen (27090 6.11.4; ISO/IEC 42001 A.6.2.7).
- VamiSec-Empfehlung: Mindestens jährlich sowie nach jedem Retraining den Status aller Bedrohungstypen aus Clause 6 je KI-System neu bewerten und im Risikoregister fortschreiben.
Wissen Sie, welche Ihrer Schutzmaßnahmen seit dem letzten Retraining noch wirken — und gibt es für jedes stillgelegte Modell einen Nachweis, dass Endpunkte, Schlüssel, Checkpoints und Daten bereinigt sind?
Nachweise, die Sie vorlegen können
- Maßnahmenregister mit Eigentümer, Prüfturnus und Status je Lebenszyklusphase (27090 7.3)
- Nachtest- und Driftberichte mit Baseline-Vergleich und Retraining-Entscheidung (27090 7.4)
- Change-Records für Retraining und Updates mit Revalidierungsnachweis
- Stilllegungsprotokoll: gesperrte Endpunkte, deaktivierte Versionen, Löschnachweise
- Aktualisierte Rollen- und Risikobewertung nach Zweck- oder Modelländerung
Lieferkette & Modellbezug
Kaum eine Organisation trainiert ihr Modell von Grund auf: Vortrainierte Modelle, zugekaufte Datensätze, Bibliotheken, MLOps-Werkzeuge und Modell-APIs kommen von Dritten. ISO/IEC 27090 widmet dem Lieferkettenmanagement einen eigenen Abschnitt mit KI-spezifischen Bedrohungen, komplexen Lieferketten, konkreten Angriffsvektoren und Minderungsstrategien, verweist für die Akteure der Lieferkette auf die Controls A.6.2.3 und A.6.2.6 der ISO/IEC 42001 und behandelt Lieferkettenangriffe in Annex B als KI-Variante konventioneller Angriffe. Wie real das ist, zeigt der 21. Oktober 2026: Das Python-Paket litellm 1.107.0 trug in allen sieben Wheels einen Credential-Stealer, der auch die Zugangsdaten von KI-Werkzeugen einsammelte, der zweite Vorfall dieses Projekts binnen sieben Monaten.
FundstelleISO/IEC 27090:2026, 5.1, 5.5.1 bis 5.5.5, 6.7, 7.6, Annex B; Realfälle: litellm 1.107.0 (21.10.2026), LiteLLM 1.82.7/1.82.8 (24.03.2026), Ultralytics 8.3.41/8.3.42 (09.12.2024)
Typische Bedrohungen
- Trojanisierte Pakete und Modelle aus Registries und Repositorien — mit den Zugangsdaten von KI-Werkzeugen als neuem Diebstahlziel (5.5, Annex B) (hoch)
- Vortrainierte Modelle mit Backdoors oder manipulierten Gewichten, die keine Standardprüfung erkennt (5.5, 6.7) (hoch)
- Kompromittierte CI/CD-Pipelines und Build-Umgebungen von Upstream-Projekten (5.5.4, 7.6) (hoch)
- Unangekündigte Modelländerungen des Anbieters verändern Verhalten und Schutzwirkung im laufenden Betrieb (mittel)
- Nutzung Ihrer Eingaben durch den Anbieter zum Training ohne vertragliche Beschränkung (mittel)
- Werkzeug- und Protokollrisiken in agentischen Lieferketten — Tool Poisoning, Rug Pull, Schattenwerkzeuge —, die 27090 nicht als eigene Typen behandelt (mittel)
Normanker
Maßnahmen mit 27090-Anker und Mapping
- Lieferantenmanagement nach ISO/IEC 27002 5.19 bis 5.21 auf Modellanbieter, Datenlieferanten und Werkzeughersteller ausweiten; Anforderungen und Prüfrechte vertraglich verankern (27090 5.5.5).
- KI-Stückliste (AIBOM) führen: Modelle mit Version und Herkunft, Datensätze, Pakete, Werkzeuge und APIs je KI-System; mit der SBOM verknüpfen (Anker 27090 5.5, 6.11.4; der Begriff AIBOM stammt nicht aus der Norm).
- Vortrainierte Modelle und Datensätze vor dem Einsatz verifizieren: Signatur, Hash, Scan auf eingebetteten Code, Herkunft des Uploaders; keine automatischen Updates ohne Prüfung (27090 5.5.4, 6.7.4).
- Versionen pinnen, Advisories und Registry-Quarantänen überwachen, sehr jungen Releases misstrauen; die PyPI-Regel, dass Releases nach 14 Tagen keine neuen Dateien annehmen, schließt nur einen Teil des Fensters.
- Vertraglich klären, ob und wie der Anbieter Eingaben für das Training nutzt, wie Modelländerungen angekündigt werden und welche Tests gegen Evasion und Injection er nachweist (ISO/IEC 42001 A.10.3; Praxis nach Kertos).
- Secrets in Build- und Betriebsumgebungen kurzlebig und eng gescopt vergeben; Zugangsdaten von KI-Werkzeugen in die Secret-Inventur aufnehmen (27090 7.6).
- VamiSec-Empfehlung: Für agentische Werkzeugketten die Lücken von 27090 mit OWASP Agentic Top 10 (ASI04) und MITRE ATLAS schließen — Tool-Beschreibungen prüfen, Werkzeuge pinnen, Änderungen alarmieren.
Können Sie für jedes produktive KI-System innerhalb eines Tages sagen, welche Modelle, Pakete, Datensätze und Werkzeuge in welcher Version darin stecken — und hätten Sie am 21.10.2026 gewusst, ob litellm 1.107.0 bei Ihnen läuft?
Nachweise, die Sie vorlegen können
- AIBOM je KI-System mit Versionen, Herkunft und Integritätsnachweisen
- Lieferantenbewertungen und Verträge mit Modellanbietern: Trainingsnutzung, Änderungsankündigung, Prüfrechte
- Prüfprotokolle für vortrainierte Modelle, Datensätze und Pakete vor dem Einsatz
- Advisory-Monitoring und Pinning-Regeln mit Reaktionsnachweis zu Vorfällen
- Secret-Inventur mit Laufzeiten und Scopes, einschließlich der Zugangsdaten von KI-Werkzeugen
Governance, Monitoring & Vorfälle
ISO/IEC 27090 ist keine Managementsystemnorm, sondern knüpft an bestehende Managementsysteme an: Abschnitt 5.2 beschreibt ein KI-Governance-Programm, das KI-Systeme inventarisiert, Risiken analysiert und steuert, und verweist für das Managementsystem auf ISO/IEC 42001. Die beiden verbindlich formulierten Sätze in 5.1 bilden den Kern: Informationssicherheits-Controls wie die der ISO/IEC 27002 sind risikobasiert zu implementieren, und KI-spezifische Kompromittierungen sind über den gesamten Lebenszyklus zu berücksichtigen; zertifizierbare Anforderungen entstehen daraus nicht. Clause 7 ergänzt Wechselwirkungen, Kontinuität, Verfall sowie Logging und Monitoring. Einen eigenen Abschnitt zum Vorfallmanagement enthält 27090 nicht; die Erkennung steht je Bedrohung in Clause 6, die Reaktion bleibt beim ISMS.
FundstelleISO/IEC 27090:2026, 5.1, 5.2, 7.1 bis 7.5; ISO/IEC 27001:2022 6.1; Kontext: CRA Art. 14 (Meldepflichten seit 11.09.2026), Art. 9 KI-VO, Art. 17 bis 19 DORA
Typische Bedrohungen
- KI-Systeme fehlen im Asset-Inventar und im Risikoregister — die neun Bedrohungstypen werden nie je System bewertet (5.2) (hoch)
- Maßnahmen aus 27090 stehen nirgends in der Erklärung zur Anwendbarkeit; Auditoren finden keine Nachweise (ISO/IEC 27001 6.1) (hoch)
- Keine Erkennungsfähigkeit für KI-Angriffe: Logs ohne Modellversion, Retrieval-Treffer oder Werkzeugaufrufe (7.5) (hoch)
- Der Vorfallprozess kennt keine KI-Vorfallklassen; Meldefristen nach CRA, NIS2 oder DORA werden verfehlt (mittel)
- Maßnahmen widersprechen sich oder verfallen unbemerkt, weil niemand sie im Verbund steuert (7.2 bis 7.4) (mittel)
- Unklare Rollen zwischen Anbieter und Betreiber — 27090 definiert sie nicht, KI-VO und Verträge schon (mittel)
Normanker
Maßnahmen mit 27090-Anker und Mapping
- KI-Governance-Programm aufsetzen: Inventar aller KI-Systeme einschließlich eingebetteter und per API bezogener Modelle, Risikoanalyse je System, Maßnahmensteuerung (27090 5.2; ISO/IEC 27002 5.9).
- Die neun Bedrohungstypen aus Clause 6 je KI-System in die Risikobeurteilung nach ISO/IEC 27001 6.1 aufnehmen und 27090-Maßnahmen als Control-Quelle in der Erklärung zur Anwendbarkeit zitieren — Annex A der 27001 ist nicht abschließend.
- Wo ein AIMS nach ISO/IEC 42001 besteht: 27090-Maßnahmen den Controls A.6.2.3, A.6.2.6 und A.6.2.8 zuordnen und das Impact Assessment nach A.5 um Angriffsszenarien ergänzen.
- Logging und Monitoring als Querschnitt organisieren: einheitliche Felder über alle KI-Systeme, Anbindung an die Sicherheitsüberwachung, Aufbewahrung nach ISMS-Regeln (27090 7.5; ISO/IEC 27002 8.15, 8.16).
- Vorfallmanagement erweitern: KI-Vorfallklassen entlang Clause 6, Playbooks für Prompt Injection, Datenabfluss und Lieferkettenvorfälle, Prüfung der Meldepflichten (CRA-Meldungen laufen seit dem 11.09.2026 mit einer Frühwarnung binnen 24 Stunden).
- Maßnahmen im Verbund steuern: Wechselwirkungen dokumentieren, Kontinuität über die Phasen sichern, Verfall messen und berichten (27090 7.2 bis 7.4).
- VamiSec-Empfehlung: Rollen je KI-System festlegen — wer Modell und Lebenszyklus sichert, wer Integration, Datenzugriff und Monitoring verantwortet — und Berichtswege zur Geschäftsleitung mit Kennzahlen hinterlegen.
Steht jedes produktive KI-System Ihres Hauses mit seinen Bedrohungen im Risikoregister — und können Sie einem Auditor in der Erklärung zur Anwendbarkeit zeigen, welche 27090-Maßnahmen Sie wo umgesetzt haben?
Nachweise, die Sie vorlegen können
- KI-Inventar mit Eigentümer, Modellquelle, Bezugsvariante und Kritikalität (27090 5.2)
- Risikoregister mit Bewertung der neun Bedrohungstypen je KI-System
- Erklärung zur Anwendbarkeit mit 27090-Maßnahmen als zusätzlicher Control-Quelle (ISO/IEC 27001 6.1)
- Logging-Standard für KI-Systeme und Anbindungsnachweis an die Sicherheitsüberwachung (27090 7.5)
- Vorfallrichtlinie mit KI-Vorfallklassen, Playbooks und Meldefristenprüfung
Daten & Beschaffung
Drei Bezugsvarianten im Vergleich: eigenes Modell, Foundation-Modell im Tenant, externe Modell-API
ISO/IEC 27090 unterscheidet keine Betriebsmodelle, sondern adressiert alle Akteure der Lieferkette, die KI-Systeme entwickeln oder nutzen. In der Praxis verschieben sich die Angriffsflächen aus Clause 6 aber je nachdem, ob Sie ein Modell selbst trainieren und hosten, ein Foundation-Modell im eigenen Tenant per Fine-Tuning und Retrieval anpassen oder eine externe Modell-API oder einen SaaS-Assistenten einbinden. Die drei Varianten, die Risikoprofile und die Einordnungen sind ein Arbeitsmodell von VamiSec — keine Vorgabe der Norm; Mischformen sind üblich.
Wer Modelle selbst trainiert und betreibt, trägt jede Angriffsfläche aus Clause 6 selbst: Data Poisoning in der eigenen Pipeline, direktes Model Poisoning und direkten Modelldiebstahl in der Entwicklungsumgebung, Extraktion und Inversion über die eigene Schnittstelle. Das größte Risiko liegt nach unserer Einschätzung in Entwicklung und Training — dort, wo Trainingsdaten, Gewichte und Pipelines liegen und wo Kompetenz- und Betriebsaufwand am höchsten sind.
Kontrolle und Verantwortung liegen vollständig im Haus: Sie bestimmen Daten, Training, Hosting und Schnittstellen — und müssen jede Maßnahme der Norm selbst umsetzen und nachweisen.
Risikoprofil
- Angriffsfläche Daten & Traininghoch
- Modell-Diebstahl & -Extraktionmittel
- Datenabfluss & Prompt-Risikengering
- Kontrollverlust & Intransparenzgering
- Lieferkettenabhängigkeitmittel
- Betriebs- & Kompetenzaufwandhoch
Einordnung von VamiSec entlang der Bedrohungstypen der ISO/IEC 27090 — keine Bewertung der Norm; 1 = gering, 3 = hoch.
Worauf es in dieser Variante ankommt
- Alle Angriffsziele der Norm — Trainingsdaten, Testdaten, Modell, Output, Service — befinden sich im eigenen Verantwortungsbereich; Annex A hilft, sie je Lebenszyklusphase zuzuordnen.
- Data Poisoning und direktes Model Poisoning sind hier keine Lieferantenfrage, sondern eine Frage der eigenen Pipeline-, Umgebungs- und Zugriffssicherheit (6.2, 6.7, 7.6).
- Direkter Modelldiebstahl aus Speichern, Checkpoints oder Backups ist die KI-Variante eines klassischen Datendiebstahls — die Norm sieht in der Härtung des Software-Stacks dagegen einen effizienten Startpunkt (5.1, Annex B).
- Kontinuierliches Lernen aus Betriebsdaten macht den Betrieb zur Trainingsphase: Ohne Freigabeprozess werden Nutzereingaben zum Poisoning-Vektor.
- Die Lieferkette verschwindet nicht: Vortrainierte Basismodelle, Bibliotheken und MLOps-Werkzeuge bleiben externe Abhängigkeiten (5.5).
Maßnahmen mit 27090-Anker
- Trainingsdaten und Pipelines nach Zero-Trust-Prinzipien absichern; Provenienz je Datensatz dokumentieren; Integrität vor jedem Trainingslauf prüfen (27090 5.3, 6.2.4, 6.11.4).
- Entwicklungsumgebung isolieren, Modellartefakte signieren und hashen, Checkpoints und Backups verschlüsseln und zugriffsbeschränkt halten (27090 6.7.4, 7.6).
- Eigene Inferenzschnittstelle gegen Extraktion und Inversion schützen: Drosselung, Abfrageprotokollierung, ausgegebene Details minimieren, Modellgröße prüfen (27090 6.5.4, 7.8, 7.9).
- Datenlimitierung und Differential Privacy im Training, wenn schutzbedürftige Daten enthalten sind — gegen Membership Inference und Inversion (27090 6.11.2; Zuordnung zu 6.4 und 6.6 nach VamiSec).
- Red Teaming und adversariales Testen als eigene Fähigkeit aufbauen oder beauftragen; Nachtests nach jedem Retraining (27090 5.7, 7.4).
- VamiSec-Empfehlung: Schlüsselpersonen- und Kompetenzrisiko begrenzen — Betriebshandbuch für Training und Inferenz, Vertretungen, dokumentierte Wiederanlaufverfahren für Modell und Pipeline.
Das Basismodell kommt vom Anbieter, Fine-Tuning, Retrieval-Quellen und Betrieb liegen im eigenen Tenant. Nach unserer Einschätzung verlagert sich das Hauptrisiko auf zwei Stellen: die Anpassungsschicht — vergiftete Fine-Tuning- oder Retrieval-Daten, pauschal berechtigte Dokumentabfragen — und die Abhängigkeit vom Modellanbieter, dessen Basismodell Sie weder prüfen noch selbst versionieren können. Wer ein fremdes Modell per Fine-Tuning wesentlich verändert, sollte zudem prüfen, ob er nach KI-VO vom Betreiber zum Anbieter wird.
Sie steuern Tenant, Anpassungsdaten, Retrieval-Quellen und Zugriffe; der Plattform- oder Modellanbieter stellt Basismodell und Infrastruktur — die Lieferkettenhinweise der Norm gelten damit in beide Richtungen.
Risikoprofil
- Angriffsfläche Daten & Trainingmittel
- Modell-Diebstahl & -Extraktionmittel
- Datenabfluss & Prompt-Risikenmittel
- Kontrollverlust & Intransparenzmittel
- Lieferkettenabhängigkeithoch
- Betriebs- & Kompetenzaufwandmittel
Einordnung von VamiSec entlang der Bedrohungstypen der ISO/IEC 27090 — keine Bewertung der Norm; 1 = gering, 3 = hoch.
Worauf es in dieser Variante ankommt
- Data Poisoning trifft hier vor allem die Anpassungsschicht: Fine-Tuning-Datensätze und Retrieval-Korpora, die das Modellverhalten ohne eigenes Training verändern (6.2).
- Retrieval-Abfragen sind in 27090 ausdrücklich Teil der Zero-Trust-Beispiele: Jede Dokumentabfrage wird einzeln authentisiert und autorisiert — pauschale Indexrechte sind der typische Fehler (5.3).
- Das Basismodell ist eine vortrainierte Komponente aus der Lieferkette: Backdoors oder Modelländerungen des Anbieters adressieren Sie nur über Verträge, Tests und Monitoring (5.5, 6.7).
- Modellextraktion und sensitiver Output betreffen das angepasste Modell — es enthält Ihr Unternehmenswissen und verdient dieselben Schnittstellenkontrollen wie ein eigenes Modell (6.5, 6.8).
- Kontext: Fine-Tuning fremder Modelle kann die Schwelle zum Anbieter nach Art. 25 KI-VO überschreiten — mit den Anbieterpflichten der KI-VO.
Maßnahmen mit 27090-Anker
- Fine-Tuning- und Retrieval-Daten wie Trainingsdaten behandeln: Freigabe, Provenienz, Integritätsprüfung, Quarantäne für neue Quellen (27090 6.2.4, 6.11.4).
- Retrieval mit Nutzerrechten koppeln: Dokumentzugriffe pro Anfrage mit der Identität des Anfragenden autorisieren, Indizes nach Datenklassen trennen (27090 5.3).
- Basismodell-Versionen pinnen, Anbieter-Updates vor der Übernahme testen, Verhaltensbaselines nach jedem Update vergleichen (27090 5.5, 7.4).
- Vertraglich sichern: keine Nutzung Ihrer Daten für das Anbieter-Training, Ankündigung von Modelländerungen, Exportfähigkeit von Anpassungsdaten und Gewichten (ISO/IEC 42001 A.10.3; ISO/IEC 27002 5.20).
- Schnittstelle des angepassten Modells drosseln, protokollieren und mit Output-Filtern versehen; Prompt-Injection-Tests gegen Retrieval-Inhalte wiederholen (27090 6.5.4, 6.8.4, 6.9.4).
- VamiSec-Empfehlung: Tenant-Grenze technisch verifizieren — private Anbindung, keine öffentlichen Endpunkte, regelmäßiger Nachweis, dass Telemetrie und Prompts den Tenant nicht verlassen.
Beim Bezug über eine externe API oder einen SaaS-Assistenten liegen Modell, Training und Betrieb beim Anbieter. Das Hauptrisiko ist nach unserer Einschätzung der Abfluss von Eingaben, Kontextdokumenten und Ausgaben über die Kontrollgrenze — und die Tatsache, dass Sie Poisoning, Backdoors oder Modelländerungen weder erkennen noch verhindern, sondern nur vertraglich und über Ein- und Ausgabekontrollen begrenzen können. KI-Funktionen in Standardsoftware fallen oft in diese Variante, ohne dass die Nutzer es bemerken.
Der Anbieter kontrolliert Modell und Verarbeitung; Sie steuern über Verträge, vorgeschaltete Eingabefilter, Output-Kontrolle und die Begrenzung dessen, was das System sehen und tun darf — die Norm adressiert Sie als Nutzer in der Lieferkette, nicht als Entwickler.
Risikoprofil
- Angriffsfläche Daten & Traininggering
- Modell-Diebstahl & -Extraktiongering
- Datenabfluss & Prompt-Risikenhoch
- Kontrollverlust & Intransparenzhoch
- Lieferkettenabhängigkeithoch
- Betriebs- & Kompetenzaufwandgering
Einordnung von VamiSec entlang der Bedrohungstypen der ISO/IEC 27090 — keine Bewertung der Norm; 1 = gering, 3 = hoch.
Worauf es in dieser Variante ankommt
- Von den neun Bedrohungstypen bleiben auf Ihrer Seite vor allem Prompt Injection, Output mit Injection-Angriffen und sensitiver Modell-Output — alles, was an der Schnittstelle entsteht (6.8 bis 6.10).
- Poisoning, Backdoors, Extraktion und Inversion betreffen das Anbietermodell; die Norm spricht alle Akteure der Lieferkette an, Ihre Hebel sind Due Diligence, Vertrag und Tests (5.5).
- Kontextdaten für Retrieval, hochgeladene Dokumente und Werkzeugergebnisse wandern zum Anbieter — ob er sie speichert oder trainiert, regelt allein der Vertrag.
- Eingebettete KI in Standardsoftware und Browser-Assistenten gehört ins Inventar nach 5.2, auch wenn kein Projekt sie eingeführt hat.
- Agentische Funktionen externer Assistenten mit Zugriff auf Mail, Dateien oder CRM ermöglichen die Angriffsmuster von EchoLeak und ForcedLeak — Prompt Injection plus Output-Pfad nach außen.
Maßnahmen mit 27090-Anker
- Eingabefilter vor der Schnittstelle: Datenklassen erkennen, vertrauliche Inhalte blockieren oder tokenisieren, Uploads begrenzen; Nutzergruppen abgestuft freischalten (27090 6.11.2; VamiSec-Praxis).
- Ausgaben kontrollieren, bevor sie wirken: Encoding, Allowlists für Ziele und Aktionen, keine automatische Ausführung in angebundenen Systemen (27090 6.10.4).
- Vertrag und Due Diligence: Trainingsnutzung ausschließen, Speicherorte und -fristen, Änderungsankündigung, Nachweise zu Tests gegen Evasion und Injection, Prüfrechte (27090 5.5.5; ISO/IEC 27002 5.19 bis 5.21).
- Zugriffe des Assistenten auf Unternehmensdaten und Werkzeuge minimal halten; jede Aktion mit Außenwirkung autorisieren, Rechte nach der Aufgabe verfallen lassen (27090 5.3).
- Nutzung protokollieren und überwachen — Prompts, Kontextquellen, Werkzeugaufrufe —, soweit der Anbieter Schnittstellen dafür bietet; verbleibende Lücken dokumentieren (27090 7.5).
- VamiSec-Empfehlung: KI-Funktionen in Standardsoftware aktiv inventarisieren und deaktiviert lassen, bis Datenklassen, Vertrag und Filter freigegeben sind; Lockdown- oder Einschränkungsmodi der Anbieter nutzen, ohne sie als Vollschutz zu werten.
Eigenes Modell
Welche Daten dürfen in welche Variante?
Wählen Sie eine Datenklasse. Die Ampel zeigt, wie VamiSec die drei Bezugsvarianten für diese Klasse einordnet — konservativ, entlang der Bedrohungen aus Clause 6 und vorbehaltlich Ihrer eigenen Datenklassifizierung, Risikoanalyse und Verträge.
Veröffentlichte oder zur Veröffentlichung freigegebene Informationen, z. B. Produktinformationen, Pressemitteilungen, öffentliche Normen- und Rechtstexte.
Vertretbar: Öffentliche Daten erzeugen keinen Abflussschaden; es bleiben Integritätsrisiken wie Poisoning, die die eigene Pipeline ohnehin abdecken muss.
Vertretbar: Die Daten bleiben im Tenant; Standard-Cloud-Kontrollen und ein geprüfter Anbietervertrag vorausgesetzt.
Vertretbar, sofern Nutzungsbedingungen vorgeschaltet sind, Uploads begrenzt werden und Ausgaben nicht ungeprüft in Systeme zurückfließen.
Informationen für den internen Gebrauch ohne Kunden- oder Personenbezug, z. B. Richtlinien, interne Präsentationen, Prozessbeschreibungen, Quellcode ohne Secrets.
Vertretbar mit Zugriffskontrolle und Protokollierung an der Schnittstelle; Trainings- und Retrieval-Daten bleiben innerhalb der eigenen Kontrollgrenze (27090 5.3).
Vertretbar bei Retrieval mit Nutzerrechten, getrennten Indizes und vertraglich ausgeschlossener Trainingsnutzung durch den Anbieter (27090 5.3).
Nur mit Zusatzmaßnahmen: Eingabefilter, abgestufte Freischaltung je Nutzergruppe, vertraglicher Ausschluss der Trainingsnutzung, geklärte Speicherorte und -fristen.
Kunden- und personenbezogene Daten, Verträge, nicht öffentliche Finanz- und Produktinformationen, Trainingsdaten mit Geschäftsgeheimnissen — ein Abfluss schadet Kunden oder dem Unternehmen spürbar.
Vertretbar, wenn Datenlimitierung, Differential Privacy oder Pseudonymisierung im Training greifen und die Schnittstelle gegen Extraktion, Inversion und sensitiven Output abgesichert ist (27090 6.4 bis 6.8, 6.11.2).
Nur mit Zusatzmaßnahmen: Verschlüsselung mit eigenem Schlüsselmanagement, nach Datenklassen getrennte Indizes, Output-Filter, bewertetes Restrisiko an der Tenant-Grenze und geklärte Verarbeitungsorte.
Nur ausnahmsweise nach Einzelfallprüfung mit Tokenisierung oder Pseudonymisierung vor der Übermittlung, vertraglichen Abflusskontrollen und Protokollierung — und nicht in Assistenten mit Werkzeugzugriff auf Mail oder Dateien.
Besonders schutzbedürftige Daten, z. B. Zugangsdaten und Schlüssel, Sicherheitsarchitekturen, Insiderinformationen, besondere Kategorien personenbezogener Daten, Modellgewichte mit hohem Eigenwert.
Nur mit Zusatzmaßnahmen: strikte Zweckbindung, getrennte Trainings- und Inferenzumgebung, Output-Filter, lückenlose Protokollierung und Freigabe durch den Dateneigentümer — Membership Inference und Inversion lassen sich mindern, nicht ausschließen.
Nur nach dokumentierter Einzelfall-Risikoanalyse: getrennte Umgebung, keine Nutzung im Fine-Tuning, Retrieval nur mit Einzelfreigabe und Nachweis, dass Telemetrie und Prompts den Tenant nicht verlassen.
Nicht empfohlen: Das Hauptrisiko dieser Variante ist der Abfluss über die Kontrollgrenze; streng vertrauliche Daten gehören nach unserer Einschätzung nicht in eine externe Modell-API oder einen SaaS-Assistenten.
Vertraulich
Orientierung von VamiSec entlang der Bedrohungstypen der ISO/IEC 27090 — keine Vorgabe der Norm, die weder Datenklassen noch Bezugsvarianten definiert; maßgeblich sind Ihre Datenklassifizierung, Risikoanalyse und Verträge.
Bedrohungen, die in jeder Variante gelten
Unabhängig von der Bezugsvariante bleiben Bedrohungen aus ISO/IEC 27090 bestehen, die an der Schnittstelle, in der Nutzung oder in der Lieferkette entstehen — je Lebenszyklusphase hier mit den Maßnahmenfamilien, die die Norm dafür beschreibt.
- 01Daten & Beschaffung
Jedes KI-System braucht Inventar, Risikoanalyse und ein Threat Model — auch ein zugekaufter Assistent; Retrieval- und Kontextdaten sind in allen Varianten ein Poisoning-Ziel. Maßnahmen: KI-Governance-Programm, Datenherkunft und Datenlimitierung (27090 5.2, 5.6, 6.11.2, 6.11.4).
- 02Entwicklung & Training
Auch wer nicht trainiert, entwickelt: Prompts, Retrieval-Pipelines, Werkzeuganbindungen und Integrationscode sind Software mit eigenen Schwachstellen. Maßnahmen: Software-Engineering-Praxis für KI, Schutz der Entwicklungsumgebung, Secrets-Hygiene (27090 5.4, 7.6).
- 03Verifikation & Validierung
Prompt Injection, Output-Injection und Datenabfluss lassen sich nur am integrierten System testen — unabhängig davon, wem das Modell gehört. Maßnahmen: Tests aus dem Threat Model, Red Teaming, Verbundtest der Maßnahmen (27090 5.6, 5.7, 7.2).
- 04Bereitstellung & Integration
Die Schnittstelle zwischen Modell, Daten, Werkzeugen und Nutzern ist in allen Varianten die Hauptangriffsfläche für Injection und Rechteausweitung. Maßnahmen: Zero-Trust-Prinzipien, Anwendungsgrenzen, Ein- und Ausgabefilter, Drosselung (27090 5.3, 6.9.4, 6.10.4, 7.7, 7.8).
- 05Betrieb & Überwachung
Sensitiver Output, Extraktion über legitime Abfragen und unerwünschtes Modellverhalten treten überall auf, wo ein Modell antwortet. Maßnahmen: Logging und Monitoring, Erkennung je Bedrohungstyp, Guardrails und Stopp-Mechanismen (27090 6.8.4, 7.5; 6.11.3 nach VamiSec-Lesart).
- 06Neubewertung & Stilllegung
Modelle, Prompts, Retrieval-Quellen und Anbieterversionen ändern sich; Maßnahmen verfallen, wenn niemand sie fortschreibt. Maßnahmen: Kontinuität über die Phasen, Messen des Verfalls, Revalidierung vor der Rückkehr in den Betrieb, Neubewertung bei Änderungen (27090 7.3, 7.4).
ISO/IEC 27090 im Detail: 16 Kapitel von der Entstehung über Bedrohungen und Maßnahmen bis zum Umsetzungsfahrplan
16 Kapitel führen durch Status und Herausgeber, Geltungsbereich und Abgrenzung, den Aufbau der Norm, das Bedrohungsmodell, die neun Kompromittierungstypen entlang des Lebenszyklus, die vier Maßnahmenfamilien, Lieferkette und Modellbezug, die Integration in ISMS und AIMS, den regulatorischen Anschluss an KI-VO, CRA, NIS2 und DORA sowie den Fahrplan für 90 Tage und 12 Monate — jeweils mit Fundstelle und sauber getrennt nach dem, was die Norm beschreibt, was Regulatorik und andere Rahmenwerke sagen und was VamiSec empfiehlt.
Was ISO/IEC 27090 ist: Entstehung, Status, Herausgeber
ISO/IEC 27090:2026 ist seit dem 14. Oktober 2026 als International Standard veröffentlicht: ein Leitfaden von ISO/IEC JTC 1/SC 27 mit 56 Seiten, der neun KI-spezifische Angriffstypen samt Erkennung und Gegenmaßnahmen beschreibt und nicht zertifizierbar ist. Vier Jahre nach dem Projektstart liegt damit die erste Norm des Sicherheits-Unterausschusses SC 27 vor, die sich ausschließlich der Sicherheit von KI-Systemen widmet. Wer sie richtig einordnet, vermeidet zwei Fehler: sie als Zertifizierungsgrundlage zu behandeln oder sie als unverbindliche Lektüre beiseitezulegen.
Vom Projektstart 2022 bis zur Veröffentlichung 2026
Das Projekt wurde am 15.09.2022 genehmigt, die Konsultation zum Committee Draft begann im Januar 2024, die DIS-Abstimmung am 16.04.2025. Der Final Draft wurde vom 23.06. bis 19.08.2026 abgestimmt und wechselte noch am Abstimmungstag in den Status „under publication“; am 14.10.2026 folgte die Veröffentlichung mit Stage-Code 60.60. Das Abstimmungsergebnis ist nicht öffentlich, der Übergang ohne Rückverweis belegt aber die Annahme. Unterwegs änderte sich der Titel: Aus „Guidance for addressing security threats and failures“ wurde „Addressing security threats and compromises to AI systems“, aus Fehlern wurden Kompromittierungen, der Umfang wuchs von 46 auf 56 Seiten mit 115 Bibliografie-Einträgen.
| Stufe | Datum | Bedeutung |
|---|---|---|
| 10.99 / 20.00 | 15.09.2022 | Projekt genehmigt und im Arbeitsprogramm von SC 27 registriert |
| 30.20 / 30.60 | 24.01.2024 / 21.03.2024 | Konsultation zum Committee Draft gestartet und abgeschlossen |
| 40.20 / 40.60 | 16.04.2025 / 10.07.2025 | DIS-Abstimmung, zugleich britischer Entwurf 25/30463618 DC |
| 50.20 / 50.60 | 23.06.2026 / 19.08.2026 | FDIS-Abstimmung gestartet und abgeschlossen |
| 60.00 | 19.08.2026 | Under publication: Annahme ohne Rückverweis |
| 60.60 | 14.10.2026 | International Standard published, Erstausgabe |
Quelle: Lebenszyklus im ISO-Katalog (ID 56581), Stand 22.10.2026.
Herausgeber und Gremien
Erarbeitet hat die Norm ISO/IEC JTC 1/SC 27 „Information security, cybersecurity and privacy protection“ mit Sekretariat beim DIN (Chair Dr. Andreas Wolf); zuständig war die Arbeitsgruppe WG 4 „Security controls and services“ unter Convenor Faud Khan vom kanadischen SCC, die Projekt-Editoren nennt keine öffentliche Quelle. Das SC 27 Journal vom September 2026 beschreibt 27090 als erste Norm des Unterausschusses speziell zur Sicherheit von KI-Systemen. In Deutschland spiegelt der Arbeitskreis NA 043-04-27-04 „IT-Sicherheitsmaßnahmen und Dienste“ die WG 4; seine Projektliste enthält mit Stand 22.10.2026 weder ein Übernahmeprojekt noch eine Stellungnahme zu 27090.
Bezug, Sprache, nationale Fassungen
Die Norm erscheint ausschließlich auf Englisch. ISO verlangt CHF 204, DIN Media vertreibt das ISO-Original als ISO/IEC 27090:2026-10 für 218,32 Euro netto, im IEC-Webstore läuft sie als Publikation 117332. Eine deutsche Fassung existiert nicht: DIN Media und SNV vertreiben nur das englische ISO-Original, eine ÖNORM-Übernahme ist nicht bekannt, und die britische Übernahme BS ISO/IEC 27090:2026 ist für den 31. Oktober 2026 angekündigt. Kostenfrei einsehbar sind Vorschauen mit Inhaltsverzeichnis, Introduction, Clause 1 bis 4, 5.1 bis 5.3 und Bibliografie; Clause 5.4 bis 7, Table 1 und die Annexe gibt es nur in der Vollversion, Aussagen dieser Seite dazu stützen sich auf Inhaltsverzeichnis und FDIS-Auswertungen und sind so gekennzeichnet.
Leitfaden, nicht Managementsystemnorm
ISO/IEC 27090 ist ein International Standard mit Leitfadencharakter. ISOs eigener Explainer spricht von Sicherheitsleitlinien, nicht von Anforderungen an ein KI-Managementsystem; dafür verweist Abschnitt 5.2 auf ISO/IEC 42001. Es gibt kein Zertifikat „ISO 27090“, kein Audit „nach 27090“ und keine Konformitätsvermutung nach KI-Verordnung oder Cyber Resilience Act. Eine reine Empfehlungssammlung ist die Norm dennoch nicht: Abschnitt 5.1 enthält zwei belegte shall-Sätze, wonach Informationssicherheits-Controls etwa aus ISO/IEC 27002 risikobasiert umzusetzen und KI-spezifische Kompromittierungen über den gesamten Lebenszyklus zu berücksichtigen sind. Für die Praxis gilt: keine zertifizierbaren Anforderungen, aber eine klare Erwartung, die Bedrohungen aus Clause 6 im eigenen Risikomanagement zu behandeln.
Geltungsbereich: Was 27090 regelt und was 27091, 42001 und 27001 übernehmen
ISO/IEC 27090 gilt für Organisationen jeder Art und Größe, die KI-Systeme entwickeln oder nutzen, und behandelt Bedrohungen und Kompromittierungen, die spezifisch für KI-Systeme sind, über deren gesamten Lebenszyklus. Ebenso wichtig ist, was die Norm nicht regelt: Datenschutz, Managementsystem, funktionale Sicherheit und KI als Angriffswerkzeug gehören anderen Dokumenten. Dieses Kapitel zieht die Grenzen und ordnet die Normenfamilie.
Scope: entwickeln oder nutzen
Clause 1 beschreibt den Gegenstand so: sicherheitsrelevante Bedrohungen und Kompromittierungen, die spezifisch für KI-Systeme sind, deren Folgen sowie Erkennung und Minderung über den gesamten Lebenszyklus — anwendbar auf Unternehmen, Behörden und Non-Profit-Organisationen, die KI-Systeme entwickeln oder nutzen. Die Introduction spricht von entwickeln oder bereitstellen, Abschnitt 5.1 von Akteuren entlang der Lieferkette. Die Rollen Anbieter und Betreiber aus der KI-Verordnung und die Stakeholder-Rollen aus ISO/IEC 22989 definiert Clause 3 nicht; jede Zuordnung von Maßnahmen zu Rollen ist deshalb Interpretation. Der Scope ist nicht auf generative KI beschränkt.
Normative und informative Bezüge
Normativ zitiert die Norm genau zwei Dokumente: ISO/IEC 22989 undatiert, also einschließlich künftiger Änderungen wie des laufenden Amendments zu generativer KI, und ISO/IEC 23053:2022. ISO/IEC 27001, 27002, 42001, 23894, 5338 und 38507 stehen nur in der Bibliografie, werden in 5.1 und 5.2 aber ausdrücklich als Arbeitsgrundlage genannt. Die Schutzziele übernimmt Clause 3 aus der neuen ISO/IEC 27000:2026, Bedrohung, Angriff und Schwachstelle aus ISO/IEC 27002:2022.
| Norm | Typ und Status | Rolle gegenüber ISO/IEC 27090 |
|---|---|---|
| ISO/IEC 27090:2026 | Leitfaden, veröffentlicht 14.10.2026, 56 S. | Bedrohungen, Erkennung und Maßnahmen für KI-Systeme; nicht zertifizierbar |
| ISO/IEC 27091 | FDIS registriert seit 13.07.2026, WG 5, 35 S. | Datenschutz in KI-Systemen; in der Bibliografie der 27090 zitiert |
| ISO/IEC 42001:2023 | Managementsystemnorm, zertifizierbar, 51 S. | KI-Managementsystem; 5.2 verweist darauf, 5.1 nennt A.6.2.3 und A.6.2.6 |
| ISO/IEC 27001:2022 / 27002:2022 | Managementsystemnorm, zertifizierbar / Control-Katalog, 152 S. | Basis; 5.1 nennt 27001 6.1 sowie 27002 Clause 5–8, 4.2, 8.15, 8.16, 8.27 |
| ISO/IEC 23894:2023 | Leitfaden KI-Risikomanagement, 26 S. | In 5.1 für die Risikoanalyse genannt, alternativ ETSI-Dokumente |
| ISO/IEC 5338:2023 | Leitfaden KI-Lebenszyklusprozesse, 39 S. | Lebenszyklusbasis neben 22989 (5.1) |
| ISO/IEC 22989:2022 / 23053:2022 | Begriffe und Konzepte / ML-Framework | Einzige normative Verweise; 22989 undatiert |
Status laut ISO-Katalog, Stand 22.10.2026. Für ISO/IEC 42001:2023 und 27002:2022 ist weder Amendment noch Revision registriert.
Was nicht Gegenstand ist
- Anforderungen an ein KI-Managementsystem: Abschnitt 5.2 verweist auf ISO/IEC 42001.
- Datenschutzrisiken von KI-Systemen: Gegenstand der Schwesternorm ISO/IEC 27091.
- KI als Verteidigungswerkzeug sowie Bedrohungen, die KI nur einsetzen, etwa Deepfakes oder KI-gestütztes Phishing.
- Angriffe von KI auf KI sowie funktionale Sicherheit (Safety), für die ISO/IEC TR 5469 einschlägig ist.
- Eine Konformitätsvermutung nach KI-Verordnung oder Cyber Resilience Act: 27090 ist keine harmonisierte Norm, ein offizielles Mapping auf prEN 18282 oder ETSI TS 104 223 existiert nicht.
27090 und 27091: Sicherheit und Datenschutz als Paar
ISO/IEC 27091 „Cybersecurity and Privacy — Artificial Intelligence — Privacy protection“ ist noch nicht veröffentlicht; die FDIS-Abstimmung hatte am 22.10.2026 nicht begonnen. Nach DIS-basierten Zusammenfassungen behandelt sie Datenschutzanalyse, Privatsphäre von KI-Modellen und Privacy Engineering im Lebenszyklus. Die Überschneidung ist sichtbar: Membership Inference und Model Inversion stehen in beiden Normen, in 27090 als Sicherheitsbedrohung gegen die Vertraulichkeit der Trainingsdaten, in 27091 als Datenschutzrisiko. Ein Erscheinen Anfang 2027 ist plausibel, aber kein ISO-Zieldatum.
Aufbau der Norm: sieben Clauses, drei Annexe, 115 Quellen
ISO/IEC 27090 besteht aus sieben Clauses und drei informativen Annexen auf 56 Seiten: Clause 5 beschreibt organisatorische Praktiken, Clause 6 neun Kompromittierungstypen, Clause 7 Wechselwirkungen der Maßnahmen. Die Gliederung ist über die frei zugänglichen Vorschauen vollständig belegt; die Volltexte von 5.4 bis 7 und der Annexe liegen nur in der Vollversion vor. Dieses Kapitel ist Ihre Lesehilfe.
| Teil | Inhalt | Seiten |
|---|---|---|
| Foreword, Introduction | Grundthese: klassische Schwachstellen plus KI-spezifische Bedrohungen; Defence-in-Depth | v–vii |
| 1 Scope · 2 Normative references · 3 Terms · 4 Abbreviated terms | Gegenstand, zwei normative Verweise, 30 Begriffe (3.1–3.30), 15 Abkürzungen | 1–5 |
| 5 Application of information security | 5.1 General · 5.2 AI governance programme · 5.3 Zero trust principles · 5.4 Software engineering best practices · 5.5 Supply chain management · 5.6 Threat modelling · 5.7 Red teaming | 5–10 |
| 6 Types of potential compromise to AI systems | 6.1 General · 6.2–6.10 neun Kompromittierungstypen · 6.11 Considerations for AI systems | 10–32 |
| 7 Mitigations and their interactions | 7.2 Conflicting interactions · 7.3 Continuity · 7.4 Deterioration · 7.5 Logging and monitoring · 7.6 Development environment · 7.7 Malicious input detection · 7.8 Throttling · 7.9 Model size | 33–36 |
| Annex A (informativ) | Mapping attacks to AI system life cycle and to assets | 37–43 |
| Annex B (informativ) | AI-specific versions of conventional attacks: direct model theft, direct training data leak, model input leak; DoS und Lieferkette nur sekundär belegt | 44–48 |
| Annex C (informativ) | Federated machine learning (C.1–C.3) | 49–50 |
| Bibliography | 115 Einträge, Web-Quellen mit Abrufdatum 18.02.2026 | 51–56 |
Belegt durch Inhaltsverzeichnis und Seitenangaben in iTeh-Sample, IEC- und BSI-Preview; Unterüberschriften der Annexe A und B sind nur als PDF-Sprungmarken bekannt. DoS und Lieferkette in Annex B sind nur sekundär (Entwurfsauswertung) belegt.
Clause 5: 5.1 als Rahmen, sechs Praktiken
Abschnitt 5.1 setzt den Rahmen: KI-Systeme sind integrierte Softwarekomponenten, für die die Controls der ISO/IEC 27002 risikobasiert gelten, und KI-spezifische Kompromittierungen einschließlich der in Table 1 aufgeführten sind über den Lebenszyklus nach ISO/IEC 22989 und 5338 zu berücksichtigen. Als effizienten Startpunkt nennt die Norm die Härtung des Software-Stacks gegen direkten Modelldiebstahl, als Beispiele ETSI EN 304 223 und das NIST Secure Software Development Framework. Abschnitt 5.2 beschreibt ein Governance-Programm mit Inventar, Risikoanalyse und Risikobehandlung, 5.5 gliedert das Lieferkettenmanagement in fünf Unterabschnitte von allgemeinen über KI-spezifische Bedrohungen bis zu Gegenstrategien. Abschnitt 5.3 übernimmt die sechs Zero-Trust-Prinzipien aus ISO/IEC 27002 8.27, illustriert sie mit fünf Beispielen bis hin zur Verifikation von Agentenaktionen und kündigt an, dass sie in alle Minderungsabschnitte von Clause 6 einfließen.
Clause 6: neun Typen in einheitlichem Raster
| Abschnitt | Kompromittierungstyp | Seiten |
|---|---|---|
| 6.2 | Data poisoning attack | 13–17 (längster Abschnitt) |
| 6.3 | Evasion attack (adversarial attack) | 17–20 |
| 6.4 | Membership inference | 20–21 |
| 6.5 | Model exfiltration (model stealing, model extraction) | 21–23 |
| 6.6 | Model inversion | 23–24 |
| 6.7 | Direct model poisoning | 24–25 |
| 6.8 | Sensitive model output | 25–26 |
| 6.9 | Prompt injection | 26–27 |
| 6.10 | Output contains injection attacks | 27–28 |
| 6.11 | Considerations: Data limitation · Unerwünschtes Modellverhalten im Betrieb · Provenance | 28–32 |
Jeder Typ folgt demselben Raster: .1 Beschreibung, .2 resultierende Fehler, .3 Erkennung, .4 Minderung.
Table 1 wird in 5.1 referenziert, steht dort aber nicht; nach unserer Lesart ist sie in 6.1 verortet und listet laut FDIS-Auswertung zwölf Angriffstypen, neun aus Clause 6 und drei aus Annex B.
Clause 7 und die Annexe
Clause 7 ist mit vier Seiten kurz, nach unserer Einschätzung aber die für Maßnahmenentscheidungen wichtigste Stelle der Norm. Abschnitt 7.2 behandelt widersprüchliche Wechselwirkungen, die FDIS-Auswertung nennt als Beispiel ein Adversarial Training, das die Anfälligkeit für Patch-Angriffe erhöhte, und empfiehlt, alle Maßnahmen gemeinsam vor dem Deployment zu testen. Abschnitt 7.3 behandelt die Kontinuität der Maßnahmen über den Lebenszyklus, 7.4 beschreibt den Verfall von Modell und Maßnahmen mit Monitoring, Nachtraining bei Bedarf und Revalidierung vor der Rückführung in den Betrieb; 7.7 trennt Out-of-Distribution-Eingaben, die nicht notwendig Angriffe sind, von adversarialen Eingaben. Annex A ordnet Angriffe Lebenszyklus und Assets zu, Annex B beschreibt KI-Varianten konventioneller Angriffe, Annex C föderiertes Lernen.
Begriffe, Abkürzungen, Bibliografie
Clause 3 definiert 30 Begriffe, darunter die Dreiteilung des Angreiferwissens in Zero-, Partial- und Perfect-Knowledge-Angriffe anstelle der Black-, Grey- und White-Box-Metapher. Die Angriffstypen stehen in 3.13 bis 3.24, Prompt Injection so weit gefasst, dass Inhalte, die als oder in einer Eingabeinstruktion wirken, auch die indirekte Variante abdecken. Nicht definiert sind KI-Agent, Kompromittierung und prädiktive KI. Clause 4 listet 15 Abkürzungen von AI über DP, JIT, OOD und RAG bis RT; MCP fehlt, was nach den ISO/IEC-Direktiven ein starkes Indiz ist, dass das Model Context Protocol im Normtext nicht vorkommt. Nicht zitiert sind NIST AI RMF, NIST AI 100-2, die OWASP Top 10 für LLM-Anwendungen, die OWASP Agentic Top 10 und das Model Context Protocol — genau die Dokumente, mit denen diese Seite die Norm ergänzt.
Das Bedrohungsmodell: Assets, Angreiferziele, Schutzziele
ISO/IEC 27090 geht davon aus, dass KI-Systeme allen klassischen Schwachstellen unterliegen und zusätzlich Bedrohungen, die aus Daten, manipulierten Eingaben und dem Verhalten der Modelle selbst entstehen. Nach der FDIS-Auswertung von Table 1 ordnet die Norm Kompromittierungen danach, welches Asset zuerst betroffen und welches Schutzziel zuerst verletzt ist. Dieses Kapitel rekonstruiert das Modell aus Introduction, Clause 3 und Clause 6 und markiert, wo unsere Lesart beginnt.
Grundthese der Introduction
Die Introduction formuliert vier Gedanken, die den Rest der Norm tragen. Erstens bleibt die Praxis nach ISO/IEC 27001 und 27002 empfohlen, weil KI-Systeme Software sind und alle bekannten Schwachstellen teilen. Zweitens können Betriebsdaten bei kontinuierlichem Lernen zu Trainingsdaten werden, womit der Betrieb zum Poisoning-Vektor wird. Drittens gelingt die Exfiltration eines Modells über legitime Abfragen, obwohl alle Standard-Controls intakt sind; Rate Limiting hilft. Viertens ist die Erkennung schwierig, aber unverzichtbar, weshalb die Norm Defence-in-Depth als Leitprinzip setzt und jedem Angriffstyp einen eigenen Erkennungsabschnitt gibt.
Assets und Angreiferziele
Nach der FDIS-basierten Auswertung von Table 1 sortiert die Norm ihre zwölf Angriffstypen nach dem zuerst betroffenen Asset: Modell, Trainingsdaten, Testdaten, Output und Dienst. Dazu kommt aus 5.1 der Software-Stack, in den das KI-System integriert ist, und aus 5.5 die Lieferkette, die laut FDIS-Auswertung vortrainierte Modelle, gekaufte Datensätze, Notebook-Plattformen und MLOps-Werkzeuge umfasst. Ein KI-Inventar nach 5.2 sollte deshalb je System Modellartefakt, Daten, Retrieval-Quellen, System-Prompts, Schnittstellen, Werkzeugrechte und Pipeline erfassen. Hinter den neun Typen stehen nach unserer Lesart sechs Angreiferziele.
| Angreiferziel | Kompromittierungstypen | Zuerst betroffenes Asset | Zuerst verletztes Schutzziel |
|---|---|---|---|
| Modell verfälschen | 6.2 Data poisoning · 6.7 Direct model poisoning | Trainingsdaten, Modell | Integrität; bei ungezieltem Poisoning auch Verfügbarkeit |
| Modell täuschen | 6.3 Evasion attack | Testdaten, Output | Integrität des Outputs |
| Trainingsdaten ausspähen | 6.4 Membership inference · 6.6 Model inversion · 6.8 Sensitive model output | Trainingsdaten, frühere Eingaben | Vertraulichkeit |
| Modell stehlen | 6.5 Model exfiltration · Annex B Direct model theft | Modell | Vertraulichkeit des Modells |
| Anwendung kapern | 6.9 Prompt injection · 6.10 Output contains injection attacks | Output, nachgelagerte Systeme | Integrität des Outputs, Vertraulichkeit interner Systeminformationen |
| Dienst stören | Annex B Denial of Service · ungezielte Poisoning-Varianten | Dienst | Verfügbarkeit |
Schutzziele nach einer FDIS-basierten Sekundärauswertung, Annex-B-Inhalte nach Entwurfsauswertungen; die Gruppierung nach Angreiferziel ist VamiSec-Lesart und keine Struktur der Norm.
Angreiferwissen und Phasenlagen
Clause 3 unterscheidet in 3.10 bis 3.12 Angriffe ohne, mit teilweiser und mit vollständiger Kenntnis des Modells, jeweils ohne Zugangsdaten. Das legt den Fokus der Erstausgabe offen: Der typische Angreifer ist ein gezielt handelnder Außenstehender. Gary Hinson hat kritisiert, dass zufällige Bedrohungen, Innentäter und Folgen jenseits der eigenen Organisation unterrepräsentiert sind; immerhin kennzeichnet Table 1 nach der FDIS-Auswertung jeden Typ als Angreifer- oder Unfallszenario. Innentäter mit legitimen Rechten und Fehlkonfigurationen müssen Sie im Risikoregister selbst ergänzen. Zeitlich ordnet 5.1 Angriffe danach, ob sie während Entwicklung und Training, während Inferenz und Betrieb oder in beiden Lagen ansetzen.
Bedrohungen im Lebenszyklus: von der Datenbeschaffung bis zur Stilllegung
ISO/IEC 27090 verortet jede Kompromittierung in der Phase, in der sie ansetzt, während Entwicklung und Training, während Inferenz und Betrieb oder in beiden, und stützt den Lebenszyklus auf ISO/IEC 22989 und ISO/IEC 5338. Weil Betriebsdaten bei kontinuierlichem Lernen zu Trainingsdaten werden, verschwimmen die Phasen. Dieses Kapitel legt die neun Typen und die Annex-B-Angriffe auf das Sechs-Phasen-Modell dieser Seite.
Die Norm nennt in 5.1 den Lebenszyklus nach ISO/IEC 22989 und 5338 von der Idee bis zur Stilllegung und ordnet in Annex A Angriffe Lebenszyklus und Assets zu; die Spalten dieses Annexes sind über die Vorschauen nicht sichtbar. Die sechs Phasen dieser Seite plus die Querschnitte Lieferkette und Governance sind ein Arbeitsmodell von VamiSec, das sich an diesen beiden Normen orientiert, aber keine Stufenbezeichnung der 27090 wiedergibt.
- Phase 01 · Entwicklung/TrainingDaten und Beschaffung
Data Poisoning (6.2) und die Annex-B-Typen Direct Training Data Leak und Model Input Leak; beschaffte Datensätze sind nach 5.5 Teil der Lieferkette. Anker: Provenienz (6.11.4), Datenlimitierung (6.11.2).
- Phase 02 · Entwicklung/TrainingEntwicklung und Training
Direct Model Poisoning (6.7) und Backdoors (3.24) zielen auf Modellartefakt und Pipeline. Anker: Entwicklungsumgebung (7.6), Software-Engineering (5.4), Zero Trust für Trainingsdaten (5.3).
- Phase 03 · ÜbergangVerifikation und Validierung
Hier wird die Anfälligkeit für Evasion, Membership Inference und Model Inversion messbar, bevor Angreifer sie ausnutzen. Anker: Red Teaming (5.7), Threat Modelling (5.6), gemeinsames Testen aller Maßnahmen (7.2).
- Phase 04 · Inferenz/BetriebBereitstellung und Integration
Mit der Anbindung an Anwendungen, Retrieval-Quellen und Werkzeuge entstehen die Angriffsflächen für Prompt Injection (6.9) und Output mit Injection-Angriffen (6.10). Anker: Anwendungsgrenzen und Modellzugriff einschließlich RAG (5.3), Eingabefilterung (7.7), Drosselung (7.8).
- Phase 05 · Inferenz/BetriebBetrieb und Überwachung
Evasion (6.3), Membership Inference (6.4), Model Exfiltration (6.5), Model Inversion (6.6) und Sensitive Model Output (6.8) laufen über legitime Abfragen. Anker: Logging und Monitoring (7.5), Erkennungsabschnitte 6.x.3, unerwünschtes Modellverhalten im Betrieb (6.11.3).
- Phase 06 · Beide LagenNeubewertung und Stilllegung
Modell und Maßnahmen verfallen über die Zeit (7.4): Monitoring, Nachtraining bei Bedarf, Revalidierung vor der Rückführung. Nachtraining mit Betriebsdaten öffnet erneut den Poisoning-Vektor aus 6.2. Zur Stilllegung schweigt die frei zugängliche Fassung; ETSI EN 304 223 führt dafür ein eigenes Prinzip.
| Phase | Bedrohungen (ISO/IEC 27090) | Maßnahmenanker (ISO/IEC 27090) | ISO/IEC 27002 (Interpretation) |
|---|---|---|---|
| 01 Daten und Beschaffung | 6.2 · Annex B Training Data Leak, Model Input Leak | 6.11.2, 6.11.4, 5.5 | 5.34, 8.11, 8.12, 5.19–5.21 |
| 02 Entwicklung und Training | 6.7 · Backdoor (3.24) · Annex B Lieferkette | 7.6, 5.4, 5.3 | 8.25, 8.31, 8.4, 8.28 |
| 03 Verifikation und Validierung | Messung der Anfälligkeit für 6.3, 6.4, 6.6 | 5.6, 5.7, 7.2 | 8.29, 8.8, 5.7 |
| 04 Bereitstellung und Integration | 6.9, 6.10 | 5.3, 7.7, 7.8 | 8.26, 8.28, 8.27, 5.15 |
| 05 Betrieb und Überwachung | 6.3, 6.4, 6.5, 6.6, 6.8 | 7.5, 6.x.3, 6.11.3, 7.8, 7.9 | 8.15, 8.16 (in 5.1 genannt), 8.32 |
| 06 Neubewertung und Stilllegung | 6.2 erneut bei Nachtraining · Verfall (7.4) | 7.3, 7.4 | 8.32, 5.35, 8.10 |
| 07 Querschnitt Lieferkette | 5.5.2 KI-spezifische Lieferkettenbedrohungen · Annex B | 5.5.1–5.5.5 | 5.19, 5.20, 5.21, 5.23 |
| 08 Querschnitt Governance und Vorfälle | alle Typen im Risikoregister | 5.2, 7.5 | 5.9, 5.24–5.27, 27001 6.1 |
Nur ISO/IEC 27002 8.15, 8.16, 8.27 und 4.2 sowie 27001 6.1 nennt die Norm selbst; alle übrigen Control-Zuordnungen sind VamiSec-Interpretation.
Kontinuierliches Lernen: der Betrieb wird zur Trainingsphase
Introduction und ISO-Katalogseite betonen denselben Punkt: Nachtraining und Updates brauchen Sicherheitsaufmerksamkeit, weil Betriebseingaben zu Trainingsdaten werden können. Abschnitt 6.7 sieht direktes Model Poisoning in Entwicklung oder Betrieb vor, 7.3 behandelt die Kontinuität der Maßnahmen, 7.4 beschreibt den Verfall von Modell und Maßnahmen, und 5.3 spannt Zero Trust vom Management der Trainingsdaten bis zum Agentenbetrieb. Für CISOs heißt das: Jede Rückkopplung von Nutzerdaten in ein Modell, auch über Feedback-Funktionen, Memory-Speicher oder RAG-Indizes, ist ein Übergang in die Trainingsphase und braucht dieselben Freigaben wie die ursprüngliche Datenbeschaffung.
Datenbezogene Angriffe: Poisoning, Backdoors, Datenlecks
ISO/IEC 27090 widmet Data Poisoning in 6.2 den längsten Bedrohungsabschnitt der Norm und ergänzt ihn um Direct Model Poisoning in 6.7, Sensitive Model Output in 6.8 sowie die Annex-B-Typen Direct Training Data Leak und Model Input Leak. Gemeinsam ist diesen Angriffen, dass sie die Daten des KI-Systems als Einfallstor oder als Beute nutzen. Die Erkennung von Poisoning beschreibt die Norm laut FDIS-Auswertung als offene Forschungsfrage.
6.2 Data Poisoning: Integrität der Trainingsdaten
Data Poisoning manipuliert die Daten, aus denen ein Modell lernt, und setzt in Entwicklung und Training an, bei kontinuierlichem Lernen auch im Betrieb. Gezielte Varianten verfälschen die Integrität von Trainingsdaten und Output, ungezielte treffen die Verfügbarkeit; Backdoor-Angriffe führt die Norm als generischen Begriff, nicht als eigenen Kompromittierungstyp. Die FDIS-Auswertung beschreibt den Erkennungsabschnitt als Eingeständnis: Automatisierte Verfahren trennen vergiftete Daten nicht zuverlässig von Ausreißern. Die Minderung verlagert sich deshalb nach vorn, auf Provenienz, Integritätsprüfungen entlang der Pipeline und die Begrenzung der Daten, die überhaupt in ein Modell gelangen (6.11.4, 6.11.2). Die Vergiftung einer Retrieval-Basis behandelt die Norm nicht als eigenen Typ; OWASP führt dafür LLM05, LLM09 und ASI06, MITRE ATLAS die Technik AML.T0080, die BaFin-Orientierungshilfe nennt die Wissensvergiftung einer RAG-Basis ausdrücklich. VamiSec-Empfehlung: RAG-Indizes, Memory-Speicher und Feedback-Daten wie Trainingsdaten freigeben.
6.7 Direct Model Poisoning: Manipulation am Modell selbst
Direktes Model Poisoning nach 3.18 setzt nicht an den Daten, sondern direkt am Modell an, in der Entwicklung oder im Betrieb; betroffen ist die Integrität des Modells. Die Maßnahmenfamilie umfasst nach unserer Lesart den Schutz der Entwicklungsumgebung nach 7.6, Signaturen und Prüfsummen für Modellartefakte und die Ausführung in einer Trusted Execution Environment, die Clause 3 aus ISO/IEC 27071 übernimmt. Zwei Fälle zeigen den Mechanismus: PoisonGPT vom Juli 2023, ein per Modellbearbeitung manipuliertes GPT-J-6B unter dem Typosquat „EleuterAI“ auf Hugging Face, und nullifAI vom Februar 2025, zwei Modelle mit beschädigten Pickle-Dateien und Reverse Shell. Beide sind überwiegend Proof of Concept. Die Grenze zur Lieferkette ist fließend, weshalb Kapitel 13 dieser Seite den Modellbezug gesondert behandelt.
6.8 und Annex B: Daten, die das Modell preisgibt
Sensitive Model Output nach 6.8 bedeutet, dass ein Modell vertrauliche Trainingsdaten oder nach 3.22 auch frühere Eingaben über seine Ausgabe offenlegt, während der Inferenz; die Minderung besteht nach unserer Lesart aus Ausgabefiltern und Datenlimitierung nach 6.11.2. Annex B ergänzt die konventionellen Wege zum selben Ergebnis: den direkten Diebstahl von Trainingsdaten und das Leck von Modelleingaben, definiert in 3.20 und 3.21. Das prominenteste Beispiel für 6.8 ist EchoLeak, eine Zero-Click-Schwachstelle in Microsoft 365 Copilot, über die interne Daten per Ausgabe abfließen konnten (CVE-2025-32711, behoben Mai 2025). Membership Inference und Model Inversion behandelt Kapitel 7 dieser Seite.
| Angriff | ISO/IEC 27090 | ISO/IEC 27002 / 42001 (Interpretation) | NIST AI 100-2 / MITRE ATLAS | OWASP 2026 | KI-VO Art. 15 Abs. 5 |
|---|---|---|---|---|---|
| Data Poisoning | 6.2, 6.11.2, 6.11.4 | 8.11, 8.12, 5.34, 8.25 · A.7.3, A.7.5 | Poisoning · AML.T0020, AML.T0080 | LLM05, LLM09 · ASI06 | Data poisoning |
| Direct Model Poisoning / Backdoor | 6.7, 7.6 | 8.25, 8.31, 8.4 · A.6.2.5 | Supply chain, backdoor · AML.T0018 | LLM05 · ASI04 | Model poisoning |
| Sensitive Model Output | 6.8, 6.11.2 | 8.12, 8.11 · A.7.x, A.8 | Privacy, GenAI · AML.T0057 | LLM02, LLM08 | Confidentiality attacks |
| Direct Training Data Leak / Model Input Leak | Annex B (3.20, 3.21) | 5.34, 8.10, 8.12, 8.15 · A.7.x | Privacy attacks · AML.T0057 | LLM02 | Confidentiality attacks |
Die Norm selbst nennt nur ISO/IEC 27002 8.15, 8.16, 8.27 und 42001 A.6.2.3/A.6.2.6; alle anderen Spalten sind VamiSec-Arbeitsinterpretation. ATLAS-IDs nach Version 2026.09.
Modellbezogene Angriffe: Evasion, Extraktion, Inversion, Membership Inference
ISO/IEC 27090 beschreibt vier Angriffe, die das trainierte Modell über seine Schnittstelle treffen, ohne es zu verändern: Evasion in 6.3, Membership Inference in 6.4, Model Exfiltration in 6.5 und Model Inversion in 6.6. Alle vier laufen während der Inferenz über legitime Abfragen, klassische Zugriffskontrollen bleiben dabei intakt. Deshalb rücken Logging, Drosselung und die Gestaltung der Ausgaben in den Mittelpunkt der Abwehr.
Evasion: täuschen statt manipulieren
Evasion ist der klassische Angriff auf prädiktive Modelle: Ein Bild, eine Transaktion oder ein Text wird minimal verändert, und die Klassifikation kippt. Die Erkennung ordnet die Norm in 7.7 ein, das Out-of-Distribution-Eingaben von adversarialen Eingaben trennt. Zur Minderung gehört Adversarial Training; die Abkürzungen EOT, RT und IDBT in Clause 4 deuten auf Eingabetransformationen als weitere Technik hin, ihre Zuordnung zu 6.3.4 ist jedoch unsere Lesart. Entscheidend ist der Hinweis aus 7.2: Die Norm nennt laut FDIS-Auswertung ein Adversarial Training, das die Anfälligkeit für Patch-Angriffe erhöhte, und empfiehlt deshalb, alle Maßnahmen gemeinsam zu testen, bevor ein Modell in Betrieb geht. Ein verifizierter produktiver Evasion-Vorfall ist bislang nicht öffentlich.
Model Exfiltration: Diebstahl per Abfrage
Die Introduction nennt Model Exfiltration als Paradebeispiel dafür, dass alle Standard-Controls intakt sein können und das Modell trotzdem verloren geht, weil jede einzelne Abfrage legitim ist. Erkennung und Abwehr stützen sich auf Logging und Monitoring nach 7.5, wofür die Norm ausdrücklich ISO/IEC 27002 8.15 und 8.16 nennt, auf die Drosselung der Modellnutzung nach 7.8 und die Optimierung der Modellgröße nach 7.9. Annex B stellt daneben den direkten Modelldiebstahl nach 3.19, den 5.1 als Grund nennt, den Software-Stack zuerst zu härten. Der bekannteste Fall ist ein Vorwurf: OpenAI äußerte ab dem 28.01.2025, DeepSeek könnte seine Modelle unzulässig destilliert haben; Belege wurden nicht veröffentlicht.
Membership Inference und Model Inversion: Vertraulichkeit der Trainingsdaten
Beide Angriffe nutzen aus, dass Modelle ihre Trainingsdaten teilweise speichern und über Wahrscheinlichkeiten, Konfidenzwerte oder Formulierungen preisgeben. Die Minderung setzt nach unserer Lesart an drei Stellen an: Differential Privacy im Training, dessen Abkürzung DP Clause 4 führt, Begrenzung der Ausgaben auf das Nötige und Datenlimitierung nach 6.11.2. Für 2024 bis 2026 ist kein produktiver Vorfall öffentlich belegt; die Bibliografie verweist mit der Arbeit von Carlini zur Extraktion von Trainingsdaten aus Sprachmodellen auf die Forschungsgrundlage. Die KI-Verordnung fasst diese Angriffe unter Confidentiality Attacks, die BaFin-Orientierungshilfe unter dem Sammelbegriff Inference Attacks und empfiehlt differentielle Privatsphäre gegen Rückschlüsse aus Mehrfachabfragen.
| Angriff | Phase | Schutzziel | Erkennung und Abwehr (ISO/IEC 27090) | Mapping (Interpretation) |
|---|---|---|---|---|
| Evasion 6.3 | Inferenz | Integrität Testdaten/Output | 7.7.2 adversariale Eingaben; Adversarial Training; 7.2; 5.7 Red Teaming | 27002 8.16, 8.29 · 42001 A.6.2.4 · ATLAS AML.T0015 · KI-VO: Adversarial examples / model evasion |
| Membership Inference 6.4 | Inferenz | Vertraulichkeit Trainingsdaten | Differential Privacy; Ausgabelimitierung; 6.11.2 | 27002 8.11, 8.12, 5.34 · ATLAS AML.T0024 · OWASP LLM02 · KI-VO: Confidentiality attacks |
| Model Exfiltration 6.5 | Inferenz, legitime Abfragen | Vertraulichkeit Modell | 7.5 Logging (27002 8.15/8.16); 7.8 Drosselung; 7.9 Modellgröße | 27002 5.15 · ATLAS AML.T0024.002 · OWASP LLM06 · KI-VO: Confidentiality attacks |
| Model Inversion 6.6 | Inferenz | Vertraulichkeit Trainingsdaten | Differential Privacy; Ausgabelimitierung; 6.11.2 | 27002 8.11, 8.12 · ATLAS AML.T0024 · OWASP LLM02 · KI-VO: Confidentiality attacks |
| Direct Model Theft (Annex B) | Entwicklung, Deployment | Vertraulichkeit Modell | 5.1 Härtung des Software-Stacks; 7.6 Entwicklungsumgebung | 27002 8.4, 8.25, 5.15 · 42001 A.6.2.5 |
Schutzziele nach FDIS-basierter Sekundärauswertung; ATLAS-IDs nach Version 2026.09. Kein offizielles Mapping.
Generative KI und Agenten: Prompt Injection, Tool-Use, Grenzen der Erstausgabe
ISO/IEC 27090 deckt generative KI über Prompt Injection in 6.9, Output mit Injection-Angriffen in 6.10 und Sensitive Model Output in 6.8 ab und verankert Agenten in den Zero-Trust-Beispielen von 5.3. Agentische Systeme mit Werkzeugzugriff, Tool Poisoning oder das Model Context Protocol behandelt die Erstausgabe nicht als eigene Kompromittierungstypen. Wer Agenten betreibt, ergänzt die Norm um OWASP, MITRE ATLAS und NIST AI 100-2 und sollte wissen, wo genau die Lücke beginnt.
Was die Norm zu generativer KI sagt
Clause 3 definiert Foundation Model, LLM und generative KI (3.27 bis 3.29) und fasst Prompt Injection in 3.23 so, dass Inhalte, die als oder in einer Eingabeinstruktion wirken, erfasst sind, womit die indirekte Injection über Dokumente, Webseiten oder E-Mails eingeschlossen ist. Abschnitt 6.9 ordnet den Angriff der Inferenz zu; betroffen sind die Integrität des Outputs und die Vertraulichkeit interner Systeminformationen wie System-Prompts. Die Minderung umfasst nach unserer Lesart die Eingabefilterung aus 7.7, die Trennung von Instruktion und Daten und menschliche Freigabe für folgenreiche Aktionen. Abschnitt 6.10 behandelt den Fall, dass die Modellausgabe selbst Injection-Angriffe gegen nachgelagerte Systeme trägt; die Abwehr liegt nach unserer Lesart in Ausgabekodierung und Allowlists auf Empfängerseite. RAG kommt in Clause 4 und zweimal in 5.3 vor, wo jede Dokumentabfrage einzeln authentisiert und autorisiert werden soll.
Was die Norm zu Agenten sagt und was nicht
Das Wort Agent erscheint in den frei zugänglichen Teilen dreimal, ausschließlich in 5.3: im Beispiel Verifikation von Agentenaktionen, bei dem jede Aktion einzeln verifiziert und autorisiert wird, Zugriff Just-in-time mit begrenztem Umfang erfolgt und Rechte nach Abschluss der Aufgabe verfallen, und in der Lebenszyklusformel bis zum Agentenbetrieb. Das Wort Tool fehlt in den frei zugänglichen Teilen, MCP fehlt in Abkürzungsverzeichnis und Bibliografie, KI-Agent ist nicht definiert, und weder die OWASP Top 10 für LLM-Anwendungen noch die Agentic Top 10 noch NIST AI 100-2 sind zitiert. Heise fasst zusammen, dass die Erstausgabe agentische Systeme mit Werkzeugzugriff nur am Rande behandelt. Das ist Folge des Normungstakts: Der Committee Draft stammt vom Januar 2024, die Welle agentischer Vorfälle begann 2025.
| Lücke in ISO/IEC 27090 | Ergänzende Quelle |
|---|---|
| Tool Poisoning, Rug Pull, Tool Shadowing | Invariant Labs (01.04.2025); OWASP MCP03; ATLAS AML.T0110, AML.T0109; NSA-Hinweise zum Model Context Protocol (Mai 2026) |
| Memory- und Context-Poisoning über Sitzungen hinweg | OWASP ASI06; ATLAS AML.T0080; ZombieAgent-PoC (ATLAS AML.CS0066); CSA-Analyse zu ATLAS-Lücken (27.03.2026) |
| Excessive Agency, zu weite Handlungsspielräume | OWASP LLM03:2026 und ASI02; Prinzip Least Agency; Human Control Points im Five-Eyes-Papier vom 01.05.2026 |
| Agenten-Identität, Delegation, Widerruf | OWASP ASI03; Microsoft Entra Agent ID (19.05.2025); CSA-Empfehlung kryptografisch gebundener Identitäten |
| Inter-Agenten-Kommunikation, kaskadierende Fehler, Rogue Agents | OWASP ASI07, ASI08, ASI10; Hugging-Face-Intrusion durch Evaluationsagenten im Juli 2026 (ATLAS AML.CS0068) |
| Protokollrisiken des Model Context Protocol | OWASP MCP Top 10 (Beta); NSA-CSI: Autorisierung optional, Least Privilege, signierte Nachrichten, Audit-Logging; CVE-2025-6514 (CVSS 9.6), CVE-2025-49596 (9.4) |
| Laufzeit-Observability agentischen Fehlverhaltens | ATLAS AML.M0037 Authority Expansion Controls, M0038 Scope Drift Detection, M0039 AI Honeypots; NIST AI 100-2 Abschnitt 3.5 |
Zuordnung von VamiSec, Stand 22.10.2026; ATLAS nach Version 2026.09, OWASP Agentic Top 10 vom 09.12.2025, OWASP LLM Top 10 2026 vom August 2026.
Realfälle 2025 bis 2026: Prompt Injection ist operativ
Die Fallliste für 6.9 und 6.10 ist lang und überwiegend real: EchoLeak in Microsoft 365 Copilot (Zero-Click, behoben Mai 2025), ForcedLeak in Salesforce Agentforce, bei dem CRM-Daten als Bildanfrage an eine abgelaufene Allowlist-Domain flossen (CVSS 9.4), ShareLeak in Copilot Studio (CVE-2026-21520), die Forschungsdemo Comment and Control vom April 2026, bei der eine Injection im Titel eines Pull Requests einen Coding-Agenten seinen eigenen API-Schlüssel veröffentlichen ließ, und die Schwachstelle in der Claude Code GitHub Action (behoben am 05.05.2026). Unit 42 zählte im März 2026 zwölf Fälle indirekter Prompt Injection in freier Wildbahn mit 22 Payload-Techniken. Für 6.10 ist Amazon Q Developer 1.84.0 lehrreich: Eingeschleuster Code sollte einen Agenten ohne Rückfrage mit allen Werkzeugrechten starten und Daten löschen, scheiterte aber an einem Syntaxfehler (CVE-2025-8217).
Maßnahmen I: Governance, Risikomanagement und KI-Inventar
ISO/IEC 27090 verankert KI-Sicherheit zuerst organisatorisch: Clause 5 beschreibt ein Governance-Programm mit Inventar und Risikoanalyse, bevor einzelne Angriffe betrachtet werden. Die Norm setzt kein neues Managementsystem auf, sondern knüpft an den Risikoprozess der ISO/IEC 27001 und die Controls der ISO/IEC 27002 an. Dieses Kapitel ordnet die Bausteine aus 5.1, 5.2 und 5.6 ein und zeigt, was ein KI-Inventar enthalten muss, damit die neun Kompromittierungstypen überhaupt bewertet werden können.
Die zwei Muss-Sätze in 5.1 — und was sie bedeuten
In den frei zugänglichen Teilen der Norm finden sich nach unserer Prüfung zwei verbindlich formulierte Sätze im fachlichen Text, beide in 5.1 — das formale Foreword-Boilerplate nicht gezählt: Informationssicherheits-Controls, wie sie ISO/IEC 27002 beschreibt, sind risikobasiert umzusetzen, und KI-spezifische Kompromittierungen, darunter die in Table 1 aufgeführten, sind über den gesamten Lebenszyklus zu berücksichtigen. Alles Weitere in den zugänglichen Teilen ist Leitfaden; eine Gesamtzahl für das ganze Dokument lässt sich nicht angeben, weil die Seiten 8 bis 50 nur in der Vollversion vorliegen. Zertifizierbare Anforderungen enthält die Norm in keinem Fall. Die Botschaft ist klar: erst das ISMS, dann die KI-spezifische Erweiterung. 5.1 behandelt KI-Systeme als integrierte Softwarekomponenten und nennt die Härtung des Software-Stacks gegen direkten Modelldiebstahl als effizienten Startpunkt.
5.2 Governance-Programm: Inventar, Risikoanalyse, Steuerung
Abschnitt 5.2 beschreibt drei Bausteine: ein Inventar der KI-Systeme, eine Risikoanalyse und die Steuerung der erkannten Risiken. Für die Governance verweist die Norm auf ISO/IEC 38507, für die Umsetzung als Managementsystem auf ISO/IEC 42001. Was sie nicht leistet: Clause 3 definiert weder die KI-VO-Rollen Provider und Deployer noch die Stakeholder-Rollen der ISO/IEC 22989. Wer Verantwortlichkeiten zuordnet, tut das als eigene Auslegung und sollte das im Governance-Dokument kennzeichnen.
| Baustein | Was ISO/IEC 27090 beschreibt | ISO/IEC 27001/27002 | ISO/IEC 42001 Annex A | Weitere Anker |
|---|---|---|---|---|
| KI-Inventar | 5.2: Inventar der KI-Systeme; der ISO-Explainer nennt ausdrücklich auch Drittanbieter-Systeme | 27002 5.9 Inventar der Werte | A.4.3/A.4.4 Ressourcen | ETSI EN 304 223 Principle 1; DORA Art. 8 Abs. 4 (BaFin-Praxis S. 17) |
| Risikoanalyse | 5.1/5.2: KI-spezifische Kompromittierungen über den Lebenszyklus, Table 1 als nicht abschließende Liste | 27001 6.1 (in der Norm zitiert), konkret 6.1.2 | A.5.2–A.5.5 Impact Assessment | KI-VO Art. 9; ISO/IEC 23894; DORA Art. 8 Abs. 2 |
| Threat Modelling | 5.6; Bibliografie: Microsoft Threat Modeling AI/ML, OWASP Threat Modeling Process | 27002 5.7 Threat Intelligence | A.5.2–A.5.5 | MITRE ATLAS v2026.09 als Technikkatalog; ETSI Principle 3 |
| Rollen in der Lieferkette | 5.1: Akteure entlang der Lieferkette, Verweis auf 42001 Table A.1 | 27002 5.19–5.21 | A.6.2.3, A.6.2.6 (in der Norm zitiert); A.10.3 | KI-VO Art. 25; DORA Art. 28 |
Von den Zuordnungen zu ISO/IEC 27001/27002 und 42001 stehen in der Norm selbst nur die Verweise auf ISO/IEC 27002 Clauses 5–8, 4.2, 8.15, 8.16 und 8.27, auf ISO/IEC 27001 6.1 sowie auf ISO/IEC 42001 A.6.2.3 und A.6.2.6; alle übrigen Zuordnungen sind VamiSec-Arbeitsinterpretation.
Was ins KI-Inventar gehört
- Modellquelle und Version: eigen trainiert, Open-Source-Modell aus einem Repository, Foundation-Modell im eigenen Tenant oder externe API — die Bezugsvariante bestimmt die Angriffsfläche.
- Trainings-, Fine-Tuning- und Retrieval-Datenquellen mit Herkunft, Freigabe und Eigentümer; 6.11.4 behandelt die Herkunft von System und Daten als eigenes Thema.
- Abfrage- und API-Zugang: wer das Modell mit welchen Limits abfragen darf — Grundlage gegen Extraktion (6.5) und Inferenzangriffe (6.4, 6.6).
- Werkzeuge, Aktionen und Berechtigungen agentischer Komponenten; die Rechtsanalyse in arXiv 2604.04604 nennt ein vollständiges Inventar externer Aktionen und Datenflüsse als erste Pflicht.
- Eigentümer, Kritikalität und regulatorische Einstufung: Hochrisiko nach KI-VO, kritische oder wichtige Funktion nach DORA, Produkt mit digitalen Elementen nach CRA.
Der blinde Fleck heißt Shadow AI: In der CSA/Token-Security-Umfrage vom 21.04.2026 berichteten 82 Prozent von 418 Befragten von unbekannten KI-Agenten, und laut IBM-Report vom 30.07.2025 fehlten bei 97 Prozent der KI-bezogenen Sicherheitsverletzungen KI-Zugriffskontrollen. Die Studien sind herstellergesponsert, die Richtung ist eindeutig: Ohne Inventar bleibt die Risikoanalyse nach 5.2 unvollständig, und jede Maßnahme trifft nur Systeme, die man kennt.
Zitierhinweis: Table 1 wird in 5.1 referenziert, steht dort aber nicht; Verortung und Inhalt sind nur in der Vollversion einsehbar. Diese Seite zählt die neun Typen aus 6.2 bis 6.10.
Maßnahmen II: Daten, Entwicklung und Training absichern
ISO/IEC 27090 behandelt Data Poisoning in 6.2 im längsten Abschnitt von Clause 6 und stellt ihm in 6.11 Datenlimitierung und Herkunftsnachweis sowie in 7.6 den Schutz der Entwicklungsumgebung zur Seite. Die Entwicklungsphase entscheidet, ob ein Modell mit manipulierten Daten, einer Hintertür oder einem kompromittierten Werkzeug in den Betrieb geht. Dieses Kapitel fasst zusammen, welche Maßnahmen die Norm für Daten, Software-Engineering und Training beschreibt und wo sie an bestehende Controls anschließen.
Software-Engineering für KI (5.4): kein Sonderweg
Abschnitt 5.4 überträgt bewährte Praktiken der Softwareentwicklung auf KI-Systeme; die Norm verweist auf das NIST Secure Software Development Framework (SP 800-218), die Bibliografie führt zudem die NCSC-Leitlinien zur sicheren KI-Entwicklung. Die Haltung ist pragmatisch: Ein KI-System ist zuerst Software, und wer seinen Stack nicht härtet, verliert das Modell über konventionelle Wege — Annex B führt den direkten Modelldiebstahl als KI-spezifische Variante eines klassischen Angriffs. In der ISO/IEC 42001 liegt die Entsprechung nach unserer Lesart in A.6.2.3, der Dokumentation von Design und Entwicklung, die 27090 in 5.1 zitiert.
Datenbezogene Abwehr: Herkunft, Integrität, Limitierung
| Maßnahme | Wirkt gegen | ISO/IEC 27090 | Mapping (VamiSec-Interpretation) |
|---|---|---|---|
| Datenherkunft dokumentieren (data provenance, Begriff aus ISO/IEC 5259-1) | 6.2 Data Poisoning; 6.7 Direct Model Poisoning | 6.11.4; 6.2.4 | 42001 A.7.5; ETSI Principle 8; BaFin S. 17 Herkunftsnachweis |
| Integrität von Datensätzen und Modellartefakten prüfen (Hashes, Signaturen, TEE) | 6.2; 6.7; Annex B | 6.2.4; 6.7.4 | 27002 8.25, 8.31, 8.4; BaFin S. 24 Signierung von Modellen |
| Datenlimitierung: nur notwendige, klassifizierte Daten ins Training | 6.2; 6.4; 6.6; 6.8 | 6.11.2 | 27002 8.11, 8.12, 5.34; 42001 A.7.3; BaFin S. 29 |
| Entwicklungsumgebung schützen: Zugriff, Isolation, CI/CD-Härtung | 6.7; Annex B Supply Chain | 7.6 | 27002 8.31, 8.4; BaFin S. 14 und S. 30 |
| Differential Privacy und Ausgabelimitierung | 6.4 Membership Inference; 6.6 Model Inversion | 6.4.4, 6.6.4; DP im Abkürzungsverzeichnis | OWASP LLM02; BaFin S. 29 differentielle Privatsphäre |
Die Spalte „ISO/IEC 27090“ ordnet die Maßnahmen den Abschnitten der Normgliederung zu; der Wortlaut von 6.x.4 und Clause 7 ist nur in der Vollversion einsehbar. Die Zuordnung der Abkürzung DP zu 6.4 und 6.6 ist eine Ableitung aus Clause 4; im frei zugänglichen Normtext ist nur JIT in Verwendung belegt. Alle übrigen Spalten sind VamiSec-Arbeitsinterpretation.
Erkennung: eine offene Forschungsfrage
Bei der Erkennung von Data Poisoning (6.2.3) ist die Norm auffällig zurückhaltend: Nach der FDIS-basierten Auswertung beschreibt sie das Thema als offene Forschungsfrage, weil automatisierte Verfahren vergiftete Daten nicht zuverlässig von Ausreißern trennen. Daraus folgt eine Gewichtung, die wir teilen: Prävention über Herkunft, Freigabe und Zugriff wiegt schwerer als nachträgliche Detektion, und das Monitoring auf Modellverschlechterung in 7.4 wird zur zweiten Verteidigungslinie. Die Introduction nennt den Mechanismus, der das Thema in den Betrieb trägt: Bei kontinuierlichem Lernen werden Betriebsdaten zu Trainingsdaten, und jede Retraining-Runde ist ein neuer Poisoning-Vektor.
PoisonGPT (07/2023, PoC)
Mithril Security editierte ein GPT-J-Modell gezielt und platzierte es unter einem Typosquat-Namen auf Hugging Face; die Abweichung im ToxiGen-Benchmark lag laut Mithril bei 0,1 Prozent. Darum nimmt 27090 die Herkunft des Modells in den Blick, nicht nur sein Verhalten (6.7, 6.11.4).
nullifAI (02/2025, überwiegend PoC)
ReversingLabs fand zwei Modelle mit manipulierten Pickle-Dateien und Reverse Shell; Hugging Face entfernte sie binnen 24 Stunden. Modellformate sind ausführbarer Code — die Entwicklungsumgebung (7.6) muss sie wie unvertrauenswürdige Software behandeln.
Ultralytics 8.3.41/8.3.42 (12/2024, real)
Über eine Branch-Name-Injection in GitHub Actions gelangte ein Kryptominer in die Release-Pipeline; auch das Korrektur-Release war kompromittiert. Ein Annex-B-Fall mit Bezug zu 5.5 und 7.6: Die Pipeline ist Teil der Angriffsfläche.
Für Retrieval Augmented Generation gilt dasselbe Prinzip auf der Wissensseite: 5.3 beschreibt im Beispiel zu Anwendungsgrenzen, dass jede Dokumentabfrage einzeln authentisiert und autorisiert wird, und die BaFin-Orientierungshilfe spricht von Wissensvergiftung der RAG-Basis (S. 29). Wer Unternehmensdokumente ungeprüft in einen Vektorindex lädt, baut sich den Poisoning-Vektor selbst.
Maßnahmen III: Verifikation, adversariales Testen und Red Teaming
ISO/IEC 27090 widmet dem Red Teaming einen eigenen Abschnitt 5.7 und beschreibt Testen als wiederkehrende Aufgabe: gemeinsam für alle Maßnahmen vor der Bereitstellung und erneut nach jeder Retraining-Runde. Testen ist in der Norm kein Abnahmeschritt, sondern die Methode, mit der Wechselwirkungen zwischen Maßnahmen und der Verfall ihrer Wirkung sichtbar werden. Dieses Kapitel ordnet Testarten den Kompromittierungstypen zu und benennt die Auslöser, die einen Test erforderlich machen.
Was die Norm zum Testen sagt
Clause 5 stellt Threat Modelling in 5.6 und Red Teaming in 5.7 neben Governance und Lieferkette als Grundpraktiken; jeder Kompromittierungstyp in Clause 6 trägt einen Unterabschnitt zur Erkennung. Clause 7 begründet, warum einmaliges Testen nicht reicht: 7.2 beschreibt Wechselwirkungen zwischen Maßnahmen und nennt als Beispiel, dass adversariales Training die Anfälligkeit für Patch-Angriffe erhöhte — die Norm empfiehlt, alle Maßnahmen vor der Bereitstellung gemeinsam zu testen. 7.4 ergänzt den Verfall über die Zeit mit Monitoring, Retraining bei Bedarf und Revalidierung vor der Rückkehr in den Betrieb.
| Testart | Zielt auf | ISO/IEC 27090 | Ergänzende Rahmen und Werkzeuge |
|---|---|---|---|
| Threat Modelling | alle neun Typen, Annex B, Lieferkette | 5.6 | MITRE ATLAS v2026.09 (16 Taktiken, 120 Techniken); ETSI Principle 3 |
| Adversarial Testing / Evasion-Tests | 6.3 Evasion | 6.3.4; 7.7.2 | NIST AI 100-2 Evasion; ATLAS AML.T0015; KI-VO Art. 15 Abs. 5 |
| Extraktions- und Inferenztests (Abfragebudget, Antwortgranularität) | 6.4; 6.5; 6.6 | 6.5.4; 7.8 | ATLAS AML.T0024, AML.T0024.002; OWASP LLM06 |
| Prompt-Injection- und Output-Handling-Tests | 6.9; 6.10; 6.8 | 6.9.4; 6.10.4; 6.8.4 | NIST AI 100-2 3.3/3.4; OWASP LLM01, LLM10; Garak, PyRIT (NIST 3.6) |
| Agententests: Tool-Use, Rechte, Zielentführung | Verifikation von Agentenaktionen (5.3); kein eigener Typ in Clause 6 | 5.3 | AgentDojo (NIST 3.6); OWASP ASI01–ASI03; ATLAS AML.M0037/M0038 |
| Red Teaming end-to-end | System inkl. Pipeline, Integration, Betrieb | 5.7 | OWASP GenAI Red Teaming Manual 1.0 (20.10.2026); ATLAS AML.M0035; 42001 A.6.2.4 |
Zuordnungen außerhalb der Spalte „ISO/IEC 27090“ sind VamiSec-Arbeitsinterpretation; ein offizielles Mapping der Norm zu ATLAS, NIST oder OWASP existiert nicht.
Wann testen: Auslöser statt Kalender
- Vor der Bereitstellung: alle Mitigationen gemeinsam testen, weil sie sich gegenseitig schwächen können (7.2).
- Nach Änderung von Modell, System-Prompt oder Retrieval-Quelle — die drei Auslöser, die Kertos für die Wiederholung des Red Teamings nennt.
- Nach jeder Retraining-Runde: Revalidierung vor der Rückkehr in den Betrieb (7.4).
- Nach Modellupdates eines Anbieters: Update-Ankündigungen gehören deshalb in die Lieferantenanforderungen — Kertos nennt sie als Vertragspunkt, die BaFin-Orientierungshilfe nennt für bezogene Modelle als Praxis Due Diligence und SLAs (Kap. IV.2).
- Wiederkehrend für Maßnahmen, deren Wirkung nachlässt: Eingabefilter und Anomalieschwellen altern mit der Bedrohungslage.
- Bei agentischen Systemen nach jeder Änderung an Werkzeugen, Berechtigungen oder Anbindungen (VamiSec-Empfehlung über 5.3 hinaus).
Der regulatorische Anschluss ist eng: Für Hochrisiko-KI verlangt die KI-Verordnung in Art. 9 Abs. 6 bis 8 Tests im Risikomanagement; DORA verlangt in Art. 24 und 25 ein Testprogramm mit Penetrationstests und Quellcodeprüfungen, und die BaFin beschreibt als Praxis je nach Kritikalität Adversarial Testing, adversariale Penetrationstests mit dem Cloud-Anbieter und Stresstests. ISO/IEC 27090 liefert die Angriffsbegriffe und die Testlogik — nicht die Pflicht.
Wechselwirkungen (7.2)
Maßnahmen gegen einen Typ können die Anfälligkeit für einen anderen erhöhen. Testpläne sollten Kombinationen prüfen und die Modellleistung mitmessen, weil Mitigationen sie senken können.
Verfall über die Zeit (7.4)
Modell und Schutzmaßnahmen verschlechtern sich gemeinsam: Datenverteilungen driften, Angriffstechniken entwickeln sich. Monitoring, Retraining und Revalidierung gehören in einen Zyklus mit festen Auslösern.
OOD ist nicht zwingend ein Angriff (7.7.1)
Eingaben außerhalb der Trainingsverteilung sind zunächst ein Qualitätssignal. Wer sie pauschal als Angriff behandelt, erzeugt Fehlalarme und verdeckt echte adversariale Eingaben (7.7.2).
Red Teaming ist in ISO/IEC 27090 keine Pflicht- oder Zertifizierungsprüfung. Umfang und Turnus bestimmen Risikoanalyse, Kritikalität und, wo einschlägig, KI-VO, DORA oder CRA.
Maßnahmen IV: Bereitstellung, Betrieb, Monitoring und Vorfälle
ISO/IEC 27090 macht Zero Trust zum Leitprinzip des Betriebs: Abschnitt 5.3 überträgt die sechs Prinzipien aus ISO/IEC 27002 8.27 auf Trainingsdaten, Modellzugriff, Anwendungsgrenzen, Agentenaktionen und Monitoring. Im Betrieb treffen die meisten Kompromittierungstypen auf das System: Evasion, Extraktion, Prompt Injection und Output-Injection wirken zur Inferenzzeit. Dieses Kapitel ordnet die Betriebsmaßnahmen aus 6.x.4 und Clause 7 und zeigt, wo Erkennung und Vorfallbehandlung an das ISMS anschließen.
5.3 Zero Trust: fünf Beispiele, die in alle Mitigationen einfließen
- Schutz der Trainingsdaten — die Norm stellt ihn an den Anfang der Beispielliste.
- Modellzugriffskontrollen einschließlich des Zugriffs über RAG.
- Anwendungsgrenzen: Jede Dokumentabfrage wird einzeln authentisiert und autorisiert — keine pauschale Vertrauensstellung zwischen Modell und Datenquelle.
- Verifikation von Agentenaktionen: Einzelautorisierung je Agentenaktion, Rechte nur für die Dauer der Aufgabe.
- Kontinuierliches Monitoring vom Training über die Bereitstellung bis zum Agentenbetrieb.
Diese Linie deckt sich mit den Behördenpapieren seit 2025: BSI und ANSSI beschreiben in ihren Design Principles für LLM-basierte Systeme vom 11.08.2025 sechs Prinzipien von Authentisierung und Autorisierung über Sandboxing und Monitoring bis Awareness und halten fest, dass ein LLM nie selbst authentisieren darf; die NSA stellt in ihrer MCP-Sicherheitsbetrachtung vom Mai 2026 fest, dass Autorisierung im Protokoll optional ist. ISO/IEC 27090 ist nach unserer Einschätzung nicht die detaillierteste, aber die an ISMS und AIMS am besten anschlussfähige Formulierung dieses Konsenses.
Betriebsmaßnahmen je Kompromittierungstyp
| Maßnahme | ISO/IEC 27090 | Wirkt gegen | Mapping (VamiSec-Interpretation) |
|---|---|---|---|
| Erkennung und Filterung bösartiger Eingaben (OOD 7.7.1, adversarial 7.7.2) | 7.7; 6.9.4; 6.3.4 | 6.3; 6.9 | 27002 8.16; ATLAS AML.T0051; BaFin S. 24 Filtermechanismen |
| Trennung von Instruktion und Daten, menschliche Freigabe sicherheitskritischer Aktionen | 6.9.4 | 6.9; 6.10 | OWASP LLM01, ASI01; KI-VO Art. 14; BaFin S. 31 Human-in-the-Loop |
| Ausgabefilter, Output-Encoding, Allowlists für nachgelagerte Systeme | 6.8.4; 6.10.4 | 6.8; 6.10 | OWASP LLM02, LLM10; ATLAS AML.T0057, AML.T0086 |
| Throttling, Rate Limiting, Antwortgranularität, Modellgröße | 7.8; 7.9; 6.5.4 | 6.5; 6.4; 6.6 | 27002 8.16, 5.15; OWASP LLM06; BaFin S. 24 und S. 30 |
| Logging und Monitoring von Eingaben, Ausgaben, Tool-Aufrufen, Modellversionen | 7.5 | alle Typen (Erkennung) | 27002 8.15, 8.16 (in der Norm zitiert); 42001 A.6.2.8; RTS RMF Art. 12 |
| Monitoring auf Verschlechterung, Retraining, Revalidierung | 7.4; 7.3 | 6.2 (Betriebsvektor); Drift | 27002 8.32; BaFin S. 11 Modelldrift; ETSI Principle 12 |
In der Norm selbst stehen die Verweise auf ISO/IEC 27002 8.15, 8.16 und 8.27 sowie ISO/IEC 42001 A.6.2.6; alle übrigen Zuordnungen sind Arbeitsinterpretation.
Erkennung und Vorfälle: was die Norm sagt und was das ISMS leisten muss
Die Introduction formuliert den Kern: Erkennung ist schwierig, aber essenziell, und Modellexfiltration gelingt über legitime Abfragen trotz intakter Standard-Controls — Rate Limiting hilft. Jeder Kompromittierungstyp hat deshalb einen Erkennungsabschnitt, 7.5 bündelt Logging und Monitoring. Einen eigenen Abschnitt zur Vorfallbehandlung hat die Gliederung der Norm nicht; das Incident-Management des ISMS braucht aus unserer Sicht drei Ergänzungen: KI-Kennzeichnung für Vorfälle, Meldewege zu Modellanbietern und Erkennungsregeln für Abfragemuster, Tool-Aufrufe und Ausgabeanomalien.
Die Realfälle des Betriebs zeigen, dass der Ausgabepfad Angriffsfläche ist: EchoLeak (CVE-2025-32711, CNA-CVSS 9.3) erlaubte per Zero-Click-Injection den Abfluss interner M365-Daten über die Copilot-Ausgabe — gefixt im Mai 2025, ohne bekannte Ausnutzung; ForcedLeak nutzte in Salesforce Agentforce eine abgelaufene Allowlist-Domain für den Abfluss von CRM-Daten; die Claude Code GitHub Action las nach einer Injection in Issue-Texten Umgebungsvariablen außerhalb der Sandbox. In allen drei Fällen hätten nach unserer Einschätzung Output-Filter, Allowlists und Tool-Call-Logging aus 6.8.4, 6.10.4 und 7.5 den Abfluss erschwert oder sichtbar gemacht. Im Finanzsektor kommt der Aktionsplan hinzu, den die EZB-Bankenaufsicht von bedeutenden Instituten bis 31.10.2026 erwartet — unter anderem Logging und kontinuierliche Verifikation von APIs und Service-Konten, allerdings mit Blick auf KI als Angriffswerkzeug, nicht auf die 27090-Bedrohungen.
Logging nach ISO/IEC 27002 8.15 und RTS RMF Art. 12 dient der Sicherheit; die Aufzeichnungspflichten nach Art. 12 und Art. 26 KI-VO sind ein eigenes Regime — beide Anforderungen getrennt dokumentieren.
Lieferkette und Modellbezug: drei Varianten, eine Stückliste
ISO/IEC 27090 behandelt die Lieferkette in Abschnitt 5.5 in fünf Unterabschnitten — von allgemeinen über KI-spezifische Bedrohungen und komplexe Ketten bis zu Angriffsvektoren und Gegenmaßnahmen. Die Realfälle der Jahre 2024 bis 2026 zeigen nach unserer Auswertung, dass die Lieferkette neben dem Ausgabepfad zu den am häufigsten tatsächlich ausgenutzten Wegen in KI-Systeme gehört. Dieses Kapitel ordnet die drei Bezugsvarianten, beschreibt die AI-Stückliste und zieht die Lehren aus den dokumentierten Vorfällen.
Nach der FDIS-basierten Auswertung nennt 5.5 als Lieferkettenelemente vortrainierte Modelle, gekaufte Datensätze, MLOps-Werkzeuge und Notebook-Plattformen. Für die Akteure entlang der Kette verweist 5.1 auf die Controls A.6.2.3 und A.6.2.6 der ISO/IEC 42001, und Annex B führt nach der DIS-basierten Darstellung auch Supply-Chain-Angriffe als KI-spezifische Variante konventioneller Angriffe. Die Norm beschreibt die Kette damit von der Datenquelle über das Modell bis zur Werkzeugumgebung, ohne eine Bezugsform zu bevorzugen.
Drei Bezugsvarianten, drei Risikoprofile
| Variante | Kontrolle | Typische Kompromittierungstypen | Lieferkettenfokus |
|---|---|---|---|
| Eigenes Modell: selbst trainiert und gehostet | vollständig — und alle Angriffsflächen im Haus | 6.2; 6.7; Annex B direkter Modelldiebstahl; 7.6 Entwicklungsumgebung | Pakete, Datensätze, Hardware, MLOps-Werkzeuge, CI/CD-Pipeline |
| Foundation-Modell im eigenen Tenant: Fine-Tuning, RAG | geteilt zwischen Unternehmen und Anbieter | 6.2 über RAG-Quellen; 6.8; 6.9; Annex B | Modellanbieter und Cloud; Fine-Tuning kann nach Art. 25 KI-VO zur Provider-Rolle führen |
| Externe Modell-API oder SaaS-Assistent | gering — Vertrag und Konfiguration statt Technik | 6.8; 6.9; 6.10; unangekündigte Modelländerungen | SLAs, Datenverwendung durch den Anbieter, Exit mit Export; DORA Art. 28–30 |
Einordnung von VamiSec; die Norm unterscheidet Bezugsvarianten nicht als eigene Kategorien.
AI-BOM: was die Stückliste enthalten sollte
- Modelle mit Quelle, Version, Hash oder Signatur und Lizenz, einschließlich der Basismodelle hinter Fine-Tunings.
- Datensätze mit Herkunft, Freigabe und Verwendungszweck (Training, Fine-Tuning, Retrieval, Test).
- Pakete und Bibliotheken mit Versions-Pinning, Hash-Prüfung und Abgleich gegen Advisories.
- Werkzeuge, Konnektoren und MCP-Server agentischer Systeme mit ihren Berechtigungen.
- System-Prompts, Prompt-Vorlagen und Retrieval-Quellen — jede Änderung ist ein Testauslöser.
- Anbieterzusagen zu ISO/IEC 27002 5.19/5.20: Verwendung der Eingaben fürs Training, Verifikation vortrainierter Komponenten, Ankündigung von Updates, Tests gegen Evasion und Injection.
Das gemeinsame Cybersecurity Information Sheet zu Risiken der KI/ML-Lieferkette, von der NSA am 13.03.2026 gelistet, empfiehlt die AI-BOM als Ergänzung zur SBOM. Die BaFin-Orientierungshilfe nennt für Finanzunternehmen als Praxis Due Diligence, SLAs und einen Exit mit Export von Modellen, Trainingsdaten und Metadaten (Kap. IV.2); EIOPA erwartet in ihrer Opinion vom 06.08.2025 von Versicherern Informationen und Zusicherungen der Drittanbieter. ISO/IEC 27090 liefert die Angriffsbegriffe, mit denen sich diese Anforderungen gegenüber dem Anbieter konkret formulieren lassen.
Realfälle 2024–2026: Lieferkette als bevorzugter Weg
| Fall | Datum | Vektor | 27090-Klasse |
|---|---|---|---|
| litellm 1.107.0 | 21.10.2026 | Credential-Stealer in allen sieben Wheels; Kette über gestohlene GitHub-CLI-OAuth-Tokens und Lookalike-Repository; PyPI-Entfernung binnen Stunden, Pin auf 1.106.2 | Annex B Supply Chain; 7.6; KI-Tool-Credentials als Ziel |
| LiteLLM 1.82.7/1.82.8 | 24.03.2026 | Credential-Harvesting nach Token-Exposition über eine kompromittierte CI-Action; laut PyPI 2 h 32 min Exposition, über 119.000 Downloads | Annex B Supply Chain |
| Amazon Q Developer Extension 1.84.0 | 07/2025 | Über ein unzureichend gescoptes Build-Token eingeschleuster Agentenstart mit Löschanweisung; lief wegen Syntaxfehler nie; CVE-2025-8217 | Annex B; 6.10 (Agent ohne Freigabe) |
| Ultralytics 8.3.41/8.3.42 | 09.12.2024 | Kryptominer über Branch-Name-Injection in GitHub Actions; Korrektur-Release ebenfalls kompromittiert | Annex B; 5.5; 7.6 |
Stand 22.10.2026; 27090-Klassen sind VamiSec-Zuordnungen. Für litellm 1.107.0 liegen weder Post-Mortem noch CVE vor; die mutmaßliche Token-Quelle ist eine Beobachtung des Herstellers.
Zwei Lehren: Erstens reagiert die Infrastruktur — PyPI lehnt seit 22.07.2026 neue Dateien für Releases ab, die älter als 14 Tage sind. Zweitens reicht das nicht: Der Oktober-Vorfall lief mit sauberem Git-Tag und aktiviertem Trusted Publishing. Für Betreiber heißt das Versions-Pinning mit Hash-Prüfung, ein interner Spiegel mit Freigabeverzug, kurzlebige Secrets mit begrenztem Scope — und die Erkenntnis, dass die Credentials von KI-Werkzeugen selbst zum Ziel geworden sind.
Integration in ISMS und AIMS: SoA, Risikoregister, Auditfragen
ISO/IEC 27090 braucht kein eigenes Managementsystem: Die Norm wird über die Erklärung zur Anwendbarkeit der ISO/IEC 27001 und die Annex-A-Controls der ISO/IEC 42001 eingebunden. Wer ein ISMS betreibt, ergänzt Risikoregister und SoA; wer ein AIMS aufbaut, erhält mit 27090 die technische Tiefe, die Annex A der 42001 offenlässt. Dieses Kapitel beschreibt Mechanik, Nachweise und die Fragen, die Auditoren künftig stellen werden.
Drei Normen, drei Rollen — und die Schwester 27091
| Norm | Charakter | Was sie leistet | Was sie nicht leistet |
|---|---|---|---|
| ISO/IEC 27001:2022 | zertifizierbares ISMS | Risikoprozess (6.1), Erklärung zur Anwendbarkeit (6.1.3), Controls aus beliebiger Quelle | benennt keine KI-Angriffe; Annex A ist nicht erschöpfend |
| ISO/IEC 42001:2023 | zertifizierbares AIMS, 38 Controls in A.2–A.10 | KI-Governance, Folgenabschätzung, Lebenszyklus-Dokumentation; Annex A verlangt KI-Sicherheitsmaßnahmen | beschreibt keine Angriffe — ein Zertifikat belegt Governance, nicht Widerstandsfähigkeit (so auch Kertos) |
| ISO/IEC 27090:2026 | Leitfaden, nicht zertifizierbar | neun Kompromittierungstypen mit Erkennung und Abwehr, Lieferkette, Red Teaming, Wechselwirkungen | kein Zertifikat, keine Konformitätsvermutung, kein nummerierter Control-Katalog |
| ISO/IEC 27091 (FDIS) | Entwurf, SC 27/WG 5 | Datenschutz für KI-Modelle und im Lebenszyklus | nicht veröffentlicht; Stage 50.00 seit 13.07.2026, Abstimmung nicht gestartet |
SoA-Mechanik: 27090 als Control-Quelle
ISO/IEC 27001 erlaubt in 6.1.3, Maßnahmen aus beliebiger Quelle zu bestimmen; Annex A ist Prüfliste, nicht Grenze. Genau hier wird 27090 anschlussfähig: Die Mitigationen aus 6.x.4 und Clause 7 lassen sich als Quelle in der Erklärung zur Anwendbarkeit zitieren — etwa 6.8.4 für Ausgabefilter oder 6.9.4 gegen Prompt Injection — ohne zweites Managementsystem. Zur Kennzeichnung eignen sich die Control-Attribute nach ISO/IEC 27002 4.2. Ein KI-Amendment zur 27002:2022 ist nicht registriert, ebenso wenig eine Revision der 42001:2023; neu ist nur ISO/IEC AWI 42003 als Umsetzungsleitfaden zur 42001.
- ISO/IEC 27002 5.9 · 42001 A.4.3KI-Systeme als Werte inventarisieren
Modellquelle, Trainings- und Fine-Tuning-Daten, Retrieval-Quellen, Abfragezugang und agentische Berechtigungen je System erfassen.
- ISO/IEC 27001 6.1.2 · 27090 Clause 6Neun Typen in die Risikobewertung aufnehmen
Je System bewerten, welche Kompromittierungstypen und Annex-B-Varianten realistisch sind — mit Bezug auf Bezugsvariante und Lebenszyklusphase.
- ISO/IEC 27001 6.1.3Maßnahmen wählen und 27090 in der SoA zitieren
Gewählte Mitigationen mit Abschnittsnummer dokumentieren, ausgeschlossene begründen, Wechselwirkungen nach 7.2 vermerken.
- ISO/IEC 27002 5.19/5.20 · 42001 A.10.3Lieferantenprüfung auf Modellanbieter ausweiten
Fragenkatalog aus Kapitel 13 dieser Seite anwenden, Antworten in der AI-BOM ablegen, Zusagen zu Updates und Tests vertraglich festhalten.
- ISO/IEC 27090 5.7 · 42001 A.6.2.4Testen und bei Änderung wiederholen
Red Teaming vor Bereitstellung und nach Änderung von Modell, System-Prompt oder Retrieval-Quelle; Berichte in Risikoregister und SoA zurückführen.
Was Auditoren künftig fragen
| Frage | Nachweis | Anker |
|---|---|---|
| Welche KI-Systeme gibt es, wer verantwortet sie, woher stammen Modelle und Daten? | KI-Inventar mit AI-BOM | 27002 5.9; 42001 A.4.3/A.4.4; 27090 5.2 |
| Sind die KI-spezifischen Kompromittierungstypen in der Risikobewertung berücksichtigt? | Risikoregister mit Bezug auf 6.2–6.10 und Annex B | 27001 6.1.2; 42001 A.5; 27090 5.1 |
| Welche Maßnahmen wurden gewählt, welche ausgeschlossen, und warum? | Erklärung zur Anwendbarkeit mit 27090-Verweisen | 27001 6.1.3 |
| Wie ist der Modell- und Datenzugriff gesteuert, wer darf abfragen? | Zugriffskonzept, Abfragebudgets, Logs | 27002 8.27, 8.15/8.16; 27090 5.3, 7.5, 7.8 |
| Wie wird getestet, wann wiederholt, wie fließen Ergebnisse zurück? | Red-Team- und Testberichte, Änderungshistorie | 42001 A.6.2.4; 27090 5.7, 7.2, 7.4 |
| Wie wird Modellverhalten im Betrieb überwacht, wie werden Vorfälle erkannt? | Monitoring-Konzept, Drift-Berichte, Vorfallkennzeichnung | 42001 A.6.2.6 (in 27090 zitiert); 27090 7.4, 7.5 |
Es gibt kein Audit „nach ISO/IEC 27090“; Auditmaßstab bleiben ISO/IEC 27001 und 42001. Die Fragen sind VamiSec-Erwartung auf Basis der Normstruktur.
Zur Zertifizierungslandschaft: Akkreditierungsgrundlage für 42001-Zertifizierer ist ISO/IEC 42006:2025. In der DAkkS-Datenbank fand sich am 22.10.2026 keine akkreditierte Zertifizierungsstelle für ISO/IEC 42001, während für ISO/IEC 27001 37 Stellen gelistet sind; international haben unter anderem BSI Group (ANAB, UKAS, RvA) und DQS (ANAB) im März 2026 Akkreditierungen erhalten. Wer ein 42001-Zertifikat anstrebt, sollte den Akkreditierer der gewählten Stelle einzeln prüfen.
Formulierungen wie „ISO-27090-Zertifizierung“, „27090-konform“ oder „Audit nach 27090“ sind sachlich falsch; korrekt ist: Maßnahmen nach ISO/IEC 27090 im ISMS nach 27001 oder im AIMS nach 42001 umgesetzt.
Regulatorik: KI-VO Art. 15, CRA, NIS2, DORA/BaFin, KI-MIG, harmonisierte Normen
ISO/IEC 27090 erzeugt keine Konformitätsvermutung nach KI-Verordnung oder Cyber Resilience Act; sie liefert aber die Begriffe, mit denen Art. 15 Abs. 5 KI-VO Resilienz beschreibt. Für CISOs ist die Norm ein Werkzeug der Umsetzung, kein Nachweis der Konformität. Dieses Kapitel ordnet die Regelwerke mit ihren Fristen, zeigt den tatsächlich verfügbaren Vermutungsweg und beschreibt den Stand der harmonisierten Normen.
| Regelwerk | Was für KI-Sicherheit gilt | Fristen und Stand | Bezug zu ISO/IEC 27090 |
|---|---|---|---|
| KI-VO (VO (EU) 2024/1689) i. d. F. Digital Omnibus VO (EU) 2026/1744 | Art. 9 Risikomanagement; Art. 15 Cybersicherheit mit Bedrohungsliste in Abs. 5; Art. 42 Vermutung; Art. 25 Rollenwechsel | Omnibus in Kraft 27.07.2026; Art. 50 seit 02.08.2026; Hochrisiko Anhang III ab 02.12.2027, Anhang I ab 02.08.2028; Anträge notifizierter Stellen auf Benennung bis 28.01.2028 | Clause 6 deckt die Begriffe aus Art. 15 Abs. 5 namentlich ab; keine Vermutung |
| CRA (VO (EU) 2024/2847) | Anhang I Sicherheitsanforderungen; Art. 12 Hochrisiko-KI als Produkt mit digitalen Elementen; Art. 14 Meldepflichten | Meldepflichten seit 11.09.2026 (24 h Frühwarnung, 72 h Meldung, Abschlussbericht 14 Tage bzw. 1 Monat); Hauptpflichten ab 11.12.2027 | Art. 42 Abs. 3 KI-VO: die Erfüllung von CRA Art. 12 Abs. 1 begründet die Vermutung für Art. 15 — der real verfügbare Weg |
| NIS2 / NIS2UmsuCG | Risikomanagementmaßnahmen besonders wichtiger und wichtiger Einrichtungen einschließlich Lieferkette | in Kraft 06.12.2025 (BGBl. 2025 I Nr. 301); Registrierung bis 06.03.2026, BSI-Duldung bis 31.07.2026 | 27090 als Stand der Technik für KI-Komponenten heranziehbar (VamiSec-Einschätzung); das BSI nennt die Norm nirgends |
| DORA + BaFin-Orientierungshilfe | Art. 5–15 IKT-Risikomanagement, Art. 24/25 Tests, Art. 28–30 Drittparteien; Orientierungshilfe unverbindlich | DORA anwendbar seit 17.01.2025; Orientierungshilfe Stand 18.12.2025; EZB-Aktionsplan bedeutender Institute bis 31.10.2026 | BaFin nennt Data Poisoning, Prompt Injection und Modelldrift wörtlich; das Mapping auf 27090 ist VamiSec-Interpretation |
| KI-MIG | Marktüberwachung zur KI-VO: Bundesnetzagentur zentral, BaFin nach § 2 Abs. 3 für KI mit direktem Bezug zur regulierten Finanztätigkeit | in Kraft 29.07.2026 (BGBl. 2026 I Nr. 223) | keine Normbezüge; relevant für Zuständigkeit und Aufsicht |
| prEN 18282 (CEN/CLC/JTC 21) unter Normungsauftrag M/613 | Entwurf der harmonisierten Cybersicherheitsnorm zu Art. 15; Abschnitt 10 nach Art. 15 Abs. 5 gegliedert | Enquiry (Umfrage bis 30.07.2026) von der Mehrheit der nationalen Normungsorganisationen abgelehnt; DIN EN 18282:2026-11 mit Stellungnahmefrist 09.12.2026; M/613-Frist 28.02.2027; keine Amtsblattlistung | eigenständige Entwicklung ohne Übernahme von 27090; ob 27090 zitiert wird, ist nicht belegt |
Alle Daten Stand 22.10.2026. Die Hochrisiko-Fristen gelten in der Fassung der Omnibus-Verordnung, die den ursprünglichen Zeitplan verschoben hat. Die einzige bislang harmonisierte KI-VO-Norm, EN 18286:2026 zum Qualitätsmanagement (Amtsblatt 14.10.2026), deckt keine Cybersicherheit ab.
Art. 15 Abs. 5 KI-VO: Begriffe, die 27090 ausfüllt
| Begriff in Art. 15 Abs. 5 KI-VO | ISO/IEC 27090 | prEN 18282 (Entwurf) |
|---|---|---|
| data poisoning | 6.2 Data poisoning attack; 6.11.2, 6.11.4 | 10.1 |
| model poisoning (vortrainierte Komponenten) | 6.7 Direct model poisoning; 5.5 Lieferkette | 10.2 |
| adversarial examples / model evasion | 6.3 Evasion attack; 7.7.2 | 10.3 |
| confidentiality attacks | 6.4 Membership inference; 6.5 Model exfiltration; 6.6 Model inversion; 6.8 Sensitive model output | 10.4 |
| model flaws | 6.9 Prompt injection; 6.10 Output contains injection (Zuordnung VamiSec) | 10.5 |
Art. 15 Abs. 5 verlangt die Maßnahmen jeweils „where appropriate“; prEN 18282 ergänzt in 10.6 generative KI und LLM. Die Zuordnung ist VamiSec-Interpretation, kein offizielles Mapping.
Der Vermutungsweg über Art. 42 verdient einen genauen Blick: Abs. 2 verweist auf Zertifikate unter einem Schema des Cybersecurity Act, doch ENISA führt bis heute kein Kandidatenschema für KI. Praktisch nutzbar ist der durch die Omnibus-Verordnung eingefügte Abs. 3 — Hochrisiko-KI im Anwendungsbereich des CRA gilt als konform mit Art. 15, wenn die Anforderungen nach CRA Art. 12 Abs. 1 erfüllt und in der EU-Konformitätserklärung nachgewiesen sind. Die CRA-Umsetzung trägt damit die Cybersicherheitsseite der KI-VO mit; 27090 ist nach unserer Einschätzung das Werkzeug, mit dem sich die Anforderungen des CRA-Anhangs I für die KI-Komponente konkretisieren lassen.
Ein zweiter Punkt betrifft Rollen: Nach Art. 25 KI-VO wird ein Betreiber zum Anbieter, wenn er ein Hochrisiko-System unter eigenem Namen vermarktet, wesentlich verändert oder dessen Zweck ändert; Fine-Tuning fremder Modelle kann diese Schwelle überschreiten, und da 27090 die Rollen nicht definiert, muss die Zuordnung der Maßnahmen zur eigenen Rolle im Governance-Dokument explizit erfolgen. Zum DACH-Status: Eine deutsche Fassung gibt es nicht, DIN Media und SNV vertreiben das englische Original, eine ÖNORM-Übernahme ist nicht bekannt, und das BSI nennt die Norm in keiner Publikation; die britische Übernahme BS ISO/IEC 27090:2026 ist für den 31.10.2026 angekündigt. TÜV Rheinland riet im Mai 2026, nicht auf harmonisierte Normen zu warten — nach der abgelehnten Enquiry zu prEN 18282 gilt das umso mehr.
Eine Konformitätsvermutung nach KI-Verordnung oder Cyber Resilience Act erzeugt ISO/IEC 27090 nicht; vorgesehen ist dafür prEN 18282 von CEN/CENELEC JTC 21, noch im Entwurf. Der Normungsauftrag M/613 löst M/593 ab; ob er ihn formal aufhebt oder ändert, ist öffentlich nicht belegt.
Umsetzungsfahrplan: 90 Tage, 12 Monate, Kennzahlen und Einwände
ISO/IEC 27090 lässt sich in 90 Tagen in ein bestehendes ISMS einbinden und in zwölf Monaten mit Tests, Lieferkettenprüfung und Monitoring nachweisbar wirksam machen. Der Fahrplan setzt die ISMS-Mechanik aus Kapitel 14 als Fundament und ordnet die Maßnahmen der Kapitel 9 bis 13 in Phasen. Phasen, Kennzahlen und Zielwerte sind Empfehlungen von VamiSec, keine Vorgaben der Norm.
- Tage 1–14 · 27090 5.2 · 27001 6.1Mandat, Scope und Zielniveau klären
Leitung bestätigt das Vorhaben und benennt Verantwortliche; Scope umfasst alle KI-Systeme einschließlich API-Nutzung; Zielniveau je System aus Hochrisiko-Einstufung, Kritikalität und Bezugsvariante ableiten.
- Tage 15–45 · 27002 5.9 · 27090 5.6Inventar und Threat Model
KI-Inventar mit AI-BOM aufbauen; je System ein Threat Model entlang der neun Typen und Annex B; Agenten mit Werkzeugen und Berechtigungen gesondert erfassen.
- Tage 46–90 · 27001 6.1.2/6.1.3 · 27090 Clause 6Risikobewertung und SoA
Risiken bewerten, Mitigationen aus 6.x.4 und Clause 7 wählen, 27090 in der SoA zitieren; Sofortmaßnahmen: Abfragebudgets, Logging von Eingaben, Ausgaben und Tool-Aufrufen, Versions-Pinning mit Hash-Prüfung.
- Monate 4–6 · 27090 5.3, 5.5, 7.5–7.8Härten: Zero Trust, Lieferkette, Betrieb
Modell- und Datenzugriff nach 5.3 umbauen, Agentenrechte just-in-time mit Scope und Ablauf; Lieferantenprüfung auf Modellanbieter ausweiten; Eingabe- und Ausgabefilter, Throttling und Anomalieerkennung in Betrieb nehmen.
- Monate 7–9 · 27090 5.7, 7.2, 7.4Testen: Red Teaming und Wechselwirkungen
Red Teaming der priorisierten Systeme, Mitigationen gemeinsam testen, Modellleistung mitmessen; Testauslöser für Modell-, Prompt- und Retrieval-Änderungen im Änderungsmanagement verankern.
- Monate 10–12 · 42001 A.6.2.6 · 27001 ManagementbewertungWirksamkeit nachweisen und Zyklus schließen
Monitoring- und Drift-Berichte auswerten, Testergebnisse in Risikoregister und SoA zurückführen, Kennzahlen an die Leitung berichten, Fahrplan für das Folgejahr aus dem Gap-Check ableiten.
Kennzahlen, die der Vorstand versteht
| Kennzahl | Typ | Beispiel-Zielwert | Anker |
|---|---|---|---|
| KI-Systeme mit Eigentümer, Modellquelle und Datenquellen im Inventar | KPI | 100 % | 27002 5.9; 27090 5.2 |
| Systeme mit Risikobewertung gegen die neun Kompromittierungstypen | KPI | 100 % | 27001 6.1.2; 27090 Clause 6 |
| Hochrisiko- oder kritische Systeme mit Red-Team-Test vor Freigabe und nach Änderung | KPI | 100 % | 27090 5.7, 7.2; KI-VO Art. 9 |
| Modell- und Paketversionen ohne Hash- oder Signaturprüfung in Produktion | KRI | 0 | 27090 7.6, 5.5 |
| KI-gekennzeichnete Vorfälle mit abgeschlossener Ursachenanalyse | KPI | 100 % | 27090 7.5; CRA Art. 14; DORA Art. 17 |
Zielwerte sind Beispiele von VamiSec für die interne Steuerung, keine Vorgaben der Norm oder der Aufsicht.
Einwände — und was wir antworten
| Einwand | Antwort | Anker |
|---|---|---|
| „Wir nutzen KI nur über APIs, die Norm betrifft Anbieter.“ | Der Scope umfasst Organisationen, die KI-Systeme entwickeln oder nutzen. Sensitive Model Output, Prompt Injection und Output-Injection treffen den Nutzer der API; 5.5 behandelt den Bezug von Modellen, Daten und Werkzeugen. | Clause 1; 6.8–6.10; 5.5 |
| „Wir sind nach ISO/IEC 42001 aufgestellt, das reicht.“ | 42001 belegt Governance, nicht Widerstandsfähigkeit gegen konkrete Angriffe; Annex A verlangt Sicherheitsmaßnahmen, benennt aber keine Angriffe. 27090 füllt diese Lücke über A.6.2.3, A.6.2.4 und A.6.2.6. | 42001 Annex A; 27090 Clause 6 |
| „Nicht zertifizierbar — also kein Handlungsdruck.“ | Der Druck kommt aus KI-VO Art. 15, CRA Anhang I und DORA. 27090 ist ein Weg, diese Pflichten mit Stand der Technik zu belegen; die SoA-Mechanik macht die Einbindung aufwandsarm. | 27001 6.1.3; KI-VO Art. 15 Abs. 5 |
| „Wir warten auf die harmonisierte Norm prEN 18282.“ | Der Entwurf wurde in der Enquiry (Umfrage bis 30.07.2026) von der Mehrheit der nationalen Normungsorganisationen abgelehnt, die Mandatsfrist endet 28.02.2027, die Hochrisiko-Pflichten greifen ab 02.12.2027. Wer wartet, startet ohne Vorlauf. | Normungsauftrag M/613; KI-VO Art. 113 |
| „Unsere Agenten sind in der Norm gar nicht abgedeckt.“ | Richtig für Tool-Use, MCP und Multi-Agent-Risiken als eigene Typen. 5.3 liefert aber Verifikation von Agentenaktionen und JIT-Zugriff; die Lücken schließen OWASP Agentic Top 10, MITRE ATLAS und die Papiere von Five Eyes und NSA. | 27090 5.3; OWASP ASI01–ASI10 |
| „Es gibt doch keine echten Vorfälle.“ | litellm 1.107.0 (21.10.2026), LiteLLM im März 2026 und Ultralytics sind dokumentierte reale Angriffe; EchoLeak, ForcedLeak und die Claude Code GitHub Action sind reale, inzwischen behobene Schwachstellen — überwiegend in Lieferkette und Ausgabepfad, genau dort, wo 27090 ansetzt. | Annex B; 6.8–6.10 |
Als Plausibilitätsprüfung eignet sich das dreistufige Reifegradmodell von Abilene Academy: ein Minimum nach 30 Tagen mit Inventar, Threat Models und Logging von Inferenz- und Tool-Aufrufen; ein etablierter Stand nach 90 Tagen mit Herkunftsnachweisen, Red-Team-Tests, Lieferantenanforderungen und KI-Incident-Response; ein fortgeschrittener Stand mit laufendem Monitoring, Review von Modelländerungen und Prüfung von Agentenrechten. Der dort formulierte Grundsatz, jedes Modellartefakt, jeden Datensatz, jede Prompt-Vorlage und jede Werkzeugberechtigung als Angriffsfläche zu behandeln, deckt sich mit unserer Lesart der Norm.
ISO/IEC 27090 ist ein Leitfaden ohne zertifizierbare Anforderungen. Verbindlich sind die Verpflichtungen aus dem eigenen ISMS oder AIMS sowie KI-VO, CRA, NIS2 und DORA. Der Fahrplan ist eine Empfehlung von VamiSec und keine Rechtsberatung.
ISO-27090-Gap-Check: Wo stehen Ihre KI-Systeme?
ISO/IEC 27090 ist nicht zertifizierbar, taugt aber als Prüfrahmen: neun Kompromittierungstypen aus Clause 6, die Praktiken aus Clause 5 und die Kontinuitätsthemen aus Clause 7. Der Gap-Check ist ein Self-Assessment für Ihre ISO 27090 Gap-Analyse: bis zu 31 Fragen in sieben Handlungsfeldern, jede mit Fundstelle in der Norm oder im Mapping zu 27001/27002, 42001, OWASP, KI-VO und CRA; vier Profilangaben steuern Fragen und Zielniveau. Stufen, Zielniveaus und Mapping sind eine Einordnung von VamiSec; die Fundstelle zeigt, wo eine Frage ansetzt, nicht dass die Norm die Maßnahme fordert.
0 / 31 Fragen beantwortet
Ihre Auswertung
Noch nicht alle Fragen beantwortet — die Auswertung ist vorläufig.
Noch nicht alle Fragen beantwortet — die Auswertung ist vorläufig.
Der Button führt zum Formular; dort können Sie Ihr Ergebnis optional mitsenden.
Ihre Antworten bleiben in Ihrem Browser. Nichts wird gespeichert oder übertragen, solange Sie es nicht selbst über das Formular senden.
ISO/IEC 27090 für CISOs — KI-Systeme gegen Angriffe absichern
Das Whitepaper übersetzt die am 14.10.2026 veröffentlichte Norm in ein Programm für CISO, Security-Engineering und Revision: in vier Teilen vom Status und Aufbau über die neun Bedrohungen und die Mapping-Matrix bis zu Self-Assessment, Nachweisen und Fahrplan — mit Fundstellen und klar getrennt nach Norm, Regulatorik und VamiSec-Empfehlung.
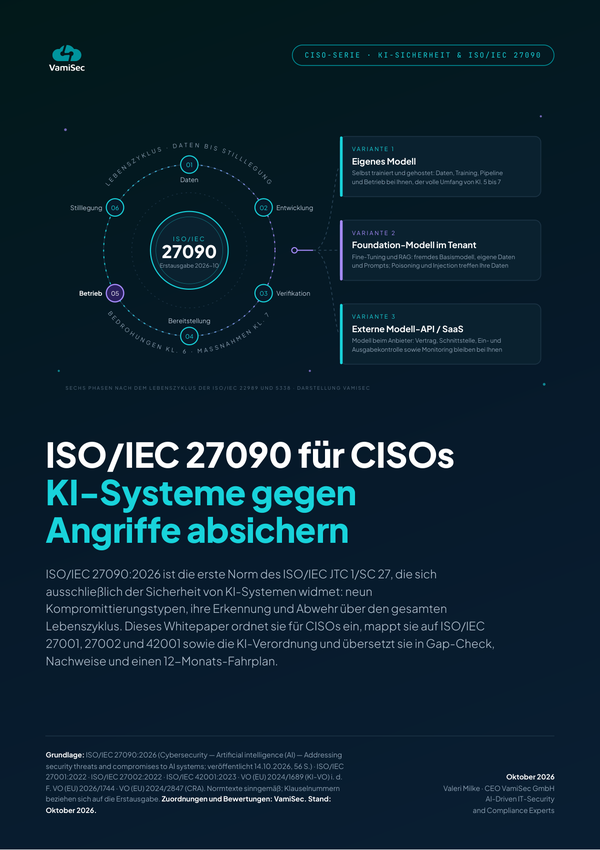
- Management Summary und Kernaussagen für die Vorstandsvorlage — Leitfaden statt Zertifikat, Status, Aufbau und DACH-Lage
- Neun Bedrohungssteckbriefe mit Erkennung und Abwehr, Lebenszyklus-Zuordnung und Realfall-Tabelle 2023 bis 2026
- Mapping-Matrix auf ISO/IEC 27002, 42001 Annex A, KI-VO Art. 15, NIST AI 100-2, MITRE ATLAS, OWASP und ETSI — mit DORA- und BaFin-Spalte
- Self-Assessment-Raster, SoA-Muster, Prüffragen für Revision und Audit, Nachweis-Matrix, KPIs und ein 12-Monats-Fahrplan mit 90-Tage-Start
Was das Whitepaper „ISO/IEC 27090 für CISOs“ enthält
Norm, Kontext, Empfehlung — sauber getrennt
Management Summary und Kernaussagen für die Vorstandsvorlage, Status und Entstehungsgeschichte mit allen Stage-Daten von 2022 bis 2026, die vollständige Gliederung mit Lesehilfe je Kapitel und Annex, der DACH-Status ohne deutsche Fassung sowie die Abgrenzung zu ISO/IEC 27091, 42001, 27001/27002, 23894, 22989 und 5338.
Neun Bedrohungen als Steckbriefe
Jeder Kompromittierungstyp aus Clause 6 mit Beschreibung, Folgen, Erkennung und Abwehr in eigenen Worten, zugeordnet zu Lebenszyklusphase, Asset und Schutzziel, ergänzt um Annex B und die Querschnittsthemen aus 6.11 und Clause 7 — und eine Realfall-Tabelle 2023 bis 2026 von PoisonGPT über EchoLeak bis zum litellm-Vorfall vom 21.10.2026.
Mapping-Matrix mit DORA-Spalte
Die 27090-Maßnahmenfamilien gegen ISO/IEC 27002:2022, ISO/IEC 42001 Annex A, NIST AI 100-2, MITRE ATLAS v2026.09, OWASP LLM Top 10 2026, Agentic Top 10 und MCP Top 10, ETSI EN 304 223 und Art. 15 Abs. 5 KI-VO — plus eine DORA- und BaFin-Spalte für Finanzunternehmen. Fachliche Arbeitsinterpretation von VamiSec, kein offizieller Crosswalk.
Fahrplan und Prüfungsfestigkeit
Ein 90-Tage-Start und ein 12-Monats-Fahrplan, das Self-Assessment-Raster mit neun Bedrohungen mal vier Dimensionen, SoA-Muster für die Erklärung zur Anwendbarkeit, Prüffragen für Revision und Zertifizierungsaudit, eine Nachweis-Matrix, KPIs für KI-Sicherheit sowie Antworten auf typische Einwände aus der Vorstandsdiskussion.
AIMS zuerst: 27090 liefert die Sicherheitsmaßnahmen, 42001 den Managementrahmen
ISO/IEC 42001 stellt zertifizierbare Anforderungen an ein KI-Managementsystem; ISO/IEC 27090 beschreibt konkrete Angriffe auf KI-Systeme, ihre Erkennung und Abwehr – beide ergänzen sich. Die Norm selbst zieht diese Linie: Abschnitt 5.2 beschreibt das KI-Governance-Programm mit Inventar und Risikoanalyse und verweist für die Umsetzung auf ISO/IEC 42001; Abschnitt 5.1 zitiert deren Annex-A-Maßnahmen A.6.2.3 und A.6.2.6. Wer KI-Sicherheit nachweisbar steuern will, braucht nach unserer Überzeugung zuerst den Rahmen aus Governance, Rollen und Risikoprozess, den 42001 im AIMS und 27001 im ISMS vorgeben, und füllt ihn dann mit den Bedrohungen und Maßnahmen der 27090.
- ISO/IEC 42001:2023 ist seit dem 18.12.2023 veröffentlicht; Revision oder Amendment sind bei ISO nicht registriert.
- Die europäische Übernahme EN ISO/IEC 42001:2026 liegt vor, DIN EN ISO/IEC 42001:2026-08 auf Deutsch; eine deutsche Fassung der 27090 gibt es nicht.
- Akkreditierungsgrundlage für 42001-Zertifizierungen ist ISO/IEC 42006:2025; in Deutschland war am 22.10.2026 keine DAkkS-akkreditierte Stelle gelistet.
- 27090 verankert sich in 42001 Annex A über A.6.2.3 (Dokumentation von Design und Entwicklung) und A.6.2.6 (Betrieb und Monitoring).
ISO/IEC 27090 zitiert ISO/IEC 42001:2023 nur in der Bibliografie; ein Zertifikat „ISO 27090“ existiert nicht, Auditmaßstab bleiben 27001 und 42001.
Glossar: Begriffe der ISO/IEC 27090 und ihres Umfelds
26 Begriffe in zitierfähigen Kurzdefinitionen, in eigenen Worten und mit Verweis auf Normabschnitte, KI-Verordnung und ergänzende Rahmenwerke; englische Fachbegriffe als Alternative.
- KI-SystemAI system
- Technisches System, das aus Eingaben mithilfe von Modellen Ausgaben wie Vorhersagen, Inhalte oder Entscheidungen erzeugt; ISO/IEC 27090 übernimmt den Begriff aus der normativ zitierten ISO/IEC 22989. Die Norm sieht KI-Systeme als integrierte Softwarekomponenten mit allen klassischen Schwachstellen plus neuen, datenbasierten Bedrohungen (5.1).
- Foundation-ModellFoundation model
- Großes, auf breiten Daten vortrainiertes Modell, das für viele Aufgaben angepasst werden kann; in ISO/IEC 27090 als Begriff 3.27 definiert, neben LLM (3.28) und generativer KI (3.29). Wer ein Foundation-Modell bezieht, übernimmt dessen Trainingshistorie als Lieferkettenrisiko nach 5.5.
- Fine-TuningNachtraining
- Nachtraining eines vortrainierten Modells mit eigenen Daten. Es verschiebt Verantwortung: Die eigenen Daten werden zur Angriffsfläche für Data Poisoning (6.2), die Pipeline braucht Schutz wie eine Entwicklungsumgebung (7.6), und nach Art. 25 KI-VO kann ein Betreiber zum Anbieter werden.
- RAGRetrieval Augmented Generation
- Verfahren, bei dem ein Sprachmodell vor der Antwort passende Dokumente aus einer Wissensbasis abruft. ISO/IEC 27090 nennt RAG in 5.3 ausdrücklich: Jede Dokumentabfrage soll einzeln authentisiert und autorisiert werden; die Wissensbasis ist zugleich ein Ziel für Poisoning.
- KI-AgentAI agent, agentisches System
- LLM-basiertes System, das eigenständig Werkzeuge aufruft, Aktionen ausführt und Teilziele plant; ISO/IEC 27090 definiert den Begriff nicht, Agenten erscheinen nur in 5.3 mit der Einzelautorisierung je Agentenaktion. Taxonomien für Agentenrisiken liefern OWASP Top 10 for Agentic Applications und MITRE ATLAS.
- Data PoisoningDatenvergiftung
- Manipulation von Trainingsdaten, um das Modellverhalten gezielt oder ungezielt zu verfälschen; Typ 6.2 und längster Abschnitt der Norm. Die Erkennung gilt als offene Forschungsfrage, Herkunftsnachweis (6.11.4) und Datenlimitierung (6.11.2) sind die Hebel.
- Direct Model PoisoningModellvergiftung, Backdoor-Angriff
- Direkter Eingriff in Parameter oder Architektur eines Modells, in Entwicklung oder Betrieb (6.7, Begriff 3.18); der Backdoor-Angriff nach 3.24 ist generisch gefasst. Abwehr: Schutz der Entwicklungsumgebung (7.6), Integritätsprüfung bezogener Modelle (5.5).
- Evasion AttackAdversarial Attack, Adversarial Example
- Manipulierte Eingaben zur Inferenzzeit, die das Modell zu Fehlentscheidungen bringen, oft für Menschen unmerklich (6.3, Begriff 3.14); Art. 15 Abs. 5 KI-VO nennt denselben Fall als „adversarial examples or model evasion“. Gegenmaßnahmen sind adversariales Training und Eingabefilter nach 7.7.2.
- Membership InferenceZugehörigkeitsinferenz
- Angriff, der aus Modellantworten ableitet, ob ein bestimmter Datensatz Teil der Trainingsdaten war (6.4, Begriff 3.15); betroffen ist die Vertraulichkeit der Trainingsdaten. Abwehr über Ausgabenbegrenzung, Differential Privacy und Datenlimitierung; ISO/IEC 27091 vertieft die Datenschutzseite.
- Model ExfiltrationModel Stealing, Model Extraction
- Nachbau eines Modells über viele legitime Abfragen ohne Zugriff auf die Gewichte (6.5, Begriff 3.16; Model Stealing und Model Extraction sind gleichgesetzt). Laut Introduction gelingt das trotz intakter Standard-Controls; nach unserer Lesart greifen dafür Throttling (7.8), Logging (7.5) und Modellgröße (7.9) aus Clause 7.
- Model InversionModellinversion
- Rekonstruktion von Trainingsdaten oder ihrer Merkmale aus Modellausgaben (6.6, Begriff 3.17); anders als Membership Inference zielt der Angriff auf den Inhalt der Daten. Die Gegenmaßnahmen überschneiden sich: Ausgabenlimitierung, Differential Privacy, Datenlimitierung nach 6.11.2.
- Sensitive Model OutputSensible Modellausgabe
- Modellausgabe, die vertrauliche Trainingsdaten oder frühere Eingaben preisgibt (6.8, Begriff 3.22); typischer Fall ist ein Assistent, der interne Dokumente über seine Antwort nach außen trägt. Abwehr: Ausgabefilter, Datenlimitierung nach 6.11.2, Klassifizierung der Daten vor der Einbindung.
- Prompt Injectiondirekt / indirekt
- Angriff, bei dem Inhalte als oder in eine Eingabeinstruktion eingeschleust werden (6.9, Begriff 3.23); die Definition deckt die indirekte Variante über Dokumente, Webseiten oder E-Mails ab. Gegenmaßnahmen: Eingabefilter nach 7.7, Trennung von Instruktion und Daten, menschliche Freigabe.
- Output mit Injection-AngriffenOutput contains injection attacks
- Modellausgabe, die ihrerseits Schadcode, Befehle oder Exfiltrationsanweisungen für nachgelagerte Systeme enthält (6.10); OWASP LLM10 beschreibt denselben Fall. Abwehr aus der Anwendungssicherheit: Ausgabe-Encoding, Allowlists, keine ungeprüfte Ausführung.
- JailbreakJailbreaking
- Umgehung der Verhaltensregeln eines Modells durch Rollenspiel, Aufgabenzerlegung oder Umformulierung, damit es gesperrte Inhalte oder Aktionen liefert. ISO/IEC 27090 kennt keinen eigenen Abschnitt dafür; nach unserer Lesart liegt der Fall zwischen Prompt Injection (6.9) und unerwünschtem Modellverhalten im Betrieb (6.11.3).
- Zero Trust für KI-SystemeZero trust principles (5.3)
- Übertragung der Zero-Trust-Prinzipien aus ISO/IEC 27002 8.27 auf KI in 5.3 mit fünf Beispielen: Schutz der Trainingsdaten, Modellzugriffskontrollen einschließlich RAG, Grenzen der KI-Anwendung, Agent action verification und Monitoring. Sie fließen in alle Mitigationen 6.x.4 ein.
- Red TeamingAdversariales Testen
- Gezielte Angriffssimulation gegen ein KI-System, um Erkennung und Abwehr vor dem Betrieb zu prüfen (5.7); die Norm führt Red Teaming als Praxis, nicht als Pflicht, und 7.2 empfiehlt, alle Maßnahmen gemeinsam zu testen. Werkzeuge nennt NIST AI 100-2 in Abschnitt 3.6: AgentDojo, Garak, PyRIT.
- AI-BOMAI Bill of Materials, Modell-Lieferkette
- Stückliste eines KI-Systems: Modelle, Datensätze, Bibliotheken, Werkzeuge, Prompt-Vorlagen und Dienste mit Herkunft und Version. ISO/IEC 27090 widmet der Lieferkette den Abschnitt 5.5; die AI-BOM ist das praktische Nachweisinstrument dazu.
- ISMSInformationssicherheits-Managementsystem, ISO/IEC 27001
- Managementsystem für Informationssicherheit nach ISO/IEC 27001:2022, zertifizierbar. ISO/IEC 27090 setzt darauf auf: Controls nach ISO/IEC 27002 sind risikobasiert zu implementieren (5.1), und die Risikobehandlung nach 27001 Abschnitt 6.1 erlaubt Maßnahmen aus beliebigen Quellen.
- AIMSKI-Managementsystem, ISO/IEC 42001
- KI-Managementsystem nach ISO/IEC 42001:2023, zertifizierbar auf Basis von ISO/IEC 42006:2025; 27090 verweist in 5.2 auf 42001 für das Governance-Programm und in 5.1 auf die Controls A.6.2.3 und A.6.2.6. Ein 42001-Zertifikat belegt Governance, nicht die Widerstandsfähigkeit gegen die neun Angriffstypen.
- SoAStatement of Applicability, Erklärung zur Anwendbarkeit
- Erklärung nach ISO/IEC 27001, die festhält, welche Controls gewählt wurden und warum. Weil Annex A nicht abschließend ist, lassen sich Mitigationen aus ISO/IEC 27090 (etwa 6.9.4 oder 7.8) als zusätzliche Controls mit Quellenangabe eintragen.
- Hochrisiko-KI-SystemHigh-risk AI system
- KI-System nach Anhang III (Pflichten ab 02.12.2027) oder als Sicherheitskomponente regulierter Produkte nach Anhang I (ab 02.08.2028) der KI-Verordnung. Art. 15 Abs. 5 verlangt dafür, soweit angemessen, Resilienz gegen die in 27090 beschriebenen Angriffsklassen; eine Konformitätsvermutung schafft die Norm nicht.
- Anbieter / BetreiberProvider / Deployer (KI-VO)
- Rollen der KI-Verordnung: Der Anbieter entwickelt und bringt in Verkehr, der Betreiber setzt unter eigener Verantwortung ein; ISO/IEC 27090 definiert diese Rollen nicht, jede Zuordnung ist Interpretation. Nach Art. 25 KI-VO kann ein Betreiber durch Branding, wesentliche Änderung oder Zweckänderung zum Anbieter werden.
- MITRE ATLASAdversarial Threat Landscape for AI Systems
- Wissensbasis adversarialer Taktiken, Techniken und Fallstudien gegen KI-Systeme; Release v2026.09 mit 16 Taktiken, 120 Techniken, 40 Mitigations und 73 Fallstudien. ISO/IEC 27090 zitiert ATLAS in der Bibliografie; ein offizielles Mapping gibt es nicht.
- NIST AI 100-2 E2025Adversarial Machine Learning: A Taxonomy and Terminology
- Taxonomie und Terminologie adversarialer Angriffe auf prädiktive und generative KI, final seit 24.03.2025, mit Abschnitt 3.5 zur Sicherheit von Agenten und 3.6 zu Benchmarks. 27090 zitiert das Dokument nicht; es ergänzt die Norm bei Angriffsvarianten und Agentenfragen.
- ETSI EN 304 223ETSI TS 104 223, Securing Artificial Intelligence
- Europäischer Standard zur Absicherung von KI (EN V2.1.1, 2025-12; Vorläufer TS 104 223 von April 2025) mit 13 Prinzipien und 72 Provisions über fünf Phasen von Design bis End of Life. ISO/IEC 27090 nennt EN 304 223 in 5.1 als Beispiel eines KI-Sicherheitsstandards; beide sind nicht harmonisiert.
Häufige Fragen zu ISO/IEC 27090
Kurze Antworten auf typische Fragen aus CISO-Office, KI-Engineering, Compliance und Revision — mit Abschnittsverweisen zum Nachlesen.
ISO/IEC 27090:2026 ist ein am 14. Oktober 2026 veröffentlichter ISO/IEC-Leitfaden (56 Seiten, JTC 1/SC 27), der neun KI-spezifische Angriffstypen samt Erkennung und Gegenmaßnahmen beschreibt – nicht zertifizierbar. Erarbeitet hat sie die Arbeitsgruppe WG 4 des Unterausschusses SC 27; der englische Titel lautet „Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems“. Die Norm richtet sich an Organisationen jeder Art und Größe, die KI-Systeme entwickeln oder nutzen, und ergänzt ISO/IEC 27001 und 27002 um Bedrohungen wie Data Poisoning, Evasion, Model Exfiltration und Prompt Injection.
Ja. ISO/IEC 27090:2026 ist seit dem 14.10.2026 als International Standard veröffentlicht (Stage-Code 60.60, Erstausgabe, 56 Seiten, nur auf Englisch). Der Weg dorthin: Projektstart im September 2022, Committee Draft im Januar 2024, DIS-Abstimmung ab April 2025, FDIS-Abstimmung vom 23.06. bis 19.08.2026. Erhältlich ist die Norm bei ISO (CHF 204), im IEC-Webstore (Publikation 117332) und bei nationalen Vertrieben wie DIN Media; maßgeblich für den Status ist die ISO-Katalogseite.
Nein. ISO/IEC 27090 ist nicht zertifizierbar: Sie ergänzt ISO/IEC 27001 und 27002 um KI-spezifische Bedrohungen und das KI-Managementsystem nach ISO/IEC 42001 um konkrete Angriffs- und Abwehrbeschreibungen. Sie ist ein Leitfaden mit dem Status eines International Standard, keine Managementsystemnorm; ein „ISO-27090-Zertifikat“ oder ein „Audit nach 27090“ existiert nicht. Zertifizierbar bleiben das ISMS nach 27001 und das AIMS nach 42001, in denen 27090 als Quelle für Controls in der Erklärung zur Anwendbarkeit und als Bedrohungskatalog dient. VamiSec-Hinweis: Angebote, die „27090-Konformität“ bewerben, verwechseln Leitfaden und Anforderungsnorm.
ISO/IEC 42001 stellt zertifizierbare Anforderungen an ein KI-Managementsystem; ISO/IEC 27090 beschreibt konkrete Angriffe auf KI-Systeme, ihre Erkennung und Abwehr – beide ergänzen sich. ISO/IEC 42001:2023 verlangt Governance: Rollen, Risikobewertung, Folgenabschätzung, Lebenszyklusprozesse, Lieferantensteuerung; sein Annex A nennt Sicherheitsmaßnahmen, benennt aber keine Angriffe. 27090 verweist in 5.2 auf 42001 für das Governance-Programm und in 5.1 auf die Controls A.6.2.3 und A.6.2.6. 42001 beantwortet also, wer KI verantwortet und wie entschieden wird, 27090, welche Angriffe ein System aushalten muss und woran man sie erkennt. Ein 42001-Zertifikat belegt deshalb Governance, nicht Widerstandsfähigkeit; in Deutschland gibt es Stand 22.10.2026 keine DAkkS-akkreditierte 42001-Zertifizierungsstelle.
Weder ersetzt sie die beiden Normen, noch ist ein Zertifikat Voraussetzung; 27001 und 27002 sind aber die Basis. ISO/IEC 27090 geht in 5.1 davon aus, dass Controls wie die aus ISO/IEC 27002 risikobasiert implementiert sind, und zitiert 27002:2022 Clauses 5 bis 8, die Control-Attribute in 4.2, Logging und Monitoring in 8.15 und 8.16, Zero Trust in 8.27 sowie 27001 Abschnitt 6.1. Wer ohne ISMS startet, muss Inventar, Risikoanalyse, Zugriffskontrolle und Logging erst aufbauen, bevor die KI-spezifischen Mitigationen greifen. VamiSec-Empfehlung: 27090-Mitigationen als zusätzliche Controls in der bestehenden Erklärung zur Anwendbarkeit führen; ein KI-Amendment zu ISO/IEC 27002:2022 ist nicht registriert.
ISO/IEC 27090 behandelt in Clause 6 neun Kompromittierungstypen: Data Poisoning, Evasion, Membership Inference, Model Exfiltration, Model Inversion, Direct Model Poisoning, Sensitive Model Output, Prompt Injection und Output mit Injection-Angriffen. Jeder Typ folgt demselben Raster: Beschreibung, Fehlfunktionen, Erkennung, Abwehr. Abschnitt 6.11 ergänzt Datenlimitierung, unerwünschtes Modellverhalten im Betrieb und Herkunftsnachweis, Annex B KI-Varianten konventioneller Angriffe wie Direct Model Theft, Direct Training Data Leak und Model Input Leak sowie, nach Entwurfsauswertungen, DoS und Lieferkettenangriffe, Annex C Federated Learning. Nicht Gegenstand sind Deepfakes, KI-gestütztes Phishing, KI als Verteidigungswerkzeug, Safety (ISO/IEC TR 5469) und Datenschutz (ISO/IEC 27091). Maßgeblich für die Zählung sind die neun Abschnitte 6.2 bis 6.10, nicht die abweichenden Zahlen in Sekundärquellen.
Die Norm hat keinen nummerierten Control-Katalog; Maßnahmen stehen je Angriffstyp in den Abschnitten 6.x.4 und übergreifend in Clause 7. Clause 5 legt die Praxisgrundlage: KI-Governance-Programm mit Inventar und Risikoanalyse (5.2), Zero Trust mit Schutz der Trainingsdaten, Modellzugriffskontrollen, Anwendungsgrenzen, Agent action verification und Monitoring (5.3), Software-Engineering-Praxis mit Verweis auf das NIST SSDF (5.4), Lieferkettenmanagement (5.5), Threat Modelling (5.6) und Red Teaming (5.7). Clause 7 behandelt Wechselwirkungen zwischen Maßnahmen, Kontinuität über den Lebenszyklus, den Verfall von Modell und Maßnahmen, Logging und Monitoring, den Schutz der Entwicklungsumgebung, Eingabefilter, Throttling und die Modellgröße. Der rote Faden ist Defence-in-Depth: keine Einzelmaßnahme, sondern eine Kombination, die vor dem Deployment gemeinsam getestet wird.
Für LLMs und Prompt Injection ja, für Agenten nur teilweise. Die Norm definiert Foundation-Modell, LLM und generative KI in 3.27 bis 3.29, widmet Prompt Injection in 6.9 (einschließlich indirekter Injection) und Output mit Injection-Angriffen in 6.10 eigene Abschnitte und behandelt RAG in 5.3 mit Einzelautorisierung je Dokumentabfrage. Agentische KI erscheint in den frei zugänglichen Teilen nur in 5.3 unter „Agent action verification“: jede Aktion einzeln verifiziert und autorisiert, Just-in-time-Zugriff, Rechte verfallen nach der Aufgabe. Einen eigenen Kompromittierungstyp für Tool Misuse, Memory Poisoning oder Rug Pulls gibt es nicht, das Model Context Protocol kommt weder in Abkürzungen noch Bibliografie vor, heise spricht von einer Behandlung „nur am Rande“. Ergänzen Sie daher mit OWASP Top 10 for Agentic Applications 2026, OWASP MCP Top 10, MITRE ATLAS v2026.09 und der NSA-Handreichung zum Model Context Protocol vom Mai 2026.
ISO/IEC 27090 erzeugt keine Konformitätsvermutung nach KI-Verordnung oder Cyber Resilience Act; dafür ist die harmonisierte Norm prEN 18282 von CEN/CENELEC JTC 21 vorgesehen, die noch im Entwurf steht. Verpflichtend ist die Norm nicht; die Pflichten für Hochrisiko-KI ergeben sich aus Art. 9 und 15 KI-VO, nach dem Digital Omnibus für Anhang III ab 02.12.2027 und für Anhang I ab 02.08.2028. Art. 15 Abs. 5 nennt Data Poisoning, Model Poisoning, Adversarial Examples oder Model Evasion sowie Confidentiality Attacks und Model Flaws, genau die Begriffe aus Clause 6; 27090 ist deshalb eine belastbare Umsetzungshilfe, aber keine harmonisierte Norm. prEN 18282 wurde in der Enquiry (Umfrage bis 30.07.2026) von der Mehrheit der nationalen Normungsorganisationen abgelehnt; DIN EN 18282:2026-11 steht bis 09.12.2026 zur Stellungnahme. Real verfügbar ist der Weg über Art. 42 Abs. 3 KI-VO: Hochrisiko-KI im CRA-Anwendungsbereich gilt hinsichtlich der Cybersicherheit als Art.-15-konform, wenn CRA Art. 12 erfüllt ist.
Ja. Der Anwendungsbereich umfasst Organisationen, die KI-Systeme entwickeln oder nutzen; 5.1 spricht von Akteuren entlang der gesamten Lieferkette. Als reiner Nutzer kontrollieren Sie Training und Gewichte nicht: Data Poisoning und Direct Model Poisoning werden nach unserer Lesart zu Lieferkettenfragen nach 5.5 (Modellherkunft, Umgang des Anbieters mit Ihren Eingaben, Ankündigung von Modelländerungen), während Sensitive Model Output, Prompt Injection und Output-Injection nach 6.8 bis 6.10 in Ihrer Integration liegen. Die Zero-Trust-Beispiele in 5.3, Grenzen der KI-Anwendung und Einzelautorisierung von RAG-Abfragen, passen gerade auf diese Konstellation. Nach der KI-Verordnung bleiben Sie Betreiber, solange Sie das System nicht wesentlich ändern oder umwidmen (Art. 25 KI-VO); Finanzunternehmen ordnen dieselbe Konstellation unter DORA Art. 28 bis 30 ein.
ISO/IEC 27090 behandelt Sicherheitsbedrohungen gegen KI-Systeme, ISO/IEC 27091 den Schutz der Privatsphäre in KI-Systemen, und 27091 ist noch nicht veröffentlicht. 27091 (ISO-ID 56582, 35 Seiten im FDIS) entsteht in SC 27 WG 5 und steht seit dem 13.07.2026 auf Stage 50.00; die FDIS-Abstimmung hatte am 22.10.2026 noch kein Datum, eine Veröffentlichung Anfang 2027 ist nur eine Projektion. Inhaltlich überschneiden sich die Normen bei Membership Inference, Trainingsdaten-Extraktion und Model Inversion: 27091 betrachtet sie als Datenschutzrisiko mit Privacy Engineering über den Lebenszyklus, 27090 als Vertraulichkeitsangriff mit technischer Erkennung und Abwehr. 27090 zitiert 27091 in der Bibliografie; ein Rückverweis von 27091 auf 27090 ist nicht belegt.
Es gibt keine deutsche Fassung der ISO/IEC 27090: DIN Media und SNV vertreiben nur das englische ISO-Original, eine ÖNORM-Übernahme ist nicht bekannt; eine britische Übernahme BS ISO/IEC 27090:2026 ist für den 31. Oktober 2026 angekündigt. DIN Media führt das ISO-Original ISO/IEC 27090:2026-10 zu 218,32 EUR netto, SNV zu CHF 215, ISO selbst zu CHF 204 als PDF, ePub oder Druck. Ein kostenloses PDF der Vollversion existiert nicht; frei zugänglich sind nur Vorschauen (iTeh-Sample mit Clause 1 bis 4 und 5.1 bis 5.3, IEC-Preview mit Inhaltsverzeichnis und Bibliografie). Der deutsche Begleittitel im DIN-Media-Katalog ist eine Katalogübersetzung des alten CD-Titels; im zuständigen DIN-Arbeitskreis NA 043-04-27-04 AK ist Stand 22.10.2026 kein Übernahmeprojekt gelistet.
Direkt gilt DORA, nicht 27090; die Norm liefert aber die KI-spezifische Bedrohungssprache, die DORA und die BaFin-Orientierungshilfe voraussetzen. Die Orientierungshilfe zu IKT-Risiken beim Einsatz von KI (18.12.2025, unverbindlich) nennt Data Poisoning, Evasion Attacks, Prompt Injection und Modelldrift namentlich, spricht von „Inference Attacks“ und „Modelle stehlen“, erwähnt aber keine KI-Agenten. DORA-Anker für die 27090-Themen sind der IKT-Risikomanagementrahmen in Art. 5 bis 15, das Testprogramm in Art. 24 und 25 und das Drittparteienrisiko in Art. 28 bis 30. VamiSec ordnet die 27090-Abschnitte diesen Fundstellen in einer eigenen DORA-Spalte zu, als Arbeitsinterpretation, nicht als offizielles Mapping.
Mit dem Inventar: Erfassen Sie alle KI-Systeme als Assets mit Modellquelle, Trainings- und Fine-Tuning-Daten, RAG-Quellen, Werkzeugrechten und Anbietern, wie es das Governance-Programm in 5.2 vorsieht. Danach nehmen Sie die neun Kompromittierungstypen je System mit Threat Modelling nach 5.6 in die Risikoanalyse nach ISO/IEC 27001 Abschnitt 6.1 auf, wählen Mitigationen aus 6.x.4 und Clause 7 und zitieren 27090 als Quelle in der Erklärung zur Anwendbarkeit. Die Lieferantenprüfung weiten Sie nach 5.5 auf Modellanbieter aus, Red Teaming nach 5.7 wiederholen Sie bei jeder Änderung von Modell, System-Prompt oder Retrieval-Quelle. Auditoren nach 27001 oder 42001 werden genau diese Nachweise sehen wollen: Inventar mit Verantwortlichen, Risikoeinträge je Angriffstyp, SoA-Begründungen, Logging von Inferenz und Tool-Aufrufen, Testberichte und einen Vorfallprozess mit KI-Kennzeichnung.
Standards & Quellen
Die Inhalte dieser Seite basieren auf den folgenden öffentlich verfügbaren Leitfäden und Studien.
ISO/IEC 27090:2026 — Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems (Vorschau)
Primärquelle dieser Seite — iTeh-Sample-PDF mit Deckblatt, Inhaltsverzeichnis, Foreword, Introduction, Clause 1 bis 4 und 5.1 bis 5.3; Vollversion (56 Seiten) nur kostenpflichtig
ISO-Katalogseite ISO/IEC 27090:2026 (ID 56581)
Lebenszyklus mit Stage-Codes (60.60 am 14.10.2026), FAQ und Benefits; zitierfähige Referenz für Status und Umfang
IEC Webstore, Publikation 117332: ISO/IEC 27090:2026
Edition 1.0 vom 14.10.2026, 56 Seiten; zweite offizielle Bezugsquelle mit Preview (Inhaltsverzeichnis, Introduction, Bibliografie)
ISO/IEC 27090 explained
Offizieller Explainer, FDIS-basiert; am 22.10.2026 noch mit Statushinweis „currently under publication“ — für Scope und Abgrenzung zu ISO/IEC 42001 brauchbar, für den Status die Katalogseite verwenden
BS ISO/IEC 27090:2026 (BSI Knowledge)
Britische Übernahme, Publication date 31.10.2026 (angekündigt), identisch zu ISO/IEC 27090; Referenzliste mit normativen und informativen Verweisen
ISO/IEC 27090:2026-10 bei DIN Media
Vertrieb des englischen ISO-Originals in Deutschland (218,32 EUR netto); keine DIN-Fassung, deutscher Begleittitel ist Katalogübersetzung
SC 27 Journal 2026, Issue 2 — „ISO/IEC 27090: A foundational standard for securing artificial intelligence systems“
Artikel von Milan Patel (S. 30–34, September 2026): Einordnung als erste SC-27-Norm speziell zur Sicherheit von KI-Systemen
ISO/IEC JTC 1/SC 27 — Information security, cybersecurity and privacy protection
Komitee-Seite mit Struktur und Arbeitsgruppen; WG 4 „Security controls and services“ ist für ISO/IEC 27090 zuständig
ISO/IEC FDIS 27091 — Cybersecurity and Privacy — Artificial Intelligence — Privacy protection (ID 56582)
Schwesternorm zum Datenschutz in KI-Systemen, Stage 50.00 seit 13.07.2026, FDIS-Abstimmung am 22.10.2026 ohne Datum — nicht veröffentlicht
ISO/IEC 27090 soll KI-Systeme sicher machen
Fachbericht vom 19.10.2026; Einordnung der agentischen KI als „nur am Rande“ behandelt
KI-Verordnung, Art. 15 — Genauigkeit, Robustheit und Cybersicherheit
Art. 15 Abs. 5 nennt Data Poisoning, Model Poisoning, Adversarial Examples oder Model Evasion, Confidentiality Attacks und Model Flaws — Begriffe, die Clause 6 der ISO/IEC 27090 abdeckt
Digital Omnibus on AI — Verordnung (EU) 2026/1744
In Kraft seit 27.07.2026; Hochrisiko-Pflichten für Anhang III ab 02.12.2027, Anhang I ab 02.08.2028; Art. 42 Abs. 3 (Vermutung über CRA Art. 12)
Verordnung (EU) 2024/2847 — Cyber Resilience Act
Meldepflichten nach Art. 14 seit 11.09.2026, Hauptpflichten ab 11.12.2027; Art. 12 regelt das Verhältnis von Hochrisiko-KI und CRA
DIN EN 18282:2026-11 — Artificial intelligence — Cybersecurity specifications for AI systems (Entwurf)
Deutsch-englische Ausgabe des prEN 18282 (CEN/CLC/JTC 21), Stellungnahmefrist 09.12.2026; in der Enquiry (Umfrage bis 30.07.2026) von der Mehrheit der nationalen Normungsorganisationen abgelehnt; die vorgesehene harmonisierte Norm zu Art. 15 KI-VO, noch ohne Rechtswirkung
ETSI EN 304 223 V2.1.1 — Securing Artificial Intelligence (SAI); Baseline Cyber Security Requirements for AI Models and Systems
Europäischer Standard (2025-12) mit 13 Prinzipien und 72 Provisions; von ISO/IEC 27090 in 5.1 als Beispiel eines KI-Sicherheitsstandards genannt
NIST AI 100-2 E2025 — Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations
Final seit 24.03.2025; Taxonomie für prädiktive und generative KI, Abschnitt 3.5 Security of Agents, 3.6 Benchmarks — von 27090 nicht zitiert, als Ergänzung genutzt
MITRE ATLAS — Release v2026.09
Release vom 15.09.2026 (16 Taktiken, 120 Techniken, 40 Mitigations, 73 Fallstudien); Referenzstand der ATLAS-IDs im VamiSec-Mapping — kein offizielles Mapping zu 27090
OWASP GenAI LLM Top 10 2026
Veröffentlicht im August 2026; LLM01 Prompt Injection bis LLM10 Improper Output Handling — Referenz für das VamiSec-Mapping der Typen 6.8 bis 6.10
OWASP Top 10 for Agentic Applications 2026
Veröffentlicht am 09.12.2025; ASI01 Agent Goal Hijack bis ASI10 Rogue Agents — ergänzt die in 27090 nur in 5.3 greifbare agentische KI
Orientierungshilfe zu IKT-Risiken beim Einsatz von KI in Finanzunternehmen
Stand 18.12.2025, 38 Seiten, unverbindlich; Grundlage der DORA-Spalte im VamiSec-Mapping — nennt Data Poisoning, Evasion Attacks und Prompt Injection, aber keine KI-Agenten
Ihre KI-Systeme entlang ISO/IEC 27090 absichern?
VamiSec unterstützt bei KI-Inventar und Threat Modeling, bei der Integration der 27090-Maßnahmen in ISMS und AIMS, bei Red Teaming und Agentic-AI-Pentests sowie bei Lieferanten- und Modellanbieterprüfungen — als Leitfaden-Umsetzung, nicht als Zertifizierung.