

Trust Center
Unser Bekenntnis zu Informationssicherheit, Datenschutz und Nachhaltigkeit
Höchste Standards in Informationssicherheit, Datenschutz und Nachhaltigkeit.
Sicherheit & Compliance bei VamiSec
Transparenz ist die Grundlage für Vertrauen. Hier finden Sie alle Informationen zu unseren Zertifizierungen, Managementsystemen, Sicherheitsrichtlinien und Nachhaltigkeitsverpflichtungen.
ISO/IEC 27001 zertifiziert – durch DAkkS-akkreditierte Stelle
VamiSec hat die Zertifizierung nach ISO/IEC 27001 durch eine von der Deutschen Akkreditierungsstelle (DAkkS) akkreditierte Zertifizierungsstelle erfolgreich abgeschlossen. Dies bestätigt die Wirksamkeit unseres Informationssicherheits-Managementsystems auf höchstem Niveau.
Umweltmanagement & Nachhaltigkeit
Die VamiSec GmbH betreibt ein dokumentiertes Umweltmanagementsystem (UMS/EMS) nach ISO 14001:2026 – mit Umweltleitlinie, Umweltaspekte- und Rechtsregister, messbaren Umweltzielen und klar zugewiesener EMS-Verantwortung. Das EMS ist mit dem nach ISO/IEC 27001 zertifizierten ISMS zu einem integrierten Managementsystem verzahnt. Die Zertifizierung durch eine DAkkS-akkreditierte Stelle ist in Vorbereitung (Audit für 2027 geplant).
Im EcoVadis-Nachhaltigkeitsrating hat die VamiSec GmbH im Oktober 2026 das Committed-Badge erhalten – eine Anerkennung für kontinuierliche Verbesserung im Bereich Nachhaltigkeit.
Unsere Managementsysteme & Compliance
VamiSec betreibt ein nach ISO/IEC 27001 zertifiziertes ISMS sowie weitere aktiv gepflegte Managementsysteme, erfüllt die wichtigsten europäischen Regularien und legt seine Nachhaltigkeitsverpflichtungen transparent offen.
ISO/IEC 27001
Informationssicherheits-Managementsystem (ISMS)
VamiSec betreibt ein vollständig implementiertes und zertifiziertes ISMS nach ISO/IEC 27001. Die Zertifizierung erfolgt durch eine DAkkS-akkreditierte Zertifizierungsstelle und wird durch regelmäßige Überwachungsaudits aufrechterhalten.
ISO/IEC 42001
AI Management System (AIMS)
VamiSec pflegt ein AI Management System nach ISO/IEC 42001 für den verantwortungsvollen, ethischen und sicheren Einsatz von KI-Systemen — von der Risikobewertung über die Governance bis zur kontinuierlichen Überwachung. Kundendaten verwenden wir nicht als Trainingsdaten: Wir trainieren und feintunen keine KI-Modelle damit, und externe KI-Modelle binden wir nur unter Vertragsbedingungen an, die eine Trainingsnutzung ausschließen.
DSGVO / GDPR
Datenschutz-Grundverordnung
VamiSec erfüllt alle Anforderungen der EU-Datenschutz-Grundverordnung. Unsere Prozesse, Systeme und Verträge sind vollständig DSGVO-konform gestaltet.
EU AI Act
Europäische KI-Verordnung
VamiSec richtet seine KI-gestützten Produkte und Dienstleistungen konsequent an den Anforderungen des EU AI Acts aus — inkl. Risikoklassifizierung, Transparenzpflichten und technischer Dokumentation.
Cyber Resilience Act (CRA)
Produktsicherheit für digitale Produkte
Unsere Produkte erfüllen die Anforderungen des EU Cyber Resilience Acts. VamiSec implementiert Security-by-Design, systematisches Schwachstellenmanagement und Sicherheitsupdates über den gesamten Produktlebenszyklus.
NIS2-Richtlinie
EU-Richtlinie für Netz- und Informationssicherheit
VamiSec erfüllt die Anforderungen der NIS2-Richtlinie (EU 2022/2555) und setzt die daraus resultierenden Pflichten konsequent um — darunter Risikomanagement, Meldepflichten, Lieferkettensicherheit, Governance-Strukturen und Maßnahmen zur Cyber-Resilienz.
ISO 14001
Umweltmanagementsystem (UMS/EMS)
VamiSec betreibt ein dokumentiertes Umweltmanagementsystem nach ISO 14001:2026 — von Umweltaspekten über bindende Verpflichtungen bis zu messbaren Umweltzielen. Die Zertifizierung durch eine DAkkS-akkreditierte Stelle ist in Vorbereitung (Audit für 2027 geplant).
EcoVadis
Nachhaltigkeitsrating (ESG)
Im EcoVadis-Nachhaltigkeitsrating hat die VamiSec GmbH im Oktober 2026 das Committed-Badge erhalten – eine Anerkennung für kontinuierliche Verbesserung im Bereich Nachhaltigkeit.
Frei verfügbare Downloads
Die folgenden Leitlinien stehen Ihnen ohne Registrierung zum Download zur Verfügung. Die Statements of Applicability (SoA) stellen wir Ihnen gerne auf Anfrage bereit.
Informationssicherheits-Leitlinie
PDF · Öffentlich · Aktuelle Version
Übergeordnete Leitlinie zur Informationssicherheit mit strategischer Ausrichtung, Zielen und Grundsätzen des ISMS bei VamiSec.
[ PDF ansehen ]AI Security & Compliance Leitlinie
PDF · Öffentlich · Aktuelle Version
Leitlinie für den sicheren und verantwortungsvollen Einsatz von KI-Systemen inkl. Governance, Risikomanagement, Ethik und regulatorische Anforderungen.
[ PDF ansehen ]Nachhaltigkeits- & ESG-Leitlinie
PDF · Öffentlich · Aktuelle Version
Übergeordnete Leitlinie zu Nachhaltigkeit und ESG mit den Themenfeldern Umwelt, Arbeits- & Menschenrechte, Ethik und nachhaltige Beschaffung bei VamiSec.
[ PDF ansehen ]Umweltmanagement-Leitlinie
PDF · Öffentlich · Aktuelle Version
Umweltleitlinie nach ISO 14001 mit Verpflichtungen zu Umweltschutz, Vermeidung von Umweltbelastungen, Einhaltung bindender Verpflichtungen und kontinuierlicher Verbesserung.
[ PDF ansehen ]Statement of Applicability (SoA) – ISO 27001
PDF · Auf Anfrage · Annex A Controls
Erklärung zur Anwendbarkeit der Maßnahmen aus Anhang A der ISO/IEC 27001 inkl. Begründung für Auswahl bzw. Ausschluss einzelner Controls.
[ Auf Anfrage ]Statement of Applicability (SoA) – ISO 42001
PDF · Auf Anfrage · AI Controls
Erklärung zur Anwendbarkeit der Controls aus ISO/IEC 42001 für das AI Management System inkl. Implementierungsstatus und Begründung.
[ Auf Anfrage ]Weitere Richtlinien & Policies
Die folgenden Dokumente stellen wir Ihnen gerne auf Anfrage zur Verfügung.
Verfügbar auf Anfrage
Aus Sicherheitsgründen stellen wir detaillierte interne Richtlinien nur nach vorheriger Prüfung und auf berechtigte Anfrage bereit.
ISMS Policies – ISO/IEC 27001
AIMS Policies – ISO/IEC 42001
PIMS Policies – Datenschutz / DSGVO
CSMS Policies – Cyber Security Management System
EMS- & ESG-Dokumente – ISO 14001 / EcoVadis
Dokumente anfragen
Füllen Sie das Formular aus, und wir stellen Ihnen die gewünschten Dokumente nach Prüfung zur Verfügung.
Schützen Sie Ihr Unternehmen jetzt!
Kontaktieren Sie uns für eine individuelle Beratung und Sicherheitslösung, die auf Ihre Anforderungen abgestimmt ist.
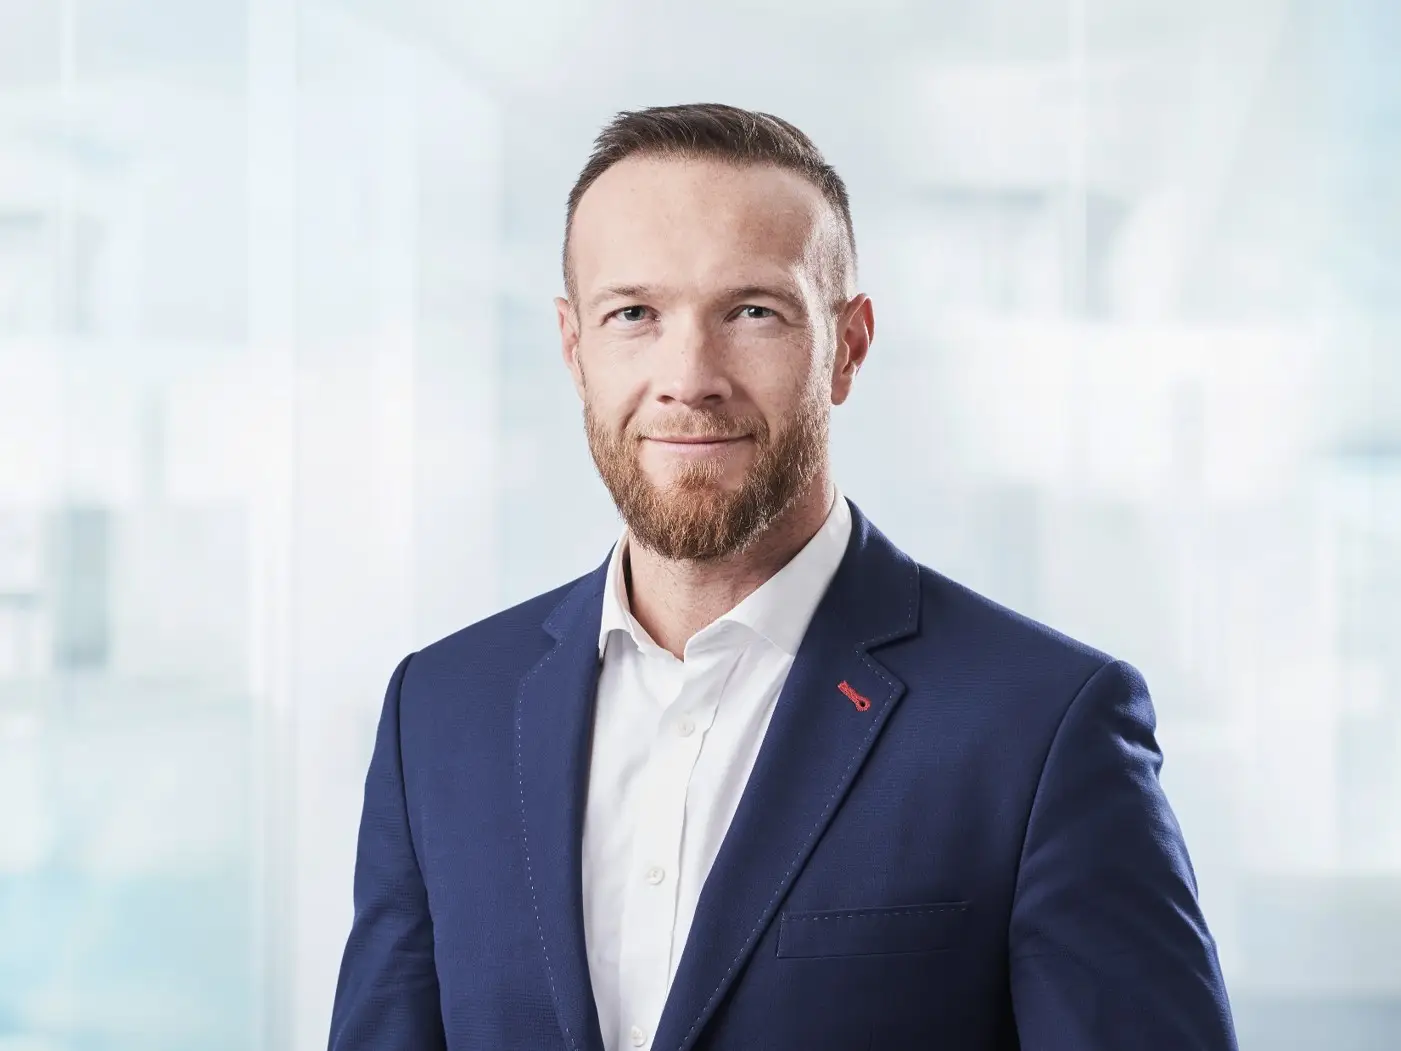
Valeri Milke, CEO von VamiSec
„Nur wenn alle Instrumente gut aufeinander abgestimmt sind, wird Ihre Organisation sicher und compliant.“