

Wissen. Praxis. Orientierung.
Beratungsportfolio, Whitepapers, Studien und Praxisleitfäden zu aktuellen Security- und Compliance-Themen — kompakt, fundiert, sofort einsetzbar.
Wissen nach Themenfeldern
Unser Wissen ist in fünf Themenfelder gegliedert. Jedes Themenfeld hat eine eigene Wissensseite mit vertiefenden Inhalten, weiterführenden Seiten und den passenden Whitepapers zum Download.
GRC – Governance, Risk & Compliance
ISO 27001, BSI IT-Grundschutz, DORA, NIS2, EU CRA und EU AI Act — Governance, Risikomanagement und prüffähige Compliance.
Zum ThemenfeldIT Security
Penetration Testing, Secure Coding, Threat Modeling und Secure SDLC — technische Sicherheit über den gesamten Lebenszyklus.
Zum ThemenfeldAgentic AI Security
LLM- & Agentic-AI-Pentesting, Prompt Injection, OWASP LLM Top 10 und AI Threat Modeling — Absicherung von KI-Systemen.
Zum ThemenfeldCloud Security
CSPM & CNAPP (Partner: Wiz), souveräne Cloud-Architektur, BSI C5, ISO 27017 und der EU Cloud & AI Act (CADA) — Cloud-Sicherheit, Compliance und Souveränität zusammengedacht.
Zum ThemenfeldSecure Software & Product Development
Secure Coding, SSDLC und Supply Chain (SLSA, SBOM) sowie Produktsicherheit nach Produkttyp: CRA, IEC 62443, UN R155 und ISO/SAE 21434 für Fahrzeuge, MDR für Medizinprodukte.
Zum ThemenfeldAktuelles & angepinnte Beiträge
Partnerschaften, Meilensteine und neue Angebote — die wichtigsten Beiträge aus dem VamiSec-Universum.
 Claude-Code-Erweiterung im Cursor-Marktplatz manipuliert: Was Entwicklerteams jetzt über die SSH-Hintertür wissen müssenManipulierte Fassungen der Claude-Code-Erweiterung im Cursor-Marktplatz haben SSH-Hintertüren auf Entwicklerrechnern eingerichtet. Wir erklären, was der Schadcode tat, wie Sie Betroffenheit prüfen und welche Schritte jetzt nötig sind.Weiterlesen →
 Brotli2Shell (CVE-2026-111497): Was Unternehmen jetzt über Node2Shell und HTTP2Shell wissen müssenKritische Lücke im Brotli-Decoder von Google: Node.js, .NET, Python, Bun, Envoy, Istio und viele weitere Produkte sind betroffen. Wir erklären Ursache, gefixte Versionen, Angriffswege und die Lage und zeigen, was Unternehmen jetzt tun sollten.Weiterlesen →
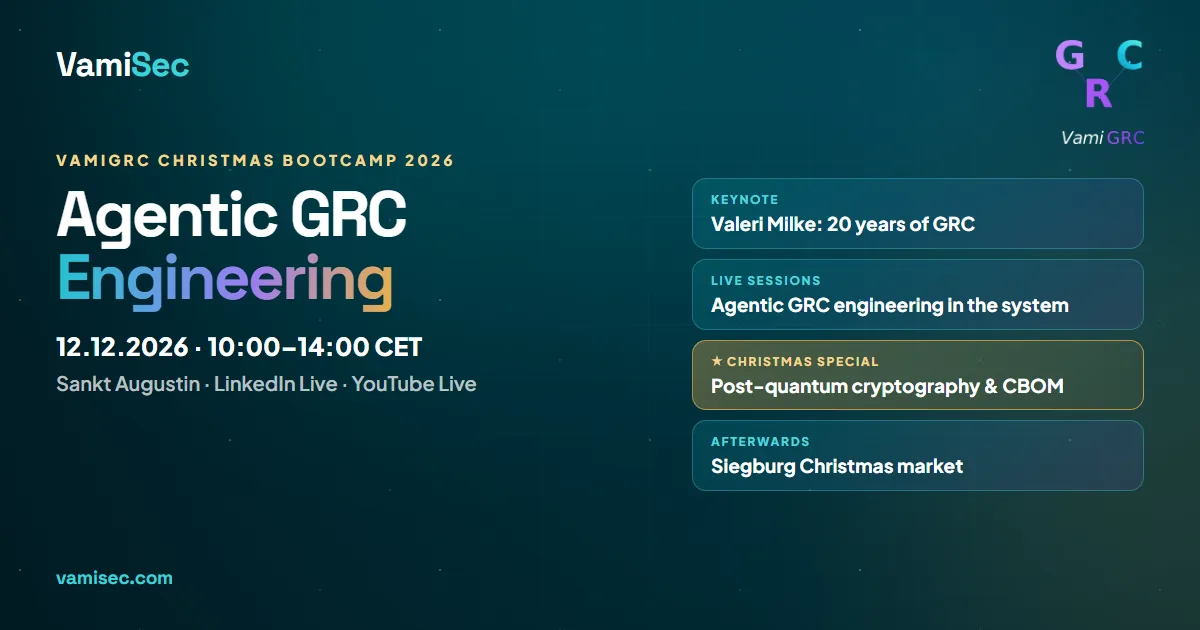 VamiGRC Christmas Bootcamp am 12. Dezember: Agentic GRC Engineering – vor Ort und liveAm Samstag, 12. Dezember 2026, lädt VamiSec zum VamiGRC Christmas Bootcamp nach Sankt Augustin bei Bonn ein – vor Ort oder live auf LinkedIn und YouTube. Valeri Milke und Partner zeigen, wie agentisches GRC Engineering NIS2, CRA, AI Act und Lieferkettenrisiken beherrschbar macht – plus Christmas Special zu Post-Quanten-Kryptografie und CBOM. Die Teilnahme ist kostenfrei.Weiterlesen →
 Fachbeitrag in mt|medizintechnik: Instandhaltung vernetzter MedizinprodukteIn Ausgabe 4.2026 der Fachzeitschrift mt|medizintechnik zeigt Valeri Milke, warum Schwachstellen- und Patchmanagement bei vernetzten Medizinprodukten zur Patientensicherheit gehören. Unsere neue Wissensseite fasst die Thesen zusammen und vertieft sie.Weiterlesen →
 Fachbeitrag in mt|medizintechnik: Risikomanagement für KI-Systeme im MedizinbetriebIn Ausgabe 2.2026 der Fachzeitschrift mt|medizintechnik zeigt Valeri Milke, wie Kliniken den Einsatz von KI-Systemen mit Risikomanagement absichern. Unsere neue Wissensseite fasst die Thesen zusammen, aktualisiert sie und vertieft sie.Weiterlesen →
 BaFin-Orientierungshilfe KI: Was Banken und Versicherer bei IKT-Risiken unter DORA jetzt umsetzen solltenDie BaFin hat am 18. Dezember 2025 ihre Orientierungshilfe zu IKT-Risiken beim Einsatz von KI veröffentlicht. Sie ist unverbindlich, zeigt aber auf 38 Seiten, wie Finanzunternehmen die DORA-Anforderungen auf KI-Systeme anwenden können — von Governance über Tests und Cloud-Verträge bis zur Vorfallmeldung. Wir haben sie ausgewertet und eine interaktive Wissensseite plus CISO-Whitepaper veröffentlicht.Weiterlesen →
 EBA-Leitlinien zum Third-Party Risk 2026: Was Finanzunternehmen jetzt über Non-ICT-Dienstleister wissen müssenAm 18. September 2026 hat die EBA ihre Outsourcing-Leitlinien von 2019 durch EBA/GL/2026/09 ersetzt: Jede wiederkehrende Non-ICT-Leistung, die eine Funktion trägt, fällt jetzt unter einen DORA-konsistenten Rahmen — mit Register, Klauselkatalog, Weiterverlagerungsregeln und zweijähriger Übergangsfrist. Wir haben den Final Report ausgewertet und eine interaktive Wissensseite plus CISO-Whitepaper veröffentlicht.Weiterlesen →
 MID-Digitale Sicherheit: 50 % Zuschuss für Pentests, Schulungen & IT-BasisschutzNeue Übersichtsseite: Das NRW-Programm fördert IT-Sicherheitsmaßnahmen mit 50 % Zuschuss (4.000–15.000 €) — von der IST-Analyse mit Penetrationstest über Security-Schulungen bis zur Erstbeschaffung von Hard- & Software. Vergabe im monatlichen Losverfahren über die NRW.BANK — wir begleiten von der Interessensbekundung bis zum Verwendungsnachweis.Weiterlesen →MID-Digitalisierung: 50 % Zuschuss für die Entwicklung digitaler ProdukteDas NRW-Programm bezuschusst Fremdleistungen für die Entwicklung marktgängiger digitaler Produkte mit Schlüsseltechnologien wie KI mit 50 % (4.000–15.000 €), vergeben im monatlichen Losverfahren. VamiSec entwickelt als Auftragnehmer mit Security-by-Design sowie CRA- und AI-Act-Konformität ab dem ersten Sprint.Weiterlesen →Bis zu 15.000 € Zuschuss: GRC-Beratung über MID-Digitale Prozesse (NRW)Das Landesprogramm „Mittelstand Innovativ & Digital“ fördert externe Beratung zur Digitalisierung Ihrer GRC-Prozesse — von Gap-Analysen zu NIS2, CRA, EU AI Act und ISO 27001 über Roadmap und Tool-Auswahl bis zur VamiGRC-Einführung. Die Förderung deckt die Beratung bis zu 100 % ab. Aufruf 2026: Anträge vom 07.09. bis 01.12.2026 über die NRW.BANK — wir begleiten den gesamten Förderprozess.Weiterlesen →
 VamiSec ist Mitglied der Wiz Partner Alliance in EMEA — mit Technical Foundations und Demo AccreditationDie VamiSec GmbH ist Mitglied der Wiz Partner Alliance für die Region EMEA — gelistet im Wiz Partner Alliance Directory, mit Wiz Partner Technical Foundations Badge und Wiz Partner Demo Accreditation.Weiterlesen →VamiSec und softScheck — Strategie trifft technische TiefeValeri Milke übernimmt zusätzlich die Geschäftsführung der softScheck GmbH. VamiSec bleibt strategisches Zuhause für GRC, Compliance und Managementsysteme — softScheck ergänzt mit 20+ Jahren Produktsicherheits-Expertise (Threat Modeling, Pentest, SSDLC, Fuzzing).Weiterlesen →
VamiSec Beratungsportfolio 2026
Trusted · Holistic · Engineered
Unser komplettes Leistungsportfolio in einem Deck — von ISO 27001, NIS2, DORA und CRA über IT- & Cloud-Security bis hin zu KI-Governance, Managed Services und dem Vami IMS Framework. 27 Seiten kompakt aufbereitet.
Alle Whitepaper im Überblick
Praxisnahe Whitepaper aus unserer Beratungsarbeit — jedes mit eigener Seite und direktem Download-Formular, sortiert nach unseren fünf Wissensfeldern.
 GRC – Governance, Risk & ComplianceTLPT nach DORA: Wie du deine Kronjuwelen wirklich schütztZur Whitepaper-Seite →
 GRC – Governance, Risk & ComplianceISO 27001 und IT-Grundschutz vereint — Workflow für die PraxisZur Whitepaper-Seite →
 GRC – Governance, Risk & ComplianceCRA Reality Check — Zero-Days, Supply Chain & AIZur Whitepaper-Seite →
 GRC – Governance, Risk & ComplianceDORA Reality Check — Third-Party Risk & Agentic AIZur Whitepaper-Seite →
 GRC – Governance, Risk & ComplianceNIS2 Reality Check — Registrierung, Lieferkette & HaftungZur Whitepaper-Seite →
 GRC – Governance, Risk & ComplianceAI Act Reality Check — Hochrisiko-Fristen, GPAI & Agentic AIZur Whitepaper-Seite →
 GRC – Governance, Risk & ComplianceThird-Party Risk für CISOs — EBA-Leitlinien Non-ICT 2026Zur Whitepaper-Seite →
 GRC – Governance, Risk & ComplianceKI unter DORA für CISOs — BaFin-Orientierungshilfe zu IKT-RisikenZur Whitepaper-Seite →
 IT SecurityIoT-Pentesting für CISOs — vernetzte Geräte wirklich absichernZur Whitepaper-Seite →
 IT SecurityMagical 2FA Bypass — Wirksame MFA für CISOsZur Whitepaper-Seite →
 Agentic AI SecurityAI OWASP LLM PenTesting: Wie du deine KI-Systeme wirklich absicherstZur Whitepaper-Seite →
 Agentic AI SecurityLLM Pentesting & Prompt-Injection: Wie du KI-Systeme wirklich vor Manipulation schütztZur Whitepaper-Seite →
 Agentic AI SecurityEU AI Act — Compliance-Leitfaden für Unternehmen (EN)Zur Whitepaper-Seite →
 Agentic AI SecurityThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)Zur Whitepaper-Seite →
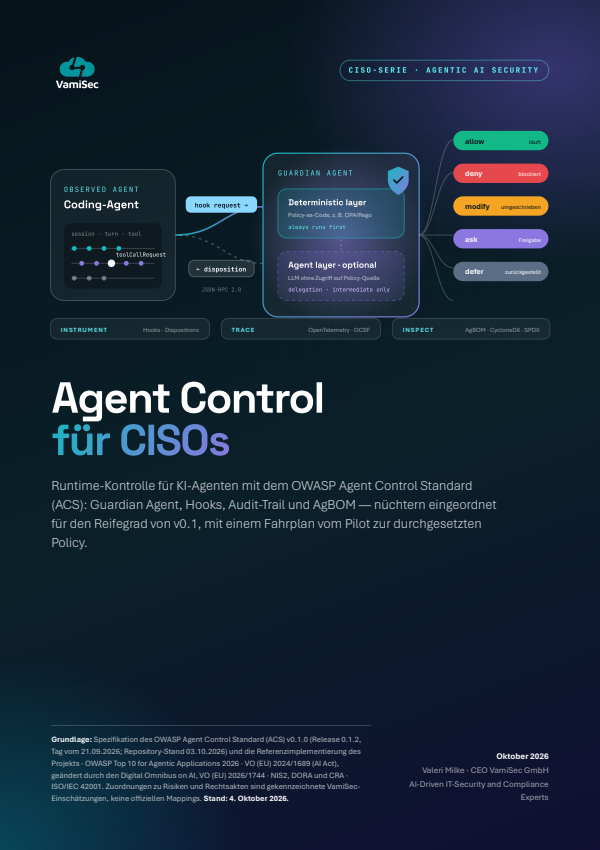 Agentic AI SecurityAgent Control für CISOs — OWASP Agent Control Standard (ACS)Zur Whitepaper-Seite →
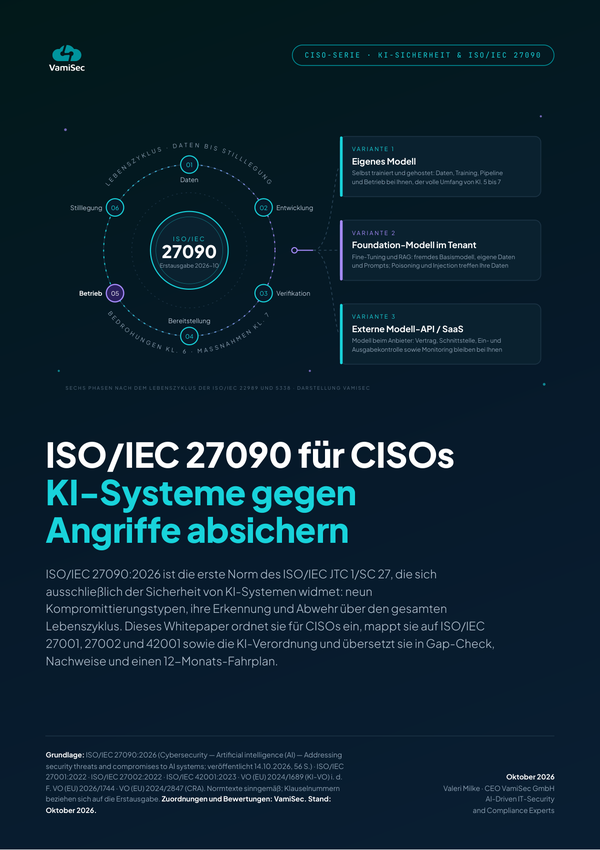 Agentic AI SecurityISO/IEC 27090 für CISOs — KI-Systeme gegen Angriffe absichernZur Whitepaper-Seite →
 Agentic AI SecurityAutonome Pentests für CISOs — der CSA Autonomous Pentest Assurance Standard (APAS)Zur Whitepaper-Seite →
 Agentic AI SecuritySecuring an MCP server in practice — Agenten-Kontrollen für CISOsZur Whitepaper-Seite →
 Secure Software & Product DevelopmentEU Cyber Resilience Act — Praxisleitfaden für digitale ProdukteZur Whitepaper-Seite →
 Secure Software & Product DevelopmentCI/CD Pipeline Security: Wie Angreifer Ihre Pipeline übernehmen — und wie Sie sie zurückerobernZur Whitepaper-Seite →
 Secure Software & Product DevelopmentOWASP Top 10 CI/CD Security Risks — Praxisleitfaden mit Compliance-CrosswalkZur Whitepaper-Seite →
 Secure Software & Product DevelopmentSecure Coding in der KI-Ära: Die CWE Top 25 (2025) und Secure-by-DesignZur Whitepaper-Seite →
 Secure Software & Product DevelopmentKI-gestützte Security in der CI/CD-PipelineZur Whitepaper-Seite →
 Secure Software & Product DevelopmentAutomotive Threat Matrix — ATT&CK für FahrzeugeZur Whitepaper-Seite →
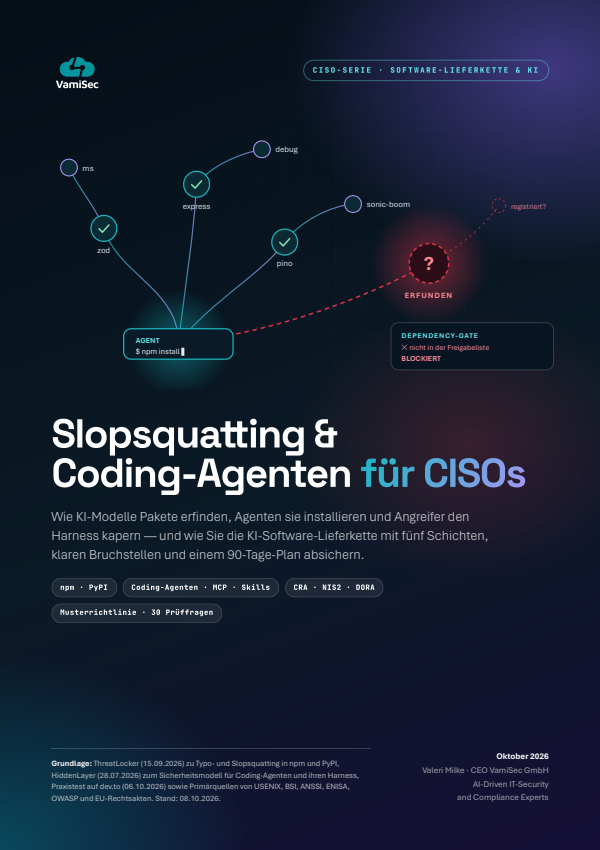 Secure Software & Product DevelopmentSlopsquatting & Coding-Agenten für CISOs — die KI-Software-Lieferkette absichernZur Whitepaper-Seite →
Individuelle Beratung gewünscht?
Unsere Experten unterstützen Sie gerne bei der Umsetzung der Inhalte aus unseren Whitepapers in Ihrem Unternehmen.
Kostenlose Erstberatung →