

Runtime-KontrolleNeu
Agent Defense: Strategien & Taktiken
Abwehr in Schichten für KI-Agenten — von Runtime-Kontrolle nach OWASP ACS bis zur Incident Response.
LLM- und Agentic-AI-Pentesting, Prompt Injection, OWASP LLM Top 10, MAESTRO Threat Modeling und AI-Governance: Wie Sie KI-Systeme testen, transparent machen und regulatorisch sauber betreiben.
Agentische KI-Systeme handeln, statt nur zu antworten — mit Werkzeugzugriff, Speicher und eigenen Entscheidungen. Damit entstehen Angriffsflächen, die klassische Security-Tests nicht abdecken: Prompt Injection, Memory Poisoning, Tool-Missbrauch und kompromittierte Agent Skills. Diese Wissensseiten verbinden offensives Testen (OWASP LLM Top 10, Agentic Threats), Engineering-Transparenz (AI-SBOM, automatisiertes Threat Modeling) und Governance (EU AI Act, ISO/IEC 42001) zu einem durchgängigen Ansatz. Runtime-Kontrolle nach dem OWASP Agent Control Standard und evidenzbasiertes Security Testing aus unserem ICSPIS-2026-Paper machen die Absicherung überprüfbar.
Fünf Themenfelder auf einen Blick — je ein kurzer Überblick und die passenden Deep Dives.
Abwehr in Schichten für KI-Agenten — von Runtime-Kontrolle nach OWASP ACS bis zur Incident Response.
Model-Context-Protocol-Deployments absichern — von der Autorisierung bis zum Pentest.
KI-Systeme angreifen, bevor es andere tun — bedrohungsmodellgeleitet und mit belastbarer Evidenz.
Die KI-Bedrohungslage verstehen, Bedrohungen systematisch modellieren und KI-Systeme sicher entwerfen.
EU AI Act, ISO/IEC 42001 und KI-Frameworks — Pflichten kennen, KI-Risiken steuern.
Vertiefende Wissensseiten zu den Themen, die aktuell die meisten Fragen aufwerfen — mit verifizierten Quellen und konkreten Maßnahmen.
ISO/IEC 27090:2026 ist der Leitfaden von ISO/IEC JTC 1/SC 27 zu Sicherheitsbedrohungen und Kompromittierungen von KI-Systemen, veröffentlicht am 14.10.2026 als Erstausgabe mit 56 Seiten. Die Norm beschreibt neun KI-spezifische Angriffstypen mit Folgen, Erkennung und Abwehr entlang des gesamten KI-Lebenszyklus und ist nicht zertifizierbar. Diese Seite ordnet die Norm ein, zeigt Bedrohungen je Lebenszyklusphase, mappt sie auf ISO/IEC 27001, 42001, KI-Verordnung, NIST und OWASP, bietet einen Gap-Check zur Selbstbewertung und das Whitepaper „ISO/IEC 27090 für CISOs“.
Zur WissensseiteDer OWASP Agent Control Standard (ACS) ist eine offene Spezifikation, nach der ein Guardian Agent die Aktionen eines KI-Agenten an definierten Hooks prüft und per Policy erlaubt, blockiert, ändert, zur Freigabe vorlegt oder zurückstellt. Dieser Deep Dive zeigt, was Version 0.1.0 heute leistet — und wo ihre Grenzen liegen.
Zur WissensseiteEin gemeinsamer Trace zeigt nur, dass Ereignisse zusammengehören. Ob ein KI-Agent dabei Freigabe, Ziel, Berechtigung und Herkunft der Daten respektiert hat, zeigt er nicht. Unser bei der ICSPIS 2026 (IEEE) angenommenes Paper zeigt, welche Telemetrie dafür nötig ist. Diese Seite überträgt die Ergebnisse auf den OWASP Agent Control Standard (ACS).
Zur WissensseiteKI-gesteuerte Pentest-Plattformen führen Angriffsketten zunehmend selbstständig aus — der OWASP Autonomous Penetration Testing Standard (APTS) definiert erstmals einen Governance-Rahmen dafür: 173 Anforderungen, 8 Domänen, 3 Compliance-Tiers, 4 Autonomie-Level.
Zur WissensseiteDas Model Context Protocol verbindet KI-Anwendungen mit Tools, Daten und Systemen – und schafft damit eine neue Angriffsfläche. Wir ordnen die aktuelle Guidance von NSA, OWASP und Wiz ein und zeigen, wie Sie MCP-Server und -Clients absichern.
Zur WissensseiteDie zehn zentralen Sicherheitsrisiken autonomer KI-Agenten – von Agent Goal Hijack bis Rogue Agents – nach der offiziellen OWASP-Publikation (Version 2026, Dezember 2025).
Zur WissensseiteAutonome KI-Agenten handeln mit legitim gewährten Rechten in Maschinengeschwindigkeit. Zero Trust überträgt bewährte Prinzipien — verifizieren statt vertrauen, Least Privilege, Assume Breach — auf agentische Systeme.
Zur WissensseiteOWASP, MITRE ATLAS und NIST AI RMF betrachten KI-Sicherheit aus drei unterschiedlichen Perspektiven. Ein Überblick, wofür welches Framework steht — und wie sie im Zusammenspiel ein tragfähiges Schutzkonzept ergeben.
Zur WissensseiteDie zehn kritischsten Sicherheitsrisiken für Anwendungen mit Large Language Models – und welche Gegenmaßnahmen sich je Risikoklasse in der Praxis etabliert haben.
Zur WissensseiteWie Sie paketierte Fähigkeiten für KI-Agenten – Instruktionen plus ausführbaren Code im SKILL.md-Format – vor dem Einsatz prüfen, absichern und über ihren Lebenszyklus steuern.
Zur WissensseiteWie Sie Sprachmodelle und KI-Anwendungen systematisch auf Jailbreaks, Prompt Injection, Datenabfluss und unsichere Tool-Nutzung testen – von der Szenariodefinition bis zum wiederholbaren Prüfprozess.
Zur WissensseiteWie Sie Bedrohungen in Systemen autonomer KI-Agenten mit dem siebenschichtigen Framework der Cloud Security Alliance strukturiert identifizieren, bewerten und behandeln.
Zur WissensseiteWarum Modelle, Gewichte und Trainingsdaten in die Stückliste gehören – und wie CycloneDX ML-BOM und SPDX 3.0 die KI-Lieferkette dokumentierbar machen.
Zur WissensseiteJedes Whitepaper hat eine eigene Seite mit Details und direktem Download-Formular.
 AI SecurityAI OWASP LLM PenTesting: Wie du deine KI-Systeme wirklich absicherstZur Whitepaper-Seite
 AI SecurityLLM Pentesting & Prompt-Injection: Wie du KI-Systeme wirklich vor Manipulation schütztZur Whitepaper-Seite
 EU AI ActEU AI Act — Compliance-Leitfaden für Unternehmen (EN)Zur Whitepaper-Seite
 Agentic AI · Testing & ResearchThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)Zur Whitepaper-Seite
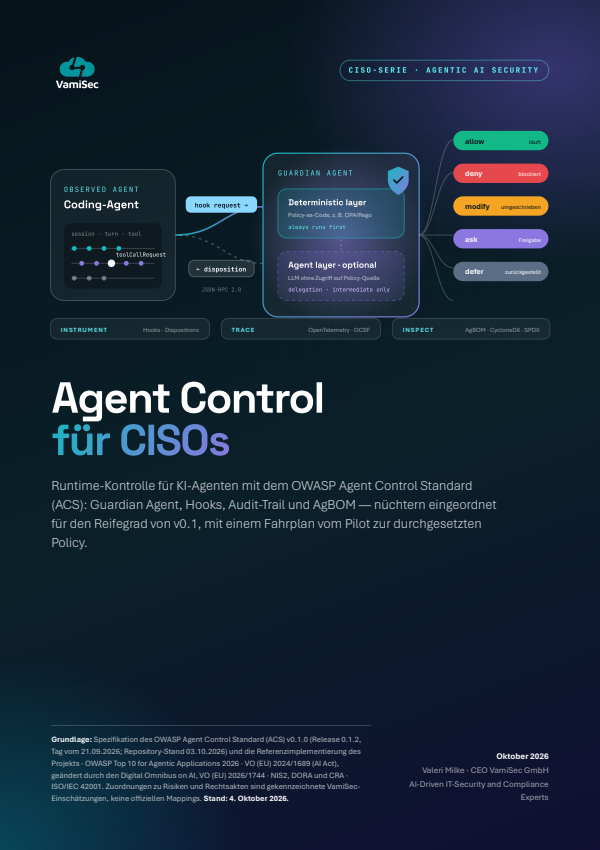 Agentic AI · Runtime-KontrolleAgent Control für CISOs — OWASP Agent Control Standard (ACS)Zur Whitepaper-Seite
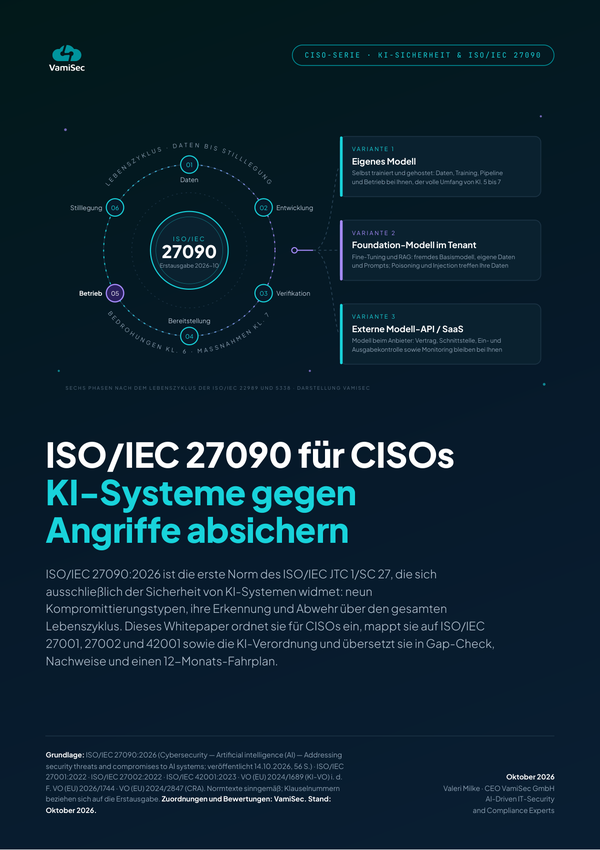 AI Security / ISO/IEC 27090ISO/IEC 27090 für CISOs — KI-Systeme gegen Angriffe absichernZur Whitepaper-Seite
Im Erstgespräch klären wir, welche Ihrer KI-Systeme geprüft werden sollten — und wie Testing, Transparenz und Governance zusammenspielen.