

Vami Research: sichere KI-Agenten, nachweisbare Compliance
Vami Research bündelt die Forschungs-, Analyse- und Wissensarbeit der VamiSec GmbH. Wir untersuchen, wie KI-Agenten angegriffen, getestet und abgesichert werden und wie sich Regulierung als Engineering-Aufgabe umsetzen lässt. Die Ergebnisse fließen in Wissensseiten, Whitepaper, Werkzeuge, die Vami-Lösungen und unsere Beratung.
Erforschen. Verifizieren. Operationalisieren.
Wir werten Primärquellen und Vorfälle aus, prüfen Aussagen an Bedrohungsmodellen, Tests und Experimenten und machen Ergebnisse nutzbar: als Wissensseite, Whitepaper, Werkzeug, Lösung oder Beratung.
- 01
Erforschen
Normen, Regulierung, Advisories und Fachliteratur werten wir möglichst an der Primärquelle aus und kennzeichnen Sekundärquellen. Dabei trennen wir, was verpflichtend ist, was als bewährte Praxis gilt und was wir empfehlen.
- 02
Verifizieren
Aussagen prüfen wir an Bedrohungsmodellen, Tests und Experimenten, für unser ICSPIS-2026-Paper etwa an 3.024 Profil-Fehler-Trace-Zellen. Wo Standards oder Werkzeuge an Grenzen stoßen, sagen wir das offen.
- 03
Operationalisieren
Erkenntnisse fließen in Wissensseiten, Whitepaper und interaktive Werkzeuge, in die Vami-Lösungen und in unsere Beratung: dorthin, wo sie in Projekten, Audits und Pipelines wirken.
Manipulierte Claude-Code-Erweiterung: vom Vorfall zur Prüfanleitung
Am 29. Oktober 2026 verteilte der Marktplatz des KI-Code-Editors Cursor manipulierte Fassungen der Claude-Code-Erweiterung unter der echten Kennung. Der Schadcode trug einen SSH-Schlüssel der Angreifer ein, richtete Persistenz ein und übertrug einen Steckbrief des Rechners. Auf Basis der Sicherheitsmeldung von Cursor und weiterer Analysen haben wir eingeordnet, wie Sie Betroffenheit prüfen, bereinigen, Zugangsdaten tauschen und Meldepflichten bewerten – und warum eine Deinstallation allein nicht reicht.
Was wir zuletzt veröffentlicht haben
Lagebilder, Deep Dives, Vorträge, Events und Fachbeiträge aus allen Forschungsfeldern, nach Datum sortiert und nach Thema filterbar.
Der Agentic Stack, Ebene für Ebene erforscht
Agentische Systeme verbinden Modell, Orchestrierung, Werkzeuge, Identitäten, Lieferkette, Tests und Governance. Für jede Ebene zeigen wir die offene Frage der Praxis, unseren Ansatz und die Seiten, auf denen Sie tiefer einsteigen.
Forschungsfrage
Wie verhindern Sie, dass Eingaben ein Modell steuern oder vertrauliche Daten in Prompts landen?
Unser Ansatz
Prompt Injection lässt sich nach heutigem Stand nicht vollständig verhindern. Wir setzen auf begrenzte Berechtigungen, Ein- und Ausgabefilter und Freigaben für kritische Aktionen und ordnen Befunde der OWASP Top 10 für LLM-Anwendungen zu. VamiGuard erkennt sensible Daten in Prompts lokal im Browser, per Muster und ohne Vollständigkeitsgarantie.
Weiterlesen
Forschungsfrage
Wie bleibt ein Agent bei seinem Auftrag, wenn Inhalte, Gedächtnis oder andere Agenten ihn umlenken wollen?
Unser Ansatz
Wir sichern Agenten entlang der OWASP Top 10 für Agentic Applications ab, von Agent Goal Hijack bis Rogue Agents, nach dem Prinzip Least Agency. Zur Laufzeit ziehen wir den OWASP Agent Control Standard heran, eine frühe Spezifikation (v0.1.0): Ein Guardian prüft Aktionen an definierten Hooks. ISO/IEC 27090 beschreibt KI-spezifische Angriffe entlang des Lebenszyklus, Agenten aber nur am Rande.
Weiterlesen
Forschungsfrage
Welche Werkzeuge darf ein Agent nutzen, und woran erkennen Sie manipulierte Tool-Beschreibungen oder Skills?
Unser Ansatz
MCP-Server und Agent Skills behandeln wir wie privilegierte Software: Review, Sandboxing und Allowlisting vor dem Einsatz, signierte Tool-Manifeste mit Version-Pinning und ein Inventar im Betrieb. Risiken ordnen wir den OWASP MCP Top 10 (v0.1, Beta) zu, Vertrauensgrenzen modellieren wir mit STRIDE und MAESTRO.
Weiterlesen
Forschungsfrage
Mit wessen Rechten handelt ein Agent, und wie verhindern Sie, dass er sie über seinen Auftrag hinaus nutzt?
Unser Ansatz
Ein manipulierter Agent bricht nicht ein, er nutzt legitime Rechte. Deshalb übertragen wir Zero Trust auf Agenten: eigene Identität je Agent, kurzlebige, eng gescopte Tokens, Autorisierung je Aktion statt je Sitzung. MCP-Autorisierung prüfen wir gegen OAuth 2.1 mit Audience-Bindung und Passthrough-Verbot.
Weiterlesen
Forschungsfrage
Woher stammen Pakete, Modelle und Code, die Coding-Agenten vorschlagen oder installieren, und wer prüft sie?
Unser Ansatz
KI-Modelle schlagen Pakete vor, die es nicht gibt, und Angreifer können genau diese Namen registrieren. Wir sichern Coding-Agenten und ihren Harness in fünf Schutzschichten, dokumentieren Modelle und Datensätze als AI-SBOM und setzen LLM-Triage über deterministisches SAST, nicht an seine Stelle.
Weiterlesen
Forschungsfrage
Wie belegen Sie, dass Kontrollen für Agenten greifen, und nicht nur, dass Ereignisse geloggt wurden?
Unser Ansatz
Wir leiten Tests aus dem Bedrohungsmodell ab: MAESTRO und STRIDE liefern Grenzen und Invarianten, ein Evidence Contract legt die nötige Telemetrie fest. Im ICSPIS-2026-Paper hoben sicherheitsrelevante Bindungen den Recall von 16,7 % auf 92,9 %. VamiRedteam prüft jede Agentenaktion vor der Ausführung gegen den autorisierten Scope.
Weiterlesen
Forschungsfrage
Wer verantwortet einen KI-Agenten, und wie weisen Sie Governance nach, ohne Dokumente doppelt zu pflegen?
Unser Ansatz
Wir integrieren das KI-Managementsystem nach ISO/IEC 42001 in das bestehende ISMS statt daneben und ordnen Pflichten wie die seit dem 2. August 2026 geltenden Transparenzpflichten des AI Act ein. VamiGRC führt fünf Managementsysteme auf einem GRC-Graphen; Autonomiestufen L0–L3 regeln, was eine Freigabe braucht.
Weiterlesen
GRC wird zur Engineering-Disziplin
Agentic GRC Engineering verbindet maschinenlesbare Regelwerke, einen gemeinsamen GRC-Graphen und KI-Agenten, die nach Ihren Freigaberegeln arbeiten. Statt weiterer Dokumentenstapel entstehen Zusammenhänge und Nachweise, die einer Prüfung standhalten.
- 01Frameworks as CodeMit OSCAL werden Regelwerke zu Daten: Jedes Control ist ein adressierbares Objekt, Versionswechsel werden zu Diffs. Seit OSCAL 1.2.0 sind Mappings zwischen Frameworks Teil des Standards – einmal umsetzen, mehrfach erfüllen.
- 02Ein GRC-Graph, fünf ManagementsystemeDie Harmonized Structure gibt Managementsystemnormen denselben Klauselaufbau. In VamiGRC teilen ISMS, PIMS, AIMS, CSMS und BCMS auf einem GRC-Graphen dieselben Assets, Lieferanten, Risiken und Nachweise.
- 03Agenten mit LeitplankenVamiAI beantwortet Fragen aus dem integrierten Managementsystem mit Quellenangabe, auf Anfrage auch in Microsoft Teams. Autonomiestufen L0 bis L3 regeln, was ein Agent allein erledigen darf und was eine Freigabe braucht.
- 04Schnittstellen & IntegrationEigene Frameworks spielen Sie als OSCAL in JSON, XML oder YAML ein; Control-Katalog, Erklärung zur Anwendbarkeit und Assessment-Ergebnisse exportieren Sie als OSCAL. Automatisierte Pentests starten Sie aus VamiGRC direkt in VamiRedteam.
- 05Nachweise & VertrauenUnser eigenes Trust Center, „Powered by VamiGRC“, zeigt das Prinzip: Zertifikat nach ISO/IEC 27001, Leitlinien zum Download, Erklärungen zur Anwendbarkeit auf Anfrage. Kundenfragebögen beantwortet VamiGRC mit Nachweis je Antwort; Ihr Team prüft und gibt frei.
Live erleben: VamiGRC Christmas Bootcamp „Agentic GRC Engineering“ am 12. Dezember 2026 in Sankt Augustin und im Livestream auf LinkedIn und YouTube, kostenfrei.
Unsere Forschungsfelder, Schwerpunkt Agentic AI
Die erste Gruppe widmet sich agentischen Systemen und der Frage, wie KI die Sicherheitsarbeit verändert. Die zweite deckt die Security- und Compliance-Grundlagen ab, auf denen diese Systeme laufen.
Agentic Research
Wie KI-Agenten abgesichert, getestet und gesteuert werden und wie KI die Sicherheitsarbeit selbst verändert: vom Pentest über Threat Modeling und Codeanalyse bis zu Reverse Engineering und GRC.
Security- & Compliance-Forschung
Lieferkette, Bedrohungslage, Produkt- und OT-Sicherheit, Cloud-Souveränität, Regulatorik und Post-Quanten-Kryptografie: die Grundlagen, auf denen agentische Systeme laufen.
Vom Forschungsfeld in die Lösung
Die Vami-Lösungen bringen die Themen unserer Forschungsfelder in den Betrieb. Jede Lösung ist eigenständig nutzbar; zu jeder sehen Sie, aus welchen Feldern sie gespeist wird. Die gehosteten Lösungen laufen auf T Cloud Public, ausschließlich in deutschen Rechenzentren.
 VamiGRCAgentisches integriertes Managementsystem
Gespeist ausAgentic GRC EngineeringProduct, OT, Automotive & MedTech SecurityRegulatory Intelligence
 VamiAppSecSecure SDLC & Produktsicherheits-Compliance (öffnet externe Website)
Gespeist ausAI Code Security & Coding-AgentenSoftware- & KI-LieferketteProduct, OT, Automotive & MedTech Security
 VamiThreatKI-gestütztes Threat Modeling (öffnet externe Website)
Gespeist ausAI Threat ModelingProduct, OT, Automotive & MedTech Security

 VamisetAsset Discovery & Compliance-Prüfung (öffnet externe Website)
Gespeist ausAgentic GRC EngineeringThreat & Vulnerability IntelligenceCloud Security & Digitale Souveränität
Leistungen, die Erkenntnisse umsetzen
GRC, IT Security, Agentic AI Security, Managed Services sowie Trainings & Zertifizierungen: In diesen Leistungsbereichen begleiten wir Sie von der Analyse über die Umsetzung bis zum Betrieb.
Offen geteilt: Wissen, Werkzeuge, Vorträge
Was wir erarbeiten, teilen wir: Deep Dives mit Quellenangaben und interaktive Selbstchecks sind frei zugänglich, Whitepaper erhalten Sie kostenlos über ein Formular, und in Vorträgen stellen wir Ergebnisse zur Diskussion.
Fünf Themenfelder von GRC bis Secure Software & Product Development, jedes mit Deep Dives, Quellen und vertiefenden Seiten.
CISO-Whitepaper, Reality Checks und unsere Research Edition: kostenlos, jeweils mit Download-Formular auf eigener Seite oder im zugehörigen Deep Dive.
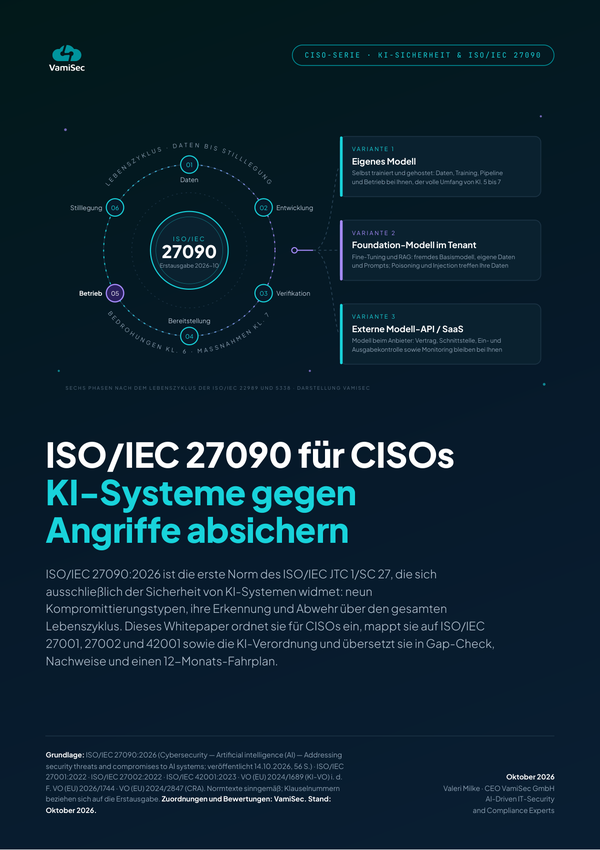 ISO/IEC 27090 für CISOs — KI-Systeme gegen Angriffe absichern
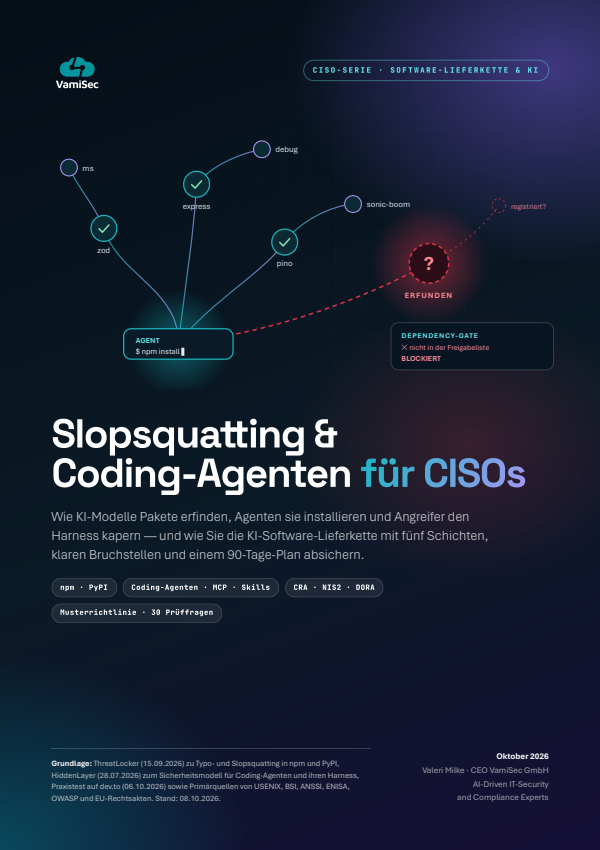 Slopsquatting & Coding-Agenten für CISOs — die KI-Software-Lieferkette absichern
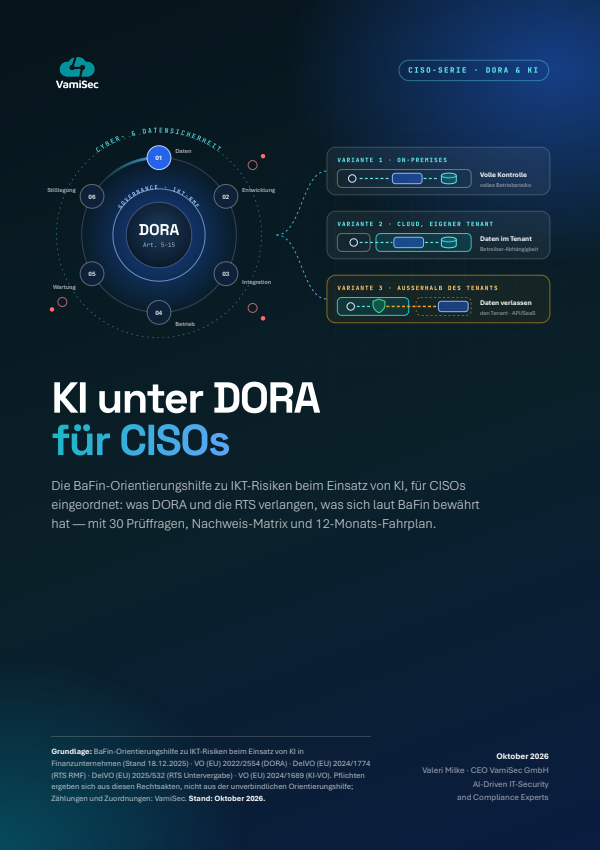 KI unter DORA für CISOs — BaFin-Orientierungshilfe zu IKT-Risiken
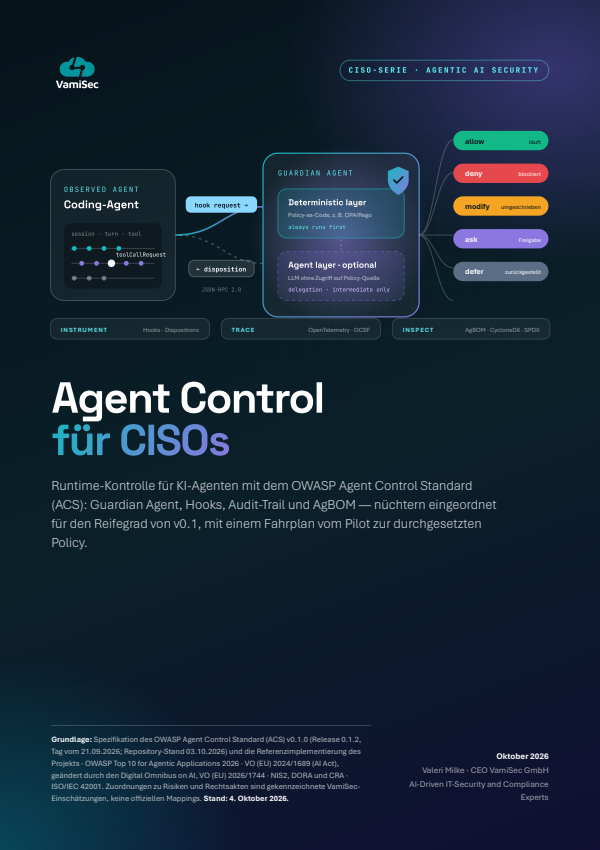 Agent Control für CISOs — OWASP Agent Control Standard (ACS)
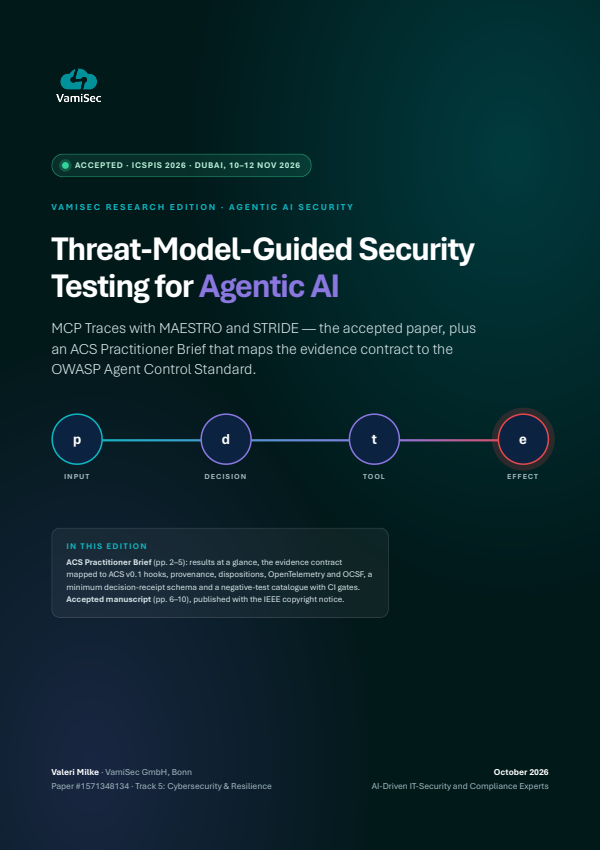 Threat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)
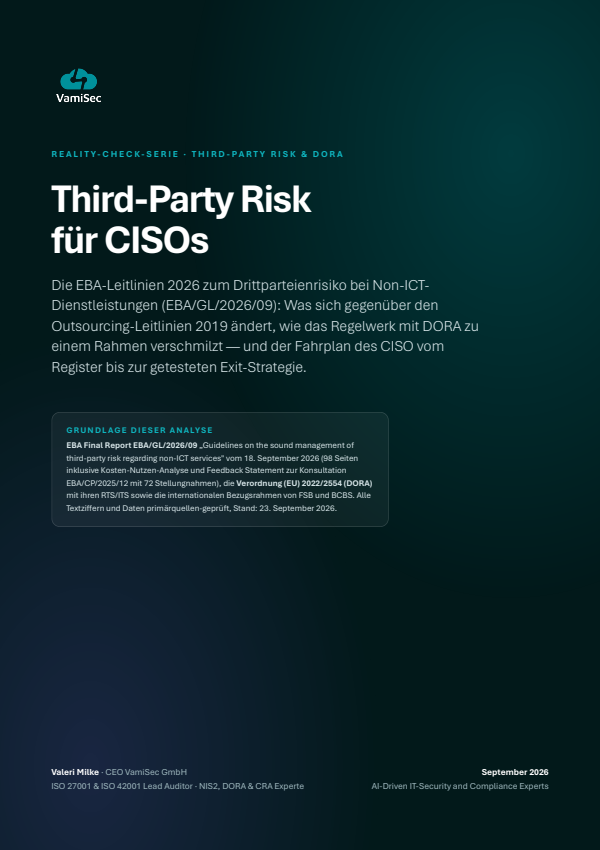 Third-Party Risk für CISOs — EBA-Leitlinien Non-ICT 2026
 Automotive Threat Matrix — ATT&CK für Fahrzeuge
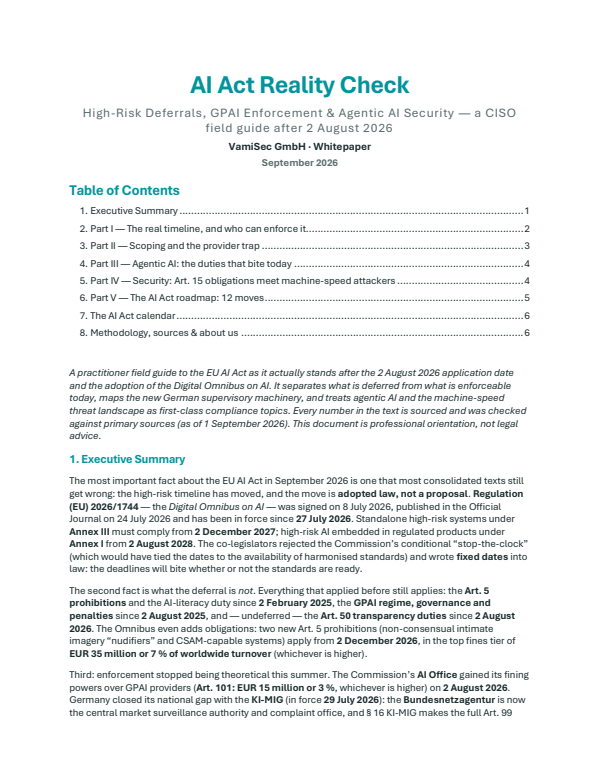 AI Act Reality Check — Hochrisiko-Fristen, GPAI & Agentic AI
Selbstchecks, Navigatoren, Simulatoren und Prüfwerkzeuge auf unseren Wissensseiten zeigen, wo Sie stehen und welcher Schritt als Nächstes ansteht. Dazu kommt VamiGuard, unsere kostenlose Browser-Erweiterung für den Datenschutz in KI-Prompts.
Wo wir Ergebnisse vorstellen und zur Diskussion stellen: Konferenzvorträge, Events und Fachbeiträge, etwa in der Fachzeitschrift mt|medizintechnik.
Research Edition und CISO-Whitepaper
Arbeiten zu Kernfragen der KI-Sicherheit: Telemetrie, die Agenten testbar macht, Runtime-Kontrolle nach dem OWASP Agent Control Standard, die neue ISO/IEC 27090 und die Lieferkette von Coding-Agenten.
Research EditionAgentic Offensive SecurityThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)Von Valeri Milke · 4. Oktober 2026Agentic AI SecurityAgent Control für CISOs — OWASP Agent Control Standard (ACS)Von Valeri Milke · 4. Oktober 2026Agentic AI SecurityISO/IEC 27090 für CISOs — KI-Systeme gegen Angriffe absichernVon Valeri Milke · 22. Oktober 2026AI Code Security & Coding-AgentenSlopsquatting & Coding-Agenten für CISOs — die KI-Software-Lieferkette absichernVon Valeri Milke · 8. Oktober 2026Auf einen Blick
Die Kennzahlen werden automatisch aus den veröffentlichten Inhalten berechnet und bleiben so aktuell.
- Forschungsfelder
- 12
- Deep Dives
- 89
- Whitepaper
- 23
- Interaktive Werkzeuge
- 13
- Vami-Lösungen
- 9
- Sprachen
- 5
Valeri Milke
Geschäftsführer VamiSec GmbH · ISO 27001 & ISO 42001 Lead Auditor
LinkedIn (öffnet externe Website)Gründergeführt und nah an der Praxis
Vami Research ist kein eigenes Institut, sondern die Forschungs-, Analyse- und Wissensarbeit der VamiSec GmbH in Bonn, gegründet 2025. Die Wurzeln reichen bis 2009 zurück, in das BMBF-geförderte Forschungsprojekt SoftSCheck der Hochschule Bonn-Rhein-Sieg zu Threat Modeling und Fuzzing. Verantwortet wird Vami Research von Gründer und Geschäftsführer Valeri Milke. Unsere Veröffentlichungen entstehen aus Beratung, Tests und Audits und fließen dorthin zurück.
Offene Stellen ansehenSchwachstelle gefunden?
Melden Sie Sicherheitslücken in unseren Websites oder Lösungen bitte an security@vamisec.com. Diesen Kontakt nennt auch unsere security.txt; Meldungen gern auf Deutsch oder Englisch.
Schwachstelle meldenHäufige Fragen zu Vami Research
Was Vami Research ist, wie wir arbeiten und wie Sie mit uns zusammenarbeiten.
Was ist Vami Research?
Vami Research ist der Name für die Forschungs-, Analyse- und Wissensarbeit der VamiSec GmbH, keine eigene Gesellschaft. Dazu gehören Deep Dives, Whitepaper, Lagebilder, interaktive Werkzeuge, Vorträge und Fachbeiträge. Der Schwerpunkt liegt auf agentischen KI-Systemen, ergänzt um Lieferkette, Bedrohungslage, Regulatorik, Produkt- und Cloud-Sicherheit sowie Post-Quanten-Kryptografie.
Was bedeutet Agentic GRC Engineering?
GRC wird zur Engineering-Disziplin: Regelwerke liegen maschinenlesbar vor, etwa als OSCAL-Kataloge, Managementsysteme teilen einen GRC-Graphen, und KI-Agenten erledigen Routinearbeit nach festgelegten Freigaberegeln. In VamiGRC regeln Autonomiestufen von L0 bis L3, was eine Freigabe braucht. Das Ziel sind Nachweise, die einer Prüfung standhalten.
Wie geht Vami Research mit neuen Schwachstellen und Vorfällen um?
Unser Schwerpunkt ist die zeitnahe Analyse und Einordnung. PHP2Shell und Brotli2Shell haben andere gefunden und offengelegt, die manipulierte Claude-Code-Erweiterung hat Cursor gemeldet. Wir haben dazu jeweils Lagebilder mit Prüfschritten und Maßnahmen veröffentlicht. Hinweise auf Schwachstellen in unseren eigenen Systemen nehmen wir unter security@vamisec.com entgegen.
Wie fließen Erkenntnisse in die Vami-Lösungen?
Forschungsfelder und Lösungen bearbeiten dieselben Fragen: OSCAL ist das Rückgrat von VamiGRC, VamiThreat modelliert agentische KI-Systeme nach MAESTRO, und VamiRedteam prüft jede Agentenaktion vor der Ausführung gegen den autorisierten Scope. Auf jeder Feldseite sehen Sie, welche Lösungen und Leistungen das Feld speist.
Wie aktuell sind die Inhalte?
Unsere Deep Dives nennen ihren Stand sowie die zugrunde liegenden Standards und Quellen. Lagebilder veröffentlichen wir zeitnah, etwa am 31. Oktober 2026 zur Manipulation der Claude-Code-Erweiterung vom 29. Oktober 2026. Unsere Inhalte entstehen teils mit KI-Unterstützung; prüfen Sie kritische Angaben deshalb vor der Umsetzung.
Wie arbeiten Sie mit Unternehmen und der Fachwelt zusammen?
Unternehmen begleiten wir mit Beratung, Tests, Audits und Managed Services, zum Einstieg mit einem Erstgespräch. Ergebnisse stellen wir in Fachmedien und auf Konferenzen zur Diskussion, etwa in der Fachzeitschrift mt|medizintechnik. Angenommen sind Vorträge auf dem DevFest Nairobi 2026, der ICSPIS 2026 in Dubai und der CyberWiseCon Europe 2027 in Riga.
Veröffentlicht Vami Research auch wissenschaftlich?
Ja. Das Paper „Threat-Model-Guided Security Testing for Agentic AI: MCP Traces with MAESTRO and STRIDE“ von Valeri Milke wurde für die ICSPIS 2026 (IEEE) angenommen, die 9th International Conference on Signal Processing and Information Security vom 10. bis 12. November 2026 in Dubai. Die Research Edition mit der akzeptierten Fassung und einem ACS Practitioner Brief gibt es kostenfrei.
Aus Forschung wird Sicherheit im Betrieb
Sprechen Sie mit uns über Ihre KI-Agenten, Ihre Regulatorik oder Ihre Lieferkette. Im Erstgespräch klären wir, welche Erkenntnisse, Werkzeuge und Lösungen zu Ihrer Lage passen.