

Forschungsfeld · KI-Agenten absichern Agentic
Agentic AI Security: Wenn KI-Agenten handeln, braucht jede Aktion Kontrolle
KI-Agenten handeln: Sie rufen über MCP Werkzeuge auf, laden Agent Skills, nutzen delegierte Rechte und schreiben in ihr Gedächtnis. Vami Research untersucht, wie sich die Angriffsfläche dadurch verschiebt – von Prompt Injection und Agent Goal Hijack bis zum Datenabfluss an KI-Assistenten – und wie sich Agenten zur Laufzeit kontrollieren, bewerten, absichern und überwachen lassen.
- Prompt Injection
- Agent Goal Hijack
- MCP & Agent Skills
- Agenten-Identitäten
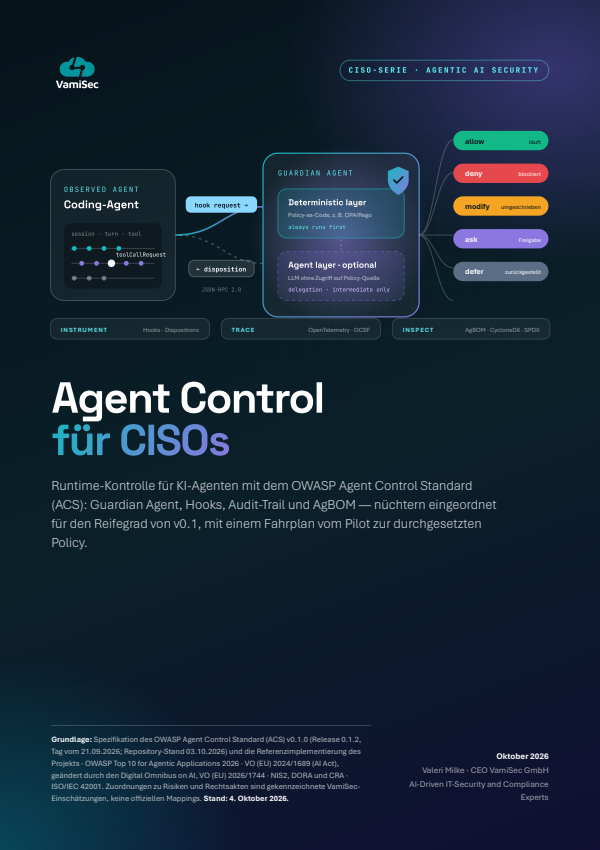
- Agent Control Standard
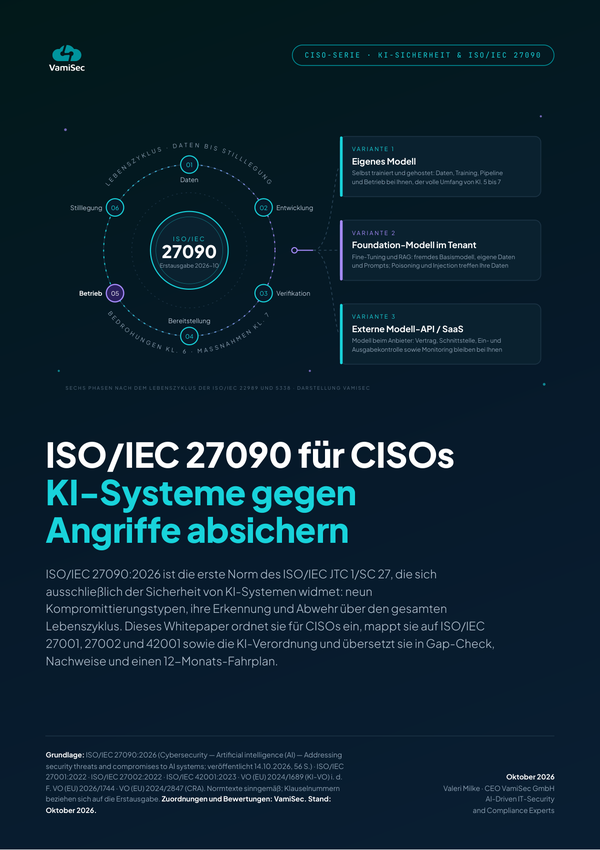
- ISO/IEC 27090
- Detection & Response
- Deep Dives
- 16
- Whitepaper
- 4
- Lösungen
- 2
Vom Assistenten zum Akteur: wo Kontrolle ansetzen muss
Mit KI-Agenten verschiebt sich die Angriffsfläche vom Modell zur Handlung. Agenten planen über mehrere Schritte, wählen Werkzeuge selbst und greifen über das Model Context Protocol auf Repositories, Postfächer und Datenbanken zu, häufig mit delegierten Nutzerrechten. Ein manipulierter Agent bricht nicht ein, er nutzt seine legitimen Berechtigungen. Anweisungen in Webseiten, Dokumenten, Tool-Beschreibungen oder Skill-Dateien werden so zum Steuerkanal, den EDR und SIEM allein nicht sehen.
Die Normenlandschaft hat sich 2025 und 2026 verdichtet, ist aber jung. Die OWASP Top 10 für Agentic Applications benennen seit Dezember 2025 zehn Risiken von Agent Goal Hijack bis Rogue Agents, die OWASP MCP Top 10 liegen als v0.1 (Beta) vor, NSA und OWASP haben 2026 Härtungsvorgaben für MCP veröffentlicht. ISO/IEC 27090 erschien am 14. Oktober 2026, behandelt Agenten aber nur am Rande. Der OWASP Agent Control Standard beschreibt Runtime-Kontrolle in Version 0.1.0; Konformität ist dort Selbstdeklaration ohne Testsuite und Prüfstelle.
Vami Research überführt diese Quellen in Prüf- und Betriebspraxis: MCP-Assessments, Skill-Reviews, Detection & Response für Agenten, ISO/IEC 27090 im ISMS. Dazu kommen zwei Lösungen. VamiGuard, eine kostenlose Browser-Erweiterung für Chrome und Edge, prüft Prompts lokal und erkennt per Muster ohne Vollständigkeitsgarantie etwa E-Mail-Adressen, API-Keys und Tokens; ersetzt wird erst nach Bestätigung. VamiRedteam prüft KI-Anwendungen entlang des OWASP AI Testing Guide, etwa auf Prompt Injection und die Preisgabe von System-Prompts.
Offene Fragen der Praxis
- 01
Wie lässt sich die Aktion eines KI-Agenten prüfen, bevor sie ausgeführt wird?
Unser Ansatz
Nicht über den System-Prompt, sondern an Kontrollpunkten außerhalb des Modells. Der OWASP Agent Control Standard (ACS) beschreibt dafür einen Guardian, der Aktionen an Hooks per Policy erlaubt, blockiert, ändert, zur Freigabe vorlegt oder zurückstellt. Weil ein Guardian, der nicht antwortet, per Voreinstellung zu „proceed“ führt, legen wir die Failure Posture zuerst fest. ACS ist ein Architekturziel, kein Zertifikat.
- 02
Welche Risiken bringen MCP-Server und Agent Skills aus fremden Quellen mit?
Unser Ansatz
Beide bringen fremde Instruktionen in den Kontext des Agenten: Tool-Beschreibungen, die das Modell liest, der Mensch aber nie zu sehen bekommt, und Skills, die die Rechte des ausführenden Agenten erben. Wir behandeln sie wie privilegierte Software: Inventar, Herkunftsprüfung, Review aller Dateien, signierte Manifeste mit Version-Pinning, Sandbox und ein formaler Freigabeprozess vor dem produktiven Einsatz.
- 03
Wie erhalten KI-Agenten eine überprüfbare Identität mit minimalen Rechten?
Unser Ansatz
Agenten sind Non-Human Identities, die nutzer- und perimeterzentrierte IAM-Modelle nicht abbilden. Unser Ansatz ist Zero Trust je Aktion: ein kryptografisch verankerter Identifier je Agent, kurzlebige, eng gescopte Tokens statt statischer API-Keys, Just-in-Time-Rechte und Least Agency. Bei MCP prüfen wir die OAuth-2.1-Kette mit Audience-Bindung und ohne Token-Passthrough.
- 04
Wie erkennt ein SOC, dass ein Agent innerhalb legitimer Rechte zweckentfremdet wird?
Unser Ansatz
Mit Telemetrie dort, wo Agenten entscheiden: Prompts, Tool-Aufrufe, Ausführungspfade und Memory-Operationen in einem einheitlichen Event-Schema. Unsere Leistung Agentic AI Detection & Response baut darauf Detections entlang der OWASP Top 10 für Agentic Applications auf, verankert Audit-Trails schreibgeschützt außerhalb des Agenten und übt abgestufte Reaktionen bis zum Kill-Switch auf Infrastruktur-Ebene.
Was wir festhalten
- 01
ISO/IEC 27090 deckt generative KI ab, Agenten nur am Rande
Die Norm beschreibt Prompt Injection samt indirekter Variante und Ausgaben, die nachgelagerte Systeme angreifen. Zu Agenten liefert sie nur einen Grundsatz: jede Aktion einzeln verifizieren und autorisieren. Tool Poisoning, Memory Poisoning, Delegation und MCP fehlen als eigene Typen; wir empfehlen, diese Schicht gekennzeichnet mit OWASP, MITRE ATLAS und NIST zu ergänzen.
Beleg: ISO/IEC 27090
- 02
System-Prompts kontrollieren keine Agentenaktionen
Weil Agenten Befehle ausführen und ihr Gedächtnis verändern, muss Kontrolle außerhalb des Ausgabepfads des Modells liegen. Der OWASP Agent Control Standard legt dafür Hooks, Dispositions und einen Audit-Trail fest. Version 0.1.0 ist früh: Schweigt der Guardian, gilt per Voreinstellung „proceed“, also fail-open; Konformität ist Selbstdeklaration ohne Testsuite und Prüfstelle.
Beleg: Agent Control Standard (ACS)
- 03
MCP-Autorisierung ist spezifiziert, die Praxis hinkt hinterher
Seit Juni 2025 ist ein geschützter MCP-Server laut Spezifikation ein OAuth-2.1-Resource-Server mit verpflichtender Metadata-Discovery, PKCE und Audience-Bindung; Token-Passthrough ist verboten. Ein Audit über 5.200 MCP-Server fand im Oktober 2025 nur 8,5 Prozent OAuth-Nutzung. Daraus folgen zwei Prüffragen: Gibt es Token-Passthrough, und wie lange lebt ein Agenten-Token?
Beleg: MCP & OAuth 2.1
- 04
Klassisches Monitoring sieht den Auslöser agentischer Aktionen nicht
EDR überwacht Prozesse, Dateizugriffe und Netzwerkverkehr; die entscheidende Telemetrie von Agenten liegt in Prompts, Entscheidungspfaden, Tool-Aufrufen und Memory-Operationen. Agenten handeln zudem mit gültigen Credentials über legitime API- und MCP-Verbindungen. Erkennung braucht deshalb eigene Sensorik und Audit-Trails, die der Agent nicht überschreiben kann.
Wie wir vorgehen
Wir lesen Normen, Standards und Spezifikationen im Original, kennzeichnen, was verbindlich ist und was wir empfehlen, und übersetzen das Ergebnis in Inventare, Prüfkataloge, Policies und Telemetrie.
Agenten-Inventar
Modelle, MCP-Server, Tools, Skills, Wissensquellen und Gedächtnis je Agent erfassen – angelehnt an die AgBOM des Agent Control Standard.
Bedrohungsabgleich
Risiken den OWASP Top 10 für Agentic Applications, der OWASP MCP Top 10 (v0.1, Beta) und den neun Kompromittierungstypen der ISO/IEC 27090 zuordnen.
MCP- und Skill-Review
Tool-Beschreibungen gegen das tatsächliche Laufzeitverhalten prüfen und Token-Scopes minimieren; Skills vollständig lesen und gebündelte Skripte in einer isolierten Sandbox ausführen.
Policy und Failure Posture
Guardian-Policies als Code, Freigaben für folgenreiche Aktionen und eine bewusst gewählte Failure Posture statt der Voreinstellung.
Agent-Telemetrie und ADR
Prompts, Tool-Aufrufe, Ausführungspfade und Memory-Operationen in einem Event-Schema erfassen und Detections in SIEM und SOC einbinden.
GenAI-DLP an der Quelle
Prompts vor dem Absenden lokal prüfen, etwa mit VamiGuard, und mit klassischem DLP wie Microsoft Purview kombinieren: Beide Ansätze ergänzen sich.
So starten Sie
- 1Verstehen und inventarisierenAgenten, Werkzeuge, Identitäten und Datenflüsse erfassen; Vertrauensgrenzen und die Kombination aus Datenzugriff, externer Kommunikation und fremden Inhalten markieren.
- 2Bewerten und testenRisiken gegen OWASP-Kataloge und ISO/IEC 27090 einordnen, MCP- und Skill-Assessments durchführen und KI-Anwendungen gezielt auf Prompt Injection prüfen.
- 3Kontrollieren und überwachenRuntime-Kontrollen, Zero-Trust-Identitäten und Agent-Telemetrie einführen und verbleibende Risiken im Risikoregister des ISMS führen.
Deep Dives, Whitepaper und Analysen
Deep Dives 16
Whitepaper 4
Analysen & News
Weitere Seiten
Vom Feld in die Umsetzung
Verwandte Forschungsfelder
Wie gut kontrollieren Sie Ihre KI-Agenten heute?
Im Erstgespräch ordnen wir Ihre Agenten-Landschaft ein – von MCP-Servern und Skills über Identitäten bis zur Telemetrie – und zeigen, welcher Schritt zuerst Wirkung entfaltet.