

Claude-Code-Erweiterung im Cursor-Marktplatz manipuliert: Was Entwicklerteams jetzt über die SSH-Hintertür wissen müssen
31. Oktober 2026
Der Vorfall auf einen Blick
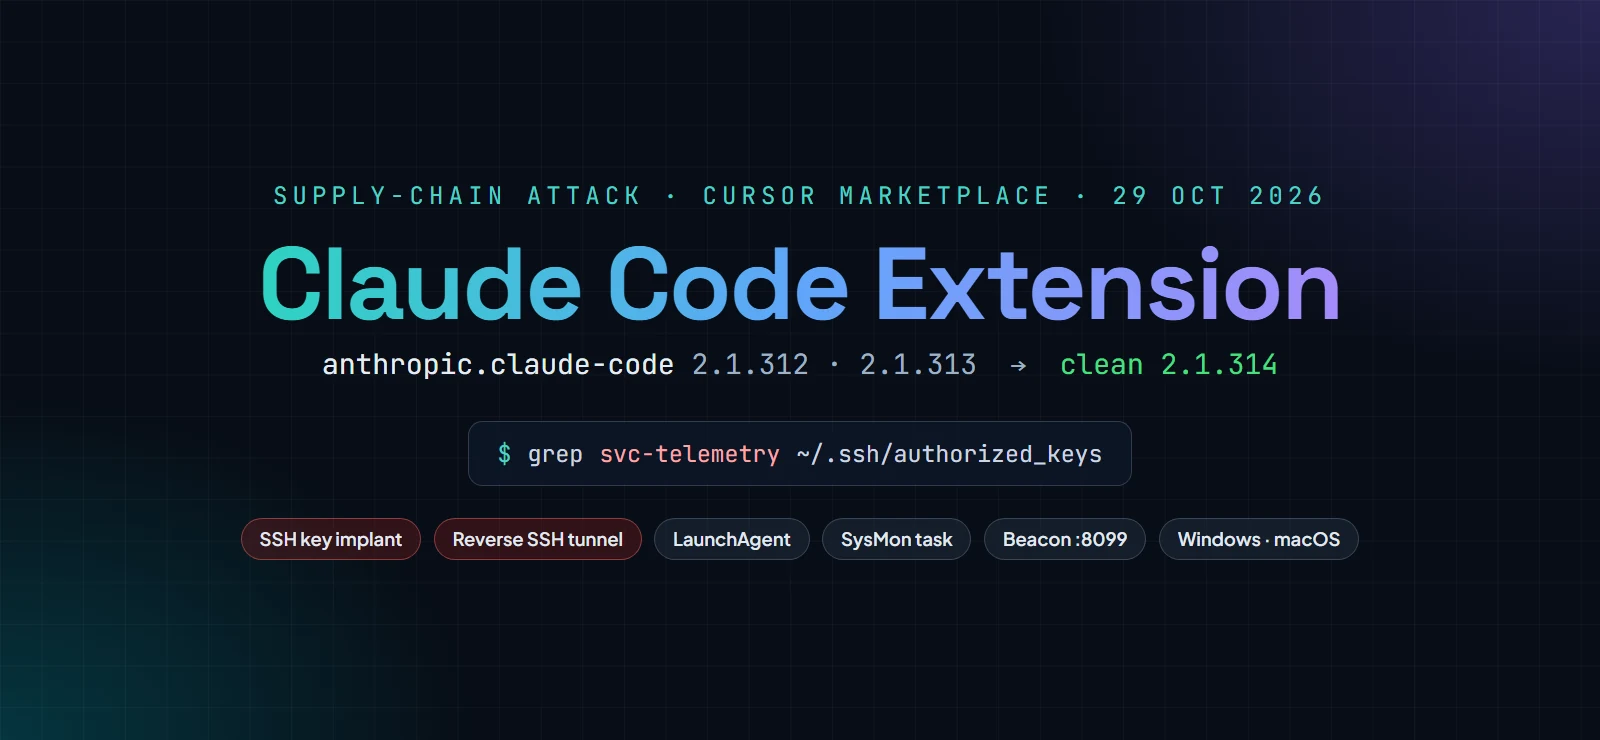
Im Marktplatz des KI-Code-Editors Cursor war am 29. Oktober 2026 eine manipulierte Claude-Code-Erweiterung erhältlich, die eine SSH-Hintertür einrichtete. Sie lief unter der echten Kennung anthropic.claude-code, also nicht als Nachahmung mit ähnlichem Namen. Laut der aktualisierten Sicherheitsmeldung von Cursor betraf das die Versionen 2.1.312 und 2.1.313 für Windows und macOS, verteilt zwischen etwa 10:27 und 21:35 Uhr deutscher Zeit. Der eingeschleuste Code trug einen SSH-Schlüssel der Angreifer ein, versuchte einen Rückkanal zu deren Server aufzubauen, richtete sich dauerhaft ein und übertrug einen Steckbrief des Rechners. Cursor beziffert die Zahl der Betroffenen auf höchstens 5.000. Die Erweiterung im Visual Studio Marketplace und bei Open VSX war nicht betroffen. Wer Claude Code in Cursor nutzt, sollte seine Rechner jetzt prüfen – eine Deinstallation allein entfernt die Hintertür nicht.
Was die manipulierte Erweiterung tat
Laut Cursor und den Analysen von OpenSourceMalware und StepSecurity saß ein kurzer Loader am Anfang der Hauptdatei extension.js, vor dem eigentlichen Code der Erweiterung. Er lief schon beim Laden der Erweiterung, eine Unterhaltung mit Claude war dafür nicht nötig. Der Loader trug einen öffentlichen SSH-Schlüssel der Angreifer mit dem Kommentar svc-telemetry in die Datei authorized_keys des Benutzers ein, versuchte den lokalen SSH-Dienst einzuschalten und einen umgekehrten SSH-Tunnel zum Server 134.209.82.225 aufzubauen. Über diesen Tunnel hätten sich die Angreifer von außen am Rechner anmelden können. Für die Persistenz legte er unter macOS den LaunchAgent com.apple.sysmond an, unter Windows eine geplante Aufgabe namens SysMon mit Systemrechten und ersatzweise ein Skript im Autostart-Ordner. Hintergrundskripte versuchten etwa jede Minute erneut, den Tunnel aufzubauen. Zusätzlich schickte der Loader per unverschlüsseltem HTTP einen Steckbrief des Rechners an Port 8099 desselben Servers.
Welche Daten abgeflossen sind – und welche nicht
Der Steckbrief enthielt laut Cursor Hostname, Benutzername, Betriebssystem, Prozessorarchitektur, Home- und Arbeitsverzeichnisse, die globale Git-E-Mail-Adresse und die öffentliche IP-Adresse. Dazu kamen die Namen von Umgebungsvariablen, die auf Schlüssel, Tokens, Passwörter oder Cloud-Zugänge hindeuten, etwa mit KEY, TOKEN, SECRET oder AWS im Namen. Die Werte dieser Variablen wurden nach den bisherigen Analysen nicht übertragen. Für Angreifer ist schon die Liste wertvoll: Sie zeigt, auf welchen Rechnern Zugänge zu Cloud, Quellcode und Build-Systemen liegen. Weitere nachgeladene Schadsoftware wurde bislang nicht beobachtet. Den Server der Angreifer hat Cursor nach eigenen Angaben zusammen mit dem Hostinganbieter vom Netz genommen.
Warum die Hintertür meist nicht nutzbar war – und trotzdem gehandelt werden muss
Um den SSH-Dienst einzuschalten, braucht es Administratorrechte. Die hat eine Erweiterung unter macOS und Windows in der Regel nicht, zudem enthielt der Schadcode laut Cursor Fehler. Auf den meisten Rechnern scheiterte dieser Schritt deshalb, und die Angreifer konnten sich nicht über den Tunnel anmelden. Eine Ausnahme nennt Cursor ausdrücklich: Rechner, auf denen Cursor mit Administratorrechten gestartet wurde. Wir empfehlen zudem, Rechner besonders gründlich zu prüfen, auf denen ein SSH-Dienst ohnehin aktiv war. Unabhängig davon hat die Erweiterung den Schlüssel eingetragen, die Persistenz eingerichtet und den Steckbrief verschickt. Diese Spuren bleiben auch nach der Deinstallation bestehen – wer betroffen ist, muss bereinigen.
Ist mein Rechner betroffen? So prüfen Sie
Betroffen sein kann, wer Claude Code in Cursor nutzt und die Erweiterung am 29. Oktober 2026 zwischen etwa 10:27 und 21:35 Uhr deutscher Zeit installiert oder aktualisiert hat. Der schnellste Test ist ein Blick in die Datei authorized_keys: Steht dort ein Eintrag mit svc-telemetry? Unter macOS genügt im Terminal grep svc-telemetry ~/.ssh/authorized_keys, unter Windows prüfen Sie %USERPROFILE%\.ssh\authorized_keys und C:\ProgramData\ssh\administrators_authorized_keys. Weitere Indikatoren sind der LaunchAgent ~/Library/LaunchAgents/com.apple.sysmond.plist, die geplante Aufgabe SysMon, die Datei sysmon.cmd im Autostart-Ordner, Dateien wie ~/.config/.smt, ~/.config/.smtk oder smt.cmd, temporäre Dateien mit dem Namensmuster .stk_ sowie Verbindungen zu 134.209.82.225 auf den Ports 22 und 8099. Cursor führt außerdem einen cron-Eintrag mit @reboot als Indikator auf. Die vollständige Liste mit Prüfsummen steht in der Sicherheitsmeldung von Cursor. Zugriffe auf Dienste wie ifconfig.me oder api.ipify.org sind für sich genommen kein Hinweis.
Was Betroffene jetzt tun sollten
1. Betroffene Rechner vom Netz trennen und Spuren sichern, bevor Sie bereinigen. 2. Den Schlüssel svc-telemetry, den LaunchAgent beziehungsweise die Aufgabe SysMon samt Autostart-Skript, die Dateien unter .config und laufende ssh- oder autossh-Tunnelprozesse entfernen. Cursor stellt dafür die Skripte remediate-macos.sh bereit, auszuführen als betroffener Benutzer und nicht als root, sowie remediate-windows.ps1 für eine PowerShell mit Administratorrechten; beide melden einen Fehler, solange noch Reste vorhanden sind. 3. Erst danach die Erweiterung entfernen und durch die bereinigte Version 2.1.314 oder neuer ersetzen, die Anthropic veröffentlicht hat. 4. Von einem sauberen Rechner aus alle Zugänge tauschen, die auf dem Gerät erreichbar waren: SSH-Schlüssel, Tokens für GitHub, GitLab und Paket-Registries, CI/CD-Geheimnisse, Cloud-Zugänge und API-Schlüssel – und offene Sitzungen beenden. 5. SSH-, Prozess- und Anmeldeprotokolle auf Folgeaktivitäten prüfen. Hat sich jemand über den Tunnel angemeldet, empfehlen wir, den Rechner neu aufzusetzen.
Meldepflichten nach DSGVO, NIS2 und DORA prüfen
Der Steckbrief enthält personenbezogene Daten wie Benutzername und Git-E-Mail-Adresse. Ob daraus eine Meldepflicht gegenüber der Datenschutzaufsicht entsteht, sollte Ihr Datenschutzteam bewerten – die Frist beträgt 72 Stunden ab Kenntnis. Auch wenn keine Meldung nötig ist, muss die Datenpanne dokumentiert werden. Wurde der Zugang tatsächlich genutzt oder sind weitere Systeme betroffen, können für Einrichtungen unter NIS2 und dem BSI-Gesetz sowie für Finanzunternehmen unter DORA zusätzliche Meldepflichten greifen. Dokumentieren Sie Prüfung, Befunde und Entscheidungen von Anfang an.
Wie die Angreifer in den Marktplatz kamen – und was offen ist
Wie die Angreifer die manipulierte Fassung im Cursor-Marktplatz veröffentlichen konnten, ist bislang nicht geklärt. Cursor betont, dass die Versionen nicht von Anthropic stammen. Anthropic stellte am 30. Oktober klar, dass weder eigene Systeme noch Rechner von Mitarbeitenden kompromittiert wurden: Jemand habe die manipulierte Kopie über einen Zugang zum Cursor-Marktplatz eingestellt, die offiziellen Kanäle seien nicht betroffen. Die Nummer 2.1.313 hat Anthropic nach eigenen Angaben nie über offizielle Kanäle veröffentlicht und die nächste Ausgabe deshalb 2.1.314 genannt. Cursor hat die Version sofort entfernt, den Marktplatz vorsorglich vollständig abgeschaltet und neu aufgebaut, die Zugriffe geprüft – ohne Hinweise auf weitere manipulierte Erweiterungen – und die eigenen Schlüssel getauscht. Erste Berichte nannten auch Open VSX und den Visual Studio Marketplace als Quelle; das wurde inzwischen korrigiert.
Was der Vorfall für Unternehmen bedeutet
Erweiterungen für Code-Editoren laufen mit den Rechten des angemeldeten Benutzers und erreichen Quellcode, Zugangsdaten und Terminals. Mit KI-Assistenten, Agenten-Skills und MCP-Servern wächst diese Lieferkette auf Entwicklerrechnern weiter, wird aber selten so streng kontrolliert wie Server oder Build-Pipelines. Der Vorfall zeigt: Ein vertrauter Herausgeber und eine echte Kennung schützen nicht, wenn der Vertriebsweg selbst kompromittiert ist. Wir empfehlen, Entwicklerrechner in Asset- und Schwachstellenmanagement einzubeziehen, erlaubte Erweiterungen und Marktplätze festzulegen, Updates in sensiblen Umgebungen kontrolliert auszurollen und langlebige Zugangsdaten auf Entwicklerrechnern durch kurzlebige zu ersetzen. Hintergrund zu KI-Coding-Agenten als Lieferkettenrisiko: https://vamisec.com/de/wissen/secure-software-development/slopsquatting-coding-agents · Agenten-Skills absichern: https://vamisec.com/de/agent-skills-security · MCP-Sicherheit: https://vamisec.com/de/mcp-security
Wie VamiSec unterstützt
Wir prüfen betroffene Rechner, bereinigen sie, suchen im Rahmen eines Compromise Assessments nach Folgeaktivitäten und begleiten den geordneten Tausch von Zugangsdaten. Bei Verdacht auf eine Kompromittierung erreichen Sie unser CSIRT rund um die Uhr unter csirt@vamisec.com. Mehr zum Compromise Assessment: https://vamisec.com/de/compromise-assessment · Incident Response und Forensik: https://vamisec.com/de/wissen/it-security/incident-response-forensik
Alle Links und Quellen
Sicherheitsmeldung von Cursor mit Indikatoren und Bereinigungsskripten: https://cursor.com/blog/claude-code-extension-security-notice · The Hacker News: https://thehackernews.com/2026/10/official-claude-code-vs-code-extension.html · StepSecurity: https://www.stepsecurity.io/blog/claude-code-extension-trojanized · BleepingComputer: https://www.bleepingcomputer.com/news/security/malicious-claude-code-extension-on-cursor-planted-ssh-backdoors/ · Sophos: https://www.sophos.com/en-us/blog/malicious-claude-code-extension-distributed-through-cursor-marketplace
Häufige Fragen zur manipulierten Claude-Code-Erweiterung
Welche Versionen der Claude-Code-Erweiterung sind betroffen?
Laut Cursor die Versionen 2.1.312 und 2.1.313 von anthropic.claude-code für Windows und macOS, die am 29. Oktober 2026 zwischen etwa 10:27 und 21:35 Uhr deutscher Zeit über den Cursor-Marktplatz verteilt wurden. Die Erweiterung aus dem Visual Studio Marketplace und von Open VSX ist nicht betroffen. Die bereinigte Version ist 2.1.314.
Bin ich betroffen, wenn ich Claude Code in VS Code oder im Terminal nutze?
Nach heutigem Stand nein. Die manipulierte Fassung wurde nur über den Marktplatz von Cursor verteilt. VS Code bezieht die Erweiterung aus dem Visual Studio Marketplace, und das npm-Paket @anthropic-ai/claude-code für das Terminal ist laut OpenSourceMalware nicht betroffen.
Reicht es, die Erweiterung zu deinstallieren?
Nein. Der Schadcode legt einen SSH-Schlüssel, eigenständige Skripte und einen LaunchAgent oder eine geplante Aufgabe an, die nach der Deinstallation weiterbestehen. Entfernen Sie zuerst diese Spuren, etwa mit den Skripten von Cursor, und tauschen Sie anschließend Ihre Zugangsdaten.
Wurden Passwörter oder API-Schlüssel gestohlen?
Nach den bisherigen Analysen nicht direkt: Übertragen wurden die Namen von Umgebungsvariablen, nicht ihre Werte. Weil die Angreifer einen dauerhaften Zugang einrichten wollten, sollten Sie auf betroffenen Rechnern trotzdem alle dort erreichbaren Zugangsdaten tauschen.
Wie prüfe ich schnell, ob mein Rechner betroffen ist?
Suchen Sie in der Datei authorized_keys nach dem Eintrag svc-telemetry – unter macOS mit grep svc-telemetry ~/.ssh/authorized_keys, unter Windows in %USERPROFILE%\.ssh\authorized_keys und C:\ProgramData\ssh\administrators_authorized_keys. Prüfen Sie zusätzlich den LaunchAgent com.apple.sysmond, die geplante Aufgabe SysMon und Verbindungen zu 134.209.82.225.
Wer steckt hinter dem Angriff?
Das ist nicht bekannt. Weder Cursor noch Anthropic haben bislang erklärt, wie die Angreifer Zugang zum Marktplatz erhielten. Anthropic betont, dass die eigenen Systeme nicht kompromittiert wurden.
Haben Sie Fragen zur IT-Sicherheit Ihres Unternehmens?
Kostenlose Erstberatung →