

ISO/IEC 27090 ist keine Managementsystemnorm und stellt keine zertifizierbaren Anforderungen. Sie setzt ausdrücklich auf der etablierten Praxis von ISO/IEC 27001 und 27002 auf und ergänzt sie um Bedrohungen, die nur KI-Systeme betreffen. Für die Umsetzung heißt das: kein zweites Managementsystem, keine zweite Risikomethodik, kein zweites Dokumentenwesen. Die KI-Inhalte werden in Kontext, Risikobeurteilung, Erklärung zur Anwendbarkeit, Betrieb, internes Audit und Managementbewertung des vorhandenen ISMS eingebaut — wer noch keines hat, baut beides in einem Zug auf.
ISO 27001 und ISO 27090 kombiniert umsetzen — KI-Sicherheit in einem ISMS
ISO/IEC 27090 beschreibt seit Oktober 2026 neun KI-spezifische Angriffstypen samt Erkennung und Abwehr, ist aber nicht zertifizierbar. ISO/IEC 27001 liefert den zertifizierbaren Managementrahmen. Wie Sie beides zu einem ISMS verbinden — in neun Phasen von der kombinierten Gap-Analyse über Maßnahmenplan, Roadmap, Umsetzung, Migration und Schulungen bis zu internem Audit, Management Review und optionalem Zertifizierungsaudit —, zeigt dieser Leitfaden mit Mapping-Navigator, Gap-Check und Nachweisliste.
ISO/IEC 27001:2022 × ISO/IEC 27090:2026 · ein ISMS
- 01Gap-Analyse
- 02Maßnahmen
- 03Roadmap
- 04Umsetzung
- 05Migration
- 06Schulung
- 07Audit
- 08Review
9Phasen bis zum Zertifikat1Risikoregister und SoA0Zertifikate nach 27090
9KI-spezifische Kompromittierungstypen in ISO/IEC 27090 — von Data Poisoning bis Output-Injection
93Controls in Anhang A der ISO/IEC 27001:2022 — die Basis, auf die ISO/IEC 27090 aufsetzt
1ISMS mit einem Risikoregister und einer Erklärung zur Anwendbarkeit — statt zweier Systeme
0Zertifikate „nach ISO 27090“: Zertifiziert wird das ISMS nach ISO/IEC 27001, optional ergänzt um ISO/IEC 42001
Seit dem 14. Oktober 2026 liegt mit ISO/IEC 27090 die erste Norm des Unterausschusses ISO/IEC JTC 1/SC 27 vor, die sich speziell der Sicherheit von KI-Systemen widmet. Sie ist bewusst kein eigenes Managementsystem: Die Norm setzt auf der etablierten Praxis von ISO/IEC 27001 und 27002 auf und ergänzt sie um Bedrohungen, die es nur bei KI gibt — vergiftete Trainingsdaten, manipulierte Eingaben, gestohlene Modelle, Prompt Injection. Für Unternehmen mit ISMS ist das die gute Nachricht: Sie brauchen kein zweites System. Die neun Kompromittierungstypen fließen als Bedrohungskatalog in die vorhandene Risikobeurteilung, die Gegenmaßnahmen als KI-Ausprägung bestehender oder als zusätzliche Controls in die Erklärung zur Anwendbarkeit, und internes Audit, Management Review und Zertifizierungsaudit prüfen sie mit. Wer noch kein ISMS hat, baut beides in einem Zug auf. Wie das konkret geht — mit Arbeitsschritten, Ergebnissen, Stolpersteinen und Nachweisen je Phase —, zeigt diese Seite.
Warum jetzt: die Normen und Fristen, die ISMS und KI zusammenführen
Von der Neuausgabe der ISO/IEC 27001 bis zu den Hochrisiko-Pflichten der KI-Verordnung — wählen Sie einen Meilenstein für Details.
25. Oktober 2022
ISO/IEC 27001:2022 erscheint
Die dritte Ausgabe ordnet Anhang A neu: 93 Controls in vier Themenfeldern statt bisher 114, darunter elf neue wie Informationen über die Bedrohungslage, Konfigurationsmanagement, Überwachung von Aktivitäten und sichere Codierung. Die deutsche Fassung DIN EN ISO/IEC 27001 folgte im Januar 2024.
18. Dezember 2023
ISO/IEC 42001:2023 erscheint
Die zertifizierbare Norm für KI-Managementsysteme liegt vor. ISO/IEC 27090 verweist später für die Umsetzung eines KI-Governance-Programms auf sie und nennt zwei ihrer Maßnahmen: zur Dokumentation von Design und Entwicklung sowie zu Betrieb und Überwachung von KI-Systemen.
Februar 2024
Amendment 1:2024 zu ISO/IEC 27001
„Climate action changes“: Organisationen müssen bestimmen, ob der Klimawandel ein relevantes Thema für ihr ISMS ist; interessierte Parteien können klimabezogene Anforderungen haben. Neue Controls bringt die Änderung nicht.
31. Oktober 2025
Übergangsfrist ISO/IEC 27001:2013 endet
Seitdem gelten nur noch Zertifikate nach ISO/IEC 27001:2022. Wer jetzt KI-Inhalte ergänzt, baut auf der aktuellen Fassung auf — die Erweiterung ist eine geplante Änderung des ISMS, keine Umstellung.
3. Juli 2026
ISO/IEC 27000:2026
Die sechste Ausgabe der Begriffsnorm der 27000er-Familie ersetzt die Fassung von 2018; ISO/IEC 27090 übernimmt aus ihr die Definitionen von Vertraulichkeit, Integrität und Verfügbarkeit.
14. Oktober 2026
ISO/IEC 27090:2026 veröffentlicht
Erstausgabe mit 56 Seiten, nur auf Englisch: der Leitfaden von ISO/IEC JTC 1/SC 27 zu Sicherheitsbedrohungen und Kompromittierungen von KI-Systemen — die erste Norm des Unterausschusses, die sich speziell der Sicherheit von KI-Systemen widmet. Nicht zertifizierbar; eine deutsche Fassung gibt es nicht.
2. Dezember 2027
KI-Verordnung: Hochrisiko-KI nach Anhang III
Ab diesem Stichtag gelten die Pflichten für Hochrisiko-KI-Systeme nach Anhang III, darunter Genauigkeit, Robustheit und Cybersicherheit. ISO/IEC 27090 hilft bei der Umsetzung, begründet aber keine Konformitätsvermutung.
11. Dezember 2027
Cyber Resilience Act gilt vollständig
Die Hauptpflichten des CRA greifen für Produkte mit digitalen Elementen — auch für KI-Funktionen in solchen Produkten. Ein ISMS mit KI-Profil liefert dafür Prozesse und Nachweise, ersetzt aber nicht die Produktkonformität.
2. August 2028
KI-Verordnung: Hochrisiko-KI nach Anhang I
Die Pflichten gelten nun auch für Hochrisiko-KI in Produkten, die unter die in Anhang I genannten EU-Harmonisierungsvorschriften fallen — etwa Medizinprodukte.
Das Wichtigste in neun Kernaussagen
Klicken Sie auf eine Karte, um die Kernaussage im Detail zu lesen — oder klappen Sie alle auf.
Wo ISO 27090 im ISMS andockt
Die Kapitel der ISO/IEC 27001 und ihr Anhang A — je Tab, was sich durch die KI-Inhalte der ISO/IEC 27090 ändert und in welcher Phase es angegangen wird. Die Zuordnung ist eine VamiSec-Arbeitsinterpretation.
- Interne und externe Themen um KI ergänzen: eigene KI-Strategie, Abhängigkeit von Modellanbietern, Bedrohungslage, KI-Verordnung und Normung.
- Interessierte Parteien mit KI-Anforderungen erfassen: Kunden, die nach KI-Sicherheit fragen, Aufsicht, betroffene Personen, Modell- und Datenlieferanten.
- Geltungsbereich bewusst festlegen: Welche KI-Systeme, Datenpipelines und Modellschnittstellen gehören dazu — und wo verlaufen die Schnittstellen zu Anbietern?
4.1 Kontext4.2 Interessierte Parteien4.3 Geltungsbereich27090: Anwendungsbereich
- Informationssicherheitspolitik um KI ergänzen oder eine KI-Sicherheitsrichtlinie als Teil des ISMS erlassen.
- Rollen benennen: Eigentümer je KI-System, KI-Security-Verantwortliche im ISMS-Team, Ansprechpartner im ML-Engineering.
- Die Leitung bekennt sich sichtbar: Ressourcen für KI-Sicherheit, Risikoappetit für KI, Entscheidungsrechte bei Modellwechseln.
5.1 Führung5.2 Politik5.3 Rollen27090 5.2 KI-Governance
- Risikobeurteilung je KI-System mit den neun Kompromittierungstypen und den KI-Varianten konventioneller Angriffe.
- Risikobehandlung: Controls aus Anhang A plus zusätzliche KI-Maßnahmen aus ISO/IEC 27090 — mit Abgleich gegen Anhang A.
- Erklärung zur Anwendbarkeit erweitern, Risikobehandlungsplan mit Eigentümern und Terminen, Restrisiken formal akzeptieren.
- Die KI-Erweiterung als geplante Änderung des ISMS steuern.
6.1.2 Risikobeurteilung6.1.3 Risikobehandlung & SoA6.3 Planung von Änderungen27090 Kapitel 6
- Ressourcen für KI-Sicherheit planen — Personal, Werkzeuge, externe Prüfungen wie Red Teaming.
- Kompetenzprofile je Rolle um KI ergänzen und zielgruppenspezifisch schulen; Bewusstsein für die sichere Nutzung generativer KI bei allen Beschäftigten.
- Kommunikation zu KI-Risiken und Meldewegen festlegen; KI-Dokumente in die Lenkung dokumentierter Information aufnehmen.
7.1 Ressourcen7.2 Kompetenz7.3 Bewusstsein7.5 Dokumentierte Information
- Risikobehandlung für KI umsetzen und steuern — einschließlich ausgelagerter Leistungen wie Modell-APIs und gehosteter Trainingsumgebungen.
- Risikobeurteilung wiederholen, wenn sich Modell, Trainingsdaten, System-Prompt, Retrieval-Quelle oder Einsatzzweck ändern.
- Betriebsprozesse migrieren: Änderungs-, Vorfall-, Schwachstellen- und Lieferantenmanagement um KI-Fälle erweitern.
8.1 Betriebliche Steuerung8.2 Risikobeurteilung8.3 Risikobehandlung27090 Kapitel 7
- Kennzahlen für KI-Sicherheit überwachen: Abdeckung des Inventars, Protokollierung, Red-Team-Befunde, Zeit bis zur Erkennung.
- Internes Audit mit KI-Stichproben; Management Review mit KI-Lage, Vorfällen und Entscheidungen.
- Nichtkonformitäten mit Ursachenanalyse beheben; Erkenntnisse aus Red Teaming und Vorfällen fortlaufend einarbeiten.
9.1 Überwachung & Messung9.2 Internes Audit9.3 Managementbewertung10 Verbesserung
- Organisatorische Controls: Inventar, zulässige Nutzung, Klassifizierung, Lieferanten, Cloud-Dienste und Vorfallmanagement um KI erweitern.
- Personelle Controls: Sensibilisierung, Ausbildung und Schulung zu KI-Bedrohungen; Meldung auffälligen KI-Verhaltens.
- Technologische Controls: Zugriff, Protokollierung, Überwachung, sicherer Entwicklungslebenszyklus, Trennung der Umgebungen, Änderungssteuerung und Schutz vor Datenlecks — jeweils mit KI-Ausprägung.
- ISO/IEC 27090 nennt selbst die Controls der ISO/IEC 27002 zu Protokollierung, Überwachung und sicherer Systemarchitektur als Anker; alle weiteren Zuordnungen sind Arbeitsinterpretation.
A.5 OrganisatorischA.6 PersonellA.8 Technologisch27002 8.15 · 8.16 · 8.27
Interaktiv
Neun Phasen vom Gap zum Zertifikat
Wählen Sie eine Phase im Ring oder in der Liste: Ziel, typische Stolpersteine, Normanker, Arbeitsschritte, Leitfrage und die Ergebnisse, die Sie für Audit und Zertifizierung brauchen. Im Kern die Projektsteuerung, im Außenring die Nachweisführung über alle Phasen. Zeitangaben sind Orientierungswerte für einen gemeinsamen Neuaufbau.
Phase 1 · Wochen 1–4 · ISO/IEC 27001 Kap. 4–10 und Anhang A × ISO/IEC 27090
Kombinierte Gap-Analyse
In einem Durchgang prüfen, wie reif das ISMS nach ISO/IEC 27001 ist und wie weit die KI-Systeme gegen die Inhalte der ISO/IEC 27090 abgesichert sind — mit KI-Inventur, Interviews, Stichproben und einer doppelten Reifegradbewertung je Anforderung.
GrundlageISO/IEC 27001:2022 4.1–4.3, 6.1.2, Anhang A 5.9; ISO/IEC 27090:2026 5.1, 5.2, Kapitel 6; Vorgehen: VamiSec-Methodik
Typische Stolpersteine
- Schatten-KI in Standardsoftware, SaaS und Entwicklerwerkzeugen bleibt unentdeckt (kritisch)
- Analyse nur gegen Anhang A statt auch gegen die Kapitel 4 bis 10 — Managementlücken bleiben unsichtbar (kritisch)
- Fachbereiche und ML-Engineering fehlen in den Interviews — KI wird als reines IT-Thema bewertet (mittel)
- ISO/IEC 27090 als Checkliste missverstanden statt als Bedrohungs- und Maßnahmenquelle (mittel)
- Datenschutz nicht eingebunden, obwohl Trainingsdaten personenbezogen sein können (gering)
Normanker
ISO/IEC 27001 4.1–4.3ISO/IEC 27001 6.1.2Anhang A 5.9ISO/IEC 27090 5.1, 5.2ISO/IEC 27090 Kapitel 6ISO/IEC 27003 (Leitfaden)
Arbeitsschritte
- Kick-off mit der Leitung: Ziele, Zertifizierungsabsicht, vorläufiger Geltungsbereich
- KI-Inventur über alle Bezugswege, mit Abgleich gegen Beschaffung, Lizenzen, Code-Repositories und Netzwerkdaten
- Dokumentensichtung: Politik, Risikomethodik, Risikoregister, Erklärung zur Anwendbarkeit, Prozesse
- Interviews mit ISMS-Team, IT-Betrieb, ML-Engineering, Entwicklung, Einkauf, Datenschutz und Fachbereichen
- Technische Stichproben zu Zugriffen auf Modelle und Daten, Protokollierung sowie Ein- und Ausgabefiltern
- Doppelte Reifegradbewertung je Anforderung: ISMS-Anforderung und KI-Ausprägung
- Gap-Register mit Priorität, Aufwand und Verantwortlichen; Management-Summary
Leitfrage für Leitung und CISO
Wissen wir, welche KI-Systeme wir einsetzen, wer sie verantwortet und welche der neun Kompromittierungstypen für jedes davon relevant sind?
Ergebnisse & Nachweise
- KI-Inventar (Erstfassung) mit Eigentümern
- Gap-Register ISO/IEC 27001 × ISO/IEC 27090
- Reifegrad-Heatmap je Kapitel und KI-System
- Management-Summary mit Prioritäten
- Empfehlung zu Geltungsbereich und Zertifizierungspfad
Phase 2 · Monate 1–3 · ISO/IEC 27001 6.1.2, 6.1.3, 6.2 × ISO/IEC 27090 Kapitel 6
Kombinierter Maßnahmenplan
Aus den Lücken wird ein einziger, risikobasierter Maßnahmenplan: Risikobeurteilung je KI-System mit den neun Kompromittierungstypen, Risikobehandlung mit Controls aus Anhang A und aus ISO/IEC 27090, erweiterte Erklärung zur Anwendbarkeit und ein Risikobehandlungsplan mit Eigentümern.
GrundlageISO/IEC 27001:2022 6.1.2, 6.1.3, 6.2, 8.2, 8.3; ISO/IEC 27090:2026 5.1, 6.2–6.10, Annex B; Zuordnung zu Anhang A: VamiSec-Arbeitsinterpretation
Typische Stolpersteine
- Ein zweites, paralleles KI-Register neben dem Risikoregister des ISMS (kritisch)
- Restrisiken nicht formal durch die Risikoeigentümer akzeptiert (kritisch)
- Abschnitte der ISO/IEC 27090 ohne Risikobezug 1:1 als Controls übernommen (mittel)
- Maßnahmen ohne Eigentümer und Termin (mittel)
- Ausschlüsse von Controls aus Anhang A nicht begründet (mittel)
Normanker
ISO/IEC 27001 6.1.2ISO/IEC 27001 6.1.3ISO/IEC 27001 6.2ISO/IEC 27090 5.1ISO/IEC 27090 6.2–6.10, Annex BISO/IEC 27005 (Leitfaden)
Arbeitsschritte
- Risikobeurteilung je KI-System mit den neun Kompromittierungstypen und den KI-Varianten konventioneller Angriffe
- Risikoeigentümer aus dem Fachbereich benennen
- Maßnahmen wählen: KI-Ausprägung bestehender Controls oder zusätzliche KI-Controls mit eigener Kennung
- Abgleich gegen Anhang A und Begründung jeder Anwendbarkeitsentscheidung
- Mehrfach-Mapping je Maßnahme: Anhang A, ISO/IEC 27090, optional ISO/IEC 42001 und KI-Verordnung
- Risikobehandlungsplan mit Terminen; Restrisiken formal akzeptieren lassen
- Messbare Ziele für KI-Sicherheit festlegen
Leitfrage für Leitung und CISO
Kann ein Auditor für jede KI-Maßnahme nachvollziehen, welches Risiko sie behandelt, woher sie stammt und wer sie verantwortet?
Ergebnisse & Nachweise
- Risikoregister mit KI-Risiken je System
- Erweiterte Erklärung zur Anwendbarkeit
- Risikobehandlungsplan mit Eigentümern und Terminen
- Dokumentierte Akzeptanz der Restrisiken
- Mapping-Tabelle der Maßnahmen
Phase 3 · Monate 2–3 · ISO/IEC 27001 5.1, 5.3, 6.2, 6.3, 7.1, 7.4
Umsetzungskonzept & Roadmap
Das Umsetzungskonzept macht den Maßnahmenplan steuerbar: Projektorganisation mit Rollen, Arbeitspakete, Abhängigkeiten, Budget, Kommunikation und Kennzahlen — und eine Roadmap in Wellen, die das ISMS während des Umbaus funktionsfähig hält.
GrundlageISO/IEC 27001:2022 5.1, 5.3, 6.2, 6.3, 7.1, 7.4; Wellenmodell und Zeitangaben: VamiSec-Orientierungswerte
Typische Stolpersteine
- Kein sichtbares Mandat der Leitung — Fachbereiche priorisieren das Projekt nicht (kritisch)
- Zu wenig Zeit für Betriebsnachweise vor dem Audit eingeplant (kritisch)
- Alle Maßnahmen gleichzeitig gestartet, Ressourcen überlastet (mittel)
- Erweiterung nicht als geplante Änderung gesteuert — ein bestehendes Zertifikat gerät unter Druck (mittel)
Normanker
ISO/IEC 27001 5.1, 5.3ISO/IEC 27001 6.2, 6.3ISO/IEC 27001 7.1, 7.4Anhang A 5.8
Arbeitsschritte
- Lenkungskreis mit Leitung, CISO, KI-Security-Lead und Fachbereichen einrichten
- RACI je Arbeitspaket: Governance, Technik, Lieferkette, Schulung, Migration, Audit
- Roadmap in Wellen: Sofortmaßnahmen, Governance, Technik, Migration und Schulung, Prüfen und Entscheiden
- Budget und Ressourcen einschließlich externer Prüfungen wie Red Teaming planen
- Kommunikationsplan für Beschäftigte, Kunden und Lieferanten
- Kennzahlen für Fortschritt und Wirksamkeit festlegen
Leitfrage für Leitung und CISO
Wer entscheidet, wer liefert — und woran erkennen wir in 90 Tagen, dass wir auf Kurs sind?
Ergebnisse & Nachweise
- Umsetzungskonzept mit Projektorganisation
- Roadmap mit Wellen und Meilensteinen
- RACI-Matrix
- Budget- und Ressourcenplan
- Kennzahlenset
Phase 4 · Monate 3–9 · Anhang A × ISO/IEC 27090 5.3–5.7, Kapitel 6 und 7
Umsetzung der Kombi-Maßnahmen
Organisatorische und technische Maßnahmen werden umgesetzt — entlang der hoch bewerteten Kompromittierungstypen und mit Zero Trust als rotem Faden: Daten und Modelle schützen, Anwendungen und Agenten begrenzen, Missbrauch erkennen, Wirksamkeit testen.
GrundlageISO/IEC 27090:2026 5.3–5.7, 6.2–6.11, 7.2–7.9; ISO/IEC 27002:2022 8.15, 8.16, 8.27 (von ISO/IEC 27090 genannt); weitere Zuordnungen: VamiSec-Arbeitsinterpretation
Typische Stolpersteine
- Schutz nur über Prompt-Regeln statt über Rechte, Freigaben und Isolierung (kritisch)
- Keine Protokollierung der Inferenz — Missbrauch und Exfiltration bleiben unbemerkt (kritisch)
- Agenten mit dauerhaften, zu weit gefassten Werkzeugrechten (kritisch)
- Maßnahmen einzeln getestet, Wechselwirkungen übersehen (mittel)
- Modellwechsel und Retraining ohne Änderungsverfahren und Revalidierung (mittel)
Normanker
ISO/IEC 27090 5.3 Zero TrustISO/IEC 27090 5.4, 5.7ISO/IEC 27090 6.2–6.11ISO/IEC 27090 7.2–7.9Anhang A 8.15, 8.16, 8.27Anhang A 8.25–8.32
Arbeitsschritte
- Politik, KI-Sicherheitsrichtlinie und Nutzungsregeln für generative KI in Kraft setzen
- Zugriffe auf Trainingsdaten, Modelle und Retrieval-Quellen einzeln authentisieren und autorisieren
- Agentenaktionen einzeln prüfen, Werkzeugrechte aufgabenbezogen und befristet vergeben
- Ein- und Ausgabekontrollen gegen Prompt Injection und Output-Injection
- Protokollierung und Überwachung von Ein- und Ausgaben, Modellversion und Werkzeugaufrufen; Drosselung
- Entwicklungsumgebung schützen, Modellartefakte signieren, Datenherkunft nachweisen
- Red Teaming vor dem Go-live und nach wesentlichen Änderungen; Maßnahmen gemeinsam testen
Leitfrage für Leitung und CISO
Würden wir eine Prompt Injection, eine Modell-Exfiltration oder vergiftete Trainingsdaten heute bemerken — und wer reagiert dann wie?
Ergebnisse & Nachweise
- Freigegebene Richtlinien mit Versionsstand
- Rechtekonzepte und Konfigurationen
- Protokollierungs- und Überwachungsnachweise
- Red-Team- und Abnahmeberichte mit Befundbehandlung
- Änderungstickets mit Revalidierung
Phase 5 · Monate 6–10 · ISO/IEC 27001 7.5, 8.1 · Anhang A 5.9, 5.33
Migration von Prozessen & Daten
Bestehende ISMS-Prozesse übernehmen die KI-Fälle, Bestandsdaten wandern in ein gemeinsames Datenmodell mit Mehrfach-Mapping — mit Probelauf, Abnahme und erhaltener Nachweishistorie.
GrundlageISO/IEC 27001:2022 7.5, 8.1; Anhang A 5.9, 5.33, 8.32; Vorgehen: VamiSec-Methodik
Typische Stolpersteine
- Migration kurz vor dem Audit — Nachweishistorie und Auditspur gehen verloren (kritisch)
- Altlasten 1:1 übernommen: Dubletten, verwaiste Maßnahmen, fehlende Eigentümer (mittel)
- Mapping nur auf ein Rahmenwerk — die Mehrfachnutzung für ISO/IEC 42001, KI-Verordnung oder NIS2 ist verbaut (mittel)
- Parallele KI-Prozesse neben dem ISMS bleiben bestehen (mittel)
Normanker
ISO/IEC 27001 7.5ISO/IEC 27001 8.1Anhang A 5.9Anhang A 5.33Anhang A 8.32
Arbeitsschritte
- Prozesslandkarte: Asset-, Risiko-, Änderungs-, Lieferanten-, Vorfall- und Schwachstellenmanagement um KI erweitern
- Bestandsaufnahme aller Register, Maßnahmenlisten, Nachweise und Auditfeststellungen
- Zieldatenmodell mit Mehrfach-Mapping festlegen
- Bereinigung: Dubletten zusammenführen, Eigentümer und Gültigkeiten ergänzen
- Probelauf mit Stichproben, Abnahme durch die Fachverantwortlichen
- Umstellung zum Stichtag, kurzer Parallelbetrieb, Archivierung unter Wahrung der Aufbewahrungspflichten
Leitfrage für Leitung und CISO
Finden wir nach der Migration jede Maßnahme, jedes Risiko und jeden Nachweis an genau einer Stelle — mit Historie?
Ergebnisse & Nachweise
- Prozesslandkarte (Soll) mit KI-Erweiterungen
- Migrationskonzept und Abnahmeprotokoll
- Mapping-Tabelle der Rahmenwerke
- Archivkonzept für Altdaten
Phase 6 · Monate 6–10 · ISO/IEC 27001 7.2, 7.3 · Anhang A 6.3, 6.8
Zielgruppenspezifische Schulungen
Jede Zielgruppe lernt, welche KI-Bedrohung sie verhindern, erkennen oder melden muss — von der Geschäftsleitung über ML-Engineering, Entwicklung, Betrieb, Einkauf und Datenschutz bis zu internen Auditoren und allen Beschäftigten.
GrundlageISO/IEC 27001:2022 7.2, 7.3, 7.5; Anhang A 6.3, 6.8; Inhalte abgeleitet aus ISO/IEC 27090 Kapitel 5 bis 7; Formate: VamiSec-Empfehlung
Typische Stolpersteine
- ML-Engineering ohne praktische Übungen zu Datenvergiftung und Modelldiebstahl (kritisch)
- Keine Teilnahme- und Wirksamkeitsnachweise (kritisch)
- Einheitsschulung für alle — sie verfehlt Leitung und Fachleute gleichermaßen (mittel)
- Die Leitung wird nur informiert, nicht zu Entscheidungen befähigt (mittel)
Normanker
ISO/IEC 27001 7.2ISO/IEC 27001 7.3Anhang A 6.3Anhang A 6.8
Arbeitsschritte
- Kompetenzprofile je Rolle mit Soll und Ist
- Briefing für die Leitung: Verantwortung, Risikoappetit, Entscheidungen
- Fachtrainings für ML-Engineering, Entwicklung und Betrieb mit Übungen
- Workshops für Einkauf sowie Datenschutz und Recht
- Training für interne Auditoren zur Prüfung von KI-Maßnahmen
- Awareness für alle: sichere Nutzung generativer KI und Meldewege
- Wirksamkeit messen: Wissenstests, Übungsszenarien, Meldequote
Leitfrage für Leitung und CISO
Weiß jede Rolle, welche KI-Bedrohung sie verhindern, erkennen oder melden muss — und können wir das belegen?
Ergebnisse & Nachweise
- Schulungskonzept und Kompetenzmatrix
- Teilnahmenachweise je Zielgruppe
- Ergebnisse von Wissenstests und Übungen
- Schulungsquote als Kennzahl
Phase 7 · Monate 9–11 · ISO/IEC 27001 9.2, 10.2 · ISO 19011 · ISO/IEC 27007
Internes Audit
Unabhängige Auditoren prüfen, ob die KI-Maßnahmen umgesetzt und wirksam sind — mit KI-Stichproben, Wirksamkeitstests und Korrekturmaßnahmen. Prüfmaßstab sind ISO/IEC 27001 und die eigene Erklärung zur Anwendbarkeit, nicht ISO/IEC 27090.
GrundlageISO/IEC 27001:2022 9.2, 10.2; ISO 19011:2026; ISO/IEC 27007:2020
Typische Stolpersteine
- Auditoren prüfen ihre eigene Umsetzung — die Objektivität ist verletzt (kritisch)
- KI nur per Dokumentenprüfung auditiert, ohne Stichproben (mittel)
- Auditkriterien „nach ISO/IEC 27090“ statt nach der Erklärung zur Anwendbarkeit (mittel)
- Feststellungen ohne Ursachenanalyse geschlossen (mittel)
Normanker
ISO/IEC 27001 9.2ISO/IEC 27001 10.2ISO 19011ISO/IEC 27007
Arbeitsschritte
- Auditprogramm risikobasiert um KI-Systeme und KI-Maßnahmen erweitern
- Auditoren mit KI-Fachkompetenz oder technische Experten einsetzen
- Stichproben: Berechtigungen, Protokolle, Änderungstickets, Red-Team-Befunde, Lieferantenbewertungen
- Wirksamkeitstests, etwa ein gezielter Prompt-Injection-Testfall
- Feststellungen klassifizieren, Ursachen analysieren, Korrekturmaßnahmen nachverfolgen
Leitfrage für Leitung und CISO
Hat jemand Unabhängiges geprüft, dass die KI-Maßnahmen nicht nur beschrieben sind, sondern wirken?
Ergebnisse & Nachweise
- Auditprogramm und Auditpläne
- Auditberichte mit KI-Stichproben
- Plan der Korrekturmaßnahmen
- Wirksamkeitsprüfung der Korrekturen
Phase 8 · Monat 11 · ISO/IEC 27001 9.1, 9.3, 10.1
Management Review
Die Leitung bewertet das kombinierte ISMS mit KI-spezifischen Eingaben — Kennzahlen, Vorfälle, Red-Team-Ergebnisse, Regulatorik — und trifft dokumentierte Entscheidungen zu Risikoappetit, Ressourcen und Zertifizierung.
GrundlageISO/IEC 27001:2022 9.1, 9.3, 10.1
Typische Stolpersteine
- Folienvortrag ohne dokumentierte Entscheidung (kritisch)
- KI-Themen fehlen in den Eingaben (mittel)
- Keine Kennzahlen, nur Projektstatus (mittel)
Normanker
ISO/IEC 27001 9.1ISO/IEC 27001 9.3ISO/IEC 27001 10.1
Arbeitsschritte
- Eingaben um die KI-Lage ergänzen: Inventar, Risiken, Vorfälle, Red-Team-Ergebnisse, Regulatorik
- Kennzahlen für KI-Sicherheit berichten
- Entscheidungsvorlagen statt Statusberichte vorbereiten
- Entscheidungen zu Risikoappetit, Ressourcen, Geltungsbereich und Zertifizierung protokollieren
- Ziele für den nächsten Zyklus festlegen
Leitfrage für Leitung und CISO
Welche Entscheidung trifft die Leitung heute zu KI-Risiken — und ist sie dokumentiert?
Ergebnisse & Nachweise
- Protokoll mit Entscheidungen
- Kennzahlenbericht
- Aktualisierte Ziele
- Go- oder No-Go-Entscheidung für das Zertifizierungsaudit
Phase 9 · optional · ISO/IEC 27001 durch eine akkreditierte Stelle · ISO/IEC 17021-1, 27006-1
Optional: Zertifizierungsaudit
Eine akkreditierte Zertifizierungsstelle prüft in zwei Stufen das ISMS nach ISO/IEC 27001 — mit den KI-Systemen im Geltungsbereich und den KI-Maßnahmen in der Erklärung zur Anwendbarkeit. Ein Zertifikat nach ISO/IEC 27090 gibt es nicht.
GrundlageISO/IEC 27001:2022; ISO/IEC 27006-1:2024; Akkreditierungsstand ISO/IEC 42001 in Deutschland: DAkkS-Datenbank, 22.10.2026
Typische Stolpersteine
- Werbung mit „ISO-27090-zertifiziert“ — irreführend (kritisch)
- Stufe-2-Audit zu früh, ohne Betriebsnachweise (kritisch)
- Der Geltungsbereich klammert die KI-Systeme aus, nach denen Kunden fragen (mittel)
- Kein vollständiger Zyklus aus internem Audit und Management Review vor dem Audit (mittel)
Normanker
ISO/IEC 27001ISO/IEC 17021-1ISO/IEC 27006-1optional ISO/IEC 42001
Arbeitsschritte
- Zertifizierungsstelle auswählen, Geltungsbereich und Auditdauer abstimmen
- Stufe-1-Audit: Dokumentation und Zertifizierungsreife
- Stufe-2-Audit: Wirksamkeit vor Ort mit KI-Stichproben
- Abweichungen fristgerecht beheben
- Überwachungsaudits und Rezertifizierung planen, neue KI-Systeme nachziehen
- Optional: kombiniertes Audit mit ISO/IEC 42001 prüfen
Leitfrage für Leitung und CISO
Brauchen wir das Zertifikat für Kunden, Ausschreibungen oder Aufsicht — und deckt der Geltungsbereich die KI-Systeme ab, nach denen gefragt wird?
Ergebnisse & Nachweise
- Auditberichte Stufe 1 und Stufe 2
- Plan der Korrekturmaßnahmen
- Zertifikat mit Geltungsbereich
- Plan für die Überwachungsaudits
Querschnitt · über alle Phasen · ISO/IEC 27001 5.1, 5.3, 7.4
Projektsteuerung, Rollen & Kommunikation
Das Kombi-Projekt braucht eine Steuerung, die Managementsystem und KI-Fachlichkeit zusammenhält: einen Lenkungskreis, klare Rollen, Kommunikation mit Beschäftigten, Kunden und Lieferanten und ein Change Management, das Akzeptanz schafft.
GrundlageISO/IEC 27001:2022 5.1, 5.3, 7.4; Anhang A 5.2, 5.8
Typische Stolpersteine
- KI-Sicherheit hängt an einer einzelnen Person in der Data-Science-Abteilung (kritisch)
- Fachbereiche sehen das Projekt als IT-Pflichtübung (mittel)
- Kunden und Lieferanten erfahren zu spät von neuen Anforderungen (gering)
Normanker
ISO/IEC 27001 5.1, 5.3ISO/IEC 27001 7.4Anhang A 5.2Anhang A 5.8
Arbeitsschritte
- Lenkungskreis mit festen Terminen und Entscheidungsrechten
- Rollenmodell mit Eigentümern je KI-System
- Kommunikationsplan nach innen und außen
- Regelmäßige Fortschrittsberichte mit Kennzahlen
Leitfrage für Leitung und CISO
Hält jemand Managementsystem und KI-Fachlichkeit zusammen — mit Mandat und Zeit?
Ergebnisse & Nachweise
- Projektauftrag und Protokolle des Lenkungskreises
- Rollenmodell und RACI
- Kommunikationsplan
Querschnitt · über alle Phasen · ISO/IEC 27001 7.5 · Anhang A 5.33, 5.37
Dokumentierte Information & Nachweisführung
Jede Phase erzeugt Nachweise, die später im Audit tragen müssen: gelenkte Dokumente mit Versionsstand, Aufzeichnungen über Umsetzung und Wirksamkeit und eine Nachweis-Matrix, die jede Maßnahme mit ihren Belegen verbindet.
GrundlageISO/IEC 27001:2022 7.5; Anhang A 5.33, 5.37
Typische Stolpersteine
- Nachweise verstreut in Mails, Chats und Laufwerken (kritisch)
- Dokumente ohne Versionsstand und Freigabe (mittel)
- Aufbewahrungsfristen für Nachweise nicht geregelt (mittel)
Normanker
ISO/IEC 27001 7.5Anhang A 5.33Anhang A 5.37
Arbeitsschritte
- Nachweis-Matrix: Maßnahme, Beleg, Ablageort, Eigentümer, Gültigkeit
- Dokumentenlenkung für KI-Richtlinie, Modellkarten, Herkunftsnachweise und Testberichte
- Nachweise automatisiert erzeugen, wo möglich — etwa aus Protokollierung und Ticketsystem
- Aufbewahrung und Archivierung regeln
Leitfrage für Leitung und CISO
Könnten wir morgen jedem Auditor für jede KI-Maßnahme den Beleg zeigen?
Ergebnisse & Nachweise
- Nachweis-Matrix
- Regel zur Dokumentenlenkung
- Archiv- und Aufbewahrungskonzept
Kombinierte Gap-Analyse
Leitfaden
Vorgehen im Detail: vom Integrationsprinzip bis zum Zertifikat
Elf Kapitel: das Integrationsprinzip, die neun Phasen mit Arbeitsschritten, Tabellen und Nachweisen, dazu Aufwand, typische Fehler und Erfolgsfaktoren.
Das Integrationsprinzip: Warum ein ISMS reicht
ISO/IEC 27001 und ISO/IEC 27090 sind keine konkurrierenden Normen, sondern zwei Schichten derselben Aufgabe: Die eine regelt das Managementsystem, die andere den KI-spezifischen Inhalt.
ISO/IEC 27001 ist eine Anforderungsnorm: Sie legt fest, was ein Informationssicherheits-Managementsystem leisten muss, und ist deshalb zertifizierbar. ISO/IEC 27090 ist ein Leitfaden: Sie beschreibt, welche Bedrohungen KI-Systeme spezifisch treffen, woran man sie erkennt und wie man sie abwehrt. Ein eigenes Managementsystem verlangt sie nicht, sondern setzt auf die etablierte Praxis von ISO/IEC 27001 und 27002 auf — zwei verbindlich formulierte Sätze in ihrem Grundsatzabschnitt verlangen, Informationssicherheits-Controls risikobasiert umzusetzen und KI-spezifische Kompromittierungen über den gesamten Lebenszyklus zu berücksichtigen.
| Merkmal | ISO/IEC 27001:2022 | ISO/IEC 27090:2026 | Im Kombi-Modell |
|---|---|---|---|
| Dokumenttyp | Anforderungsnorm für Managementsysteme | Leitfaden mit Bedrohungs- und Maßnahmenbeschreibungen | 27001 trägt das System, 27090 liefert die KI-Inhalte |
| Zertifizierbar | Ja, durch akkreditierte Zertifizierungsstellen | Nein — kein Zertifikat, kein Audit „nach 27090“ | Zertifikat nach 27001 mit KI-Systemen im Geltungsbereich |
| Kernstück | Kapitel 4 bis 10 und 93 Controls in Anhang A | Neun Kompromittierungstypen, Querschnittsthemen, Annex A bis C | Ein Risikoregister, eine Erklärung zur Anwendbarkeit |
| Risikologik | Risikobeurteilung und -behandlung mit Abgleich gegen Anhang A | Bedrohungen mit Folgen, Erkennung und Abwehr je Typ | Die neun Typen als Bedrohungskatalog der Risikobeurteilung |
| Sprachfassung | Deutsche Fassung DIN EN ISO/IEC 27001:2024-01 | Nur Englisch, keine deutsche Fassung | Begriffe zweisprachig im Glossar führen |
| Prüfmaßstab | Auditkriterien für Zertifizierung und internes Audit | Kein Auditmaßstab; wirkt über die Erklärung zur Anwendbarkeit | Auditoren prüfen die KI-Maßnahmen als Teil der SoA |
Gegenüberstellung: VamiSec, Stand 10/2026.
Zwei Andockpunkte tragen das ganze Modell
Erstens die Risikobeurteilung: Die neun Kompromittierungstypen werden für jedes KI-System im Geltungsbereich bewertet — im selben Register und mit derselben Methodik wie alle anderen Informationssicherheitsrisiken. Zweitens die Erklärung zur Anwendbarkeit: ISO/IEC 27001 lässt Maßnahmen aus beliebigen Quellen zu und verlangt den Abgleich gegen Anhang A. Die Abwehrhinweise der ISO/IEC 27090 werden so zu Controls des ISMS, die umgesetzt, überwacht, auditiert und im Zertifizierungsaudit mitgeprüft werden.
- Kein zweites Managementsystem, keine zweite Risikomethodik, keine zweite Dokumentenlenkung
- Jede Maßnahme genau einmal, mehrfach gemappt — auf Anhang A, ISO/IEC 27090 und bei Bedarf ISO/IEC 42001 oder die KI-Verordnung
- Internes Audit, Management Review und Zertifizierungsaudit prüfen die KI-Maßnahmen mit
- Wer noch kein ISMS hat, baut ISMS und KI-Profil in einem Projekt auf
Kombinierte Gap-Analyse: ISMS-Reife und KI-Abdeckung in einem Durchgang
Die Gap-Analyse beantwortet zwei Fragen gleichzeitig: Wie weit erfüllt das ISMS die Anforderungen der ISO/IEC 27001? Und wie weit sind die KI-Systeme gegen die Inhalte der ISO/IEC 27090 abgesichert?
Getrennte Analysen erzeugen doppelte Interviews und widersprüchliche Ergebnisse. Wir prüfen deshalb jede Anforderung der Kapitel 4 bis 10 und jedes relevante Control aus Anhang A einmal — und bewerten dabei, ob die KI-Ausprägung mit abgedeckt ist. Hinzu kommt der Blick auf die KI-spezifischen Inhalte der ISO/IEC 27090, die in ISO/IEC 27001 keine direkte Entsprechung haben: die neun Kompromittierungstypen, Zero Trust für Modelle und Agenten, Red Teaming, Wechselwirkungen von Maßnahmen und das Nachlassen ihrer Wirksamkeit über die Zeit.
- Scoping und Kontext
Kick-off mit Leitung und ISMS-Team: Ziele der Initiative wie Zertifikat, Kundenanforderungen oder KI-Verordnung, vorläufiger Geltungsbereich, interessierte Parteien mit KI-Anforderungen.
- KI-Inventur
Alle KI-Systeme erfassen — selbst entwickelt, im eigenen Tenant betrieben, als API oder SaaS genutzt oder in Standardsoftware eingebettet; der Abgleich mit Beschaffung, Lizenzbestand, Code-Repositories und Netzwerkdaten deckt Schatten-KI auf.
- Dokumentensichtung
Politik, Risikomethodik, Risikoregister, Erklärung zur Anwendbarkeit, Prozessbeschreibungen, Lieferantenbewertungen und vorhandene KI-Richtlinien.
- Interviews und Stichproben
CISO und ISMS-Team, IT-Betrieb, ML-Engineering und Data Science, Softwareentwicklung, Einkauf, Datenschutz und Fachbereiche; technische Stichproben zu Zugriffsrechten auf Modelle und Daten, zur Protokollierung und zu Ein- und Ausgabefiltern.
- Bewertung in Reifegraden
Jede Anforderung in vier Stufen von „nicht vorhanden“ bis „wirksam und geprüft“ — doppelt bewertet für die ISMS-Anforderung und ihre KI-Ausprägung.
- Gap-Register und Management-Summary
Lücken mit Risiko, Aufwand, Verantwortlichen und Priorität; Heatmap je Normkapitel und je KI-System; die zehn wichtigsten Lücken für die Leitung.
Was die Gap-Analyse liefert
- Erstfassung des KI-Inventars mit Eigentümern und Kritikalität
- Gap-Register ISO/IEC 27001 × ISO/IEC 27090 mit Reifegraden
- Relevanzbewertung der neun Kompromittierungstypen je KI-System
- Heatmap und Management-Summary mit Prioritäten und grober Aufwandsschätzung
- Empfehlung zu Geltungsbereich und Zertifizierungspfad
Kombinierter Maßnahmenplan: ein Register, eine Erklärung zur Anwendbarkeit
Aus den Lücken wird ein einziger Maßnahmenplan — risikobasiert, mit eindeutigen Eigentümern und mehrfach gemappt statt mehrfach geführt.
Grundlage ist die Risikobeurteilung: Für jedes KI-System im Geltungsbereich werden die relevanten Kompromittierungstypen nach Eintrittswahrscheinlichkeit und Folgen bewertet. Die Risikobehandlung wählt dann Maßnahmen — aus Anhang A, aus ISO/IEC 27090 oder aus eigener Ableitung — und gleicht sie gegen Anhang A ab, damit kein notwendiges Control fehlt. So entsteht eine erweiterte Erklärung zur Anwendbarkeit, die für jede Maßnahme Quelle, Begründung und Umsetzungsstatus nennt.
Zwei Wege in die Erklärung zur Anwendbarkeit
KI-Ausprägung bestehender Controls
Wo ein Control aus Anhang A die Bedrohung im Kern abdeckt, wird es um die KI-Ausprägung erweitert — etwa Protokollierung um Ein- und Ausgaben, Modellversion und Werkzeugaufrufe, Lieferantenbeziehungen um Modellanbieter, Änderungssteuerung um Modellwechsel und Retraining.
Zusätzliche KI-Controls
Wo es keine Entsprechung gibt, entsteht ein eigenes Control mit Kennung, Beschreibung, Quelle in ISO/IEC 27090, Bezug zum behandelten Risiko und Eigentümer — zum Beispiel die Drosselung der Modellnutzung gegen Exfiltration oder die Revalidierung von Maßnahmen nach dem Retraining.
| Kompromittierungstyp | Kombi-Maßnahme (Beispiel) | Andockpunkt in Anhang A (VamiSec-Zuordnung) |
|---|---|---|
| Data Poisoning | Herkunftsnachweis und Integritätsprüfung je Datensatz, Datenlimitierung | Inventar, Datenmaskierung, sicherer Entwicklungslebenszyklus |
| Evasion | Robustheitstests mit manipulierten Eingaben, Erkennung bösartiger Eingaben | Überwachung von Aktivitäten, Sicherheitsprüfung bei Entwicklung und Abnahme |
| Membership Inference | Datenminimierung, Begrenzung der Ausgaben, Bewertung mit dem Datenschutz | Datenschutz, Datenmaskierung, Verhinderung von Datenlecks |
| Model Exfiltration | Ratenlimits und Drosselung, Überwachung der Abfragemuster, Protokollierung | Protokollierung, Überwachung von Aktivitäten, Zugangssteuerung |
| Model Inversion | Begrenzung der Ausgaben, Datenlimitierung, Tests auf Rückschlüsse | Datenschutz, Datenmaskierung |
| Direct Model Poisoning | Geschützte Entwicklungsumgebung, Signaturen und Prüfsummen für Modellartefakte | Trennung der Umgebungen, Zugriff auf Quellcode, sicherer Entwicklungslebenszyklus |
| Sensitive Model Output | Ausgabefilter, Datenlimitierung im Training und im Kontext | Verhinderung von Datenlecks, Klassifizierung |
| Prompt Injection | Trennung von Anweisung und Daten, Eingabefilter, Freigaben für folgenreiche Aktionen | Anforderungen an die Anwendungssicherheit, sichere Codierung, Überwachung |
| Output mit Injection-Angriffen | Ausgaben als nicht vertrauenswürdig behandeln, kodieren und prüfen, Allowlists | Anforderungen an die Anwendungssicherheit, sichere Codierung |
Die Zuordnung zu Anhang A ist eine VamiSec-Arbeitsinterpretation; ISO/IEC 27090 selbst nennt nur die Controls der ISO/IEC 27002 zu Protokollierung, Überwachung und sicherer Systemarchitektur als direkte Anker.
Priorisieren statt alles gleichzeitig
- No-Regret-Maßnahmen zuerst: KI-Inventar, Eigentümer, Zugriffsschutz, Protokollierung, Nutzungsregeln für generative KI
- Dann nach Risiko: die kritischsten KI-Systeme und die hoch bewerteten Kompromittierungstypen
- Fristen berücksichtigen: Kundenaudits, nächstes Überwachungsaudit, Hochrisiko-Pflichten der KI-Verordnung ab Dezember 2027
- Restrisiken durch die Risikoeigentümer formal akzeptieren lassen — nicht durch das Projektteam
Umsetzungskonzept und Roadmap
Das Umsetzungskonzept macht den Maßnahmenplan steuerbar: Wer entscheidet, wer liefert, in welcher Reihenfolge, mit welchem Budget — und woran die Leitung den Fortschritt erkennt.
ISO/IEC 27001 verlangt, Änderungen am ISMS geplant durchzuführen — die KI-Erweiterung ist eine solche Änderung; bewährt ist, Zweck, mögliche Folgen, Ressourcen und Zuständigkeiten vorab festzulegen. Das schützt ein bestehendes Zertifikat, weil das ISMS während des Umbaus funktionsfähig bleibt, und gibt einem Neuaufbau eine klare Struktur. Das Konzept umfasst Projektorganisation, Arbeitspakete, Abhängigkeiten, Budget, Kommunikation und Kennzahlen.
| Rolle | Aufgabe im Kombi-Projekt |
|---|---|
| Lenkungskreis (Leitung) | Mandat, Budget, Risikoappetit für KI, Entscheidung über Geltungsbereich und Zertifizierung |
| ISMS-Verantwortliche / CISO | Gesamtsteuerung, Methodik, Erklärung zur Anwendbarkeit, Audit-Vorbereitung |
| KI-Security-Lead | Fachliche Führung der KI-Maßnahmen, Schnittstelle zu ML-Engineering und Entwicklung |
| Eigentümer je KI-System | Risikobewertung, Umsetzung im eigenen Bereich, Akzeptanz von Restrisiken |
| IT-Betrieb und SOC | Protokollierung, Überwachung und Vorfallbearbeitung für KI-Systeme |
| Einkauf und Lieferantenmanagement | KI-Anforderungen an Anbieter, Verträge, Bewertungen |
| Datenschutz und Recht | Datenschutzrisiken aus Trainingsdaten und Ausgaben, regulatorische Pflichten |
Roadmap in Wellen
- Welle 0 · Wochen 1–4Mandat und Sofortmaßnahmen
Geltungsbereich bestätigen, KI-Inventar vervollständigen, Eigentümer benennen, Nutzungsregeln für generative KI veröffentlichen, Zugriffe auf Modelle und Daten bereinigen, Protokollierung für die kritischsten Systeme einschalten.
- Welle 1 · Monate 2–4Governance und Methodik
Politik und KI-Sicherheitsrichtlinie verabschieden, den Risikobehandlungsplan aus Phase 2 starten, Lieferantenanforderungen festlegen.
- Welle 2 · Monate 3–8Technische Maßnahmen
Zero Trust für Daten, Modelle und Agenten, Ein- und Ausgabekontrollen, Schutz der Entwicklungsumgebung, Überwachung und Drosselung, Red Teaming der kritischsten Systeme.
- Welle 3 · Monate 6–10Migration und Schulung
Prozesse und Daten migrieren, zielgruppenspezifische Schulungen, Kennzahlen messen, Nachweise sammeln.
- Welle 4 · Monate 9–12Prüfen und entscheiden
Internes Audit, Korrekturmaßnahmen, Management Review und die Entscheidung über das Zertifizierungsaudit.
Die Zeitangaben sind Orientierungswerte aus Projekten für einen gemeinsamen Neuaufbau mit einer überschaubaren Zahl von KI-Systemen. Bei einem bestehenden, zertifizierten ISMS entfallen große Teile der Wellen 1 und 4 — die KI-Erweiterung lässt sich dann häufig bis zum nächsten Überwachungsaudit einbringen.
Kennzahlen für die Steuerung
- Anteil der KI-Systeme mit Eigentümer, Risikobeurteilung und Eintrag in der Erklärung zur Anwendbarkeit
- Anteil der kritischen KI-Systeme mit Inferenz-Protokollierung und Überwachung
- Offene Befunde aus Red Teaming und Audit nach Alter und Schwere
- Schulungsquote je Zielgruppe
- Termintreue der Arbeitspakete gegenüber der Roadmap
Umsetzung der Kombi-Maßnahmen
Umgesetzt wird organisatorisch und technisch — und jede Maßnahme hinterlässt einen Nachweis, den internes Audit und Zertifizierung später brauchen.
Organisatorisch beginnt die Umsetzung mit Regeln, die alle betreffen: der um KI ergänzten Politik, Nutzungsregeln für generative KI, der Klassifizierung von Trainings-, Prompt- und Ausgabedaten und einem Änderungsverfahren, das Modellwechsel, Retraining und Änderungen an System-Prompts oder Retrieval-Quellen wie Software-Änderungen behandelt. Technisch folgt die Umsetzung den Kompromittierungstypen, die in der Risikobeurteilung hoch bewertet wurden.
Zero Trust als roter Faden
ISO/IEC 27090 überträgt die Zero-Trust-Prinzipien, die ISO/IEC 27002 für sichere Systemarchitekturen beschreibt, auf KI: Zugriffe auf Trainingsdaten, Modelle und Retrieval-Quellen werden einzeln authentisiert und autorisiert, KI-Anwendungen erhalten klare Grenzen, Aktionen von KI-Agenten werden einzeln geprüft, Rechte nur für die Aufgabe und befristet vergeben, und das Verhalten der Systeme wird kontinuierlich überwacht. Diese Prinzipien ziehen sich durch alle Abwehrhinweise der Norm.
Daten und Modelle
Herkunftsnachweise und Integritätsprüfungen für Datensätze, Datenlimitierung, geschützte und getrennte Entwicklungsumgebungen, Signaturen und Prüfsummen für Modellartefakte.
Anwendung und Laufzeit
Trennung von Anweisung und Daten, Ein- und Ausgabefilter, Ausgaben als nicht vertrauenswürdig behandeln, Freigaben für folgenreiche Aktionen, Drosselung gegen massenhafte Abfragen.
Erkennung und Reaktion
Protokollierung von Ein- und Ausgaben, Modellversion und Werkzeugaufrufen; Überwachung auf Missbrauch, Exfiltrationsmuster und Drift; Playbooks für KI-Vorfälle im bestehenden Vorfallmanagement.
Testen und Halten
Red Teaming vor dem Go-live und nach wesentlichen Änderungen, gemeinsames Testen aller Maßnahmen wegen möglicher Wechselwirkungen, Revalidierung nach dem Retraining — denn die Wirksamkeit von Maßnahmen kann über die Zeit nachlassen.
Nachweise, die Sie jetzt sammeln
- Freigegebene Richtlinien und Nutzungsregeln mit Versionsstand
- Konfigurationen und Rechtekonzepte für Modelle, Daten und Agenten
- Protokollierungs- und Überwachungsnachweise mit Beispielauswertungen
- Testberichte aus Red Teaming und Abnahmetests mit Befundbehandlung
- Änderungstickets für Modellwechsel und Retraining mit Revalidierung
Migration von Prozessen und Daten
Die KI-Erweiterung schafft keine Parallelwelt: Bestehende ISMS-Prozesse werden erweitert, Bestandsdaten in ein gemeinsames Datenmodell überführt — mit lückenloser Nachweishistorie.
Migration hat zwei Ebenen. Auf der Prozessebene übernehmen die vorhandenen ISMS-Prozesse die KI-Fälle, statt dass neben dem ISMS ein eigener KI-Prozesskosmos entsteht. Auf der Datenebene werden Register, Maßnahmen und Nachweise aus Tabellen, Wikis und Alt-Werkzeugen in ein konsolidiertes Datenmodell überführt, in dem jede Maßnahme genau einmal existiert und auf mehrere Rahmenwerke zeigt.
| Bestehender ISMS-Prozess | Erweiterung um KI |
|---|---|
| Asset- und Inventarmanagement | KI-Systeme, Modelle, Datensätze, Prompts und Werkzeugrechte; KI-Stückliste |
| Risikomanagement | Bedrohungskatalog mit den neun Kompromittierungstypen, Neubewertung bei Modell- und Datenänderungen |
| Änderungsmanagement | Modellwechsel, Retraining, Änderungen an System-Prompts und Retrieval-Quellen mit Revalidierung |
| Lieferantenmanagement | Modellanbieter, Datensatzquellen, ML-Bibliotheken und MLOps-Werkzeuge mit KI-Fragebogen |
| Vorfallmanagement | Erkennungsmerkmale je Bedrohungstyp, KI-Playbooks, Beweissicherung einschließlich Prompts und Modellversion |
| Schwachstellenmanagement | Sicherheitshinweise für ML-Frameworks, Modell-Server und KI-Clients, fixierte Versionen |
| Protokollierung und Überwachung | Ein- und Ausgaben, Werkzeugaufrufe, Abfragemuster, Drift |
| Lenkung dokumentierter Information | KI-Richtlinie, Modellkarten, Herkunftsnachweise, Red-Team-Berichte |
Datenmigration in fünf Schritten
- Bestandsaufnahme
Welche Register, Maßnahmenlisten, Nachweise und Auditfeststellungen existieren wo — und in welcher Qualität?
- Zieldatenmodell
Ein Modell für Werte, Risiken, Controls, Nachweise und Lieferanten mit Mehrfach-Mapping auf ISO/IEC 27001, ISO/IEC 27090 und bei Bedarf ISO/IEC 42001, KI-Verordnung, NIS2 oder DORA.
- Bereinigung
Dubletten zusammenführen, Eigentümer und Gültigkeiten ergänzen, verwaiste Maßnahmen klären — nicht jede Altlast verdient die Migration.
- Probelauf und Abnahme
Testmigration mit Stichproben, Abnahme durch die Fachverantwortlichen, Abgleich der Zählstände.
- Umstellung und Archiv
Stichtag, kurzer Parallelbetrieb, Archivierung der Altdaten unter Wahrung der Aufbewahrungspflichten — die Nachweishistorie muss für das nächste Audit erhalten bleiben.
Zielgruppenspezifische Schulungen
ISO/IEC 27001 verlangt Kompetenz für Rollen mit Sicherheitsbezug und Bewusstsein bei allen Beschäftigten. Für KI heißt das: Jede Zielgruppe lernt, welche Bedrohung sie verhindern, erkennen oder melden muss.
Die Inhalte leiten sich aus den Kompromittierungstypen und den Maßnahmen ab, die in Phase 2 festgelegt wurden — deshalb unterscheiden sie sich je Rolle deutlich. Eine Einheitsschulung für alle verfehlt sowohl die Geschäftsleitung, die Risiken bewerten und Ressourcen freigeben muss, als auch das ML-Engineering, das konkrete Angriffe auf Daten und Modelle verhindern soll.
| Zielgruppe | Schwerpunkte | Format (Vorschlag) |
|---|---|---|
| Geschäftsleitung und Vorstand | Verantwortung, Risikoappetit für KI, Kernbedrohungen, regulatorischer Rahmen, Entscheidungen im Management Review | Briefing, 90 bis 120 Minuten, jährlich |
| CISO, ISB und ISMS-Team | ISO/IEC 27090 im Detail, Risikomethodik, Erweiterung der Erklärung zur Anwendbarkeit, Audit-Vorbereitung | Workshop, 1 bis 2 Tage |
| ML-Engineering und Data Science | Data Poisoning, Direct Model Poisoning, Datenherkunft, sichere ML-Pipeline, Schutz der Entwicklungsumgebung, Red Teaming | Training mit Übungen, 1 bis 2 Tage |
| Softwareentwicklung | Prompt Injection, Ausgabeverarbeitung, sichere RAG- und Agentenarchitekturen, Tests | Training mit Übungen, 1 Tag |
| IT-Betrieb und SOC | Inferenz-Protokollierung, Erkennung von Missbrauch und Exfiltration, Drosselung, KI-Playbooks | Training, ½ bis 1 Tag |
| Einkauf und Lieferantenmanagement | Fragen an Modellanbieter, Vertragsklauseln, KI-Stückliste, Bewertung von Datensatzquellen | Workshop, ½ Tag |
| Datenschutz und Recht | Membership Inference, Model Inversion, sensible Ausgaben, Schnittstellen zu DSGVO und KI-Verordnung | Workshop, ½ Tag |
| Interne Auditoren | KI-Maßnahmen prüfen, Stichproben, Nachweise bewerten, Prüffragen je Kompromittierungstyp | Training, 1 Tag |
| Alle Beschäftigten | Sichere Nutzung generativer KI, keine vertraulichen Daten in nicht freigegebene Dienste, Auffälligkeiten melden | E-Learning, 30 bis 45 Minuten, jährlich und anlassbezogen |
Formate und Umfänge sind VamiSec-Empfehlungen; sie richten sich nach Zahl und Kritikalität der KI-Systeme.
Wirksamkeit belegen
- Kompetenzprofil je Rolle mit Soll und Ist
- Teilnahmenachweise und kurze Wissenstests
- Praxisnachweise wie bestandene Übungsszenarien
- Kennzahlen im Management Review: Schulungsquote je Zielgruppe, Meldungen von Auffälligkeiten
Internes Audit: KI-Maßnahmen unabhängig prüfen
Das interne Audit zeigt der Leitung — und später der Zertifizierungsstelle —, ob die KI-Maßnahmen nicht nur beschrieben, sondern umgesetzt und wirksam sind.
ISO/IEC 27001 verlangt interne Audits in geplanten Abständen, ein Auditprogramm mit Häufigkeit, Methoden, Verantwortlichkeiten und Berichtswegen sowie objektive und unparteiische Auditoren. Leitfäden dafür sind ISO 19011 für Audits von Managementsystemen und ISO/IEC 27007 für ISMS-Audits. Prüfmaßstab sind ISO/IEC 27001 und die eigenen Vorgaben — für die KI-Maßnahmen also die Erklärung zur Anwendbarkeit. ISO/IEC 27090 ist kein Auditmaßstab; sie wirkt über die Maßnahmen, die Sie aus ihr übernommen haben.
Typische Prüffragen mit KI-Bezug
- Sind alle produktiven KI-Systeme im Inventar — und stimmt das Inventar mit Beschaffung und Netzwerkdaten überein?
- Liegt für jedes KI-System im Geltungsbereich eine aktuelle Risikobeurteilung mit den relevanten Kompromittierungstypen vor?
- Entsprechen die Zugriffsrechte auf Modelle, Trainingsdaten und Retrieval-Quellen dem Rechtekonzept? Stichprobe aus den Berechtigungen.
- Werden Ein- und Ausgaben, Modellversion und Werkzeugaufrufe protokolliert und ausgewertet? Stichprobe aus den Protokollen.
- Wurde vor dem letzten Modellwechsel getestet und revalidiert? Stichprobe aus den Änderungstickets.
- Sind Befunde aus Red Teaming behandelt und nachverfolgt?
- Sind Modellanbieter bewertet und vertraglich verpflichtet?
| Bestandteil | Kombi-Ausprägung |
|---|---|
| Auditprogramm | Risikobasiert: kritischste KI-Systeme und hoch bewertete Kompromittierungstypen zuerst; alle Kapitel und relevanten Controls im Zertifizierungszyklus |
| Auditoren | Unabhängig von der Umsetzung; KI-Fachkompetenz im Team oder als technische Experten hinzugezogen |
| Methoden | Interviews, Dokumentenprüfung, Stichproben, Begehung der ML-Pipeline, Wirksamkeitstests wie ein gezielter Prompt-Injection-Testfall |
| Feststellungen | Nichtkonformitäten, Beobachtungen und Verbesserungspotenziale mit Ursachenanalyse und Korrekturmaßnahmen |
| Zeitpunkt | Vor dem Zertifizierungsaudit mindestens ein vollständiger Durchlauf über den Geltungsbereich |
Management Review: Die Leitung entscheidet über KI-Risiken
In der Managementbewertung zieht die Leitung Bilanz und trifft die Entscheidungen, die das ISMS weiterentwickeln. Für das Kombi-Modell kommen KI-spezifische Eingaben und Entscheidungen hinzu.
ISO/IEC 27001 legt fest, was die Leitung in geplanten Abständen bewerten muss: den Stand der Maßnahmen aus früheren Managementbewertungen, Veränderungen bei internen und externen Themen sowie bei den Erfordernissen interessierter Parteien, Rückmeldungen zur Informationssicherheitsleistung mit Nichtkonformitäten, Mess- und Auditergebnissen und Zielerreichung, Rückmeldungen interessierter Parteien, Ergebnisse der Risikobeurteilung und den Stand der Risikobehandlung sowie Verbesserungsmöglichkeiten. Ergebnis sind dokumentierte Entscheidungen.
| Eingabe nach ISO/IEC 27001 | KI-Ausprägung im Kombi-Modell |
|---|---|
| Veränderungen bei Themen und interessierten Parteien | Neue KI-Systeme und Funde von Schatten-KI, Kundenanforderungen, Fristen der KI-Verordnung, Normentwicklung wie die Datenschutznorm ISO/IEC 27091 |
| Nichtkonformitäten und Korrekturmaßnahmen | Offene KI-Feststellungen aus Audit und Betrieb |
| Überwachungs- und Messergebnisse | Kennzahlen: Inventarabdeckung, Protokollierung, Zeit bis zur Erkennung, Drift |
| Auditergebnisse | Ergebnisse des internen Audits zu KI-Maßnahmen, Red-Team-Befunde |
| Ergebnisse der Risikobeurteilung | KI-Risikolage je System, neue Bedrohungen aus Vorfällen und Bedrohungsinformationen |
| Verbesserungsmöglichkeiten | Automatisierte Nachweise, Integration eines KI-Managementsystems nach ISO/IEC 42001 |
Entscheidungen, die im Protokoll stehen sollten
- Risikoappetit für KI und Akzeptanz der Restrisiken für die kritischsten Systeme
- Ressourcen für die nächsten Wellen der Roadmap
- Anpassungen des Geltungsbereichs bei neuen KI-Systemen
- Go oder No-Go für das Zertifizierungsaudit
- Ziele und Kennzahlen für den nächsten Zyklus
Zertifizierungsaudit: ISO 27001 mit KI im Geltungsbereich
Wer einen externen Nachweis braucht, lässt das kombinierte ISMS durch eine akkreditierte Zertifizierungsstelle prüfen. Zertifiziert wird ISO/IEC 27001 — die KI-Maßnahmen werden als Teil der Erklärung zur Anwendbarkeit mitgeprüft.
- Auswahl der Zertifizierungsstelle
Eine akkreditierte Stelle wählen, in Deutschland über die DAkkS akkreditiert; Geltungsbereich, Standorte und Auditdauer abstimmen. Die Anforderungen an die Stellen regeln ISO/IEC 17021-1 und ISO/IEC 27006-1.
- Stufe-1-Audit
Prüfung der Dokumentation und der Zertifizierungsreife: Geltungsbereich mit KI-Systemen, Risikobeurteilung, Erklärung zur Anwendbarkeit, Planung und Durchführung von internem Audit und Management Review.
- Stufe-2-Audit
Prüfung der Wirksamkeit vor Ort: Interviews, Begehungen und Stichproben — bei KI-Systemen etwa Rechtekonzepte, Protokolle, Testberichte und Änderungsnachweise.
- Korrekturmaßnahmen und Entscheidung
Abweichungen werden innerhalb der Fristen der Zertifizierungsstelle behoben; danach entscheidet die Stelle über die Zertifizierung.
- Zertifikat und Zyklus
Das Zertifikat gilt drei Jahre; in den Folgejahren finden Überwachungsaudits statt, danach die Rezertifizierung. Neue KI-Systeme werden über Geltungsbereich und Erklärung zur Anwendbarkeit nachgezogen.
Was auf dem Zertifikat steht — und was nicht
Das Zertifikat bescheinigt ein ISMS nach ISO/IEC 27001 für einen beschriebenen Geltungsbereich. Schließt dieser die KI-Systeme ein, ist ihre Sicherheit Teil des zertifizierten Managementsystems. Eine Aussage „nach ISO/IEC 27090 zertifiziert“ trägt das Zertifikat nicht, und sie darf auch in der Kommunikation nicht entstehen. Sauber ist: „ISMS nach ISO/IEC 27001 zertifiziert; die Maßnahmen für unsere KI-Systeme orientieren sich an ISO/IEC 27090.“
Optional: ISO/IEC 42001 kombiniert auditieren
Wer zusätzlich das Management von KI insgesamt nachweisen will — Folgenabschätzung, Verantwortlichkeiten, Lebenszyklus, Datenqualität —, kann ein KI-Managementsystem nach ISO/IEC 42001 integrieren. Beide Normen folgen derselben Grundstruktur, kombinierte Audits sind möglich. Zu beachten: Am 22.10.2026 war in Deutschland keine DAkkS-akkreditierte Zertifizierungsstelle für ISO/IEC 42001 gelistet; Angebote mit Akkreditierung anderer Akkreditierungsstellen sollten einzeln geprüft werden.
Aufwand, typische Fehler und Erfolgsfaktoren
Was kombinierte Projekte gelingen lässt — und woran sie in der Praxis am häufigsten scheitern.
| Ausgangslage | Typischer Pfad | Orientierung Dauer |
|---|---|---|
| ISMS nach ISO/IEC 27001 zertifiziert, KI nur genutzt | KI-Erweiterung als geplante Änderung, Einbringen ins nächste Überwachungsaudit | etwa 3 bis 6 Monate |
| ISMS zertifiziert, eigene Modelle oder Fine-Tuning | Erweiterung mit voller Tiefe für Daten, Modelle und Entwicklung | etwa 6 bis 9 Monate |
| Kein ISMS, KI im Einsatz | Gemeinsamer Aufbau von ISMS und KI-Profil | etwa 9 bis 12 Monate bis zur Zertifizierungsreife |
| Hochrisiko-KI oder kritische Funktion | ISMS mit KI-Profil, zusätzlich ISO/IEC 42001 und Abgleich mit der KI-Verordnung | projektabhängig — früh starten |
Orientierungswerte aus Projekten; maßgeblich sind Zahl und Art der KI-Systeme, Reife der Ausgangslage und verfügbare Ressourcen.
Sieben Fehler, die wir häufig sehen
- Ein zweites Register oder ein eigenes KI-Managementsystem neben dem ISMS — doppelte Pflege, widersprüchliche Bewertungen
- ISO/IEC 27090 als Checkliste abgehakt statt über die Risikobeurteilung priorisiert
- Schatten-KI in Standardsoftware und SaaS übersehen
- Schutz nur über Prompt-Regeln statt über Rechte, Freigaben und Isolierung
- Keine Protokollierung der Inferenz — Vorfälle bleiben unbemerkt, Audits ohne Nachweis
- Migration kurz vor dem Audit, die Nachweishistorie geht verloren
- Werbung mit „ISO-27090-zertifiziert“ — irreführend und wettbewerbsrechtlich angreifbar
Erfolgsfaktoren
- Sichtbares Mandat der Leitung mit Risikoappetit für KI
- Eigentümer je KI-System im Fachbereich, nicht nur in der IT
- Ein Datenmodell, mehrfach gemappt
- Frühe No-Regret-Maßnahmen für schnelle Wirkung
- Red Teaming als Wirksamkeitsnachweis
- Schulungen nach Zielgruppe statt Einheitskurs
Selbstbewertung
Kombi-Gap-Check: ISMS-Reife und KI-Abdeckung in einem Durchgang
Phase 1 im Kleinen: bis zu 33 Fragen in acht Handlungsfeldern, jede mit Fundstelle in ISO/IEC 27001, ihrem Anhang A oder ISO/IEC 27090. Vier Profilangaben steuern Fragen und Zielniveau. Das Ergebnis — Readiness-Index, Radar, größte Lücken, Fahrplan und Nachweisliste — ersetzt keine moderierte Gap-Analyse, zeigt aber in rund 15 Minuten, wo Sie stehen. Stufen, Zielniveaus und Zuordnungen sind eine Einordnung von VamiSec.
0 / 33 Fragen beantwortet
Ihre Auswertung
Noch nicht alle Fragen beantwortet — die Auswertung ist vorläufig.
Ihre größten Lücken
Noch nicht alle Fragen beantwortet — die Auswertung ist vorläufig.
Der Button führt zum Formular; dort können Sie Ihr Ergebnis optional mitsenden.
Ihre Antworten bleiben in Ihrem Browser. Nichts wird gespeichert oder übertragen, solange Sie es nicht selbst über das Formular senden.
Kostenloses Whitepaper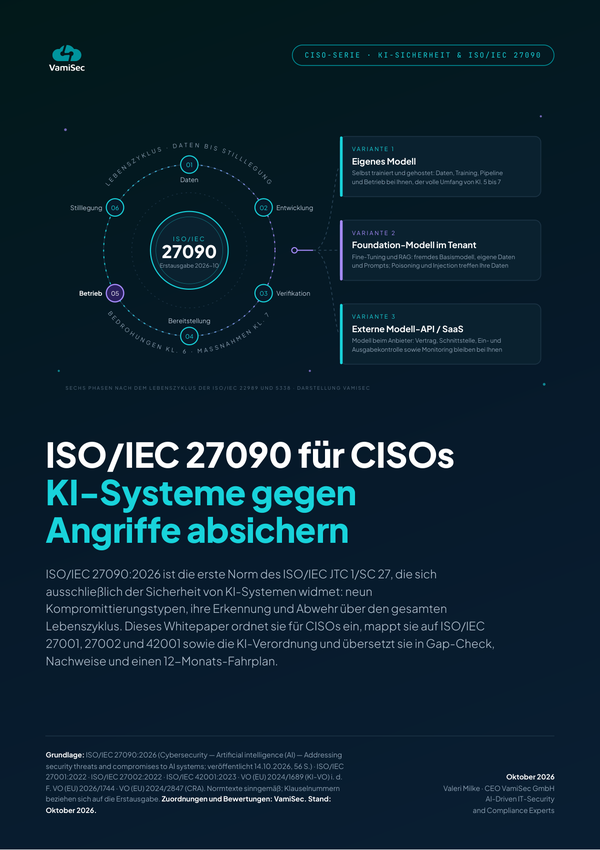
ISO/IEC 27090 für CISOs — die Arbeitsgrundlage für das kombinierte Projekt
Unser Whitepaper zur ISO/IEC 27090 liefert die Bausteine, die Sie für das kombinierte Vorgehen brauchen: Bedrohungssteckbriefe für die Risikobeurteilung, SoA-Hinweise und Mapping-Matrix für den Maßnahmenplan, Prüffragen und Nachweis-Matrix für internes Audit und Management Review — mit Fundstellen und klar getrennt nach Norm, Regulatorik und VamiSec-Empfehlung.
- Management Summary und Kernaussagen für die Vorstandsvorlage — Leitfaden statt Zertifikat, Status, Aufbau und DACH-Lage
- Neun Bedrohungssteckbriefe mit Erkennung und Abwehr, Lebenszyklus-Zuordnung und Realfall-Tabelle 2023 bis 2026
- Mapping-Matrix auf ISO/IEC 27002, ISO/IEC 42001, KI-Verordnung, NIST, MITRE ATLAS, OWASP und ETSI
- Self-Assessment-Raster, SoA-Hinweise, Prüffragen für Revision und Audit, Nachweis-Matrix, Kennzahlen und ein 12-Monats-Fahrplan
Was das Whitepaper für das kombinierte Vorgehen liefert
Bedrohungssteckbriefe für Phase 1
Jeder der neun Kompromittierungstypen mit Beschreibung, Folgen, Erkennung und Abwehr in eigenen Worten, zugeordnet zu Lebenszyklusphase und Asset — als Bedrohungskatalog für die Risikobeurteilung.
SoA-Hinweise und Mapping-Matrix für Phase 2
Hinweise, wie ISO/IEC 27090 als Quelle in der Erklärung zur Anwendbarkeit geführt wird, und eine Matrix der 27090-Maßnahmenfamilien gegen ISO/IEC 27002, ISO/IEC 42001, KI-Verordnung, NIST, MITRE ATLAS, OWASP und ETSI.
Fahrplan für Phase 3
Ein 12-Monats-Fahrplan mit 100-Tage-Start, der sich in die Roadmap des kombinierten Projekts einfügt.
Prüffragen und Nachweis-Matrix für die Phasen 7 und 8
Prüffragen für Revision und internes Audit, eine Nachweis-Matrix und Kennzahlen — direkt nutzbar für das interne Audit und die Managementbewertung.
Vertiefung
ISO/IEC 27090 im Detail: neun Bedrohungen, Lebenszyklus, Navigator
Diese Seite zeigt das kombinierte Vorgehen. Was ISO/IEC 27090 im Einzelnen beschreibt — Status und Gliederung, die neun Kompromittierungstypen mit Erkennung und Abwehr und die Zuordnung zum KI-Lebenszyklus —, erklärt unser Deep Dive zur Norm, ergänzt um drei Bezugsvarianten vom eigenen Modell bis zur externen API und einen Fundstellen-Navigator mit KI-Verordnung, NIST, MITRE ATLAS und OWASP.
ISO/IEC 27090:2026veröffentlicht 14.10.2026, 56 Seiten
9Kompromittierungstypen in Kapitel 6
3Annexe: Lebenszyklus, KI-Varianten, föderiertes Lernen
- Status, Entstehung und Gliederung der Norm mit allen Stufen des Normungsverfahrens
- Bedrohungen je Lebenszyklusphase mit Prüffragen und Nachweisen
- Fundstellen-Navigator mit Mapping auf KI-Verordnung, NIST, MITRE ATLAS und OWASP
- ISO-27090-Gap-Check speziell für KI-Systeme
ISO/IEC 27090 ist ein Leitfaden; zertifizierbar sind ISO/IEC 27001 und ISO/IEC 42001.
Glossar
Glossar: Begriffe für das kombinierte Vorgehen
27 Begriffe aus ISO/IEC 27001, ISO/IEC 27090 und dem Zertifizierungsverfahren in Kurzdefinitionen und eigenen Worten; Fachbegriffe der jeweils anderen Sprache als Alternative.
27 von 27 Begriffen
- ISMSInformation security management system
- Informationssicherheits-Managementsystem nach ISO/IEC 27001: Regeln, Prozesse, Rollen und Nachweise, mit denen eine Organisation Informationssicherheit risikobasiert steuert und fortlaufend verbessert. Im Kombi-Modell trägt das ISMS auch die KI-Sicherheit.
- Erklärung zur AnwendbarkeitStatement of Applicability (SoA)
- Dokument nach ISO/IEC 27001, das alle notwendigen Maßnahmen nennt, ihre Aufnahme begründet, den Umsetzungsstand angibt und Ausschlüsse von Controls aus Anhang A rechtfertigt. Hier stehen die aus ISO/IEC 27090 abgeleiteten KI-Maßnahmen.
- Anhang AAnnex A
- Referenzkatalog der ISO/IEC 27001:2022 mit 93 Controls in vier Themenfeldern — organisatorisch, personell, physisch, technologisch. Er ist nicht abschließend: Zusätzliche Maßnahmen aus anderen Quellen wie ISO/IEC 27090 sind ausdrücklich zulässig.
- RisikobeurteilungRisk assessment
- Identifikation, Analyse und Bewertung von Informationssicherheitsrisiken nach festgelegten Kriterien. Im Kombi-Modell werden die neun Kompromittierungstypen der ISO/IEC 27090 als Bedrohungen je KI-System bewertet.
- RisikobehandlungsplanRisk treatment plan
- Plan, wie bewertete Risiken behandelt werden — mit Maßnahmen, Verantwortlichen und Terminen; die verbleibenden Restrisiken werden durch die Risikoeigentümer akzeptiert.
- Gap-AnalyseGap analysis
- Abgleich zwischen Ist-Zustand und Soll-Anforderungen. Die kombinierte Gap-Analyse bewertet jede Anforderung der ISO/IEC 27001 zusätzlich auf ihre KI-Ausprägung und ergänzt die KI-spezifischen Inhalte der ISO/IEC 27090.
- GeltungsbereichScope
- Grenzen und Anwendbarkeit des ISMS. Damit ein Zertifikat für KI etwas aussagt, müssen die relevanten KI-Systeme, Datenpipelines und Modellschnittstellen darin liegen.
- KI-SystemAI system
- Technisches System, das aus Eingaben mithilfe von Modellen Ausgaben wie Vorhersagen, Inhalte oder Entscheidungen erzeugt. ISO/IEC 27090 sieht KI-Systeme als integrierte Softwarekomponenten mit allen klassischen Schwachstellen plus neuen Bedrohungen durch Daten, manipulierte Eingaben und Aktionen von KI-Modellen.
- KI-InventarAI inventory, AI-BOM
- Verzeichnis aller KI-Systeme mit Modellen, Datensätzen, Prompts, Schnittstellen, Werkzeugrechten und Eigentümern; die KI-Stückliste ergänzt Versionen von Modellen, Datensätzen und Bibliotheken. Grundlage des KI-Governance-Programms der ISO/IEC 27090.
- KompromittierungstypType of compromise
- Kategorie eines KI-spezifischen Angriffs in Kapitel 6 der ISO/IEC 27090 — neun Typen, jeweils mit Beschreibung, Folgen, Erkennung und Abwehr.
- Data PoisoningDatenvergiftung
- Manipulation von Trainings-, Fine-Tuning- oder Retrieval-Daten, um das Modellverhalten gezielt oder ungezielt zu verändern. Gegenmittel sind Herkunftsnachweise, Integritätsprüfungen und Datenlimitierung.
- EvasionUmgehungsangriff, adversarial attack
- Gezielt veränderte Eingaben, die ein Modell zu falschen Ergebnissen verleiten; die Änderungen können für Menschen unmerklich sein.
- Model ExfiltrationModelldiebstahl, model extraction
- Nachbau oder Abzug eines Modells — auch über legitime Abfragen. Gegenmittel sind Drosselung, Ratenlimits, Protokollierung und Überwachung der Abfragemuster.
- Membership InferenceMitgliedschaftsinferenz
- Rückschluss darauf, ob ein bestimmter Datensatz im Training verwendet wurde — ein Vertraulichkeits- und Datenschutzrisiko.
- Model InversionModellinversion
- Rekonstruktion von Merkmalen der Trainingsdaten aus den Ausgaben eines Modells.
- Direct Model PoisoningDirekte Modellvergiftung
- Unmittelbare Manipulation eines Modells oder seiner Artefakte in Entwicklung oder Betrieb; Gegenmittel sind geschützte Entwicklungsumgebungen sowie Signaturen und Prüfsummen für Modellartefakte.
- Sensitive Model OutputSensible Modellausgabe
- Ausgaben, die schutzbedürftige Informationen preisgeben — etwa aus Trainingsdaten oder früheren Eingaben.
- Prompt InjectionPrompt-Injektion
- Inhalte, die als oder in einer Eingabeanweisung das Verhalten eines Modells manipulieren — direkt oder indirekt über Dokumente, Webseiten oder E-Mails, die das Modell verarbeitet.
- Output-InjectionOutput contains injection attacks
- Modellausgaben, die in nachgelagerten Systemen als Angriff wirken, etwa als Code, Abfrage oder Link. Deshalb werden Ausgaben stets als nicht vertrauenswürdig behandelt, kodiert und geprüft.
- Zero TrustZero-Trust-Prinzipien
- Grundsatz, keinem Zugriff implizit zu vertrauen. ISO/IEC 27090 überträgt ihn auf Trainingsdaten, Modellzugriff einschließlich RAG, Grenzen von KI-Anwendungen, Agentenaktionen und kontinuierliche Überwachung.
- Red TeamingAngriffssimulation
- Gezielte Angriffssimulation gegen KI-Systeme, um Schwachstellen und die Wirksamkeit von Maßnahmen zu prüfen — im Kombi-Modell ein zentraler Wirksamkeitsnachweis für Audit und Zertifizierung.
- ProvenienzData provenance
- Nachweisbare Herkunft und Verarbeitungsgeschichte von Daten und KI-Systemen — Voraussetzung, um Vergiftung und Manipulation eingrenzen zu können.
- Internes AuditInternal audit
- Planmäßige, objektive Prüfung, ob das ISMS die eigenen Vorgaben und ISO/IEC 27001 erfüllt und wirksam ist; im Kombi-Modell mit KI-Stichproben.
- Management ReviewManagementbewertung
- Bewertung des ISMS durch die Leitung in geplanten Abständen, mit festgelegten Eingaben und dokumentierten Entscheidungen über Verbesserungen und Änderungsbedarf.
- NichtkonformitätNonconformity
- Nichterfüllung einer Anforderung; verlangt Korrektur, Ursachenanalyse, Korrekturmaßnahme und die Prüfung ihrer Wirksamkeit.
- Stufe-1- und Stufe-2-AuditStage 1 / stage 2 audit
- Zweistufige Erstzertifizierung: Stufe 1 prüft Dokumentation und Zertifizierungsreife, Stufe 2 die Wirksamkeit vor Ort. Das Zertifikat gilt anschließend drei Jahre, mit Überwachungsaudits in den Folgejahren und einer Rezertifizierung.
- AIMSAI management system
- KI-Managementsystem nach ISO/IEC 42001 — zertifizierbar und optional mit dem ISMS kombinierbar, wenn das Management von KI insgesamt nachgewiesen werden soll.
FAQ
Häufige Fragen zur kombinierten Umsetzung von ISO 27001 und ISO 27090
Kurze Antworten auf typische Fragen aus Geschäftsleitung, CISO-Office, KI-Engineering, Compliance und Revision.
Ja — und das ist der naheliegende Weg. ISO/IEC 27090 ist ein Leitfaden ohne eigenes Managementsystem; sie setzt auf der Praxis von ISO/IEC 27001 und 27002 auf und ergänzt sie um neun KI-spezifische Kompromittierungstypen samt Erkennung und Abwehr. Im kombinierten Vorgehen fließen diese Typen in die Risikobeurteilung des ISMS und die Abwehrmaßnahmen in die Erklärung zur Anwendbarkeit; internes Audit, Management Review und Zertifizierungsaudit prüfen sie mit.
Nein. ISO/IEC 27090 stellt keine Anforderungen an ein Managementsystem und ist nicht zertifizierbar. Für die Steuerung nutzen Sie das ISMS nach ISO/IEC 27001 — mit einer Risikomethodik, einem Risikoregister, einer Erklärung zur Anwendbarkeit und einer Dokumentenlenkung. Wer zusätzlich das Management von KI insgesamt nachweisen will, kann ein KI-Managementsystem nach ISO/IEC 42001 integrieren; beide Normen teilen dieselbe Grundstruktur.
Nein. ISO/IEC 27090 ist ein Leitfaden; es gibt weder ein Zertifikat noch ein Audit „nach 27090“. Zertifiziert wird das ISMS nach ISO/IEC 27001 — mit einem Geltungsbereich, der die KI-Systeme einschließt, und einer Erklärung zur Anwendbarkeit, in der die aus ISO/IEC 27090 abgeleiteten Maßnahmen stehen. Aussagen wie „ISO-27090-zertifiziert“ oder „27090-konform“ sind irreführend.
Nicht zwingend nacheinander — aber ISO/IEC 27090 braucht einen Rahmen, in dem Risiken bewertet, Maßnahmen gesteuert und Nachweise geführt werden. Haben Sie kein ISMS, bauen Sie ISMS und KI-Profil am besten in einem Projekt auf; das vermeidet Doppelarbeit gegenüber zwei getrennten Vorhaben. Haben Sie ein ISMS, ist die Integration eine geplante Änderung, die sich in den laufenden Zertifizierungszyklus einfügt.
ISO/IEC 27001 verlangt, die gewählten Maßnahmen gegen Anhang A abzugleichen, lässt aber Maßnahmen aus beliebigen Quellen zu — Anhang A ist nicht abschließend. Die Abwehrhinweise der ISO/IEC 27090 werden entweder als KI-Ausprägung bestehender Controls geführt, etwa Protokollierung um Ein- und Ausgaben und Werkzeugaufrufe, oder als zusätzliche Controls mit eigener Kennung, Quelle, Begründung und Status. Jede Maßnahme steht genau einmal in der Erklärung und ist mehrfach gemappt.
In einem Durchgang statt zweimal: Scoping mit der Leitung, KI-Inventur über alle Bezugswege einschließlich Schatten-KI, Sichtung der ISMS-Dokumente, Interviews mit ISMS-Team, Betrieb, ML-Engineering, Entwicklung, Einkauf, Datenschutz und Fachbereichen, technische Stichproben und eine doppelte Reifegradbewertung je Anforderung — für die ISMS-Anforderung und ihre KI-Ausprägung. Ergebnis sind ein Gap-Register mit Prioritäten, eine Heatmap und eine Management-Summary. Den Einstieg erleichtert der Kombi-Gap-Check auf dieser Seite.
Das hängt von der Ausgangslage, von Zahl und Art der KI-Systeme und von den verfügbaren Ressourcen ab. Als Orientierung aus Projekten: mit zertifiziertem ISMS und reiner KI-Nutzung etwa drei bis sechs Monate, mit eigenen Modellen oder Fine-Tuning etwa sechs bis neun Monate, ein gemeinsamer Neuaufbau bis zur Zertifizierungsreife etwa neun bis zwölf Monate. Vor dem Zertifizierungsaudit braucht es Betriebsnachweise sowie mindestens einen Durchlauf von internem Audit und Management Review.
Auf der Prozessebene übernehmen die bestehenden ISMS-Prozesse die KI-Fälle — Inventar, Risiko-, Änderungs-, Lieferanten-, Vorfall- und Schwachstellenmanagement —, statt dass daneben eigene KI-Prozesse entstehen. Auf der Datenebene werden Register, Maßnahmen, Nachweise und Auditfeststellungen aus Tabellen, Wikis oder Alt-Werkzeugen in ein gemeinsames Datenmodell mit Mehrfach-Mapping überführt — mit Bereinigung, Probelauf, Abnahme und erhaltener Nachweishistorie.
Die Geschäftsleitung braucht ein Entscheidungsbriefing zu Verantwortung und Risikoappetit, das ISMS-Team die Methodik der Integration, ML-Engineering und Entwicklung praktische Trainings zu Datenvergiftung, Modelldiebstahl, Prompt Injection und Ausgabeverarbeitung, der Betrieb ein Training zur Erkennung von Missbrauch, Einkauf sowie Datenschutz und Recht ihre jeweiligen Schnittstellen, interne Auditoren die Prüfung von KI-Maßnahmen und alle Beschäftigten eine Awareness-Schulung zur sicheren Nutzung generativer KI. ISO/IEC 27001 verlangt dafür Kompetenz und Bewusstsein — samt Nachweisen.
Ob die KI-Maßnahmen aus der Erklärung zur Anwendbarkeit umgesetzt und wirksam sind: Vollständigkeit des KI-Inventars, aktuelle Risikobeurteilungen je System, Zugriffsrechte auf Modelle und Daten, Protokolle von Ein- und Ausgaben und Werkzeugaufrufen, Änderungsnachweise für Modellwechsel, behandelte Red-Team-Befunde und bewertete Modellanbieter. Prüfmaßstab sind ISO/IEC 27001 und die eigenen Vorgaben; ISO/IEC 27090 ist kein Auditmaßstab. Die Auditoren müssen objektiv und unparteiisch sein — sie prüfen nicht ihre eigene Umsetzung.
Alles, was ISO/IEC 27001 für die Managementbewertung verlangt — ergänzt um die KI-Lage: neue KI-Systeme und Funde von Schatten-KI, KI-Risiken und -Vorfälle, Kennzahlen wie Inventarabdeckung und Protokollierungsquote, Ergebnisse von internem Audit und Red Teaming, regulatorische Entwicklungen und Änderungen bei Lieferanten. Entscheidend sind die dokumentierten Entscheidungen: Risikoappetit, Ressourcen, Geltungsbereich und gegebenenfalls das Go für das Zertifizierungsaudit.
Ja, wenn die KI-Systeme im Geltungsbereich liegen. Der Auditor prüft das ISMS nach ISO/IEC 27001 — und damit auch die KI-Risiken in der Risikobeurteilung und die KI-Maßnahmen in der Erklärung zur Anwendbarkeit, im Stufe-1-Audit anhand der Dokumentation und im Stufe-2-Audit auf Wirksamkeit. Ein separates Audit nach ISO/IEC 27090 gibt es nicht; das Zertifikat bleibt ein ISO/IEC-27001-Zertifikat.
ISO/IEC 42001 ist die zertifizierbare Norm für KI-Managementsysteme und reicht über Sicherheit hinaus — etwa zu Folgenabschätzung, Verantwortlichkeiten und Datenqualität. ISO/IEC 27090 verweist für die Umsetzung eines KI-Governance-Programms auf sie und nennt zwei ihrer Maßnahmen zur Entwicklungsdokumentation sowie zu Betrieb und Überwachung. Im Kombi-Modell ist ISO/IEC 42001 eine Option: Wer das Management von KI insgesamt nachweisen will, integriert sie und lässt beide Systeme kombiniert auditieren. Am 22.10.2026 war in Deutschland keine DAkkS-akkreditierte Zertifizierungsstelle für ISO/IEC 42001 gelistet.
Sie hilft bei der Umsetzung, ersetzt aber keine Konformitätsbewertung. Die KI-Verordnung verlangt für Hochrisiko-KI, soweit angemessen, Maßnahmen gegen Datenvergiftung, Modellvergiftung, Umgehungsangriffe und Vertraulichkeitsangriffe — Bedrohungen, die die Kompromittierungstypen der ISO/IEC 27090 abdecken. Eine Konformitätsvermutung entsteht weder aus ISO/IEC 27090 noch aus einem ISO-27001-Zertifikat; die dafür vorgesehene harmonisierte Norm prEN 18282 steht noch im Entwurf. Die Hochrisiko-Pflichten gelten für Systeme nach Anhang III ab 2. Dezember 2027 und für KI in Produkten nach Anhang I ab 2. August 2028.
Ja. ISO/IEC 27090 richtet sich an Organisationen, die KI-Systeme entwickeln oder nutzen. Bei reiner Nutzung verschiebt sich der Schwerpunkt: Lieferantenbewertung und Verträge mit Modellanbietern, Regeln, welche Daten in welche Dienste dürfen, Schutz vor Datenabfluss, Zugriffssteuerung, Protokollierung und — bei generativer KI — Schutz vor Prompt Injection und unsicherer Ausgabeverarbeitung.
Nein. ISO/IEC 27090:2026 liegt nur auf Englisch vor; DIN, Austrian Standards und SNV vertreiben das englische ISO-Original. ISO/IEC 27001 gibt es dagegen als deutsche Fassung DIN EN ISO/IEC 27001:2024-01. Für das kombinierte Projekt empfehlen wir ein zweisprachiges Glossar, damit Risikobeurteilung, Erklärung zur Anwendbarkeit und Schulungen dieselben Begriffe verwenden.
Standards & Quellen
Die Inhalte dieser Seite basieren auf den folgenden öffentlich verfügbaren Leitfäden und Studien.
ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection — Information security management systems — Requirements
Anforderungsnorm für das ISMS: Kapitel 4 bis 10 und Anhang A mit 93 Controls; Grundlage von Risikobeurteilung, Erklärung zur Anwendbarkeit, internem Audit und Managementbewertung.
ISO/IEC 27001:2022/Amd 1:2024 — Climate action changes
Ergänzt Kontext und interessierte Parteien um die Prüfung klimabezogener Themen; keine neuen Controls.
DIN EN ISO/IEC 27001:2024-01 — Informationssicherheitsmanagementsysteme — Anforderungen
Deutsche Fassung der ISO/IEC 27001:2022; geändert durch DIN EN ISO/IEC 27001/A1:2024-11.
ISO/IEC 27002:2022 — Information security controls
Umsetzungshinweise zu den 93 Controls; ISO/IEC 27090 verweist auf ihre Kapitel 5 bis 8 sowie auf Protokollierung, Überwachung und sichere Systemarchitektur.
ISO/IEC 27090:2026 — Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems
Leitfaden, veröffentlicht am 14.10.2026, 56 Seiten, nur Englisch: neun Kompromittierungstypen mit Erkennung und Abwehr; nicht zertifizierbar.
ISO/IEC 27000:2026 — Überblick und Begriffe der 27000er-Familie
Sechste Ausgabe der Begriffsnorm vom 03.07.2026; Quelle der Definitionen von Vertraulichkeit, Integrität und Verfügbarkeit in ISO/IEC 27090.
ISO/IEC 27003:2017 — Information security management systems — Guidance
Leitfaden zur Umsetzung der Anforderungen der ISO/IEC 27001; eine Überarbeitung befindet sich im Entwurfsstadium.
ISO/IEC 27005:2022 — Guidance on managing information security risks
Leitfaden für das Informationssicherheits-Risikomanagement — methodische Grundlage für die Bewertung der KI-Kompromittierungstypen.
ISO/IEC 27006-1:2024 — Requirements for bodies providing audit and certification of information security management systems — Part 1: General
Regelt zusammen mit ISO/IEC 17021-1 die Anforderungen an Zertifizierungsstellen, unter anderem Auditablauf und Auditdauer.
ISO/IEC 27007:2020 — Guidelines for information security management systems auditing
Leitfaden für ISMS-Audits, ergänzend zu ISO 19011 — Grundlage für das interne Audit mit KI-Stichproben.
ISO 19011:2026 — Guidelines for auditing management systems
Leitfaden für Auditprogramme, Auditdurchführung und Auditorenkompetenz; vierte Ausgabe, ersetzt ISO 19011:2018.
ISO/IEC 42001:2023 — Artificial intelligence — Management system
Zertifizierbare Norm für KI-Managementsysteme; ISO/IEC 27090 verweist für das KI-Governance-Programm auf sie und nennt zwei ihrer Annex-A-Maßnahmen.
ISO/IEC 22989:2022 und ISO/IEC 5338:2023 — KI-Begriffe und KI-Lebenszyklusprozesse
ISO/IEC 22989 ist normative Verweisung der ISO/IEC 27090; beide Normen bilden die Grundlage für den Lebenszyklus, dem die Norm Angriffe zuordnet.
ISO/IEC 23894:2023 — Artificial intelligence — Guidance on risk management
Leitfaden für KI-Risikomanagement — hilfreich für die Bewertungsmethodik der KI-Risiken im ISMS.
Verordnung (EU) 2024/1689 (KI-Verordnung)
Anforderungen an Hochrisiko-KI einschließlich Genauigkeit, Robustheit und Cybersicherheit; ISO/IEC 27090 begründet keine Konformitätsvermutung.
Verordnung (EU) 2026/1744 (Digital Omnibus zur KI-Verordnung)
Feste Geltungsdaten der Hochrisiko-Pflichten: 2. Dezember 2027 für Anhang III, 2. August 2028 für Anhang I.
Datenbank akkreditierter Stellen
Stand 22.10.2026: zahlreiche akkreditierte Zertifizierungsstellen für ISO/IEC 27001, keine für ISO/IEC 42001.
ISO 27001 und ISO 27090 in einem Projekt — ohne Doppelarbeit
Wir starten mit der kombinierten Gap-Analyse und liefern Maßnahmenplan, Roadmap und Umsetzung aus einer Hand — über Migration und zielgruppenspezifische Schulungen bis zum Management Review und auf Wunsch zur Zertifizierungsreife; das interne Audit übernimmt ein von der Umsetzung unabhängiges Team.