

Forschungsfeld · Kryptografie
Post-Quantum-Kryptografie: von der Krypto-Inventur zur Krypto-Agilität
Ein hinreichend großer Quantencomputer bricht RSA und elliptische Kurven – und „Harvest now, decrypt later“ macht langlebige Daten schon heute angreifbar. Vami Research ordnet Bedrohung, NIST-Standards und die Fristen von EU und BSI ein und zeigt den Weg von der Krypto-Inventur über die CBOM bis zur Krypto-Agilität als Architekturprinzip.
- Quantum Readiness
- Harvest now, decrypt later
- Mosca-Test
- CBOM
- ML-KEM & ML-DSA
- Krypto-Agilität
- BSI TR-02102-1
- Deep Dives
- 1
- Whitepaper
- 1
- Lösungen
- 0
Die Standards stehen – es fehlt an Sichtbarkeit
Die Migration betrifft fast ausschließlich asymmetrische Verfahren: Auf einem kryptografisch relevanten Quantencomputer bricht der Shor-Algorithmus RSA, Diffie-Hellman und elliptische Kurven und damit fast jede TLS-Schlüsseleinigung; AES-256 und SHA-384 gelten weiterhin als sicher. Weil Angreifer Verkehr heute mitschneiden und später entschlüsseln können, zählt nicht das Datum des Q-Day, sondern die Schutzdauer der Daten. Das BSI plant mit der Arbeitshypothese, dass ein solcher Rechner Anfang der 2030er-Jahre nicht auszuschließen ist.
Die Technik ist da: Seit dem 13. August 2024 sind ML-KEM, ML-DSA und SLH-DSA als NIST-Standards final, hybride Schlüsseleinigung ist in Chrome, Edge und Firefox Default. Die EU-Roadmap vom Juni 2025 sieht nationale Pläne bis Ende 2026 und quantensichere Hochrisiko-Anwendungsfälle bis Ende 2030 vor; das BSI empfiehlt rein klassische Schlüsseleinigung nur noch bis Ende 2031. Was meist fehlt, sind Sichtbarkeit, Priorisierung und ein Programm.
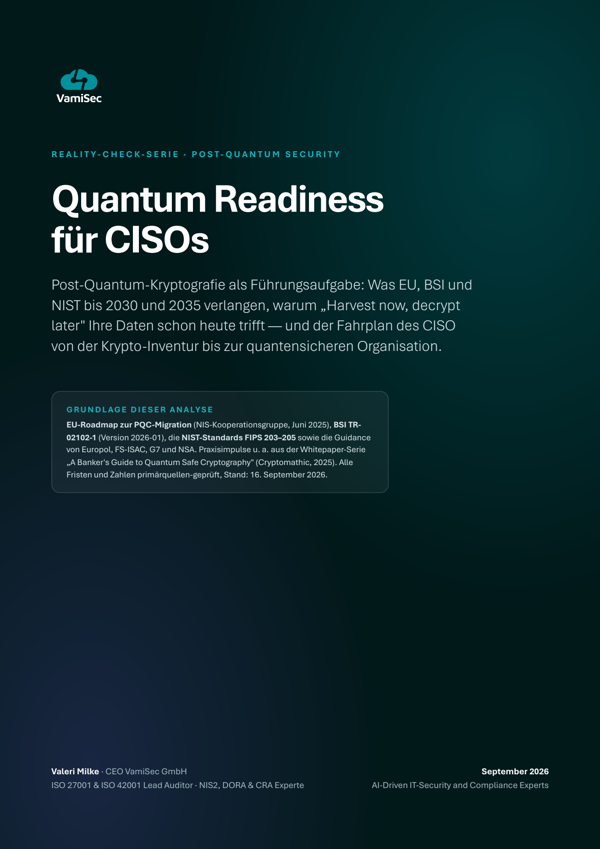
Vami Research bündelt verifizierte Fakten mit Primärquellen, die Denkwerkzeuge Mosca-Test, Migrationswellen und CBOM sowie den Fahrplan im CISO-Whitepaper „Quantum Readiness für CISOs“ mit Stand September 2026. Im Christmas Special des VamiGRC Christmas Bootcamps am 12. Dezember 2026, in Sankt Augustin und live auf LinkedIn und YouTube, steht die CBOM im Mittelpunkt: erst sichtbar machen, wo welche Kryptografie steckt, dann migrieren.
Offene Fragen der Praxis
- 01
Welche Daten sind durch „Harvest now, decrypt later“ schon heute exponiert?
Unser Ansatz
Wir rechnen den Mosca-Test je Datenklasse: Übersteigen Schutzdauer x plus Migrationsdauer y die Zeit z bis zum kryptografisch relevanten Quantencomputer, sind heute abgegriffene Daten vor Ablauf ihrer Schutzdauer entschlüsselbar. Typisch exponiert sind Finanz- und Gesundheitsdaten, Verträge, Konstruktionsdaten, Identitäten und PKI-Stammschlüssel.
- 02
Wo steckt welche Kryptografie – und wie wird daraus ein belastbares Inventar?
Unser Ansatz
Wir erheben Kryptografie werkzeuggestützt über Netz und Protokolle, PKI und Zertifikate, Code, HSM und KMS, Cloud und Lieferkette – als Discovery-Projekt statt E-Mail-Umfrage. Das Ergebnis ist eine CBOM, etwa im CycloneDX-Format. Eine erste belastbare Inventur ist im Mittelstand in vier bis sechs Wochen machbar.
- 03
Wie wird der nächste Algorithmuswechsel zur Routine statt zum Projekt?
Unser Ansatz
Wir verankern Krypto-Agilität als Architekturprinzip: Algorithmen und Schlüssellängen in zentralen Policies statt im Anwendungscode, eine Krypto-Abstraktionsschicht und zentrales Key Management mit HSM-Verankerung. Der Praxistest ist eine Frage: Wie lange dauert es, an allen extern erreichbaren Diensten die Schlüsseleinigung zu wechseln?
- 04
Welche Fristen gelten für die Migration – und wie verbindlich sind sie?
Unser Ansatz
Wir gleichen jedes System gegen beide Zeitpläne ab: Die EU-Roadmap zielt auf den weitestgehenden Abschluss bis Ende 2035, die BSI TR-02102-1 sieht die Umstellung bei sehr hohem Schutzbedarf bis Ende 2030 und die Ablösung klassischer Signaturverfahren bis Ende 2035 vor. Formal sind beides Empfehlungen, faktisch der Maßstab, an dem Aufsicht und Prüfer den Stand der Technik messen.
Was wir festhalten
- 01
Langlebige Daten sind schon heute exponiert, ohne dass ein Alarm anschlägt
Angreifer zeichnen verschlüsselten Verkehr und kopierte Datenbestände heute auf, um sie nach Verfügbarkeit eines kryptografisch relevanten Quantencomputers zu entschlüsseln; NIST und CISA warnen vor diesem Muster. Auch Perfect Forward Secrecy hilft nicht, weil ephemere Diffie-Hellman-Handshakes ebenso fallen. Für langlebige Daten ist die Migration ein Gegenwartsthema.
Beleg: Post-Quantum-Kryptografie
- 02
Krypto-Pflichten gelten schon heute – nicht erst ab 2030
Unabhängig von den Fristen 2030 und 2035 gelten Krypto-Pflichten bereits: DORA verlangt seit Januar 2025 dokumentierte Policies für Verschlüsselung und Schlüsselmanagement samt Zertifikatsregister, NIS2 nennt Kryptografie als Pflichtmaßnahme nach Stand der Technik, PCI DSS 4.0.1 fordert seit März 2025 ein jährlich geprüftes Inventar der Cipher-Suites und Protokolle.
- 03
Ohne CBOM keine belastbare Priorisierung
Migriert wird nur, was bekannt ist. Eine Cryptography Bill of Materials inventarisiert Algorithmen, Schlüssellängen, Zertifikate und Bibliotheken samt Fundorten maschinenlesbar, etwa im CycloneDX-Format. Anders als eine Excel-Liste ist sie versionierbar, diffbar und in CI/CD prüfbar – und bedient Migration, Compliance und Einkauf aus einer Quelle.
Beleg: Post-Quantum-Kryptografie
- 04
Krypto-Agilität ist eine Architekturentscheidung
Die Standards bleiben in Bewegung: NIST hat mit HQC ein Backup-Verfahren ausgewählt, dessen Standard für 2027 erwartet wird, FN-DSA steht in der Finalisierung, und der NIST-Entwurf IR 8547 stuft RSA-2048 und P-256 ab 2030 als „deprecated“ ein. Wer Algorithmen über Konfiguration statt Hardcoding steuert, macht den nächsten Wechsel zur Routine statt zum Projekt.
Wie wir vorgehen
Wir behandeln Post-Quantum-Kryptografie als Programm, nicht als Algorithmustausch: erst Sichtbarkeit, dann Risiko, dann Architektur – belegt mit Primärquellen von NIST, EU und BSI.
Mosca-Test je Datenklasse
Schutzdauer plus Migrationsdauer gegen die Zeit bis zum kryptografisch relevanten Quantencomputer rechnen – daraus folgt, welche Datenflüsse zuerst migrieren.
Krypto-Inventur als Discovery
Netz und Protokolle, PKI, Code, HSM und KMS, Cloud und Lieferkette werkzeuggestützt erheben – nicht per Umfrage.
CBOM im CycloneDX-Format
Kryptografische Bestandteile maschinenlesbar inventarisieren: versionierbar, diffbar und in CI/CD prüfbar.
Migrationswellen
Von Quick Wins wie dem Abschalten von SHA-1, 3DES und RSA-1024 über hybride Schlüsseleinigung bis zur gekapselten Legacy mit Ablaufdatum bis 2035.
Fristen- und Pflichten-Mapping
EU-Roadmap, BSI TR-02102-1, DORA, NIS2 und PCI DSS je System abgleichen und Pflicht von terminierter Empfehlung trennen.
Krypto-Assets im GRC-Graphen
Krypto-Assets mit Systemen, Lieferanten, Risiken und Controls verknüpfen, damit PQC kein Inselprojekt bleibt.
So starten Sie
- 1Sichtbarkeit schaffenKrypto-Inventur und CBOM v1, Governance mit Crypto Ownern und erste Quick Wins umsetzen.
- 2Risiko bewerten, Roadmap festlegenSchutzdauern, HNDL-Exposition und Mosca-Analyse; Zielarchitektur und Roadmap bis 2030/2035 samt Lieferanten- und HSM-Fahrplan.
- 3Pilotieren und ausrollenHybrid-TLS auf realen Diensten messen, in Wellen ausrollen und CI/CD-Gates gegen Schatten-Kryptografie einziehen.
Deep Dives, Whitepaper und Analysen
Whitepaper 1
Vom Feld in die Umsetzung
Leistungen
Verwandte Forschungsfelder
Wo steht Ihre Kryptografie gegenüber den Fristen 2030 und 2031?
Im Erstgespräch ordnen wir Ihre Landschaft gegen EU-Roadmap und BSI TR-02102-1 ein und benennen die ersten Schritte mit dem größten Hebel – von der Krypto-Inventur bis zum Hybrid-Pilot.