

Vami Research: agentes de IA seguros, cumplimiento demostrable
Vami Research reúne la labor de investigación, análisis y divulgación de conocimiento de VamiSec GmbH. Estudiamos cómo se atacan, se prueban y se protegen los agentes de IA y cómo puede implementarse la regulación como una tarea de ingeniería. Los resultados se incorporan a páginas de conocimiento, whitepapers, herramientas, las soluciones Vami y nuestra consultoría.
Investigar. Verificar. Operacionalizar.
Analizamos fuentes primarias e incidentes, contrastamos las afirmaciones con modelos de amenazas, pruebas y experimentos, y hacemos que los resultados sean aprovechables: como página de conocimiento, whitepaper, herramienta, solución o consultoría.
- 01
Investigar
Analizamos normas, regulación, avisos de seguridad y literatura especializada, siempre que es posible en la fuente primaria, y señalamos las fuentes secundarias. Distinguimos entre lo que es obligatorio, lo que se considera buena práctica y lo que recomendamos nosotros.
- 02
Verificar
Contrastamos las afirmaciones con modelos de amenazas, pruebas y experimentos; en nuestro artículo de la ICSPIS 2026, por ejemplo, con 3.024 celdas de perfil, fallo y trace. Cuando los estándares o las herramientas llegan a sus límites, lo decimos abiertamente.
- 03
Operacionalizar
Las conclusiones se incorporan a páginas de conocimiento, whitepapers y herramientas interactivas, a las soluciones Vami y a nuestra consultoría: allí donde surten efecto en proyectos, auditorías y pipelines.
Extensión de Claude Code manipulada: del incidente a la guía de comprobación
El 29 de octubre de 2026, el marketplace del editor de código con IA Cursor distribuyó versiones manipuladas de la extensión de Claude Code con el identificador auténtico. El código malicioso añadía una clave SSH de los atacantes, establecía persistencia y enviaba un perfil del equipo. A partir del aviso de seguridad de Cursor y de otros análisis, hemos explicado cómo comprobar si está afectado, limpiar los equipos, cambiar las credenciales y valorar las obligaciones de notificación, y por qué la desinstalación por sí sola no basta.
Lo que hemos publicado recientemente
Informes de situación, Deep Dives, ponencias, eventos y artículos técnicos de todas las áreas de investigación, ordenados por fecha y filtrables por tema.
El stack agéntico, investigado capa por capa
Los sistemas agénticos combinan modelo, orquestación, herramientas, identidades, cadena de suministro, pruebas y gobernanza. Para cada capa mostramos la pregunta abierta de la práctica, nuestro enfoque y las páginas en las que puede profundizar.
Pregunta de investigación
¿Cómo evita que las entradas controlen un modelo o que datos confidenciales acaben en los prompts?
Nuestro enfoque
Según el conocimiento actual, la prompt injection no puede evitarse por completo. Apostamos por permisos limitados, filtros de entrada y salida y aprobaciones para las acciones críticas, y asignamos los hallazgos al OWASP Top 10 for LLM Applications. VamiGuard detecta localmente en el navegador datos sensibles en los prompts, mediante patrones y sin garantía de exhaustividad.
Seguir leyendo
Pregunta de investigación
¿Cómo se mantiene un agente fiel a su encargo cuando los contenidos, la memoria u otros agentes intentan desviarlo?
Nuestro enfoque
Protegemos los agentes conforme al OWASP Top 10 for Agentic Applications, desde Agent Goal Hijack hasta Rogue Agents, según el principio de Least Agency. En tiempo de ejecución recurrimos al OWASP Agent Control Standard, una especificación temprana (v0.1.0): un Guardian examina las acciones en hooks definidos. ISO/IEC 27090 describe los ataques específicos de la IA a lo largo del ciclo de vida, pero a los agentes solo los trata de forma marginal.
Seguir leyendo
Pregunta de investigación
¿Qué herramientas puede usar un agente y cómo reconoce descripciones de herramientas o skills manipulados?
Nuestro enfoque
Tratamos los servidores MCP y los Agent Skills como software privilegiado: revisión, sandboxing y allowlisting antes del despliegue, manifiestos de herramientas firmados con fijación de versiones e inventario durante la operación. Asignamos los riesgos al OWASP MCP Top 10 (v0.1, Beta) y modelamos los límites de confianza con STRIDE y MAESTRO.
Seguir leyendo
Pregunta de investigación
¿Con los derechos de quién actúa un agente y cómo evita que los utilice más allá de su encargo?
Nuestro enfoque
Un agente manipulado no fuerza la entrada: utiliza derechos legítimos. Por eso trasladamos Zero Trust a los agentes: identidad propia para cada agente, tokens de corta duración con un alcance estrictamente limitado y autorización por acción en lugar de por sesión. La autorización MCP la verificamos frente a OAuth 2.1, con vinculación de audiencia y prohibición del passthrough.
Seguir leyendo
Pregunta de investigación
¿De dónde proceden los paquetes, los modelos y el código que los agentes de código sugieren o instalan, y quién los revisa?
Nuestro enfoque
Los modelos de IA sugieren paquetes que no existen, y los atacantes pueden registrar precisamente esos nombres. Protegemos los agentes de código y su harness con cinco capas de protección, documentamos modelos y conjuntos de datos como AI-SBOM y situamos el triaje con LLM por encima del SAST determinista, no en su lugar.
Seguir leyendo
Pregunta de investigación
¿Cómo demuestra que los controles para agentes funcionan, y no solo que se registraron eventos?
Nuestro enfoque
Derivamos las pruebas del modelo de amenazas: MAESTRO y STRIDE aportan límites e invariantes, y un Evidence Contract define la telemetría necesaria. En el artículo de la ICSPIS 2026, las vinculaciones relevantes para la seguridad elevaron el recall del 16,7 % al 92,9 %. VamiRedteam verifica cada acción de un agente frente al alcance autorizado antes de ejecutarla.
Seguir leyendo
Pregunta de investigación
¿Quién es responsable de un agente de IA y cómo demuestra la gobernanza sin mantener documentos por duplicado?
Nuestro enfoque
Integramos el sistema de gestión de IA según ISO/IEC 42001 en el ISMS existente, en lugar de crearlo en paralelo, y contextualizamos obligaciones como las de transparencia del AI Act, vigentes desde el 2 de agosto de 2026. VamiGRC opera cinco sistemas de gestión sobre un grafo GRC; los niveles de autonomía L0–L3 regulan qué requiere aprobación.
Seguir leyendo
El GRC se convierte en una disciplina de ingeniería
Agentic GRC Engineering combina marcos normativos legibles por máquina, un grafo GRC común y agentes de IA que trabajan según las reglas de aprobación que usted defina. En lugar de más pilas de documentos, surgen relaciones y evidencias que resisten una auditoría.
- 01Frameworks as CodeCon OSCAL, los marcos normativos se convierten en datos: cada control es un objeto direccionable y los cambios de versión se convierten en diffs. Desde OSCAL 1.2.0, los mappings entre frameworks forman parte del estándar: implementar una vez, cumplir varias veces.
- 02Un grafo GRC, cinco sistemas de gestiónLa Harmonized Structure da a las normas de sistemas de gestión la misma estructura de cláusulas. En VamiGRC, ISMS, PIMS, AIMS, CSMS y BCMS comparten sobre un grafo GRC los mismos activos, proveedores, riesgos y evidencias.
- 03Agentes con guardrailsVamiAI responde preguntas a partir del sistema de gestión integrado indicando las fuentes, a petición también en Microsoft Teams. Los niveles de autonomía L0 a L3 regulan qué puede hacer un agente por sí solo y qué requiere aprobación.
- 04Interfaces e integraciónPuede importar sus propios frameworks como OSCAL en JSON, XML o YAML y exportar como OSCAL el catálogo de controles, la declaración de aplicabilidad y los resultados de evaluación. Los pentests automatizados se inician desde VamiGRC directamente en VamiRedteam.
- 05Evidencias y confianzaNuestro propio Trust Center, «Powered by VamiGRC», muestra el principio: certificado ISO/IEC 27001, directrices para descargar y declaraciones de aplicabilidad a petición. VamiGRC responde los cuestionarios de clientes con una evidencia por respuesta; su equipo revisa y aprueba.
Vívalo en directo: VamiGRC Christmas Bootcamp «Agentic GRC Engineering», el 12 de diciembre de 2026 en Sankt Augustin y en streaming en LinkedIn y YouTube, de forma gratuita.
Nuestras áreas de investigación, con foco en la IA agéntica
El primer grupo se dedica a los sistemas agénticos y a la cuestión de cómo la IA transforma el trabajo de seguridad. El segundo abarca los fundamentos de seguridad y cumplimiento sobre los que funcionan estos sistemas.
Agentic Research
Cómo se protegen, se prueban y se gobiernan los agentes de IA y cómo la IA transforma el propio trabajo de seguridad: del pentest al reverse engineering y el GRC, pasando por el Threat Modeling y el análisis de código.
Investigación en seguridad y cumplimiento
Cadena de suministro, panorama de amenazas, seguridad de producto y OT, soberanía cloud, regulación y criptografía poscuántica: los fundamentos sobre los que funcionan los sistemas agénticos.
Del área de investigación a la solución
Las soluciones Vami llevan a la operación los temas de nuestras áreas de investigación. Cada solución puede utilizarse de forma independiente; para cada una verá de qué áreas se nutre. Las soluciones alojadas se ejecutan en T Cloud Public, exclusivamente en centros de datos alemanes.
 VamiGRCSistema de gestión integrado agéntico
Se nutre deAgentic GRC EngineeringProduct, OT, Automotive & MedTech SecurityRegulatory Intelligence
 VamiAppSecSecure SDLC y cumplimiento en seguridad de producto (abre un sitio web externo)
Se nutre deAI Code Security y agentes de códigoCadena de suministro de software e IAProduct, OT, Automotive & MedTech Security
 VamiThreatThreat Modeling asistido por IA (abre un sitio web externo)
Se nutre deAI Threat ModelingProduct, OT, Automotive & MedTech Security
 VamiDASTDAST asistido por IA (abre un sitio web externo)
Se nutre deAI Code Security y agentes de código
 VamisetAsset Discovery y verificación del cumplimiento (abre un sitio web externo)
Se nutre deAgentic GRC EngineeringThreat & Vulnerability IntelligenceCloud Security y soberanía digital
Servicios que llevan las conclusiones a la práctica
GRC, IT Security, Agentic AI Security, Managed Services, así como formaciones y certificaciones: en estas áreas de servicio le acompañamos desde el análisis hasta la operación, pasando por la implantación.
Compartido abiertamente: conocimiento, herramientas, ponencias
Lo que elaboramos, lo compartimos: los Deep Dives con referencias a las fuentes y las autoevaluaciones interactivas son de libre acceso, los whitepapers los recibe gratis a través de un formulario y en nuestras ponencias sometemos los resultados a debate.
Cinco áreas temáticas, del GRC al Secure Software & Product Development, cada una con Deep Dives, fuentes y páginas para profundizar.
Whitepapers para CISOs, Reality Checks y nuestra Research Edition: gratuitos, cada uno con formulario de descarga en su propia página o en el Deep Dive correspondiente.
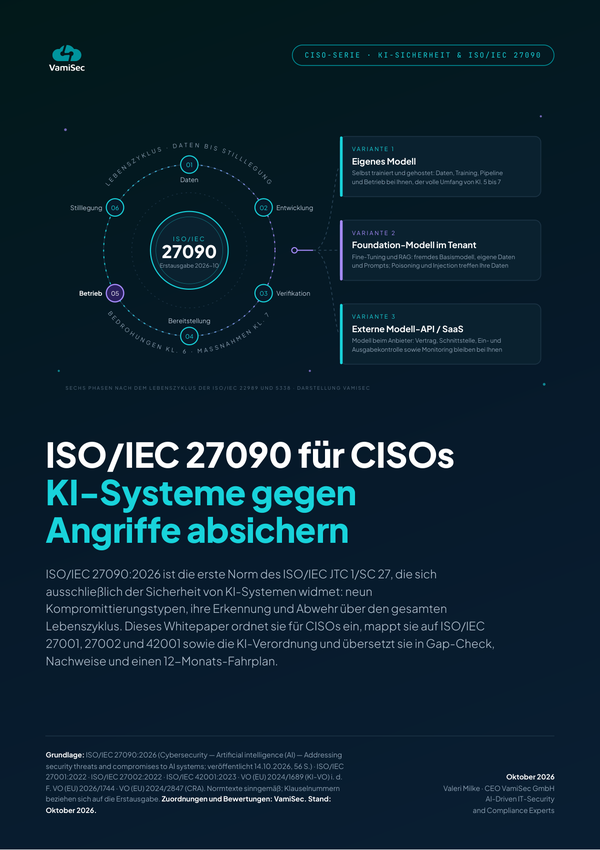 ISO/IEC 27090 para CISOs — proteger los sistemas de IA frente a ataques
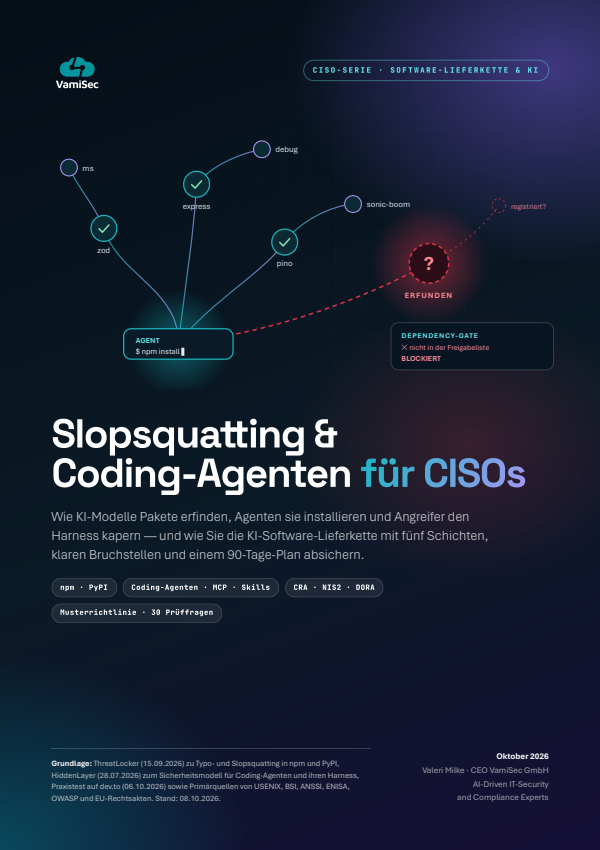 Slopsquatting & Coding-Agenten für CISOs — proteger la cadena de suministro de software con IA
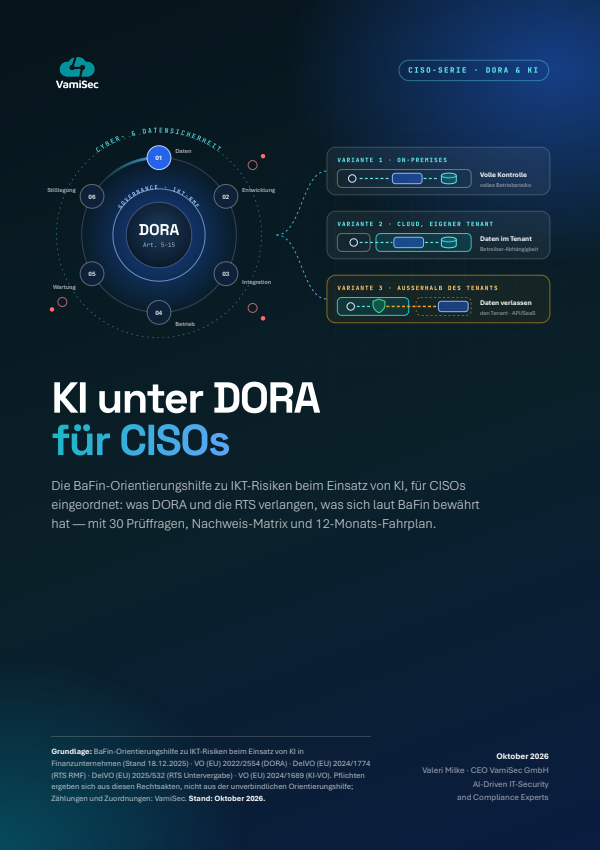 KI unter DORA für CISOs: guía de la BaFin sobre riesgos TIC (en alemán)
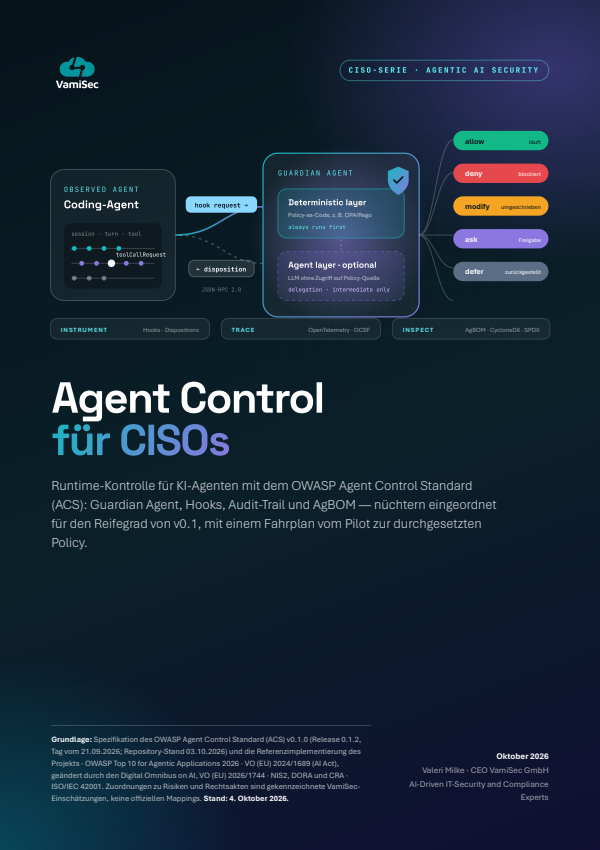 Agent Control para CISOs: OWASP Agent Control Standard (ACS)
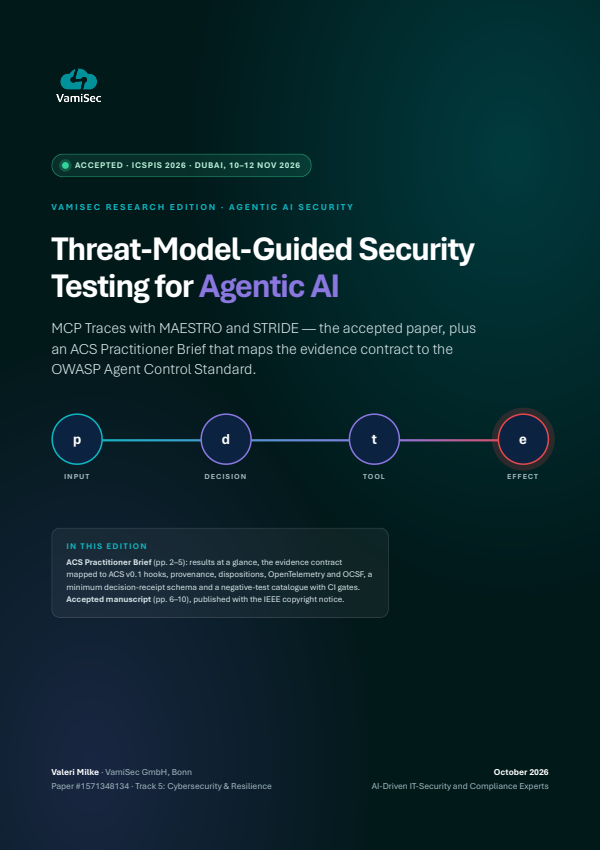 Threat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)
 Third-Party Risk für CISOs: Directrices EBA no TIC 2026
 Automotive Threat Matrix — ATT&CK para vehículos
 AI Act Reality Check — Plazos de alto riesgo, GPAI e IA agéntica
Las autoevaluaciones, navegadores, simuladores y herramientas de comprobación de nuestras páginas de conocimiento muestran en qué punto se encuentra y cuál es el siguiente paso. A ello se suma VamiGuard, nuestra extensión de navegador gratuita para la protección de datos en los prompts de IA.
Donde presentamos resultados y los sometemos a debate: ponencias en conferencias, eventos y artículos técnicos, por ejemplo en la revista especializada mt|medizintechnik.
Research Edition y whitepapers para CISOs
Trabajos sobre cuestiones clave de la seguridad de la IA: telemetría que permite probar a los agentes, control en tiempo de ejecución según el OWASP Agent Control Standard, la nueva ISO/IEC 27090 y la cadena de suministro de los agentes de código.
Research EditionAgentic Offensive SecurityThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)Por Valeri Milke · 4 de octubre de 2026Agentic AI SecurityAgent Control para CISOs: OWASP Agent Control Standard (ACS)Por Valeri Milke · 4 de octubre de 2026Agentic AI SecurityISO/IEC 27090 para CISOs — proteger los sistemas de IA frente a ataquesPor Valeri Milke · 22 de octubre de 2026AI Code Security y agentes de códigoSlopsquatting & Coding-Agenten für CISOs — proteger la cadena de suministro de software con IAPor Valeri Milke · 8 de octubre de 2026De un vistazo
Las cifras se calculan automáticamente a partir de los contenidos publicados y así se mantienen actualizadas.
- Áreas de investigación
- 12
- Deep Dives
- 89
- Whitepapers
- 23
- Herramientas interactivas
- 13
- Soluciones Vami
- 9
- Idiomas
- 5
Valeri Milke
Director general de VamiSec GmbH · Lead Auditor ISO 27001 e ISO 42001
LinkedIn (abre un sitio web externo)Bajo la dirección de su fundador y cerca de la práctica
Vami Research no es un instituto independiente, sino la labor de investigación, análisis y divulgación de conocimiento de VamiSec GmbH, con sede en Bonn y fundada en 2025. Sus raíces se remontan a 2009, al proyecto de investigación SoftSCheck de la Hochschule Bonn-Rhein-Sieg sobre Threat Modeling y fuzzing, financiado por el Ministerio Federal de Educación e Investigación (BMBF). El responsable de Vami Research es el fundador y director general, Valeri Milke. Nuestras publicaciones nacen de la consultoría, las pruebas y las auditorías, y revierten en ellas.
Ver ofertas de empleo¿Ha encontrado una vulnerabilidad?
Le rogamos que notifique las vulnerabilidades de nuestros sitios web o soluciones a security@vamisec.com. Este contacto figura también en nuestro security.txt; puede enviar las notificaciones en alemán o en inglés.
Notificar una vulnerabilidadPreguntas frecuentes sobre Vami Research
Qué es Vami Research, cómo trabajamos y cómo puede colaborar con nosotros.
¿Qué es Vami Research?
Vami Research es el nombre de la labor de investigación, análisis y divulgación de conocimiento de VamiSec GmbH, no una sociedad independiente. Incluye Deep Dives, whitepapers, informes de situación, herramientas interactivas, ponencias y artículos técnicos. El foco está en los sistemas de IA agéntica, complementado con la cadena de suministro, el panorama de amenazas, la regulación, la seguridad de producto y cloud, y la criptografía poscuántica.
¿Qué significa Agentic GRC Engineering?
El GRC se convierte en una disciplina de ingeniería: los marcos normativos están disponibles en formato legible por máquina, por ejemplo como catálogos OSCAL, los sistemas de gestión comparten un grafo GRC y los agentes de IA realizan el trabajo rutinario según reglas de aprobación definidas. En VamiGRC, los niveles de autonomía de L0 a L3 regulan qué requiere aprobación. El objetivo son evidencias que resistan una auditoría.
¿Cómo aborda Vami Research las nuevas vulnerabilidades e incidentes?
Nos centramos en analizar y contextualizar con rapidez. PHP2Shell y Brotli2Shell los descubrieron y divulgaron otros, y la extensión de Claude Code manipulada la notificó Cursor. En cada caso publicamos informes de situación con pasos de comprobación y medidas. Los avisos sobre vulnerabilidades en nuestros propios sistemas los recibimos en security@vamisec.com.
¿Cómo se incorporan las conclusiones a las soluciones Vami?
Las áreas de investigación y las soluciones abordan las mismas preguntas: OSCAL es la columna vertebral de VamiGRC, VamiThreat modela los sistemas de IA agéntica según MAESTRO y VamiRedteam verifica cada acción de un agente frente al alcance autorizado antes de ejecutarla. En la página de cada área verá qué soluciones y servicios se nutren de ella.
¿Hasta qué punto están actualizados los contenidos?
Nuestros Deep Dives indican su estado de actualización, así como los estándares y las fuentes en que se basan. Los informes de situación los publicamos con rapidez, por ejemplo el 31 de octubre de 2026 sobre la manipulación de la extensión de Claude Code del 29 de octubre de 2026. Nuestros contenidos se elaboran en parte con apoyo de IA; por eso, verifique los datos críticos antes de aplicarlos.
¿Cómo colaboran con las empresas y con la comunidad especializada?
A las empresas las acompañamos con consultoría, pruebas, auditorías y Managed Services; para empezar, con una primera consulta. Sometemos los resultados a debate en medios especializados y en conferencias, por ejemplo en la revista especializada mt|medizintechnik. Se han aceptado ponencias en el DevFest Nairobi 2026, la ICSPIS 2026 en Dubái y la CyberWiseCon Europe 2027 en Riga.
¿Publica Vami Research también trabajos científicos?
Sí. El artículo «Threat-Model-Guided Security Testing for Agentic AI: MCP Traces with MAESTRO and STRIDE», de Valeri Milke, ha sido aceptado en la ICSPIS 2026 (IEEE), la 9th International Conference on Signal Processing and Information Security, que se celebra del 10 al 12 de noviembre de 2026 en Dubái. La Research Edition, con la versión aceptada y un ACS Practitioner Brief, está disponible de forma gratuita.
La investigación se convierte en seguridad en la operación
Hable con nosotros sobre sus agentes de IA, su regulación o su cadena de suministro. En una primera consulta aclaramos qué conclusiones, herramientas y soluciones se ajustan a su situación.