

Control en ejecuciónNuevo
Defensa de agentes: estrategias y tácticas
Defensa por capas para agentes de IA: del control en tiempo de ejecución con OWASP ACS a la respuesta a incidentes.
Pentesting de LLM y Agentic AI, Prompt Injection, OWASP LLM Top 10, Threat Modeling con MAESTRO y gobernanza de la IA: cómo probar sus sistemas de IA, hacerlos transparentes y operarlos con pleno cumplimiento regulatorio.
Los sistemas de IA agénticos actúan en lugar de limitarse a responder — con acceso a herramientas, memoria y decisiones propias. Así surgen superficies de ataque que las pruebas de seguridad clásicas no cubren: Prompt Injection, Memory Poisoning, abuso de herramientas y Agent Skills comprometidas. Estas páginas de conocimiento combinan las pruebas ofensivas (OWASP LLM Top 10, amenazas agénticas), la transparencia de ingeniería (AI-SBOM, Threat Modeling automatizado) y la gobernanza (EU AI Act, ISO/IEC 42001) en un enfoque integral. El control en tiempo de ejecución según el OWASP Agent Control Standard y las pruebas de seguridad basadas en evidencia de nuestro paper de ICSPIS 2026 hacen verificable esa protección.
Cinco áreas de un vistazo: cada una con un breve resumen y los análisis en profundidad correspondientes.
Defensa por capas para agentes de IA: del control en tiempo de ejecución con OWASP ACS a la respuesta a incidentes.
Proteger los despliegues de Model Context Protocol: de la autorización al pentest.
Atacar los sistemas de IA antes de que lo hagan otros, con un enfoque guiado por el modelo de amenazas y basado en evidencia sólida.
Entender el panorama de amenazas de la IA, modelar las amenazas de forma sistemática y diseñar sistemas de IA seguros.
EU AI Act, ISO/IEC 42001 y frameworks de IA: conocer las obligaciones y gestionar los riesgos de la IA.
Páginas de conocimiento en profundidad sobre los temas que actualmente generan más preguntas — con fuentes verificadas y medidas concretas.
ISO/IEC 27090:2026 es la norma de orientación de ISO/IEC JTC 1/SC 27 sobre amenazas de seguridad y compromisos de sistemas de IA, publicada el 14/10/2026 como primera edición con 56 páginas. La norma describe nueve tipos de ataque específicos de la IA con sus consecuencias, detección y mitigación a lo largo de todo el ciclo de vida de la IA y no es certificable. Esta página sitúa la norma, muestra las amenazas por fase del ciclo de vida, las mapea a ISO/IEC 27001, 42001, la Ley de IA, NIST y OWASP, y ofrece una autoevaluación y el whitepaper «ISO/IEC 27090 para CISOs» (en alemán).
Ir a la página de conocimientoEl OWASP Agent Control Standard (ACS) es una especificación abierta según la cual un Guardian Agent examina las acciones de un agente de IA en hooks definidos y, mediante políticas, las permite, las bloquea, las modifica, las somete a aprobación o las aplaza. Este análisis en profundidad muestra lo que la versión 0.1.0 ofrece hoy y dónde están sus límites.
Ir a la página de conocimientoUn trace compartido solo demuestra que unos eventos están relacionados entre sí. No muestra si un agente de IA ha respetado la aprobación, el destino, la autorización y la procedencia de los datos. Nuestro artículo, aceptado en la ICSPIS 2026 (IEEE), muestra qué telemetría se necesita para ello. Esta página traslada los resultados al OWASP Agent Control Standard (ACS).
Ir a la página de conocimientoLas plataformas de pentesting controladas por IA ejecutan cadenas de ataque de forma cada vez más autónoma — el OWASP Autonomous Penetration Testing Standard (APTS) define por primera vez un marco de gobernanza para ello: 173 requisitos, 8 dominios, 3 tiers de cumplimiento, 4 niveles de autonomía.
Ir a la página de conocimientoEl Model Context Protocol conecta aplicaciones de IA con herramientas, datos y sistemas, creando así una nueva superficie de ataque. Analizamos la guía actual de la NSA, OWASP y Wiz y le mostramos cómo proteger servidores y clientes MCP.
Ir a la página de conocimientoLos diez riesgos de seguridad centrales de los agentes de IA autónomos — de Agent Goal Hijack a Rogue Agents — según la publicación oficial de OWASP (versión 2026, diciembre de 2025).
Ir a la página de conocimientoLos agentes de IA autónomos actúan con permisos legítimamente concedidos a velocidad de máquina. Zero Trust traslada principios probados — verificar en lugar de confiar, Least Privilege, Assume Breach — a los sistemas agénticos.
Ir a la página de conocimientoOWASP, MITRE ATLAS y NIST AI RMF abordan la seguridad de la IA desde tres perspectivas distintas. Una visión general de lo que representa cada framework — y de cómo, en conjunto, dan lugar a un concepto de protección sólido.
Ir a la página de conocimientoLos diez riesgos de seguridad más críticos para aplicaciones basadas en Large Language Models – y las contramedidas que se han consolidado en la práctica para cada clase de riesgo.
Ir a la página de conocimientoCómo verificar, proteger y gobernar a lo largo de todo su ciclo de vida las capacidades empaquetadas para agentes de IA – instrucciones más código ejecutable en formato SKILL.md – antes de su puesta en marcha.
Ir a la página de conocimientoCómo probar de forma sistemática modelos de lenguaje y aplicaciones de IA frente a jailbreaks, prompt injection, fugas de datos y uso inseguro de herramientas: desde la definición de escenarios hasta un proceso de prueba repetible.
Ir a la página de conocimientoCómo identificar, evaluar y tratar de forma estructurada las amenazas en sistemas de agentes de IA autónomos con el framework de siete capas de la Cloud Security Alliance.
Ir a la página de conocimientoPor qué los modelos, los pesos y los datos de entrenamiento deben figurar en la lista de materiales, y cómo CycloneDX ML-BOM y SPDX 3.0 hacen documentable la cadena de suministro de IA.
Ir a la página de conocimientoCada whitepaper cuenta con una página propia con detalles y un formulario de descarga directo.
 AI SecurityAI OWASP LLM PenTesting: cómo proteger realmente sus sistemas de IAIr a la página del whitepaper
 AI SecurityLLM Pentesting y Prompt-Injection: cómo proteger realmente sistemas de IA frente a manipulaciónIr a la página del whitepaper
 EU AI ActEU AI Act — Guía de compliance para empresas (EN)Ir a la página del whitepaper
 IA agéntica · Pruebas e investigaciónThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)Ir a la página del whitepaper
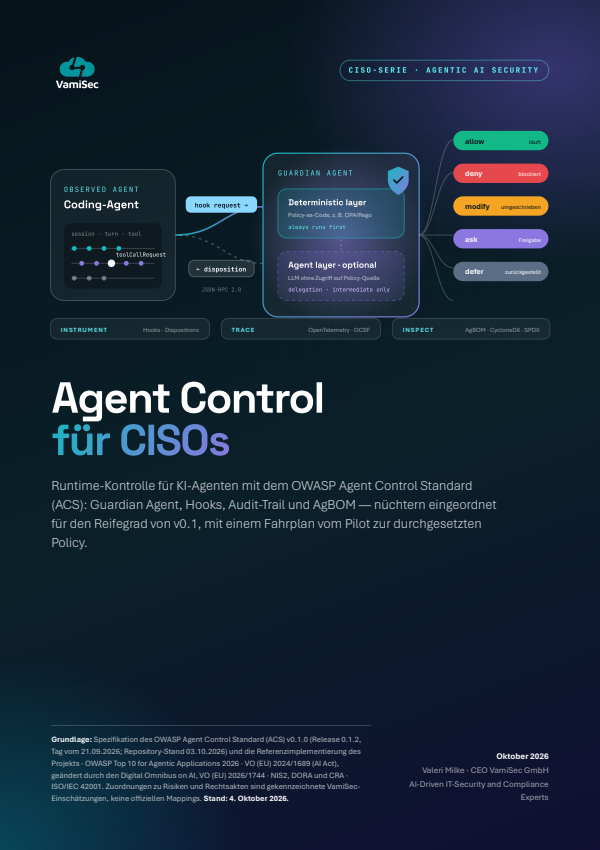 IA agéntica · Control en tiempo de ejecuciónAgent Control para CISOs: OWASP Agent Control Standard (ACS)Ir a la página del whitepaper
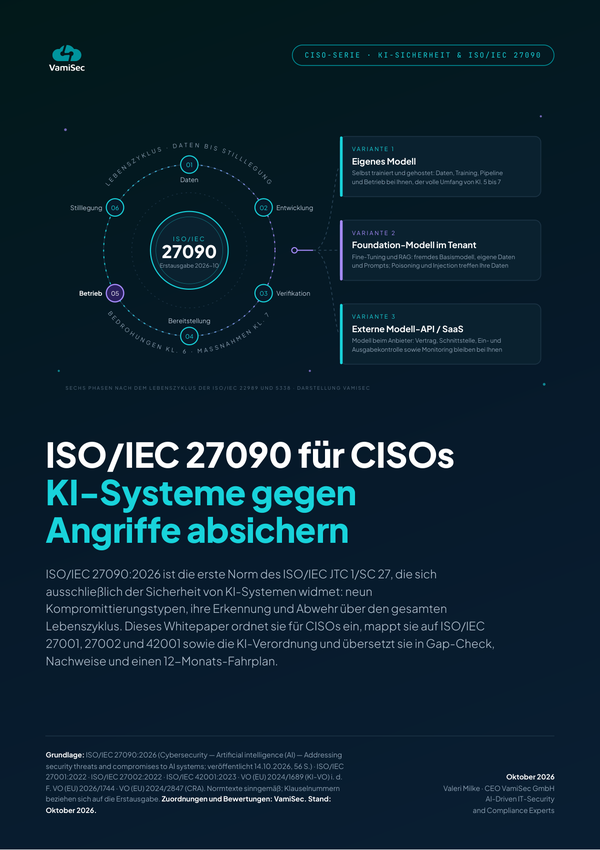 Seguridad de la IA / ISO/IEC 27090ISO/IEC 27090 para CISOs — proteger los sistemas de IA frente a ataquesIr a la página del whitepaper
En la primera consulta aclaramos qué sistemas de IA de su organización deberían someterse a pruebas — y cómo se articulan testing, transparencia y gobernanza.