

Área de investigación · Criptografía
Criptografía poscuántica: del inventario criptográfico a la criptoagilidad
Un ordenador cuántico suficientemente grande rompe RSA y las curvas elípticas, y «Harvest now, decrypt later» hace que los datos de larga vida ya sean vulnerables hoy. Vami Research contextualiza la amenaza, los estándares del NIST y los plazos de la UE y del BSI, y muestra el camino desde el inventario criptográfico, pasando por la CBOM, hasta la criptoagilidad como principio de arquitectura.
- Quantum Readiness
- Harvest now, decrypt later
- Test de Mosca
- CBOM
- ML-KEM y ML-DSA
- Criptoagilidad
- BSI TR-02102-1
- Deep Dives
- 1
- Whitepapers
- 1
- Soluciones
- 0
Los estándares están definidos: falta visibilidad
La migración afecta casi exclusivamente a los procedimientos asimétricos: en un ordenador cuántico criptográficamente relevante, el algoritmo de Shor rompe RSA, Diffie-Hellman y las curvas elípticas y, con ello, casi todo establecimiento de claves TLS; AES-256 y SHA-384 siguen considerándose seguros. Como los atacantes pueden capturar hoy el tráfico y descifrarlo más tarde, lo que cuenta no es la fecha del Q-Day, sino el período de confidencialidad de los datos. El BSI planifica con la hipótesis de trabajo de que no puede descartarse un ordenador así a principios de la década de 2030.
La tecnología está disponible: desde el 13 de agosto de 2024, ML-KEM, ML-DSA y SLH-DSA son estándares definitivos del NIST, y el establecimiento de claves híbrido viene por defecto en Chrome, Edge y Firefox. La hoja de ruta de la UE de junio de 2025 prevé planes nacionales hasta finales de 2026 y casos de uso de alto riesgo con seguridad cuántica hasta finales de 2030; el BSI ya solo recomienda el establecimiento de claves puramente clásico hasta finales de 2031. Lo que suele faltar es visibilidad, priorización y un programa.
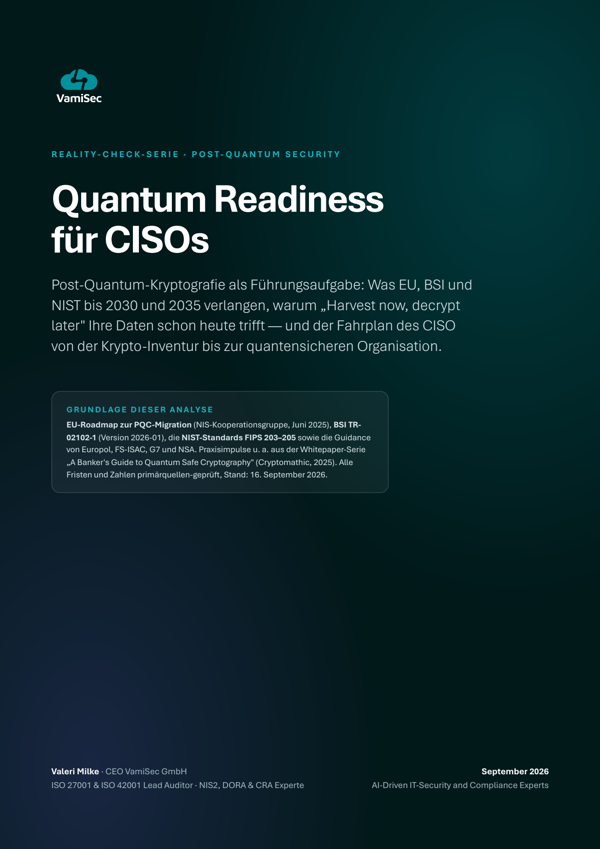
Vami Research reúne hechos verificados con fuentes primarias, las herramientas de razonamiento (test de Mosca, olas de migración y CBOM) y la hoja de ruta del whitepaper para CISOs «Quantum Readiness para CISOs», actualizado a septiembre de 2026. El Christmas Special del VamiGRC Christmas Bootcamp, el 12 de diciembre de 2026 en Sankt Augustin y en directo en LinkedIn y YouTube, se centra en la CBOM: primero hacer visible qué criptografía hay y dónde, después migrar.
Preguntas abiertas de la práctica
- 01
¿Qué datos están ya expuestos hoy por «Harvest now, decrypt later»?
Nuestro enfoque
Calculamos el test de Mosca por clase de datos: si el período de confidencialidad x más la duración de la migración y superan el tiempo z hasta el ordenador cuántico criptográficamente relevante, los datos interceptados hoy podrán descifrarse antes de que expire su período de confidencialidad. Suelen estar expuestos los datos financieros y sanitarios, los contratos, los datos de diseño, las identidades y las claves raíz de la PKI.
- 02
¿Dónde se usa qué criptografía y cómo se convierte eso en un inventario sólido?
Nuestro enfoque
Inventariamos con herramientas la criptografía de la red y los protocolos, la PKI y los certificados, el código, los HSM y KMS, la nube y la cadena de suministro, como proyecto de discovery y no como encuesta por correo electrónico. El resultado es una CBOM, por ejemplo en formato CycloneDX. En la mediana empresa, un primer inventario sólido es factible en un plazo de cuatro a seis semanas.
- 03
¿Cómo se convierte el próximo cambio de algoritmo en una rutina en lugar de en un proyecto?
Nuestro enfoque
Anclamos la criptoagilidad como principio de arquitectura: algoritmos y longitudes de clave en políticas centrales en lugar de en el código de la aplicación, una capa de abstracción criptográfica y una gestión de claves centralizada con anclaje en HSM. La prueba práctica es una pregunta: ¿cuánto se tarda en cambiar el establecimiento de claves en todos los servicios accesibles externamente?
- 04
¿Qué plazos rigen para la migración y hasta qué punto son vinculantes?
Nuestro enfoque
Cotejamos cada sistema con ambos calendarios: la hoja de ruta de la UE persigue la conclusión en la mayor medida posible hasta finales de 2035, y el BSI TR-02102-1 prevé la migración en caso de necesidad de protección muy alta hasta finales de 2030 y la sustitución de los procedimientos de firma clásicos hasta finales de 2035. Formalmente, ambos son recomendaciones; de facto, el criterio con el que supervisores y auditores miden el estado de la técnica.
Lo que constatamos
- 01
Los datos de larga vida ya están expuestos hoy, sin que salte ninguna alarma
Los atacantes registran hoy tráfico cifrado y conjuntos de datos copiados para descifrarlos cuando haya un ordenador cuántico criptográficamente relevante; NIST y CISA advierten de este patrón. Ni siquiera el Perfect Forward Secrecy ayuda, porque los handshakes Diffie-Hellman efímeros también caen. Para los datos de larga vida, la migración es un tema del presente.
Fuente: Criptografía poscuántica
- 02
Las obligaciones criptográficas ya rigen hoy, no solo a partir de 2030
Con independencia de los plazos de 2030 y 2035, ya rigen obligaciones criptográficas: desde enero de 2025, DORA exige políticas documentadas de cifrado y gestión de claves, junto con un registro de certificados; NIS2 menciona la criptografía como medida obligatoria conforme al estado de la técnica, y PCI DSS 4.0.1 exige desde marzo de 2025 un inventario de suites de cifrado y protocolos revisado anualmente.
Fuente: Criptografía poscuántica (PQC)
- 03
Sin CBOM no hay priorización sólida
Solo se migra lo que se conoce. Una Cryptography Bill of Materials inventaría de forma legible por máquina algoritmos, longitudes de clave, certificados y bibliotecas junto con su ubicación, por ejemplo en formato CycloneDX. A diferencia de una lista de Excel, es versionable, comparable (diff) y verificable en CI/CD, y sirve a la migración, el cumplimiento y las compras desde una sola fuente.
Fuente: Criptografía poscuántica
- 04
La criptoagilidad es una decisión de arquitectura
Los estándares siguen en movimiento: el NIST ha seleccionado HQC como algoritmo de respaldo, cuyo estándar se espera para 2027; FN-DSA está en fase de finalización, y el borrador del NIST IR 8547 clasifica RSA-2048 y P-256 como «deprecated» a partir de 2030. Quien controla los algoritmos mediante configuración en lugar de codificarlos de forma fija convierte el próximo cambio en una rutina en lugar de en un proyecto.
Fuente: Criptografía poscuántica (PQC)
Cómo procedemos
Tratamos la criptografía poscuántica como un programa, no como un cambio de algoritmo: primero visibilidad, después riesgo y luego arquitectura, respaldado con fuentes primarias del NIST, la UE y el BSI.
Test de Mosca por clase de datos
Comparar el período de confidencialidad más la duración de la migración con el tiempo hasta el ordenador cuántico criptográficamente relevante; de ahí se deduce qué flujos de datos migran primero.
Inventario criptográfico como discovery
Inventariar con herramientas la red y los protocolos, la PKI, el código, los HSM y KMS, la nube y la cadena de suministro, no mediante encuestas.
CBOM en formato CycloneDX
Inventariar los componentes criptográficos de forma legible por máquina: versionable, comparable (diff) y verificable en CI/CD.
Olas de migración
Desde quick wins como desactivar SHA-1, 3DES y RSA-1024, pasando por el establecimiento de claves híbrido, hasta el legacy encapsulado con fecha de caducidad hasta 2035.
Mapeo de plazos y obligaciones
Cotejar por sistema la hoja de ruta de la UE, el BSI TR-02102-1, DORA, NIS2 y PCI DSS, y separar la obligación de la recomendación con plazo.
Activos criptográficos en el grafo GRC
Vincular los activos criptográficos con sistemas, proveedores, riesgos y controles para que la PQC no se quede en un proyecto aislado.
Cómo empezar
- 1Crear visibilidadImplantar el inventario criptográfico y la CBOM v1, la gobernanza con responsables criptográficos y los primeros quick wins.
- 2Evaluar el riesgo y fijar la hoja de rutaPeríodos de confidencialidad, exposición a HNDL y análisis de Mosca; arquitectura objetivo y hoja de ruta hasta 2030/2035, incluido el plan de proveedores y de HSM.
- 3Pilotar y desplegarMedir el TLS híbrido en servicios reales, desplegarlo por olas e introducir gates de CI/CD frente a la criptografía en la sombra.
Deep Dives, whitepapers y análisis
Whitepapers 1
Del área a la implantación
Servicios
Áreas de investigación relacionadas
¿Dónde se encuentra su criptografía frente a los plazos de 2030 y 2031?
En la primera consulta situamos su entorno frente a la hoja de ruta de la UE y el BSI TR-02102-1 y le indicamos los primeros pasos con mayor efecto palanca, desde el inventario criptográfico hasta el piloto híbrido.