

ISO/IEC 27090 no es una norma de sistema de gestión ni establece requisitos certificables. Se apoya expresamente en la práctica consolidada de ISO/IEC 27001 y 27002 y la complementa con amenazas que solo afectan a los sistemas de IA. Para la implantación, esto significa: ni un segundo sistema de gestión, ni una segunda metodología de riesgos, ni una segunda gestión documental. Los contenidos de IA se integran en el contexto, la evaluación de riesgos, la declaración de aplicabilidad, la operación, la auditoría interna y la revisión por la dirección del SGSI existente; quien aún no tenga uno implanta ambos de una sola vez.
ISO 27001 e ISO 27090 implantadas en conjunto — seguridad de la IA en un SGSI
Desde octubre de 2026, ISO/IEC 27090 describe nueve tipos de ataque específicos de la IA, con su detección y defensa, pero no es certificable. ISO/IEC 27001 aporta el marco de gestión certificable. Esta guía muestra cómo unir ambas en un solo SGSI —en nueve fases, desde el análisis de brechas combinado, pasando por el plan de medidas, la hoja de ruta, la implantación, la migración y la formación, hasta la auditoría interna, la revisión por la dirección y la auditoría de certificación opcional—, con navegador combinado, autoevaluación y lista de evidencias.
ISO/IEC 27001:2022 × ISO/IEC 27090:2026 · un SGSI
- 01Brechas
- 02Medidas
- 03Hoja de ruta
- 04Implantar
- 05Migración
- 06Formación
- 07Auditoría
- 08Revisión
9Fases hasta el certificado1Registro de riesgos y SoA0Certificados según 27090
9Tipos de compromiso específicos de la IA en ISO/IEC 27090, de Data Poisoning a la salida con ataques de inyección
93Controles en el anexo A de ISO/IEC 27001:2022: la base sobre la que se apoya ISO/IEC 27090
1SGSI con un registro de riesgos y una declaración de aplicabilidad, en lugar de dos sistemas
0Certificados «según ISO 27090»: lo que se certifica es el SGSI conforme a ISO/IEC 27001, opcionalmente complementado con ISO/IEC 42001
Desde el 14 de octubre de 2026 está disponible ISO/IEC 27090, la primera norma del subcomité ISO/IEC JTC 1/SC 27 dedicada específicamente a la seguridad de los sistemas de IA. Deliberadamente, no es un sistema de gestión propio: la norma se apoya en la práctica consolidada de ISO/IEC 27001 y 27002 y la complementa con amenazas exclusivas de la IA —datos de entrenamiento envenenados, entradas manipuladas, modelos robados, prompt injection—. Esa es la buena noticia para las empresas con SGSI: no necesitan un segundo sistema. Los nueve tipos de compromiso se incorporan como catálogo de amenazas a la evaluación de riesgos existente; las contramedidas, como extensión de IA de controles existentes o como controles adicionales, a la declaración de aplicabilidad; y la auditoría interna, la revisión por la dirección y la auditoría de certificación las verifican también. Quien aún no tenga un SGSI implanta ambos de una sola vez. Esta página muestra cómo hacerlo en la práctica, con pasos de trabajo, resultados, escollos y evidencias por fase.
Por qué ahora: las normas y los plazos que unen SGSI e IA
De la nueva edición de ISO/IEC 27001 a las obligaciones de la Ley de IA para la IA de alto riesgo: seleccione un hito para ver los detalles.
25 de octubre de 2022
Se publica ISO/IEC 27001:2022
La tercera edición reorganiza el anexo A: 93 controles en cuatro temas en lugar de los 114 anteriores, entre ellos once nuevos, como inteligencia de amenazas, gestión de la configuración, monitorización de actividades y codificación segura. La versión alemana DIN EN ISO/IEC 27001 se publicó en enero de 2024.
18 de diciembre de 2023
Se publica ISO/IEC 42001:2023
Ya está disponible la norma certificable para sistemas de gestión de la IA. Más tarde, ISO/IEC 27090 remite a ella para implantar un programa de gobierno de la IA y cita dos de sus controles: sobre la documentación del diseño y el desarrollo y sobre la operación y la monitorización de los sistemas de IA.
Febrero de 2024
Modificación 1:2024 de ISO/IEC 27001
«Climate action changes»: las organizaciones deben determinar si el cambio climático es una cuestión pertinente para su SGSI; las partes interesadas pueden tener requisitos relacionados con el clima. La modificación no añade controles nuevos.
31 de octubre de 2025
Termina la transición de ISO/IEC 27001:2013
Desde entonces, solo son válidos los certificados según ISO/IEC 27001:2022. Quien añada ahora contenidos de IA parte de la versión vigente: la ampliación es un cambio planificado del SGSI, no una transición.
3 de julio de 2026
ISO/IEC 27000:2026
La sexta edición de la norma de vocabulario de la familia 27000 sustituye a la versión de 2018; ISO/IEC 27090 toma de ella las definiciones de confidencialidad, integridad y disponibilidad.
14 de octubre de 2026
Se publica ISO/IEC 27090:2026
Primera edición, de 56 páginas y solo en inglés: la norma de orientación de ISO/IEC JTC 1/SC 27 sobre amenazas de seguridad y compromisos de sistemas de IA, la primera norma del subcomité dedicada específicamente a la seguridad de los sistemas de IA. No es certificable; no existe versión alemana.
2 de diciembre de 2027
Ley de IA: IA de alto riesgo del anexo III
A partir de esta fecha se aplican las obligaciones para los sistemas de IA de alto riesgo del anexo III, entre ellas precisión, solidez y ciberseguridad. ISO/IEC 27090 ayuda a cumplirlas, pero no otorga presunción de conformidad.
11 de diciembre de 2027
Cyber Resilience Act: aplicación plena
Las obligaciones principales del CRA se aplican a los productos con elementos digitales, también a las funciones de IA de esos productos. Un SGSI con perfil de IA aporta procesos y evidencias para ello, pero no sustituye la conformidad del producto.
2 de agosto de 2028
Ley de IA: IA de alto riesgo del anexo I
Las obligaciones se aplican ahora también a la IA de alto riesgo en productos sujetos a la legislación de armonización de la UE enumerada en el anexo I, como los productos sanitarios.
Lo esencial en nueve ideas clave
Haga clic en una tarjeta para leer la idea clave en detalle, o despliéguelas todas.
Dónde se ancla ISO 27090 en el SGSI
Los capítulos de ISO/IEC 27001 y su anexo A: en cada pestaña, qué cambia con los contenidos de IA de ISO/IEC 27090 y en qué fase se aborda. La asignación es una interpretación de trabajo de VamiSec.
- Completar las cuestiones internas y externas con la IA: estrategia de IA propia, dependencia de proveedores de modelos, panorama de amenazas, Ley de IA y normalización.
- Identificar las partes interesadas con requisitos de IA: clientes que preguntan por la seguridad de la IA, autoridades de supervisión, personas afectadas, proveedores de modelos y de datos.
- Definir el alcance de forma consciente: ¿qué sistemas de IA, pipelines de datos e interfaces de modelos incluye y dónde están las interfaces con los proveedores?
4.1 Contexto4.2 Partes interesadas4.3 Alcance27090: objeto y campo de aplicación
- Completar la política de seguridad de la información con la IA o aprobar una política específica de seguridad de la IA como parte del SGSI.
- Designar roles: propietario de cada sistema de IA, responsables de seguridad de la IA en el equipo del SGSI, interlocutores en la ingeniería de ML.
- La dirección demuestra un compromiso visible: recursos para la seguridad de la IA, apetito de riesgo para la IA, derechos de decisión en los cambios de modelo.
5.1 Liderazgo5.2 Política5.3 Roles27090 5.2 Gobierno de la IA
- Evaluación de riesgos de cada sistema de IA con los nueve tipos de compromiso y las variantes de IA de ataques convencionales.
- Tratamiento de riesgos: controles del anexo A más medidas de IA adicionales de ISO/IEC 27090, con comparación frente al anexo A.
- Ampliar la declaración de aplicabilidad, plan de tratamiento de riesgos con propietarios y plazos, aceptar formalmente los riesgos residuales.
- Gestionar la ampliación de IA como un cambio planificado del SGSI.
6.1.2 Evaluación de riesgos6.1.3 Tratamiento de riesgos y SoA6.3 Planificación de los cambios27090 capítulo 6
- Planificar recursos para la seguridad de la IA: personal, herramientas, pruebas externas como el red teaming.
- Completar los perfiles de competencia por rol con la IA y formar por grupo destinatario; concienciar a todo el personal sobre el uso seguro de la IA generativa.
- Definir la comunicación sobre riesgos de IA y los canales de notificación; incluir los documentos de IA en el control de la información documentada.
7.1 Recursos7.2 Competencia7.3 Concienciación7.5 Información documentada
- Implantar y controlar el tratamiento de riesgos de IA, incluidos los servicios externalizados, como las API de modelos y los entornos de entrenamiento alojados.
- Repetir la evaluación de riesgos cuando cambien el modelo, los datos de entrenamiento, el prompt de sistema, la fuente de recuperación o la finalidad de uso.
- Migrar los procesos operativos: ampliar con casos de IA la gestión de cambios, incidentes, vulnerabilidades y proveedores.
8.1 Control operacional8.2 Evaluación de riesgos8.3 Tratamiento de riesgos27090 capítulo 7
- Hacer seguimiento de indicadores de seguridad de la IA: cobertura del inventario, registro de eventos, hallazgos de red team, tiempo hasta la detección.
- Auditoría interna con muestras de IA; revisión por la dirección con la situación de la IA, los incidentes y las decisiones.
- Corregir las no conformidades con análisis de causas; incorporar de forma continua las lecciones del red teaming y de los incidentes.
9.1 Seguimiento y medición9.2 Auditoría interna9.3 Revisión por la dirección10 Mejora
- Controles organizativos: ampliar con la IA el inventario, el uso aceptable, la clasificación, los proveedores, los servicios en la nube y la gestión de incidentes.
- Controles de personas: concienciación, educación y formación sobre amenazas de IA; notificación de comportamientos anómalos de la IA.
- Controles tecnológicos: acceso, registro de eventos, monitorización, ciclo de vida de desarrollo seguro, separación de entornos, gestión de cambios y prevención de fugas de datos, cada uno con su extensión de IA.
- La propia ISO/IEC 27090 cita como ancla los controles de ISO/IEC 27002 sobre registro de eventos, monitorización y arquitectura de sistemas segura; todas las demás asignaciones son interpretación de trabajo.
A.5 OrganizativosA.6 PersonasA.8 Tecnológicos27002 8.15 · 8.16 · 8.27
Interactivo
Nueve fases de la brecha al certificado
Seleccione una fase en el anillo o en la lista: objetivo, escollos habituales, anclajes normativos, pasos de trabajo, pregunta clave y los resultados que necesita para la auditoría y la certificación. En el centro, la dirección del proyecto; en el anillo exterior, la gestión de evidencias a lo largo de todas las fases. Los plazos son valores orientativos para una implantación conjunta desde cero.
Fase 1 · semanas 1–4 · ISO/IEC 27001 cap. 4–10 y anexo A × ISO/IEC 27090
Análisis de brechas combinado
Comprobar en una sola pasada la madurez del SGSI conforme a ISO/IEC 27001 y en qué medida los sistemas de IA están protegidos frente a lo que describe ISO/IEC 27090, con inventario de IA, entrevistas, muestras y una doble valoración de madurez por requisito.
FundamentoISO/IEC 27001:2022 4.1–4.3, 6.1.2, anexo A 5.9; ISO/IEC 27090:2026 5.1, 5.2, capítulo 6; enfoque: metodología de VamiSec
Escollos habituales
- La IA en la sombra en software estándar, SaaS y herramientas de desarrollo pasa desapercibida (crítico)
- Análisis solo frente al anexo A y no también frente a los capítulos 4 a 10: las brechas de gestión quedan ocultas (crítico)
- Las áreas de negocio y la ingeniería de ML no participan en las entrevistas: la IA se evalúa como un tema puramente de TI (medio)
- ISO/IEC 27090 se malinterpreta como lista de comprobación en lugar de como fuente de amenazas y medidas (medio)
- Protección de datos no implicada, aunque los datos de entrenamiento pueden ser datos personales (bajo)
Anclajes normativos
ISO/IEC 27001 4.1–4.3ISO/IEC 27001 6.1.2Anexo A 5.9ISO/IEC 27090 5.1, 5.2ISO/IEC 27090 capítulo 6ISO/IEC 27003 (norma de orientación)
Pasos de trabajo
- Reunión de lanzamiento con la dirección: objetivos, intención de certificación, alcance provisional
- Inventario de IA por todas las vías de aprovisionamiento, contrastado con compras, licencias, repositorios de código y datos de red
- Revisión documental: política, metodología de riesgos, registro de riesgos, declaración de aplicabilidad, procesos
- Entrevistas con el equipo del SGSI, operaciones de TI, ingeniería de ML, desarrollo, compras, protección de datos y áreas de negocio
- Muestras técnicas sobre accesos a modelos y datos, registro de eventos y filtros de entrada y salida
- Doble valoración de madurez por requisito: requisito del SGSI y extensión de IA
- Registro de brechas con prioridad, esfuerzo y responsables; resumen ejecutivo
Pregunta clave para la dirección y el CISO
¿Sabemos qué sistemas de IA utilizamos, quién es responsable de ellos y cuáles de los nueve tipos de compromiso son relevantes para cada uno?
Resultados y evidencias
- Inventario de IA (primera versión) con propietarios
- Registro de brechas ISO/IEC 27001 × ISO/IEC 27090
- Mapa de calor de madurez por capítulo y sistema de IA
- Resumen ejecutivo con prioridades
- Recomendación sobre el alcance y la vía de certificación
Fase 2 · meses 1–3 · ISO/IEC 27001 6.1.2, 6.1.3, 6.2 × ISO/IEC 27090 capítulo 6
Plan de medidas combinado
Las brechas se convierten en un único plan de medidas basado en riesgos: evaluación de riesgos de cada sistema de IA con los nueve tipos de compromiso, tratamiento de riesgos con controles del anexo A y de ISO/IEC 27090, declaración de aplicabilidad ampliada y un plan de tratamiento de riesgos con propietarios.
FundamentoISO/IEC 27001:2022 6.1.2, 6.1.3, 6.2, 8.2, 8.3; ISO/IEC 27090:2026 5.1, 6.2–6.10, anexo B; asignación al anexo A: interpretación de trabajo de VamiSec
Escollos habituales
- Un segundo registro de IA, paralelo al registro de riesgos del SGSI (crítico)
- Riesgos residuales no aceptados formalmente por los propietarios del riesgo (crítico)
- Apartados de ISO/IEC 27090 adoptados tal cual como controles, sin relación con los riesgos (medio)
- Medidas sin propietario ni plazo (medio)
- Exclusiones de controles del anexo A sin justificar (medio)
Anclajes normativos
ISO/IEC 27001 6.1.2ISO/IEC 27001 6.1.3ISO/IEC 27001 6.2ISO/IEC 27090 5.1ISO/IEC 27090 6.2–6.10, anexo BISO/IEC 27005 (norma de orientación)
Pasos de trabajo
- Evaluación de riesgos de cada sistema de IA con los nueve tipos de compromiso y las variantes de IA de ataques convencionales
- Designar propietarios del riesgo en las áreas de negocio
- Seleccionar medidas: extensión de IA de controles existentes o controles de IA adicionales con identificador propio
- Comparación con el anexo A y justificación de cada decisión de aplicabilidad
- Correspondencias múltiples por medida: anexo A, ISO/IEC 27090 y, opcionalmente, ISO/IEC 42001 y Ley de IA
- Plan de tratamiento de riesgos con plazos; obtener la aceptación formal de los riesgos residuales
- Establecer objetivos medibles de seguridad de la IA
Pregunta clave para la dirección y el CISO
¿Puede un auditor comprobar, para cada medida de IA, qué riesgo trata, de dónde procede y quién es responsable de ella?
Resultados y evidencias
- Registro de riesgos con los riesgos de IA de cada sistema
- Declaración de aplicabilidad ampliada
- Plan de tratamiento de riesgos con propietarios y plazos
- Aceptación documentada de los riesgos residuales
- Tabla de correspondencias de las medidas
Fase 3 · meses 2–3 · ISO/IEC 27001 5.1, 5.3, 6.2, 6.3, 7.1, 7.4
Concepto de implantación y hoja de ruta
El concepto de implantación hace gestionable el plan de medidas: organización del proyecto con roles, paquetes de trabajo, dependencias, presupuesto, comunicación e indicadores, y una hoja de ruta por oleadas que mantiene operativo el SGSI durante la transformación.
FundamentoISO/IEC 27001:2022 5.1, 5.3, 6.2, 6.3, 7.1, 7.4; modelo de oleadas y plazos: valores orientativos de VamiSec
Escollos habituales
- Sin un mandato visible de la dirección, las áreas de negocio no priorizan el proyecto (crítico)
- Tiempo insuficiente previsto para las evidencias de operación antes de la auditoría (crítico)
- Todas las medidas iniciadas a la vez, recursos sobrecargados (medio)
- Ampliación no gestionada como cambio planificado: se pone en riesgo un certificado existente (medio)
Anclajes normativos
ISO/IEC 27001 5.1, 5.3ISO/IEC 27001 6.2, 6.3ISO/IEC 27001 7.1, 7.4Anexo A 5.8
Pasos de trabajo
- Constituir el comité de dirección del proyecto con la alta dirección, el CISO, el responsable de seguridad de la IA y las áreas de negocio
- RACI por paquete de trabajo: gobierno, tecnología, cadena de suministro, formación, migración, auditoría
- Hoja de ruta por oleadas: medidas inmediatas, gobierno, tecnología, migración y formación, verificación y decisión
- Planificar presupuesto y recursos, incluidas pruebas externas como el red teaming
- Plan de comunicación para el personal, los clientes y los proveedores
- Definir indicadores de avance y de eficacia
Pregunta clave para la dirección y el CISO
¿Quién decide, quién entrega y cómo sabremos dentro de 90 días que vamos por buen camino?
Resultados y evidencias
- Concepto de implantación con organización del proyecto
- Hoja de ruta con oleadas e hitos
- Matriz RACI
- Plan de presupuesto y recursos
- Conjunto de indicadores
Fase 4 · meses 3–9 · anexo A × ISO/IEC 27090 5.3–5.7, capítulos 6 y 7
Implantación de las medidas combinadas
Se implantan medidas organizativas y técnicas, siguiendo los tipos de compromiso con mayor valoración y con Zero Trust como hilo conductor: proteger datos y modelos, limitar aplicaciones y agentes, detectar abusos y probar la eficacia.
FundamentoISO/IEC 27090:2026 5.3–5.7, 6.2–6.11, 7.2–7.9; ISO/IEC 27002:2022 8.15, 8.16, 8.27 (citados por ISO/IEC 27090); otras asignaciones: interpretación de trabajo de VamiSec
Escollos habituales
- Protección solo mediante reglas en el prompt en lugar de permisos, aprobaciones y aislamiento (crítico)
- Sin registro de eventos de la inferencia: los abusos y la exfiltración pasan desapercibidos (crítico)
- Agentes con permisos de herramientas permanentes y demasiado amplios (crítico)
- Medidas probadas por separado, interacciones pasadas por alto (medio)
- Cambios de modelo y reentrenamiento sin procedimiento de cambios ni revalidación (medio)
Anclajes normativos
ISO/IEC 27090 5.3 Zero TrustISO/IEC 27090 5.4, 5.7ISO/IEC 27090 6.2–6.11ISO/IEC 27090 7.2–7.9Anexo A 8.15, 8.16, 8.27Anexo A 8.25–8.32
Pasos de trabajo
- Poner en vigor la política de seguridad de la información, la política específica de seguridad de la IA y las normas de uso de la IA generativa
- Autenticar y autorizar individualmente los accesos a datos de entrenamiento, modelos y fuentes de recuperación
- Verificar individualmente las acciones de los agentes y conceder permisos de herramientas por tarea y por tiempo limitado
- Controles de entrada y salida contra la prompt injection y la salida con ataques de inyección
- Registro de eventos y monitorización de entradas y salidas, versión del modelo y llamadas a herramientas; limitación de uso (throttling)
- Proteger el entorno de desarrollo, firmar los artefactos del modelo, acreditar la procedencia de los datos
- Red teaming antes de la puesta en producción y tras cambios significativos; probar las medidas en conjunto
Pregunta clave para la dirección y el CISO
¿Detectaríamos hoy una prompt injection, una exfiltración de modelo o datos de entrenamiento envenenados? ¿Y quién reaccionaría y cómo?
Resultados y evidencias
- Políticas aprobadas con su versión
- Conceptos de permisos y configuraciones
- Evidencias de registro de eventos y monitorización
- Informes de red team y de aceptación con tratamiento de hallazgos
- Tickets de cambio con revalidación
Fase 5 · meses 6–10 · ISO/IEC 27001 7.5, 8.1 · anexo A 5.9, 5.33
Migración de procesos y datos
Los procesos existentes del SGSI asumen los casos de IA y los datos existentes pasan a un modelo de datos común con correspondencias múltiples, con prueba piloto, aceptación y conservación del historial de evidencias.
FundamentoISO/IEC 27001:2022 7.5, 8.1; anexo A 5.9, 5.33, 8.32; enfoque: metodología de VamiSec
Escollos habituales
- Migración poco antes de la auditoría: se pierden el historial de evidencias y la pista de auditoría (crítico)
- Lastres heredados trasladados tal cual: duplicados, medidas huérfanas, propietarios ausentes (medio)
- Correspondencias con un solo marco: queda bloqueada la reutilización para ISO/IEC 42001, la Ley de IA o NIS2 (medio)
- Persisten procesos de IA paralelos al SGSI (medio)
Anclajes normativos
ISO/IEC 27001 7.5ISO/IEC 27001 8.1Anexo A 5.9Anexo A 5.33Anexo A 8.32
Pasos de trabajo
- Mapa de procesos: ampliar con la IA la gestión de activos, riesgos, cambios, proveedores, incidentes y vulnerabilidades
- Inventario de todos los registros, listas de medidas, evidencias y hallazgos de auditoría
- Definir el modelo de datos objetivo con correspondencias múltiples
- Depuración: fusionar duplicados, completar propietarios y vigencias
- Prueba piloto con muestras, aceptación por los responsables funcionales
- Cambio en la fecha de corte, breve funcionamiento en paralelo, archivo respetando las obligaciones de conservación
Pregunta clave para la dirección y el CISO
Tras la migración, ¿encontramos cada medida, cada riesgo y cada evidencia en un único lugar y con su historial?
Resultados y evidencias
- Mapa de procesos (objetivo) con ampliaciones de IA
- Concepto de migración y acta de aceptación
- Tabla de correspondencias de los marcos
- Concepto de archivo para los datos heredados
Fase 6 · meses 6–10 · ISO/IEC 27001 7.2, 7.3 · anexo A 6.3, 6.8
Formación por grupo destinatario
Cada grupo destinatario aprende qué amenazas de IA debe evitar, detectar o notificar: desde la alta dirección, pasando por la ingeniería de ML, desarrollo, operaciones, compras y protección de datos, hasta los auditores internos y todo el personal.
FundamentoISO/IEC 27001:2022 7.2, 7.3, 7.5; anexo A 6.3, 6.8; contenidos derivados de ISO/IEC 27090, capítulos 5 a 7; formatos: recomendación de VamiSec
Escollos habituales
- Ingeniería de ML sin ejercicios prácticos sobre envenenamiento de datos y robo de modelos (crítico)
- Sin evidencias de asistencia ni de eficacia (crítico)
- Formación única para todos: no sirve ni a la dirección ni a los especialistas (medio)
- La dirección solo recibe información, no se la capacita para decidir (medio)
Anclajes normativos
ISO/IEC 27001 7.2ISO/IEC 27001 7.3Anexo A 6.3Anexo A 6.8
Pasos de trabajo
- Perfiles de competencia por rol con nivel objetivo y nivel actual
- Sesión informativa para la dirección: responsabilidad, apetito de riesgo, decisiones
- Formación especializada para ingeniería de ML, desarrollo y operaciones, con ejercicios
- Talleres para compras y para protección de datos y el área jurídica
- Formación para auditores internos sobre la auditoría de medidas de IA
- Concienciación para todos: uso seguro de la IA generativa y canales de notificación
- Medir la eficacia: pruebas de conocimientos, escenarios de práctica, tasa de notificación
Pregunta clave para la dirección y el CISO
¿Sabe cada rol qué amenazas de IA debe evitar, detectar o notificar? ¿Y podemos demostrarlo?
Resultados y evidencias
- Concepto de formación y matriz de competencias
- Evidencias de asistencia por grupo destinatario
- Resultados de pruebas de conocimientos y ejercicios
- Tasa de formación como indicador
Fase 7 · meses 9–11 · ISO/IEC 27001 9.2, 10.2 · ISO 19011 · ISO/IEC 27007
Auditoría interna
Auditores independientes verifican si las medidas de IA están implantadas y son eficaces, con muestras de IA, pruebas de eficacia y acciones correctivas. Los criterios de auditoría son ISO/IEC 27001 y la propia declaración de aplicabilidad, no ISO/IEC 27090.
FundamentoISO/IEC 27001:2022 9.2, 10.2; ISO 19011:2026; ISO/IEC 27007:2020
Escollos habituales
- Los auditores auditan su propia implantación: se vulnera la objetividad (crítico)
- IA auditada solo mediante revisión documental, sin muestras (medio)
- Criterios de auditoría «según ISO/IEC 27090» en lugar de la declaración de aplicabilidad (medio)
- Hallazgos cerrados sin análisis de causas (medio)
Anclajes normativos
ISO/IEC 27001 9.2ISO/IEC 27001 10.2ISO 19011ISO/IEC 27007
Pasos de trabajo
- Ampliar el programa de auditoría, con enfoque basado en riesgos, a los sistemas y medidas de IA
- Recurrir a auditores con competencia técnica en IA o a expertos técnicos
- Muestras: permisos, registros, tickets de cambio, hallazgos de red team, evaluaciones de proveedores
- Pruebas de eficacia, por ejemplo un caso de prueba específico de prompt injection
- Clasificar los hallazgos, analizar las causas, hacer seguimiento de las acciones correctivas
Pregunta clave para la dirección y el CISO
¿Ha comprobado alguien independiente que las medidas de IA no solo están descritas, sino que funcionan?
Resultados y evidencias
- Programa y planes de auditoría
- Informes de auditoría con muestras de IA
- Plan de acciones correctivas
- Verificación de la eficacia de las correcciones
Fase 8 · mes 11 · ISO/IEC 27001 9.1, 9.3, 10.1
Revisión por la dirección
La dirección revisa el SGSI combinado con entradas específicas de IA —indicadores, incidentes, resultados de red team, regulación— y toma decisiones documentadas sobre apetito de riesgo, recursos y certificación.
FundamentoISO/IEC 27001:2022 9.1, 9.3, 10.1
Escollos habituales
- Presentación de diapositivas sin decisión documentada (crítico)
- Los temas de IA no figuran en las entradas (medio)
- Sin indicadores, solo estado del proyecto (medio)
Anclajes normativos
ISO/IEC 27001 9.1ISO/IEC 27001 9.3ISO/IEC 27001 10.1
Pasos de trabajo
- Completar las entradas con la situación de la IA: inventario, riesgos, incidentes, resultados de red team, regulación
- Informar de los indicadores de seguridad de la IA
- Preparar propuestas de decisión en lugar de informes de estado
- Dejar constancia en acta de las decisiones sobre apetito de riesgo, recursos, alcance y certificación
- Fijar los objetivos del siguiente ciclo
Pregunta clave para la dirección y el CISO
¿Qué decisión toma hoy la dirección sobre los riesgos de IA? ¿Y está documentada?
Resultados y evidencias
- Acta con las decisiones
- Informe de indicadores
- Objetivos actualizados
- Decisión go/no-go sobre la auditoría de certificación
Fase 9 · opcional · ISO/IEC 27001 por un organismo acreditado · ISO/IEC 17021-1, 27006-1
Opcional: auditoría de certificación
Un organismo de certificación acreditado audita en dos etapas el SGSI conforme a ISO/IEC 27001, con los sistemas de IA dentro del alcance y las medidas de IA en la declaración de aplicabilidad. No existe un certificado según ISO/IEC 27090.
FundamentoISO/IEC 27001:2022; ISO/IEC 27006-1:2024; estado de la acreditación para ISO/IEC 42001 en Alemania: base de datos de la DAkkS, 22/10/2026
Escollos habituales
- Publicidad con «certificado ISO 27090»: engañosa (crítico)
- Auditoría de etapa 2 demasiado pronto, sin evidencias de operación (crítico)
- El alcance excluye los sistemas de IA por los que preguntan los clientes (medio)
- Sin un ciclo completo de auditoría interna y revisión por la dirección antes de la auditoría (medio)
Anclajes normativos
ISO/IEC 27001ISO/IEC 17021-1ISO/IEC 27006-1ISO/IEC 42001 (opcional)
Pasos de trabajo
- Elegir el organismo de certificación, acordar el alcance y la duración de la auditoría
- Auditoría de etapa 1: documentación y preparación para la certificación
- Auditoría de etapa 2: eficacia in situ con muestras de IA
- Corregir las no conformidades en el plazo establecido
- Planificar las auditorías de seguimiento y la recertificación, incorporar los nuevos sistemas de IA
- Opcional: valorar una auditoría combinada con ISO/IEC 42001
Pregunta clave para la dirección y el CISO
¿Necesitamos el certificado para clientes, licitaciones o supervisores? ¿Y cubre el alcance los sistemas de IA por los que se pregunta?
Resultados y evidencias
- Informes de auditoría de etapa 1 y etapa 2
- Plan de acciones correctivas
- Certificado con alcance
- Plan de auditorías de seguimiento
Transversal · en todas las fases · ISO/IEC 27001 5.1, 5.3, 7.4
Dirección del proyecto, roles y comunicación
El proyecto combinado necesita una dirección que mantenga unidos el sistema de gestión y el conocimiento técnico de IA: un comité de dirección, roles claros, comunicación con el personal, los clientes y los proveedores y una gestión del cambio que genere aceptación.
FundamentoISO/IEC 27001:2022 5.1, 5.3, 7.4; anexo A 5.2, 5.8
Escollos habituales
- La seguridad de la IA depende de una sola persona del departamento de ciencia de datos (crítico)
- Las áreas de negocio ven el proyecto como un trámite obligatorio de TI (medio)
- Clientes y proveedores conocen demasiado tarde los nuevos requisitos (bajo)
Anclajes normativos
ISO/IEC 27001 5.1, 5.3ISO/IEC 27001 7.4Anexo A 5.2Anexo A 5.8
Pasos de trabajo
- Comité de dirección con reuniones fijas y derechos de decisión
- Modelo de roles con propietarios por sistema de IA
- Plan de comunicación interna y externa
- Informes periódicos de avance con indicadores
Pregunta clave para la dirección y el CISO
¿Hay alguien que mantenga unidos el sistema de gestión y el conocimiento técnico de IA, con mandato y tiempo para ello?
Resultados y evidencias
- Encargo del proyecto y actas del comité de dirección
- Modelo de roles y RACI
- Plan de comunicación
Transversal · en todas las fases · ISO/IEC 27001 7.5 · anexo A 5.33, 5.37
Información documentada y evidencias
Cada fase genera evidencias que después deben sostenerse en la auditoría: documentos controlados con su versión, registros de implantación y eficacia y una matriz de evidencias que vincula cada medida con sus pruebas.
FundamentoISO/IEC 27001:2022 7.5; anexo A 5.33, 5.37
Escollos habituales
- Evidencias dispersas en correos, chats y unidades de red (crítico)
- Documentos sin versión ni aprobación (medio)
- Plazos de conservación de las evidencias sin regular (medio)
Anclajes normativos
ISO/IEC 27001 7.5Anexo A 5.33Anexo A 5.37
Pasos de trabajo
- Matriz de evidencias: medida, prueba, ubicación, propietario, vigencia
- Control documental de la política de IA, fichas de modelo (model cards), evidencias de procedencia e informes de pruebas
- Generar evidencias de forma automatizada cuando sea posible, por ejemplo desde el registro de eventos y el sistema de tickets
- Regular la conservación y el archivo
Pregunta clave para la dirección y el CISO
¿Podríamos mostrar mañana a cualquier auditor la prueba de cada medida de IA?
Resultados y evidencias
- Matriz de evidencias
- Norma de control documental
- Concepto de archivo y conservación
Análisis de brechas combinado
Guía
El enfoque en detalle: del principio de integración al certificado
Once capítulos: el principio de integración, las nueve fases con pasos de trabajo, tablas y evidencias, además del esfuerzo, los errores habituales y los factores de éxito.
El principio de integración: por qué basta un SGSI
ISO/IEC 27001 e ISO/IEC 27090 no son normas que compitan entre sí, sino dos capas de la misma tarea: una regula el sistema de gestión; la otra, el contenido específico de la IA.
ISO/IEC 27001 es una norma de requisitos: establece lo que debe lograr un sistema de gestión de la seguridad de la información y, por eso, es certificable. ISO/IEC 27090 es una norma de orientación: describe qué amenazas afectan específicamente a los sistemas de IA, cómo se detectan y cómo se combaten. No exige un sistema de gestión propio, sino que se apoya en la práctica consolidada de ISO/IEC 27001 y 27002: dos frases formuladas de forma vinculante en su apartado de principios exigen implantar los controles de seguridad de la información con un enfoque basado en riesgos y tener en cuenta los compromisos específicos de la IA a lo largo de todo el ciclo de vida.
| Característica | ISO/IEC 27001:2022 | ISO/IEC 27090:2026 | En el modelo combinado |
|---|---|---|---|
| Tipo de documento | Norma de requisitos para sistemas de gestión | Norma de orientación con descripciones de amenazas y medidas | 27001 sustenta el sistema; 27090 aporta los contenidos de IA |
| Certificable | Sí, por organismos de certificación acreditados | No: ni certificado ni auditoría «según 27090» | Certificado según 27001 con los sistemas de IA dentro del alcance |
| Elemento central | Capítulos 4 a 10 y 93 controles en el anexo A | Nueve tipos de compromiso, temas transversales, anexos A a C | Un registro de riesgos, una declaración de aplicabilidad |
| Lógica de riesgos | Evaluación y tratamiento de riesgos con comparación frente al anexo A | Amenazas con consecuencias, detección y defensa por tipo | Los nueve tipos como catálogo de amenazas de la evaluación de riesgos |
| Versión lingüística | Versión alemana DIN EN ISO/IEC 27001:2024-01 | Solo en inglés, sin versión alemana | Mantener los términos en un glosario bilingüe |
| Criterio de auditoría | Criterios de auditoría para la certificación y la auditoría interna | No es un criterio de auditoría; actúa a través de la declaración de aplicabilidad | Los auditores verifican las medidas de IA como parte de la SoA |
Comparativa: VamiSec, estado: 10/2026.
Dos puntos de anclaje sostienen todo el modelo
En primer lugar, la evaluación de riesgos: los nueve tipos de compromiso se evalúan para cada sistema de IA dentro del alcance, en el mismo registro y con la misma metodología que todos los demás riesgos de seguridad de la información. En segundo lugar, la declaración de aplicabilidad: ISO/IEC 27001 admite controles de cualquier fuente y exige compararlos con el anexo A. Así, las indicaciones de defensa de ISO/IEC 27090 se convierten en controles del SGSI que se implantan, se someten a seguimiento, se auditan y se verifican también en la auditoría de certificación.
- Ni un segundo sistema de gestión, ni una segunda metodología de riesgos, ni un segundo control documental
- Cada medida una sola vez, con varias correspondencias: con el anexo A, con ISO/IEC 27090 y, si procede, con ISO/IEC 42001 o la Ley de IA
- La auditoría interna, la revisión por la dirección y la auditoría de certificación verifican también las medidas de IA
- Quien aún no tenga un SGSI implanta el SGSI y el perfil de IA en un solo proyecto
Análisis de brechas combinado: madurez del SGSI y cobertura de IA en una sola pasada
El análisis de brechas responde a dos preguntas a la vez: ¿en qué medida cumple el SGSI los requisitos de ISO/IEC 27001? ¿Y en qué medida están protegidos los sistemas de IA frente a lo que describe ISO/IEC 27090?
Los análisis separados duplican las entrevistas y producen resultados contradictorios. Por eso verificamos una sola vez cada requisito de los capítulos 4 a 10 y cada control relevante del anexo A, y evaluamos al mismo tiempo si la extensión de IA también está cubierta. A ello se suma el análisis de los contenidos específicos de IA de ISO/IEC 27090 que no tienen correspondencia directa en ISO/IEC 27001: los nueve tipos de compromiso, Zero Trust para modelos y agentes, red teaming, las interacciones entre medidas y la pérdida de eficacia con el tiempo.
- Alcance y contexto
Reunión de lanzamiento con la dirección y el equipo del SGSI: objetivos de la iniciativa, como el certificado, los requisitos de clientes o la Ley de IA; alcance provisional; partes interesadas con requisitos de IA.
- Inventario de IA
Registrar todos los sistemas de IA —de desarrollo propio, operados en el tenant propio, utilizados como API o SaaS o integrados en software estándar—; la comparación con compras, licencias, repositorios de código y datos de red saca a la luz la IA en la sombra.
- Revisión documental
Política, metodología de riesgos, registro de riesgos, declaración de aplicabilidad, descripciones de procesos, evaluaciones de proveedores y políticas de IA existentes.
- Entrevistas y muestras
CISO y equipo del SGSI, operaciones de TI, ingeniería de ML y ciencia de datos, desarrollo de software, compras, protección de datos y áreas de negocio; muestras técnicas sobre derechos de acceso a modelos y datos, registro de eventos y filtros de entrada y salida.
- Valoración por niveles de madurez
Cada requisito en cuatro niveles, de «inexistente» a «eficaz y verificado», con doble valoración: para el requisito del SGSI y para su extensión de IA.
- Registro de brechas y resumen ejecutivo
Brechas con riesgo, esfuerzo, responsables y prioridad; mapa de calor por capítulo de la norma y por sistema de IA; las diez brechas más importantes para la dirección.
Qué aporta el análisis de brechas
- Primera versión del inventario de IA con propietarios y criticidad
- Registro de brechas ISO/IEC 27001 × ISO/IEC 27090 con niveles de madurez
- Valoración de la relevancia de los nueve tipos de compromiso por sistema de IA
- Mapa de calor y resumen ejecutivo con prioridades y estimación aproximada del esfuerzo
- Recomendación sobre el alcance y la vía de certificación
Plan de medidas combinado: un registro, una declaración de aplicabilidad
Las brechas se convierten en un único plan de medidas: basado en riesgos, con propietarios inequívocos y con correspondencias múltiples en lugar de registros duplicados.
La base es la evaluación de riesgos: para cada sistema de IA dentro del alcance se evalúan los tipos de compromiso relevantes según su probabilidad y sus consecuencias. El tratamiento de riesgos selecciona entonces las medidas —del anexo A, de ISO/IEC 27090 o de elaboración propia— y las compara con el anexo A para que no falte ningún control necesario. Así surge una declaración de aplicabilidad ampliada que indica para cada medida su fuente, su justificación y su estado de implantación.
Dos vías hacia la declaración de aplicabilidad
Extensión de IA de controles existentes
Cuando un control del anexo A cubre en lo esencial la amenaza, se amplía con su extensión de IA: por ejemplo, el registro de eventos, con entradas y salidas, versión del modelo y llamadas a herramientas; las relaciones con los proveedores, con los proveedores de modelos; la gestión de cambios, con los cambios de modelo y el reentrenamiento.
Controles de IA adicionales
Cuando no hay correspondencia, se crea un control propio con identificador, descripción, fuente en ISO/IEC 27090, vínculo con el riesgo tratado y propietario; por ejemplo, la limitación del uso del modelo contra la exfiltración o la revalidación de las medidas tras el reentrenamiento.
| Tipo de compromiso | Medida combinada (ejemplo) | Punto de anclaje en el anexo A (asignación de VamiSec) |
|---|---|---|
| Data Poisoning | Evidencia de procedencia y comprobación de integridad por conjunto de datos, limitación de datos | Inventario, enmascaramiento de datos, ciclo de vida de desarrollo seguro |
| Evasion | Pruebas de robustez con entradas manipuladas, detección de entradas maliciosas | Monitorización de actividades, pruebas de seguridad en el desarrollo y la aceptación |
| Membership Inference | Minimización de datos, limitación de las salidas, evaluación con el área de protección de datos | Privacidad, enmascaramiento de datos, prevención de fugas de datos |
| Model Exfiltration | Límites de frecuencia y limitación de uso, monitorización de los patrones de consulta, registro de eventos | Registro de eventos, monitorización de actividades, control de acceso |
| Model Inversion | Limitación de las salidas, limitación de datos, pruebas de inferencia | Privacidad, enmascaramiento de datos |
| Direct Model Poisoning | Entorno de desarrollo protegido, firmas y sumas de comprobación de los artefactos del modelo | Separación de los entornos, acceso al código fuente, ciclo de vida de desarrollo seguro |
| Sensitive Model Output | Filtros de salida, limitación de datos en el entrenamiento y en el contexto | Prevención de fugas de datos, clasificación |
| Prompt Injection | Separación entre instrucciones y datos, filtros de entrada, aprobaciones para las acciones de alto impacto | Requisitos de seguridad de las aplicaciones, codificación segura, monitorización |
| Salida con ataques de inyección | Tratar las salidas como no fiables, codificarlas y validarlas, listas de permitidos | Requisitos de seguridad de las aplicaciones, codificación segura |
La asignación al anexo A es una interpretación de trabajo de VamiSec; la propia ISO/IEC 27090 solo cita como anclas directas los controles de ISO/IEC 27002 sobre registro de eventos, monitorización y arquitectura de sistemas segura.
Priorizar en lugar de hacerlo todo a la vez
- Primero, las medidas sin arrepentimiento (no-regret): inventario de IA, propietarios, protección de accesos, registro de eventos, normas de uso de la IA generativa
- Después, según el riesgo: los sistemas de IA más críticos y los tipos de compromiso con valoración alta
- Tener en cuenta los plazos: auditorías de clientes, próxima auditoría de seguimiento, obligaciones de la Ley de IA para la IA de alto riesgo a partir de diciembre de 2027
- Que los riesgos residuales los acepten formalmente los propietarios del riesgo, no el equipo del proyecto
Concepto de implantación y hoja de ruta
El concepto de implantación hace gestionable el plan de medidas: quién decide, quién entrega, en qué orden, con qué presupuesto y cómo reconoce la dirección el avance.
ISO/IEC 27001 exige que los cambios en el SGSI se realicen de forma planificada, y la ampliación de IA es uno de esos cambios; la buena práctica es definir de antemano la finalidad, las posibles consecuencias, los recursos y las responsabilidades. Esto protege un certificado existente, porque el SGSI sigue siendo operativo durante la transformación, y da una estructura clara a una implantación desde cero. El concepto abarca la organización del proyecto, los paquetes de trabajo, las dependencias, el presupuesto, la comunicación y los indicadores.
| Rol | Tarea en el proyecto combinado |
|---|---|
| Comité de dirección (alta dirección) | Mandato, presupuesto, apetito de riesgo para la IA, decisión sobre el alcance y la certificación |
| Responsables del SGSI / CISO | Coordinación general, metodología, declaración de aplicabilidad, preparación de auditorías |
| Responsable de seguridad de la IA | Dirección técnica de las medidas de IA, interlocución con la ingeniería de ML y desarrollo |
| Propietario de cada sistema de IA | Evaluación de riesgos, implantación en su propio ámbito, aceptación de riesgos residuales |
| Operaciones de TI y SOC | Registro de eventos, monitorización y gestión de incidentes de los sistemas de IA |
| Compras y gestión de proveedores | Requisitos de IA para los proveedores, contratos, evaluaciones |
| Protección de datos y área jurídica | Riesgos para la protección de datos derivados de los datos de entrenamiento y las salidas, obligaciones regulatorias |
Hoja de ruta por oleadas
- Oleada 0 · semanas 1–4Mandato y medidas inmediatas
Confirmar el alcance, completar el inventario de IA, designar propietarios, publicar las normas de uso de la IA generativa, depurar los accesos a modelos y datos y activar el registro de eventos en los sistemas más críticos.
- Oleada 1 · meses 2–4Gobierno y metodología
Aprobar la política de seguridad de la información y la política específica de seguridad de la IA, poner en marcha el plan de tratamiento de riesgos de la fase 2 y definir los requisitos para los proveedores.
- Oleada 2 · meses 3–8Medidas técnicas
Zero Trust para datos, modelos y agentes, controles de entrada y salida, protección del entorno de desarrollo, monitorización y limitación de uso, red teaming de los sistemas más críticos.
- Oleada 3 · meses 6–10Migración y formación
Migrar procesos y datos, impartir formación por grupo destinatario, medir indicadores y recopilar evidencias.
- Oleada 4 · meses 9–12Verificar y decidir
Auditoría interna, acciones correctivas, revisión por la dirección y decisión sobre la auditoría de certificación.
Los plazos son valores orientativos de proyectos para una implantación conjunta desde cero con un número manejable de sistemas de IA. Con un SGSI ya existente y certificado, gran parte de las oleadas 1 y 4 deja de ser necesaria: en ese caso, la ampliación de IA a menudo puede incorporarse antes de la próxima auditoría de seguimiento.
Indicadores para la gestión
- Porcentaje de sistemas de IA con propietario, evaluación de riesgos y entrada en la declaración de aplicabilidad
- Porcentaje de sistemas de IA críticos con registro de eventos de la inferencia y monitorización
- Hallazgos abiertos de red teaming y auditoría, por antigüedad y gravedad
- Tasa de formación por grupo destinatario
- Cumplimiento de plazos de los paquetes de trabajo respecto a la hoja de ruta
Implantación de las medidas combinadas
La implantación es organizativa y técnica, y cada medida deja una evidencia que la auditoría interna y la certificación necesitarán más adelante.
En el plano organizativo, la implantación empieza por las normas que afectan a todos: la política ampliada con la IA, las normas de uso de la IA generativa, la clasificación de los datos de entrenamiento, de prompts y de salida, y un procedimiento de cambios que trate los cambios de modelo, el reentrenamiento y las modificaciones de los prompts de sistema o de las fuentes de recuperación como cambios de software. En el plano técnico, la implantación sigue los tipos de compromiso que obtuvieron una valoración alta en la evaluación de riesgos.
Zero Trust como hilo conductor
ISO/IEC 27090 traslada a la IA los principios de Zero Trust que ISO/IEC 27002 describe para las arquitecturas de sistemas seguras: cada acceso a datos de entrenamiento, modelos y fuentes de recuperación se autentica y autoriza de forma individual, las aplicaciones de IA tienen límites claros, cada acción de los agentes de IA se verifica por separado, los permisos se conceden solo para la tarea y por tiempo limitado, y el comportamiento de los sistemas se monitoriza de forma continua. Estos principios están presentes en todas las indicaciones de defensa de la norma.
Datos y modelos
Evidencias de procedencia y comprobaciones de integridad de los conjuntos de datos, limitación de datos, entornos de desarrollo protegidos y separados, firmas y sumas de comprobación de los artefactos del modelo.
Aplicación y tiempo de ejecución
Separación entre instrucciones y datos, filtros de entrada y salida, tratamiento de las salidas como no fiables, aprobaciones para las acciones de alto impacto, limitación de uso frente a las consultas masivas.
Detección y respuesta
Registro de entradas y salidas, versión del modelo y llamadas a herramientas; monitorización de abusos, patrones de exfiltración y deriva; playbooks para incidentes de IA dentro de la gestión de incidentes existente.
Probar y mantener
Red teaming antes de la puesta en producción y tras cambios significativos, pruebas conjuntas de todas las medidas por sus posibles interacciones, revalidación tras el reentrenamiento, porque la eficacia de las medidas puede disminuir con el tiempo.
Evidencias que conviene recopilar ya
- Políticas y normas de uso aprobadas, con su versión
- Configuraciones y conceptos de permisos para modelos, datos y agentes
- Evidencias de registro de eventos y monitorización, con análisis de ejemplo
- Informes de red teaming y de pruebas de aceptación, con el tratamiento de los hallazgos
- Tickets de cambio para cambios de modelo y reentrenamientos, con revalidación
Migración de procesos y datos
La ampliación de IA no crea un mundo paralelo: los procesos existentes del SGSI se amplían y los datos existentes pasan a un modelo de datos común, con un historial de evidencias sin lagunas.
La migración tiene dos niveles. En el plano de los procesos, los procesos existentes del SGSI asumen los casos de IA, en lugar de que surja junto al SGSI un universo propio de procesos de IA. En el plano de los datos, los registros, las medidas y las evidencias se trasladan desde hojas de cálculo, wikis y herramientas heredadas a un modelo de datos consolidado en el que cada medida existe una sola vez y remite a varios marcos de referencia.
| Proceso existente del SGSI | Ampliación para la IA |
|---|---|
| Gestión de activos e inventario | Sistemas de IA, modelos, conjuntos de datos, prompts y permisos de herramientas; lista de materiales de IA (AI-BOM) |
| Gestión de riesgos | Catálogo de amenazas con los nueve tipos de compromiso, reevaluación ante cambios en modelos y datos |
| Gestión de cambios | Cambios de modelo, reentrenamiento, modificaciones de prompts de sistema y fuentes de recuperación, con revalidación |
| Gestión de proveedores | Proveedores de modelos, fuentes de conjuntos de datos, bibliotecas de ML y herramientas de MLOps, con cuestionario de IA |
| Gestión de incidentes | Indicadores de detección por tipo de amenaza, playbooks de IA, preservación de pruebas, incluidos prompts y versión del modelo |
| Gestión de vulnerabilidades | Avisos de seguridad de frameworks de ML, servidores de modelos y clientes de IA, versiones fijadas |
| Registro de eventos y monitorización | Entradas y salidas, llamadas a herramientas, patrones de consulta, deriva |
| Control de la información documentada | Política de IA, fichas de modelo, evidencias de procedencia, informes de red team |
Migración de datos en cinco pasos
- Inventario inicial
¿Qué registros, listas de medidas, evidencias y hallazgos de auditoría existen, dónde están y con qué calidad?
- Modelo de datos objetivo
Un modelo para activos, riesgos, controles, evidencias y proveedores, con correspondencias múltiples con ISO/IEC 27001, ISO/IEC 27090 y, si procede, ISO/IEC 42001, la Ley de IA, NIS2 o DORA.
- Depuración
Fusionar duplicados, completar propietarios y vigencias, aclarar las medidas huérfanas: no todo lo heredado merece migrarse.
- Prueba piloto y aceptación
Migración de prueba con muestras, aceptación por parte de los responsables funcionales y conciliación de los recuentos.
- Transición y archivo
Fecha de corte, breve funcionamiento en paralelo, archivo de los datos heredados respetando las obligaciones de conservación: el historial de evidencias debe conservarse para la próxima auditoría.
Formación por grupo destinatario
ISO/IEC 27001 exige competencia en los roles relevantes para la seguridad y concienciación en todo el personal. Para la IA, esto significa que cada grupo destinatario aprende qué amenaza debe evitar, detectar o notificar.
Los contenidos se derivan de los tipos de compromiso y de las medidas definidas en la fase 2; por eso difieren claramente según el rol. Una formación única para todos no sirve ni a la alta dirección, que debe evaluar riesgos y aprobar recursos, ni a la ingeniería de ML, que debe impedir ataques concretos contra datos y modelos.
| Grupo destinatario | Contenidos clave | Formato (propuesta) |
|---|---|---|
| Alta dirección y consejo | Responsabilidad, apetito de riesgo para la IA, amenazas principales, marco regulatorio, decisiones en la revisión por la dirección | Sesión informativa, de 90 a 120 minutos, anual |
| CISO, responsable de seguridad y equipo del SGSI | ISO/IEC 27090 en detalle, metodología de riesgos, ampliación de la declaración de aplicabilidad, preparación de auditorías | Taller, de 1 a 2 días |
| Ingeniería de ML y ciencia de datos | Data Poisoning, Direct Model Poisoning, procedencia de los datos, pipeline de ML seguro, protección del entorno de desarrollo, red teaming | Formación con ejercicios, de 1 a 2 días |
| Desarrollo de software | Prompt Injection, tratamiento de las salidas, arquitecturas RAG y de agentes seguras, pruebas | Formación con ejercicios, 1 día |
| Operaciones de TI y SOC | Registro de eventos de la inferencia, detección de abusos y exfiltración, limitación de uso, playbooks de IA | Formación, de ½ a 1 día |
| Compras y gestión de proveedores | Preguntas a los proveedores de modelos, cláusulas contractuales, lista de materiales de IA (AI-BOM), evaluación de las fuentes de conjuntos de datos | Taller, ½ día |
| Protección de datos y área jurídica | Membership Inference, Model Inversion, salidas sensibles, interrelación con el RGPD y la Ley de IA | Taller, ½ día |
| Auditores internos | Auditar las medidas de IA, muestreo, evaluación de evidencias, preguntas de verificación por tipo de compromiso | Formación, 1 día |
| Todo el personal | Uso seguro de la IA generativa, ningún dato confidencial en servicios no autorizados, notificación de anomalías | E-learning, de 30 a 45 minutos, anual y cuando surja la necesidad |
Los formatos y la duración son recomendaciones de VamiSec; dependen del número y la criticidad de los sistemas de IA.
Demostrar la eficacia
- Perfil de competencia por rol, con nivel objetivo y nivel actual
- Evidencias de asistencia y breves pruebas de conocimientos
- Evidencias prácticas, como escenarios de ejercicio superados
- Indicadores en la revisión por la dirección: tasa de formación por grupo destinatario, notificaciones de anomalías
Auditoría interna: verificar de forma independiente las medidas de IA
La auditoría interna muestra a la dirección —y más adelante al organismo de certificación— si las medidas de IA, además de estar descritas, están implantadas y son eficaces.
ISO/IEC 27001 exige auditorías internas a intervalos planificados, un programa de auditoría con frecuencia, métodos, responsabilidades y comunicación de resultados, así como auditores objetivos e imparciales. Sirven de orientación ISO 19011 para las auditorías de sistemas de gestión e ISO/IEC 27007 para las auditorías del SGSI. Los criterios de auditoría son ISO/IEC 27001 y los requisitos propios; para las medidas de IA, por tanto, la declaración de aplicabilidad. ISO/IEC 27090 no es un criterio de auditoría; actúa a través de las medidas que usted ha adoptado de ella.
Preguntas de verificación típicas relacionadas con la IA
- ¿Están todos los sistemas de IA en producción en el inventario? ¿Y coincide el inventario con los datos de compras y de red?
- ¿Existe para cada sistema de IA dentro del alcance una evaluación de riesgos actualizada con los tipos de compromiso relevantes?
- ¿Se ajustan los derechos de acceso a modelos, datos de entrenamiento y fuentes de recuperación al concepto de permisos? Muestra de las autorizaciones.
- ¿Se registran y analizan las entradas y salidas, la versión del modelo y las llamadas a herramientas? Muestra de los registros.
- ¿Se probó y revalidó antes del último cambio de modelo? Muestra de los tickets de cambio.
- ¿Se han tratado los hallazgos del red teaming y se les hace seguimiento?
- ¿Se ha evaluado a los proveedores de modelos y se les ha obligado contractualmente?
| Elemento | En el modelo combinado |
|---|---|
| Programa de auditoría | Basado en riesgos: primero, los sistemas de IA más críticos y los tipos de compromiso con valoración alta; todos los capítulos y controles relevantes dentro del ciclo de certificación |
| Auditores | Independientes de la implantación; competencia técnica en IA dentro del equipo o incorporada mediante expertos técnicos |
| Métodos | Entrevistas, revisión documental, muestras, recorrido por el pipeline de ML, pruebas de eficacia como un caso de prueba específico de Prompt Injection |
| Hallazgos | No conformidades, observaciones y oportunidades de mejora, con análisis de causas y acciones correctivas |
| Momento | Antes de la auditoría de certificación, al menos un ciclo completo que cubra todo el alcance |
Revisión por la dirección: la alta dirección decide sobre los riesgos de IA
En la revisión por la dirección, la alta dirección hace balance y toma las decisiones que hacen evolucionar el SGSI. En el modelo combinado se añaden entradas y decisiones específicas de IA.
ISO/IEC 27001 establece lo que la dirección debe revisar a intervalos planificados: el estado de las acciones de revisiones por la dirección anteriores, los cambios en las cuestiones internas y externas y en las necesidades de las partes interesadas, la información sobre el desempeño de la seguridad de la información (no conformidades, resultados de seguimiento, medición y auditoría y cumplimiento de los objetivos), la retroalimentación de las partes interesadas, los resultados de la evaluación de riesgos y el estado del tratamiento de riesgos, así como las oportunidades de mejora. El resultado son decisiones documentadas.
| Entrada según ISO/IEC 27001 | Extensión de IA en el modelo combinado |
|---|---|
| Cambios en las cuestiones y en las partes interesadas | Nuevos sistemas de IA y hallazgos de IA en la sombra, requisitos de clientes, plazos de la Ley de IA, evolución normativa como la norma de privacidad ISO/IEC 27091 |
| No conformidades y acciones correctivas | Hallazgos de IA abiertos de auditoría y operación |
| Resultados de seguimiento y medición | Indicadores: cobertura del inventario, registro de eventos, tiempo hasta la detección, deriva |
| Resultados de auditoría | Resultados de la auditoría interna sobre medidas de IA, hallazgos de red team |
| Resultados de la evaluación de riesgos | Situación de riesgos de IA por sistema, nuevas amenazas a partir de incidentes e inteligencia de amenazas |
| Oportunidades de mejora | Evidencias automatizadas, integración de un sistema de gestión de la IA conforme a ISO/IEC 42001 |
Decisiones que deberían figurar en el acta
- Apetito de riesgo para la IA y aceptación de los riesgos residuales de los sistemas más críticos
- Recursos para las próximas oleadas de la hoja de ruta
- Ajustes del alcance ante nuevos sistemas de IA
- Decisión go/no-go sobre la auditoría de certificación
- Objetivos e indicadores para el siguiente ciclo
Auditoría de certificación: ISO 27001 con la IA dentro del alcance
Quien necesite una evidencia externa somete el SGSI combinado a la auditoría de un organismo de certificación acreditado. La certificación es conforme a ISO/IEC 27001; las medidas de IA se auditan también como parte de la declaración de aplicabilidad.
- Selección del organismo de certificación
Elegir un organismo acreditado (en Alemania, acreditado por la DAkkS) y acordar el alcance, los emplazamientos y la duración de la auditoría. Los requisitos para los organismos los regulan ISO/IEC 17021-1 e ISO/IEC 27006-1.
- Auditoría de etapa 1
Revisión de la documentación y de la preparación para la certificación: alcance con los sistemas de IA, evaluación de riesgos, declaración de aplicabilidad, planificación y realización de la auditoría interna y de la revisión por la dirección.
- Auditoría de etapa 2
Verificación de la eficacia in situ: entrevistas, inspecciones y muestras; en los sistemas de IA, por ejemplo, conceptos de permisos, registros, informes de pruebas y evidencias de cambios.
- Acciones correctivas y decisión
Las no conformidades se corrigen dentro de los plazos del organismo de certificación; después, el organismo decide sobre la certificación.
- Certificado y ciclo
El certificado es válido durante tres años; en los años siguientes se realizan auditorías de seguimiento y, después, la recertificación. Los nuevos sistemas de IA se incorporan a través del alcance y de la declaración de aplicabilidad.
Qué dice el certificado y qué no
El certificado confirma un SGSI conforme a ISO/IEC 27001 para un alcance descrito. Si este incluye los sistemas de IA, su seguridad forma parte del sistema de gestión certificado. El certificado no contiene ninguna afirmación del tipo «certificado según ISO/IEC 27090», y tampoco debe darse a entender en la comunicación. Lo correcto es: «SGSI certificado según ISO/IEC 27001; las medidas para nuestros sistemas de IA se orientan por ISO/IEC 27090».
Opcional: auditoría combinada con ISO/IEC 42001
Quien quiera demostrar además la gestión de la IA en su conjunto —evaluación de impacto, responsabilidades, ciclo de vida, calidad de los datos— puede integrar un sistema de gestión de la IA conforme a ISO/IEC 42001. Ambas normas siguen la misma estructura de alto nivel y es posible realizar auditorías combinadas. A tener en cuenta: a 22/10/2026, en Alemania no figuraba ningún organismo de certificación acreditado por la DAkkS para ISO/IEC 42001; las ofertas con acreditación de otros organismos de acreditación deberían examinarse una por una.
Esfuerzo, errores habituales y factores de éxito
Qué hace que los proyectos combinados salgan bien y por qué fracasan con más frecuencia en la práctica.
| Situación de partida | Recorrido típico | Duración orientativa |
|---|---|---|
| SGSI certificado según ISO/IEC 27001, IA solo en uso | Ampliación de IA como cambio planificado, presentada en la próxima auditoría de seguimiento | unos 3 a 6 meses |
| SGSI certificado, modelos propios o ajuste fino | Ampliación con toda la profundidad en datos, modelos y desarrollo | unos 6 a 9 meses |
| Sin SGSI, IA en uso | Implantación conjunta del SGSI y el perfil de IA | unos 9 a 12 meses hasta la preparación para la certificación |
| IA de alto riesgo o función crítica | SGSI con perfil de IA, además de ISO/IEC 42001 y comparación con la Ley de IA | según el proyecto: empezar pronto |
Valores orientativos de proyectos; lo determinante es el número y el tipo de sistemas de IA, la madurez de la situación de partida y los recursos disponibles.
Siete errores que vemos con frecuencia
- Un segundo registro o un sistema de gestión de la IA separado junto al SGSI: doble mantenimiento, evaluaciones contradictorias
- ISO/IEC 27090 tratada como lista de comprobación en lugar de priorizada mediante la evaluación de riesgos
- IA en la sombra pasada por alto en software estándar y SaaS
- Protección solo mediante reglas en el prompt en lugar de permisos, aprobaciones y aislamiento
- Sin registro de eventos de la inferencia: los incidentes pasan desapercibidos y las auditorías carecen de evidencias
- Migración poco antes de la auditoría: se pierde el historial de evidencias
- Publicidad con «certificado ISO 27090»: engañosa y expuesta a reclamaciones por competencia desleal
Factores de éxito
- Mandato visible de la dirección con apetito de riesgo para la IA
- Propietario de cada sistema de IA en el área de negocio, no solo en TI
- Un único modelo de datos con correspondencias múltiples
- Medidas sin arrepentimiento tempranas para un efecto rápido
- Red teaming como evidencia de eficacia
- Formación por grupo destinatario en lugar de un curso único
Autoevaluación
Autoevaluación combinada: madurez del SGSI y cobertura de IA en una sola pasada
La fase 1 a pequeña escala: hasta 33 preguntas en ocho ámbitos de actuación, cada una con su referencia en ISO/IEC 27001, su anexo A o ISO/IEC 27090. Cuatro datos de perfil determinan las preguntas y el nivel objetivo. El resultado —índice de preparación, radar, mayores brechas, plan de trabajo y lista de evidencias— no sustituye a un análisis de brechas guiado, pero muestra en unos 15 minutos dónde se encuentra. Los niveles, los niveles objetivo y las asignaciones son una clasificación de VamiSec.
0 / 33 preguntas respondidas
Su evaluación
Aún no ha respondido todas las preguntas: la evaluación es provisional.
Sus mayores brechas
Aún no ha respondido todas las preguntas: la evaluación es provisional.
El botón lleva al formulario; allí puede enviar también su resultado, si lo desea.
Sus respuestas permanecen en su navegador. No se guarda ni se transmite nada a menos que usted mismo lo envíe a través del formulario.
Whitepaper gratuito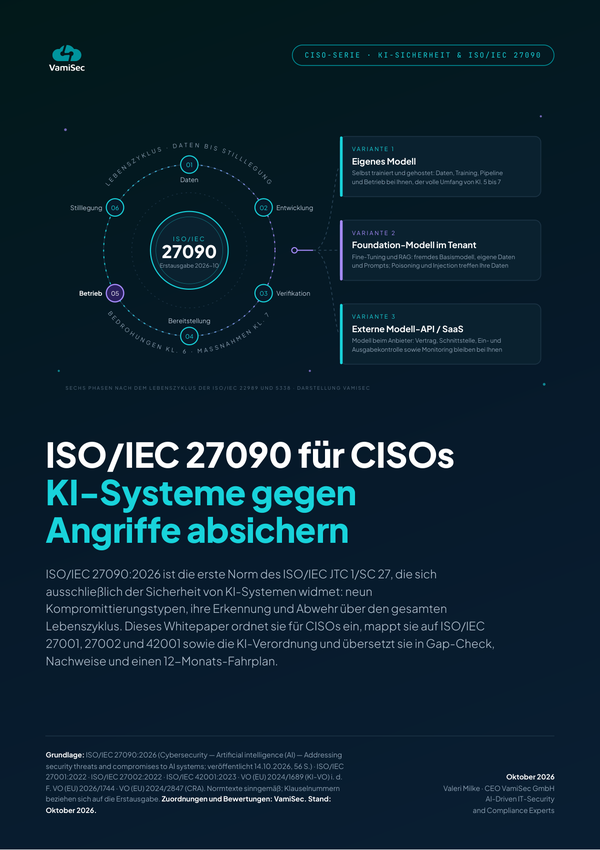
ISO/IEC 27090 para CISO: la base de trabajo para el proyecto combinado
Nuestro whitepaper sobre ISO/IEC 27090 aporta las piezas que necesita para el enfoque combinado: fichas de amenazas para la evaluación de riesgos, indicaciones para la SoA y matriz de correspondencias para el plan de medidas, preguntas de verificación y matriz de evidencias para la auditoría interna y la revisión por la dirección, con referencias a las fuentes y separando claramente norma, regulación y recomendación de VamiSec.
- Resumen ejecutivo e ideas clave para la presentación al consejo: norma de orientación en lugar de certificado, estado, estructura y situación en la región DACH
- Nueve fichas de amenazas con detección y defensa, asignación al ciclo de vida y tabla de casos reales de 2023 a 2026
- Matriz de correspondencias con ISO/IEC 27002, ISO/IEC 42001, la Ley de IA, NIST, MITRE ATLAS, OWASP y ETSI
- Plantilla de autoevaluación, indicaciones para la SoA, preguntas de verificación para la función de auditoría y las auditorías, matriz de evidencias, indicadores y un plan de trabajo de 12 meses
Qué aporta el whitepaper al enfoque combinado
Fichas de amenazas para la fase 1
Cada uno de los nueve tipos de compromiso, con descripción, consecuencias, detección y defensa explicadas con palabras propias y asignado a la fase del ciclo de vida y al activo: un catálogo de amenazas para la evaluación de riesgos.
Indicaciones para la SoA y matriz de correspondencias para la fase 2
Indicaciones sobre cómo incluir ISO/IEC 27090 como fuente en la declaración de aplicabilidad y una matriz de las familias de medidas de 27090 frente a ISO/IEC 27002, ISO/IEC 42001, la Ley de IA, NIST, MITRE ATLAS, OWASP y ETSI.
Plan de trabajo para la fase 3
Un plan de trabajo de 12 meses con un arranque de 100 días que encaja en la hoja de ruta del proyecto combinado.
Preguntas de verificación y matriz de evidencias para las fases 7 y 8
Preguntas de verificación para la función de auditoría y la auditoría interna, una matriz de evidencias e indicadores, utilizables directamente en la auditoría interna y en la revisión por la dirección.
En profundidad
ISO/IEC 27090 en detalle: nueve amenazas, ciclo de vida, navegador
Esta página muestra el enfoque combinado. Lo que ISO/IEC 27090 describe en detalle —estado y estructura, los nueve tipos de compromiso con su detección y defensa y la asignación al ciclo de vida de la IA— lo explica nuestro análisis en profundidad de la norma, completado con tres modalidades de aprovisionamiento, del modelo propio a la API externa, y un navegador de referencias con la Ley de IA, NIST, MITRE ATLAS y OWASP.
ISO/IEC 27090:2026Publicada el 14/10/2026, 56 páginas
9Tipos de compromiso en el capítulo 6
3Anexos: ciclo de vida, variantes de IA, aprendizaje federado
- Estado, génesis y estructura de la norma, con todas las etapas del proceso de normalización
- Amenazas por fase del ciclo de vida, con preguntas de verificación y evidencias
- Navegador de referencias con correspondencias con la Ley de IA, NIST, MITRE ATLAS y OWASP
- Autoevaluación ISO 27090 específica para sistemas de IA
ISO/IEC 27090 es una norma de orientación; las certificables son ISO/IEC 27001 e ISO/IEC 42001.
Glosario
Glosario: términos para el enfoque combinado
27 términos de ISO/IEC 27001, ISO/IEC 27090 y del proceso de certificación, con definiciones breves en palabras propias y el término equivalente en inglés o alemán como alternativa.
27 de 27 términos
- SGSIISMS, information security management system
- Sistema de gestión de la seguridad de la información conforme a ISO/IEC 27001: normas, procesos, roles y evidencias con los que una organización gestiona la seguridad de la información con un enfoque basado en riesgos y la mejora de forma continua. En el modelo combinado, el SGSI sustenta también la seguridad de la IA.
- Declaración de aplicabilidadStatement of Applicability (SoA)
- Documento exigido por ISO/IEC 27001 que enumera todos los controles necesarios, justifica su inclusión, indica su estado de implantación y justifica las exclusiones de controles del anexo A. Aquí figuran las medidas de IA derivadas de ISO/IEC 27090.
- Anexo AAnnex A
- Catálogo de referencia de ISO/IEC 27001:2022 con 93 controles en cuatro temas: organizativos, de personas, físicos y tecnológicos. No es exhaustivo: se admiten expresamente controles adicionales de otras fuentes, como ISO/IEC 27090.
- Evaluación de riesgosRisk assessment
- Identificación, análisis y valoración de los riesgos de seguridad de la información según criterios definidos. En el modelo combinado, los nueve tipos de compromiso de ISO/IEC 27090 se evalúan como amenazas para cada sistema de IA.
- Plan de tratamiento de riesgosRisk treatment plan
- Plan que define cómo se tratan los riesgos evaluados, con medidas, responsables y plazos; los propietarios del riesgo aceptan los riesgos residuales.
- Análisis de brechasGap analysis
- Comparación entre la situación actual y los requisitos objetivo. El análisis de brechas combinado evalúa además cada requisito de ISO/IEC 27001 en su extensión de IA y añade los contenidos específicos de IA de ISO/IEC 27090.
- AlcanceScope
- Límites y aplicabilidad del SGSI. Para que un certificado diga algo sobre la IA, los sistemas de IA, los pipelines de datos y las interfaces de modelos pertinentes deben estar dentro de él.
- Sistema de IAAI system
- Sistema técnico que, a partir de entradas y mediante modelos, genera salidas como predicciones, contenidos o decisiones. ISO/IEC 27090 considera los sistemas de IA componentes de software integrados, con todas las vulnerabilidades clásicas más nuevas amenazas derivadas de los datos, las entradas manipuladas y las acciones de los modelos de IA.
- Inventario de IAAI inventory, AI-BOM
- Registro de todos los sistemas de IA con modelos, conjuntos de datos, prompts, interfaces, permisos de herramientas y propietarios; la lista de materiales de IA (AI-BOM) añade las versiones de modelos, conjuntos de datos y bibliotecas. Base del programa de gobierno de la IA de ISO/IEC 27090.
- Tipo de compromisoType of compromise
- Categoría de ataque específico de la IA del capítulo 6 de ISO/IEC 27090: nueve tipos, cada uno con descripción, consecuencias, detección y defensa.
- Data PoisoningEnvenenamiento de datos
- Manipulación de los datos de entrenamiento, de ajuste fino o de recuperación para alterar el comportamiento del modelo de forma dirigida o no dirigida. Las contramedidas son las evidencias de procedencia, las comprobaciones de integridad y la limitación de datos.
- EvasionAtaque de evasión, adversarial attack
- Entradas modificadas deliberadamente que inducen a un modelo a dar resultados erróneos; los cambios pueden ser imperceptibles para las personas.
- Model ExfiltrationRobo de modelos, model extraction
- Réplica o extracción de un modelo, incluso mediante consultas legítimas. Las contramedidas son la limitación de uso (throttling), los límites de frecuencia, el registro de eventos y la monitorización de los patrones de consulta.
- Membership InferenceInferencia de pertenencia
- Deducción de si un registro de datos concreto se utilizó en el entrenamiento: un riesgo para la confidencialidad y la protección de datos.
- Model InversionInversión de modelos
- Reconstrucción de características de los datos de entrenamiento a partir de las salidas de un modelo.
- Direct Model PoisoningEnvenenamiento directo del modelo
- Manipulación directa de un modelo o de sus artefactos durante el desarrollo o la operación; las contramedidas son los entornos de desarrollo protegidos y las firmas y sumas de comprobación de los artefactos del modelo.
- Sensitive Model OutputSalida sensible del modelo
- Salidas que revelan información que requiere protección, por ejemplo de los datos de entrenamiento o de entradas anteriores.
- Prompt InjectionInyección de prompts
- Contenidos que, como instrucción de entrada o dentro de ella, manipulan el comportamiento de un modelo, de forma directa o indirecta a través de documentos, páginas web o correos electrónicos que el modelo procesa.
- Salida con ataques de inyecciónOutput contains injection attacks
- Salidas del modelo que actúan como ataque en los sistemas posteriores, por ejemplo como código, consulta o enlace. Por eso, las salidas se tratan siempre como no fiables, se codifican y se validan.
- Zero TrustPrincipios de confianza cero
- Principio de no confiar implícitamente en ningún acceso. ISO/IEC 27090 lo aplica a los datos de entrenamiento, al acceso a modelos (incluido el RAG), a los límites de las aplicaciones de IA, a las acciones de los agentes y a la monitorización continua.
- Red teamingSimulación de ataques
- Simulación de ataques dirigida contra sistemas de IA para comprobar vulnerabilidades y la eficacia de las medidas; en el modelo combinado, una evidencia de eficacia clave para la auditoría y la certificación.
- ProcedenciaData provenance
- Origen e historial de tratamiento demostrables de los datos y los sistemas de IA: requisito previo para poder acotar el envenenamiento y la manipulación.
- Auditoría internaInternal audit
- Verificación planificada y objetiva de si el SGSI cumple los requisitos propios y los de ISO/IEC 27001 y es eficaz; en el modelo combinado, con muestras de IA.
- Revisión por la direcciónManagement review
- Revisión del SGSI por parte de la dirección a intervalos planificados, con entradas definidas y decisiones documentadas sobre mejoras y necesidades de cambio.
- No conformidadNonconformity
- Incumplimiento de un requisito; exige corrección, análisis de causas, acción correctiva y la verificación de su eficacia.
- Auditoría de etapa 1 y etapa 2Stage 1 / stage 2 audit
- Certificación inicial en dos etapas: la etapa 1 verifica la documentación y la preparación para la certificación; la etapa 2, la eficacia in situ. Después, el certificado es válido durante tres años, con auditorías de seguimiento en los años siguientes y una recertificación.
- SGIAAIMS, AI management system
- Sistema de gestión de la IA conforme a ISO/IEC 42001: certificable y combinable opcionalmente con el SGSI cuando se quiere demostrar la gestión de la IA en su conjunto.
FAQ
Preguntas frecuentes sobre la implantación combinada de ISO 27001 e ISO 27090
Respuestas breves a las preguntas habituales de la alta dirección, la oficina del CISO, la ingeniería de IA, cumplimiento y auditoría interna.
Sí, y es el camino más lógico. ISO/IEC 27090 es una norma de orientación sin sistema de gestión propio; se apoya en la práctica de ISO/IEC 27001 y 27002 y la complementa con nueve tipos de compromiso específicos de la IA, con su detección y defensa. En el enfoque combinado, estos tipos se incorporan a la evaluación de riesgos del SGSI y las medidas de defensa, a la declaración de aplicabilidad; la auditoría interna, la revisión por la dirección y la auditoría de certificación las verifican también.
No. ISO/IEC 27090 no establece requisitos para un sistema de gestión y no es certificable. Para la gestión se utiliza el SGSI conforme a ISO/IEC 27001, con una metodología de riesgos, un registro de riesgos, una declaración de aplicabilidad y un control documental. Quien quiera demostrar además la gestión de la IA en su conjunto puede integrar un sistema de gestión de la IA conforme a ISO/IEC 42001; ambas normas comparten la misma estructura de alto nivel.
No. ISO/IEC 27090 es una norma de orientación; no existe ni un certificado ni una auditoría «según 27090». Lo que se certifica es el SGSI conforme a ISO/IEC 27001, con un alcance que incluye los sistemas de IA y una declaración de aplicabilidad que recoge las medidas derivadas de ISO/IEC 27090. Afirmaciones como «certificado ISO 27090» o «conforme a 27090» son engañosas.
No necesariamente una después de otra, pero ISO/IEC 27090 necesita un marco en el que se evalúen los riesgos, se gestionen las medidas y se mantengan las evidencias. Si no tiene SGSI, lo mejor es implantar el SGSI y el perfil de IA en un solo proyecto; así evita duplicar trabajo frente a dos iniciativas separadas. Si ya tiene un SGSI, la integración es un cambio planificado que encaja en el ciclo de certificación en curso.
ISO/IEC 27001 exige comparar los controles seleccionados con el anexo A, pero admite controles de cualquier fuente: el anexo A no es exhaustivo. Las indicaciones de defensa de ISO/IEC 27090 se gestionan bien como extensión de IA de controles existentes —por ejemplo, el registro de eventos ampliado a entradas, salidas y llamadas a herramientas—, bien como controles adicionales con identificador, fuente, justificación y estado propios. Cada medida figura una sola vez en la declaración y tiene varias correspondencias.
En una sola pasada en lugar de dos: definición del alcance con la dirección, inventario de IA por todas las vías de aprovisionamiento, incluida la IA en la sombra (shadow AI), revisión de los documentos del SGSI, entrevistas con el equipo del SGSI, operaciones, ingeniería de ML, desarrollo, compras, protección de datos y áreas de negocio, muestras técnicas y una doble valoración de madurez por requisito: para el requisito del SGSI y para su extensión de IA. El resultado es un registro de brechas priorizado, un mapa de calor y un resumen ejecutivo. La autoevaluación combinada de esta página facilita el primer paso.
Depende de la situación de partida, del número y tipo de sistemas de IA y de los recursos disponibles. Como valores orientativos de proyectos: con un SGSI certificado y solo uso de IA, unos tres a seis meses; con modelos propios o ajuste fino, unos seis a nueve meses; una implantación conjunta desde cero hasta la preparación para la certificación, unos nueve a doce meses. Antes de la auditoría de certificación se necesitan evidencias de operación y al menos un ciclo de auditoría interna y revisión por la dirección.
En el plano de los procesos, los procesos existentes del SGSI asumen los casos de IA —inventario y gestión de riesgos, cambios, proveedores, incidentes y vulnerabilidades— en lugar de crear procesos de IA paralelos. En el plano de los datos, registros, medidas, evidencias y hallazgos de auditoría se trasladan desde hojas de cálculo, wikis o herramientas heredadas a un modelo de datos común con correspondencias múltiples, con depuración, prueba piloto, aceptación y conservación del historial de evidencias.
La alta dirección necesita una sesión informativa para decidir sobre responsabilidad y apetito de riesgo; el equipo del SGSI, la metodología de integración; la ingeniería de ML y desarrollo, formación práctica sobre envenenamiento de datos, robo de modelos, prompt injection y tratamiento de salidas; operaciones, formación para detectar abusos; compras, protección de datos y el área jurídica, sus respectivas interfaces; los auditores internos, la auditoría de medidas de IA; y todo el personal, una formación de concienciación sobre el uso seguro de la IA generativa. ISO/IEC 27001 exige para ello competencia y concienciación, con sus evidencias.
Si las medidas de IA de la declaración de aplicabilidad están implantadas y son eficaces: completitud del inventario de IA, evaluaciones de riesgos actualizadas por sistema, derechos de acceso a modelos y datos, registros de entradas, salidas y llamadas a herramientas, evidencias de cambio en los cambios de modelo, hallazgos de red team tratados y proveedores de modelos evaluados. Los criterios de auditoría son ISO/IEC 27001 y los requisitos propios; ISO/IEC 27090 no es un criterio de auditoría. Los auditores deben ser objetivos e imparciales: no auditan su propia implantación.
Todo lo que ISO/IEC 27001 exige para la revisión por la dirección, complementado con la situación de la IA: nuevos sistemas de IA y hallazgos de IA en la sombra, riesgos e incidentes de IA, indicadores como la cobertura del inventario y la tasa de registro de eventos, resultados de la auditoría interna y del red teaming, evolución regulatoria y cambios en los proveedores. Lo decisivo son las decisiones documentadas: apetito de riesgo, recursos, alcance y, en su caso, la luz verde para la auditoría de certificación.
Sí, si los sistemas de IA están dentro del alcance. El auditor verifica el SGSI conforme a ISO/IEC 27001 y, con ello, también los riesgos de IA de la evaluación de riesgos y las medidas de IA de la declaración de aplicabilidad: en la auditoría de etapa 1, a partir de la documentación, y en la de etapa 2, en cuanto a su eficacia. No existe una auditoría separada según ISO/IEC 27090; el certificado sigue siendo un certificado ISO/IEC 27001.
ISO/IEC 42001 es la norma certificable para sistemas de gestión de la IA y va más allá de la seguridad, por ejemplo con la evaluación de impacto, las responsabilidades y la calidad de los datos. ISO/IEC 27090 remite a ella para implantar un programa de gobierno de la IA y cita dos de sus controles, sobre la documentación del desarrollo y sobre la operación y la monitorización. En el modelo combinado, ISO/IEC 42001 es una opción: quien quiera demostrar la gestión de la IA en su conjunto la integra y somete ambos sistemas a una auditoría combinada. A 22/10/2026, en Alemania no figuraba ningún organismo de certificación acreditado por la DAkkS para ISO/IEC 42001.
Ayuda a cumplirlos, pero no sustituye a la evaluación de la conformidad. Para la IA de alto riesgo, la Ley de IA exige, cuando proceda, medidas contra el envenenamiento de datos, el envenenamiento de modelos, los ataques de evasión y los ataques a la confidencialidad, amenazas que cubren los tipos de compromiso de ISO/IEC 27090. Ni ISO/IEC 27090 ni un certificado ISO 27001 otorgan presunción de conformidad; la norma armonizada prevista para ello, prEN 18282, sigue en fase de borrador. Las obligaciones para la IA de alto riesgo se aplican a los sistemas del anexo III a partir del 2 de diciembre de 2027 y a la IA en productos del anexo I a partir del 2 de agosto de 2028.
Sí. ISO/IEC 27090 se dirige a las organizaciones que desarrollan o utilizan sistemas de IA. Si solo se utiliza IA, cambia el foco: evaluación de proveedores y contratos con los proveedores de modelos, normas sobre qué datos pueden ir a qué servicios, protección frente a fugas de datos, control de acceso, registro de eventos y, en la IA generativa, protección frente a la prompt injection y el tratamiento inseguro de las salidas.
No. ISO/IEC 27090:2026 solo está disponible en inglés; DIN, Austrian Standards y SNV distribuyen el original inglés de ISO. En cambio, ISO/IEC 27001 existe en versión alemana como DIN EN ISO/IEC 27001:2024-01. Para el proyecto combinado recomendamos un glosario bilingüe, de modo que la evaluación de riesgos, la declaración de aplicabilidad y la formación utilicen los mismos términos.
Estándares y fuentes
Los contenidos de esta página se basan en las siguientes guías y estudios disponibles públicamente.
ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection — Information security management systems — Requirements
Norma de requisitos para el SGSI: capítulos 4 a 10 y anexo A con 93 controles; base de la evaluación de riesgos, la declaración de aplicabilidad, la auditoría interna y la revisión por la dirección.
ISO/IEC 27001:2022/Amd 1:2024 — Climate action changes
Completa el contexto y las partes interesadas con el análisis de las cuestiones relacionadas con el clima; sin controles nuevos.
DIN EN ISO/IEC 27001:2024-01 (edición alemana) — Sistemas de gestión de la seguridad de la información — Requisitos
Versión alemana de ISO/IEC 27001:2022; modificada por DIN EN ISO/IEC 27001/A1:2024-11.
ISO/IEC 27002:2022 — Information security controls
Orientaciones de implantación de los 93 controles; ISO/IEC 27090 remite a sus capítulos 5 a 8 y al registro de eventos, la monitorización y la arquitectura de sistemas segura.
ISO/IEC 27090:2026 — Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems
Norma de orientación, publicada el 14/10/2026, 56 páginas, solo en inglés: nueve tipos de compromiso con detección y defensa; no certificable.
ISO/IEC 27000:2026 — Visión de conjunto y vocabulario de la familia 27000
Sexta edición de la norma de vocabulario, del 03/07/2026; fuente de las definiciones de confidencialidad, integridad y disponibilidad de ISO/IEC 27090.
ISO/IEC 27003:2017 — Information security management systems — Guidance
Guía para implantar los requisitos de ISO/IEC 27001; hay una revisión en fase de borrador.
ISO/IEC 27005:2022 — Guidance on managing information security risks
Guía para la gestión de riesgos de seguridad de la información: base metodológica para evaluar los tipos de compromiso de IA.
ISO/IEC 27006-1:2024 — Requirements for bodies providing audit and certification of information security management systems — Part 1: General
Junto con ISO/IEC 17021-1, regula los requisitos para los organismos de certificación, entre otros el desarrollo y la duración de las auditorías.
ISO/IEC 27007:2020 — Guidelines for information security management systems auditing
Directrices para auditorías de SGSI, complementarias a ISO 19011: base para la auditoría interna con muestras de IA.
ISO 19011:2026 — Guidelines for auditing management systems
Directrices para programas de auditoría, realización de auditorías y competencia de los auditores; cuarta edición, sustituye a ISO 19011:2018.
ISO/IEC 42001:2023 — Artificial intelligence — Management system
Norma certificable para sistemas de gestión de la IA; ISO/IEC 27090 remite a ella para el programa de gobierno de la IA y cita dos de los controles de su anexo A.
ISO/IEC 22989:2022 e ISO/IEC 5338:2023 — Conceptos y terminología de IA y procesos del ciclo de vida de la IA
ISO/IEC 22989 es una referencia normativa de ISO/IEC 27090; ambas normas son la base del ciclo de vida al que la norma asigna los ataques.
ISO/IEC 23894:2023 — Artificial intelligence — Guidance on risk management
Guía para la gestión de riesgos de IA: útil para la metodología de evaluación de los riesgos de IA en el SGSI.
Reglamento (UE) 2024/1689 (Ley de IA)
Requisitos para la IA de alto riesgo, incluidas la precisión, la solidez y la ciberseguridad; ISO/IEC 27090 no otorga presunción de conformidad.
Reglamento (UE) 2026/1744 (Ómnibus digital sobre la Ley de IA)
Fechas de aplicación fijas de las obligaciones para la IA de alto riesgo: 2 de diciembre de 2027 para el anexo III y 2 de agosto de 2028 para el anexo I.
Base de datos de organismos acreditados
A fecha de 22/10/2026, numerosos organismos de certificación acreditados para ISO/IEC 27001 y ninguno para ISO/IEC 42001.
ISO 27001 e ISO 27090 en un solo proyecto, sin duplicidades
Empezamos con el análisis de brechas combinado y entregamos el plan de medidas, la hoja de ruta y la implantación con un único interlocutor, pasando por la migración y la formación por grupo destinatario hasta la revisión por la dirección y, si lo desea, la preparación para la certificación; la auditoría interna la realiza un equipo independiente de la implantación.