

ISO/IEC 27090:2026 es una norma de orientación de ISO/IEC publicada el 14 de octubre de 2026 (56 páginas, JTC 1/SC 27) que describe nueve tipos de ataque específicos de la IA junto con su detección y contramedidas; no es certificable. La norma la ha elaborado el grupo de trabajo WG 4 «Security controls and services» del subcomité SC 27, cuya secretaría recae en el DIN. El camino fue largo: inicio del proyecto en septiembre de 2022, Committee Draft en enero de 2024, votación DIS desde abril de 2025, votación FDIS desde junio de 2026, publicación como primera edición con el código de etapa 60.60. El título inglés es «Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems»; el documento se publica exclusivamente en inglés. No existe versión alemana: DIN Media y SNV distribuyen el original de ISO, la adopción británica BS ISO/IEC 27090:2026 está anunciada para el 31/10/2026 y no existe ningún proyecto de adopción del DIN. El SC 27 Journal califica 27090 como la primera norma del subcomité dedicada específicamente a la seguridad de los sistemas de IA. Decisivo para su encuadre: se trata de un International Standard con carácter de orientación, no de una norma de sistema de gestión. No existe un certificado «ISO 27090» ni una auditoría «según 27090»; la referencia de auditoría siguen siendo ISO/IEC 27001 e ISO/IEC 42001. Quien lee la norma obtiene descripciones de amenazas, enfoques de detección y medidas que se incorporan al sistema de gestión existente en función del riesgo.
ISO/IEC 27090: Detectar, evaluar y controlar las amenazas de seguridad para sistemas de IA
ISO/IEC 27090:2026 es la norma de orientación de ISO/IEC JTC 1/SC 27 sobre amenazas de seguridad y compromisos de sistemas de IA, publicada el 14/10/2026 como primera edición con 56 páginas. La norma describe nueve tipos de ataque específicos de la IA con sus consecuencias, detección y mitigación a lo largo de todo el ciclo de vida de la IA y no es certificable. Esta página sitúa la norma, muestra las amenazas por fase del ciclo de vida, las mapea a ISO/IEC 27001, 42001, la Ley de IA, NIST y OWASP, y ofrece una autoevaluación y el whitepaper «ISO/IEC 27090 para CISOs» (en alemán).
Recibirá el enlace de descarga de inmediato en la página y por correo electrónico.
- 01Datos
- 02Desarrollo
- 03Verificación
- 04Despliegue
- 05Operación
- 06Retirada
Los sistemas de IA forman ya parte de la TI productiva: como foundation model vía API, como fine-tuning en el propio tenant, como asistente RAG sobre documentos internos o como agente con acceso a herramientas. Los ataques contra ellos siguen patrones propios que los controles de seguridad clásicos no cubren: datos de entrenamiento envenenados, modelos copiados mediante consultas legítimas, prompt injection a través de contenidos de terceros. ISO/IEC 27090 es la primera norma de ISO/IEC JTC 1/SC 27 dedicada específicamente a la seguridad de los sistemas de IA; se apoya en la práctica de ISO/IEC 27001 y 27002, remite a ISO/IEC 42001 para el sistema de gestión y no establece por sí misma requisitos certificables. Desde el punto de vista regulatorio llega en el momento oportuno: las obligaciones de alto riesgo de la Ley de IA, con sus requisitos de resiliencia frente a Data Poisoning, Model Evasion y ataques a la confidencialidad, se aplican desde el 02/12/2027 para el anexo III y desde el 02/08/2028 para el anexo I, y las obligaciones principales del Cyber Resilience Act desde el 11/12/2027; sin embargo, 27090 no genera presunción de conformidad. Esta página distingue en todo momento lo que la norma describe, lo que exigen la regulación y otros marcos y lo que recomendamos. El check «¿Me afecta ISO/IEC 27090?» aclara su rol, el navegador del ciclo de vida asigna amenazas y medidas a las fases, el laboratorio de variantes compara modelo propio, modelo en tenant y API externa, y el navegador de amenazas y medidas mapea la norma a ISO/IEC 27002, 42001, Ley de IA, NIST AI 100-2, MITRE ATLAS, OWASP y ETSI, como interpretación de trabajo de VamiSec allí donde la propia norma no establece referencia. La autoevaluación muestra su grado de madurez en siete campos de actuación, y el whitepaper «ISO/IEC 27090 para CISOs» (whitepaper en alemán) aporta matriz de mapeo, casos reales, hoja de ruta y preguntas de auditoría para la dirección y la auditoría interna.
Del inicio del proyecto en 2022 a las obligaciones de alto riesgo de 2027/2028
Los hitos de ISO/IEC 27090 y del entorno en el que actúa: de la norma de sistema de gestión ISO/IEC 42001 a la Ley de IA y al Cyber Resilience Act.
Inicio del proyecto ISO/IEC 27090
El proyecto se aprueba y se registra en el programa de trabajo de ISO/IEC JTC 1/SC 27; el responsable es el WG 4 «Security controls and services». El título de trabajo habla todavía de «security threats and failures».
ISO/IEC 42001:2023 publicada
Se publica la norma certificable de sistema de gestión para IA (AIMS, 51 páginas). 27090 remite a ella más adelante, en el apartado 5.2, para la implantación del programa de gobernanza de IA y cita A.6.2.3 y A.6.2.6.
Committee Draft en consulta
El Committee Draft, registrado el día anterior, entra en fase de comentarios; el plazo finaliza el 21/03/2024. La aprobación para el DIS no llega hasta el 29/01/2025, un año en el que el título sigue hablando de «threats and failures».
Entra en vigor la Ley de IA
Entra en vigor el Reglamento (UE) 2024/1689. El art. 15, apartado 5, exige para la IA de alto riesgo resiliencia frente a Data Poisoning, Model Poisoning, adversarial examples y Model Evasion, así como frente a ataques a la confidencialidad y debilidades del modelo, sin mencionar 27090.
Comienza la votación DIS
El Draft International Standard (46 páginas) entra en la votación de doce semanas hasta el 10/07/2025; en paralelo aparece el borrador británico 25/30463618 DC. En el entorno: NIST AI 100-2 E2025 (final 24/03/2025) y ETSI TS 104 223 (23/04/2025).
Comienza la votación FDIS
El Final Draft (56 páginas) entra en la votación de ocho semanas hasta el 19/08/2026 y pasa el mismo día de la votación al estado «under publication». El resultado de la votación no es público.
ISO/IEC 27090:2026 publicada
La primera edición aparece con código de etapa 60.60 (ID de ISO 56581, publicación IEC 117332), 56 páginas, solo en inglés. La adopción británica BS ISO/IEC 27090:2026 está anunciada para el 31/10/2026; no existe versión en alemán, DIN Media y SNV distribuyen únicamente el original de ISO.
Obligaciones de alto riesgo para el anexo III
Tras el Digital Omnibus (Reglamento (UE) 2026/1744), se aplican las obligaciones de alto riesgo de la Ley de IA, incluidos el art. 9 y el art. 15, a los sistemas del anexo III. No existe presunción de conformidad a través de 27090; prEN 18282 sigue en fase de borrador.
Obligaciones principales del CRA
Se aplican las obligaciones principales del Cyber Resilience Act; las obligaciones de notificación rigen ya desde el 11/09/2026. Para la IA de alto riesgo que sea producto con elementos digitales, el art. 12 del CRA abre la vía a la conformidad con el art. 15.
Obligaciones de alto riesgo para el anexo I
Las obligaciones de alto riesgo se aplican también a los sistemas de IA que, como componente de seguridad, están sujetos a la legislación de armonización del anexo I.
Nueve afirmaciones clave sobre ISO/IEC 27090: del estatus a la auditoría
Haga clic en una tarjeta para leer la afirmación clave con sus referencias: el orden va del estatus de la norma, pasando por amenazas y medidas, hasta regulación, agentes y auditoría.
Amenazas a lo largo del ciclo de vida de la IA: seis fases, dos temas transversales
ISO/IEC 27090 asigna los ataques a sistemas de IA al ciclo de vida: los ataques durante el desarrollo y el entrenamiento se contraponen a los ataques durante la inferencia y la operación; el Anexo A los vincula con fases y activos. El modelo de fases sigue ISO/IEC 22989 y 5338, desde la concepción hasta la retirada. Para cada fase o tema transversal verá los tipos de ataque, los anclajes en 27090, 27002 y 42001, las medidas, la pregunta de verificación y las evidencias. La división en seis fases, la asignación por fases, las clasificaciones, las medidas y las preguntas de verificación son valoraciones de VamiSec; los anclajes en 27002 y 42001 son, en la medida en que 27090 no los menciona, correspondencias VamiSec.
Datos y adquisición
ISO/IEC 27090 no inicia el trabajo de seguridad en el modelo, sino en la gobernanza y los datos: un programa de gobernanza de IA conforme al apartado 5.2 inventaría los sistemas de IA, analiza los riesgos y los gestiona; el modelado de amenazas conforme a 5.6 lo situamos al inicio de cada proyecto. La descripción de amenaza más extensa de la norma corresponde al Data Poisoning: los datos de entrenamiento manipulados, en la práctica también los corpus de fine-tuning y de recuperación (retrieval), alteran el comportamiento del modelo, y la detección de datos envenenados se considera una cuestión de investigación abierta, porque los procedimientos automatizados no los distinguen de forma fiable de los valores atípicos. Por ello, 27090 apuesta por la procedencia de los datos, la protección de la integridad y la limitación de datos, y recuerda que, con el aprendizaje continuo, los datos operativos se convierten en datos de entrenamiento.
ReferenciaISO/IEC 27090:2026, 5.2, 5.3, 5.6, 6.2, 6.11.2, 6.11.4; Anexo A (correspondencia de los ataques con el ciclo de vida y los activos); afirmación sobre la detección del Data Poisoning según el análisis del FDIS
Amenazas típicas
- Data Poisoning: datos de entrenamiento, fine-tuning o recuperación manipulados alteran el comportamiento del modelo de forma dirigida o indiscriminada (6.2) (alta)
- Ataques de backdoor mediante desencadenantes (triggers) en los datos de entrenamiento que solo se activan en operación (alta)
- Fuga directa de datos de entrenamiento: salida de los conjuntos de datos desde almacenes, pipelines o notebooks (Anexo B) (alta)
- Procedencia de datos no aclarada: conjuntos de datos adquiridos o públicos sin prueba de procedencia (6.11.4) (media)
- Datos que requieren protección en el entrenamiento y que después vuelven a hacerse visibles mediante Membership Inference, Model Inversion o salidas sensibles (media)
- Datos fuera de distribución (out-of-distribution) y deficiencias de calidad: no necesariamente ataques, pero sí un riesgo para la robustez (7.7.1) (baja)
Anclajes normativos
Medidas con anclaje en 27090 y correspondencia
- Inventariar como activos los sistemas de IA, los modelos y los conjuntos de datos de entrenamiento, fine-tuning y recuperación, con origen del modelo, propietario y finalidad (27090 5.2; ISO/IEC 27002 5.9).
- Modelado de amenazas antes de la adquisición de datos: documentar por caso de uso los objetivos del atacante, los activos afectados como modelo, datos de entrenamiento y de prueba, salida y servicio, así como los objetivos de protección (27090 5.6).
- Documentar la procedencia de los datos y verificar la integridad: fuente, licencia, hash o firma por conjunto de datos; tratar los conjuntos de datos adquiridos como prestaciones de proveedores (27090 5.5, 6.11.4).
- Limitación de datos: solo entran en el entrenamiento los datos que la finalidad exige; eliminar o seudonimizar previamente los atributos que requieren protección (27090 6.11.2); evaluar la privacidad diferencial como técnica complementaria contra inferencias posteriores (correspondencia VamiSec).
- Proteger los datos de entrenamiento según los principios Zero Trust: cada acceso a almacenes de datos y pipelines se autentica, autoriza y registra (27090 5.3; ISO/IEC 27002 8.27).
- Buscar indicadores de envenenamiento, aunque ningún método sea fiable: análisis de valores atípicos y de distribución, muestreos, comparación con conjuntos de datos de referencia, como base para decidir, no como aprobación (27090 6.2.3).
- Recomendación VamiSec: la retroalimentación de datos operativos al entrenamiento solo mediante un proceso de aprobación con cuarentena; la norma menciona expresamente el vector de los datos operativos.
¿Puede acreditar, para cada modelo en producción, de dónde procede cada conjunto de datos de entrenamiento, fine-tuning y recuperación, quién lo aprobó y que permanece inalterado desde su aprobación?
Evidencias que puede presentar
- Inventario de IA con origen del modelo, conjuntos de datos, propietarios y clasificación de riesgo (27090 5.2)
- Documento de modelo de amenazas por sistema de IA con activos, objetivos del atacante y objetivos de protección
- Registro de procedencia de los conjuntos de datos: fuente, licencia, prueba de integridad, aprobación
- Evidencia de la limitación de datos: vinculación a la finalidad, atributos eliminados o protegidos
- Concepto de acceso y registro para almacenes de datos y pipelines de entrenamiento
Desarrollo y entrenamiento
En el desarrollo y el entrenamiento se decide si un modelo pasa a operación con su integridad intacta. ISO/IEC 27090 describe para ello el Model Poisoning directo: el propio modelo, por ejemplo sus pesos, se manipula de forma inmediata, durante el desarrollo o más tarde en operación. Con una de las dos frases formuladas en términos vinculantes del apartado 5.1, la norma exige controles de seguridad de la información implementados con base en el riesgo, como los de ISO/IEC 27002, y recomienda prácticas de ingeniería de software conforme al NIST SSDF, la protección del entorno de desarrollo y la gestión de la cadena de suministro para modelos preentrenados, conjuntos de datos y herramientas. Menciona el endurecimiento de la pila de software contra el robo directo de modelos como punto de partida eficiente.
ReferenciaISO/IEC 27090:2026, 5.1, 5.4, 5.5, 6.3.4, 6.7, 7.2, 7.6
Amenazas típicas
- Model Poisoning directo: manipulación de pesos, código de entrenamiento o artefactos del modelo en desarrollo u operación (6.7) (alta)
- Modelos preentrenados, paquetes o herramientas MLOps troyanizados procedentes de repositorios y registries (5.5, Anexo B) (alta)
- Robo directo de modelos desde el entorno de desarrollo: pesos, checkpoints, notebooks (Anexo B) (alta)
- Pipelines CI/CD y entornos de compilación comprometidos introducen código en las releases (7.6) (alta)
- Vulnerabilidad a la evasión sin entrenamiento adversarial, y efectos secundarios cuando las medidas se contradicen entre sí (6.3.4, 7.2) (media)
- Datos que requieren protección en checkpoints, logs y seguimiento de experimentos (media)
Anclajes normativos
Medidas con anclaje en 27090 y correspondencia
- Extender el desarrollo seguro conforme a ISO/IEC 27002 8.25 a 8.28 al código del modelo, los scripts de entrenamiento y los pipelines; NIST SSDF como referencia (27090 5.4).
- Separar los entornos de desarrollo, prueba y producción y endurecer el entorno de entrenamiento: redes aisladas, privilegios mínimos, sin datos de producción sin aprobación (27090 7.6; ISO/IEC 27002 8.31).
- Firmar y aplicar hash a los artefactos del modelo; verificar la integridad en cada transición entre entornos; considerar Trusted Execution Environments para ejecuciones de entrenamiento sensibles (27090 6.7.4).
- Verificar antes de su uso los modelos preentrenados, conjuntos de datos, bibliotecas y herramientas MLOps: procedencia, firma, escaneo en busca de código incrustado, fijación de versión (27090 5.5).
- Aplicar entrenamiento adversarial y técnicas de robustez contra la evasión, y probar conjuntamente sus interacciones con otras medidas antes de que el modelo pase a operación (27090 6.3.4, 7.2).
- Documentar las ejecuciones de entrenamiento de forma reproducible: estado de los datos, hiperparámetros, versión del código, resultado (ISO/IEC 42001 A.6.2.3).
- Recomendación VamiSec: desterrar los secretos y tokens de API de notebooks y pipelines y concederlos con vida corta; los incidentes de LiteLLM de marzo y octubre de 2026 comenzaron en ambos casos con tokens robados.
¿Podría demostrar hoy que los pesos de su modelo en producción proceden exactamente de una ejecución de entrenamiento documentada, y que nadie ha podido modificarlos desde entonces sin ser detectado?
Evidencias que puede presentar
- Directriz de desarrollo seguro con extensión para IA que cubra código del modelo, pipelines y notebooks
- Registro de firmas y hashes de los artefactos del modelo por versión
- Protocolos de entrenamiento con estado de los datos, versión del código, parámetros y aprobación (ISO/IEC 42001 A.6.2.3)
- Informes de verificación de modelos preentrenados, paquetes y herramientas antes de su uso
- Concepto de arquitectura y acceso del entorno de entrenamiento con separación de redes y privilegios
Verificación y validación
Antes de la aprobación, la organización comprueba si el modelo y las medidas resisten las amenazas modeladas. ISO/IEC 27090 establece para ello el modelado de amenazas y el Red Teaming como prácticas propias en la cláusula 5 y advierte en la cláusula 7 de que las medidas pueden obstaculizarse entre sí: sirve de ejemplo el entrenamiento adversarial, que aumentó la vulnerabilidad a los ataques de parche (patch attacks); por ello la norma recomienda probar todas las medidas conjuntamente antes de que un sistema pase a operación. En 27090, la validación no es una puerta de control única: la norma recomienda repetirla tras un reentrenamiento, antes de que un modelo vuelva a operación.
ReferenciaISO/IEC 27090:2026, 5.6, 5.7, 6.3 a 6.6, 7.2, 7.4 (ejemplo en 7.2 y recomendación de revalidación en 7.4 según el análisis del FDIS); contexto: NIST AI 100-2 E2025, sección 3.6, OWASP GenAI Red Teaming Manual 1.0
Amenazas típicas
- Ataques de evasión: entradas modificadas de forma imperceptible alteran la clasificación o la salida y, sin pruebas, pasan inadvertidos (6.3) (alta)
- Backdoors y poisoning que las métricas estándar no muestran, porque solo reaccionan a desencadenantes (alta)
- Medidas que se debilitan entre sí o reducen tanto el rendimiento del modelo que se desactivan en operación (7.2) (media)
- Datos de prueba y de evaluación manipulados simulan una robustez inexistente (media)
- Membership Inference y Model Inversion quedan sin probar porque solo se verifican métricas de calidad (6.4, 6.6) (media)
- Las rutas de Prompt Injection y Output Injection quedan sin probar porque la integración surge después de la aprobación del modelo (6.9, 6.10) (media)
Anclajes normativos
Medidas con anclaje en 27090 y correspondencia
- Derivar el plan de pruebas del modelo de amenazas: por cada tipo de amenaza de la cláusula 6, un caso de prueba con criterio de éxito, datos de prueba y responsable (27090 5.6).
- Pruebas adversariales contra evasión, Membership Inference, Model Inversion y extracción de modelos con presupuestos de ataque documentados (27090 5.7, 6.3 a 6.6).
- Red Teaming del sistema completo (Prompt Injection, Output Injection, fuga de datos, escalada de privilegios) antes de la puesta en producción (27090 5.7); la repetición tras cambios en el modelo, el system prompt o la fuente de recuperación es práctica VamiSec.
- Probar todas las medidas en conjunto y registrar las interacciones; cuantificar las pérdidas de rendimiento causadas por las mitigaciones y decidir de forma consciente (27090 7.2).
- Proteger los datos de prueba como los de entrenamiento: procedencia, integridad, acceso; de lo contrario, las pruebas simulan una robustez que no existe en operación.
- Utilizar las herramientas y benchmarks que menciona NIST AI 100-2 (AgentDojo, Garak, PyRIT) y recurrir al OWASP GenAI Red Teaming Manual 1.0 como metodología: contexto, no contenido de la norma.
- Anclar la revalidación como paso fijo antes de cada retorno a operación tras un reentrenamiento o un cambio de medidas (27090 7.4; ISO/IEC 42001 A.6.2.4).
¿Ha superado su sistema de IA en producción una prueba adversarial documentada contra las amenazas de la cláusula 6, y cuándo se repitió por última vez tras un cambio del modelo o del prompt?
Evidencias que puede presentar
- Concepto de pruebas con asignación tipo de amenaza → caso de prueba → criterio de éxito
- Informes de pruebas adversariales y ejercicios de Red Team con hallazgos y pruebas de verificación posteriores
- Protocolo de las pruebas conjuntas, incluidas las interacciones y la ponderación del rendimiento (27090 7.2)
- Decisión de aprobación con riesgos residuales, firmada por el área de negocio y por seguridad de la información
- Evidencias de revalidación tras reentrenamiento o cambios (ISO/IEC 42001 A.6.2.4)
Despliegue e integración
Con el despliegue, el modelo se convierte en un componente de software de un sistema mayor; así lo entiende expresamente ISO/IEC 27090, y así surgen las superficies de ataque que caracterizan los incidentes documentados de 2025 y 2026: Prompt Injection a través de documentos, correos electrónicos o páginas web, y salidas que a su vez transportan ataques de inyección contra sistemas posteriores. A ello se suma la extracción de modelos mediante consultas legítimas, que la norma ya menciona en su introducción como tesis fundamental. La norma responde con principios Zero Trust para la IA: autenticar y autorizar individualmente los accesos al modelo, incluidas las consultas de recuperación, trazar límites de aplicación y autorizar cada acción de agente por separado.
ReferenciaISO/IEC 27090:2026, 5.1, 5.3, 6.5, 6.9, 6.10, 7.7 a 7.9; contexto: OWASP LLM01 y LLM10 (2026), ASI01 y ASI05, MITRE ATLAS AML.T0051 y AML.T0053
Amenazas típicas
- Prompt Injection, directa o indirecta a través de contenidos que el sistema lee: documentos, correos electrónicos, páginas web, tickets (6.9) (alta)
- Salida con ataques de inyección: las salidas del modelo desencadenan en sistemas posteriores comandos, consultas o fugas de datos (6.10) (alta)
- Extracción de modelos a través de la interfaz de consulta, según la norma posible incluso con controles estándar intactos (6.5) (alta)
- Consultas de recuperación y acciones de agente con permisos globales en lugar de autorización individual (5.3) (alta)
- Accesos a sistemas conectados a través de herramientas y API que el modelo puede controlar (media)
- Denegación de servicio y agotamiento de recursos a través de la interfaz del modelo (Anexo B, 7.8) (media)
Anclajes normativos
Medidas con anclaje en 27090 y correspondencia
- Arquitectura Zero Trust para el sistema de IA: autenticar usuarios, servicios, fuentes de recuperación y agentes, autorizar cada acción, conceder permisos just-in-time y vinculados a la tarea (27090 5.3; ISO/IEC 27002 8.27).
- Separar instrucciones y datos: marcar los contenidos externos como no confiables, proteger los system prompts, filtrar las entradas y comprobarlas en busca de patrones maliciosos (27090 6.9.4, 7.7).
- Tratar las salidas como entradas procedentes de Internet: codificación, allowlists para acciones y destinos, ninguna ejecución directa de salidas del modelo en shell, SQL o navegador (27090 6.10.4).
- Limitar la tasa de consultas, restringir volumen y patrones por identidad, minimizar los detalles devueltos y el tamaño del modelo para dificultar la extracción (27090 6.5.4, 7.8, 7.9).
- Trazar límites de aplicación: el sistema de IA recibe solo las fuentes de datos y herramientas que el caso de uso necesita; cada consulta de documentos se autentica y autoriza individualmente (27090 5.3).
- Prever Human-in-the-Loop como punto de control para acciones con efectos externos: envío, borrado, pago, cambio de permisos (interpretación VamiSec de 5.3 y 6.11.3; ISO/IEC 42001 A.9).
- Recomendación VamiSec: antes de la puesta en producción, reproducir los patrones de incidente EchoLeak, ForcedLeak y «Comment and Control» contra la propia integración; los tres combinan Prompt Injection con una ruta de salida hacia el exterior.
¿Puede su sistema de IA ejecutar una acción con efectos externos sin que una identidad la haya autorizado, y se autentica y autoriza individualmente cada consulta de recuperación?
Evidencias que puede presentar
- Diagrama de arquitectura y de flujo de datos con límites de confianza, fuentes de recuperación y herramientas
- Concepto de permisos para modelo, recuperación y acciones de agente con concesión just-in-time (27090 5.3)
- Configuración de los filtros de entrada y salida con evidencia de pruebas contra patrones de inyección
- Reglas de limitación de tasa y cuotas por identidad con alertas (27090 7.8)
- Aprobación de puesta en producción con hallazgos del Red Team y reglas de Human-in-the-Loop
Operación y monitorización
En la operación confluyen los ataques de inferencia que ISO/IEC 27090 describe en la cláusula 6: evasión, Membership Inference, extracción de modelos, Model Inversion, salida sensible del modelo y Prompt Injection. La norma subraya que la detección es difícil pero esencial, dedica a cada apartado de amenaza una parte propia sobre detección y reserva al registro y la monitorización un apartado propio en la cláusula 7. A ello se suma el apartado 6.11.3 sobre el control del comportamiento no deseado del modelo en operación, según nuestra interpretación el anclaje para guardrails, umbrales y supervisión humana (texto literal solo en la versión completa). Con el aprendizaje continuo, la operación vuelve a convertirse además en fase de entrenamiento: los datos operativos pueden convertirse en datos de entrenamiento.
ReferenciaISO/IEC 27090:2026, Introducción, 6.3 a 6.9, 6.11.3, 7.4, 7.5, 7.7, 7.8
Amenazas típicas
- Extracción de modelos mediante consultas legítimas, que según la norma prospera incluso con controles estándar intactos (6.5) (alta)
- Salida sensible del modelo: datos de entrenamiento o entradas anteriores aparecen en las respuestas (6.8) (alta)
- Prompt Injection durante la operación, también a través de contenidos que llegan a las fuentes de recuperación después de la puesta en producción (6.9) (alta)
- Evasión: entradas modificadas de forma deliberada eluden la clasificación, los filtros o las decisiones (6.3) (media)
- Membership Inference y Model Inversion mediante consultas múltiples (6.4, 6.6) (media)
- Los datos operativos fluyen sin verificación al reentrenamiento y se convierten en vector de poisoning (6.2) (media)
Anclajes normativos
Medidas con anclaje en 27090 y correspondencia
- Establecer el registro y la monitorización con anclaje en 27090 7.5; campos mínimos VamiSec: solicitudes, respuestas, versión del modelo, resultados de recuperación, llamadas a herramientas y decisiones de autorización, registrados con protección contra manipulación (ISO/IEC 27002 8.15, 8.16).
- Definir señales de detección por tipo de amenaza; la norma incluye para cada tipo de ataque un apartado propio de detección (27090 6.2.3 a 6.10.3); ejemplos de nuestra práctica: patrones de consulta para la extracción, desviaciones de distribución para la evasión, verificación de salidas para contenidos sensibles.
- Comprobar las entradas en busca de patrones fuera de distribución y adversariales sin considerar cada desviación como un ataque; escalonar umbrales y reacciones (27090 7.7).
- Limitar la tasa de consultas e imponer cuotas por identidad; filtrar las salidas y comprobarlas en busca de contenidos que requieren protección antes de que lleguen al usuario (27090 6.5.4, 6.8.4, 7.8).
- Controlar el comportamiento no deseado del modelo: guardrails, umbrales para comportamientos erróneos, permisos restringidos para agentes y un mecanismo de parada definido (27090 6.11.3, interpretación VamiSec).
- Asegurar el aprendizaje continuo: los datos operativos solo pasan al reentrenamiento tras aprobación y verificación de integridad; retorno a operación solo tras la revalidación (27090 6.2, 7.4).
- Retroalimentar los hallazgos de la monitorización al modelo de amenazas y al plan de pruebas; comparar el comportamiento del modelo con las líneas base para detectar pronto la degradación (27090 7.4; ISO/IEC 42001 A.6.2.6).
¿Detectaría hoy que alguien extrae su modelo mediante miles de consultas aparentemente legítimas o que su asistente divulga datos confidenciales, y quién reacciona entonces y en qué plazo?
Evidencias que puede presentar
- Concepto de registro para sistemas de IA con campos, retención y protección contra manipulación (27090 7.5)
- Casos de uso de la monitorización de seguridad por tipo de amenaza con umbrales y vías de alerta
- Configuración de limitación de tasa, cuotas y filtros de salida con historial de cambios
- Directriz operativa sobre guardrails, permisos de agentes y mecanismo de parada (27090 6.11.3, interpretación VamiSec)
- Evidencia del proceso de aprobación del reentrenamiento, incluida la revalidación (27090 7.4)
Reevaluación y retirada
ISO/IEC 27090 no concibe las medidas como un proyecto puntual: la cláusula 7 trata la continuidad de las medidas a lo largo de todo el ciclo de vida y la degradación del modelo y de las medidas con el tiempo. Los modelos derivan, las técnicas de ataque evolucionan y un reentrenamiento puede anular efectos protectores; la norma recomienda monitorización continua, reentrenamiento cuando sea necesario y revalidación antes de que un modelo vuelva a operación. Para el final del ciclo de vida, la retirada en ISO/IEC 22989, 27090 no contiene un apartado propio; aquí intervienen los procesos del SGSI y las indicaciones sobre limitación de datos y procedencia, complementadas con la práctica VamiSec.
ReferenciaISO/IEC 27090:2026, 6.11.2, 6.11.4, 7.2 a 7.4 (recomendaciones de 7.4 según el análisis del FDIS); FAQ del catálogo ISO sobre reentrenamiento y actualizaciones; contexto: ETSI TS 104 223, principios 11 y 13, art. 25 Ley de IA
Amenazas típicas
- Degradación del efecto protector: medidas que funcionaban en la puesta en producción dejan de actuar tras la deriva del modelo o de los datos (7.4) (alta)
- El reentrenamiento o las actualizaciones introducen poisoning o anulan la robustez adversarial (6.2, 7.3) (alta)
- Versiones de modelo, endpoints y claves obsoletos siguen siendo accesibles (media)
- Datos de entrenamiento históricos, logs de prompts y checkpoints sobreviven a la retirada (media)
- El fine-tuning o un cambio de finalidad pueden convertir al responsable del despliegue en proveedor según la Ley de IA, sin que siga un nuevo análisis de riesgos (media)
- Las medidas permanecen vinculadas a personas o proyectos y terminan con el proyecto (7.3) (baja)
Anclajes normativos
Medidas con anclaje en 27090 y correspondencia
- Gestionar cada medida con propietario, periodicidad de revisión y regla de sucesión, para que sobreviva a cambios de fase, reentrenamientos y cambios de equipo (27090 7.3).
- Medir la degradación: comparar la calidad del modelo, los falsos positivos de los filtros y el éxito de los ataques en pruebas periódicas contra la línea base; fijar umbrales para el reentrenamiento y la reevaluación (27090 7.4).
- Tratar el reentrenamiento como un cambio con análisis de riesgos, aprobación de datos, pruebas conjuntas y revalidación, con las mismas puertas de control que en la primera puesta en producción (27090 7.2, 7.4; ISO/IEC 27002 8.32).
- Reevaluación ante cambios en el modelo, la finalidad, las fuentes de datos o las herramientas; comprobar si el fine-tuning o el cambio de finalidad desplaza el rol según la Ley de IA (contexto: art. 25 Ley de IA).
- Planificar la retirada: bloquear endpoints y claves, desactivar versiones del modelo, borrar o archivar checkpoints, logs de prompts y datos de entrenamiento según la regla de retención (procesos del SGSI; 27090 6.11.2).
- Conservar la documentación de procedencia y del modelo más allá de la retirada, en la medida en que existan obligaciones de acreditación (27090 6.11.4; ISO/IEC 42001 A.6.2.7).
- Recomendación VamiSec: al menos una vez al año y tras cada reentrenamiento, reevaluar el estado de todos los tipos de amenaza de la cláusula 6 por sistema de IA y actualizarlo en el registro de riesgos.
¿Sabe cuáles de sus medidas de protección siguen siendo eficaces desde el último reentrenamiento, y existe para cada modelo retirado una evidencia de que endpoints, claves, checkpoints y datos han sido saneados?
Evidencias que puede presentar
- Registro de medidas con propietario, periodicidad de revisión y estado por fase del ciclo de vida (27090 7.3)
- Informes de pruebas posteriores y de deriva con comparación con la línea base y decisión de reentrenamiento (27090 7.4)
- Registros de cambio para reentrenamientos y actualizaciones con evidencia de revalidación
- Protocolo de retirada: endpoints bloqueados, versiones desactivadas, evidencias de borrado
- Evaluación de roles y riesgos actualizada tras un cambio de finalidad o de modelo
Cadena de suministro y adquisición de modelos
Casi ninguna organización entrena su modelo desde cero: los modelos preentrenados, los conjuntos de datos adquiridos, las bibliotecas, las herramientas MLOps y las API de modelos proceden de terceros. ISO/IEC 27090 dedica a la gestión de la cadena de suministro un apartado propio con amenazas específicas de la IA, cadenas de suministro complejas, vectores de ataque concretos y estrategias de mitigación, remite para los actores de la cadena de suministro a los controles A.6.2.3 y A.6.2.6 de ISO/IEC 42001 y trata los ataques a la cadena de suministro en el Anexo B como variante de IA de los ataques convencionales. Lo real que es esto lo demuestra el 21 de octubre de 2026: el paquete de Python litellm 1.107.0 contenía en sus siete wheels un credential stealer que también recopilaba las credenciales de herramientas de IA, el segundo incidente de este proyecto en siete meses.
ReferenciaISO/IEC 27090:2026, 5.1, 5.5.1 a 5.5.5, 6.7, 7.6, Anexo B; casos reales: litellm 1.107.0 (21/10/2026), LiteLLM 1.82.7/1.82.8 (24/03/2026), Ultralytics 8.3.41/8.3.42 (09/12/2024)
Amenazas típicas
- Paquetes y modelos troyanizados procedentes de registries y repositorios, con las credenciales de herramientas de IA como nuevo objetivo de robo (5.5, Anexo B) (alta)
- Modelos preentrenados con backdoors o pesos manipulados que ninguna verificación estándar detecta (5.5, 6.7) (alta)
- Pipelines CI/CD y entornos de compilación comprometidos de proyectos upstream (5.5.4, 7.6) (alta)
- Cambios de modelo no anunciados por el proveedor alteran el comportamiento y el efecto protector durante la operación (media)
- Uso de sus entradas por parte del proveedor para el entrenamiento sin restricción contractual (media)
- Riesgos de herramientas y protocolos en cadenas de suministro agénticas (Tool Poisoning, Rug Pull, herramientas en la sombra) que 27090 no trata como tipos propios (media)
Anclajes normativos
Medidas con anclaje en 27090 y correspondencia
- Extender la gestión de proveedores conforme a ISO/IEC 27002 5.19 a 5.21 a proveedores de modelos, suministradores de datos y fabricantes de herramientas; anclar contractualmente los requisitos y los derechos de auditoría (27090 5.5.5).
- Mantener una lista de materiales de IA (AIBOM): modelos con versión y procedencia, conjuntos de datos, paquetes, herramientas y API por sistema de IA; vincularla con el SBOM (anclaje 27090 5.5, 6.11.4; el término AIBOM no procede de la norma).
- Verificar los modelos preentrenados y los conjuntos de datos antes de su uso: firma, hash, escaneo en busca de código incrustado, procedencia de quien los subió; ninguna actualización automática sin verificación (27090 5.5.4, 6.7.4).
- Fijar versiones, vigilar los avisos de seguridad y las cuarentenas de los registries, desconfiar de las releases muy recientes; la regla de PyPI según la cual las releases no aceptan nuevos archivos pasados 14 días solo cierra una parte de la ventana.
- Aclarar contractualmente si el proveedor utiliza las entradas para el entrenamiento y de qué modo, cómo se anuncian los cambios de modelo y qué pruebas contra evasión e inyección acredita (ISO/IEC 42001 A.10.3; práctica según Kertos).
- Conceder los secretos en entornos de compilación y operación con vida corta y alcance estricto; incluir las credenciales de herramientas de IA en el inventario de secretos (27090 7.6).
- Recomendación VamiSec: para cadenas de herramientas agénticas, cerrar las lagunas de 27090 con OWASP Agentic Top 10 (ASI04) y MITRE ATLAS: verificar las descripciones de las herramientas, fijar las herramientas, alertar sobre cambios.
¿Puede indicar en el plazo de un día, para cada sistema de IA en producción, qué modelos, paquetes, conjuntos de datos y herramientas contiene y en qué versión, y habría sabido el 21/10/2026 si litellm 1.107.0 se ejecutaba en su entorno?
Evidencias que puede presentar
- AIBOM por sistema de IA con versiones, procedencia y pruebas de integridad
- Evaluaciones de proveedores y contratos con proveedores de modelos: uso para entrenamiento, anuncio de cambios, derechos de auditoría
- Protocolos de verificación de modelos preentrenados, conjuntos de datos y paquetes antes de su uso
- Monitorización de avisos de seguridad y reglas de fijación de versiones con evidencia de reacción ante incidentes
- Inventario de secretos con vigencias y alcances, incluidas las credenciales de herramientas de IA
Gobernanza, monitorización e incidentes
ISO/IEC 27090 no es una norma de sistema de gestión, sino que se engarza con los sistemas de gestión existentes: el apartado 5.2 describe un programa de gobernanza de IA que inventaría los sistemas de IA, analiza los riesgos y los gestiona, y remite para el sistema de gestión a ISO/IEC 42001. Las dos frases formuladas en términos vinculantes de 5.1 constituyen el núcleo: los controles de seguridad de la información, como los de ISO/IEC 27002, deben implementarse con base en el riesgo, y los compromisos específicos de la IA deben considerarse a lo largo de todo el ciclo de vida; de ello no se derivan requisitos certificables. La cláusula 7 añade interacciones, continuidad y degradación, así como registro y monitorización. 27090 no contiene un apartado propio sobre gestión de incidentes; la detección figura por amenaza en la cláusula 6 y la respuesta permanece en el SGSI.
ReferenciaISO/IEC 27090:2026, 5.1, 5.2, 7.1 a 7.5; ISO/IEC 27001:2022 6.1; contexto: CRA art. 14 (obligaciones de notificación desde el 11/09/2026), art. 9 Ley de IA, art. 17 a 19 DORA
Amenazas típicas
- Los sistemas de IA faltan en el inventario de activos y en el registro de riesgos; los nueve tipos de amenaza nunca se evalúan por sistema (5.2) (alta)
- Las medidas de 27090 no figuran en ninguna parte de la declaración de aplicabilidad; los auditores no encuentran evidencias (ISO/IEC 27001 6.1) (alta)
- Sin capacidad de detección de ataques a la IA: logs sin versión del modelo, resultados de recuperación ni llamadas a herramientas (7.5) (alta)
- El proceso de incidentes no conoce clases de incidentes de IA; se incumplen los plazos de notificación según CRA, NIS2 o DORA (media)
- Las medidas se contradicen o se degradan sin que nadie lo advierta, porque nadie las gestiona en conjunto (7.2 a 7.4) (media)
- Roles poco claros entre proveedor y responsable del despliegue; 27090 no los define, la Ley de IA y los contratos sí (media)
Anclajes normativos
Medidas con anclaje en 27090 y correspondencia
- Establecer un programa de gobernanza de IA: inventario de todos los sistemas de IA, incluidos los modelos integrados y los obtenidos vía API, análisis de riesgos por sistema, gestión de las medidas (27090 5.2; ISO/IEC 27002 5.9).
- Incorporar los nueve tipos de amenaza de la cláusula 6 por sistema de IA a la apreciación de riesgos conforme a ISO/IEC 27001 6.1 y citar las medidas de 27090 como fuente de controles en la declaración de aplicabilidad; el Anexo A de 27001 no es exhaustivo.
- Donde exista un AIMS conforme a ISO/IEC 42001: asignar las medidas de 27090 a los controles A.6.2.3, A.6.2.6 y A.6.2.8 y complementar la evaluación de impacto según A.5 con escenarios de ataque.
- Organizar el registro y la monitorización como tema transversal: campos uniformes en todos los sistemas de IA, integración con la monitorización de seguridad, retención según las reglas del SGSI (27090 7.5; ISO/IEC 27002 8.15, 8.16).
- Ampliar la gestión de incidentes: clases de incidentes de IA según la cláusula 6, playbooks para Prompt Injection, fuga de datos e incidentes de la cadena de suministro, verificación de las obligaciones de notificación (las notificaciones CRA están en vigor desde el 11/09/2026 con una alerta temprana en un plazo de 24 horas).
- Gestionar las medidas en conjunto: documentar las interacciones, asegurar la continuidad a lo largo de las fases, medir y reportar la degradación (27090 7.2 a 7.4).
- Recomendación VamiSec: definir los roles por sistema de IA (quién protege el modelo y el ciclo de vida, quién responde de la integración, el acceso a datos y la monitorización) y establecer vías de reporte a la dirección con indicadores.
¿Figura cada sistema de IA en producción de su organización con sus amenazas en el registro de riesgos, y puede mostrar a un auditor en la declaración de aplicabilidad qué medidas de 27090 ha implementado y dónde?
Evidencias que puede presentar
- Inventario de IA con propietario, origen del modelo, modalidad de adquisición y criticidad (27090 5.2)
- Registro de riesgos con evaluación de los nueve tipos de amenaza por sistema de IA
- Declaración de aplicabilidad con las medidas de 27090 como fuente adicional de controles (ISO/IEC 27001 6.1)
- Estándar de registro para sistemas de IA y evidencia de integración con la monitorización de seguridad (27090 7.5)
- Directriz de incidentes con clases de incidentes de IA, playbooks y verificación de los plazos de notificación
Datos y adquisición
Tres variantes de aprovisionamiento comparadas: modelo propio, modelo fundacional en el tenant, API de modelo externa
ISO/IEC 27090 no distingue modelos operativos, sino que se dirige a todos los actores de la cadena de suministro que desarrollan o utilizan sistemas de IA. En la práctica, sin embargo, las superficies de ataque de la cláusula 6 se desplazan según usted entrene y aloje un modelo propio, adapte un modelo fundacional (foundation model) en su propio tenant mediante fine-tuning y retrieval, o integre una API de modelo externa o un asistente SaaS. Las tres variantes, los perfiles de riesgo y las valoraciones son un modelo de trabajo de VamiSec, no una prescripción de la norma; las formas mixtas son habituales.
Quien entrena y opera sus propios modelos asume por sí mismo cada superficie de ataque de la cláusula 6: Data Poisoning en la propia pipeline, Model Poisoning directo y robo directo del modelo en el entorno de desarrollo, extracción e inversión a través de la propia interfaz. Según nuestra valoración, el mayor riesgo reside en el desarrollo y el entrenamiento, allí donde se encuentran los datos de entrenamiento, los pesos y las pipelines y donde el esfuerzo de competencias y de operación es más alto.
El control y la responsabilidad recaen por completo en la organización: usted determina datos, entrenamiento, alojamiento e interfaces, y debe implementar y evidenciar por sí mismo cada medida de la norma.
Risikoprofil
- Superficie de ataque: datos y entrenamientoalto
- Robo y extracción de modelosmedio
- Fuga de datos y riesgos de promptsbajo
- Pérdida de control y opacidadbajo
- Dependencia de la cadena de suministromedio
- Esfuerzo operativo y de competenciasalto
Valoración de VamiSec a lo largo de los tipos de amenaza de ISO/IEC 27090, no una evaluación de la norma; 1 = bajo, 3 = alto.
Lo que importa en esta variante
- Todos los objetivos de ataque de la norma (datos de entrenamiento, datos de prueba, modelo, salida, servicio) se encuentran en el propio ámbito de responsabilidad; el anexo A ayuda a asignarlos por fase del ciclo de vida.
- Data Poisoning y Model Poisoning directo no son aquí una cuestión de proveedores, sino una cuestión de la seguridad de la propia pipeline, del entorno y de los accesos (6.2, 6.7, 7.6).
- El robo directo del modelo desde almacenamientos, checkpoints o copias de seguridad es la variante de IA de un robo de datos clásico; la norma ve en el endurecimiento del stack de software un punto de partida eficiente contra ello (5.1, anexo B).
- El aprendizaje continuo a partir de datos operativos convierte la operación en fase de entrenamiento: sin un proceso de aprobación, las entradas de los usuarios se convierten en vector de poisoning.
- La cadena de suministro no desaparece: los modelos base preentrenados, las bibliotecas y las herramientas MLOps siguen siendo dependencias externas (5.5).
Medidas con anclaje en 27090
- Proteger los datos de entrenamiento y las pipelines según principios Zero Trust; documentar la procedencia de cada conjunto de datos; verificar la integridad antes de cada ejecución de entrenamiento (27090 5.3, 6.2.4, 6.11.4).
- Aislar el entorno de desarrollo, firmar y calcular hashes de los artefactos del modelo, cifrar los checkpoints y las copias de seguridad y mantenerlos con acceso restringido (27090 6.7.4, 7.6).
- Proteger la propia interfaz de inferencia contra extracción e inversión: limitación de tasa, registro de consultas, minimizar los detalles devueltos, revisar el tamaño del modelo (27090 6.5.4, 7.8, 7.9).
- Limitación de datos y Differential Privacy en el entrenamiento cuando se incluyan datos que requieran protección, contra Membership Inference e inversión (27090 6.11.2; correspondencia con 6.4 y 6.6 según VamiSec).
- Desarrollar o contratar Red Teaming y pruebas adversariales como capacidad propia; repetir las pruebas tras cada reentrenamiento (27090 5.7, 7.4).
- Recomendación VamiSec: limitar el riesgo de personas clave y de competencias: manual operativo para entrenamiento e inferencia, suplencias, procedimientos de reanudación documentados para el modelo y la pipeline.
El modelo base procede del proveedor; el fine-tuning, las fuentes de retrieval y la operación se sitúan en el propio tenant. Según nuestra valoración, el riesgo principal se desplaza a dos puntos: la capa de adaptación (datos de fine-tuning o de retrieval envenenados, consultas de documentos con permisos genéricos) y la dependencia del proveedor del modelo, cuyo modelo base usted no puede ni auditar ni versionar por sí mismo. Quien modifica sustancialmente un modelo ajeno mediante fine-tuning debería comprobar además si, conforme a la Ley de IA, pasa de responsable del despliegue a proveedor.
Usted controla el tenant, los datos de adaptación, las fuentes de retrieval y los accesos; el proveedor de la plataforma o del modelo aporta el modelo base y la infraestructura, por lo que las indicaciones de la norma sobre la cadena de suministro aplican en ambas direcciones.
Risikoprofil
- Superficie de ataque: datos y entrenamientomedio
- Robo y extracción de modelosmedio
- Fuga de datos y riesgos de promptsmedio
- Pérdida de control y opacidadmedio
- Dependencia de la cadena de suministroalto
- Esfuerzo operativo y de competenciasmedio
Valoración de VamiSec a lo largo de los tipos de amenaza de ISO/IEC 27090, no una evaluación de la norma; 1 = bajo, 3 = alto.
Lo que importa en esta variante
- Data Poisoning afecta aquí sobre todo a la capa de adaptación: conjuntos de datos de fine-tuning y corpus de retrieval que modifican el comportamiento del modelo sin entrenamiento propio (6.2).
- Las consultas de retrieval forman parte expresamente de los ejemplos Zero Trust de 27090: cada consulta de documentos se autentica y autoriza individualmente; los permisos genéricos sobre el índice son el error típico (5.3).
- El modelo base es un componente preentrenado de la cadena de suministro: los backdoors o las modificaciones del modelo por parte del proveedor solo puede abordarlos mediante contratos, pruebas y monitorización (5.5, 6.7).
- La extracción de modelos y la salida sensible afectan al modelo adaptado: contiene el conocimiento de su empresa y merece los mismos controles de interfaz que un modelo propio (6.5, 6.8).
- Contexto: el fine-tuning de modelos ajenos puede superar el umbral para convertirse en proveedor conforme al art. 25 de la Ley de IA, con las obligaciones de proveedor de la Ley de IA.
Medidas con anclaje en 27090
- Tratar los datos de fine-tuning y de retrieval como datos de entrenamiento: aprobación, procedencia, verificación de integridad, cuarentena para nuevas fuentes (27090 6.2.4, 6.11.4).
- Acoplar el retrieval a los permisos de usuario: autorizar los accesos a documentos por consulta con la identidad del solicitante, separar los índices por clases de datos (27090 5.3).
- Fijar las versiones del modelo base, probar las actualizaciones del proveedor antes de adoptarlas, comparar las líneas base de comportamiento tras cada actualización (27090 5.5, 7.4).
- Asegurar contractualmente: ninguna utilización de sus datos para el entrenamiento del proveedor, aviso previo de modificaciones del modelo, exportabilidad de los datos de adaptación y de los pesos (ISO/IEC 42001 A.10.3; ISO/IEC 27002 5.20).
- Limitar la tasa, registrar y dotar de filtros de salida la interfaz del modelo adaptado; repetir las pruebas de Prompt Injection contra los contenidos de retrieval (27090 6.5.4, 6.8.4, 6.9.4).
- Recomendación VamiSec: verificar técnicamente el límite del tenant: conexión privada, sin endpoints públicos, evidencia periódica de que la telemetría y los prompts no abandonan el tenant.
Al adquirir el servicio a través de una API externa o de un asistente SaaS, el modelo, el entrenamiento y la operación residen en el proveedor. Según nuestra valoración, el riesgo principal es la fuga de entradas, documentos de contexto y salidas a través del límite de control, y el hecho de que usted no puede detectar ni impedir poisoning, backdoors o modificaciones del modelo, sino solo limitarlos contractualmente y mediante controles de entrada y salida. Las funciones de IA integradas en software estándar suelen caer en esta variante sin que los usuarios lo adviertan.
El proveedor controla el modelo y el procesamiento; usted actúa mediante contratos, filtros de entrada previos, control de salida y la limitación de lo que el sistema puede ver y hacer. La norma se dirige a usted como usuario dentro de la cadena de suministro, no como desarrollador.
Risikoprofil
- Superficie de ataque: datos y entrenamientobajo
- Robo y extracción de modelosbajo
- Fuga de datos y riesgos de promptsalto
- Pérdida de control y opacidadalto
- Dependencia de la cadena de suministroalto
- Esfuerzo operativo y de competenciasbajo
Valoración de VamiSec a lo largo de los tipos de amenaza de ISO/IEC 27090, no una evaluación de la norma; 1 = bajo, 3 = alto.
Lo que importa en esta variante
- De los nueve tipos de amenaza, en su lado permanecen sobre todo Prompt Injection, salidas con ataques de injection y salida sensible del modelo: todo lo que se origina en la interfaz (6.8 a 6.10).
- Poisoning, backdoors, extracción e inversión afectan al modelo del proveedor; la norma se dirige a todos los actores de la cadena de suministro, y sus palancas son la due diligence, el contrato y las pruebas (5.5).
- Los datos de contexto para retrieval, los documentos cargados y los resultados de herramientas viajan al proveedor; si los almacena o los utiliza para entrenar lo regula únicamente el contrato.
- La IA integrada en software estándar y en asistentes de navegador forma parte del inventario según 5.2, aunque ningún proyecto la haya introducido.
- Las funciones agénticas de asistentes externos con acceso a correo, archivos o CRM hacen posibles los patrones de ataque de EchoLeak y ForcedLeak: Prompt Injection más una vía de salida hacia el exterior.
Medidas con anclaje en 27090
- Filtro de entrada delante de la interfaz: reconocer clases de datos, bloquear o tokenizar contenidos confidenciales, limitar las cargas; habilitar grupos de usuarios de forma escalonada (27090 6.11.2; práctica VamiSec).
- Controlar las salidas antes de que surtan efecto: encoding, listas de permitidos para destinos y acciones, ninguna ejecución automática en sistemas conectados (27090 6.10.4).
- Contrato y due diligence: excluir el uso para entrenamiento, ubicaciones y plazos de almacenamiento, aviso previo de cambios, evidencias de pruebas contra evasion e injection, derechos de auditoría (27090 5.5.5; ISO/IEC 27002 5.19 a 5.21).
- Mantener al mínimo los accesos del asistente a datos y herramientas corporativos; autorizar cada acción con efecto externo, hacer caducar los permisos una vez concluida la tarea (27090 5.3).
- Registrar y supervisar el uso (prompts, fuentes de contexto, llamadas a herramientas) en la medida en que el proveedor ofrezca interfaces para ello; documentar las lagunas restantes (27090 7.5).
- Recomendación VamiSec: inventariar activamente las funciones de IA en software estándar y mantenerlas desactivadas hasta que las clases de datos, el contrato y los filtros estén aprobados; utilizar los modos de lockdown o de restricción de los proveedores sin considerarlos una protección completa.
Modelo propio
¿Qué datos pueden ir a qué variante?
Seleccione una clase de datos. El semáforo muestra cómo VamiSec valora las tres variantes de aprovisionamiento para esta clase: de forma conservadora, a lo largo de las amenazas de la cláusula 6 y sin perjuicio de su propia clasificación de datos, su análisis de riesgos y sus contratos.
Información publicada o aprobada para su publicación, p. ej. información de producto, notas de prensa, textos normativos y legales públicos.
Aceptable: los datos públicos no generan daño por fuga; quedan riesgos de integridad como el poisoning, que la propia pipeline debe cubrir de todos modos.
Aceptable: los datos permanecen en el tenant; se presuponen los controles cloud estándar y un contrato de proveedor revisado.
Aceptable siempre que se antepongan condiciones de uso, se limiten las cargas y las salidas no vuelvan a los sistemas sin verificación.
Información de uso interno sin referencia a clientes ni a personas, p. ej. políticas, presentaciones internas, descripciones de procesos, código fuente sin secretos.
Aceptable con control de acceso y registro en la interfaz; los datos de entrenamiento y de retrieval permanecen dentro del propio límite de control (27090 5.3).
Aceptable con retrieval según permisos de usuario, índices separados y exclusión contractual del uso para entrenamiento por parte del proveedor (27090 5.3).
Solo con medidas adicionales: filtro de entrada, habilitación escalonada por grupo de usuarios, exclusión contractual del uso para entrenamiento, ubicaciones y plazos de almacenamiento aclarados.
Datos de clientes y datos personales, contratos, información financiera y de producto no pública, datos de entrenamiento con secretos empresariales: una fuga perjudica de forma apreciable a los clientes o a la empresa.
Aceptable si en el entrenamiento se aplican limitación de datos, Differential Privacy o seudonimización y la interfaz está protegida contra extracción, inversión y salida sensible (27090 6.4 a 6.8, 6.11.2).
Solo con medidas adicionales: cifrado con gestión de claves propia, índices separados por clases de datos, filtros de salida, riesgo residual evaluado en el límite del tenant y ubicaciones de procesamiento aclaradas.
Solo de forma excepcional tras un examen caso por caso, con tokenización o seudonimización antes de la transmisión, controles contractuales de fuga y registro; y nunca en asistentes con acceso a herramientas de correo o archivos.
Datos especialmente sensibles, p. ej. credenciales y claves, arquitecturas de seguridad, información privilegiada, categorías especiales de datos personales, pesos de modelo de alto valor propio.
Solo con medidas adicionales: limitación estricta de la finalidad, entornos de entrenamiento e inferencia separados, filtros de salida, registro completo y aprobación por el propietario de los datos; Membership Inference e inversión pueden mitigarse, no excluirse.
Solo tras un análisis de riesgos documentado caso por caso: entorno separado, sin uso en fine-tuning, retrieval únicamente con aprobación individual y evidencia de que la telemetría y los prompts no abandonan el tenant.
No recomendado: el riesgo principal de esta variante es la fuga a través del límite de control; según nuestra valoración, los datos estrictamente confidenciales no deben ir a una API de modelo externa ni a un asistente SaaS.
Confidencial
Orientación de VamiSec a lo largo de los tipos de amenaza de ISO/IEC 27090, no una prescripción de la norma, que no define ni clases de datos ni variantes de aprovisionamiento; lo determinante son su clasificación de datos, su análisis de riesgos y sus contratos.
Amenazas que aplican en todas las variantes
Con independencia de la variante de aprovisionamiento, persisten amenazas de ISO/IEC 27090 que surgen en la interfaz, en el uso o en la cadena de suministro; aquí, por fase del ciclo de vida, con las familias de medidas que la norma describe para ello.
- 01Datos y adquisición
Todo sistema de IA necesita inventario, análisis de riesgos y un threat model, también un asistente adquirido; los datos de retrieval y de contexto son un objetivo de poisoning en todas las variantes. Medidas: programa de gobernanza de IA, procedencia de los datos y limitación de datos (27090 5.2, 5.6, 6.11.2, 6.11.4).
- 02Desarrollo y entrenamiento
También quien no entrena desarrolla: los prompts, las pipelines de retrieval, las integraciones de herramientas y el código de integración son software con vulnerabilidades propias. Medidas: práctica de ingeniería de software para IA, protección del entorno de desarrollo, higiene de secretos (27090 5.4, 7.6).
- 03Verificación y validación
Prompt Injection, Output Injection y fuga de datos solo pueden probarse en el sistema integrado, con independencia de a quién pertenezca el modelo. Medidas: pruebas derivadas del threat model, Red Teaming, prueba conjunta de las medidas (27090 5.6, 5.7, 7.2).
- 04Despliegue e integración
La interfaz entre modelo, datos, herramientas y usuarios es en todas las variantes la principal superficie de ataque para injection y escalada de privilegios. Medidas: principios Zero Trust, límites de aplicación, filtros de entrada y salida, limitación de tasa (27090 5.3, 6.9.4, 6.10.4, 7.7, 7.8).
- 05Operación y supervisión
La salida sensible, la extracción mediante consultas legítimas y el comportamiento no deseado del modelo aparecen allí donde un modelo responde. Medidas: logging y monitorización, detección por tipo de amenaza, guardrails y mecanismos de parada (27090 6.8.4, 7.5; 6.11.3 según la lectura de VamiSec).
- 06Reevaluación y retirada
Los modelos, los prompts, las fuentes de retrieval y las versiones de los proveedores cambian; las medidas caducan si nadie las actualiza. Medidas: continuidad a lo largo de las fases, medición del deterioro, revalidación antes de volver a operación, reevaluación ante cambios (27090 7.3, 7.4).
ISO/IEC 27090 en detalle: 16 capítulos desde la génesis, pasando por amenazas y medidas, hasta la hoja de ruta de implantación
16 capítulos recorren el estado y el organismo editor, el ámbito de aplicación y la delimitación, la estructura de la norma, el modelo de amenazas, los nueve tipos de compromiso a lo largo del ciclo de vida, las cuatro familias de medidas, la cadena de suministro y la referencia al modelo, la integración en el SGSI y en el sistema de gestión de IA (AIMS), la conexión regulatoria con la Ley de IA, el CRA, NIS2 y DORA, así como la hoja de ruta a 90 días y 12 meses — en cada caso con referencia a la fuente y separando con claridad lo que describe la norma, lo que dicen la regulación y otros marcos y lo que recomienda VamiSec.
Qué es ISO/IEC 27090: génesis, estado y organismo editor
ISO/IEC 27090:2026 está publicada como International Standard desde el 14 de octubre de 2026: una norma de orientación de ISO/IEC JTC 1/SC 27, de 56 páginas, que describe nueve tipos de ataque específicos de la IA junto con su detección y contramedidas, y que no es certificable. Cuatro años después del inicio del proyecto, el subcomité de seguridad SC 27 dispone así de su primera norma dedicada exclusivamente a la seguridad de los sistemas de IA. Quien la sitúa correctamente evita dos errores: tratarla como base de certificación o dejarla de lado como lectura no vinculante.
Del inicio del proyecto en 2022 a la publicación en 2026
El proyecto se aprobó el 15/09/2022, la consulta sobre el Committee Draft comenzó en enero de 2024 y la votación del DIS el 16/04/2025. El Final Draft se sometió a votación del 23/06 al 19/08/2026 y pasó el mismo día del cierre de la votación al estado «under publication»; el 14/10/2026 siguió la publicación con el código de etapa 60.60. El resultado de la votación no es público, pero la transición sin devolución al comité acredita la aprobación. Por el camino cambió el título: de «Guidance for addressing security threats and failures» pasó a «Addressing security threats and compromises to AI systems», los fallos se convirtieron en compromisos y la extensión creció de 46 a 56 páginas con 115 entradas bibliográficas.
| Etapa | Fecha | Significado |
|---|---|---|
| 10.99 / 20.00 | 15/09/2022 | Proyecto aprobado y registrado en el programa de trabajo del SC 27 |
| 30.20 / 30.60 | 24/01/2024 / 21/03/2024 | Consulta sobre el Committee Draft iniciada y concluida |
| 40.20 / 40.60 | 16/04/2025 / 10/07/2025 | Votación del DIS, a la vez borrador británico 25/30463618 DC |
| 50.20 / 50.60 | 23/06/2026 / 19/08/2026 | Votación del FDIS iniciada y concluida |
| 60.00 | 19/08/2026 | Under publication: aprobación sin devolución al comité |
| 60.60 | 14/10/2026 | International Standard published, primera edición |
Fuente: ciclo de vida en el catálogo ISO (ID 56581), a 22/10/2026.
Organismo editor y comités
La norma ha sido elaborada por ISO/IEC JTC 1/SC 27 «Information security, cybersecurity and privacy protection», con secretaría en el DIN (Chair Dr. Andreas Wolf); el grupo de trabajo responsable fue el WG 4 «Security controls and services», bajo el Convenor Faud Khan, del SCC canadiense; ninguna fuente pública nombra a los editores del proyecto. El SC 27 Journal de septiembre de 2026 describe 27090 como la primera norma del subcomité dedicada específicamente a la seguridad de los sistemas de IA. En Alemania, el grupo de trabajo NA 043-04-27-04 «IT-Sicherheitsmaßnahmen und Dienste» es el espejo del WG 4; a 22/10/2026 su lista de proyectos no contiene ni un proyecto de adopción ni una posición sobre 27090.
Adquisición, idioma y versiones nacionales
La norma se publica exclusivamente en inglés. ISO cobra 204 CHF; DIN Media distribuye el original ISO como ISO/IEC 27090:2026-10 por 218,32 euros netos, y en la IEC Webstore figura como publicación 117332. No existe una versión alemana: DIN Media y SNV distribuyen solo el original ISO en inglés, no se conoce una adopción como ÖNORM y la adopción británica BS ISO/IEC 27090:2026 está anunciada para el 31 de octubre de 2026. Pueden consultarse gratuitamente vistas previas con el índice, la Introduction, las cláusulas 1 a 4, 5.1 a 5.3 y la bibliografía; las cláusulas 5.4 a 7, la Table 1 y los anexos solo están disponibles en la versión completa, y las afirmaciones de esta página al respecto se apoyan en el índice y en evaluaciones del FDIS, y están señaladas como tales.
Norma de orientación, no norma de sistema de gestión
ISO/IEC 27090 es un International Standard con carácter de orientación. El propio explainer de ISO habla de directrices de seguridad, no de requisitos para un sistema de gestión de IA; para ello, la cláusula 5.2 remite a ISO/IEC 42001. No existe un certificado «ISO 27090», ni una auditoría «según 27090», ni una presunción de conformidad con la Ley de IA o el Cyber Resilience Act. Sin embargo, la norma tampoco es una mera colección de recomendaciones: la cláusula 5.1 contiene dos frases con «shall» acreditadas, según las cuales los controles de seguridad de la información, por ejemplo de ISO/IEC 27002, deben implantarse con base en el riesgo y los compromisos específicos de la IA deben considerarse a lo largo de todo el ciclo de vida. Para la práctica: no hay requisitos certificables, pero sí una expectativa clara de tratar las amenazas de la cláusula 6 en el propio sistema de gestión de riesgos.
Ámbito de aplicación: qué regula 27090 y qué asumen 27091, 42001 y 27001
ISO/IEC 27090 se aplica a organizaciones de cualquier tipo y tamaño que desarrollan o utilizan sistemas de IA, y trata las amenazas y los compromisos específicos de los sistemas de IA a lo largo de todo su ciclo de vida. Igual de importante es lo que la norma no regula: la protección de datos, el sistema de gestión, la seguridad funcional y la IA como herramienta de ataque corresponden a otros documentos. Este capítulo traza los límites y ordena la familia de normas.
Scope: desarrollar o utilizar
La cláusula 1 describe el objeto así: amenazas y compromisos relevantes para la seguridad que son específicos de los sistemas de IA, sus consecuencias, y su detección y mitigación a lo largo de todo el ciclo de vida — aplicable a empresas, administraciones públicas y organizaciones sin ánimo de lucro que desarrollan o utilizan sistemas de IA. La Introduction habla de desarrollar o desplegar, la cláusula 5.1 de actores a lo largo de la cadena de suministro. La cláusula 3 no define los roles de proveedor y responsable del despliegue de la Ley de IA ni los roles de partes interesadas de ISO/IEC 22989; por tanto, toda asignación de medidas a roles es interpretación. El ámbito no se limita a la IA generativa.
Referencias normativas e informativas
La norma cita de forma normativa exactamente dos documentos: ISO/IEC 22989 sin fecha, es decir, incluidas las modificaciones futuras como la enmienda en curso sobre IA generativa, e ISO/IEC 23053:2022. ISO/IEC 27001, 27002, 42001, 23894, 5338 y 38507 figuran solo en la bibliografía, pero en 5.1 y 5.2 se nombran expresamente como base de trabajo. La cláusula 3 toma los objetivos de protección de la nueva ISO/IEC 27000:2026, y amenaza, ataque y vulnerabilidad de ISO/IEC 27002:2022.
| Norma | Tipo y estado | Rol frente a ISO/IEC 27090 |
|---|---|---|
| ISO/IEC 27090:2026 | Norma de orientación, publicada el 14/10/2026, 56 págs. | Amenazas, detección y medidas para sistemas de IA; no certificable |
| ISO/IEC 27091 | FDIS registrado desde el 13/07/2026, WG 5, 35 págs. | Protección de datos en sistemas de IA; citada en la bibliografía de 27090 |
| ISO/IEC 42001:2023 | Norma de sistema de gestión, certificable, 51 págs. | Sistema de gestión de IA; 5.2 remite a ella, 5.1 nombra A.6.2.3 y A.6.2.6 |
| ISO/IEC 27001:2022 / 27002:2022 | Norma de sistema de gestión, certificable / catálogo de controles, 152 págs. | Base; 5.1 nombra 27001 6.1 así como 27002 cláusulas 5–8, 4.2, 8.15, 8.16, 8.27 |
| ISO/IEC 23894:2023 | Norma de orientación sobre gestión de riesgos de IA, 26 págs. | Nombrada en 5.1 para el análisis de riesgos, alternativamente documentos ETSI |
| ISO/IEC 5338:2023 | Norma de orientación sobre procesos del ciclo de vida de la IA, 39 págs. | Base del ciclo de vida junto con 22989 (5.1) |
| ISO/IEC 22989:2022 / 23053:2022 | Términos y conceptos / marco de ML | Únicas referencias normativas; 22989 sin fecha |
Estado según el catálogo ISO, a 22/10/2026. Para ISO/IEC 42001:2023 y 27002:2022 no hay registrada ninguna enmienda ni revisión.
Qué no es objeto de la norma
- Requisitos para un sistema de gestión de IA: la cláusula 5.2 remite a ISO/IEC 42001.
- Riesgos para la protección de datos de los sistemas de IA: objeto de la norma hermana ISO/IEC 27091.
- La IA como herramienta de defensa, así como amenazas que solo emplean IA, por ejemplo deepfakes o phishing asistido por IA.
- Ataques de IA contra IA, así como la seguridad funcional (safety), para la que es pertinente ISO/IEC TR 5469.
- Una presunción de conformidad con la Ley de IA o el Cyber Resilience Act: 27090 no es una norma armonizada y no existe un mapeo oficial a prEN 18282 o ETSI TS 104 223.
27090 y 27091: seguridad y protección de datos como pareja
ISO/IEC 27091 «Cybersecurity and Privacy — Artificial Intelligence — Privacy protection» aún no está publicada; a 22/10/2026 la votación del FDIS no había comenzado. Según resúmenes basados en el DIS, trata el análisis de protección de datos, la privacidad de los modelos de IA y la ingeniería de la privacidad en el ciclo de vida. El solapamiento es visible: Membership Inference y Model Inversion figuran en ambas normas, en 27090 como amenaza de seguridad contra la confidencialidad de los datos de entrenamiento, en 27091 como riesgo para la protección de datos. Una publicación a principios de 2027 es plausible, pero no es una fecha objetivo de ISO.
Estructura de la norma: siete cláusulas, tres anexos, 115 fuentes
ISO/IEC 27090 consta de siete cláusulas y tres anexos informativos en 56 páginas: la cláusula 5 describe prácticas organizativas, la cláusula 6 nueve tipos de compromiso y la cláusula 7 las interacciones entre medidas. La estructura está plenamente acreditada mediante las vistas previas de libre acceso; los textos completos de 5.4 a 7 y de los anexos solo están disponibles en la versión completa. Este capítulo es su guía de lectura.
| Parte | Contenido | Páginas |
|---|---|---|
| Foreword, Introduction | Tesis central: vulnerabilidades clásicas más amenazas específicas de la IA; defensa en profundidad | v–vii |
| 1 Scope · 2 Normative references · 3 Terms · 4 Abbreviated terms | Objeto, dos referencias normativas, 30 términos (3.1–3.30), 15 abreviaturas | 1–5 |
| 5 Application of information security | 5.1 General · 5.2 AI governance programme · 5.3 Zero trust principles · 5.4 Software engineering best practices · 5.5 Supply chain management · 5.6 Threat modelling · 5.7 Red teaming | 5–10 |
| 6 Types of potential compromise to AI systems | 6.1 General · 6.2–6.10 nueve tipos de compromiso · 6.11 Considerations for AI systems | 10–32 |
| 7 Mitigations and their interactions | 7.2 Conflicting interactions · 7.3 Continuity · 7.4 Deterioration · 7.5 Logging and monitoring · 7.6 Development environment · 7.7 Malicious input detection · 7.8 Throttling · 7.9 Model size | 33–36 |
| Anexo A (informativo) | Mapping attacks to AI system life cycle and to assets | 37–43 |
| Anexo B (informativo) | AI-specific versions of conventional attacks: direct model theft, direct training data leak, model input leak; DoS y cadena de suministro solo acreditados por fuentes secundarias | 44–48 |
| Anexo C (informativo) | Federated machine learning (C.1–C.3) | 49–50 |
| Bibliography | 115 entradas, fuentes web con fecha de consulta 18/02/2026 | 51–56 |
Acreditado por el índice y las indicaciones de página en la muestra de iTeh y en las vistas previas de IEC y BSI; los subtítulos de los anexos A y B solo se conocen como marcadores del PDF. DoS y cadena de suministro en el Anexo B solo están acreditados por fuentes secundarias (evaluación del borrador).
Cláusula 5: 5.1 como marco, seis prácticas
La cláusula 5.1 establece el marco: los sistemas de IA son componentes de software integrados a los que se aplican, con base en el riesgo, los controles de ISO/IEC 27002, y los compromisos específicos de la IA, incluidos los enumerados en la Table 1, deben considerarse a lo largo del ciclo de vida según ISO/IEC 22989 y 5338. Como punto de partida eficiente, la norma nombra el endurecimiento de la pila de software frente al robo directo de modelos, y como ejemplos ETSI EN 304 223 y el NIST Secure Software Development Framework. La cláusula 5.2 describe un programa de gobernanza con inventario, análisis de riesgos y tratamiento de riesgos; la 5.5 estructura la gestión de la cadena de suministro en cinco subapartados, desde las amenazas generales y las específicas de la IA hasta las estrategias de contramedida. La cláusula 5.3 adopta los seis principios de Zero Trust de ISO/IEC 27002 8.27, los ilustra con cinco ejemplos que llegan hasta la verificación de acciones de agentes y anuncia que se incorporan a todas las secciones de mitigación de la cláusula 6.
Cláusula 6: nueve tipos en una estructura uniforme
| Cláusula | Tipo de compromiso | Páginas |
|---|---|---|
| 6.2 | Data poisoning attack | 13–17 (la sección más extensa) |
| 6.3 | Evasion attack (adversarial attack) | 17–20 |
| 6.4 | Membership inference | 20–21 |
| 6.5 | Model exfiltration (model stealing, model extraction) | 21–23 |
| 6.6 | Model inversion | 23–24 |
| 6.7 | Direct model poisoning | 24–25 |
| 6.8 | Sensitive model output | 25–26 |
| 6.9 | Prompt injection | 26–27 |
| 6.10 | Output contains injection attacks | 27–28 |
| 6.11 | Considerations: Data limitation · comportamiento no deseado del modelo en operación · Provenance | 28–32 |
Cada tipo sigue la misma estructura: .1 descripción, .2 fallos resultantes, .3 detección, .4 mitigación.
La Table 1 se referencia en 5.1, pero no figura allí; según nuestra lectura se ubica en 6.1 y, de acuerdo con la evaluación del FDIS, enumera doce tipos de ataque: nueve de la cláusula 6 y tres del Anexo B.
Cláusula 7 y los anexos
La cláusula 7 es breve, con cuatro páginas, pero según nuestra valoración es el punto de la norma más importante para las decisiones sobre medidas. La cláusula 7.2 trata las interacciones contradictorias; la evaluación del FDIS cita como ejemplo un adversarial training que aumentó la susceptibilidad a ataques de parche y recomienda probar todas las medidas conjuntamente antes del despliegue. La cláusula 7.3 trata la continuidad de las medidas a lo largo del ciclo de vida; la 7.4 describe el deterioro del modelo y de las medidas, con monitorización, reentrenamiento cuando sea necesario y revalidación antes de devolverlo a operación; la 7.7 distingue las entradas fuera de distribución, que no son necesariamente ataques, de las entradas adversarias. El Anexo A asigna los ataques al ciclo de vida y a los activos, el Anexo B describe variantes de IA de ataques convencionales y el Anexo C el aprendizaje federado.
Términos, abreviaturas, bibliografía
La cláusula 3 define 30 términos, entre ellos la división tripartita del conocimiento del atacante en ataques de zero knowledge, partial knowledge y perfect knowledge en lugar de la metáfora de caja negra, gris y blanca. Los tipos de ataque figuran en 3.13 a 3.24, con Prompt Injection definida de forma tan amplia que los contenidos que actúan como instrucción de entrada o dentro de ella cubren también la variante indirecta. No se definen agente de IA, compromiso ni IA predictiva. La cláusula 4 enumera 15 abreviaturas, desde AI, pasando por DP, JIT, OOD y RAG, hasta RT; falta MCP, lo que, conforme a las Directivas ISO/IEC, es un fuerte indicio de que el Model Context Protocol no aparece en el texto de la norma. No se citan NIST AI RMF, NIST AI 100-2, el OWASP Top 10 for LLM Applications, el OWASP Agentic Top 10 ni el Model Context Protocol — precisamente los documentos con los que esta página complementa la norma.
El modelo de amenazas: activos, objetivos del atacante, objetivos de protección
ISO/IEC 27090 parte de que los sistemas de IA están sujetos a todas las vulnerabilidades clásicas y, además, a amenazas que surgen de los datos, de entradas manipuladas y del comportamiento de los propios modelos. Según la evaluación del FDIS de la Table 1, la norma ordena los compromisos según qué activo se ve afectado en primer lugar y qué objetivo de protección se vulnera primero. Este capítulo reconstruye el modelo a partir de la Introduction, la cláusula 3 y la cláusula 6, y marca dónde empieza nuestra lectura.
Tesis central de la Introduction
La Introduction formula cuatro ideas que sostienen el resto de la norma. Primera: la práctica según ISO/IEC 27001 y 27002 sigue siendo la recomendada, porque los sistemas de IA son software y comparten todas las vulnerabilidades conocidas. Segunda: con aprendizaje continuo, los datos operativos pueden convertirse en datos de entrenamiento, con lo que la operación se convierte en vector de poisoning. Tercera: la exfiltración de un modelo se logra mediante consultas legítimas aunque todos los controles estándar estén intactos; el rate limiting ayuda. Cuarta: la detección es difícil pero imprescindible, por lo que la norma establece la defensa en profundidad como principio rector y dedica a cada tipo de ataque su propia sección de detección.
Activos y objetivos del atacante
Según la evaluación de la Table 1 basada en el FDIS, la norma ordena sus doce tipos de ataque por el activo afectado en primer lugar: modelo, datos de entrenamiento, datos de prueba, salida y servicio. A ello se suman, desde 5.1, la pila de software en la que está integrado el sistema de IA y, desde 5.5, la cadena de suministro, que según la evaluación del FDIS abarca modelos preentrenados, conjuntos de datos adquiridos, plataformas de notebooks y herramientas de MLOps. Por ello, un inventario de IA según 5.2 debería registrar, por cada sistema, el artefacto del modelo, los datos, las fuentes de recuperación, los system prompts, las interfaces, los permisos de herramientas y el pipeline. Según nuestra lectura, detrás de los nueve tipos hay seis objetivos del atacante.
| Objetivo del atacante | Tipos de compromiso | Activo afectado en primer lugar | Objetivo de protección vulnerado en primer lugar |
|---|---|---|---|
| Falsear el modelo | 6.2 Data poisoning · 6.7 Direct model poisoning | Datos de entrenamiento, modelo | Integridad; en el poisoning no dirigido también la disponibilidad |
| Engañar al modelo | 6.3 Evasion attack | Datos de prueba, salida | Integridad de la salida |
| Espiar los datos de entrenamiento | 6.4 Membership inference · 6.6 Model inversion · 6.8 Sensitive model output | Datos de entrenamiento, entradas anteriores | Confidencialidad |
| Robar el modelo | 6.5 Model exfiltration · Anexo B Direct model theft | Modelo | Confidencialidad del modelo |
| Secuestrar la aplicación | 6.9 Prompt injection · 6.10 Output contains injection attacks | Salida, sistemas posteriores | Integridad de la salida, confidencialidad de la información interna del sistema |
| Perturbar el servicio | Anexo B Denial of Service · variantes de poisoning no dirigidas | Servicio | Disponibilidad |
Objetivos de protección según una evaluación secundaria basada en el FDIS, contenidos del Anexo B según evaluaciones del borrador; la agrupación por objetivo del atacante es interpretación VamiSec y no una estructura de la norma.
Conocimiento del atacante y fases
La cláusula 3 distingue en 3.10 a 3.12 ataques sin conocimiento, con conocimiento parcial y con conocimiento completo del modelo, en todos los casos sin credenciales de acceso. Esto revela el foco de la primera edición: el atacante típico es un externo que actúa de forma dirigida. Gary Hinson ha criticado que las amenazas accidentales, los actores internos y las consecuencias más allá de la propia organización estén infrarrepresentados; al menos, según la evaluación del FDIS, la Table 1 marca cada tipo como escenario de atacante o de accidente. Los actores internos con permisos legítimos y las configuraciones erróneas deberá añadirlos usted mismo al registro de riesgos. En el plano temporal, 5.1 ordena los ataques según si actúan durante el desarrollo y el entrenamiento, durante la inferencia y la operación, o en ambas fases.
Amenazas en el ciclo de vida: de la adquisición de datos a la retirada del servicio
ISO/IEC 27090 sitúa cada compromiso en la fase en la que se inicia, durante el desarrollo y el entrenamiento, durante la inferencia y la operación o en ambas, y apoya el ciclo de vida en ISO/IEC 22989 e ISO/IEC 5338. Como en el aprendizaje continuo los datos operativos se convierten en datos de entrenamiento, las fases se difuminan. Este capítulo proyecta los nueve tipos y los ataques del Anexo B sobre el modelo de seis fases de esta página.
La norma menciona en 5.1 el ciclo de vida según ISO/IEC 22989 y 5338, de la idea a la retirada del servicio, y en el Anexo A asigna los ataques al ciclo de vida y a los activos; las columnas de ese anexo no son visibles en las vistas previas. Las seis fases de esta página, más los ejes transversales de cadena de suministro y gobernanza, son un modelo de trabajo de VamiSec que se orienta por esas dos normas, pero no reproduce ninguna denominación de etapas de la 27090.
- Fase 01 · Desarrollo/EntrenamientoDatos y adquisición
Data Poisoning (6.2) y los tipos del Anexo B Direct Training Data Leak y Model Input Leak; según 5.5, los conjuntos de datos adquiridos forman parte de la cadena de suministro. Anclajes: procedencia (6.11.4), limitación de datos (6.11.2).
- Fase 02 · Desarrollo/EntrenamientoDesarrollo y entrenamiento
Direct Model Poisoning (6.7) y las backdoors (3.24) apuntan al artefacto del modelo y a la pipeline. Anclajes: entorno de desarrollo (7.6), ingeniería de software (5.4), Zero Trust para los datos de entrenamiento (5.3).
- Fase 03 · TransiciónVerificación y validación
Aquí la susceptibilidad a Evasion, Membership Inference y Model Inversion se vuelve medible antes de que los atacantes la exploten. Anclajes: red teaming (5.7), threat modelling (5.6), prueba conjunta de todas las medidas (7.2).
- Fase 04 · Inferencia/OperaciónDespliegue e integración
Con la conexión a aplicaciones, fuentes de recuperación y herramientas surgen las superficies de ataque para Prompt Injection (6.9) y la salida con ataques de inyección (6.10). Anclajes: límites de la aplicación y acceso al modelo, incluido RAG (5.3), filtrado de entradas (7.7), limitación de tasa (7.8).
- Fase 05 · Inferencia/OperaciónOperación y supervisión
Evasion (6.3), Membership Inference (6.4), Model Exfiltration (6.5), Model Inversion (6.6) y Sensitive Model Output (6.8) se ejecutan mediante consultas legítimas. Anclajes: registro y monitorización (7.5), apartados de detección 6.x.3, comportamiento no deseado del modelo en operación (6.11.3).
- Fase 06 · Ambas capasReevaluación y retirada del servicio
El modelo y las medidas se degradan con el tiempo (7.4): monitorización, reentrenamiento cuando sea necesario, revalidación antes de la reincorporación. El reentrenamiento con datos operativos reabre el vector de poisoning de 6.2. Sobre la retirada del servicio, la versión de acceso libre guarda silencio; ETSI EN 304 223 dedica a ello un principio propio.
| Fase | Amenazas (ISO/IEC 27090) | Anclajes de medidas (ISO/IEC 27090) | ISO/IEC 27002 (interpretación) |
|---|---|---|---|
| 01 Datos y adquisición | 6.2 · Anexo B Training Data Leak, Model Input Leak | 6.11.2, 6.11.4, 5.5 | 5.34, 8.11, 8.12, 5.19–5.21 |
| 02 Desarrollo y entrenamiento | 6.7 · Backdoor (3.24) · Anexo B cadena de suministro | 7.6, 5.4, 5.3 | 8.25, 8.31, 8.4, 8.28 |
| 03 Verificación y validación | Medición de la susceptibilidad a 6.3, 6.4, 6.6 | 5.6, 5.7, 7.2 | 8.29, 8.8, 5.7 |
| 04 Despliegue e integración | 6.9, 6.10 | 5.3, 7.7, 7.8 | 8.26, 8.28, 8.27, 5.15 |
| 05 Operación y supervisión | 6.3, 6.4, 6.5, 6.6, 6.8 | 7.5, 6.x.3, 6.11.3, 7.8, 7.9 | 8.15, 8.16 (citado en 5.1), 8.32 |
| 06 Reevaluación y retirada del servicio | 6.2 de nuevo en el reentrenamiento · degradación (7.4) | 7.3, 7.4 | 8.32, 5.35, 8.10 |
| 07 Eje transversal cadena de suministro | 5.5.2 amenazas de cadena de suministro específicas de la IA · Anexo B | 5.5.1–5.5.5 | 5.19, 5.20, 5.21, 5.23 |
| 08 Eje transversal gobernanza e incidentes | todos los tipos en el registro de riesgos | 5.2, 7.5 | 5.9, 5.24–5.27, 27001 6.1 |
La propia norma solo cita ISO/IEC 27002 8.15, 8.16, 8.27 y 4.2, así como 27001 6.1; todas las demás correspondencias de controles son interpretación de VamiSec.
Aprendizaje continuo: la operación se convierte en fase de entrenamiento
La Introducción y la página del catálogo de ISO subrayan el mismo punto: el reentrenamiento y las actualizaciones requieren atención de seguridad, porque las entradas operativas pueden convertirse en datos de entrenamiento. El apartado 6.7 contempla el Model Poisoning directo en desarrollo u operación, 7.3 trata la continuidad de las medidas, 7.4 describe la degradación del modelo y de las medidas, y 5.3 extiende Zero Trust desde la gestión de los datos de entrenamiento hasta la operación de agentes. Para los CISO esto significa que toda realimentación de datos de usuario hacia un modelo, también a través de funciones de feedback, almacenes de memoria o índices RAG, es una transición a la fase de entrenamiento y requiere las mismas aprobaciones que la adquisición de datos original.
Ataques relacionados con los datos: poisoning, backdoors, fugas de datos
ISO/IEC 27090 dedica a Data Poisoning, en 6.2, el apartado de amenazas más extenso de la norma y lo complementa con Direct Model Poisoning en 6.7, Sensitive Model Output en 6.8 y los tipos del Anexo B Direct Training Data Leak y Model Input Leak. Estos ataques tienen en común que utilizan los datos del sistema de IA como puerta de entrada o como botín. Según la evaluación del FDIS, la norma describe la detección del poisoning como una cuestión de investigación abierta.
6.2 Data Poisoning: integridad de los datos de entrenamiento
Data Poisoning manipula los datos de los que aprende un modelo y actúa en el desarrollo y el entrenamiento, y en el aprendizaje continuo también en la operación. Las variantes dirigidas falsean la integridad de los datos de entrenamiento y de la salida; las no dirigidas afectan a la disponibilidad. La norma trata los ataques de backdoor como término genérico, no como tipo de compromiso propio. La evaluación del FDIS describe el apartado de detección como un reconocimiento: los procedimientos automatizados no separan de forma fiable los datos envenenados de los valores atípicos. Por eso la mitigación se desplaza hacia delante, a la procedencia, a las comprobaciones de integridad a lo largo de la pipeline y a la limitación de los datos que llegan siquiera a un modelo (6.11.4, 6.11.2). El envenenamiento de una base de recuperación no lo trata la norma como tipo propio; OWASP recoge para ello LLM05, LLM09 y ASI06, MITRE ATLAS la técnica AML.T0080, y la guía orientativa de la BaFin menciona expresamente el envenenamiento del conocimiento de una base RAG. Recomendación VamiSec: aprobar los índices RAG, los almacenes de memoria y los datos de feedback como si fueran datos de entrenamiento.
6.7 Direct Model Poisoning: manipulación del propio modelo
El Model Poisoning directo según 3.18 no actúa sobre los datos, sino directamente sobre el modelo, en el desarrollo o en la operación; se ve afectada la integridad del modelo. Según nuestra lectura, la familia de medidas comprende la protección del entorno de desarrollo según 7.6, firmas y sumas de comprobación para los artefactos del modelo y la ejecución en un Trusted Execution Environment, que la cláusula 3 toma de ISO/IEC 27071. Dos casos muestran el mecanismo: PoisonGPT, de julio de 2023, un GPT-J-6B manipulado mediante edición del modelo bajo el typosquat «EleuterAI» en Hugging Face, y nullifAI, de febrero de 2025, dos modelos con archivos pickle corruptos y reverse shell. Ambos son, en lo esencial, pruebas de concepto. La frontera con la cadena de suministro es difusa, por lo que el capítulo 13 de esta página trata por separado el aprovisionamiento de modelos.
6.8 y Anexo B: datos que el modelo revela
Sensitive Model Output según 6.8 significa que un modelo revela a través de su salida datos de entrenamiento confidenciales o, según 3.22, también entradas anteriores, durante la inferencia; según nuestra lectura, la mitigación consiste en filtros de salida y en la limitación de datos según 6.11.2. El Anexo B añade las vías convencionales hacia el mismo resultado: el robo directo de datos de entrenamiento y la fuga de entradas del modelo, definidos en 3.20 y 3.21. El ejemplo más destacado de 6.8 es EchoLeak, una vulnerabilidad zero-click en Microsoft 365 Copilot a través de la cual podían exfiltrarse datos internos por la salida (CVE-2025-32711, corregida en mayo de 2025). Membership Inference y Model Inversion se tratan en el capítulo 7 de esta página.
| Ataque | ISO/IEC 27090 | ISO/IEC 27002 / 42001 (interpretación) | NIST AI 100-2 / MITRE ATLAS | OWASP 2026 | Ley de IA, art. 15, apdo. 5 |
|---|---|---|---|---|---|
| Data Poisoning | 6.2, 6.11.2, 6.11.4 | 8.11, 8.12, 5.34, 8.25 · A.7.3, A.7.5 | Poisoning · AML.T0020, AML.T0080 | LLM05, LLM09 · ASI06 | Data poisoning |
| Direct Model Poisoning / Backdoor | 6.7, 7.6 | 8.25, 8.31, 8.4 · A.6.2.5 | Supply chain, backdoor · AML.T0018 | LLM05 · ASI04 | Model poisoning |
| Sensitive Model Output | 6.8, 6.11.2 | 8.12, 8.11 · A.7.x, A.8 | Privacy, GenAI · AML.T0057 | LLM02, LLM08 | Confidentiality attacks |
| Direct Training Data Leak / Model Input Leak | Anexo B (3.20, 3.21) | 5.34, 8.10, 8.12, 8.15 · A.7.x | Privacy attacks · AML.T0057 | LLM02 | Confidentiality attacks |
La propia norma solo cita ISO/IEC 27002 8.15, 8.16, 8.27 y 42001 A.6.2.3/A.6.2.6; todas las demás columnas son interpretación de trabajo de VamiSec. IDs de ATLAS según la versión 2026.09.
Ataques relacionados con el modelo: Evasion, extracción, inversión, Membership Inference
ISO/IEC 27090 describe cuatro ataques que alcanzan al modelo entrenado a través de su interfaz sin modificarlo: Evasion en 6.3, Membership Inference en 6.4, Model Exfiltration en 6.5 y Model Inversion en 6.6. Los cuatro se ejecutan durante la inferencia mediante consultas legítimas, mientras los controles de acceso clásicos permanecen intactos. Por eso el registro, la limitación de tasa y el diseño de las salidas pasan al centro de la defensa.
Evasion: engañar en lugar de manipular
Evasion es el ataque clásico contra los modelos predictivos: una imagen, una transacción o un texto se alteran mínimamente y la clasificación cambia. La norma sitúa la detección en 7.7, que separa las entradas fuera de distribución de las entradas adversarias. La mitigación incluye el adversarial training; las abreviaturas EOT, RT e IDBT de la cláusula 4 apuntan a transformaciones de entrada como técnica adicional, aunque su asignación a 6.3.4 es nuestra lectura. Decisiva es la indicación de 7.2: según la evaluación del FDIS, la norma cita un adversarial training que aumentó la susceptibilidad a ataques de parche y recomienda por ello probar todas las medidas de forma conjunta antes de que un modelo entre en operación. Hasta ahora no se ha hecho público ningún incidente de evasión verificado en producción.
Model Exfiltration: robo mediante consultas
La Introducción cita Model Exfiltration como ejemplo paradigmático de que todos los controles estándar pueden estar intactos y el modelo perderse igualmente, porque cada consulta individual es legítima. La detección y la defensa se apoyan en el registro y la monitorización según 7.5, para lo que la norma cita expresamente ISO/IEC 27002 8.15 y 8.16, en la limitación de tasa del uso del modelo según 7.8 y en la optimización del tamaño del modelo según 7.9. El Anexo B sitúa junto a ello el robo directo del modelo según 3.19, que 5.1 menciona como motivo para endurecer primero la pila de software. El caso más conocido es una acusación: a partir del 28/01/2025, OpenAI manifestó que DeepSeek podría haber destilado sus modelos de forma indebida; no se publicaron pruebas.
Membership Inference y Model Inversion: confidencialidad de los datos de entrenamiento
Ambos ataques explotan que los modelos memorizan parcialmente sus datos de entrenamiento y los revelan a través de probabilidades, valores de confianza o formulaciones. Según nuestra lectura, la mitigación actúa en tres puntos: differential privacy en el entrenamiento, cuya abreviatura DP recoge la cláusula 4, limitación de las salidas a lo necesario y limitación de datos según 6.11.2. Para 2024 a 2026 no hay constancia pública de ningún incidente en producción; la bibliografía remite, con el trabajo de Carlini sobre la extracción de datos de entrenamiento de modelos de lenguaje, a la base de investigación. La Ley de IA agrupa estos ataques bajo Confidentiality Attacks, la guía orientativa de la BaFin bajo el término colectivo Inference Attacks, y recomienda la privacidad diferencial frente a las inferencias derivadas de consultas múltiples.
| Ataque | Fase | Objetivo de protección | Detección y defensa (ISO/IEC 27090) | Correspondencia (interpretación) |
|---|---|---|---|---|
| Evasion 6.3 | Inferencia | Integridad de datos de prueba/salida | 7.7.2 entradas adversarias; adversarial training; 7.2; 5.7 red teaming | 27002 8.16, 8.29 · 42001 A.6.2.4 · ATLAS AML.T0015 · Ley de IA: Adversarial examples / model evasion |
| Membership Inference 6.4 | Inferencia | Confidencialidad de datos de entrenamiento | Differential privacy; limitación de salidas; 6.11.2 | 27002 8.11, 8.12, 5.34 · ATLAS AML.T0024 · OWASP LLM02 · Ley de IA: Confidentiality attacks |
| Model Exfiltration 6.5 | Inferencia, consultas legítimas | Confidencialidad del modelo | 7.5 registro (27002 8.15/8.16); 7.8 limitación de tasa; 7.9 tamaño del modelo | 27002 5.15 · ATLAS AML.T0024.002 · OWASP LLM06 · Ley de IA: Confidentiality attacks |
| Model Inversion 6.6 | Inferencia | Confidencialidad de datos de entrenamiento | Differential privacy; limitación de salidas; 6.11.2 | 27002 8.11, 8.12 · ATLAS AML.T0024 · OWASP LLM02 · Ley de IA: Confidentiality attacks |
| Direct Model Theft (Anexo B) | Desarrollo, despliegue | Confidencialidad del modelo | 5.1 endurecimiento de la pila de software; 7.6 entorno de desarrollo | 27002 8.4, 8.25, 5.15 · 42001 A.6.2.5 |
Objetivos de protección según evaluación secundaria basada en el FDIS; IDs de ATLAS según la versión 2026.09. No es una correspondencia oficial.
IA generativa y agentes: Prompt Injection, uso de herramientas, límites de la primera edición
ISO/IEC 27090 cubre la IA generativa mediante Prompt Injection en 6.9, la salida con ataques de inyección en 6.10 y Sensitive Model Output en 6.8, y ancla a los agentes en los ejemplos de Zero Trust de 5.3. Los sistemas agénticos con acceso a herramientas, el tool poisoning o el Model Context Protocol no los trata la primera edición como tipos de compromiso propios. Quien opera agentes complementa la norma con OWASP, MITRE ATLAS y NIST AI 100-2, y debería saber dónde empieza exactamente la laguna.
Lo que dice la norma sobre la IA generativa
La cláusula 3 define foundation model, LLM e IA generativa (3.27 a 3.29) y formula Prompt Injection en 3.23 de modo que quedan cubiertos los contenidos que actúan como instrucción de entrada o dentro de ella, con lo que se incluye la inyección indirecta a través de documentos, páginas web o correos electrónicos. El apartado 6.9 asigna el ataque a la inferencia; se ven afectadas la integridad de la salida y la confidencialidad de información interna del sistema, como los system prompts. Según nuestra lectura, la mitigación comprende el filtrado de entradas de 7.7, la separación entre instrucción y datos, y la aprobación humana para acciones con consecuencias. El apartado 6.10 trata el caso de que la propia salida del modelo transporte ataques de inyección contra sistemas posteriores; según nuestra lectura, la defensa reside en la codificación de salida y en listas de permitidos del lado del receptor. RAG aparece en la cláusula 4 y dos veces en 5.3, donde cada consulta de documentos debe autenticarse y autorizarse individualmente.
Lo que dice la norma sobre los agentes y lo que no
La palabra agente aparece tres veces en las partes de acceso libre, exclusivamente en 5.3: en el ejemplo de verificación de acciones de agentes, en el que cada acción se verifica y autoriza individualmente, el acceso se concede just-in-time con alcance limitado y los derechos caducan al finalizar la tarea, y en la fórmula del ciclo de vida hasta la operación de agentes. La palabra tool no figura en las partes de acceso libre, MCP falta en la lista de abreviaturas y en la bibliografía, agente de IA no está definido, y no se citan ni OWASP Top 10 for LLM Applications, ni la Agentic Top 10, ni NIST AI 100-2. Heise resume que la primera edición solo trata de forma marginal los sistemas agénticos con acceso a herramientas. Es consecuencia del ritmo de normalización: el Committee Draft data de enero de 2024 y la oleada de incidentes agénticos comenzó en 2025.
| Laguna en ISO/IEC 27090 | Fuente complementaria |
|---|---|
| Tool Poisoning, Rug Pull, Tool Shadowing | Invariant Labs (01/04/2025); OWASP MCP03; ATLAS AML.T0110, AML.T0109; indicaciones de la NSA sobre el Model Context Protocol (mayo de 2026) |
| Memory y context poisoning a través de sesiones | OWASP ASI06; ATLAS AML.T0080; PoC ZombieAgent (ATLAS AML.CS0066); análisis de la CSA sobre lagunas de ATLAS (27/03/2026) |
| Excessive Agency, márgenes de actuación demasiado amplios | OWASP LLM03:2026 y ASI02; principio de least agency; human control points en el documento de los Five Eyes del 01/05/2026 |
| Identidad de agentes, delegación, revocación | OWASP ASI03; Microsoft Entra Agent ID (19/05/2025); recomendación de la CSA de identidades vinculadas criptográficamente |
| Comunicación entre agentes, fallos en cascada, rogue agents | OWASP ASI07, ASI08, ASI10; intrusión en Hugging Face mediante agentes de evaluación en julio de 2026 (ATLAS AML.CS0068) |
| Riesgos de protocolo del Model Context Protocol | OWASP MCP Top 10 (beta); CSI de la NSA: autorización opcional, least privilege, mensajes firmados, registro de auditoría; CVE-2025-6514 (CVSS 9.6), CVE-2025-49596 (9.4) |
| Observabilidad en tiempo de ejecución del comportamiento agéntico indebido | ATLAS AML.M0037 Authority Expansion Controls, M0038 Scope Drift Detection, M0039 AI Honeypots; NIST AI 100-2, apartado 3.5 |
Correspondencia de VamiSec, a 22/10/2026; ATLAS según la versión 2026.09, OWASP Agentic Top 10 del 09/12/2025, OWASP LLM Top 10 2026 de agosto de 2026.
Casos reales 2025 a 2026: Prompt Injection es operativa
La lista de casos para 6.9 y 6.10 es larga y en su mayoría real: EchoLeak en Microsoft 365 Copilot (zero-click, corregida en mayo de 2025), ForcedLeak en Salesforce Agentforce, en el que datos de CRM fluyeron como solicitud de imagen hacia un dominio caducado de la lista de permitidos (CVSS 9.4), ShareLeak en Copilot Studio (CVE-2026-21520), la demostración de investigación Comment and Control de abril de 2026, en la que una inyección en el título de un pull request llevó a un agente de programación a publicar su propia clave de API, y la vulnerabilidad en la GitHub Action de Claude Code (corregida el 05/05/2026). Unit 42 contabilizó en marzo de 2026 doce casos de prompt injection indirecta en entornos reales con 22 técnicas de payload. Para 6.10 es instructivo Amazon Q Developer 1.84.0: el código introducido debía iniciar un agente sin confirmación con todos los permisos de herramientas y borrar datos, pero fracasó por un error de sintaxis (CVE-2025-8217).
Medidas I: gobernanza, gestión de riesgos e inventario de IA
ISO/IEC 27090 ancla la seguridad de la IA primero en el plano organizativo: la cláusula 5 describe un programa de gobernanza con inventario y análisis de riesgos antes de abordar ataques concretos. La norma no establece un nuevo sistema de gestión, sino que se apoya en el proceso de riesgos de ISO/IEC 27001 y en los controles de ISO/IEC 27002. Este capítulo sitúa los componentes de 5.1, 5.2 y 5.6 y muestra qué debe contener un inventario de IA para que los nueve tipos de compromiso puedan siquiera evaluarse.
Las dos frases vinculantes de 5.1 y qué significan
En las partes de libre acceso de la norma, según nuestra revisión, hay dos frases formuladas con carácter vinculante en el texto técnico, ambas en 5.1 —sin contar el texto estándar formal del prólogo (Foreword)—: los controles de seguridad de la información, tal como los describe ISO/IEC 27002, deben implantarse con un enfoque basado en riesgos, y los compromisos específicos de la IA, incluidos los enumerados en la Tabla 1, deben tenerse en cuenta a lo largo de todo el ciclo de vida. Todo lo demás en las partes accesibles es orientación; no es posible indicar una cifra total para el documento completo, porque las páginas 8 a 50 solo están disponibles en la versión completa. La norma no contiene en ningún caso requisitos certificables. El mensaje es claro: primero el SGSI, después la extensión específica para IA. 5.1 trata los sistemas de IA como componentes de software integrados y señala el endurecimiento de la pila de software contra el robo directo de modelos como punto de partida eficiente.
5.2 Programa de gobernanza: inventario, análisis de riesgos, tratamiento
El apartado 5.2 describe tres componentes: un inventario de los sistemas de IA, un análisis de riesgos y el tratamiento de los riesgos identificados. Para la gobernanza, la norma remite a ISO/IEC 38507; para la implantación como sistema de gestión, a ISO/IEC 42001. Lo que no hace: la cláusula 3 no define ni los roles de proveedor (provider) y responsable del despliegue (deployer) de la Ley de IA ni los roles de las partes interesadas de ISO/IEC 22989. Quien asigne responsabilidades lo hace como interpretación propia y debería señalarlo así en el documento de gobernanza.
| Componente | Qué describe ISO/IEC 27090 | ISO/IEC 27001/27002 | ISO/IEC 42001 Anexo A | Otros anclajes |
|---|---|---|---|---|
| Inventario de IA | 5.2: inventario de los sistemas de IA; el documento explicativo de ISO menciona expresamente también los sistemas de terceros | 27002 5.9 inventario de activos | A.4.3/A.4.4 recursos | ETSI EN 304 223 principio 1; DORA art. 8, apartado 4 (práctica de la BaFin, p. 17) |
| Análisis de riesgos | 5.1/5.2: compromisos específicos de la IA a lo largo del ciclo de vida, Tabla 1 como lista no exhaustiva | 27001 6.1 (citado en la norma), en concreto 6.1.2 | A.5.2–A.5.5 evaluación de impacto | Ley de IA art. 9; ISO/IEC 23894; DORA art. 8, apartado 2 |
| Threat Modelling | 5.6; bibliografía: Microsoft Threat Modeling AI/ML, OWASP Threat Modeling Process | 27002 5.7 inteligencia de amenazas | A.5.2–A.5.5 | MITRE ATLAS v2026.09 como catálogo de técnicas; ETSI principio 3 |
| Roles en la cadena de suministro | 5.1: actores a lo largo de la cadena de suministro, remisión a 42001 Tabla A.1 | 27002 5.19–5.21 | A.6.2.3, A.6.2.6 (citados en la norma); A.10.3 | Ley de IA art. 25; DORA art. 28 |
De las correspondencias con ISO/IEC 27001/27002 y 42001, en la propia norma solo figuran las remisiones a ISO/IEC 27002 cláusulas 5–8, 4.2, 8.15, 8.16 y 8.27, a ISO/IEC 27001 6.1 y a ISO/IEC 42001 A.6.2.3 y A.6.2.6; todas las demás correspondencias son interpretación de trabajo de VamiSec.
Qué debe incluir el inventario de IA
- Origen y versión del modelo: entrenado internamente, modelo de código abierto de un repositorio, modelo fundacional en el propio tenant o API externa; la variante de obtención determina la superficie de ataque.
- Fuentes de datos de entrenamiento, fine-tuning y recuperación (retrieval) con procedencia, aprobación y propietario; 6.11.4 trata la procedencia del sistema y de los datos como tema propio.
- Acceso de consulta y API: quién puede consultar el modelo y con qué límites, base contra la extracción (6.5) y los ataques de inferencia (6.4, 6.6).
- Herramientas, acciones y permisos de los componentes agénticos; el análisis jurídico en arXiv 2604.04604 cita un inventario completo de acciones externas y flujos de datos como primera obligación.
- Propietario, criticidad y clasificación regulatoria: alto riesgo según la Ley de IA, función crítica o importante según DORA, producto con elementos digitales según el CRA.
El punto ciego se llama Shadow AI: en la encuesta de CSA/Token Security del 21/04/2026, el 82 % de 418 encuestados informó de agentes de IA desconocidos, y según el informe de IBM del 30/07/2025, en el 97 % de las brechas de seguridad relacionadas con IA faltaban controles de acceso a la IA. Los estudios están patrocinados por proveedores, pero la dirección es inequívoca: sin inventario, el análisis de riesgos según 5.2 queda incompleto, y cada medida solo alcanza a los sistemas que se conocen.
Nota para citas: la Tabla 1 se referencia en 5.1, pero no figura allí; su ubicación y contenido solo pueden consultarse en la versión completa. Esta página cuenta los nueve tipos de 6.2 a 6.10.
Medidas II: proteger los datos, el desarrollo y el entrenamiento
ISO/IEC 27090 trata el Data Poisoning en 6.2, el apartado más extenso de la cláusula 6, y lo complementa con la limitación de datos y la prueba de procedencia en 6.11 y con la protección del entorno de desarrollo en 7.6. La fase de desarrollo decide si un modelo entra en operación con datos manipulados, una puerta trasera o una herramienta comprometida. Este capítulo resume qué medidas describe la norma para datos, ingeniería de software y entrenamiento, y dónde enlazan con los controles existentes.
Ingeniería de software para IA (5.4): sin vía especial
El apartado 5.4 traslada prácticas consolidadas del desarrollo de software a los sistemas de IA; la norma remite al NIST Secure Software Development Framework (SP 800-218), y la bibliografía incluye además las directrices del NCSC para el desarrollo seguro de IA. La postura es pragmática: un sistema de IA es ante todo software, y quien no endurece su pila pierde el modelo por vías convencionales; el Anexo B recoge el robo directo de modelos como variante específica de IA de un ataque clásico. En ISO/IEC 42001, la correspondencia según nuestra lectura está en A.6.2.3, la documentación de diseño y desarrollo, que 27090 cita en 5.1.
Defensa centrada en los datos: procedencia, integridad, limitación
| Medida | Actúa contra | ISO/IEC 27090 | Correspondencia (interpretación VamiSec) |
|---|---|---|---|
| Documentar la procedencia de los datos (data provenance, término de ISO/IEC 5259-1) | 6.2 Data Poisoning; 6.7 Direct Model Poisoning | 6.11.4; 6.2.4 | 42001 A.7.5; ETSI principio 8; BaFin p. 17 prueba de procedencia |
| Verificar la integridad de conjuntos de datos y artefactos de modelo (hashes, firmas, TEE) | 6.2; 6.7; Anexo B | 6.2.4; 6.7.4 | 27002 8.25, 8.31, 8.4; BaFin p. 24 firma de modelos |
| Limitación de datos: solo datos necesarios y clasificados en el entrenamiento | 6.2; 6.4; 6.6; 6.8 | 6.11.2 | 27002 8.11, 8.12, 5.34; 42001 A.7.3; BaFin p. 29 |
| Proteger el entorno de desarrollo: acceso, aislamiento, endurecimiento de CI/CD | 6.7; Anexo B cadena de suministro | 7.6 | 27002 8.31, 8.4; BaFin p. 14 y p. 30 |
| Differential Privacy y limitación de salidas | 6.4 Membership Inference; 6.6 Model Inversion | 6.4.4, 6.6.4; DP en la lista de abreviaturas | OWASP LLM02; BaFin p. 29 privacidad diferencial |
La columna «ISO/IEC 27090» asigna las medidas a los apartados de la estructura de la norma; el texto literal de 6.x.4 y de la cláusula 7 solo puede consultarse en la versión completa. La asignación de la abreviatura DP a 6.4 y 6.6 es una deducción a partir de la cláusula 4; en el texto de libre acceso de la norma solo está documentado JIT en uso. Todas las demás columnas son interpretación de trabajo de VamiSec.
Detección: una cuestión de investigación abierta
En la detección del Data Poisoning (6.2.3) la norma es llamativamente cauta: según la evaluación basada en el FDIS, describe el tema como cuestión de investigación abierta, porque los procedimientos automatizados no separan de forma fiable los datos envenenados de los valores atípicos. De ello se deriva una ponderación que compartimos: la prevención mediante procedencia, aprobación y acceso pesa más que la detección a posteriori, y la monitorización de la degradación del modelo en 7.4 se convierte en la segunda línea de defensa. La introducción nombra el mecanismo que traslada el tema a la operación: con el aprendizaje continuo, los datos operativos se convierten en datos de entrenamiento, y cada ronda de reentrenamiento es un nuevo vector de poisoning.
PoisonGPT (07/2023, PoC)
Mithril Security editó un modelo GPT-J de forma dirigida y lo publicó con un nombre de typosquatting en Hugging Face; la desviación en el benchmark ToxiGen fue, según Mithril, del 0,1 %. Por eso 27090 pone el foco en la procedencia del modelo, no solo en su comportamiento (6.7, 6.11.4).
nullifAI (02/2025, mayoritariamente PoC)
ReversingLabs encontró dos modelos con archivos Pickle manipulados y reverse shell; Hugging Face los retiró en 24 horas. Los formatos de modelo son código ejecutable: el entorno de desarrollo (7.6) debe tratarlos como software no confiable.
Ultralytics 8.3.41/8.3.42 (12/2024, real)
A través de una inyección en el nombre de rama en GitHub Actions, un criptominero llegó a la pipeline de publicación; también la versión correctiva estaba comprometida. Un caso del Anexo B con relación con 5.5 y 7.6: la pipeline forma parte de la superficie de ataque.
Para la Retrieval Augmented Generation rige el mismo principio en el lado del conocimiento: 5.3 describe, en el ejemplo sobre límites de la aplicación, que cada consulta de documentos se autentica y autoriza individualmente, y la guía orientativa de la BaFin habla de envenenamiento del conocimiento de la base RAG (p. 29). Quien carga documentos corporativos sin verificar en un índice vectorial construye por sí mismo el vector de poisoning.
Medidas III: verificación, pruebas adversariales y Red Teaming
ISO/IEC 27090 dedica al Red Teaming un apartado propio, 5.7, y describe las pruebas como tarea recurrente: de forma conjunta para todas las medidas antes del despliegue y de nuevo tras cada ronda de reentrenamiento. En la norma, probar no es un paso de aceptación, sino el método con el que se hacen visibles las interacciones entre medidas y la pérdida de su eficacia. Este capítulo asigna los tipos de prueba a los tipos de compromiso y nombra los desencadenantes que hacen necesaria una prueba.
Qué dice la norma sobre las pruebas
La cláusula 5 sitúa el Threat Modelling en 5.6 y el Red Teaming en 5.7 junto a la gobernanza y la cadena de suministro como prácticas básicas; cada tipo de compromiso de la cláusula 6 incluye un subapartado sobre detección. La cláusula 7 justifica por qué no basta con probar una sola vez: 7.2 describe interacciones entre medidas y cita como ejemplo que el entrenamiento adversarial aumentó la vulnerabilidad frente a ataques de parche; la norma recomienda probar todas las medidas conjuntamente antes del despliegue. 7.4 añade la degradación con el tiempo, con monitorización, reentrenamiento cuando sea necesario y revalidación antes de volver a la operación.
| Tipo de prueba | Dirigida a | ISO/IEC 27090 | Marcos y herramientas complementarios |
|---|---|---|---|
| Threat Modelling | los nueve tipos, Anexo B, cadena de suministro | 5.6 | MITRE ATLAS v2026.09 (16 tácticas, 120 técnicas); ETSI principio 3 |
| Adversarial Testing / pruebas de evasión | 6.3 Evasion | 6.3.4; 7.7.2 | NIST AI 100-2 Evasion; ATLAS AML.T0015; Ley de IA art. 15, apartado 5 |
| Pruebas de extracción e inferencia (presupuesto de consultas, granularidad de las respuestas) | 6.4; 6.5; 6.6 | 6.5.4; 7.8 | ATLAS AML.T0024, AML.T0024.002; OWASP LLM06 |
| Pruebas de prompt injection y de tratamiento de salidas | 6.9; 6.10; 6.8 | 6.9.4; 6.10.4; 6.8.4 | NIST AI 100-2 3.3/3.4; OWASP LLM01, LLM10; Garak, PyRIT (NIST 3.6) |
| Pruebas de agentes: uso de herramientas, permisos, secuestro de objetivos | verificación de acciones de agentes (5.3); sin tipo propio en la cláusula 6 | 5.3 | AgentDojo (NIST 3.6); OWASP ASI01–ASI03; ATLAS AML.M0037/M0038 |
| Red Teaming end-to-end | sistema incl. pipeline, integración, operación | 5.7 | OWASP GenAI Red Teaming Manual 1.0 (20/10/2026); ATLAS AML.M0035; 42001 A.6.2.4 |
Las correspondencias fuera de la columna «ISO/IEC 27090» son interpretación de trabajo de VamiSec; no existe un mapeo oficial de la norma con ATLAS, NIST u OWASP.
Cuándo probar: desencadenantes en lugar de calendario
- Antes del despliegue: probar todas las mitigaciones conjuntamente, porque pueden debilitarse entre sí (7.2).
- Tras cambios en el modelo, el system prompt o la fuente de recuperación: los tres desencadenantes que Kertos cita para repetir el Red Teaming.
- Tras cada ronda de reentrenamiento: revalidación antes de volver a la operación (7.4).
- Tras actualizaciones de modelo de un proveedor: por eso los anuncios de actualización deben formar parte de los requisitos para proveedores; Kertos los cita como punto contractual, y la guía orientativa de la BaFin menciona para modelos adquiridos la due diligence y los SLA como práctica (cap. IV.2).
- De forma recurrente para medidas cuya eficacia disminuye: los filtros de entrada y los umbrales de anomalías envejecen con el panorama de amenazas.
- En sistemas agénticos, tras cada cambio en herramientas, permisos o integraciones (recomendación VamiSec más allá de 5.3).
La conexión regulatoria es estrecha: para la IA de alto riesgo, la Ley de IA exige en el art. 9, apartados 6 a 8, pruebas dentro de la gestión de riesgos; DORA exige en los art. 24 y 25 un programa de pruebas con pruebas de penetración y revisiones del código fuente, y la BaFin describe como práctica, según la criticidad, adversarial testing, pruebas de penetración adversariales con el proveedor de nube y pruebas de estrés. ISO/IEC 27090 aporta los conceptos de ataque y la lógica de las pruebas, no la obligación.
Interacciones (7.2)
Las medidas contra un tipo pueden aumentar la vulnerabilidad frente a otro. Los planes de prueba deberían comprobar combinaciones y medir también el rendimiento del modelo, porque las mitigaciones pueden reducirlo.
Degradación con el tiempo (7.4)
El modelo y las medidas de protección se degradan conjuntamente: las distribuciones de datos derivan y las técnicas de ataque evolucionan. Monitorización, reentrenamiento y revalidación deben formar un ciclo con desencadenantes fijos.
OOD no es necesariamente un ataque (7.7.1)
Las entradas fuera de la distribución de entrenamiento son, en primer lugar, una señal de calidad. Quien las trata de forma generalizada como ataque genera falsos positivos y oculta las entradas adversariales reales (7.7.2).
En ISO/IEC 27090, el Red Teaming no es una prueba obligatoria ni de certificación. El alcance y la periodicidad los determinan el análisis de riesgos, la criticidad y, cuando proceda, la Ley de IA, DORA o el CRA.
Medidas IV: despliegue, operación, monitorización e incidentes
ISO/IEC 27090 convierte Zero Trust en el principio rector de la operación: el apartado 5.3 traslada los seis principios de ISO/IEC 27002 8.27 a los datos de entrenamiento, el acceso al modelo, los límites de la aplicación, las acciones de agentes y la monitorización. Es en la operación donde la mayoría de los tipos de compromiso impactan en el sistema: Evasion, extracción, Prompt Injection y Output Injection actúan en tiempo de inferencia. Este capítulo ordena las medidas operativas de 6.x.4 y de la cláusula 7 y muestra dónde la detección y la gestión de incidentes enlazan con el SGSI.
5.3 Zero Trust: cinco ejemplos que se integran en todas las mitigaciones
- Protección de los datos de entrenamiento: la norma la sitúa al inicio de la lista de ejemplos.
- Controles de acceso al modelo, incluido el acceso a través de RAG.
- Límites de la aplicación: cada consulta de documentos se autentica y autoriza individualmente; ninguna relación de confianza generalizada entre el modelo y la fuente de datos.
- Verificación de las acciones de agentes: autorización individual por cada acción del agente, permisos solo durante la duración de la tarea.
- Monitorización continua desde el entrenamiento, pasando por el despliegue, hasta la operación de los agentes.
Esta línea coincide con los documentos de las autoridades desde 2025: el BSI y la ANSSI describen en sus Design Principles para sistemas basados en LLM del 11/08/2025 seis principios, desde autenticación y autorización, pasando por sandboxing y monitorización, hasta concienciación, y dejan constancia de que un LLM nunca debe autenticar por sí mismo; la NSA constata en su análisis de seguridad de MCP de mayo de 2026 que la autorización es opcional en el protocolo. Según nuestra valoración, ISO/IEC 27090 no es la formulación más detallada de este consenso, pero sí la que mejor se integra con el SGSI y el SGIA.
Medidas operativas por tipo de compromiso
| Medida | ISO/IEC 27090 | Actúa contra | Correspondencia (interpretación VamiSec) |
|---|---|---|---|
| Detección y filtrado de entradas maliciosas (OOD 7.7.1, adversariales 7.7.2) | 7.7; 6.9.4; 6.3.4 | 6.3; 6.9 | 27002 8.16; ATLAS AML.T0051; BaFin p. 24 mecanismos de filtrado |
| Separación de instrucciones y datos, aprobación humana de acciones críticas para la seguridad | 6.9.4 | 6.9; 6.10 | OWASP LLM01, ASI01; Ley de IA art. 14; BaFin p. 31 Human-in-the-Loop |
| Filtros de salida, output encoding, allowlists para sistemas posteriores | 6.8.4; 6.10.4 | 6.8; 6.10 | OWASP LLM02, LLM10; ATLAS AML.T0057, AML.T0086 |
| Throttling, rate limiting, granularidad de las respuestas, tamaño del modelo | 7.8; 7.9; 6.5.4 | 6.5; 6.4; 6.6 | 27002 8.16, 5.15; OWASP LLM06; BaFin p. 24 y p. 30 |
| Logging y monitorización de entradas, salidas, llamadas a herramientas y versiones de modelo | 7.5 | todos los tipos (detección) | 27002 8.15, 8.16 (citados en la norma); 42001 A.6.2.8; RTS RMF art. 12 |
| Monitorización de la degradación, reentrenamiento, revalidación | 7.4; 7.3 | 6.2 (vector operativo); deriva | 27002 8.32; BaFin p. 11 deriva del modelo; ETSI principio 12 |
En la propia norma figuran las remisiones a ISO/IEC 27002 8.15, 8.16 y 8.27, así como a ISO/IEC 42001 A.6.2.6; todas las demás correspondencias son interpretación de trabajo.
Detección e incidentes: qué dice la norma y qué debe aportar el SGSI
La introducción formula el núcleo: la detección es difícil pero esencial, y la exfiltración de modelos se logra mediante consultas legítimas pese a controles estándar intactos; el rate limiting ayuda. Por eso cada tipo de compromiso tiene un apartado de detección, y 7.5 agrupa logging y monitorización. La estructura de la norma no tiene un apartado propio sobre gestión de incidentes; a nuestro juicio, la gestión de incidentes del SGSI necesita tres complementos: etiquetado de IA para los incidentes, vías de notificación a los proveedores de modelos y reglas de detección para patrones de consulta, llamadas a herramientas y anomalías en las salidas.
Los casos reales de la operación muestran que la ruta de salida es superficie de ataque: EchoLeak (CVE-2025-32711, CVSS del CNA 9.3) permitió, mediante una inyección zero-click, la fuga de datos internos de M365 a través de la salida de Copilot; corregido en mayo de 2025, sin explotación conocida; ForcedLeak aprovechó en Salesforce Agentforce un dominio caducado de la allowlist para la fuga de datos de CRM; la Claude Code GitHub Action leyó, tras una inyección en textos de issues, variables de entorno fuera del sandbox. En los tres casos, según nuestra valoración, los filtros de salida, las allowlists y el logging de llamadas a herramientas de 6.8.4, 6.10.4 y 7.5 habrían dificultado o hecho visible la fuga. En el sector financiero se añade el plan de acción que la supervisión bancaria del BCE espera de las entidades significativas hasta el 31/10/2026, que incluye logging y verificación continua de API y cuentas de servicio, aunque con la mirada puesta en la IA como herramienta de ataque, no en las amenazas de 27090.
El logging según ISO/IEC 27002 8.15 y el art. 12 RTS RMF sirve a la seguridad; las obligaciones de registro según los art. 12 y 26 de la Ley de IA son un régimen propio; documente ambos requisitos por separado.
Cadena de suministro y obtención de modelos: tres variantes, una lista de materiales
ISO/IEC 27090 trata la cadena de suministro en el apartado 5.5 en cinco subapartados: desde las amenazas generales y las específicas de la IA y las cadenas complejas hasta los vectores de ataque y las contramedidas. Los casos reales de los años 2024 a 2026 muestran, según nuestro análisis, que la cadena de suministro es, junto con la ruta de salida, una de las vías efectivamente explotadas con mayor frecuencia para acceder a sistemas de IA. Este capítulo ordena las tres variantes de aprovisionamiento, describe la lista de materiales de IA y extrae las lecciones de los incidentes documentados.
Según el análisis basado en el FDIS, el apartado 5.5 cita como elementos de la cadena de suministro los modelos preentrenados, los conjuntos de datos adquiridos, las herramientas MLOps y las plataformas de notebooks. Para los actores a lo largo de la cadena, el apartado 5.1 remite a los controles A.6.2.3 y A.6.2.6 de ISO/IEC 42001, y el anexo B, según la presentación basada en el DIS, incluye también los ataques a la cadena de suministro como variante específica de IA de los ataques convencionales. La norma describe así la cadena desde la fuente de datos, pasando por el modelo, hasta el entorno de herramientas, sin privilegiar ninguna modalidad de aprovisionamiento.
Tres variantes de aprovisionamiento, tres perfiles de riesgo
| Variante | Control | Tipos de compromiso típicos | Foco en la cadena de suministro |
|---|---|---|---|
| Modelo propio: entrenado y alojado internamente | total — y todas las superficies de ataque en casa | 6.2; 6.7; anexo B robo directo del modelo; 7.6 entorno de desarrollo | paquetes, conjuntos de datos, hardware, herramientas MLOps, pipeline CI/CD |
| Modelo fundacional en el propio tenant: fine-tuning, RAG | compartido entre la empresa y el proveedor | 6.2 a través de fuentes RAG; 6.8; 6.9; anexo B | proveedor del modelo y nube; el fine-tuning puede conducir al rol de proveedor conforme al art. 25 Ley de IA |
| API de modelo externa o asistente SaaS | escaso — contrato y configuración en lugar de técnica | 6.8; 6.9; 6.10; cambios de modelo no anunciados | SLA, uso de los datos por el proveedor, salida (exit) con exportación; DORA art. 28–30 |
Valoración VamiSec; la norma no distingue las variantes de aprovisionamiento como categorías propias.
AI-BOM: qué debería contener la lista de materiales
- Modelos con fuente, versión, hash o firma y licencia, incluidos los modelos base detrás de los fine-tunings.
- Conjuntos de datos con procedencia, aprobación y finalidad de uso (entrenamiento, fine-tuning, recuperación, prueba).
- Paquetes y bibliotecas con fijación de versiones (pinning), verificación de hash y contraste con los avisos de seguridad (advisories).
- Herramientas, conectores y servidores MCP de los sistemas agénticos con sus permisos.
- System prompts, plantillas de prompts y fuentes de recuperación: cada cambio es un desencadenante de pruebas.
- Compromisos del proveedor conforme a ISO/IEC 27002 5.19/5.20: uso de las entradas para el entrenamiento, verificación de componentes preentrenados, anuncio de actualizaciones, pruebas frente a evasión e inyección.
La Cybersecurity Information Sheet conjunta sobre riesgos de la cadena de suministro de IA/ML, publicada en la lista de la NSA el 13/03/2026, recomienda la AI-BOM como complemento de la SBOM. La guía orientativa de la BaFin cita como práctica para las entidades financieras la diligencia debida, los SLA y una salida con exportación de modelos, datos de entrenamiento y metadatos (cap. IV.2); la EIOPA espera de las aseguradoras, en su Opinion de 06/08/2025, información y garantías de los proveedores terceros. ISO/IEC 27090 aporta los conceptos de ataque con los que estas exigencias pueden formularse de forma concreta frente al proveedor.
Casos reales 2024–2026: la cadena de suministro como vía preferente
| Caso | Fecha | Vector | Clase 27090 |
|---|---|---|---|
| litellm 1.107.0 | 21/10/2026 | Credential stealer en los siete wheels; cadena a través de tokens OAuth de GitHub CLI robados y un repositorio lookalike; retirada de PyPI en cuestión de horas, pin a 1.106.2 | anexo B cadena de suministro; 7.6; credenciales de herramientas de IA como objetivo |
| LiteLLM 1.82.7/1.82.8 | 24/03/2026 | Credential harvesting tras la exposición de un token a través de una CI action comprometida; según PyPI, 2 h 32 min de exposición, más de 119.000 descargas | anexo B cadena de suministro |
| Amazon Q Developer Extension 1.84.0 | 07/2025 | Arranque de agente con instrucción de borrado introducido mediante un token de build con alcance insuficiente; nunca llegó a ejecutarse por un error de sintaxis; CVE-2025-8217 | anexo B; 6.10 (agente sin aprobación) |
| Ultralytics 8.3.41/8.3.42 | 09/12/2024 | Criptominero mediante inyección en el nombre de rama en GitHub Actions; la release correctiva también resultó comprometida | anexo B; 5.5; 7.6 |
Estado a 22/10/2026; las clases 27090 son correspondencias VamiSec. Para litellm 1.107.0 no existen todavía ni post-mortem ni CVE; la presunta fuente del token es una observación del fabricante.
Dos lecciones: en primer lugar, la infraestructura reacciona — PyPI rechaza desde el 22/07/2026 nuevos archivos para releases con más de 14 días de antigüedad. En segundo lugar, eso no basta: el incidente de octubre se produjo con un tag de Git limpio y Trusted Publishing activado. Para los operadores esto significa fijación de versiones con verificación de hash, un espejo interno con retardo de aprobación, secretos de corta duración con alcance limitado — y la constatación de que las propias credenciales de las herramientas de IA se han convertido en objetivo.
Integración en SGSI y AIMS: SoA, registro de riesgos, preguntas de auditoría
ISO/IEC 27090 no necesita un sistema de gestión propio: la norma se integra a través de la declaración de aplicabilidad de ISO/IEC 27001 y los controles del anexo A de ISO/IEC 42001. Quien opera un SGSI amplía el registro de riesgos y la SoA; quien construye un AIMS obtiene con 27090 la profundidad técnica que el anexo A de 42001 deja abierta. Este capítulo describe la mecánica, las evidencias y las preguntas que los auditores plantearán en el futuro.
Tres normas, tres roles — y la norma hermana 27091
| Norma | Carácter | Qué aporta | Qué no aporta |
|---|---|---|---|
| ISO/IEC 27001:2022 | SGSI certificable | proceso de riesgos (6.1), declaración de aplicabilidad (6.1.3), controles de cualquier fuente | no nombra ataques de IA; el anexo A no es exhaustivo |
| ISO/IEC 42001:2023 | AIMS certificable, 38 controles en A.2–A.10 | gobernanza de IA, evaluación de impacto, documentación del ciclo de vida; el anexo A exige medidas de seguridad de IA | no describe ataques — un certificado acredita gobernanza, no resiliencia (así lo señala también Kertos) |
| ISO/IEC 27090:2026 | norma de orientación, no certificable | nueve tipos de compromiso con detección y defensa, cadena de suministro, Red Teaming, interacciones | ningún certificado, ninguna presunción de conformidad, ningún catálogo de controles numerado |
| ISO/IEC 27091 (FDIS) | borrador, SC 27/WG 5 | protección de datos para modelos de IA y a lo largo del ciclo de vida | no publicada; Stage 50.00 desde el 13/07/2026, votación no iniciada |
Mecánica de la SoA: 27090 como fuente de controles
ISO/IEC 27001 permite en 6.1.3 determinar medidas de cualquier fuente; el anexo A es lista de comprobación, no límite. Justo ahí 27090 resulta conectable: las mitigaciones de 6.x.4 y de la cláusula 7 pueden citarse como fuente en la declaración de aplicabilidad — por ejemplo 6.8.4 para filtros de salida o 6.9.4 contra prompt injection — sin un segundo sistema de gestión. Para su identificación sirven los atributos de control conforme a ISO/IEC 27002 4.2. No está registrada ninguna enmienda de IA a 27002:2022, ni tampoco una revisión de 42001:2023; lo único nuevo es ISO/IEC AWI 42003 como guía de implementación de 42001.
- ISO/IEC 27002 5.9 · 42001 A.4.3Inventariar los sistemas de IA como activos
Registrar por sistema la fuente del modelo, los datos de entrenamiento y de fine-tuning, las fuentes de recuperación, el acceso de consulta y los permisos agénticos.
- ISO/IEC 27001 6.1.2 · 27090 cláusula 6Incorporar los nueve tipos a la evaluación de riesgos
Evaluar por sistema qué tipos de compromiso y variantes del anexo B son realistas — en relación con la variante de aprovisionamiento y la fase del ciclo de vida.
- ISO/IEC 27001 6.1.3Seleccionar medidas y citar 27090 en la SoA
Documentar las mitigaciones seleccionadas con el número de apartado, justificar las excluidas, anotar las interacciones conforme a 7.2.
- ISO/IEC 27002 5.19/5.20 · 42001 A.10.3Ampliar la evaluación de proveedores a los proveedores de modelos
Aplicar el cuestionario del capítulo 13 de esta página, archivar las respuestas en la AI-BOM, fijar contractualmente los compromisos sobre actualizaciones y pruebas.
- ISO/IEC 27090 5.7 · 42001 A.6.2.4Probar y repetir ante cada cambio
Red Teaming antes de la puesta en servicio y tras cada cambio de modelo, system prompt o fuente de recuperación; devolver los informes al registro de riesgos y a la SoA.
Qué preguntarán los auditores en el futuro
| Pregunta | Evidencia | Anclaje |
|---|---|---|
| ¿Qué sistemas de IA existen, quién es responsable de ellos, de dónde proceden los modelos y los datos? | inventario de IA con AI-BOM | 27002 5.9; 42001 A.4.3/A.4.4; 27090 5.2 |
| ¿Están considerados en la evaluación de riesgos los tipos de compromiso específicos de la IA? | registro de riesgos con referencia a 6.2–6.10 y al anexo B | 27001 6.1.2; 42001 A.5; 27090 5.1 |
| ¿Qué medidas se han seleccionado, cuáles se han excluido y por qué? | declaración de aplicabilidad con referencias a 27090 | 27001 6.1.3 |
| ¿Cómo se controla el acceso a modelos y datos, quién puede consultar? | concepto de acceso, presupuestos de consultas, logs | 27002 8.27, 8.15/8.16; 27090 5.3, 7.5, 7.8 |
| ¿Cómo se prueba, cuándo se repite, cómo retroalimentan los resultados? | informes de Red Team y de pruebas, historial de cambios | 42001 A.6.2.4; 27090 5.7, 7.2, 7.4 |
| ¿Cómo se supervisa el comportamiento del modelo en operación, cómo se detectan los incidentes? | concepto de monitorización, informes de deriva, etiquetado de incidentes | 42001 A.6.2.6 (citado en 27090); 27090 7.4, 7.5 |
No existe una auditoría «conforme a ISO/IEC 27090»; el criterio de auditoría siguen siendo ISO/IEC 27001 y 42001. Las preguntas son la expectativa de VamiSec sobre la base de la estructura de la norma.
Sobre el panorama de certificación: la base de acreditación para los certificadores de 42001 es ISO/IEC 42006:2025. En la base de datos de la DAkkS no figuraba a 22/10/2026 ningún organismo de certificación acreditado para ISO/IEC 42001, mientras que para ISO/IEC 27001 hay 37 organismos listados; a nivel internacional, entre otros, BSI Group (ANAB, UKAS, RvA) y DQS (ANAB) obtuvieron acreditaciones en marzo de 2026. Quien aspire a un certificado 42001 debería comprobar individualmente el acreditador del organismo elegido.
Formulaciones como «certificación ISO 27090», «conforme a 27090» o «auditoría según 27090» son objetivamente incorrectas; lo correcto es: medidas conforme a ISO/IEC 27090 implementadas en el SGSI según 27001 o en el AIMS según 42001.
Regulación: art. 15 Ley de IA, CRA, NIS2, DORA/BaFin, KI-MIG, normas armonizadas
ISO/IEC 27090 no genera presunción de conformidad conforme a la Ley de IA ni al Cyber Resilience Act; sí aporta, en cambio, los conceptos con los que el art. 15, apartado 5, de la Ley de IA describe la resiliencia. Para los CISOs la norma es una herramienta de implementación, no una prueba de conformidad. Este capítulo ordena los marcos regulatorios con sus plazos, muestra la vía de presunción realmente disponible y describe el estado de las normas armonizadas.
| Marco regulatorio | Qué aplica a la seguridad de la IA | Plazos y estado | Relación con ISO/IEC 27090 |
|---|---|---|---|
| Ley de IA (Reglamento (UE) 2024/1689) en la redacción del Digital Omnibus, Reglamento (UE) 2026/1744 | art. 9 gestión de riesgos; art. 15 ciberseguridad con lista de amenazas en el apartado 5; art. 42 presunción; art. 25 cambio de rol | Omnibus en vigor desde el 27/07/2026; art. 50 desde el 02/08/2026; alto riesgo anexo III a partir del 02/12/2027, anexo I a partir del 02/08/2028; solicitudes de designación de organismos notificados hasta el 28/01/2028 | la cláusula 6 cubre nominalmente los conceptos del art. 15, apartado 5; sin presunción |
| CRA (Reglamento (UE) 2024/2847) | anexo I requisitos de seguridad; art. 12 IA de alto riesgo como producto con elementos digitales; art. 14 obligaciones de notificación | obligaciones de notificación desde el 11/09/2026 (alerta temprana en 24 h, notificación en 72 h, informe final a los 14 días o 1 mes); obligaciones principales a partir del 11/12/2027 | art. 42, apartado 3, Ley de IA: el cumplimiento del art. 12, apartado 1, del CRA fundamenta la presunción para el art. 15 — la vía realmente disponible |
| NIS2 / NIS2UmsuCG | medidas de gestión de riesgos de las entidades especialmente importantes e importantes, incluida la cadena de suministro | en vigor desde el 06/12/2025 (BGBl. 2025 I n.º 301); registro hasta el 06/03/2026, tolerancia del BSI hasta el 31/07/2026 | 27090 utilizable como estado de la técnica para componentes de IA (valoración VamiSec); el BSI no menciona la norma en ningún lugar |
| DORA + guía orientativa de la BaFin | art. 5–15 gestión del riesgo de TIC, art. 24/25 pruebas, art. 28–30 terceros; guía orientativa no vinculante | DORA aplicable desde el 17/01/2025; guía orientativa con fecha de 18/12/2025; plan de acción del BCE para entidades significativas hasta el 31/10/2026 | la BaFin nombra literalmente data poisoning, prompt injection y deriva del modelo; la correspondencia con 27090 es interpretación VamiSec |
| KI-MIG | vigilancia del mercado de la Ley de IA: Bundesnetzagentur de forma centralizada, BaFin conforme al § 2, apartado 3, para la IA con relación directa con la actividad financiera regulada | en vigor desde el 29/07/2026 (BGBl. 2026 I n.º 223) | sin referencias a normas; relevante para competencia y supervisión |
| prEN 18282 (CEN/CLC/JTC 21) bajo el mandato de normalización M/613 | borrador de la norma armonizada de ciberseguridad para el art. 15; apartado 10 estructurado según el art. 15, apartado 5 | Enquiry (consulta hasta el 30/07/2026) rechazada por la mayoría de los organismos nacionales de normalización; DIN EN 18282:2026-11 con plazo de comentarios hasta el 09/12/2026; plazo M/613 28/02/2027; sin publicación en el Diario Oficial | desarrollo autónomo sin adopción de 27090; no está documentado si 27090 se cita |
Todos los datos a 22/10/2026. Los plazos de alto riesgo rigen en la redacción del Reglamento Omnibus, que desplazó el calendario original. La única norma armonizada de la Ley de IA hasta la fecha, EN 18286:2026 sobre gestión de la calidad (Diario Oficial 14/10/2026), no cubre la ciberseguridad.
Art. 15, apartado 5, Ley de IA: conceptos que 27090 desarrolla
| Concepto en el art. 15, apartado 5, Ley de IA | ISO/IEC 27090 | prEN 18282 (borrador) |
|---|---|---|
| data poisoning | 6.2 Data poisoning attack; 6.11.2, 6.11.4 | 10.1 |
| model poisoning (componentes preentrenados) | 6.7 Direct model poisoning; 5.5 cadena de suministro | 10.2 |
| adversarial examples / model evasion | 6.3 Evasion attack; 7.7.2 | 10.3 |
| confidentiality attacks | 6.4 Membership inference; 6.5 Model exfiltration; 6.6 Model inversion; 6.8 Sensitive model output | 10.4 |
| model flaws | 6.9 Prompt injection; 6.10 Output contains injection (correspondencia VamiSec) | 10.5 |
El art. 15, apartado 5, exige las medidas en cada caso «where appropriate»; prEN 18282 añade en 10.6 la IA generativa y los LLM. La correspondencia es interpretación VamiSec, no un mapping oficial.
La vía de presunción a través del art. 42 merece una mirada atenta: el apartado 2 remite a certificados bajo un esquema del Cybersecurity Act, pero ENISA no dispone hasta hoy de ningún esquema candidato para IA. Lo prácticamente utilizable es el apartado 3, introducido por el Reglamento Omnibus — la IA de alto riesgo dentro del ámbito de aplicación del CRA se considera conforme con el art. 15 cuando se cumplen los requisitos del art. 12, apartado 1, del CRA y se acreditan en la declaración UE de conformidad. La implementación del CRA sostiene así la vertiente de ciberseguridad de la Ley de IA; 27090 es, según nuestra valoración, la herramienta con la que pueden concretarse los requisitos del anexo I del CRA para el componente de IA.
Un segundo punto afecta a los roles: conforme al art. 25 de la Ley de IA, un responsable del despliegue se convierte en proveedor cuando comercializa un sistema de alto riesgo bajo su propio nombre, lo modifica sustancialmente o cambia su finalidad; el fine-tuning de modelos ajenos puede superar ese umbral y, dado que 27090 no define los roles, la asignación de las medidas al propio rol debe hacerse de forma explícita en el documento de gobernanza. Sobre el estado en la región DACH: no existe una versión alemana, DIN Media y SNV distribuyen el original en inglés, no se conoce una adopción como ÖNORM y el BSI no menciona la norma en ninguna publicación; la adopción británica BS ISO/IEC 27090:2026 está anunciada para el 31/10/2026. TÜV Rheinland aconsejó en mayo de 2026 no esperar a las normas armonizadas — tras la Enquiry rechazada de prEN 18282, eso vale aún más.
ISO/IEC 27090 no genera presunción de conformidad conforme a la Ley de IA ni al Cyber Resilience Act; para ello está prevista prEN 18282 de CEN/CENELEC JTC 21, todavía en borrador. El mandato de normalización M/613 sustituye a M/593; si lo deroga o modifica formalmente no está documentado públicamente.
Hoja de ruta de implementación: 90 días, 12 meses, indicadores y objeciones
ISO/IEC 27090 puede integrarse en 90 días en un SGSI existente y, en doce meses, hacerse demostrablemente eficaz con pruebas, evaluación de la cadena de suministro y monitorización. La hoja de ruta toma como fundamento la mecánica del SGSI del capítulo 14 y ordena en fases las medidas de los capítulos 9 a 13. Las fases, los indicadores y los valores objetivo son recomendaciones de VamiSec, no requisitos de la norma.
- Días 1–14 · 27090 5.2 · 27001 6.1Aclarar mandato, alcance y nivel objetivo
La dirección confirma la iniciativa y designa responsables; el alcance comprende todos los sistemas de IA, incluido el uso de API; derivar el nivel objetivo por sistema a partir de la clasificación de alto riesgo, la criticidad y la variante de aprovisionamiento.
- Días 15–45 · 27002 5.9 · 27090 5.6Inventario y modelo de amenazas
Construir el inventario de IA con AI-BOM; por sistema, un modelo de amenazas según los nueve tipos y el anexo B; registrar por separado los agentes con sus herramientas y permisos.
- Días 46–90 · 27001 6.1.2/6.1.3 · 27090 cláusula 6Evaluación de riesgos y SoA
Evaluar los riesgos, seleccionar mitigaciones de 6.x.4 y de la cláusula 7, citar 27090 en la SoA; medidas inmediatas: presupuestos de consultas, registro de entradas, salidas y llamadas a herramientas, fijación de versiones con verificación de hash.
- Meses 4–6 · 27090 5.3, 5.5, 7.5–7.8Endurecer: Zero Trust, cadena de suministro, operación
Reestructurar el acceso a modelos y datos conforme a 5.3, permisos de agentes just-in-time con alcance y caducidad; ampliar la evaluación de proveedores a los proveedores de modelos; poner en operación filtros de entrada y salida, throttling y detección de anomalías.
- Meses 7–9 · 27090 5.7, 7.2, 7.4Probar: Red Teaming e interacciones
Red Teaming de los sistemas priorizados, probar conjuntamente las mitigaciones, medir también el rendimiento del modelo; anclar en la gestión de cambios los desencadenantes de pruebas para cambios de modelo, prompt y recuperación.
- Meses 10–12 · 42001 A.6.2.6 · 27001 revisión por la direcciónDemostrar la eficacia y cerrar el ciclo
Analizar los informes de monitorización y de deriva, devolver los resultados de las pruebas al registro de riesgos y a la SoA, informar de los indicadores a la dirección, derivar de la autoevaluación la hoja de ruta del año siguiente.
Indicadores que el consejo de administración entiende
| Indicador | Tipo | Valor objetivo de ejemplo | Anclaje |
|---|---|---|---|
| Sistemas de IA con propietario, fuente del modelo y fuentes de datos en el inventario | KPI | 100 % | 27002 5.9; 27090 5.2 |
| Sistemas con evaluación de riesgos frente a los nueve tipos de compromiso | KPI | 100 % | 27001 6.1.2; 27090 cláusula 6 |
| Sistemas de alto riesgo o críticos con prueba de Red Team antes de la aprobación y tras cada cambio | KPI | 100 % | 27090 5.7, 7.2; art. 9 Ley de IA |
| Versiones de modelos y paquetes sin verificación de hash o firma en producción | KRI | 0 | 27090 7.6, 5.5 |
| Incidentes etiquetados como de IA con análisis de causa raíz concluido | KPI | 100 % | 27090 7.5; CRA art. 14; DORA art. 17 |
Los valores objetivo son ejemplos de VamiSec para el control interno, no requisitos de la norma ni de la supervisión.
Objeciones — y lo que respondemos
| Objeción | Respuesta | Anclaje |
|---|---|---|
| «Solo usamos IA a través de API; la norma afecta a los proveedores.» | El alcance comprende a las organizaciones que desarrollan o utilizan sistemas de IA. Sensitive Model Output, Prompt Injection y Output Injection afectan al usuario de la API; 5.5 trata la obtención de modelos, datos y herramientas. | cláusula 1; 6.8–6.10; 5.5 |
| «Estamos organizados conforme a ISO/IEC 42001; con eso basta.» | 42001 acredita gobernanza, no resiliencia frente a ataques concretos; el anexo A exige medidas de seguridad, pero no nombra ataques. 27090 cubre esa laguna a través de A.6.2.3, A.6.2.4 y A.6.2.6. | 42001 anexo A; 27090 cláusula 6 |
| «No es certificable — así que no hay presión para actuar.» | La presión procede del art. 15 Ley de IA, del anexo I del CRA y de DORA. 27090 es una vía para acreditar esas obligaciones con el estado de la técnica; la mecánica de la SoA hace que la integración requiera poco esfuerzo. | 27001 6.1.3; art. 15, apartado 5, Ley de IA |
| «Esperamos a la norma armonizada prEN 18282.» | El borrador fue rechazado en la Enquiry (consulta hasta el 30/07/2026) por la mayoría de los organismos nacionales de normalización, el plazo del mandato termina el 28/02/2027 y las obligaciones de alto riesgo se aplican a partir del 02/12/2027. Quien espera, empieza sin margen. | mandato de normalización M/613; art. 113 Ley de IA |
| «Nuestros agentes ni siquiera están cubiertos por la norma.» | Cierto en cuanto a tool use, MCP y riesgos multiagente como tipos propios. Pero 5.3 aporta la verificación de las acciones de los agentes y el acceso JIT; las lagunas las cierran OWASP Agentic Top 10, MITRE ATLAS y los documentos de Five Eyes y la NSA. | 27090 5.3; OWASP ASI01–ASI10 |
| «Pero si no hay incidentes reales.» | litellm 1.107.0 (21/10/2026), LiteLLM en marzo de 2026 y Ultralytics son ataques reales documentados; EchoLeak, ForcedLeak y la Claude Code GitHub Action son vulnerabilidades reales, ya corregidas — mayoritariamente en la cadena de suministro y en la ruta de salida, justo donde 27090 incide. | anexo B; 6.8–6.10 |
Como comprobación de plausibilidad sirve el modelo de madurez de tres niveles de Abilene Academy: un mínimo a los 30 días con inventario, modelos de amenazas y registro de las llamadas de inferencia y a herramientas; un estado consolidado a los 90 días con evidencias de procedencia, pruebas de Red Team, requisitos a proveedores y respuesta a incidentes de IA; y un estado avanzado con monitorización continua, revisión de los cambios de modelo y verificación de los permisos de los agentes. El principio allí formulado de tratar cada artefacto de modelo, cada conjunto de datos, cada plantilla de prompt y cada permiso de herramienta como superficie de ataque coincide con nuestra lectura de la norma.
ISO/IEC 27090 es una norma de orientación sin requisitos certificables. Vinculantes son las obligaciones derivadas del propio SGSI o AIMS, así como de la Ley de IA, el CRA, NIS2 y DORA. La hoja de ruta es una recomendación de VamiSec y no constituye asesoramiento jurídico.
Autoevaluación ISO 27090: ¿en qué punto están sus sistemas de IA?
ISO/IEC 27090 no es certificable, pero sirve como marco de verificación: nueve tipos de compromiso de la cláusula 6, las prácticas de la cláusula 5 y los temas de continuidad de la cláusula 7. La autoevaluación ISO 27090 es una herramienta de autodiagnóstico para su análisis de brechas: hasta 31 preguntas en siete ámbitos de actuación, cada una con referencia a la norma o a la correspondencia con 27001/27002, 42001, OWASP, la Ley de IA y el CRA; cuatro datos de perfil determinan las preguntas y el nivel objetivo. Los niveles, los niveles objetivo y las correspondencias son una valoración de VamiSec; la referencia indica dónde se apoya una pregunta, no que la norma exija la medida.
0 / 31 preguntas respondidas
Su evaluación
Aún no ha respondido todas las preguntas: la evaluación es provisional.
Aún no ha respondido todas las preguntas: la evaluación es provisional.
El botón lleva al formulario; allí puede adjuntar opcionalmente su resultado.
Sus respuestas permanecen en su navegador. No se guarda ni se transmite nada mientras usted no lo envíe a través del formulario.
ISO/IEC 27090 para CISOs — proteger los sistemas de IA frente a ataques
El whitepaper traduce la norma publicada el 14/10/2026 en un programa para CISO, ingeniería de seguridad y auditoría interna: en cuatro partes, desde el estado y la estructura, pasando por las nueve amenazas y la matriz de correspondencia, hasta la autoevaluación, las evidencias y la hoja de ruta — con referencias y claramente separado entre norma, regulación y recomendación VamiSec.
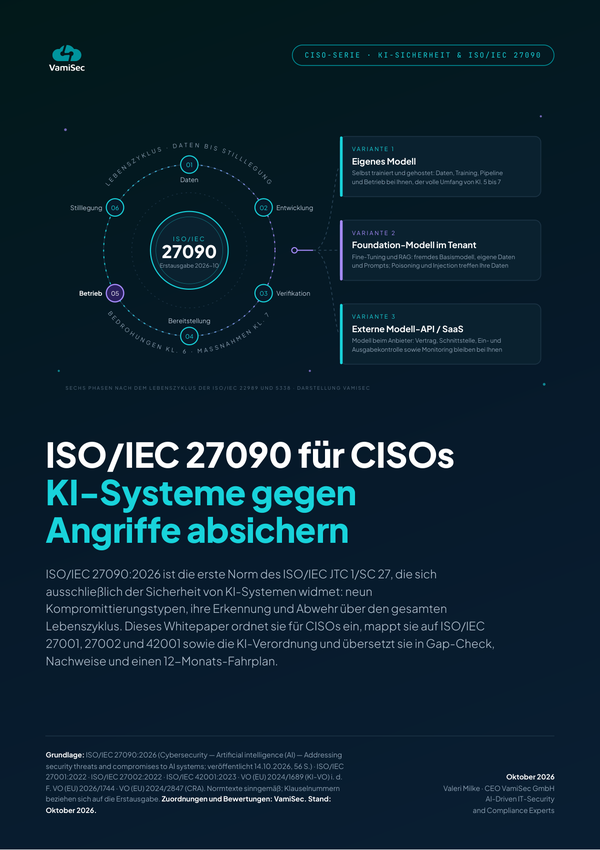
- Management Summary y mensajes clave para la presentación al consejo — norma de orientación en lugar de certificado, estado, estructura y situación en DACH
- Nueve fichas de amenazas con detección y defensa, asignación al ciclo de vida y tabla de casos reales de 2023 a 2026
- Matriz de correspondencia con ISO/IEC 27002, 42001 Annex A, art. 15 Ley de IA, NIST AI 100-2, MITRE ATLAS, OWASP y ETSI — con columna DORA y BaFin
- Matriz de autoevaluación, plantillas SoA, preguntas de verificación para auditoría interna y de certificación, matriz de evidencias, KPI y una hoja de ruta de 12 meses con arranque de 90 días
Qué contiene el whitepaper «ISO/IEC 27090 para CISOs»
Norma, contexto, recomendación — claramente separados
Management Summary y mensajes clave para la presentación al consejo, estado e historia de elaboración con todas las fechas de stage de 2022 a 2026, el índice completo con guía de lectura por capítulo y anexo, la situación en la región DACH sin versión alemana, así como la delimitación frente a ISO/IEC 27091, 42001, 27001/27002, 23894, 22989 y 5338.
Nueve amenazas en forma de fichas
Cada tipo de compromiso de la cláusula 6 con descripción, consecuencias, detección y defensa en palabras propias, asignado a fase del ciclo de vida, activo y objetivo de protección, complementado con el Annex B y los temas transversales de 6.11 y la cláusula 7 — y una tabla de casos reales de 2023 a 2026, desde PoisonGPT y EchoLeak hasta el incidente de litellm del 21/10/2026.
Matriz de correspondencia con columna DORA
Las familias de medidas de la 27090 frente a ISO/IEC 27002:2022, ISO/IEC 42001 Annex A, NIST AI 100-2, MITRE ATLAS v2026.09, OWASP LLM Top 10 2026, Agentic Top 10 y MCP Top 10, ETSI EN 304 223 y el art. 15, apartado 5, de la Ley de IA — más una columna DORA y BaFin para entidades financieras. Interpretación técnica de trabajo de VamiSec, no un crosswalk oficial.
Hoja de ruta y solidez ante auditorías
Un arranque de 90 días y una hoja de ruta de 12 meses, la matriz de autoevaluación con nueve amenazas por cuatro dimensiones, plantillas SoA para la declaración de aplicabilidad, preguntas de verificación para auditoría interna y auditoría de certificación, una matriz de evidencias, KPI de seguridad de la IA, así como respuestas a las objeciones típicas del debate en el consejo.
AIMS primero: la 27090 aporta las medidas de seguridad, la 42001 el marco de gestión
ISO/IEC 42001 establece requisitos certificables para un sistema de gestión de IA; ISO/IEC 27090 describe ataques concretos contra sistemas de IA, su detección y defensa – ambas se complementan. La propia norma traza esta línea: la cláusula 5.2 describe el programa de gobernanza de IA con inventario y análisis de riesgos y remite para su implementación a ISO/IEC 42001; la cláusula 5.1 cita sus medidas del Annex A A.6.2.3 y A.6.2.6. Quien quiera gestionar la seguridad de la IA de forma acreditable necesita, según nuestra convicción, primero el marco de gobernanza, roles y proceso de riesgos que la 42001 prescribe en el AIMS y la 27001 en el SGSI, y luego lo llena con las amenazas y medidas de la 27090.
- ISO/IEC 42001:2023 está publicada desde el 18/12/2023; en ISO no consta registrada ninguna revisión ni enmienda.
- La adopción europea EN ISO/IEC 42001:2026 ya está disponible, y DIN EN ISO/IEC 42001:2026-08 en alemán; no existe versión alemana de la 27090.
- La base de acreditación para las certificaciones 42001 es ISO/IEC 42006:2025; en Alemania, a 22/10/2026 no figuraba ningún organismo acreditado por la DAkkS.
- La 27090 se ancla en el Annex A de la 42001 a través de A.6.2.3 (documentación de diseño y desarrollo) y A.6.2.6 (operación y monitorización).
ISO/IEC 27090 cita ISO/IEC 42001:2023 solo en la bibliografía; no existe un certificado «ISO 27090», el referente de auditoría siguen siendo la 27001 y la 42001.
Glosario: términos de ISO/IEC 27090 y de su entorno
26 términos en definiciones breves citables, redactadas con palabras propias y con referencia a los apartados de la norma, a la Ley de IA y a marcos complementarios; términos técnicos en inglés como alternativa.
- Sistema de IAAI system
- Sistema técnico que, a partir de entradas y mediante modelos, genera salidas como predicciones, contenidos o decisiones; ISO/IEC 27090 toma el término de la norma ISO/IEC 22989, citada normativamente. La norma considera los sistemas de IA como componentes de software integrados con todas las vulnerabilidades clásicas más nuevas amenazas basadas en datos (5.1).
- Modelo fundacionalFoundation model
- Modelo de gran tamaño, preentrenado con datos amplios, que puede adaptarse a muchas tareas; definido en ISO/IEC 27090 como término 3.27, junto a LLM (3.28) e IA generativa (3.29). Quien adquiere un modelo fundacional asume su historial de entrenamiento como riesgo de cadena de suministro según 5.5.
- Fine-tuningAjuste fino, reentrenamiento
- Reentrenamiento de un modelo preentrenado con datos propios. Desplaza la responsabilidad: los datos propios se convierten en superficie de ataque para Data Poisoning (6.2), la pipeline necesita protección como un entorno de desarrollo (7.6) y, según el art. 25 de la Ley de IA, un responsable del despliegue puede convertirse en proveedor.
- RAGRetrieval Augmented Generation
- Procedimiento en el que un modelo de lenguaje recupera documentos pertinentes de una base de conocimiento antes de responder. ISO/IEC 27090 menciona RAG expresamente en 5.3: cada consulta de documentos debe autenticarse y autorizarse individualmente; la base de conocimiento es, a la vez, un objetivo de poisoning.
- Agente de IAAI agent, sistema agéntico
- Sistema basado en LLM que invoca herramientas de forma autónoma, ejecuta acciones y planifica subobjetivos; ISO/IEC 27090 no define el término, los agentes solo aparecen en 5.3 con la autorización individual de cada acción del agente. OWASP Top 10 for Agentic Applications y MITRE ATLAS aportan taxonomías de riesgos de agentes.
- Data PoisoningEnvenenamiento de datos
- Manipulación de los datos de entrenamiento para alterar el comportamiento del modelo de forma dirigida o indiscriminada; tipo 6.2 y apartado más extenso de la norma. La detección se considera una cuestión de investigación abierta; la prueba de procedencia (6.11.4) y la limitación de datos (6.11.2) son las palancas.
- Direct Model PoisoningEnvenenamiento del modelo, ataque de puerta trasera (backdoor)
- Intervención directa en los parámetros o la arquitectura de un modelo, en desarrollo u operación (6.7, término 3.18); el ataque de puerta trasera según 3.24 está formulado de forma genérica. Defensa: protección del entorno de desarrollo (7.6), verificación de integridad de los modelos adquiridos (5.5).
- Evasion AttackAdversarial Attack, Adversarial Example
- Entradas manipuladas en tiempo de inferencia que llevan al modelo a decisiones erróneas, a menudo imperceptibles para las personas (6.3, término 3.14); el art. 15, apartado 5, de la Ley de IA menciona el mismo caso como «adversarial examples or model evasion». Las contramedidas son el entrenamiento adversarial y los filtros de entrada según 7.7.2.
- Membership InferenceInferencia de pertenencia
- Ataque que deduce, a partir de las respuestas del modelo, si un registro concreto formaba parte de los datos de entrenamiento (6.4, término 3.15); afecta a la confidencialidad de los datos de entrenamiento. Defensa mediante limitación de salidas, Differential Privacy y limitación de datos; ISO/IEC 27091 profundiza en la vertiente de privacidad.
- Model ExfiltrationModel Stealing, Model Extraction
- Réplica de un modelo mediante numerosas consultas legítimas sin acceso a los pesos (6.5, término 3.16; Model Stealing y Model Extraction se equiparan). Según la Introduction, esto se logra pese a controles estándar intactos; según nuestra lectura, en la cláusula 7 se aplican para ello el throttling (7.8), el logging (7.5) y el tamaño del modelo (7.9).
- Model InversionInversión de modelo
- Reconstrucción de los datos de entrenamiento o de sus características a partir de las salidas del modelo (6.6, término 3.17); a diferencia de Membership Inference, el ataque apunta al contenido de los datos. Las contramedidas se solapan: limitación de salidas, Differential Privacy y limitación de datos según 6.11.2.
- Sensitive Model OutputSalida sensible del modelo
- Salida del modelo que revela datos de entrenamiento confidenciales o entradas anteriores (6.8, término 3.22); el caso típico es un asistente que filtra documentos internos al exterior a través de su respuesta. Defensa: filtros de salida, limitación de datos según 6.11.2, clasificación de los datos antes de su integración.
- Prompt Injectiondirecta / indirecta
- Ataque en el que se introducen contenidos como instrucción de entrada o dentro de ella (6.9, término 3.23); la definición cubre la variante indirecta a través de documentos, páginas web o correos electrónicos. Contramedidas: filtros de entrada según 7.7, separación entre instrucción y datos, aprobación humana.
- Salida con ataques de inyecciónOutput contains injection attacks
- Salida del modelo que a su vez contiene código malicioso, comandos o instrucciones de exfiltración para sistemas posteriores (6.10); OWASP LLM10 describe el mismo caso. Defensa desde la seguridad de aplicaciones: codificación de salidas, listas de permitidos, ninguna ejecución sin verificación.
- JailbreakJailbreaking
- Elusión de las reglas de comportamiento de un modelo mediante juegos de rol, descomposición de tareas o reformulación, para que entregue contenidos o acciones bloqueados. ISO/IEC 27090 no tiene un apartado propio para ello; según nuestra lectura, el caso se sitúa entre Prompt Injection (6.9) y el comportamiento no deseado del modelo en operación (6.11.3).
- Zero Trust para sistemas de IAZero trust principles (5.3)
- Traslado de los principios Zero Trust de ISO/IEC 27002 8.27 a la IA en 5.3 con cinco ejemplos: protección de los datos de entrenamiento, controles de acceso al modelo incluido RAG, límites de la aplicación de IA, Agent action verification y monitorización. Se incorporan en todas las mitigaciones 6.x.4.
- Red TeamingPruebas adversariales
- Simulación de ataques dirigida contra un sistema de IA para comprobar la detección y la defensa antes de la operación (5.7); la norma presenta el Red Teaming como práctica, no como obligación, y 7.2 recomienda probar todas las medidas conjuntamente. NIST AI 100-2 cita herramientas en el apartado 3.6: AgentDojo, Garak, PyRIT.
- AI-BOMAI Bill of Materials, cadena de suministro del modelo
- Lista de materiales de un sistema de IA: modelos, conjuntos de datos, bibliotecas, herramientas, plantillas de prompts y servicios con procedencia y versión. ISO/IEC 27090 dedica el apartado 5.5 a la cadena de suministro; el AI-BOM es el instrumento práctico de evidencia correspondiente.
- SGSIISMS, sistema de gestión de la seguridad de la información, ISO/IEC 27001
- Sistema de gestión de la seguridad de la información según ISO/IEC 27001:2022, certificable. ISO/IEC 27090 se apoya en él: los controles según ISO/IEC 27002 deben implementarse con base en el riesgo (5.1), y el tratamiento del riesgo según el apartado 6.1 de 27001 permite medidas de cualquier fuente.
- SGIAAIMS, sistema de gestión de IA, ISO/IEC 42001
- Sistema de gestión de IA según ISO/IEC 42001:2023, certificable sobre la base de ISO/IEC 42006:2025; 27090 remite en 5.2 a 42001 para el programa de gobernanza y en 5.1 a los controles A.6.2.3 y A.6.2.6. Un certificado 42001 acredita gobernanza, no la resistencia frente a los nueve tipos de ataque.
- SoAStatement of Applicability, declaración de aplicabilidad
- Declaración según ISO/IEC 27001 que recoge qué controles se han seleccionado y por qué. Como el anexo A no es exhaustivo, las mitigaciones de ISO/IEC 27090 (por ejemplo 6.9.4 o 7.8) pueden registrarse como controles adicionales con indicación de la fuente.
- Sistema de IA de alto riesgoHigh-risk AI system
- Sistema de IA según el anexo III (obligaciones desde el 02/12/2027) o como componente de seguridad de productos regulados según el anexo I (desde el 02/08/2028) de la Ley de IA. El art. 15, apartado 5, exige para ello, en la medida en que sea apropiado, resiliencia frente a las clases de ataque descritas en 27090; la norma no genera presunción de conformidad.
- Proveedor / responsable del despliegueProvider / Deployer (Ley de IA)
- Roles de la Ley de IA: el proveedor desarrolla e introduce en el mercado, el responsable del despliegue utiliza bajo su propia responsabilidad; ISO/IEC 27090 no define estos roles, cualquier asignación es interpretación. Según el art. 25 de la Ley de IA, un responsable del despliegue puede convertirse en proveedor por branding, modificación sustancial o cambio de finalidad.
- MITRE ATLASAdversarial Threat Landscape for AI Systems
- Base de conocimiento de tácticas, técnicas y casos de estudio adversariales contra sistemas de IA; release v2026.09 con 16 tácticas, 120 técnicas, 40 mitigaciones y 73 casos de estudio. ISO/IEC 27090 cita ATLAS en la bibliografía; no existe un mapeo oficial.
- NIST AI 100-2 E2025Adversarial Machine Learning: A Taxonomy and Terminology
- Taxonomía y terminología de ataques adversariales a la IA predictiva y generativa, final desde el 24/03/2025, con el apartado 3.5 sobre seguridad de agentes y 3.6 sobre benchmarks. 27090 no cita el documento; complementa la norma en variantes de ataque y cuestiones de agentes.
- ETSI EN 304 223ETSI TS 104 223, Securing Artificial Intelligence
- Norma europea para la protección de la IA (EN V2.1.1, 2025-12; precursora TS 104 223 de abril de 2025) con 13 principios y 72 provisiones a lo largo de cinco fases, del diseño al fin de vida. ISO/IEC 27090 menciona EN 304 223 en 5.1 como ejemplo de norma de seguridad de IA; ambas no están armonizadas.
Preguntas frecuentes sobre ISO/IEC 27090
Respuestas breves a preguntas típicas de la oficina del CISO, la ingeniería de IA, compliance y auditoría interna, con referencias a los apartados para su consulta.
ISO/IEC 27090:2026 es una norma de orientación ISO/IEC publicada el 14 de octubre de 2026 (56 páginas, JTC 1/SC 27) que describe nueve tipos de ataque específicos de la IA junto con su detección y sus contramedidas; no es certificable. La ha elaborado el grupo de trabajo WG 4 del subcomité SC 27; el título inglés es «Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems». La norma se dirige a organizaciones de cualquier tipo y tamaño que desarrollan o utilizan sistemas de IA, y complementa ISO/IEC 27001 y 27002 con amenazas como Data Poisoning, Evasion, Model Exfiltration y Prompt Injection.
Sí. ISO/IEC 27090:2026 está publicada como International Standard desde el 14/10/2026 (código de etapa 60.60, primera edición, 56 páginas, solo en inglés). El camino hasta ahí: inicio del proyecto en septiembre de 2022, Committee Draft en enero de 2024, votación DIS desde abril de 2025, votación FDIS del 23/06 al 19/08/2026. La norma puede adquirirse en ISO (204 CHF), en el IEC Webstore (publicación 117332) y en distribuidores nacionales como DIN Media; para el estatus es determinante la página de catálogo de ISO.
No. ISO/IEC 27090 no es certificable: complementa ISO/IEC 27001 y 27002 con amenazas específicas de la IA, y el sistema de gestión de IA según ISO/IEC 42001 con descripciones concretas de ataques y defensas. Es una norma de orientación con el estatus de International Standard, no una norma de sistema de gestión; no existe un «certificado ISO 27090» ni una «auditoría según 27090». Siguen siendo certificables el SGSI según 27001 y el SGIA según 42001, en los que 27090 sirve como fuente de controles para la declaración de aplicabilidad y como catálogo de amenazas. Nota VamiSec: las ofertas que anuncian «conformidad con 27090» confunden norma de orientación y norma de requisitos.
ISO/IEC 42001 establece requisitos certificables para un sistema de gestión de IA; ISO/IEC 27090 describe ataques concretos contra sistemas de IA, su detección y su defensa; ambas se complementan. ISO/IEC 42001:2023 exige gobernanza: roles, evaluación de riesgos, evaluación de impacto, procesos del ciclo de vida, gestión de proveedores; su anexo A menciona medidas de seguridad, pero no nombra ataques. 27090 remite en 5.2 a 42001 para el programa de gobernanza y en 5.1 a los controles A.6.2.3 y A.6.2.6. Así, 42001 responde a quién es responsable de la IA y cómo se decide; 27090, a qué ataques debe resistir un sistema y cómo reconocerlos. Por eso un certificado 42001 acredita gobernanza, no resistencia; en Alemania, a 22/10/2026, no existe ningún organismo de certificación 42001 acreditado por la DAkkS.
Ni sustituye a las dos normas ni un certificado es requisito previo; pero 27001 y 27002 son la base. ISO/IEC 27090 parte en 5.1 de que controles como los de ISO/IEC 27002 están implementados con base en el riesgo, y cita las cláusulas 5 a 8 de 27002:2022, los atributos de control en 4.2, logging y monitorización en 8.15 y 8.16, Zero Trust en 8.27 y el apartado 6.1 de 27001. Quien empieza sin SGSI debe construir primero inventario, análisis de riesgos, control de acceso y logging antes de que las mitigaciones específicas de la IA surtan efecto. Recomendación VamiSec: llevar las mitigaciones de 27090 como controles adicionales en la declaración de aplicabilidad existente; no hay registrada ninguna enmienda sobre IA a ISO/IEC 27002:2022.
ISO/IEC 27090 trata en la cláusula 6 nueve tipos de compromiso: Data Poisoning, Evasion, Membership Inference, Model Exfiltration, Model Inversion, Direct Model Poisoning, Sensitive Model Output, Prompt Injection y salida con ataques de inyección. Cada tipo sigue el mismo esquema: descripción, fallos de funcionamiento, detección, defensa. El apartado 6.11 añade limitación de datos, comportamiento no deseado del modelo en operación y prueba de procedencia; el anexo B, variantes de IA de ataques convencionales como Direct Model Theft, Direct Training Data Leak y Model Input Leak, así como, según evaluaciones de los borradores, DoS y ataques a la cadena de suministro; el anexo C, el aprendizaje federado. Quedan fuera los deepfakes, el phishing asistido por IA, la IA como herramienta de defensa, la seguridad funcional (safety, ISO/IEC TR 5469) y la protección de datos (ISO/IEC 27091). Para el recuento son determinantes los nueve apartados 6.2 a 6.10, no las cifras divergentes de fuentes secundarias.
La norma no tiene un catálogo de controles numerado; las medidas figuran por tipo de ataque en los apartados 6.x.4 y, de forma transversal, en la cláusula 7. La cláusula 5 sienta la base práctica: programa de gobernanza de IA con inventario y análisis de riesgos (5.2), Zero Trust con protección de los datos de entrenamiento, controles de acceso al modelo, límites de la aplicación, Agent action verification y monitorización (5.3), prácticas de ingeniería de software con referencia al NIST SSDF (5.4), gestión de la cadena de suministro (5.5), modelado de amenazas (5.6) y Red Teaming (5.7). La cláusula 7 trata las interacciones entre medidas, la continuidad a lo largo del ciclo de vida, la degradación del modelo y de las medidas, logging y monitorización, la protección del entorno de desarrollo, los filtros de entrada, el throttling y el tamaño del modelo. El hilo conductor es la defensa en profundidad: no una medida aislada, sino una combinación que se prueba conjuntamente antes del despliegue.
Para LLM y Prompt Injection, sí; para agentes, solo parcialmente. La norma define modelo fundacional, LLM e IA generativa en 3.27 a 3.29, dedica apartados propios a Prompt Injection en 6.9 (incluida la inyección indirecta) y a la salida con ataques de inyección en 6.10, y trata RAG en 5.3 con autorización individual por consulta de documentos. La IA agéntica aparece en las partes de libre acceso solo en 5.3 bajo «Agent action verification»: cada acción se verifica y autoriza individualmente, acceso just-in-time, los permisos expiran al terminar la tarea. No existe un tipo de compromiso propio para Tool Misuse, Memory Poisoning o Rug Pulls, el Model Context Protocol no aparece ni en las abreviaturas ni en la bibliografía, y heise habla de un tratamiento «solo marginal». Complemente, por tanto, con OWASP Top 10 for Agentic Applications 2026, OWASP MCP Top 10, MITRE ATLAS v2026.09 y la guía de la NSA sobre el Model Context Protocol de mayo de 2026.
ISO/IEC 27090 no genera presunción de conformidad según la Ley de IA ni según el Cyber Resilience Act; para ello está prevista la norma armonizada prEN 18282 de CEN/CENELEC JTC 21, que aún está en borrador. La norma no es obligatoria; las obligaciones para la IA de alto riesgo derivan de los arts. 9 y 15 de la Ley de IA, tras el Digital Omnibus desde el 02/12/2027 para el anexo III y desde el 02/08/2028 para el anexo I. El art. 15, apartado 5, menciona Data Poisoning, Model Poisoning, Adversarial Examples o Model Evasion, así como Confidentiality Attacks y Model Flaws, exactamente los términos de la cláusula 6; por eso 27090 es una ayuda de implementación sólida, pero no una norma armonizada. prEN 18282 fue rechazada en la Enquiry (encuesta hasta el 30/07/2026) por la mayoría de los organismos nacionales de normalización; DIN EN 18282:2026-11 está en fase de comentarios hasta el 09/12/2026. La vía realmente disponible es la del art. 42, apartado 3, de la Ley de IA: la IA de alto riesgo dentro del ámbito del CRA se considera conforme con el art. 15 en materia de ciberseguridad si cumple el art. 12 del CRA.
Sí. El ámbito de aplicación abarca a las organizaciones que desarrollan o utilizan sistemas de IA; 5.1 habla de actores a lo largo de toda la cadena de suministro. Como mero usuario, usted no controla el entrenamiento ni los pesos: Data Poisoning y Direct Model Poisoning se convierten, según nuestra lectura, en cuestiones de cadena de suministro según 5.5 (procedencia del modelo, tratamiento de sus entradas por parte del proveedor, anuncio de cambios de modelo), mientras que Sensitive Model Output, Prompt Injection y la inyección en la salida según 6.8 a 6.10 recaen en su integración. Los ejemplos Zero Trust de 5.3, límites de la aplicación de IA y autorización individual de las consultas RAG, encajan precisamente en esta constelación. Según la Ley de IA, usted sigue siendo responsable del despliegue mientras no modifique sustancialmente el sistema ni cambie su finalidad (art. 25 de la Ley de IA); las entidades financieras encuadran la misma constelación en los arts. 28 a 30 de DORA.
ISO/IEC 27090 trata las amenazas de seguridad contra sistemas de IA; ISO/IEC 27091, la protección de la privacidad en sistemas de IA, y 27091 aún no está publicada. 27091 (ID ISO 56582, 35 páginas en el FDIS) se elabora en SC 27 WG 5 y está desde el 13/07/2026 en la etapa 50.00; la votación FDIS no tenía fecha a 22/10/2026, y una publicación a principios de 2027 es solo una proyección. En cuanto al contenido, las normas se solapan en Membership Inference, extracción de datos de entrenamiento y Model Inversion: 27091 las considera un riesgo de privacidad con Privacy Engineering a lo largo del ciclo de vida; 27090, un ataque a la confidencialidad con detección y defensa técnicas. 27090 cita 27091 en la bibliografía; una referencia inversa de 27091 a 27090 no está documentada.
No existe versión en alemán de ISO/IEC 27090: DIN Media y SNV distribuyen únicamente el original inglés de ISO, no se conoce una adopción como ÖNORM; una adopción británica, BS ISO/IEC 27090:2026, está anunciada para el 31 de octubre de 2026. DIN Media ofrece el original ISO/IEC 27090:2026-10 a 218,32 EUR netos, SNV a 215 CHF, la propia ISO a 204 CHF en PDF, ePub o impreso. No existe un PDF gratuito de la versión completa; solo son de libre acceso las vistas previas (muestra de iTeh con las cláusulas 1 a 4 y 5.1 a 5.3, preview de IEC con índice y bibliografía). El título alemán que acompaña la entrada en el catálogo de DIN Media es una traducción de catálogo del antiguo título del CD; en el grupo de trabajo competente del DIN, NA 043-04-27-04 AK, no figura ningún proyecto de adopción a 22/10/2026.
Directamente se aplica DORA, no 27090; pero la norma aporta el lenguaje de amenazas específico de la IA que DORA y la guía orientativa de la BaFin presuponen. La guía orientativa sobre riesgos TIC en el uso de IA (18/12/2025, no vinculante) nombra expresamente Data Poisoning, Evasion Attacks, Prompt Injection y deriva del modelo, habla de «Inference Attacks» y de «Modelle stehlen» (robo de modelos), pero no menciona agentes de IA. Los anclajes de DORA para los temas de 27090 son el marco de gestión del riesgo TIC en los arts. 5 a 15, el programa de pruebas en los arts. 24 y 25 y el riesgo de terceros en los arts. 28 a 30. VamiSec establece la correspondencia de los apartados de 27090 con estas referencias en una columna DORA propia, como interpretación de trabajo, no como mapeo oficial.
Con el inventario: registre todos los sistemas de IA como activos, con fuente del modelo, datos de entrenamiento y de fine-tuning, fuentes RAG, permisos de herramientas y proveedores, tal como prevé el programa de gobernanza en 5.2. Después incorpore los nueve tipos de compromiso por sistema, mediante modelado de amenazas según 5.6, al análisis de riesgos según el apartado 6.1 de ISO/IEC 27001, seleccione mitigaciones de 6.x.4 y de la cláusula 7, y cite 27090 como fuente en la declaración de aplicabilidad. Amplíe la verificación de proveedores según 5.5 a los proveedores de modelos y repita el Red Teaming según 5.7 con cada cambio de modelo, system prompt o fuente de recuperación. Los auditores según 27001 o 42001 querrán ver exactamente estas evidencias: inventario con responsables, entradas de riesgo por tipo de ataque, justificaciones de la SoA, logging de la inferencia y de las llamadas a herramientas, informes de pruebas y un proceso de incidentes con marcado de IA.
Estándares y fuentes
Los contenidos de esta página se basan en las siguientes guías y estudios disponibles públicamente.
ISO/IEC 27090:2026 — Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems (vista previa)
Fuente primaria de esta página — PDF de muestra de iTeh con portada, índice, Foreword, Introduction, cláusulas 1 a 4 y 5.1 a 5.3; versión completa (56 páginas) solo de pago
Página de catálogo de ISO para ISO/IEC 27090:2026 (ID 56581)
Ciclo de vida con códigos de etapa (60.60 el 14/10/2026), FAQ y Benefits; referencia citable para estatus y alcance
IEC Webstore, publicación 117332: ISO/IEC 27090:2026
Edición 1.0 del 14/10/2026, 56 páginas; segunda fuente oficial de adquisición con preview (índice, Introduction, bibliografía)
ISO/IEC 27090 explained
Explainer oficial, basado en el FDIS; el 22/10/2026 aún con la indicación de estatus «currently under publication» — útil para el alcance y la delimitación frente a ISO/IEC 42001; para el estatus, usar la página de catálogo
BS ISO/IEC 27090:2026 (BSI Knowledge)
Adopción británica, publication date 31/10/2026 (anunciada), idéntica a ISO/IEC 27090; lista de referencias con remisiones normativas e informativas
ISO/IEC 27090:2026-10 en DIN Media
Distribución del original inglés de ISO en Alemania (218,32 EUR netos); sin versión DIN, el título alemán que la acompaña es traducción de catálogo
SC 27 Journal 2026, Issue 2 — «ISO/IEC 27090: A foundational standard for securing artificial intelligence systems»
Artículo de Milan Patel (pp. 30–34, septiembre de 2026): valoración como primera norma del SC 27 dedicada específicamente a la seguridad de sistemas de IA
ISO/IEC JTC 1/SC 27 — Information security, cybersecurity and privacy protection
Página del comité con estructura y grupos de trabajo; el WG 4 «Security controls and services» es responsable de ISO/IEC 27090
ISO/IEC FDIS 27091 — Cybersecurity and Privacy — Artificial Intelligence — Privacy protection (ID 56582)
Norma hermana sobre protección de datos en sistemas de IA, etapa 50.00 desde el 13/07/2026, votación FDIS sin fecha a 22/10/2026 — no publicada
ISO/IEC 27090 soll KI-Systeme sicher machen
Artículo especializado del 19/10/2026 (en alemán); valoración de la IA agéntica como tratada «solo marginalmente»
Ley de IA, art. 15 — Precisión, solidez y ciberseguridad
El art. 15, apartado 5, menciona Data Poisoning, Model Poisoning, Adversarial Examples o Model Evasion, Confidentiality Attacks y Model Flaws — términos que cubre la cláusula 6 de ISO/IEC 27090
Digital Omnibus on AI — Reglamento (UE) 2026/1744
En vigor desde el 27/07/2026; obligaciones de alto riesgo para el anexo III desde el 02/12/2027, anexo I desde el 02/08/2028; art. 42, apartado 3 (presunción a través del art. 12 del CRA)
Reglamento (UE) 2024/2847 — Cyber Resilience Act
Obligaciones de notificación según el art. 14 desde el 11/09/2026, obligaciones principales desde el 11/12/2027; el art. 12 regula la relación entre IA de alto riesgo y CRA
DIN EN 18282:2026-11 — Artificial intelligence — Cybersecurity specifications for AI systems (borrador)
Edición alemán-inglés del prEN 18282 (CEN/CLC/JTC 21), plazo de comentarios 09/12/2026; rechazada en la Enquiry (encuesta hasta el 30/07/2026) por la mayoría de los organismos nacionales de normalización; la norma armonizada prevista para el art. 15 de la Ley de IA, aún sin efecto jurídico
ETSI EN 304 223 V2.1.1 — Securing Artificial Intelligence (SAI); Baseline Cyber Security Requirements for AI Models and Systems
Norma europea (2025-12) con 13 principios y 72 provisiones; mencionada por ISO/IEC 27090 en 5.1 como ejemplo de norma de seguridad de IA
NIST AI 100-2 E2025 — Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations
Final desde el 24/03/2025; taxonomía para IA predictiva y generativa, apartado 3.5 Security of Agents, 3.6 Benchmarks — no citada por 27090, utilizada como complemento
MITRE ATLAS — Release v2026.09
Release del 15/09/2026 (16 tácticas, 120 técnicas, 40 mitigaciones, 73 casos de estudio); estado de referencia de los ID de ATLAS en la correspondencia VamiSec — sin mapeo oficial con 27090
OWASP GenAI LLM Top 10 2026
Publicada en agosto de 2026; de LLM01 Prompt Injection a LLM10 Improper Output Handling — referencia para la correspondencia VamiSec de los tipos 6.8 a 6.10
OWASP Top 10 for Agentic Applications 2026
Publicada el 09/12/2025; de ASI01 Agent Goal Hijack a ASI10 Rogue Agents — complementa la IA agéntica, que en 27090 solo es tangible en 5.3
Orientierungshilfe zu IKT-Risiken beim Einsatz von KI in Finanzunternehmen (guía orientativa sobre riesgos TIC en el uso de IA en entidades financieras)
Versión del 18/12/2025, 38 páginas, no vinculante; base de la columna DORA en la correspondencia VamiSec — nombra Data Poisoning, Evasion Attacks y Prompt Injection, pero no agentes de IA
¿Quiere proteger sus sistemas de IA conforme a ISO/IEC 27090?
VamiSec le apoya en el inventario de IA y el threat modeling, en la integración de las medidas de 27090 en el SGSI y el AIMS, en red teaming y pentests de IA agéntica, así como en la evaluación de proveedores y de proveedores de modelos: como implantación de una norma de orientación, no como certificación.