

Área de investigación · Proteger agentes de IA Agentic
Agentic AI Security: cuando los agentes de IA actúan, cada acción necesita control
Los agentes de IA actúan: invocan herramientas a través de MCP, cargan Agent Skills, utilizan permisos delegados y escriben en su memoria. Vami Research investiga cómo se desplaza con ello la superficie de ataque — desde la prompt injection y el Agent Goal Hijack hasta la fuga de datos hacia asistentes de IA — y cómo controlar, evaluar, proteger y supervisar a los agentes en tiempo de ejecución.
- Prompt Injection
- Agent Goal Hijack
- MCP y Agent Skills
- Identidades de agentes
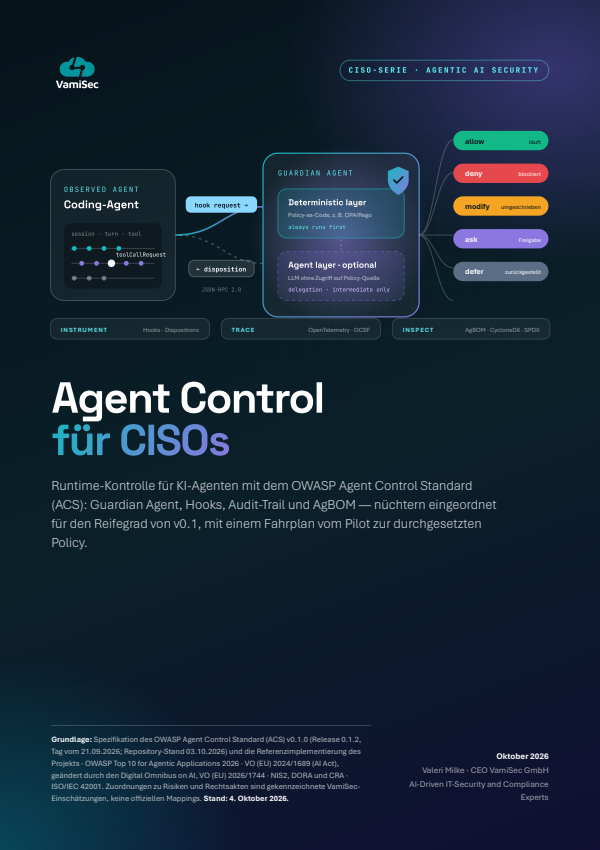
- Agent Control Standard
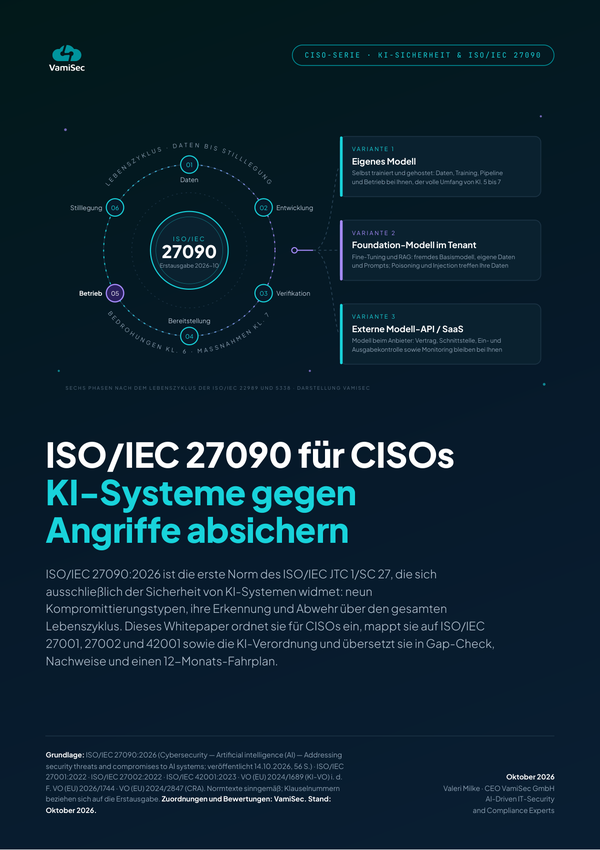
- ISO/IEC 27090
- Detection & Response
- Deep Dives
- 16
- Whitepapers
- 4
- Soluciones
- 2
Del asistente al actor: dónde debe intervenir el control
Con los agentes de IA, la superficie de ataque se desplaza del modelo a la acción. Los agentes planifican a lo largo de varios pasos, eligen ellos mismos las herramientas y acceden a través del Model Context Protocol a repositorios, buzones de correo y bases de datos, a menudo con permisos de usuario delegados. Un agente manipulado no irrumpe en el sistema: utiliza sus permisos legítimos. Así, las instrucciones contenidas en páginas web, documentos, descripciones de herramientas o archivos de skills se convierten en un canal de control que el EDR y el SIEM, por sí solos, no ven.
El panorama normativo se ha densificado en 2025 y 2026, pero es joven. Desde diciembre de 2025, el OWASP Top 10 for Agentic Applications identifica diez riesgos, desde Agent Goal Hijack hasta Rogue Agents; el OWASP MCP Top 10 está disponible como v0.1 (Beta), y la NSA y OWASP publicaron en 2026 requisitos de endurecimiento para MCP. ISO/IEC 27090 se publicó el 14 de octubre de 2026, pero trata a los agentes solo de forma marginal. El OWASP Agent Control Standard describe el control en tiempo de ejecución en la versión 0.1.0; allí, la conformidad es una autodeclaración sin suite de pruebas ni organismo de evaluación.
Vami Research traslada estas fuentes a la práctica de auditoría y de operación: evaluaciones de MCP, revisiones de skills, Detection & Response para agentes, ISO/IEC 27090 en el ISMS. A ello se suman dos soluciones. VamiGuard, una extensión de navegador gratuita para Chrome y Edge, comprueba los prompts en local y detecta mediante patrones, sin garantía de exhaustividad, por ejemplo direcciones de correo electrónico, claves de API y tokens; solo los sustituye tras su confirmación. VamiRedteam prueba aplicaciones de IA siguiendo la OWASP AI Testing Guide, por ejemplo frente a prompt injection y la revelación de prompts de sistema.
Preguntas abiertas de la práctica
- 01
¿Cómo se puede verificar la acción de un agente de IA antes de que se ejecute?
Nuestro enfoque
No a través del prompt de sistema, sino en puntos de control fuera del modelo. Para ello, el OWASP Agent Control Standard (ACS) describe un Guardian que, en hooks y mediante políticas, permite, bloquea, modifica, somete a aprobación o aplaza las acciones. Como un Guardian que no responde conduce por defecto a «proceed», definimos primero la failure posture. ACS es un objetivo de arquitectura, no un certificado.
- 02
¿Qué riesgos conllevan los servidores MCP y los Agent Skills de fuentes ajenas?
Nuestro enfoque
Ambos introducen instrucciones ajenas en el contexto del agente: descripciones de herramientas que el modelo lee, pero que la persona nunca llega a ver, y skills que heredan los permisos del agente que los ejecuta. Los tratamos como software privilegiado: inventario, verificación del origen, revisión de todos los archivos, manifiestos firmados con fijación de versiones, sandbox y un proceso formal de aprobación antes del uso en producción.
- 03
¿Cómo obtienen los agentes de IA una identidad verificable con permisos mínimos?
Nuestro enfoque
Los agentes son Non-Human Identities que los modelos IAM centrados en usuarios y perímetros no representan. Nuestro enfoque es Zero Trust por acción: un identificador anclado criptográficamente por agente, tokens de corta duración y alcance restringido en lugar de claves de API estáticas, permisos Just-in-Time y Least Agency. En MCP verificamos la cadena de OAuth 2.1 con vinculación de audiencia y sin token passthrough.
- 04
¿Cómo detecta un SOC que se hace un uso indebido de un agente dentro de permisos legítimos?
Nuestro enfoque
Con telemetría allí donde deciden los agentes: prompts, llamadas a herramientas, rutas de ejecución y operaciones de memoria en un esquema de eventos unificado. Sobre esa base, nuestro servicio Agentic AI Detection & Response desarrolla detecciones alineadas con el OWASP Top 10 for Agentic Applications, ancla pistas de auditoría protegidas contra escritura fuera del agente y ensaya respuestas escalonadas hasta el kill switch a nivel de infraestructura.
Lo que constatamos
- 01
ISO/IEC 27090 cubre la IA generativa; los agentes, solo de forma marginal
La norma describe la prompt injection, incluida su variante indirecta, y las salidas que atacan sistemas aguas abajo. Sobre los agentes aporta solo un principio: verificar y autorizar cada acción de forma individual. Tool Poisoning, Memory Poisoning, la delegación y MCP no figuran como tipos propios; recomendamos complementar esta capa con OWASP, MITRE ATLAS y NIST, señalando esos complementos como tales.
Fuente: ISO/IEC 27090
- 02
Los prompts de sistema no controlan las acciones de los agentes
Como los agentes ejecutan comandos y modifican su memoria, el control debe situarse fuera de la ruta de salida del modelo. Para ello, el OWASP Agent Control Standard define hooks, dispositions y una pista de auditoría. La versión 0.1.0 es temprana: si el Guardian no responde, se aplica por defecto «proceed», es decir, fail-open; la conformidad es una autodeclaración sin suite de pruebas ni organismo de evaluación.
Fuente: Agent Control Standard (ACS)
- 03
La autorización de MCP está especificada, pero la práctica va a la zaga
Desde junio de 2025, según la especificación, un servidor MCP protegido es un resource server de OAuth 2.1 con metadata discovery obligatoria, PKCE y vinculación de audiencia; el token passthrough está prohibido. Una auditoría sobre 5.200 servidores MCP encontró en octubre de 2025 solo un 8,5 por ciento de uso de OAuth. De ello se derivan dos preguntas de control: ¿hay token passthrough y cuánto tiempo vive un token de agente?
Fuente: MCP y OAuth 2.1
- 04
La monitorización clásica no ve el desencadenante de las acciones agénticas
El EDR supervisa procesos, accesos a archivos y tráfico de red; la telemetría decisiva de los agentes está en los prompts, las rutas de decisión, las llamadas a herramientas y las operaciones de memoria. Además, los agentes actúan con credenciales válidas a través de conexiones API y MCP legítimas. Por eso, la detección necesita su propia sensórica y pistas de auditoría que el agente no pueda sobrescribir.
Cómo procedemos
Leemos normas, estándares y especificaciones en el original, indicamos qué es vinculante y qué recomendamos nosotros, y traducimos el resultado en inventarios, catálogos de verificación, políticas y telemetría.
Inventario de agentes
Registrar por agente los modelos, servidores MCP, herramientas, skills, fuentes de conocimiento y memoria, tomando como referencia la AgBOM del Agent Control Standard.
Mapeo de amenazas
Asignar los riesgos al OWASP Top 10 for Agentic Applications, al OWASP MCP Top 10 (v0.1, Beta) y a los nueve tipos de compromiso de ISO/IEC 27090.
Revisión de MCP y de skills
Contrastar las descripciones de herramientas con el comportamiento real en tiempo de ejecución y minimizar los ámbitos de los tokens; leer los skills por completo y ejecutar los scripts incluidos en una sandbox aislada.
Políticas y failure posture
Políticas del Guardian como código, aprobaciones para acciones de gran repercusión y una failure posture elegida conscientemente en lugar del valor por defecto.
Telemetría de agentes y ADR
Registrar prompts, llamadas a herramientas, rutas de ejecución y operaciones de memoria en un esquema de eventos e integrar las detecciones en el SIEM y el SOC.
DLP para GenAI en el origen
Comprobar los prompts en local antes del envío, por ejemplo con VamiGuard, y combinarlo con DLP clásico como Microsoft Purview: ambos enfoques se complementan.
Cómo empezar
- 1Comprender e inventariarRegistrar agentes, herramientas, identidades y flujos de datos; marcar los límites de confianza y la combinación de acceso a datos, comunicación externa y contenidos ajenos.
- 2Evaluar y probarClasificar los riesgos según los catálogos de OWASP e ISO/IEC 27090, realizar evaluaciones de MCP y de skills y probar de forma específica las aplicaciones de IA frente a prompt injection.
- 3Controlar y supervisarIntroducir controles en tiempo de ejecución, identidades Zero Trust y telemetría de agentes, y gestionar los riesgos residuales en el registro de riesgos del ISMS.
Deep Dives, whitepapers y análisis
Deep Dives 16
Whitepapers 4
Análisis y noticias
Otras páginas
Del área a la implantación
Áreas de investigación relacionadas
¿Hasta qué punto controla hoy sus agentes de IA?
En la primera consulta evaluamos su ecosistema de agentes — de los servidores MCP y los skills a las identidades y la telemetría — y le mostramos qué paso surte efecto primero.