

Resumen de it-sa 2026: VamiGRC en directo en el stand del BITMi, seis demostraciones y una cena sobre la obligación de notificación del CRA
31 de octubre de 2026
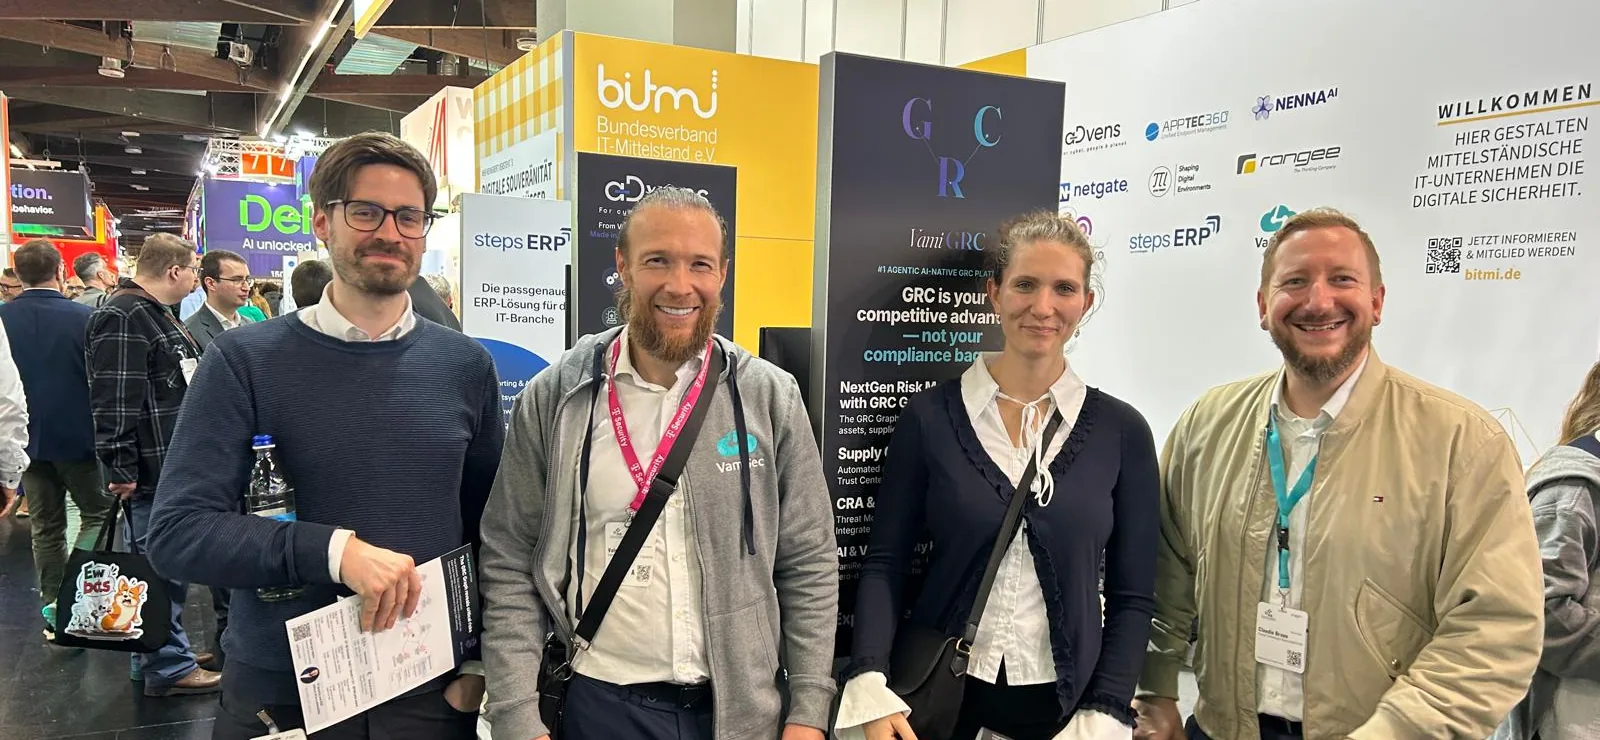
Tres días en Núremberg
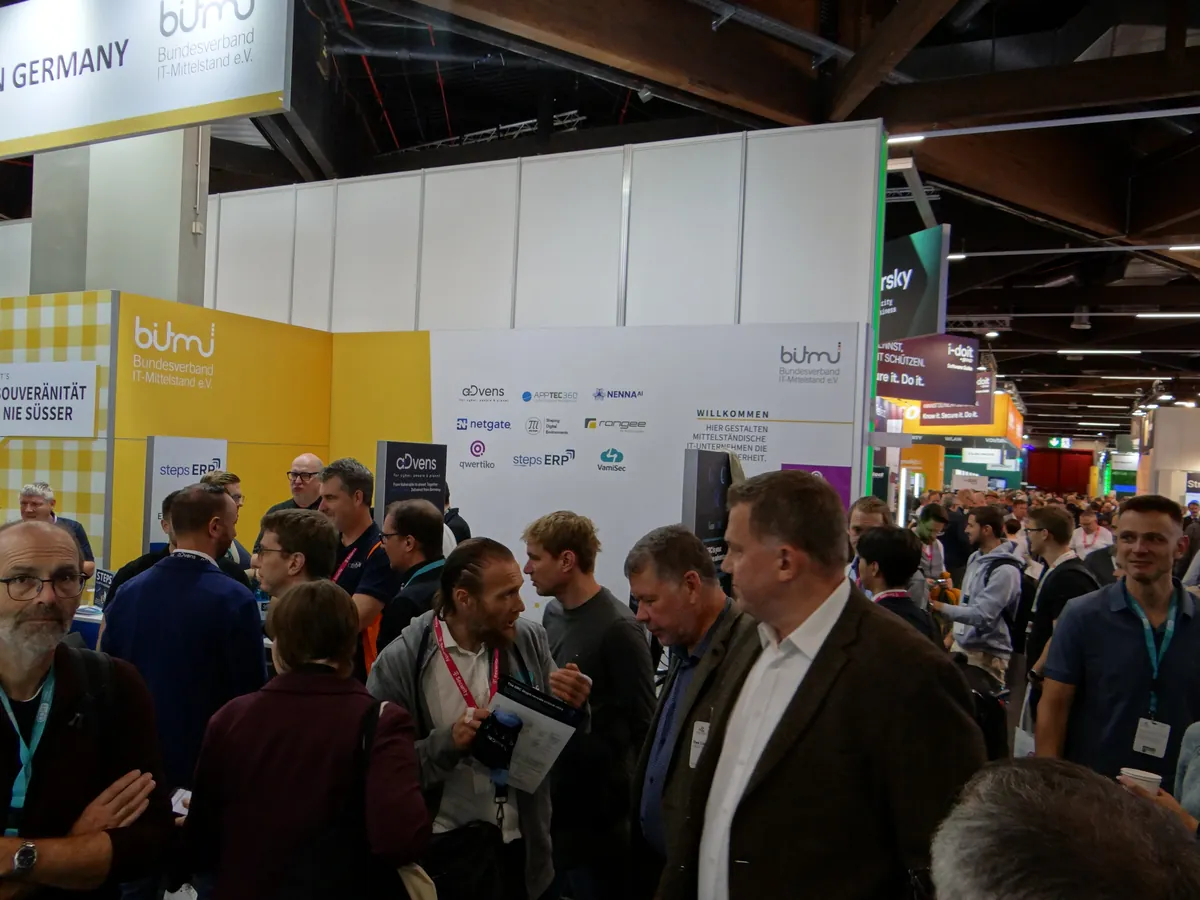
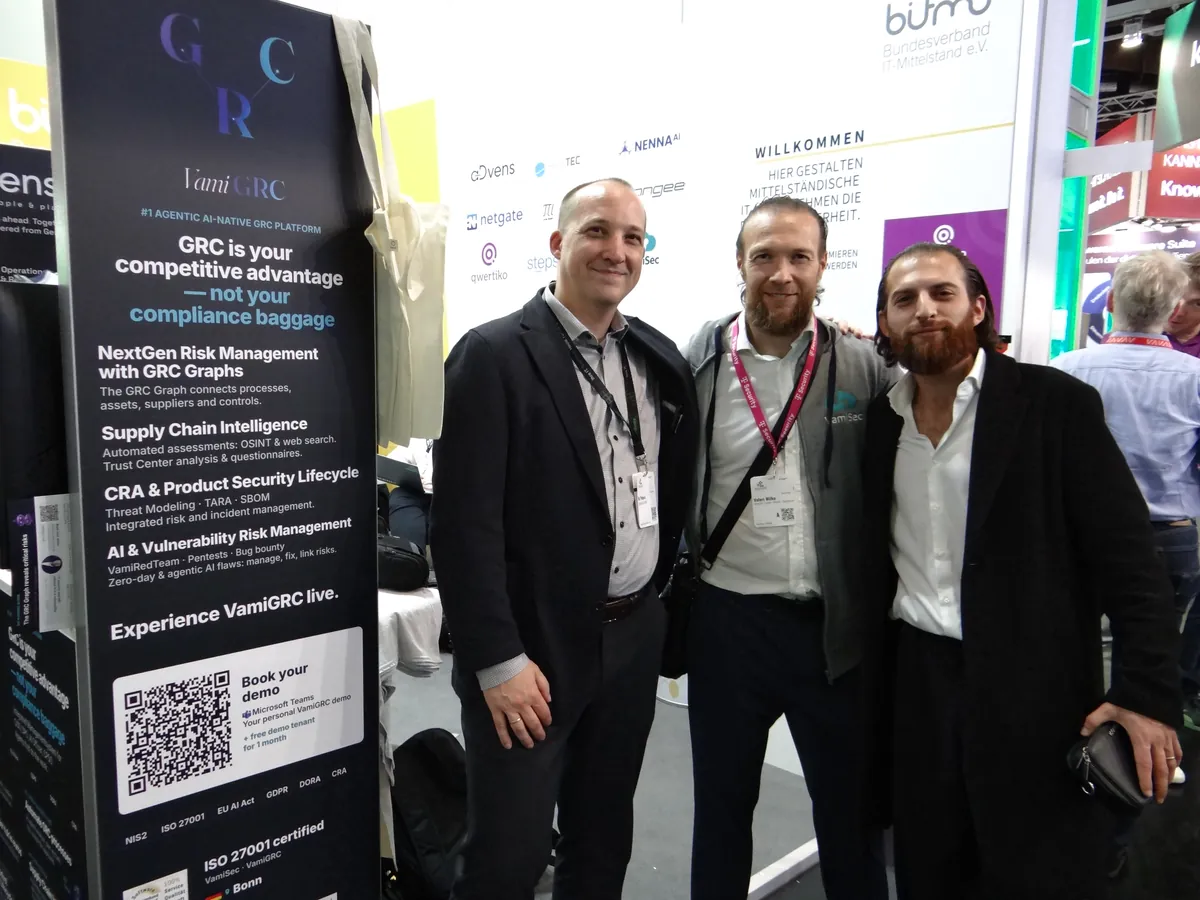
Del 27 al 29 de octubre de 2026, VamiSec estuvo presente en it-sa Expo&Congress en Núremberg, en el stand 7-211 de la asociación BITMi. En el stand conjunto del Bundesverband IT-Mittelstand, en el pabellón 7, el protagonista fue VamiGRC, nuestra plataforma GRC agéntica y nativa de IA: no en diapositivas, sino en directo sobre el sistema. Gracias a todas las personas que pasaron por el stand, al equipo que estuvo allí y al BITMi por organizar el stand conjunto.
Seis demostraciones en directo: VamiGRC sobre el sistema, no en diapositivas
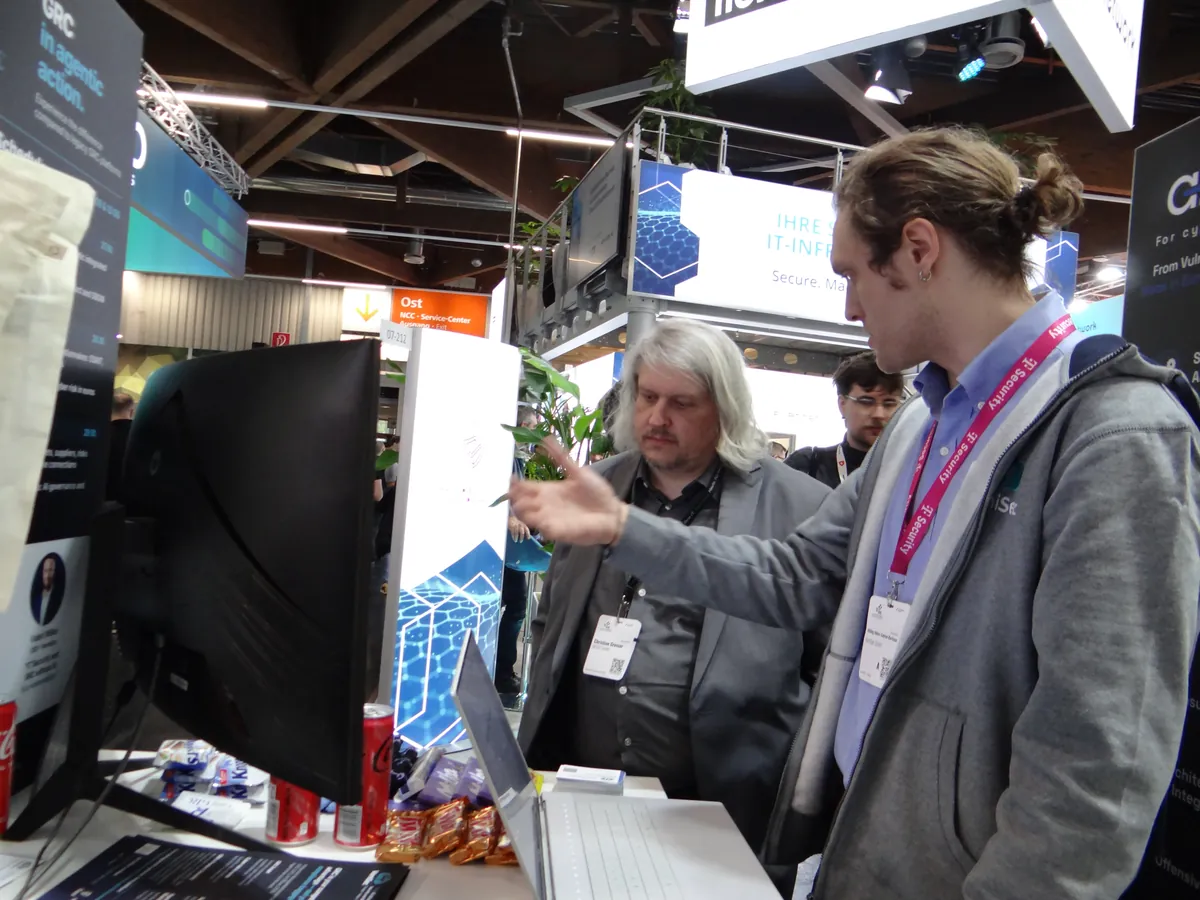
Dos veces al día, a las 10:00 y a las 15:00, mostramos en seis demostraciones en directo cómo VamiGRC resuelve tareas típicas de gobierno, riesgo y cumplimiento: dominar NIS2, el CRA y la AI Act con un sistema de gestión integrado agéntico; la obligación de notificación del CRA, del producto a la SBOM y al Product Security Lifecycle; la gestión de riesgos de terceros más allá de los cuestionarios, con OSINT, trust centers y evaluaciones automatizadas; la gestión cuantitativa de riesgos, con los ciberriesgos en euros y el ROSI; el grafo GRC, que conecta procesos de negocio, casos de uso de IA, activos, proveedores, riesgos y controles; y la gobernanza de la IA, del caso de uso a los agentes hasta la responsabilidad final. El programa de las demostraciones sigue disponible en nuestra página de it-sa: https://vamisec.com/es/it-sa-2026#programm
De qué hablamos en el stand
Cuatro temas marcaron las conversaciones. Primero, la implantación de NIS2 y del Cyber Resilience Act, cuya obligación de notificar vulnerabilidades explotadas activamente se aplica desde el 11 de septiembre de 2026. Segundo, la automatización de GRC: pasar de hojas de cálculo y diapositivas a un sistema de gestión que conecta requisitos, riesgos, controles y evidencias. Tercero, la seguridad y el cumplimiento de los sistemas de IA bajo la AI Act, de los agentes de IA a la gobernanza. Y cuarto, los pentests y la superficie de ataque externa, un tema al que dieron aún más urgencia las vulnerabilidades PHP2Shell y Brotli2Shell, divulgadas poco antes de la feria.
Cena del 28 de octubre: qué viene tras el inicio de la obligación de notificación del CRA
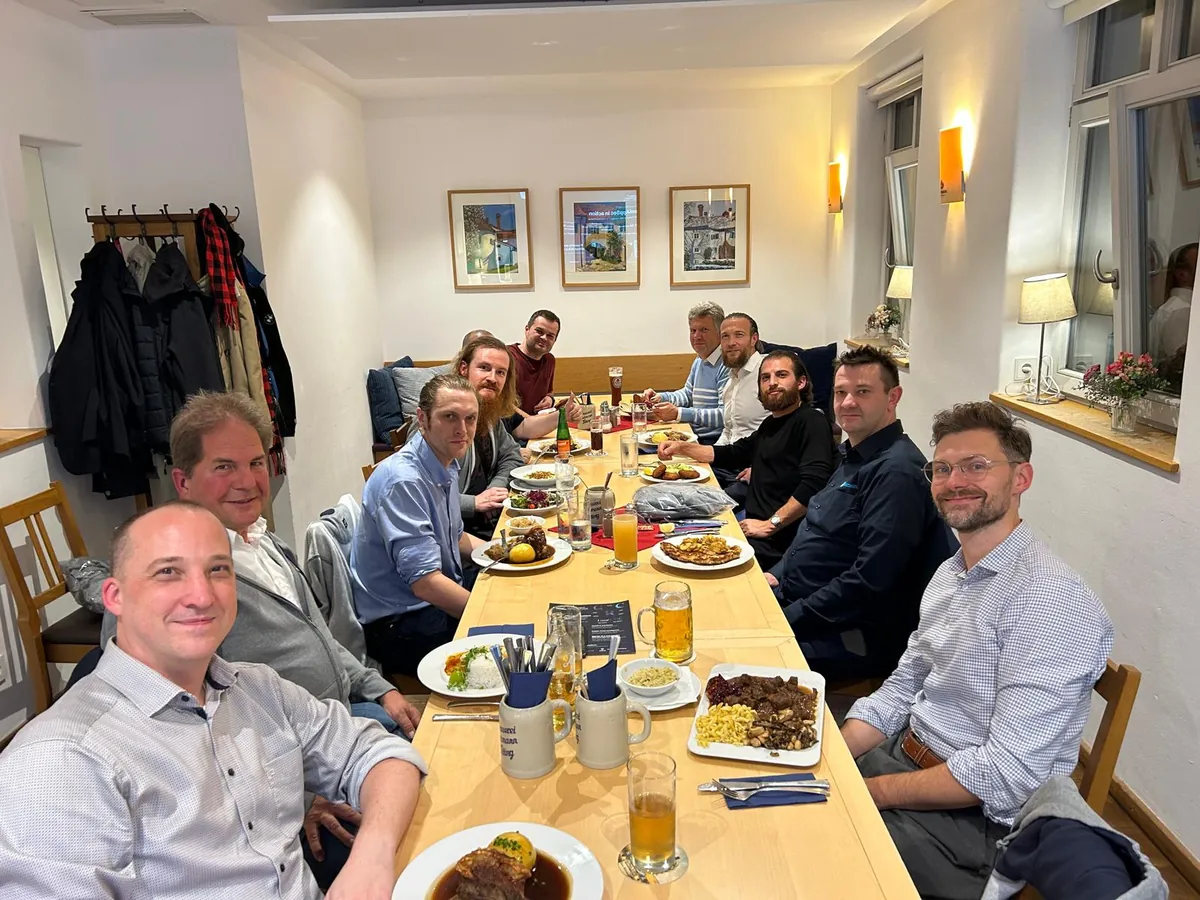
El miércoles por la noche, clientes y socios se reunieron en la cena de VamiSec en el Gutmann am Dutzendteich, en Núremberg. El tema de debate fue «La obligación de notificación del CRA ya está en vigor: lo que viene ahora, del Security by Design a la SBOM y al Product Security Lifecycle». Gracias a todos los invitados por el intercambio abierto.
¿No pudo venir?
Mostramos las demostraciones con gusto también en línea, adaptadas a sus preguntas. Más sobre VamiGRC: https://vamisec.com/es/vamigrc y https://www.vamigrc.com/ · Hasta el 30 de noviembre también puede solicitar nuestra promoción de Halloween, un taller gratuito de 60 minutos sobre análisis de brechas, superficie de ataque, threat modeling o una revisión AppSec: https://vamisec.com/es/news/halloween-special-2026 · Todos los eventos de VamiSec: https://vamisec.com/es/news?category=events
Impresiones de it-sa 2026
¿Tiene preguntas sobre la seguridad TI de su empresa?
Consulta inicial gratuita →