

Conocimiento. Práctica. Orientación.
Portafolio de consultoría, whitepapers, estudios y guías prácticas sobre temas actuales de seguridad y cumplimiento — compacto, fundamentado, listo para usar.
Conocimiento por temática
Nuestro conocimiento se estructura en cinco áreas temáticas. Cada área temática cuenta con una página de conocimiento propia con contenidos en profundidad, páginas complementarias y los whitepapers correspondientes para descargar.
GRC – Gobernanza, riesgo y cumplimiento
ISO 27001, BSI IT-Grundschutz, DORA, NIS2, el CRA y el Reglamento de IA de la UE — gobernanza, gestión de riesgos y cumplimiento auditable.
Ver la temáticaIT Security
Pruebas de penetración, secure coding, threat modeling y SDLC seguro — seguridad técnica en todo el ciclo de vida.
Ver la temáticaAgentic AI Security
Pentesting de LLM e IA agéntica, inyección de prompts, OWASP LLM Top 10 y threat modeling de IA — proteger los sistemas de IA.
Ver la temáticaCloud Security
CSPM y CNAPP (partner: Wiz), arquitectura cloud soberana, BSI C5, ISO 27017 y el EU Cloud & AI Act (CADA) — seguridad cloud, cumplimiento y soberanía en uno.
Ver la temáticaSecure Software & Product Development
Secure Coding, SSDLC y cadena de suministro (SLSA, SBOM), más seguridad de producto por tipo: CRA, IEC 62443, UN R155 e ISO/SAE 21434 para vehículos, MDR para productos sanitarios.
Ver la temáticaActualidad y artículos fijados
Alianzas, hitos y nuevas ofertas — los artículos más importantes del universo VamiSec.
 Extensión de Claude Code manipulada en el marketplace de Cursor: lo que los equipos de desarrollo deben saber sobre la puerta trasera SSHVersiones manipuladas de la extensión de Claude Code en el marketplace de Cursor instalaron puertas traseras SSH en equipos de desarrollo. Explicamos qué hacía el código malicioso, cómo comprobar si está afectado y qué pasos son necesarios ahora.Seguir leyendo →
 Brotli2Shell (CVE-2026-111497): lo que las empresas deben saber ahora sobre Node2Shell y HTTP2ShellVulnerabilidad crítica en el decodificador Brotli de Google: Node.js, .NET, Python, Bun, Envoy, Istio y muchos otros productos están afectados. Explicamos la causa, las versiones corregidas, las vías de ataque y la situación actual, y mostramos lo que las empresas deberían hacer ahora.Seguir leyendo →
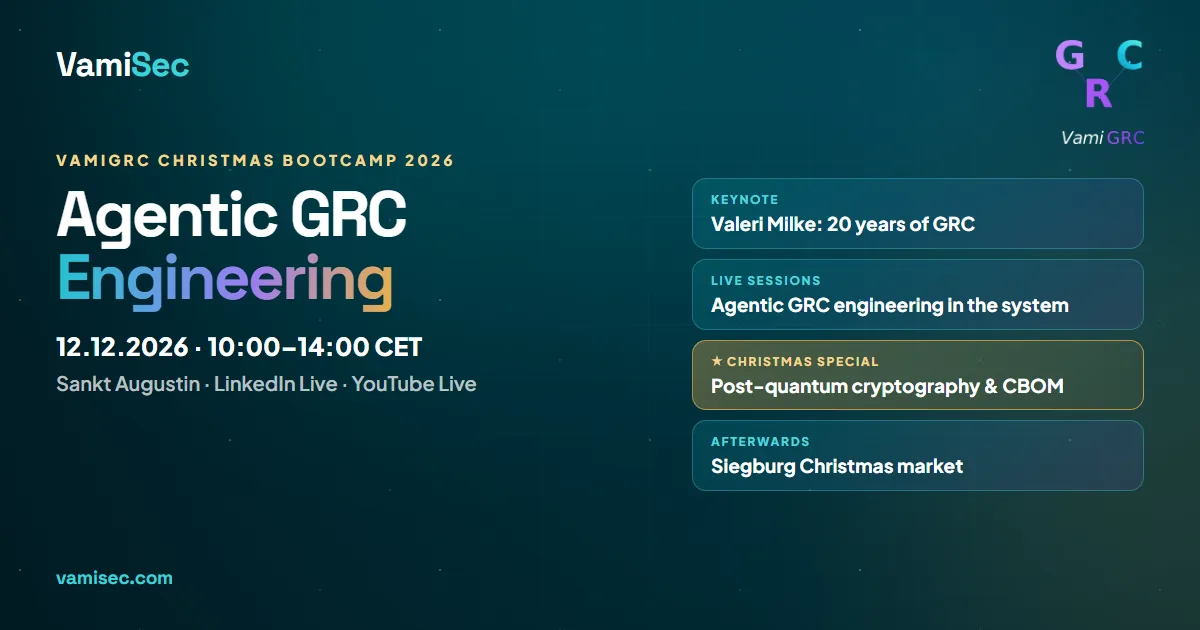 VamiGRC Christmas Bootcamp el 12 de diciembre: GRC Engineering agéntico — presencial y en directoEl sábado 12 de diciembre de 2026, VamiSec invita al VamiGRC Christmas Bootcamp en Sankt Augustin, cerca de Bonn — presencial o en directo en LinkedIn y YouTube. Valeri Milke y socios de VamiSec muestran cómo el GRC Engineering agéntico hace manejables NIS2, el CRA, el AI Act y los riesgos de la cadena de suministro — además, un Christmas Special sobre criptografía poscuántica y CBOM. Participación gratuita.Seguir leyendo →
 Artículo técnico en mt|medizintechnik: mantenimiento de productos sanitarios conectadosEn el número 4.2026 de la revista mt|medizintechnik, Valeri Milke explica por qué la gestión de vulnerabilidades y de parches de los productos sanitarios conectados forma parte de la seguridad del paciente. Nuestra nueva página de conocimiento resume sus tesis y las desarrolla.Seguir leyendo →
 Artículo técnico en mt|medizintechnik: gestión de riesgos de sistemas de IA en centros sanitariosEn el número 2.2026 de la revista mt|medizintechnik, Valeri Milke muestra cómo los centros sanitarios pueden afianzar con gestión de riesgos el uso de sistemas de IA. Nuestra nueva página de conocimiento resume sus tesis, las actualiza y las desarrolla.Seguir leyendo →
 Guía de la BaFin sobre IA: lo que bancos y aseguradoras deberían implantar ya en materia de riesgos TIC bajo DORAEl 18 de diciembre de 2025, la BaFin publicó su guía sobre los riesgos TIC en el uso de la IA. No es vinculante, pero muestra en 38 páginas cómo pueden aplicar las entidades financieras los requisitos de DORA a los sistemas de IA: desde la gobernanza, pasando por las pruebas y los contratos en la nube, hasta la notificación de incidentes. La hemos analizado y hemos publicado una página de conocimiento interactiva y un whitepaper para CISO.Seguir leyendo →
 Directrices de la EBA sobre riesgo de terceros 2026: lo que las entidades financieras deben saber ahora sobre los proveedores no TICEl 18 de septiembre de 2026, la EBA sustituyó sus Directrices sobre externalización de 2019 por EBA/GL/2026/09: todo servicio no TIC recurrente que sostenga una función queda ahora bajo un marco coherente con DORA, con registro, catálogo de cláusulas, reglas de subcontratación y un periodo transitorio de dos años. Hemos analizado el informe final y publicado una página de conocimiento interactiva junto con un whitepaper para CISOs.Seguir leyendo →
 MID-Digitale Sicherheit: 50 % de subvención para pentests, formaciones y protección TI básicaNueva página: el programa del Land NRW subvenciona medidas de seguridad TI con un 50 % (4.000–15.000 €) — del análisis de situación con test de penetración a las formaciones de seguridad y la primera adquisición de hardware y software. Adjudicación por sorteo mensual a través del NRW.BANK — le acompañamos desde la manifestación de interés hasta la justificación.Seguir leyendo →MID-Digitalisierung: 50 % de subvención para desarrollar productos digitalesEl programa del Land NRW subvenciona con un 50 % (4.000–15.000 €) los servicios externos para desarrollar productos digitales comercializables basados en tecnologías clave como la IA — adjudicación por sorteo mensual. VamiSec desarrolla como contratista con security by design y conformidad CRA/AI Act desde el primer sprint.Seguir leyendo →Hasta 15.000 € de subvención: consultoría GRC vía MID-Digitale Prozesse (NRW)El programa del Land NRW «Mittelstand Innovativ & Digital» subvenciona la consultoría externa para digitalizar sus procesos GRC — de los gap análisis de NIS2, CRA, AI Act e ISO 27001 a la hoja de ruta, la selección de herramienta y la implantación de VamiGRC. La subvención puede cubrir hasta el 100 % de la consultoría. Convocatoria 2026: solicitudes del 07.09 al 01.12.2026 a través del NRW.BANK — le acompañamos en todo el proceso.Seguir leyendo →
 VamiSec es miembro de la Wiz Partner Alliance en EMEA — con Technical Foundations y Demo AccreditationVamiSec GmbH es miembro de la Wiz Partner Alliance para la región EMEA — listada en el Wiz Partner Alliance Directory, con Wiz Partner Technical Foundations Badge y Wiz Partner Demo Accreditation.Seguir leyendo →VamiSec y softScheck — la estrategia se encuentra con la profundidad técnicaValeri Milke asume adicionalmente la dirección de softScheck GmbH. VamiSec sigue siendo el hogar estratégico para GRC, conformidad y sistemas de gestión — softScheck complementa con más de 20 años de experticia en seguridad de producto (Threat Modeling, Pentest, SSDLC, Fuzzing).Seguir leyendo →
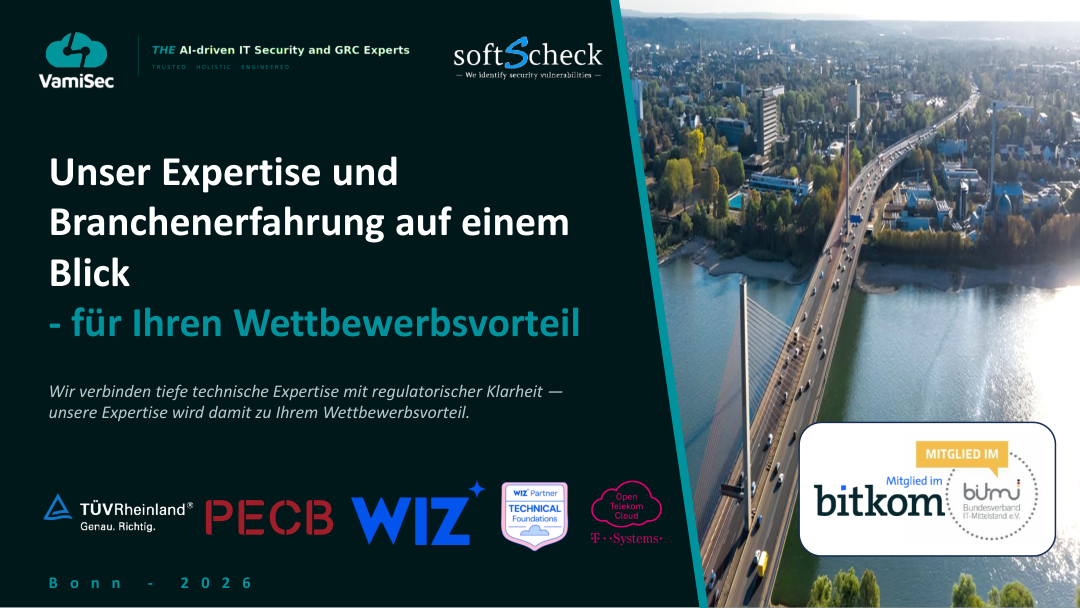
Portafolio de consultoría VamiSec 2026
Trusted · Holistic · Engineered
Nuestro portafolio completo en un solo deck — desde ISO 27001, NIS2, DORA y CRA hasta IT y Cloud Security, gobernanza de IA, Managed Services y el Vami IMS Framework. 27 páginas en formato compacto. Actualmente disponible en alemán.
Todos los whitepapers de un vistazo
Whitepapers prácticos de nuestra labor de consultoría — cada uno con su propia página y formulario de descarga directa, ordenados por nuestros cinco campos de conocimiento.
 GRC – Gobernanza, riesgo y cumplimientoTLPT según DORA: cómo proteger realmente las joyas de la coronaVer página del whitepaper →
 GRC – Gobernanza, riesgo y cumplimientoISO 27001 e IT-Grundschutz unidos — workflow para la prácticaVer página del whitepaper →
 GRC – Gobernanza, riesgo y cumplimientoCRA Reality Check — Zero-Days, cadena de suministro e IAVer página del whitepaper →
 GRC – Gobernanza, riesgo y cumplimientoDORA Reality Check — Riesgo de terceros e IA agénticaVer página del whitepaper →
 GRC – Gobernanza, riesgo y cumplimientoNIS2 Reality Check — Registro, cadena de suministro y responsabilidadVer página del whitepaper →
 GRC – Gobernanza, riesgo y cumplimientoAI Act Reality Check — Plazos de alto riesgo, GPAI e IA agénticaVer página del whitepaper →
 GRC – Gobernanza, riesgo y cumplimientoThird-Party Risk für CISOs: Directrices EBA no TIC 2026Ver página del whitepaper →
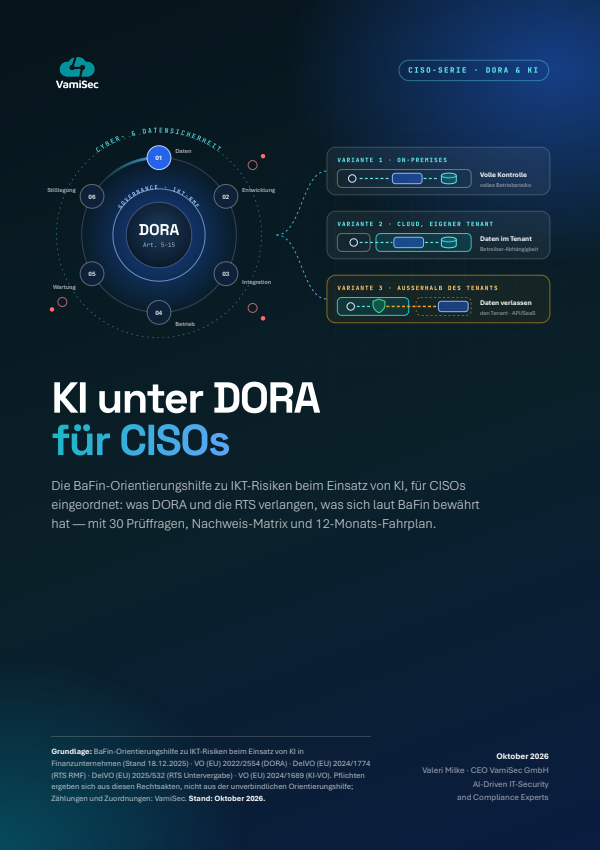 GRC – Gobernanza, riesgo y cumplimientoKI unter DORA für CISOs: guía de la BaFin sobre riesgos TIC (en alemán)Ver página del whitepaper →
 IT SecurityIoT Pentesting para CISOs — proteger de verdad los dispositivos conectadosVer página del whitepaper →
 IT SecurityMagical 2FA Bypass — MFA eficaz para CISOsVer página del whitepaper →
 Agentic AI SecurityAI OWASP LLM PenTesting: cómo proteger realmente sus sistemas de IAVer página del whitepaper →
 Agentic AI SecurityLLM Pentesting y Prompt-Injection: cómo proteger realmente sistemas de IA frente a manipulaciónVer página del whitepaper →
 Agentic AI SecurityEU AI Act — Guía de compliance para empresas (EN)Ver página del whitepaper →
 Agentic AI SecurityThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)Ver página del whitepaper →
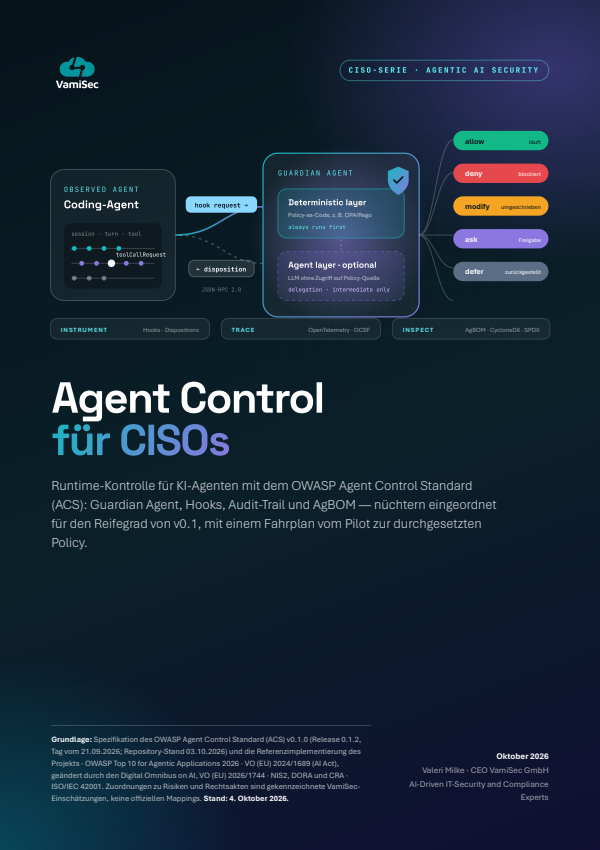 Agentic AI SecurityAgent Control para CISOs: OWASP Agent Control Standard (ACS)Ver página del whitepaper →
 Agentic AI SecurityISO/IEC 27090 para CISOs — proteger los sistemas de IA frente a ataquesVer página del whitepaper →
 Agentic AI SecurityPentests autónomos para CISOs — el CSA Autonomous Pentest Assurance Standard (APAS)Ver página del whitepaper →
 Agentic AI SecuritySecuring an MCP server in practice — Controles de agentes para CISOsVer página del whitepaper →
 Secure Software & Product DevelopmentEU Cyber Resilience Act — Guía práctica para productos digitalesVer página del whitepaper →
 Secure Software & Product DevelopmentCI/CD Pipeline Security: cómo los atacantes se apoderan de su pipeline — y cómo recuperarlaVer página del whitepaper →
 Secure Software & Product DevelopmentOWASP Top 10 CI/CD Security Risks — Guía práctica con crosswalk de cumplimientoVer página del whitepaper →
 Secure Software & Product DevelopmentSecure Coding en la era de la IA: el CWE Top 25 (2025) y Secure-by-DesignVer página del whitepaper →
 Secure Software & Product DevelopmentSeguridad impulsada por IA en el pipeline CI/CDVer página del whitepaper →
 Secure Software & Product DevelopmentAutomotive Threat Matrix — ATT&CK para vehículosVer página del whitepaper →
 Secure Software & Product DevelopmentSlopsquatting & Coding-Agenten für CISOs — proteger la cadena de suministro de software con IAVer página del whitepaper →
¿Desea asesoría individual?
Nuestros expertos le apoyan con gusto en la implementación de los contenidos de nuestros whitepapers en su empresa.
Consulta inicial gratuita →