01
Construcción de ISMS e ISO 27001
Construcción, implementación y certificación de un sistema de gestión de seguridad de la información según ISO 27001.
Detalles →
Nuestra experiencia es su ventaja competitiva
A medida para su empresa.
Asesoría integral y Managed Services en seguridad TI y conformidad para una protección sostenible de su organización.
En un mundo cada vez más interconectado, la seguridad, la confianza y la competencia tecnológica son decisivas para el éxito empresarial sostenible. VamiSec le ayuda a orientar su estrategia de seguridad TI y de la información hacia el futuro — con soluciones a medida, conocimiento sólido y un foco claro en calidad y sostenibilidad.
Ya sea asesoría en seguridad de la información, Managed Services, formaciones de awareness o conformidad de su IA y la integración de los procesos en su sistema de gestión existente — le acompañamos con experiencia técnica y regulatoria y visión estratégica. Le ayudamos a implementar regulaciones centrales como DORA, NIS2, BSIG/KRITIS, AI Act, CRA y RGPD. Nuestro enfoque: evitar silos uniendo requisitos y procesos en un sistema de gestión integrado — y así, en combinación con certificaciones como ISO 27001 o ISO 42001, no solo garantizar la conformidad, sino crear una clara ventaja competitiva para su empresa.
«La seguridad TI y el cumplimiento sin IA son una vulnerabilidad.»
La primera plataforma GRC europea totalmente IA-nativa y agéntica. Seis sistemas de gestión, controles basados en OSCAL, un grafo consultable — y un diálogo que hace el trabajo.
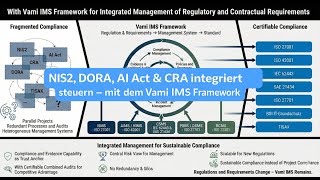
Four interconnected management systems on a single, shared structure. Instead of running siloed programs, the Vami IMS Framework unifies the core ISO standards so that obligations from NIS2, DORA, the EU AI Act, the CRA and the GDPR are met consistently, audit-ready and at scale.
Information Security Management System – the load-bearing foundation for every other discipline.
Artificial Intelligence Management System – responsible, regulation-aligned use of AI across the organisation.
Privacy Information Management System – GDPR-aligned data protection, demonstrable and auditable.
Business Continuity Management System – resilience, recovery and crisis-readiness for the entire business.
VamiSec es su partner germanohablante WIZ Reseller, Implementation y MSSP para la plataforma cloud security líder mundial. Combinamos WIZ con nuestro enfoque GRC IA-nativo — desde la licencia hasta el servicio gestionado 24/7 con retainer de Incident Response.
VamiSec es PECB Training Partner acreditado. Impartimos más de 300 certificaciones reconocidas internacionalmente — de ISO 27001 a NIS 2 y el EU AI Act, impartidas por Lead Auditors en activo que viven estos estándares a diario en proyectos de cliente.
VamiSec is an authorized KnowBe4 partner for Germany, Austria and Switzerland. Security awareness training, phishing simulations and human risk management — from licensing to a fully managed awareness program, linked to your ISMS.
 Partenariado de formación Offensive Security
Como partner autorizado de OffSec, llevamos formaciones y certificaciones oficiales — enriquecidas con la experiencia práctica de nuestros propios expertos — a su empresa. Desde el laboratorio técnico práctico hasta la concienciación de seguridad para el C-level.
Años de experiencia en proyectos en distintos sectores
Ya sea un grupo internacional, una pyme en la UE o una entidad pública en Alemania — conocemos los requisitos sectoriales en seguridad TI, conformidad y resiliencia. Nuestra experiencia en numerosos proyectos en áreas altamente reguladas nos convierte en un socio sólido para temas exigentes de seguridad y conformidad.
Apoyamos a empresas de los siguientes sectores
DORA, PCI-DSS y conformidad regulatoria
Protección KRITIS según BSI-Grundschutz y NIS2
Conformidad GxP y seguridad OT en producción
KRITIS, datos digitales de pacientes y dispositivos médicos
ISO 21434, UNECE y seguridad de vehículos conectados
Seguridad OT/ICS e Industria 4.0
Secure SDLC, penetration testing y product security
DORA, PSD2 y seguridad blockchain
Protección de datos y sistemas de pago seguros
Seguridad Smart Building y protección de datos
Administraciones, municipios y entidades estatales
Requisitos de alta seguridad y sistemas críticos
Desde ISO 27001 hasta DORA — le acompañamos por todos los requisitos regulatorios relevantes con experiencia real en lugar de conformidad de checkbox.
Construcción, implementación y certificación de un sistema de gestión de seguridad de la información según ISO 27001.
Detalles →Análisis de gaps, planificación de medidas e implementación acompañada de los requisitos NIS2 para su empresa.
Detalles →Preparación para el Cyber Resilience Act y el EU AI Act — desde el análisis de riesgos hasta la documentación.
Detalles →Revisión independiente de sus medidas de seguridad por auditores experimentados — interna o como certificación externa.
Detalles →Implementación de los requisitos del Digital Operational Resilience Act para entidades financieras y sus proveedores TIC.
Detalles →CISO experimentado bajo demanda — liderazgo estratégico de seguridad sin un puesto a tiempo completo, para pymes y grandes empresas.
Detalles →Los ciberataques son cada vez más dirigidos, complejos y rápidos — le ayudamos a ir un paso por delante.
Simulación de ataques dirigidos para identificar vulnerabilidades técnicas en aplicaciones, redes y sistemas.
Detalles →Integración de los requisitos de seguridad en su proceso de desarrollo — desde el code review hasta la pipeline de despliegue segura.
Detalles →Análisis de amenazas potenciales y caminos de ataque para desarrollar medidas de protección eficaces — ya en la fase de diseño.
Detalles →Coordinación y gestión de procesos de Responsible Disclosure con hackers éticos — controlados y conformes a la ley.
Detalles →Implementación de sistemas de detección para identificar a tiempo actividades sospechosas e intentos de ataque.
[ Detalles → ]Tecnologías de engaño para desviar y analizar de forma dirigida a los atacantes dentro de su panorama TI.
[ Detalles → ]Ayuda inmediata ante incidentes de seguridad — desde el análisis técnico hasta la investigación forense.
[ Detalles → ]Planificación y ejecución de simulaciones de crisis realistas para reforzar la capacidad de reacción organizativa.
[ Detalles → ]Revisión sistemática de sus sistemas TI, procesos e infraestructuras frente a fallos de seguridad e incumplimientos.
Detalles →Aseguramiento de entornos y servicios cloud teniendo en cuenta la responsabilidad compartida y los requisitos regulatorios.
Detalles →Análisis de seguridad y evaluaciones de riesgo en el marco de adquisiciones empresariales y decisiones de inversión.
Detalles →From LLM applications to agentic AI: we attack-test your AI systems against OWASP standards and model threats systematically with MAESTRO — including compliance alignment with the EU AI Act and NIS2.
Attack simulations for secure and AI Act-compliant AI systems — prompt injection, data exfiltration and agentic exploits. Real-world AI pentests per OWASP standards plus compliance for AI Act & NIS2.
Classical threat modeling methods were built for deterministic software — agentic AI demands more. We apply MAESTRO and OWASP Agentic Threats layer by layer to your architecture: from foundation model to ecosystem.
Software Made in Germany — alojamiento en Alemania.
GRC para empresas y productos · NIS2 · CRA · DORA · AI Act
VamiGRC es un sistema de gestión integrado agéntico para fabricantes y operadores: NIS2 para la empresa y CRA para sus productos, en un solo sistema. Sobre un mismo grafo GRC, ISMS, PIMS, AIMS, CSMS y BCMS utilizan los mismos activos, proveedores, riesgos y evidencias; los riesgos y las medidas se valoran en euros. Los agentes de IA se encargan de las tareas rutinarias según sus reglas de aprobación.
DevSecOps · SBOM y cadena de suministro · obligaciones de notificación del CRA · OWASP
VamiAppSec es la plataforma asistida por LLM de VamiSec para el Secure SDLC y el cumplimiento en seguridad de producto: siete tipos de escaneo, entre ellos DAST con VamiDAST totalmente integrado, se ejecutan en su CI/CD actual. Todos los hallazgos se mapean a OWASP y su seguimiento se realiza en DefectDojo o en su sistema de tickets; cada SBOM entregada se vigila frente a vulnerabilidades explotadas activamente, y por cada release se generan evidencias para marcos normativos como CRA, MDR, IEC 62443 o ISO/SAE 21434.
Threat Modeling · STRIDE · MAESTRO para IA agéntica · MITRE ATT&CK y ATLAS
VamiThreat es la plataforma de Threat Modeling asistida por IA de VamiSec: a partir de descripciones de arquitectura, documentos y diagramas se genera un diagrama de flujo de datos editable con límites de confianza, sobre el que VamiThreat modela las amenazas según STRIDE y, para sistemas de IA agéntica, según MAESTRO. Para cada amenaza, VamiThreat proporciona la ruta de ataque, el riesgo y la medida: la IA enriquece y propone.
Seguridad ofensiva · pentests de aplicaciones web, API, hosts y redes · aplicaciones de IA
VamiRedteam es la plataforma agéntica de pruebas de penetración de VamiSec: tres agentes de IA especializados (Recon, Smart Crawler y Pentester) prueban aplicaciones web, API, hosts y redes exclusivamente dentro del alcance autorizado. Cada acción se verifica antes de ejecutarse y queda registrada, los nuevos objetivos descubiertos solo se prueban tras su aprobación y cada hallazgo incluye evidencia, reproducción y prueba.
Data Loss Prevention para GenAI · extensión de navegador para Chrome y Edge
VamiGuard es una extensión de navegador gratuita para Chrome y Microsoft Edge. En los prompts dirigidos a ChatGPT, Claude, Microsoft Copilot, Gemini, Grok y DeepSeek, detecta en local datos personales como direcciones de correo electrónico y números de teléfono y de tarjeta de crédito, así como claves de API, tokens y contraseñas etiquetadas, y, tras su confirmación, los sustituye por marcadores antes del envío. Las respuestas con marcadores pueden mostrarse en local en la misma pestaña con los valores originales.
Pruebas dinámicas de seguridad de aplicaciones · de forma independiente o en VamiAppSec
VamiDAST prueba aplicaciones web y API en ejecución desde fuera, tal como las ve un atacante, y respalda cada hallazgo con el payload y la evidencia de la respuesta. Un motor determinista controla cada escaneo; en el flujo del escaneo, un LLM solo asesora en exactamente tres puntos acotados.
Asset Discovery · cloud, código y RR. HH. · verificación del cumplimiento · actualmente sin función de IA
Vamiset inventaría los activos de cuentas cloud (AWS, Azure, GCP), repositorios de código (GitHub, GitLab) y del sistema de RR. HH. BambooHR exclusivamente con permisos de lectura, escanea la superficie de ataque externa y evalúa los activos inventariados, de forma puntual o según una planificación, frente a controles de ISO 27001, SOC 2, RGPD, NIS2, PCI DSS y HIPAA, así como frente a los CIS Benchmarks.
Reverse engineering · análisis de malware · apps Android y programas para Windows y Linux
VamiReverse es la plataforma multiagente asistida por IA de VamiSec para reverse engineering y análisis de malware: del binario a la ruta de ataque en una sola sesión. Los agentes especializados se apoyan en herramientas que operamos nosotros mismos, como Ghidra, ILSpy y jadx, clasifican el comportamiento y entregan reglas de detección y un informe de análisis; la IA propone y sus analistas revisan.
Concienciación · formación · e-learning
VamiAcademy es el e-learning asistido por IA de la oferta formativa de VamiSec: itinerarios de aprendizaje sobre seguridad TI y cumplimiento adaptados al rol y a los conocimientos previos, desde la dirección y las áreas de negocio hasta TI y desarrollo.
Nuestras soluciones de IA se desarrollan al 100 % en Alemania. Las variantes SaaS funcionan exclusivamente en T Cloud Public (antes Open Telekom Cloud), en centros de datos alemanes.
Todos los productos cumplen los requisitos del RGPD, del EU AI Act y de los estándares de seguridad relevantes — apto para auditoría y verificable.
Temas complejos explicados de forma comprensible — compactos, prácticos y aplicables de inmediato
Nuestros whitepapers le ofrecen conocimiento experto fundado, análisis actuales y recomendaciones concretas en torno a IT-Security, seguridad de la información, conformidad e inteligencia artificial.
Seguros. Trazables. Certificables.
En un mundo cada vez más regulado e interconectado, los estándares consolidados de seguridad y protección de datos son imprescindibles. Le ayudamos a no solo cumplir las normas y los requisitos regulatorios relevantes — sino a integrarlos estratégicamente en su organización.
Nuestra experiencia abarca, entre otros
 GDPRDORAEU AI ActCRA
 HIPAA
 TISAX
 BSI
 ISA
Combinamos conocimiento regulatorio con capacidad de implementación técnica — para estructuras de seguridad trazables, auditables y orientadas al futuro en su empresa.
Haga clic en el botón de abajo para conocer más sobre nuestro trabajo con estándares de seguridad y conformidad.
"Trabajar con Valeri Milke es excelente. No solo destaca su trato amable, tranquilo y reflexivo. También su enorme competencia técnica y profesional lo convierte en un gran socio de negocio."
Webinars, tutoriales y conocimiento experto en torno a la seguridad TI y la conformidad.
Lo que hay de nuevo en VamiSec — desarrollos estratégicos, certificaciones y anuncios importantes.
Gap análisis de NIS2, CRA, AI Act e ISO 27001, hoja de ruta e implantación de VamiGRC — subvencionables como consultoría externa vía NRW.BANK. La subvención puede cubrir hasta el 100 % de la consultoría. Convocatoria: 07.09–01.12.2026.
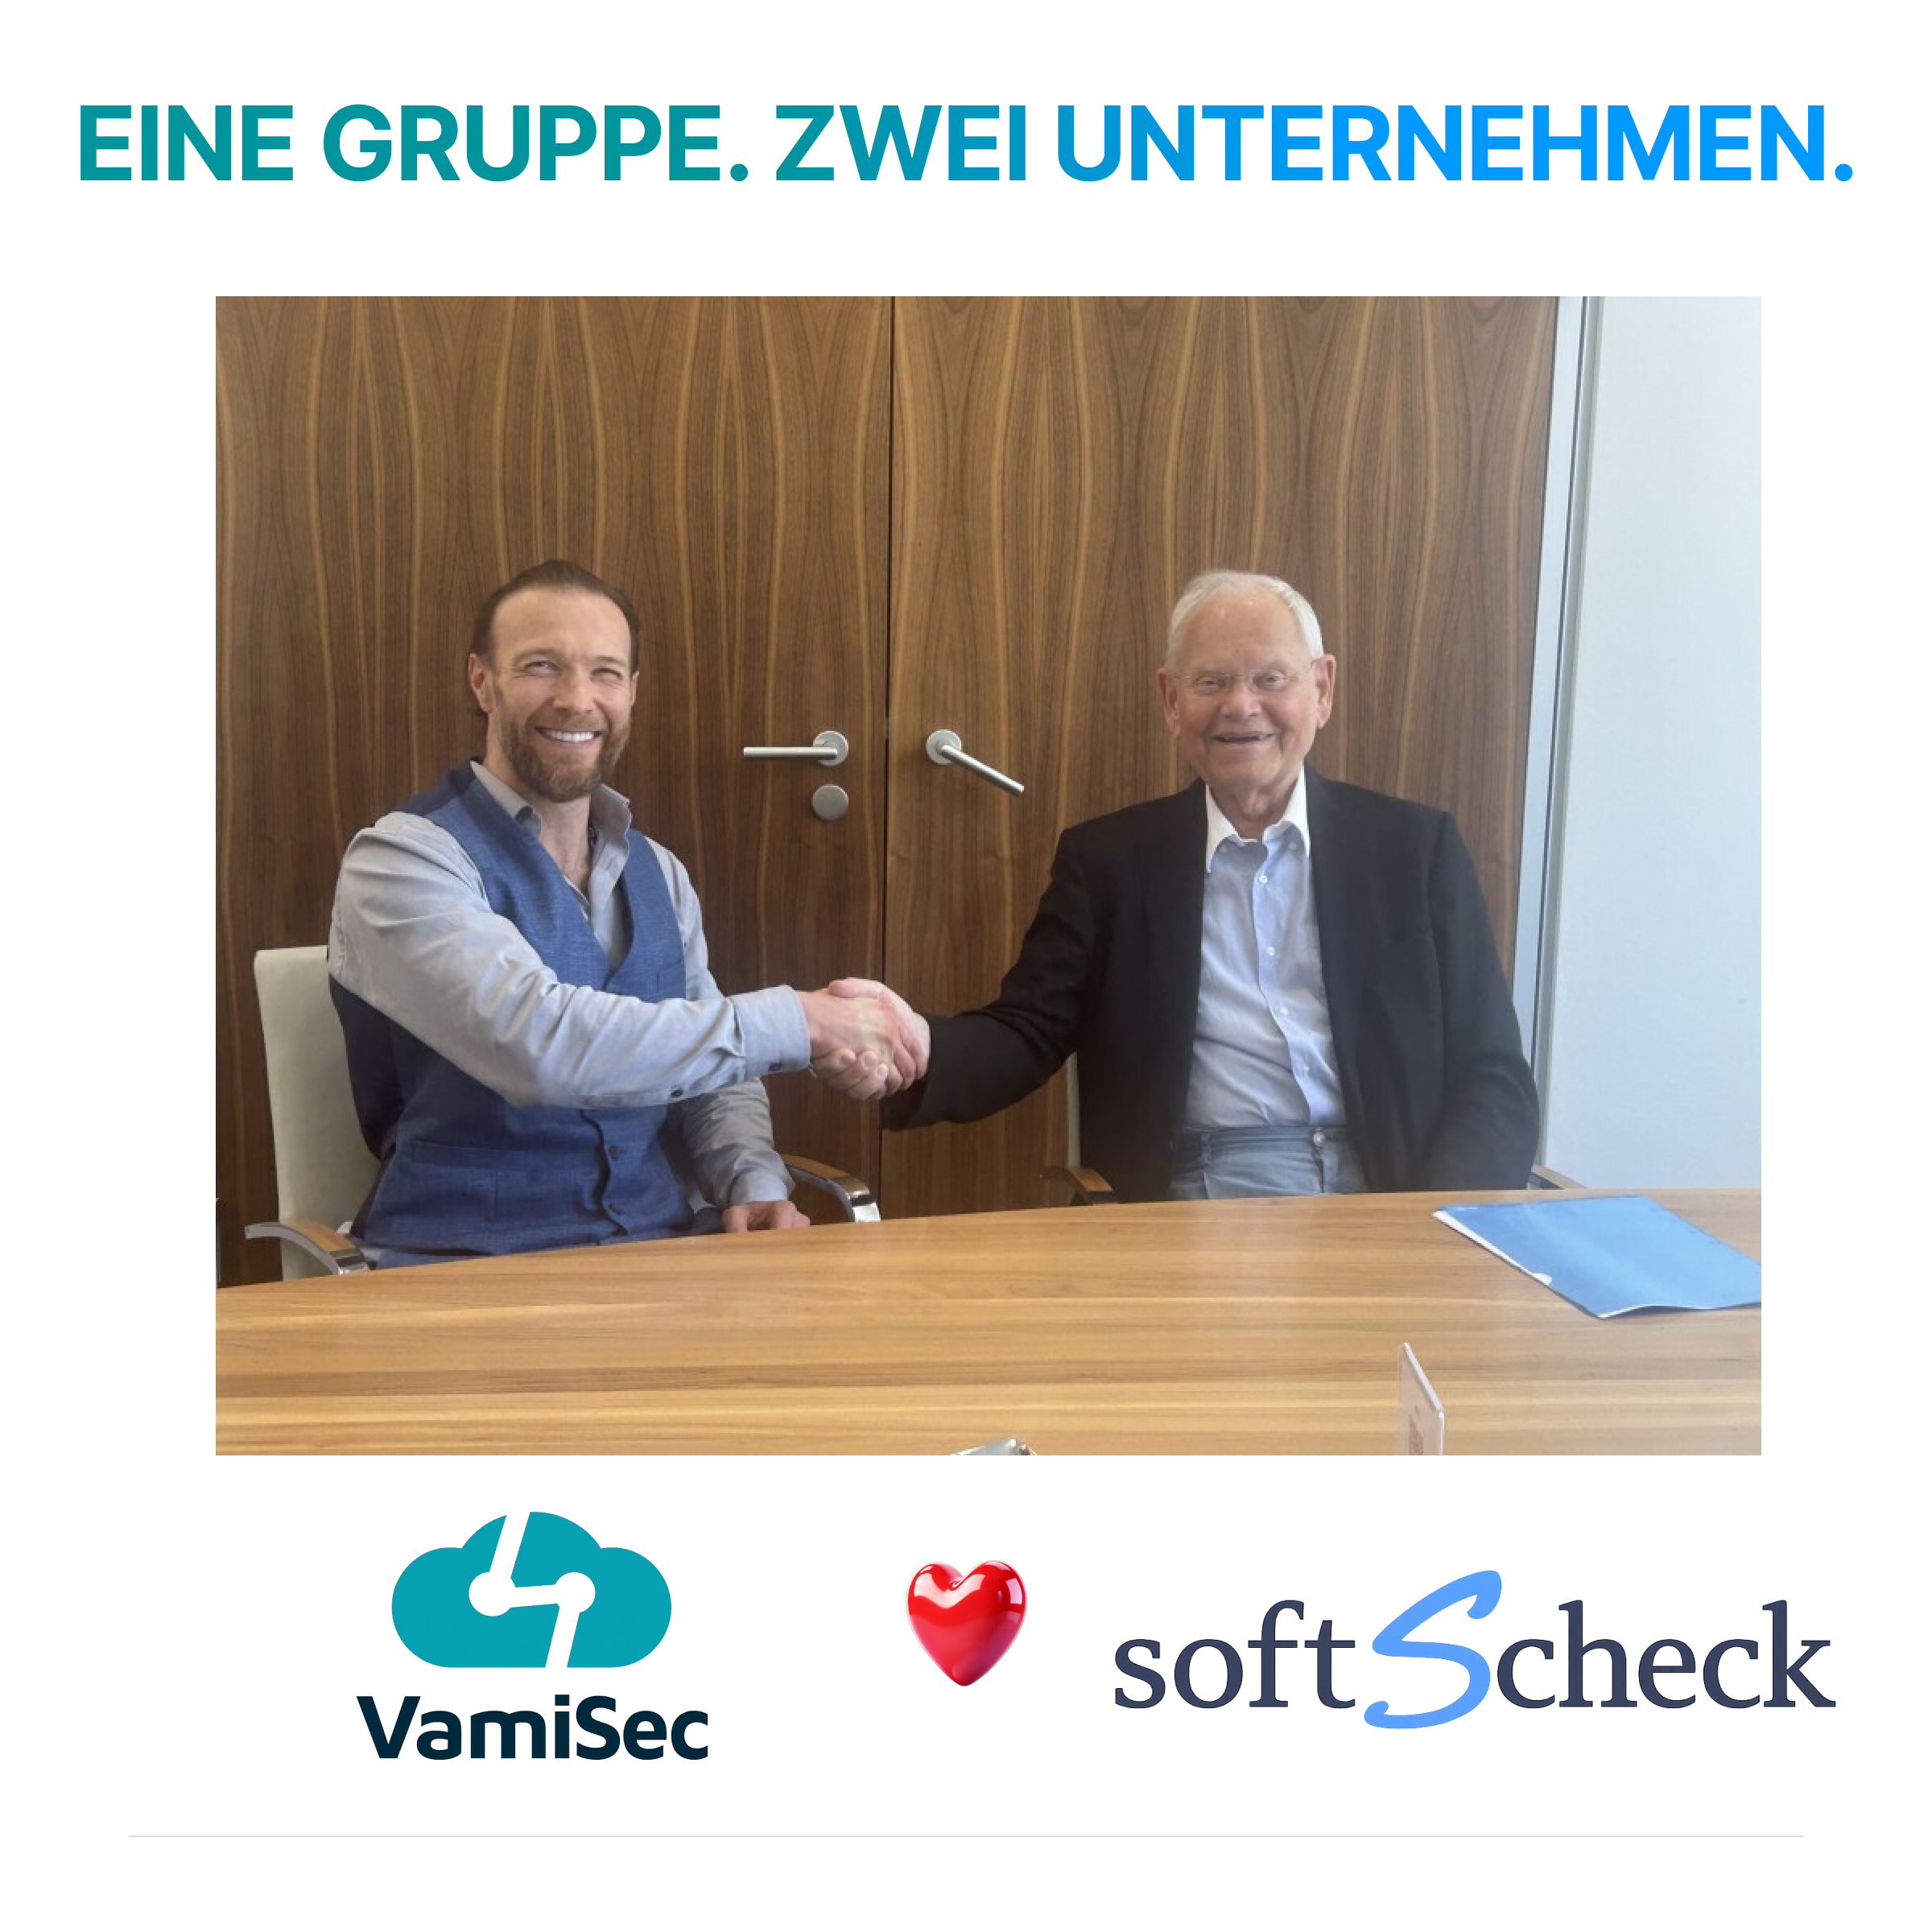
Un paso estratégico que nos alegra mucho: Valeri Milke, fundador y director general de VamiSec, asume adicionalmente la dirección general de softScheck GmbH — la empresa en la que comenzó su carrera en IT-Security tras los estudios.
VamiSec sigue siendo nuestro hogar estratégico para Governance, Risk & Compliance. Sistemas de gestión integrados sobre la base del Vami IMS Framework, implementación regulatoria de NIS2, DORA, EU AI Act, CRA, MDR y del mundo ISO — eso no cambia.
Lo que cambia es la amplitud que cubrimos en el ecosistema.
En la era CRA, MDR e IEC 62443 los fabricantes no necesitan dos consultoras — sino un socio que domine ambos mundos. Valeri sigue, por supuesto, siendo CEO de VamiSec; equipo, proyectos y orientación estratégica permanecen invariables.

31 de octubre de 2026
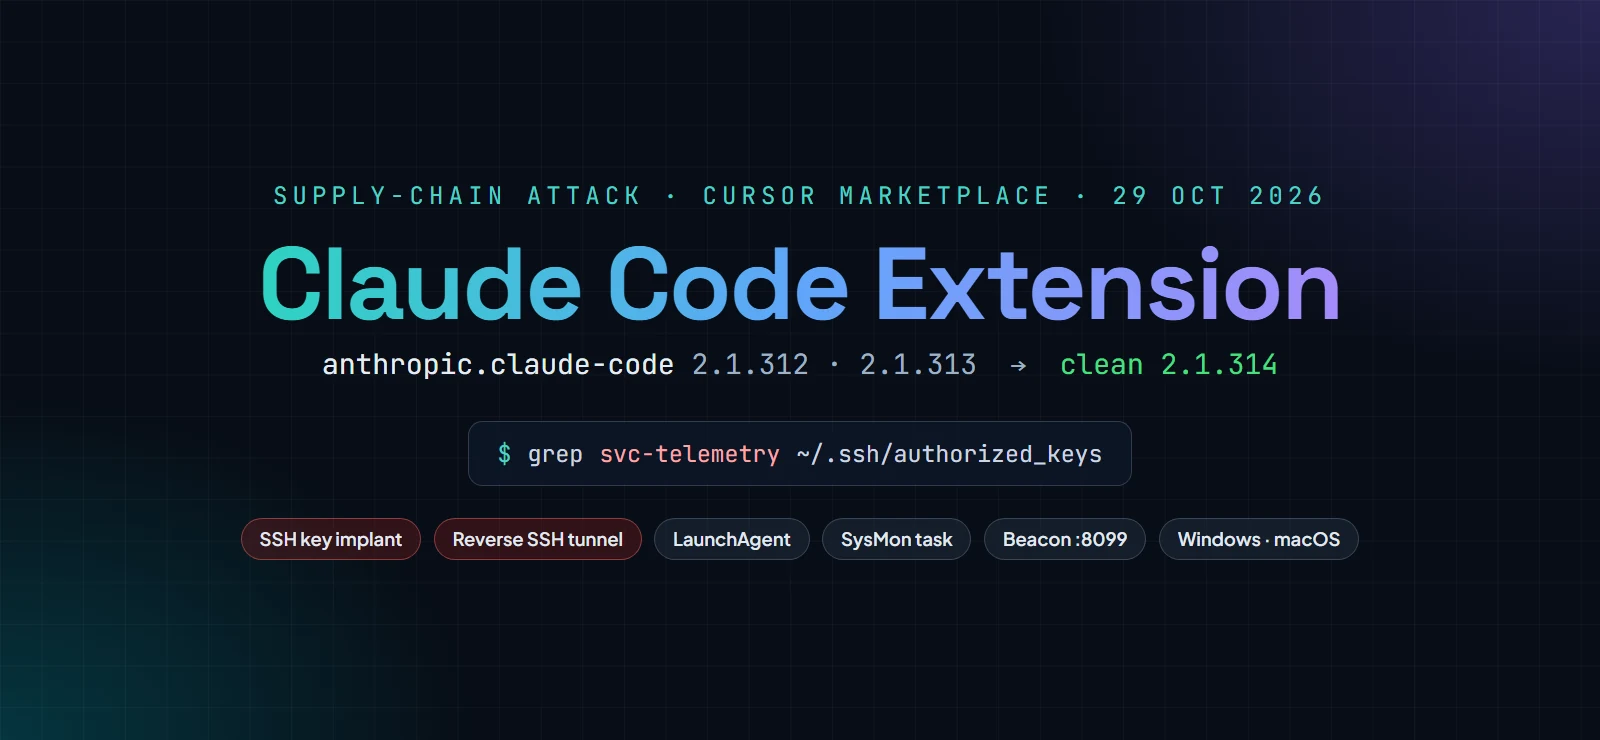
Versiones manipuladas de la extensión de Claude Code en el marketplace de Cursor instalaron puertas traseras SSH en equipos de desarrollo. Explicamos qué hacía el código malicioso, cómo comprobar si está afectado y qué pasos son necesarios ahora.
LEER MÁS » →
31 de octubre de 2026
Nuestra ponencia «Securing Agentic AI: Threat Modeling & Agentic AI Red Teaming in Practice» ha sido aceptada para la CyberWiseCon Europe 2027. Valeri Milke hablará en Riga en mayo de 2027, con un camino repetible desde el límite de confianza hasta la evidencia de que los controles funcionan.
LEER MÁS » →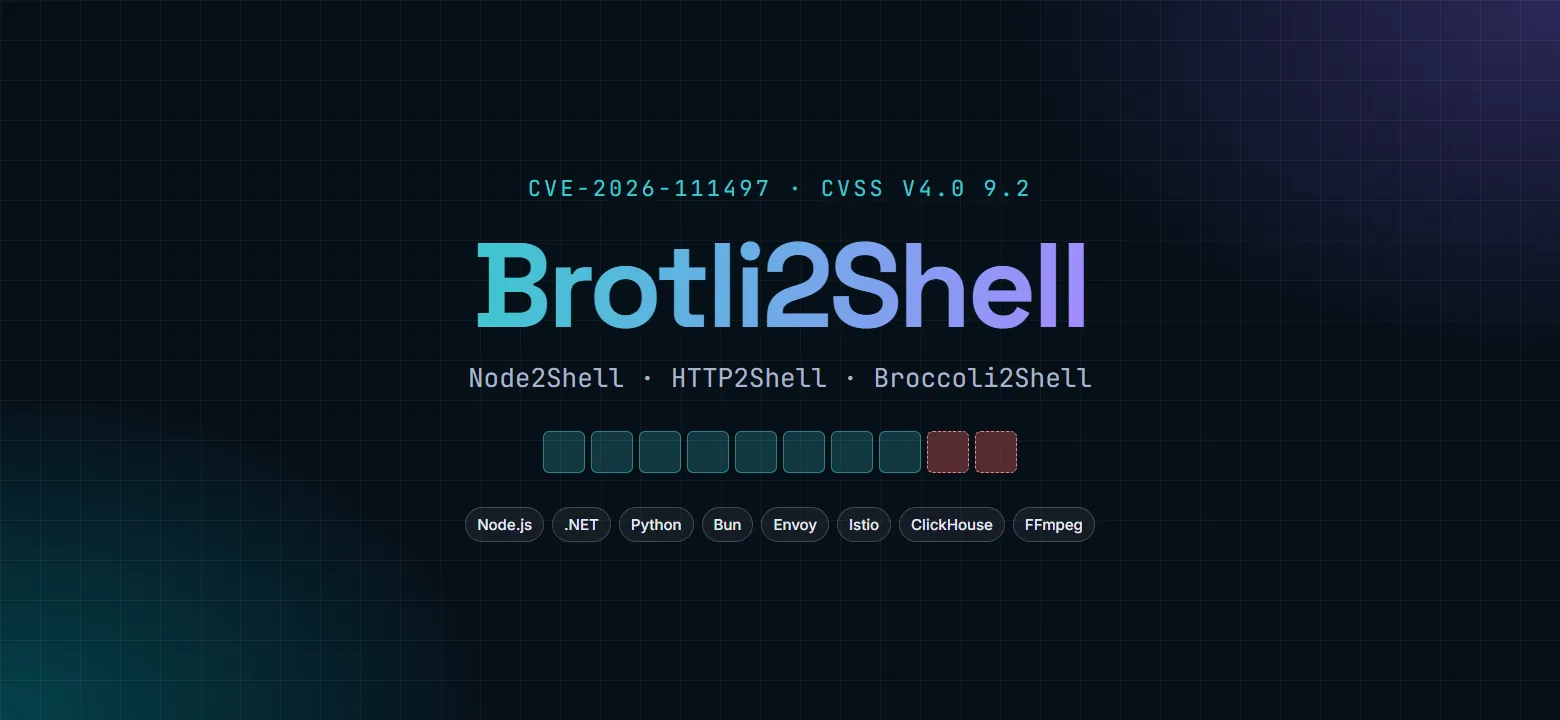
27 de octubre de 2026
Vulnerabilidad crítica en el decodificador Brotli de Google: Node.js, .NET, Python, Bun, Envoy, Istio y muchos otros productos están afectados. Explicamos la causa, las versiones corregidas, las vías de ataque y la situación actual, y mostramos lo que las empresas deberían hacer ahora.
LEER MÁS » →
19 de octubre de 2026
En el número 4.2026 de la revista mt|medizintechnik, Valeri Milke explica por qué la gestión de vulnerabilidades y de parches de los productos sanitarios conectados forma parte de la seguridad del paciente. Nuestra nueva página de conocimiento resume sus tesis y las desarrolla.
LEER MÁS » →
19 de octubre de 2026
En el número 2.2026 de la revista mt|medizintechnik, Valeri Milke muestra cómo los centros sanitarios pueden afianzar con gestión de riesgos el uso de sistemas de IA. Nuestra nueva página de conocimiento resume sus tesis, las actualiza y las desarrolla.
LEER MÁS » →
18 de octubre de 2026
14 de noviembre, Sarit Expo Centre, Nairobi: nuestra sesión «Securing Agentic AI» ha sido aceptada en el DevFest Nairobi 2026. Valeri Milke muestra cómo los equipos de desarrollo pueden modelar los permisos, las herramientas y las fronteras de confianza de los agentes de IA, ponerlos a prueba mediante red teaming y demostrar que sus controles funcionan.
LEER MÁS » →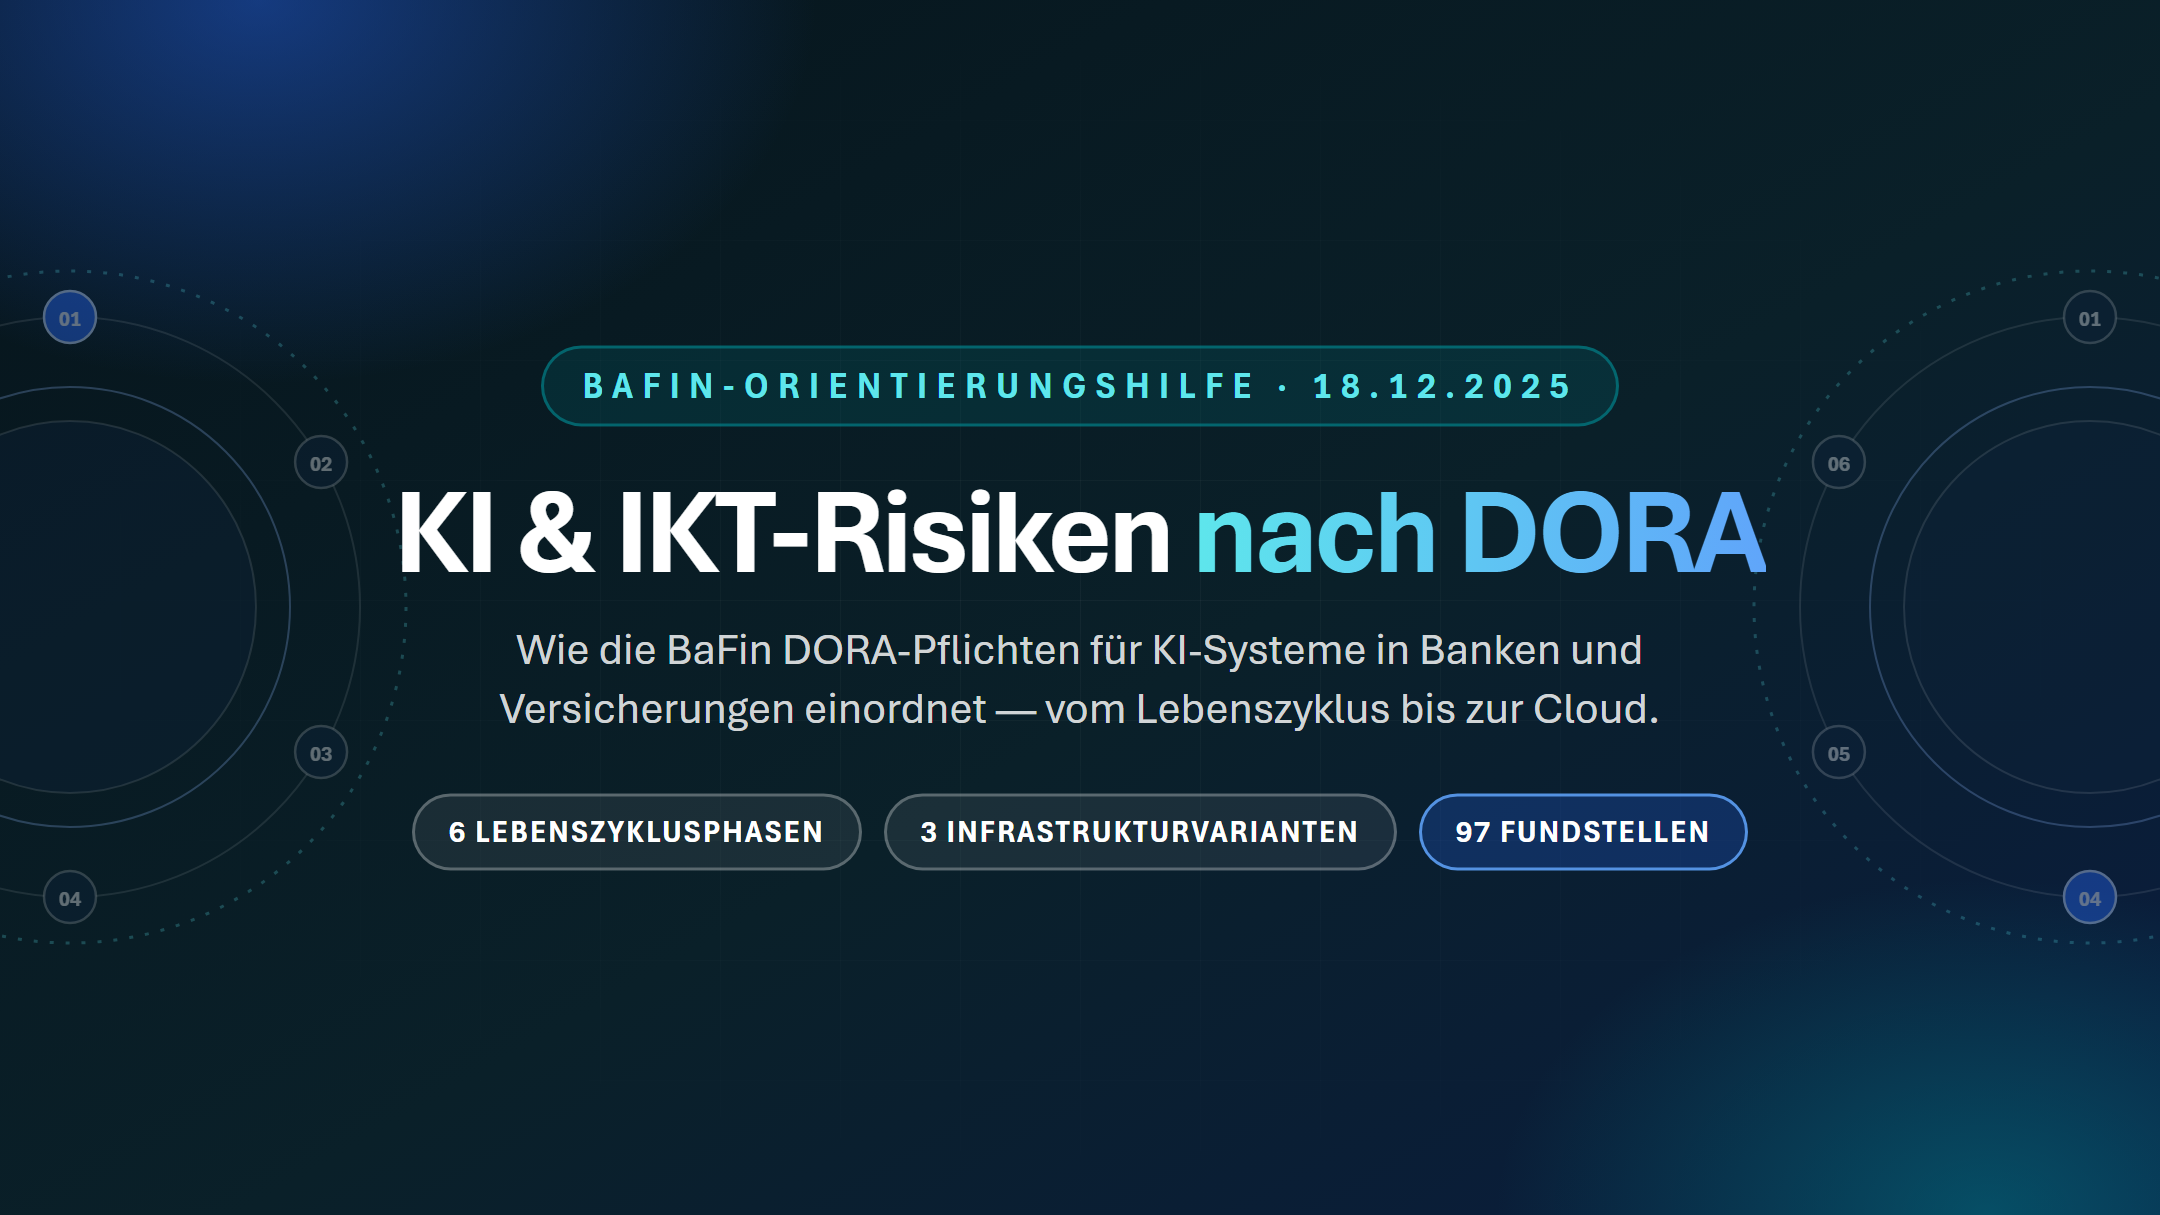
6 de octubre de 2026
El 18 de diciembre de 2025, la BaFin publicó su guía sobre los riesgos TIC en el uso de la IA. No es vinculante, pero muestra en 38 páginas cómo pueden aplicar las entidades financieras los requisitos de DORA a los sistemas de IA: desde la gobernanza, pasando por las pruebas y los contratos en la nube, hasta la notificación de incidentes. La hemos analizado y hemos publicado una página de conocimiento interactiva y un whitepaper para CISO.
LEER MÁS » →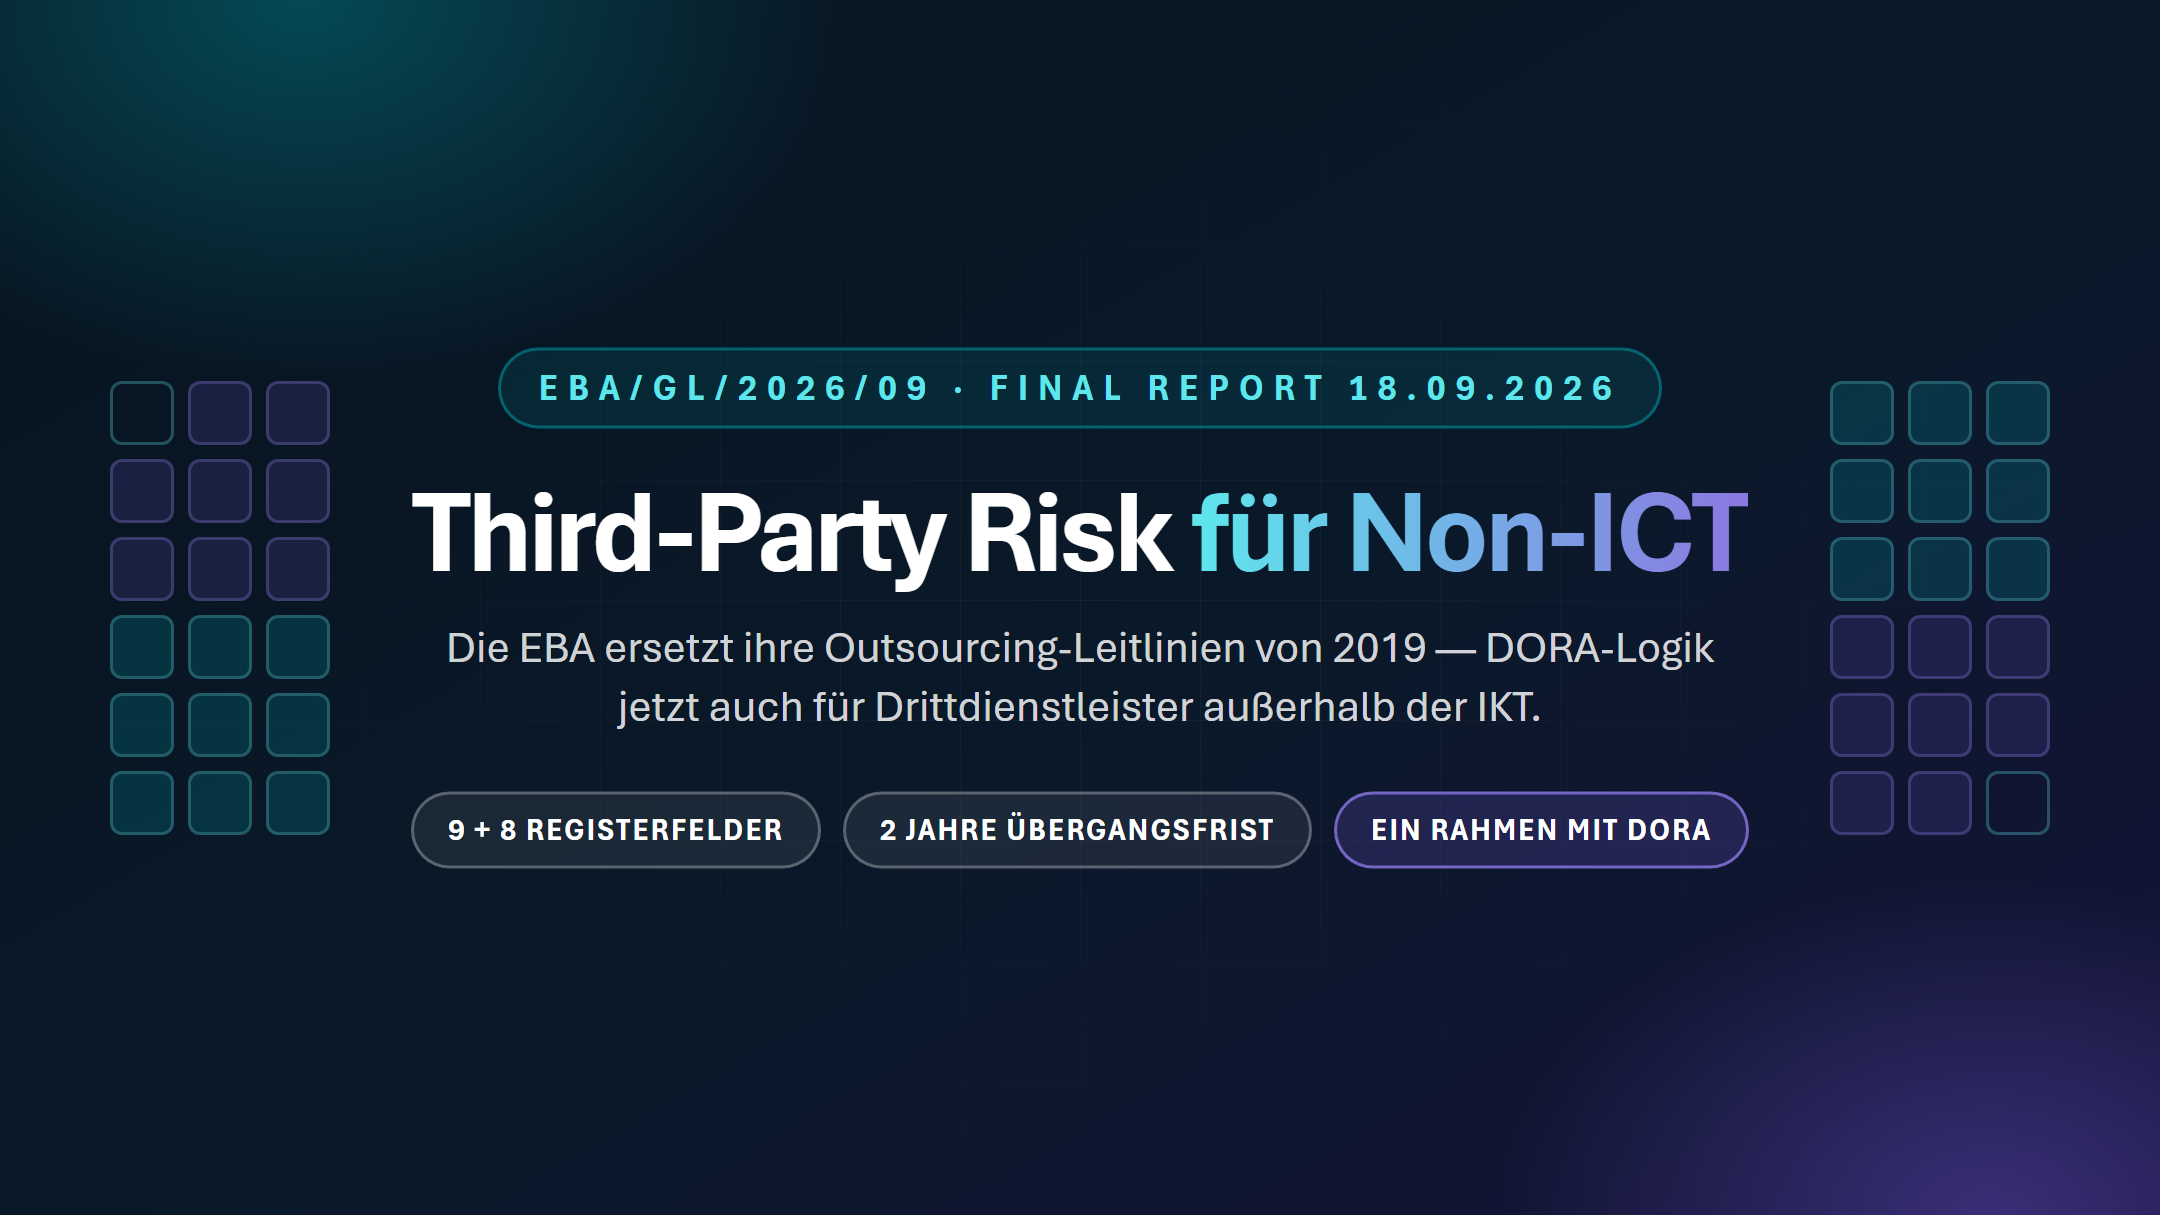
24 de septiembre de 2026
El 18 de septiembre de 2026, la EBA sustituyó sus Directrices sobre externalización de 2019 por EBA/GL/2026/09: todo servicio no TIC recurrente que sostenga una función queda ahora bajo un marco coherente con DORA, con registro, catálogo de cláusulas, reglas de subcontratación y un periodo transitorio de dos años. Hemos analizado el informe final y publicado una página de conocimiento interactiva junto con un whitepaper para CISOs.
LEER MÁS » →
22 de septiembre de 2026
30 de septiembre, Global Cyber Summit, Olympia London: Valeri Milke muestra cómo modelar los riesgos de la IA agéntica con MAESTRO, probarlos mediante AI red teaming y traducirlos en controles corporativos sólidos. Dos jornadas de feria, registro gratuito — y nuestro talk a las 15:15.
LEER MÁS » →
13 de septiembre de 2026
15–16 de septiembre, Kultuurikatel Tallin: ENISA, la Comisión Europea, D-Trust y TÜV NORD Cert reúnen a la comunidad europea de la confianza — eIDAS 2.0, EUDI Wallet, European Business Wallet, interfaces con el CRA y poscuántica. Estamos allí y traducimos lo que significa para su cumplimiento.
LEER MÁS » →
11 de julio de 2026
VamiSec GmbH es partner y reseller autorizado de KnowBe4 y lleva la mayor plataforma mundial de security awareness training y simulaciones de phishing a la región DACH — desde la licencia hasta un programa de concienciación totalmente gestionado...
LEER MÁS » →
26 de junio de 2026
VamiSec GmbH es partner OffSec autorizado y lleva formaciones de Offensive Security oficiales, live-labs y certificaciones — desde OSCP y OSEP hasta OSWE — con acompañamiento en alemán a empresas de Alemania, Austria y Suiza.
LEER MÁS » →
1 de mayo de 2026
VamiSec GmbH es socio oficial de la Wiz Partner Alliance para la región EMEA — listada en el Wiz Partner Alliance Directory, con Wiz Partner Technical Foundations Badge y Wiz Partner Demo Accreditation.
LEER MÁS » →
30 de junio de 2026
VamiSec GmbH es PECB Training Partner acreditado y ofrece más de 300 certificaciones reconocidas internacionalmente — desde ISO 27001 y NIS 2 hasta el EU AI Act — impartidas por Lead Auditors en activo que viven estos estándares cada día en proyectos de clientes.
LEER MÁS » →Contáctenos para una asesoría individual y una solución de seguridad ajustada a sus necesidades.
Valeri Milke, CEO de VamiSec
«Solo cuando todos los instrumentos están bien afinados entre sí, su organización es realmente segura y conforme.»
Contáctenos para una asesoría inicial gratuita. Nuestro equipo de expertos certificados en seguridad estará encantado de atenderle.