

Área de investigación · Regulación
Regulatory Intelligence: de la fuente primaria al control auditable
NIS2, DORA, el Cyber Resilience Act y el EU AI Act se solapan en la gestión de riesgos, la cadena de suministro y las notificaciones, y algunos plazos se desplazan. Vami Research lee las fuentes primarias, separa obligación, directriz y borrador, sigue los plazos y traduce los requisitos en controles y evidencias. De ahí surge la base de Agentic GRC Engineering.
- NIS2
- DORA
- Cyber Resilience Act
- EU AI Act
- BaFin: IA y TIC
- EBA Third-Party Risk
- KRITIS
- Deep Dives
- 8
- Whitepapers
- 7
- Soluciones
- 2
Una regulación densa exige un encuadre claro
El derecho de la UE y su transposición alemana se suceden a un ritmo intenso: DORA es aplicable desde el 17 de enero de 2025, la ley de transposición de NIS2 está en vigor desde el 6 de diciembre de 2025 y el KRITIS-Dachgesetz (ley marco KRITIS), desde el 17 de marzo de 2026. Desde el 2 de agosto de 2026 rigen las obligaciones de transparencia del AI Act y, desde el 11 de septiembre de 2026, las obligaciones de notificación del Cyber Resilience Act. A ello se suman directrices y guías de las autoridades de supervisión, por ejemplo de la EBA sobre el riesgo de terceros y de la BaFin sobre la IA.
En la práctica, lo decisivo es el estado. La guía de la BaFin sobre la IA es expresamente no vinculante; para el nuevo reglamento KRITIS existe desde el 26 de mayo de 2026 un anteproyecto ministerial sin fuerza jurídica, y la fecha de aplicación de las Directrices de la EBA no quedará fijada hasta la publicación de las traducciones. Quien mezcla obligación, interpretación y borrador planifica demasiado pronto o demasiado tarde.
Leemos las fuentes primarias y respaldamos las afirmaciones clave con referencias precisas; nuestras propias valoraciones las señalamos como tales. De ahí surgen Deep Dives, en parte con herramientas interactivas, los whitepapers Reality Check sobre NIS2, DORA, CRA y AI Act y conjuntos de controles con los que una medida implantada una sola vez sirve a varios marcos normativos.
Preguntas abiertas de la práctica
- 01
¿Qué es una obligación vinculante y qué es directriz, borrador o recomendación propia?
Nuestro enfoque
Indicamos el estado de cada fuente y distinguimos en todo momento entre lo que exigen el reglamento y las normas técnicas, lo que las autoridades de supervisión describen como buena práctica y lo que nosotros recomendamos adicionalmente. Ejemplo de la BaFin: la guía sobre la IA no crea obligaciones nuevas; las obligaciones se derivan directamente de DORA y de las normas técnicas.
- 02
¿Cómo mantiene bajo control los plazos que se desplazan, como en el AI Act?
Nuestro enfoque
Seguimos en la fuente primaria la fecha de aplicación, los periodos transitorios y los plazos de notificación de cada marco normativo. El Digital Omnibus aplazó las obligaciones de alto riesgo de los sistemas independientes al 2 de diciembre de 2027 y las de los integrados en productos, al 2 de agosto de 2028. Las obligaciones de transparencia rigen desde el 2 de agosto de 2026; solo los sistemas generativos ya existentes disponen de plazo hasta el 2 de diciembre de 2026 para el marcado legible por máquina.
- 03
¿Cómo implementa NIS2, DORA, el CRA y el AI Act sin construir varias veces la misma medida?
Nuestro enfoque
Asignamos los requisitos a un marco común de controles, por ejemplo ISO/IEC 27001 como base y DORA como capa superpuesta, con una sola metodología de riesgos y evidencias compartidas. Con OSCAL, todo ello se vuelve legible por máquina: el Framework Composer de VamiGRC utiliza un conjunto de controles para varios estándares, hasta la declaración de aplicabilidad.
- 04
¿Qué obligaciones se aplican ya a los sistemas y agentes de IA en organizaciones reguladas?
Nuestro enfoque
Desde el 2 de febrero de 2025 rige la obligación de alfabetización en materia de IA y, desde el 2 de agosto de 2026, las obligaciones de transparencia, que también abarcan a los agentes en contacto con clientes. En el sector financiero, los sistemas de IA quedan además sujetos a la gestión del riesgo relacionado con las TIC según DORA. Empezamos con un inventario completo de IA y la asignación de roles como proveedor o responsable del despliegue, seguidos de un análisis de brechas.
Lo que constatamos
- 01
Obligaciones de transparencia desde el 2 de agosto de 2026, también para agentes de IA
Los sistemas de IA en contacto directo con personas deben ser reconocibles como IA y, según el proyecto de directrices de la Comisión del 8 de mayo de 2026, no basta con un aviso solo en el manual. Las salidas generativas, también las de sistemas agénticos, deben marcarse de forma legible por máquina.
- 02
La IA bajo DORA no necesita una estructura paralela
La guía de la BaFin del 18 de diciembre de 2025 no es vinculante y no crea obligaciones nuevas. Clasifica los sistemas de IA como sistemas de red y de información en el sentido de DORA: los modelos, los datos de entrenamiento y las bibliotecas forman parte del inventario de activos, y los incidentes de IA, del proceso de notificación existente. La clave está en la integración en el marco de gestión del riesgo relacionado con las TIC.
Fuente: Guía de la BaFin sobre IA
- 03
El riesgo de terceros converge: la EBA adopta la lógica de DORA
Con EBA/GL/2026/09, del 18 de septiembre de 2026, la EBA traslada a los servicios no TIC la definición de DORA de función esencial o importante. El registro, la política y la función de supervisión pueden fusionarse con sus equivalentes de DORA. La fecha de aplicación llegará con las traducciones; para las funciones esenciales o importantes regirá entonces un periodo transitorio de dos años.
- 04
Si NIS2 le afecta, lo comprueba usted mismo: no recibirá ninguna notificación
La ley de transposición de NIS2 está en vigor desde el 6 de diciembre de 2025; según la estimación del legislador, afecta a unas 30.000 entidades. Para las entidades ya incluidas al entrar en vigor, el plazo de registro expiró el 6 de marzo de 2026, y el plazo adicional comunicado por el BSI, el 31 de julio de 2026. Registrarse con retraso pone fin a la infracción en curso, pero no subsana el pasado.
Fuente: NIS2
Cómo procedemos
Nuestro método sigue el recorrido de un requisito: de la fuente primaria, pasando por su estado y su plazo, hasta el control con evidencia.
Lectura de fuentes primarias
Analizar en el original actos jurídicos, normas técnicas, directrices y final reports, y respaldar las afirmaciones clave con referencias precisas.
Indicación del estado
Señalar siempre por separado la obligación, la práctica supervisora, el borrador y la recomendación propia.
Radar de plazos
Seguir la fecha de aplicación, los periodos transitorios y los plazos de notificación de cada marco normativo, incluidos aplazamientos como los del Digital Omnibus.
Mapeo de controles
Mapear las obligaciones sobre un marco común de controles para que una medida sirva a varios marcos normativos, de forma legible por máquina mediante OSCAL.
Reality Checks para CISOs
Whitepapers sobre NIS2, DORA, CRA y AI Act con hojas de ruta para la implementación, incluida la IA agéntica como nuevo riesgo de TIC en el marco de DORA.
Herramientas y competencias
Herramientas interactivas como el Navegador de alcance y el Constructor de registro hacen aplicables las directrices; las formaciones prácticas y los itinerarios de aprendizaje de VamiAcademy por rol afianzan el conocimiento.
Cómo empezar
- 1Leer y contextualizarAnalizar la fuente primaria, determinar su estado, destinatarios y plazos y delimitarla frente a las obligaciones existentes.
- 2Traducir en controlesTraducir las obligaciones en controles, procesos y evidencias e integrarlas con los marcos normativos existentes en lugar de crear estructuras paralelas.
- 3Operar y acreditarImplantar los controles una sola vez y mantener las evidencias al día; en VamiGRC, los agentes de IA se encargan de las tareas rutinarias según reglas de aprobación y su equipo revisa los borradores de notificación.
Deep Dives, whitepapers y análisis
Deep Dives 8
Whitepapers 7
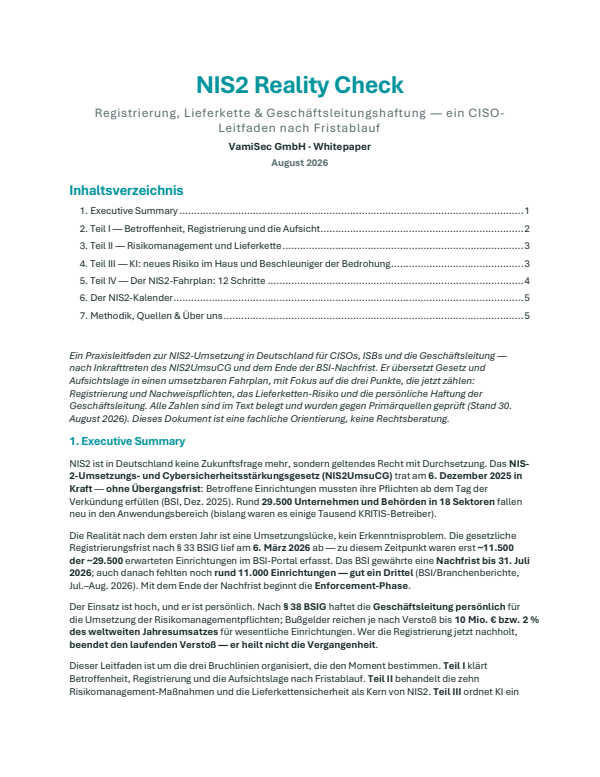 NIS2 Reality Check — Registro, cadena de suministro y responsabilidad
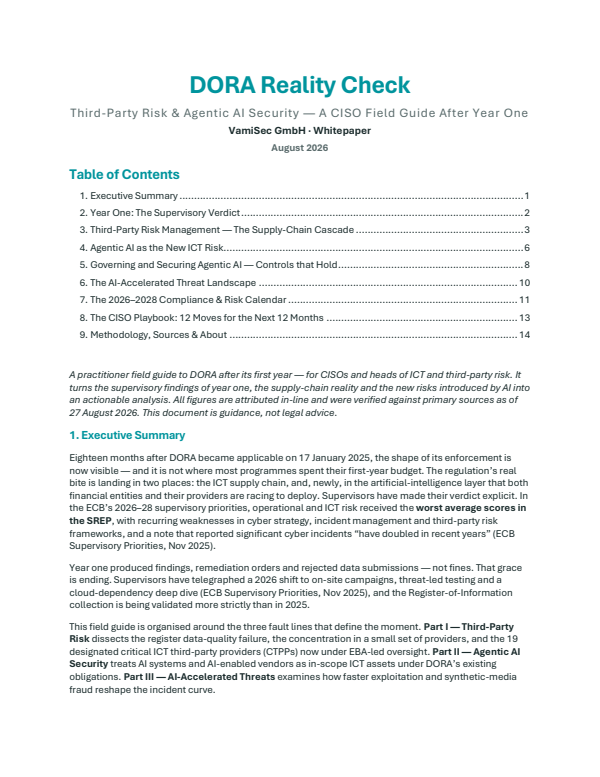 DORA Reality Check — Riesgo de terceros e IA agéntica
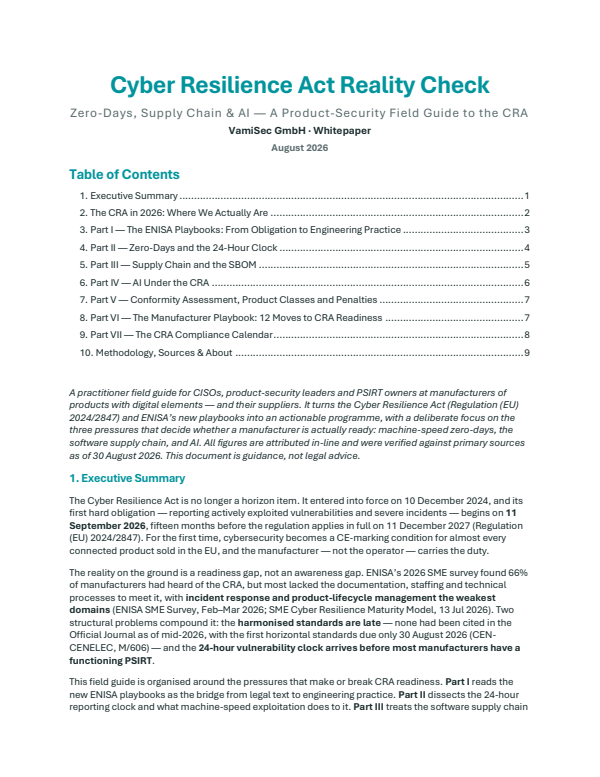 CRA Reality Check — Zero-Days, cadena de suministro e IA
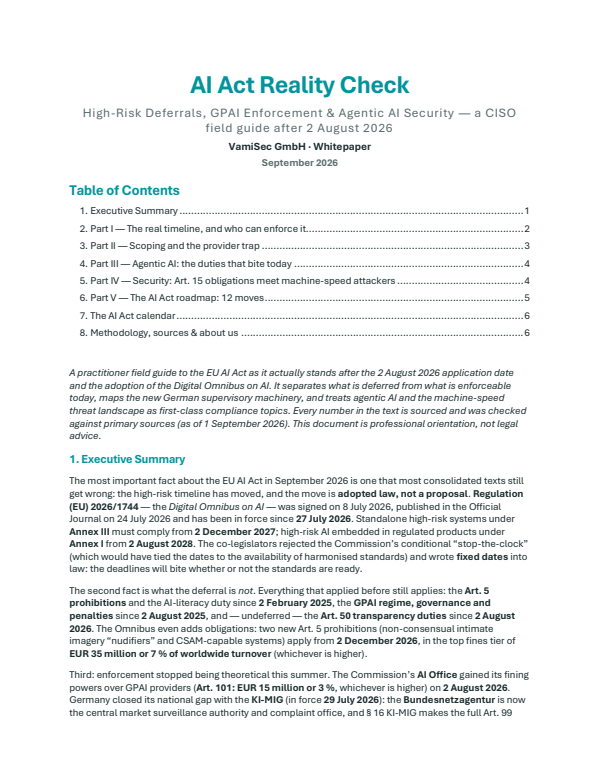 AI Act Reality Check — Plazos de alto riesgo, GPAI e IA agéntica
 EU AI Act — Guía de compliance para empresas (EN)
 KI unter DORA für CISOs: guía de la BaFin sobre riesgos TIC (en alemán)
 Third-Party Risk für CISOs: Directrices EBA no TIC 2026
Análisis y noticias
Otras páginas
- Guía técnica de ENISA para las medidas NIS2
- Implantar DORA e ISO 27001 en sinergia
- Cumplimiento de IA
- NIST Cybersecurity Framework 2.0: consultoría y evaluación
- CIS Controls v8.1
- ISO/IEC 27005:2022
- ISO 31000 Gestión de riesgos: marco del riesgo cyber
- ISO/IEC 27035: gestión de incidentes
- ISO/IEC 27036: riesgo de proveedor y cadena
Del área a la implantación
Áreas de investigación relacionadas
¿Qué obligaciones se le aplican y desde cuándo?
Situamos a su organización en NIS2, DORA, el CRA y el AI Act, separamos la obligación de la recomendación y le mostramos cómo una medida sirve a varios marcos normativos.