

Extensión de Claude Code manipulada en el marketplace de Cursor: lo que los equipos de desarrollo deben saber sobre la puerta trasera SSH
31 de octubre de 2026
El incidente de un vistazo
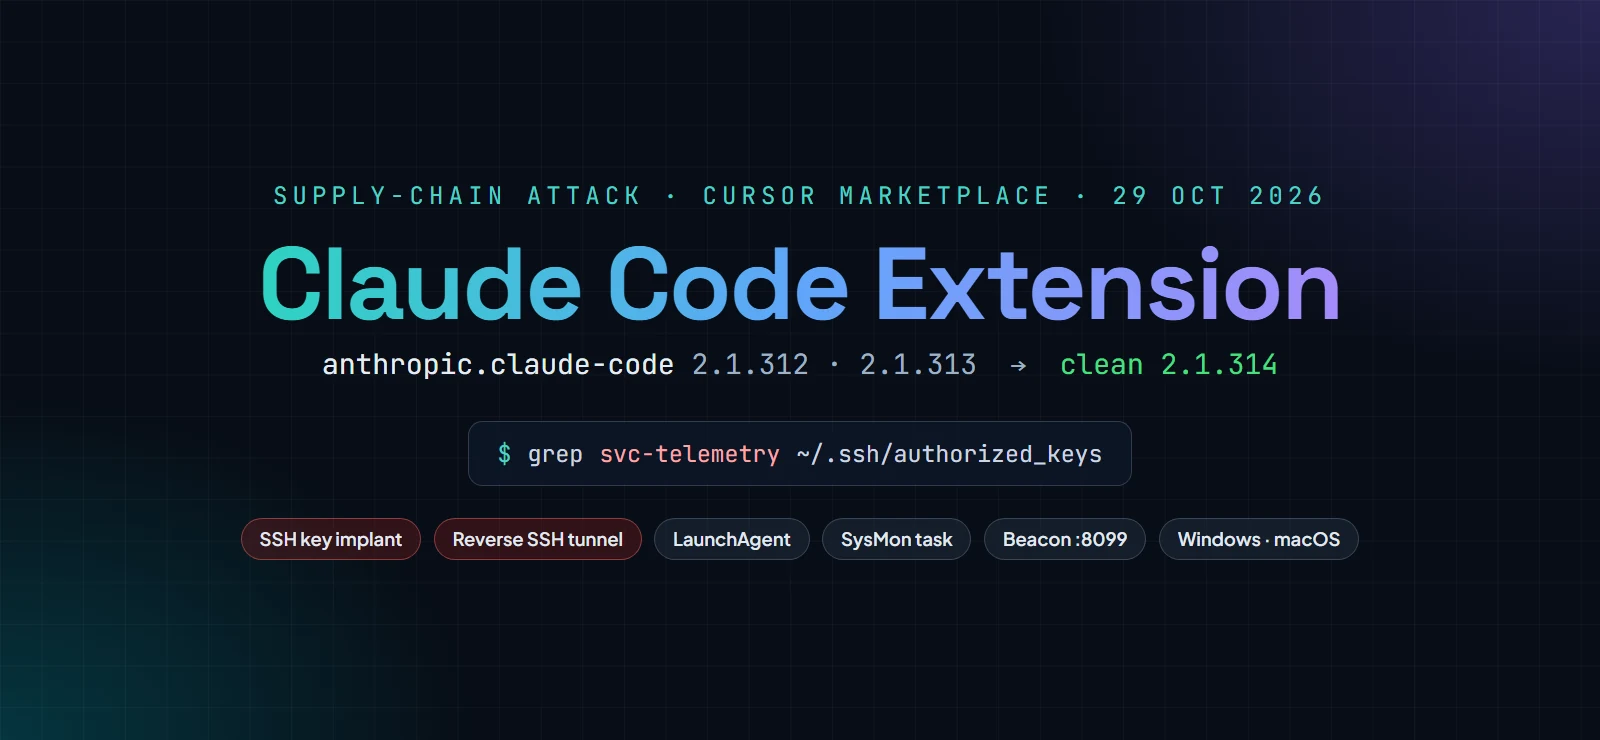
El 29 de octubre de 2026, el marketplace de Cursor distribuyó una extensión de Claude Code manipulada que instalaba una puerta trasera SSH. En el marketplace de este editor de código con IA, la extensión apareció con el identificador auténtico anthropic.claude-code, no como imitación con un nombre parecido. Según el aviso de seguridad actualizado de Cursor, se vieron afectadas las versiones 2.1.312 y 2.1.313 para Windows y macOS, distribuidas aproximadamente entre las 10:27 y las 21:35, hora de Europa central. El código inyectado añadía una clave SSH de los atacantes, intentaba abrir un canal inverso hacia su servidor, se instalaba de forma persistente y enviaba un perfil del equipo. Cursor cifra el número de afectados en 5.000 como máximo. La extensión del Visual Studio Marketplace y de Open VSX no se vio afectada. Quien use Claude Code en Cursor debería revisar sus equipos ahora: desinstalar la extensión no elimina la puerta trasera.
Qué hacía la extensión manipulada
Según Cursor y los análisis de OpenSourceMalware y StepSecurity, un breve cargador se situaba al comienzo del archivo principal extension.js, antes del código propio de la extensión. Se ejecutaba en cuanto se cargaba la extensión; no hacía falta ninguna conversación con Claude. El cargador añadía una clave SSH pública de los atacantes con el comentario svc-telemetry al archivo authorized_keys del usuario, intentaba activar el servicio SSH local y abrir un túnel SSH inverso hacia el servidor 134.209.82.225. A través de ese túnel, los atacantes habrían podido iniciar sesión en el equipo desde fuera. Para persistir, creaba en macOS el LaunchAgent com.apple.sysmond y, en Windows, una tarea programada llamada SysMon con privilegios de SYSTEM y, como alternativa, un script en la carpeta de inicio. Unos scripts en segundo plano reintentaban el túnel aproximadamente cada minuto. Además, el cargador enviaba un perfil del equipo por HTTP sin cifrar al puerto 8099 del mismo servidor.
Qué datos se filtraron y cuáles no
Según Cursor, el perfil contenía el nombre de host, el nombre de usuario, el sistema operativo, la arquitectura del procesador, los directorios personal y de trabajo, la dirección de correo global de Git y la dirección IP pública. Además incluía los nombres de las variables de entorno que apuntan a claves, tokens, contraseñas o accesos a la nube, por ejemplo con KEY, TOKEN, SECRET o AWS en el nombre. Según los análisis disponibles, los valores de esas variables no se transmitieron. Para los atacantes, la lista ya es valiosa: muestra en qué equipos hay accesos a la nube, al código fuente y a los sistemas de compilación. Hasta ahora no se han observado cargas adicionales. Cursor afirma haber desconectado el servidor de los atacantes junto con el proveedor de alojamiento.
Por qué la puerta trasera casi nunca era utilizable y aun así hay que actuar
Activar el servicio SSH requiere derechos de administrador. Una extensión no suele tenerlos en macOS y Windows y, según Cursor, el código malicioso contenía además errores. Por eso, en la mayoría de los equipos ese paso falló y los atacantes no pudieron iniciar sesión a través del túnel. Cursor menciona expresamente una excepción: los equipos en los que Cursor se inició con derechos de administrador. Recomendamos además revisar con especial atención los equipos en los que ya había un servicio SSH activo. En cualquier caso, la extensión añadió la clave, instaló la persistencia y envió el perfil. Estas huellas permanecen tras la desinstalación: quien esté afectado debe limpiar el equipo.
¿Está afectado mi equipo? Cómo comprobarlo
Puede estar afectado si usa Claude Code en Cursor e instaló o actualizó la extensión el 29 de octubre de 2026 aproximadamente entre las 10:27 y las 21:35, hora de Europa central. La prueba más rápida es revisar el archivo authorized_keys: ¿contiene una entrada con svc-telemetry? En macOS basta con ejecutar grep svc-telemetry ~/.ssh/authorized_keys en el terminal; en Windows, revise %USERPROFILE%\.ssh\authorized_keys y C:\ProgramData\ssh\administrators_authorized_keys. Otros indicadores son el LaunchAgent ~/Library/LaunchAgents/com.apple.sysmond.plist, la tarea programada SysMon, el archivo sysmon.cmd en la carpeta de inicio, archivos como ~/.config/.smt, ~/.config/.smtk o smt.cmd, archivos temporales con el patrón .stk_ y conexiones a 134.209.82.225 en los puertos 22 y 8099. Cursor menciona también una entrada de cron con @reboot como indicador. La lista completa con sumas de comprobación figura en el aviso de seguridad de Cursor. Las consultas a servicios como ifconfig.me o api.ipify.org no son por sí solas un indicio.
Qué deben hacer ahora los afectados
1. Desconectar de la red los equipos afectados y preservar las evidencias antes de limpiar. 2. Eliminar la clave svc-telemetry, el LaunchAgent o la tarea SysMon junto con el script de inicio, los archivos en .config y los procesos de túnel ssh o autossh en ejecución. Cursor ofrece para ello los scripts remediate-macos.sh, que debe ejecutarse como el usuario afectado y no como root, y remediate-windows.ps1 para una PowerShell con derechos de administrador; ambos notifican un error mientras queden restos. 3. Solo después, eliminar la extensión y sustituirla por la versión limpia 2.1.314 o posterior que ha publicado Anthropic. 4. Desde un equipo limpio, cambiar todos los accesos alcanzables desde el dispositivo: claves SSH, tokens de GitHub, GitLab y registros de paquetes, secretos de CI/CD, accesos a la nube y claves de API, y cerrar las sesiones abiertas. 5. Revisar los registros de SSH, de procesos y de autenticación en busca de actividad posterior. Si alguien inició sesión a través del túnel, recomendamos reinstalar el equipo.
Comprobar las obligaciones de notificación según el RGPD, NIS2 y DORA
El perfil contiene datos personales como el nombre de usuario y la dirección de correo de Git. Su equipo de protección de datos debe valorar si procede notificarlo a la autoridad de control; el plazo es de 72 horas desde que se tiene conocimiento. Aunque no sea necesaria la notificación, la brecha debe documentarse. Si el acceso se utilizó realmente o hay otros sistemas afectados, pueden aplicarse obligaciones de notificación adicionales a las entidades sujetas a NIS2 y a las entidades financieras sujetas a DORA. Documente desde el principio las comprobaciones, los hallazgos y las decisiones.
Cómo llegaron los atacantes al marketplace y qué queda abierto
Todavía no se sabe cómo pudieron los atacantes publicar la versión manipulada en el marketplace de Cursor. Cursor subraya que esas versiones no las desarrolló Anthropic. El 30 de octubre, Anthropic aclaró que no se comprometieron ni sus propios sistemas ni los equipos de sus empleados: alguien utilizó un acceso al marketplace de Cursor para publicar la copia manipulada, y los canales oficiales no se ven afectados. Según Anthropic, el número 2.1.313 nunca se publicó por los canales oficiales, por lo que la siguiente versión se numeró 2.1.314. Cursor retiró la versión de inmediato, apagó por completo y reconstruyó su marketplace como precaución, auditó los accesos sin encontrar otras extensiones manipuladas y renovó sus claves. Los primeros informes señalaban también Open VSX y el Visual Studio Marketplace como origen; ya se ha corregido.
Qué significa el incidente para las empresas
Las extensiones de los editores de código se ejecutan con los derechos del usuario que ha iniciado sesión y llegan al código fuente, a las credenciales y a los terminales. Con los asistentes de IA, las skills de agentes y los servidores MCP, esta cadena de suministro en los equipos de desarrollo no deja de crecer, pero rara vez se controla con el mismo rigor que los servidores o los pipelines de compilación. El incidente demuestra que un editor de confianza y un identificador auténtico no protegen cuando el propio canal de distribución está comprometido. Recomendamos incluir los equipos de desarrollo en la gestión de activos y vulnerabilidades, definir las extensiones y marketplaces permitidos, desplegar las actualizaciones de forma controlada en entornos sensibles y sustituir las credenciales de larga duración en los equipos de desarrollo por credenciales de corta duración. Contexto sobre los agentes de programación con IA como riesgo para la cadena de suministro: https://vamisec.com/es/wissen/secure-software-development/slopsquatting-coding-agents · Proteger las skills de agentes: https://vamisec.com/es/agent-skills-security · Seguridad MCP: https://vamisec.com/es/mcp-security
Cómo le ayuda VamiSec
Revisamos y limpiamos los equipos afectados, buscamos actividad posterior en el marco de un compromise assessment y acompañamos el cambio ordenado de credenciales. Si sospecha de un compromiso, nuestro CSIRT está disponible las 24 horas en csirt@vamisec.com. Más sobre el compromise assessment: https://vamisec.com/es/compromise-assessment · Respuesta a incidentes y análisis forense: https://vamisec.com/es/wissen/it-security/incident-response-forensik
Todos los enlaces y fuentes
Aviso de seguridad de Cursor con indicadores y scripts de limpieza: https://cursor.com/blog/claude-code-extension-security-notice · The Hacker News: https://thehackernews.com/2026/10/official-claude-code-vs-code-extension.html · StepSecurity: https://www.stepsecurity.io/blog/claude-code-extension-trojanized · BleepingComputer: https://www.bleepingcomputer.com/news/security/malicious-claude-code-extension-on-cursor-planted-ssh-backdoors/ · Sophos: https://www.sophos.com/en-us/blog/malicious-claude-code-extension-distributed-through-cursor-marketplace
Preguntas frecuentes sobre la extensión de Claude Code manipulada
¿Qué versiones de la extensión de Claude Code están afectadas?
Según Cursor, las versiones 2.1.312 y 2.1.313 de anthropic.claude-code para Windows y macOS distribuidas a través del marketplace de Cursor el 29 de octubre de 2026, aproximadamente entre las 10:27 y las 21:35, hora de Europa central. La extensión del Visual Studio Marketplace y de Open VSX no está afectada. La versión limpia es la 2.1.314.
¿Estoy afectado si uso Claude Code en VS Code o en el terminal?
Según la información actual, no. La versión manipulada solo se distribuyó a través del marketplace de Cursor. VS Code instala la extensión desde el Visual Studio Marketplace y, según OpenSourceMalware, el paquete npm @anthropic-ai/claude-code para el terminal no está afectado.
¿Basta con desinstalar la extensión?
No. El código malicioso crea una clave SSH, scripts independientes y un LaunchAgent o una tarea programada que permanecen tras la desinstalación. Elimine primero esas huellas, por ejemplo con los scripts de Cursor, y cambie después sus credenciales.
¿Se robaron contraseñas o claves de API?
No directamente, según los análisis disponibles: se transmitieron los nombres de las variables de entorno, no sus valores. Como los atacantes querían establecer un acceso persistente, cambie de todos modos todas las credenciales alcanzables desde los equipos afectados.
¿Cómo compruebo rápidamente si mi equipo está afectado?
Busque la entrada svc-telemetry en el archivo authorized_keys: en macOS con grep svc-telemetry ~/.ssh/authorized_keys y en Windows en %USERPROFILE%\.ssh\authorized_keys y C:\ProgramData\ssh\administrators_authorized_keys. Compruebe también el LaunchAgent com.apple.sysmond, la tarea programada SysMon y las conexiones a 134.209.82.225.
¿Quién está detrás del ataque?
No se sabe. Ni Cursor ni Anthropic han explicado hasta ahora cómo obtuvieron los atacantes el acceso al marketplace. Anthropic subraya que sus propios sistemas no se vieron comprometidos.
¿Tiene preguntas sobre la seguridad TI de su empresa?
Consulta inicial gratuita →