
Reservar cita
Ciberseguridad · Respuesta y resiliencia

Criptografía poscuántica: migrar antes de que el Q-Day decida

Los ordenadores cuánticos romperán RSA y ECC — y «Harvest now, decrypt later» hace que sus datos ya hoy sean vulnerables. Le acompañamos con una evaluación de preparación, un inventario criptográfico y una hoja de ruta de migración para superar con seguridad los plazos de la UE y el BSI de 2030/2035.

Alineado con la hoja de ruta de la UE y el BSI TR-02102-1Experiencia probada en DORA, NIS2 y PCI DSSNeutral ante fabricantes y a prueba de auditorías
> 50 %

del tráfico web humano que pasa por Cloudflare ya utiliza un establecimiento de claves con seguridad cuántica

Cloudflare, 10/2025
< 1 M

cúbits ruidosos bastan, según una investigación de Google, para factorizar RSA-2048 en menos de una semana — 20× menos de lo estimado en 2019

Gidney, 05/2025
Finales de 2030

Plazo de la UE para los casos de uso de alto riesgo — idéntico al plazo del BSI para los requisitos de protección muy elevados

Hoja de ruta de la UE · BSI TR-02102-1
Finales de 2031

última fecha hasta la que el BSI todavía recomienda siquiera un establecimiento de claves puramente clásico

BSI TR-02102-1 (2026-01)
El modelo de amenaza

Harvest now, decrypt later: el ataque ya está en marcha

El ordenador cuántico que rompa RSA-2048 todavía no existe — pero los atacantes no necesitan esperarlo. Hoy ya interceptan tráfico cifrado y copian bases de datos para almacenarlos. En cuanto se disponga de un ordenador cuántico criptográficamente relevante (CRQC), se descifrará todo con carácter retroactivo.

Por eso lo decisivo no es la fecha del Q-Day, sino el período de confidencialidad de sus datos: todo lo que dentro de 10 años siga siendo digno de protección y hoy se transmita o almacene con cifrado clásico ya está expuesto ahora mismo. NIST y CISA advierten expresamente de este patrón.

Especialmente expuestos: datos con un período de confidencialidad largo
  • Datos financieros y de transacciones
  • Datos sanitarios y de asegurados
  • Contratos, documentación de M&A y de órganos de gobierno
  • Datos de ingeniería y propiedad intelectual
  • Datos de personal e identidades
  • Claves raíz de PKI y cadenas de firma
Hoy
Interceptar

Se capturan tráfico TLS, túneles VPN, copias de seguridad y fugas de datos, sin levantar sospechas porque el contenido (todavía) es ilegible.

Mientras tanto
Almacenar

El almacenamiento es barato. Servicios de inteligencia y crimen organizado archivan el texto cifrado a propósito para el día X.

Q-Day
Descifrar

Un CRQC rompe el establecimiento de claves de entonces — y abre retroactivamente todo el archivo acumulado.

Interactivo: el test de Mosca

Haga usted mismo el cálculo: ¿cuánto tiempo le queda realmente?

El teorema de Mosca hace la urgencia medible: si el período de confidencialidad x más la duración de la migración y es mayor que el tiempo z hasta el ordenador cuántico criptográficamente relevante, sus datos ya están matemáticamente perdidos hoy. Ajuste sus valores:

x + y > z — matemáticamente, ya llega tarde.

Los datos interceptados hoy podrían descifrarse antes de que expire su período de confidencialidad. Las vías de transmisión expuestas a HNDL deben priorizarse de inmediato: evaluación de preparación, inventario criptográfico y un piloto híbrido este mismo año.

Según Michele Mosca (Institute for Quantum Computing, University of Waterloo). El test no sustituye un análisis de riesgos — muestra por qué el momento de empezar no depende del Q-Day.

Plazos e hitos

De los estándares del NIST al plazo límite de la UE

La regulación ha fijado el calendario — respaldada a nivel internacional por la NSA (CNSA 2.0: uso exclusivo de PQC por categoría de sistema hasta 2030–2033). Recorra los hitos:

Finales de 2026

UE: transición iniciada, planes nacionales listos

Todos los Estados miembros deben haber iniciado la transición y presentado planes nacionales de implementación. Para las empresas, esto significa en concreto: inventario criptográfico, análisis de riesgos y una primera hoja de ruta ya en 2026.

Whitepaper gratuito

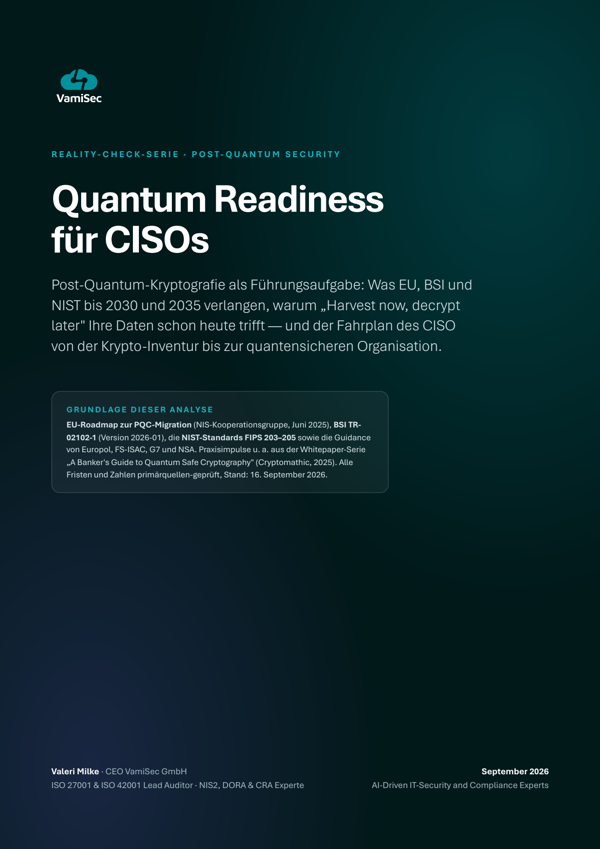
Quantum Readiness para CISOs — el whitepaper de acompañamiento

Un documento de trabajo de 31 páginas, no una colección de diapositivas: todos los plazos con fuentes primarias, el test de Mosca con ejemplos calculados, el programa de cinco fases, KPI para la dirección y el playbook de 90 días. Rellene el breve formulario — recibirá el enlace de descarga al instante y por correo electrónico.

Portada del whitepaper de VamiSec Quantum Readiness para CISOs
31 páginas18 capítulosAlemán · PDFEdición 09/2026
  • Brújula de plazos: hoja de ruta de la UE, BSI TR-02102-1, DORA, NIS2, PCI DSS y CNSA 2.0 en un solo lugar
  • Test de Mosca con ejemplos sectoriales calculados y priorización en cinco olas de migración
  • Programa de cinco fases con entregables, conjunto de KPI y cláusula modelo para compras
  • Playbook de 90 días y respuestas a las seis objeciones más frecuentes
Descarga gratuita

Solicitar whitepaper

Quantum Readiness para CISOs — criptografía poscuántica (DE)

La tecnología de un vistazo

Qué sustituye a qué: el explorador de algoritmos

La tabla de sustitución para su arquitectura — desde el establecimiento de claves hasta la PKI. Todos los procedimientos funcionan en hardware clásico; el hardware cuántico solo lo necesitan los atacantes.

En uso actualmenteSucesor con seguridad cuánticaEstándar / estado
Cifrado RSA / RSA-KEMML-KEM (Kyber)FIPS 203 · definitivo desde 08/2024
ECDH / X25519Híbrido: X25519MLKEM768Estandarización IETF · valor predeterminado en Chrome, Edge y Firefox
Claves DH estáticasKEM + procedimientos híbridos efímerosBSI: híbrido mediante CatKDF / KeyCombine (SP 800-227)
HQC (reserva)KEM de reserva basado en códigosSelección del NIST 03/2025 · estándar previsto para 2027

El BSI recomienda para el período de transición un establecimiento de claves híbrido: clásico + PQC combinados, de modo que la ruptura de un procedimiento no comprometa la confidencialidad.

Nuestra cartera de servicios de consultoría

Servicios PQC: del inventario a la operación

Contratables de forma modular — como un diagnóstico puntual o como un programa de migración guiado a lo largo de varios años.

01

Evaluación de preparación PQC

El diagnóstico en 2–4 semanas: ¿en qué punto se encuentra su organización respecto a la hoja de ruta de la UE, el BSI TR-02102-1, DORA y NIS2 — y cuáles son los tres próximos pasos más importantes?

  • Puntuación de madurez en ocho dimensiones (inventario, gobernanza, arquitectura, cadena de suministro …)
  • Análisis de brechas frente a los plazos de la UE/BSI de 2030/2031/2035
  • Evaluación inicial de la exposición a HNDL para sus flujos de datos más críticos
  • Informe para la dirección con propuesta de decisión y marco presupuestario
02

Inventario criptográfico y CBOM

Solo puede migrar lo que conoce. Relevamos su panorama criptográfico a través de la red, el código y la infraestructura — consolidado en un Cryptography Bill of Materials mantenido al día.

  • Escaneos automatizados de TLS, certificados y protocolos (externos e internos)
  • Análisis de código y repositorios en busca de llamadas criptográficas y procedimientos codificados de forma fija
  • Inventario de HSM, PKI, KMS y Cloud KMS, incluidos los proveedores
  • CBOM (p. ej., en formato CycloneDX) como inventario vivo — cumple el requisito 12.3.3 de PCI DSS 4.0.1 y las obligaciones de documentación de DORA
03

Análisis de riesgo cuántico y priorización

No todo debe migrarse de inmediato — pero sí lo correcto primero. Evaluamos los sistemas según el período de confidencialidad, la exposición a HNDL y la criticidad, y priorizamos el orden de su migración.

  • Análisis de Mosca por clase de datos: período de confidencialidad × duración de la migración × tiempo restante
  • Metodología de priorización inspirada en las guías de Europol y FS-ISAC para el sector financiero
  • Registro de riesgos cuánticos para su SGSI (ISO 27001 / BSI IT-Grundschutz)
  • Oleadas de migración coordinadas: alto riesgo primero, sistemas heredados al final y de forma controlada
04

Hoja de ruta de migración y criptoagilidad

El plan hasta 2030/2035: arquitectura objetivo con gestión centralizada de claves, gobernanza y políticas — y la criptoagilidad como principio de diseño, para que el próximo cambio de algoritmo sea rutina.

  • Modelo objetivo: gestión centralizada de claves (orquestación KMS/HSM) en lugar de almacenes de claves dispersos
  • Criptoagilidad en los estándares de arquitectura, las políticas de compra y los contratos con proveedores
  • Plan por fases con hitos, presupuesto y ruta de recursos por cada oleada de migración
  • Gobernanza: responsable criptográfico, comité de dirección, registro de excepciones e informes de KPI
05

Pilotaje y acompañamiento en la implementación

Del papel a la producción: acompañamos pilotos híbridos y las primeras oleadas de migración — con pruebas que reflejan de forma realista claves más grandes, latencia del handshake y failover.

  • Piloto híbrido de TLS (p. ej., X25519MLKEM768) en servicios reales
  • Piloto de PKI con certificados PQC/duales para servicios internos y firma de código
  • Actualizaciones de HSM/KMS y despliegue de librerías (OpenSSL 3.5+, BouncyCastle, liboqs)
  • Pruebas de rendimiento, interoperabilidad y failover, incluida la visibilidad de los nuevos procedimientos en el SOC
06

Mapeo de cumplimiento normativo y evidencias

Los plazos se convierten en evidencias a prueba de auditoría: traducimos DORA, NIS2, PCI DSS y CRA a sus políticas criptográficas y le preparamos para inspecciones y conversaciones con las autoridades de supervisión.

  • Mapeo DORA: política de cifrado y gestión de claves conforme al Reglamento Delegado (UE) 2024/1774, art. 6–7
  • art. 21(2)(h) de NIS2: concepto criptográfico conforme al estado de la técnica, integrado en el SGSI
  • Preparación de auditorías: evidencias, registro de excepciones, informes de avance para las autoridades de supervisión
  • Formación para los equipos de arquitectura, seguridad y compras
Metodología

En cinco fases hacia una organización con seguridad cuántica

Secuencia contrastada en proyectos del sector financiero y KRITIS — cada fase con entregables claros, cada fase contratable por separado.

Crear visibilidad

Plazo: Semanas 1–4

Inventario criptográfico y creación del CBOM, estructura de gobernanza con responsables criptográficos, consultas a proveedores — y victorias rápidas: SHA-1, 3DES y RSA-1024 se retiran de inmediato.

Resultados
  • Inventario criptográfico y CBOM
  • Estructura de gobernanza y mandato
  • Lista de victorias rápidas con medidas inmediatas

Indicaciones de tiempo: perfil típico a partir de la mediana empresa. Los grandes grupos empresariales y las entidades muy reguladas necesitan más tiempo por oleada — precisamente para eso existe la priorización.

Regulación y sectores

Dónde la preparación cuántica ya es obligatoria

La PQC no es una cuestión tecnológica lejana, sino que ya ha llegado al derecho de supervisión y a los estándares:

Sector financiero y asegurador

DORA · Reglamento Delegado (UE) 2024/1774 · PCI DSS 4.0.1

DORA exige desde enero de 2025 políticas documentadas de cifrado y gestión de claves conformes al estado de la técnica; PCI DSS 4.0.1 exige desde marzo de 2025 un inventario criptográfico actualizado. Europol (QSFF) y el G7 instan al sector a priorizar la migración ya.

DORA × ISO 27001

KRITIS y entidades sujetas a NIS2

art. 21(2)(h) de NIS2 · BSIG

NIS2 menciona expresamente la criptografía y el cifrado como medida obligatoria conforme al estado de la técnica — y la hoja de ruta de la UE clasifica las infraestructuras críticas como casos de uso de alto riesgo con plazo a finales de 2030. El concepto criptográfico pertenece al SGSI, no al anexo.

Consultoría NIS2

Productos e industria

CRA · ciclos de vida de producto largos

Los productos que salgan al mercado a partir de 2027 bajo el Cyber Resilience Act y permanezcan en uso entre 10 y 15 años vivirán el Q-Day estando en servicio. La criptoagilidad y los procedimientos de claves actualizables se convierten en un requisito de diseño — desde el automóvil hasta la tecnología médica.

Seguridad de producto

Servicios de confianza y administración pública

eIDAS 2.0 · ETSI · planes nacionales

ETSI está elevando los requisitos mínimos (entre otros, RSA a partir de 3000 bits para servicios de confianza), y los Estados miembros de la UE presentarán sus planes nacionales de PQC antes de finales de 2026. Quien trabaje para la administración pública o en licitaciones encontrará la preparación cuántica en los pliegos.

Auditorías de seguridad TI
Autoevaluación

¿Cuán preparado está frente a la computación cuántica?

Seis preguntas, dos minutos — una evaluación honesta siguiendo los puntos de control de nuestras evaluaciones.

  1. ¿Dispone de un inventario criptográfico completo y actualizado — algoritmos, claves, certificados, protocolos, incluidos la nube y los proveedores?
  2. ¿Conoce, para sus tipos de datos más importantes, la vida útil de confidencialidad requerida (período de confidencialidad x en el test de Mosca)?
  3. ¿Está la criptoagilidad establecida como requisito en los estándares de arquitectura, las políticas de compra y los contratos con proveedores?
  4. ¿Existe una responsabilidad designada (responsable criptográfico, comité de dirección) y un mandato de la dirección para la migración a PQC?
  5. ¿Ha consultado y documentado la capacidad PQC de sus HSM, PKI, KMS y proveedores críticos?
  6. ¿Ya hay un piloto híbrido en marcha (p. ej., TLS con X25519MLKEM768) sobre un sistema real?

Responda las seis preguntas para ver su evaluación.

FAQ

Preguntas frecuentes sobre la migración a PQC

¿Qué es la criptografía poscuántica (PQC)?

La criptografía poscuántica designa los procedimientos criptográficos que siguen siendo seguros incluso frente a ataques con ordenadores cuánticos — por ejemplo, ML-KEM (FIPS 203) para el establecimiento de claves y ML-DSA (FIPS 204) para las firmas. La PQC funciona sobre el hardware clásico actual: no necesita un ordenador cuántico para protegerse. Debe distinguirse de la Quantum Key Distribution (QKD), que requiere hardware especial y que, según el BSI, no sustituye a los procedimientos clásicos.

¿Cuándo podrán los ordenadores cuánticos romper RSA y ECC?

No existe una fecha fiable — las estimaciones para un ordenador cuántico criptográficamente relevante (CRQC) oscilan entre los primeros años de la década de 2030 y 2040. Sin embargo, las estimaciones de recursos necesarios descienden con rapidez: investigadores de Google mostraron en 2025 que menos de un millón de cúbits ruidosos podrían bastar para RSA-2048 — 20 veces menos de lo que se suponía en 2019. Debido al Harvest now, decrypt later, la fecha exacta es, en cualquier caso, secundaria: los datos de larga duración ya están expuestos hoy.

¿Qué significa «Harvest now, decrypt later»?

Los atacantes registran hoy comunicaciones y bases de datos cifradas y las almacenan para descifrarlas retroactivamente en cuanto se disponga de un ordenador cuántico. NIST y CISA advierten expresamente de este patrón. Se ve afectado todo aquello cuyo período de confidencialidad se extienda más allá del Q-Day previsto — datos financieros y sanitarios, contratos, datos de ingeniería, identidades.

¿Qué plazos rigen en la UE y en Alemania?

La hoja de ruta de la UE (Grupo de Cooperación NIS, junio de 2025) exige: inicio de la transición y planes nacionales antes de finales de 2026, migración de los casos de uso de alto riesgo antes de finales de 2030, finalización en la mayor medida posible antes de finales de 2035. El BSI recomienda en la TR-02102-1 (2026-01): requisitos de protección muy elevados antes de finales de 2030, establecimiento de claves puramente clásico solo hasta finales de 2031, sustitución de los procedimientos de firma clásicos antes de finales de 2035. El NIST (borrador IR 8547) prevé clasificar RSA/ECC como deprecated a partir de 2030 y como disallowed a partir de 2035.

¿Qué exigen en concreto DORA y NIS2 en materia de criptografía?

DORA exige, a través del Reglamento Delegado (UE) 2024/1774 (art. 6–7), políticas documentadas de cifrado y de gestión de claves criptográficas a lo largo de todo el ciclo de vida — incluido un registro de certificados y la obligación de orientarse por las prácticas líderes. NIS2 menciona en el art. 21(2)(h) la criptografía y el cifrado como medida obligatoria conforme al estado de la técnica. Ambos marcos normativos presuponen, en la práctica, un inventario criptográfico y criptoagilidad.

¿Qué es la criptoagilidad — y por qué no basta con un cambio único?

La criptoagilidad es la capacidad de sustituir los procedimientos criptográficos sin necesidad de rediseño — mediante librerías centralizadas, configuración en lugar de codificación fija y una gestión centralizada de claves. Es una exigencia central de la hoja de ruta de la UE y de la práctica de supervisión, porque los algoritmos seguirán cambiando: el NIST ya ha seleccionado con HQC un KEM de reserva, y FN-DSA se encuentra en fase de finalización. Quien migre hoy de forma ágil convierte el próximo cambio en rutina en lugar de en un proyecto.

¿Qué es una CBOM (Cryptography Bill of Materials)?

Una CBOM inventaría de forma legible por máquina qué procedimientos criptográficos, claves, certificados y librerías se utilizan en sistemas y productos — de forma análoga a la SBOM para componentes de software, por ejemplo en formato CycloneDX. Es la herramienta de trabajo de la migración: sin CBOM no hay priorización sólida, ni gestión de proveedores, ni evidencia posible ante inspectores y autoridades de supervisión.

¿Hay que sustituir AES — y cuánto cuesta empezar?

Los procedimientos simétricos y las funciones hash se consideran robustos frente a la computación cuántica: el algoritmo de Grover reduce a la mitad, en la práctica, el nivel de seguridad, por lo que se recomienda AES-256 en lugar de AES-128 — una cuestión de configuración, no una reestructuración de la arquitectura. La migración se concentra en los procedimientos asimétricos. El comienzo es planificable: una evaluación de preparación PQC dura con nosotros de dos a cuatro semanas y ofrece el grado de madurez, el análisis de brechas y una hoja de ruta priorizada como base de decisión.

Hablemos de su hoja de ruta PQC

30 minutos, una primera valoración concreta: ¿en qué punto se encuentra respecto a los plazos de 2030/2035 — y cuál es su siguiente paso más sensato? Sin compromiso, neutral ante fabricantes y, si lo desea, con NDA.

Respuesta, por lo general, en el plazo de un día laborable.