

Área de investigación · Supply Chain Security
De la lista de materiales al agente de código: hacer demostrables las cadenas de suministro
Hoy, el software, los modelos y los servicios proceden de muchas manos. Vami Research investiga cómo hacer demostrable esa cadena de suministro: con SBOM, VEX y procedencia SLSA, con AI-SBOM para modelos y datos de entrenamiento, con una lista de materiales para agentes de código y con evaluaciones de proveedores de servicios según las Directrices de la EBA y los catálogos de la Cloud Security Alliance.
- SBOM y VEX
- AI-SBOM
- SLSA
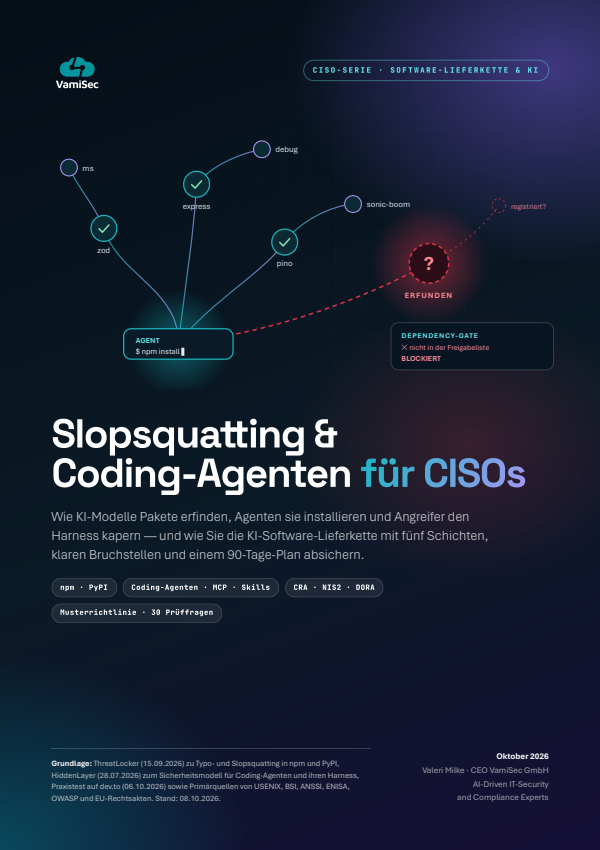
- Slopsquatting
- Agentes de código
- Riesgo de terceros
- CSA CAIQ y AICM
- Deep Dives
- 6
- Whitepapers
- 3
- Soluciones
- 1
La cadena de suministro ya no termina en el gestor de paquetes
El software se compone de bibliotecas, frameworks y servicios de terceros. Al menos desde Log4Shell está claro: sin transparencia sobre los componentes no es posible saber si una nueva vulnerabilidad tiene impacto ni dónde lo tiene. El Cyber Resilience Act hace obligatoria la lista de materiales de software para los productos con elementos digitales, como parte de la documentación técnica y al menos para las dependencias de primer nivel. Las obligaciones de notificación rigen desde el 11 de septiembre de 2026; las obligaciones principales, a partir del 11 de diciembre de 2027.
Con la IA se suman nuevos eslabones. Los modelos, los pesos y los datos de entrenamiento determinan el comportamiento de un sistema de IA, pero no aparecen en una SBOM clásica. Los ataques contra ellos están documentados: en febrero de 2024, JFrog encontró unos 100 modelos maliciosos en Hugging Face cuyo código malicioso se ejecuta al cargarlos. Los agentes de código amplían la cadena con servidores MCP, skills y extensiones de editor; el 29 de octubre de 2026, una extensión de Claude Code manipulada en el marketplace de Cursor demostró lo vulnerable que es también este canal de distribución.
A ello se suman los proveedores de servicios, de nube y de IA. Con NIS2 y DORA, la evaluación de los proveedores directos se ha convertido en una obligación. Las Directrices EBA/GL/2026/09, publicadas el 18 de septiembre de 2026, crean para las entidades de crédito, las empresas de inversión, las entidades de pago y otras entidades financieras un marco para los servicios no TIC; su fecha de aplicación aún no está fijada. Vami Research combina evidencias técnicas como SBOM, VEX y procedencia con evaluaciones estandarizadas según el CSA CAIQ y la AI Controls Matrix.
Preguntas abiertas de la práctica
- 01
¿Cómo pasa una SBOM de ser un documento a ser un sistema de alerta temprana para nuevas vulnerabilidades?
Nuestro enfoque
Apostamos por generarla en tiempo de build, por ejemplo con cdxgen o Syft, versionada por release e idealmente firmada. Después lo que cuenta es la correlación continua con NVD, OSV y GitHub Advisories; VEX deja constancia de si un componente vulnerable afecta realmente al producto. VamiAppSec supervisa cada SBOM entregada en busca de vulnerabilidades explotadas activamente, entre otras fuentes con CISA KEV, y prioriza con EPSS.
- 02
¿Qué debe incluir la lista de materiales de un sistema de IA cuyo comportamiento varía sin cambios en el código?
Nuestro enfoque
Además de las bibliotecas, inventariamos modelos, pesos y datos de entrenamiento y de evaluación junto con su procedencia. CycloneDX trata los modelos y los datos como componentes propios desde la versión 1.5, SPDX 3.0 ofrece un perfil AI y un perfil Dataset, y las model cards pasan a ser legibles por máquina. Una AI-SBOM mantenida al día aporta los datos de base para las obligaciones de documentación del Cyber Resilience Act y del AI Act.
- 03
¿Cómo se pueden introducir agentes de código sin perder el control sobre la cadena de suministro?
Nuestro enfoque
Como cualquier otro cambio: las nuevas dependencias y los cambios en el lockfile necesitan la aprobación de una persona designada en la revisión de dependencias, impuesta mediante un proxy de registro interno con lista de permitidos. Para las entidades financieras sujetas al marco completo de DORA, las normas técnicas de regulación exigen separar la aprobación y la implementación de los cambios: un agente que hace merge de sus propias pull requests no encaja con ello.
- 04
¿Cómo gestionan las organizaciones en un único marco los riesgos de terceros en TIC, servicios no TIC, nube y servicios de IA?
Nuestro enfoque
Con un ciclo de vida: registrar a los terceros, clasificarlos según su criticidad, evaluar sus prácticas de seguridad y establecer salvaguardas contractuales, desde la contratación hasta la salida. Los servicios de IA los evaluamos según la AI Controls Matrix de la CSA, que aborda, por ejemplo, el Model Poisoning y la Prompt Injection. Las Directrices de la EBA esperan expresamente de las entidades financieras un enfoque integral que abarque los servicios TIC y los no TIC.
Lo que constatamos
- 01
Una SBOM solo surte efecto en la operación
Generar un archivo una sola vez todavía no es gestión de SBOM. La lista de materiales solo despliega su utilidad en la correlación continua con datos de vulnerabilidades: entonces, ante una nueva CVE, puede decirse de inmediato qué productos contienen componentes afectados. VEX complementa la SBOM con la declaración del fabricante sobre si un componente vulnerable afecta realmente al producto.
Fuente: Gestión de SBOM
- 02
Los modelos de IA pueden cambiar sin que se mueva el código
El comportamiento de un sistema de IA depende del modelo, los pesos y los datos de entrenamiento, artefactos que una SBOM clásica no recoge. Un reentrenamiento o un fine-tuning puede cambiar un modelo de forma fundamental mientras el código y las versiones de los paquetes siguen iguales. Una AI-SBOM según CycloneDX ML-BOM o SPDX 3.0 hace evaluables estos componentes.
Fuente: AI-SBOM
- 03
Un inventario de agentes que solo recoge nombres se queda obsoleto en silencio
Los agentes de código aportan eslabones propios a la cadena de suministro: herramienta, modelo y proveedor, servidores MCP, skills y archivos de reglas. Los servidores MCP remotos pueden cambiar sin que la organización lo advierta. Por eso recomendamos una lista de materiales de agentes legible por máquina, con versión o hash para servidores MCP y skills, mantenida junto a la SBOM de cada release.
- 04
La evaluación de proveedores es un proceso, no un cuestionario
Un cuestionario cumplimentado describe a un proveedor en una fecha de referencia. La evaluación solo resulta sólida como proceso continuo: clasificar la criticidad, analizar las respuestas del CAIQ o del AICM, así como los certificados y los informes de auditoría, y vincular las reevaluaciones a desencadenantes definidos; para las funciones críticas, con el complemento del análisis de concentración y la estrategia de salida según DORA.
Cómo procedemos
Vami Research entiende la cadena de suministro como una cadena de evidencias: qué contiene un artefacto, cómo se construyó, quién lo suministra y qué agentes pueden modificarlo.
SBOM en tiempo de build
Generar las listas de materiales en CycloneDX o SPDX directamente en el build, versionarlas por release y archivarlas junto con los artefactos, por ejemplo con cdxgen o Syft.
VEX y correlación de vulnerabilidades
Correlación continua con NVD, OSV y GitHub Advisories; los documentos VEX y CSAF dejan constancia de qué hallazgos afectan realmente a un producto.
AI-SBOM
Registrar modelos, pesos y conjuntos de datos como componentes: CycloneDX ML-BOM, perfiles de SPDX 3.0 para AI y Datasets, model cards legibles por máquina.
Procedencia SLSA
Pruebas de procedencia como atestación in-toto, firmadas y verificadas antes del despliegue; ampliación progresiva por los niveles L1 a L3 del Build Track.
Lista de materiales de agentes
Registrar de forma legible por máquina, para cada agente de código, la herramienta y su versión, el modelo y el proveedor, los servidores MCP, los skills y los archivos de reglas; los servidores MCP y los skills, con versión o hash.
Evaluación de proveedores según catálogo
CSA CCM y CAIQ para proveedores de nube, AI Controls Matrix para servicios de IA, analizados junto con los certificados y los informes de auditoría disponibles.
Cómo empezar
- 1Construir el inventarioRegistrar componentes, modelos, extensiones y proveedores de servicios y clasificarlos según su criticidad, como base de toda evaluación.
- 2Anclar los controlesSBOM y procedencia en el build, aprobaciones para nuevas dependencias y extensiones, obligaciones contractuales para suministradores y proveedores.
- 3Vigilar de forma continuaCotejar las SBOM entregadas con CISA KEV y priorizar con EPSS, reevaluar a los proveedores ante desencadenantes definidos y mantener las evidencias para el CRA, NIS2 y DORA.
Deep Dives, whitepapers y análisis
Deep Dives 6
Whitepapers 3
Del área a la implantación

Áreas de investigación relacionadas
¿Revisar su cadena de suministro, de la SBOM al agente de código?
Evaluamos con usted el proceso de SBOM, los componentes de IA, las políticas para agentes y los proveedores de servicios críticos, y asignamos los resultados al CRA, NIS2 y DORA. Contáctenos para una primera consulta sin compromiso.