

Estándares y sistemas de gestión
De ISO 27001 y BSI IT-Grundschutz++ a C5 y TISAX — las normas y los marcos con los que la seguridad se vuelve certificable.
ISO 27001, BSI IT-Grundschutz, NIS2, DORA, CRA y EU AI Act: cómo integrar sistemas de gestión, gestión de riesgos y obligaciones regulatorias en una estructura auditable e integrada — sin duplicar el trabajo.
Una buena gobernanza no es papeleo, sino el sistema operativo de su seguridad: un sistema de gestión integrado traduce estándares y regulación en responsabilidades claras, controles medibles y evidencias que se sostienen en la auditoría. Estas páginas de conocimiento reúnen nuestra metodología sobre estándares, regulación de la UE y la operación continua — desde el análisis de brechas y la certificación hasta el vCISO y GRC as a Service.
Cada tema conduce a una página de conocimiento propia con contenidos en profundidad, guías prácticas y los servicios correspondientes.
De ISO 27001 y BSI IT-Grundschutz++ a C5 y TISAX — las normas y los marcos con los que la seguridad se vuelve certificable.
NIS2, DORA, CRA, EU AI Act, KRITIS y MDR — obligaciones, plazos y el camino hacia una conformidad demostrable.
Así el compliance se mantiene vivo: roles externos de CISO y de responsable de seguridad de la información, auditorías, formaciones y evidencias automatizadas.
Third-Party-Risk-Management para su cadena de suministro de TI: desde las obligaciones regulatorias de NIS2 y DORA hasta la evaluación de proveedores de nube (CSA CAIQ/CCM/STAR) y proveedores de IA (CSA AI Controls Matrix v1.1).
Páginas de conocimiento en profundidad sobre los temas que actualmente generan más preguntas — con fuentes verificadas y medidas concretas.
El 18/12/2025, la BaFin publicó su guía no vinculante sobre los riesgos TIC en el uso de la IA en entidades financieras (título alemán: «Orientierungshilfe zu IKT-Risiken beim Einsatz von KI in Finanzunternehmen»). Su objetivo es ayudar a aplicar también a los sistemas de IA los requisitos de DORA sobre la gestión del riesgo relacionado con las TIC y del riesgo relacionado con las TIC derivado de terceros, a lo largo de todo el ciclo de vida de la IA y con un caso práctico sobre un asistente de IA basado en LLM. Esta página distingue en todo momento entre lo que exigen DORA y los RTS, lo que la BaFin describe como buena práctica y lo que nosotros recomendamos adicionalmente.
Ir a la página de conocimientoCon EBA/GL/2026/09, la EBA sustituye sus Directrices sobre externalización de 2019 por un marco para todo el riesgo de terceros derivado de servicios no TIC, centrado en las funciones esenciales o importantes, con un registro inspirado en el registro de información de DORA y un periodo transitorio de dos años. Esta página sitúa las Directrices en su contexto, las delimita frente a DORA y hace tangibles sus requisitos con el Navegador de alcance, el Constructor de registro y el Radar de preparación.
Ir a la página de conocimientoEl estándar del NIST que convierte regulaciones, normas y frameworks de PDF a datos: catálogos, perfiles, mappings y evidencias — legibles por máquina, versionables, automatizables.
Ir a la página de conocimientoCómo evaluar y gestionar de forma estructurada la seguridad de su cadena de suministro de TI, nube e IA, desde la selección de proveedores hasta la monitorización continua.
Ir a la página de conocimientoCon la ISO/IEC 42001:2023 existe por primera vez una norma internacional y certificable para un Artificial Intelligence Management System (AIMS). Qué exige la norma, cómo se estructura el panorama documental — y cómo puede usted integrar un AIMS de forma eficiente en su ISMS existente.
Ir a la página de conocimientoA partir del 2 de agosto de 2026 se aplican las obligaciones de transparencia del Art. 50 del AI Act a los sistemas de IA interactivos, los contenidos generativos, el reconocimiento de emociones y los deepfakes. El proyecto de directrices de la Comisión Europea del 8 de mayo de 2026 concreta cómo deben implementar estas obligaciones los proveedores y los responsables del despliegue.
Ir a la página de conocimientoGestión de riesgos de IA según NIST: el AI Risk Management Framework y el nuevo Cyber AI Profile (NIST IR 8596) ofrecen a las organizaciones un marco estructurado y priorizado para proteger los sistemas de IA, aprovechar la IA para la defensa y repeler los ataques asistidos por IA.
Ir a la página de conocimientoQué exige la norma, cómo transcurre el camino hacia el certificado y por qué un SGSI conforme a ISO/IEC 27001 sirve como evidencia ante clientes, socios y autoridades de supervisión.
Ir a la página de conocimientoCómo interactúan los estándares del BSI, el Compendio IT-Grundschutz y las variantes de protección – y qué significa la modernización en curso hacia Grundschutz++ para su SGSI.
Ir a la página de conocimientoCómo convertir el tratamiento de datos personales en un sistema de gestión certificable, y qué significa la revisión ISO/IEC 27701:2025, certificable de forma independiente, para los operadores de SGSI y los encargados del tratamiento.
Ir a la página de conocimientoCómo funciona el mecanismo de evaluación e intercambio de la industria de automoción: desde la gobernanza de la ENX Association y el catálogo VDA ISA hasta los niveles de assessment, los labels y los tres años de validez.
Ir a la página de conocimientoCómo unificar ISO/IEC 27001, 27701 y 42001, junto con ISO 9001 e ISO 22301, en un único sistema de gestión sobre la base de la Harmonized Structure: del control documental a la auditoría de certificación combinada.
Ir a la página de conocimientoLo que la Directiva (UE) 2022/2555 exige a las entidades esenciales e importantes, y cómo Alemania la ha transpuesto en el BSIG mediante la NIS2UmsuCG.
Ir a la página de conocimientoLo que el Reglamento (UE) 2022/2554 exige a las entidades financieras y a sus proveedores de servicios de TIC: los cinco pilares, las TLPT, el registro de información y la supervisión de los proveedores terceros esenciales, de un vistazo.
Ir a la página de conocimientoLo que el Reglamento (UE) 2024/2847 exige a fabricantes, importadores y distribuidores de productos con elementos digitales: desde la security by design y la SBOM hasta los plazos de notificación aplicables a partir del 11 de septiembre de 2026.
Ir a la página de conocimientoAnálisis en profundidad de la guía práctica gratuita publicada por ENISA el 30 de julio de 2026: 22 principios como playbooks de una página con listas de verificación, evidencias mínimas y release gates, incluida la atestación procesable por máquina y un mapeo indicativo al CRA.
Ir a la página de conocimientoClases de riesgo, plazos tras el Digital Omnibus, roles y sanciones: qué significa el Reglamento (UE) 2024/1689 para las empresas – situación a julio de 2026.
Ir a la página de conocimientoLo que los operadores de instalaciones críticas deben implantar conforme a la ley BSI reformada y al KRITIS-Dachgesetz: de los umbrales y la detección de ataques a la obligación de acreditación.
Ir a la página de conocimientoQué requisitos de ciberseguridad impone el MDR a los fabricantes – y cómo MDCG 2019-16, IEC 81001-5-1 y el Reglamento de IA fijan el marco para todo el ciclo de vida del producto.
Ir a la página de conocimientoCómo construir un programa de gobernanza de la IA de forma estructurada: del inventario de IA a la clasificación de riesgos y la alfabetización en IA, hasta los controles del ciclo de vida conforme al AI Act, ISO/IEC 42001, el NIST AI RMF y el BSI AIC4.
Ir a la página de conocimientoQué diferencia al CISO del ISB, qué requisitos plantean ISO 27001 y NIS2 para la asignación del rol, y cuándo tiene sentido cubrirlo externamente como vCISO o vISB.
Ir a la página de conocimientoCómo los modelos de GRC gestionado organizan la operación continua del SGSI, la gestión de riesgos y las evidencias de cumplimiento – desde los componentes del servicio y los indicadores adecuados hasta los límites de la transferencia de responsabilidad.
Ir a la página de conocimientoCómo funcionan realmente las certificaciones ISO: desde la tipología de auditorías, pasando por las fases 1 y 2, hasta las auditorías de seguimiento, la recertificación y la cadena de acreditación que las respalda.
Ir a la página de conocimientoCómo responder de forma estructurada al creciente número de cuestionarios de seguridad procedentes de evaluaciones de clientes y de la gestión de riesgos de terceros – y solicitarlos de manera selectiva – con catálogos estándar, bibliotecas de respuestas, generación de respuestas asistida por IA y un trust center.
Ir a la página de conocimientoCómo poner a disposición de forma estructurada certificados, atestaciones, listas de subencargados y resúmenes de pentests – de forma pública donde sea posible y protegidos por NDA donde sea necesario.
Ir a la página de conocimientoCada whitepaper cuenta con una página propia con detalles y un formulario de descarga directo.
 DORATLPT según DORA: cómo proteger realmente las joyas de la coronaIr a la página del whitepaper
 BSI Grundschutz++Metodología BSI Grundschutz++ y ruta de upgrade a ISO 27001Ir a la página del whitepaper
 EU CRACRA Reality Check — Zero-Days, cadena de suministro e IAIr a la página del whitepaper
 DORADORA Reality Check — Riesgo de terceros e IA agénticaIr a la página del whitepaper
 NIS2NIS2 Reality Check — Registro, cadena de suministro y responsabilidadIr a la página del whitepaper
 EU AI ActAI Act Reality Check — Plazos de alto riesgo, GPAI e IA agénticaIr a la página del whitepaper
 EBA / DORAThird-Party Risk für CISOs: Directrices EBA no TIC 2026Ir a la página del whitepaper
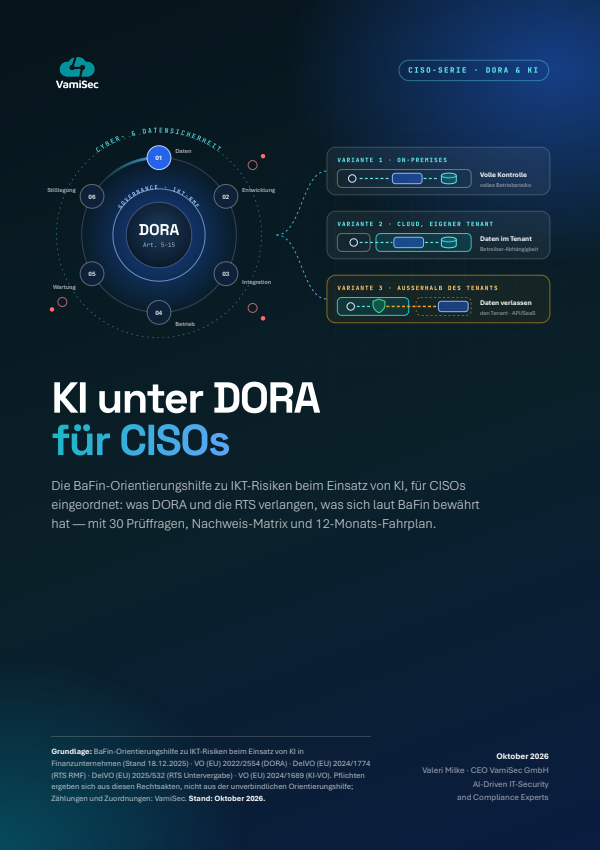 BaFin / DORA / IAKI unter DORA für CISOs: guía de la BaFin sobre riesgos TIC (en alemán)Ir a la página del whitepaper
En la primera consulta le mostramos cómo sus requisitos de estándares y de regulación convergen en un sistema de gestión integrado y auditable.