

Vami Research : agents IA sécurisés, conformité démontrable
Vami Research réunit la recherche, les analyses et le savoir de VamiSec GmbH. Nous étudions comment les agents IA sont attaqués, testés et sécurisés, et comment mettre en œuvre la réglementation comme une tâche d'ingénierie. Les résultats alimentent nos pages de connaissances, livres blancs et outils, les solutions Vami et notre activité de conseil.
Explorer. Vérifier. Opérationnaliser.
Nous analysons les sources primaires et les incidents, vérifions les affirmations à l'aide de modèles de menaces, de tests et d'expériences, et rendons les résultats exploitables : sous forme de page de connaissances, de livre blanc, d'outil, de solution ou de conseil.
- 01
Explorer
Nous analysons normes, réglementation, avis de sécurité et littérature spécialisée autant que possible à la source primaire, et signalons les sources secondaires. Nous distinguons ce qui est obligatoire, ce qui relève des bonnes pratiques et ce que nous recommandons.
- 02
Vérifier
Nous vérifions les affirmations à l'aide de modèles de menaces, de tests et d'expériences, par exemple sur 3 024 cellules profil-perturbation-trace pour notre article ICSPIS 2026. Lorsque des normes ou des outils atteignent leurs limites, nous le disons ouvertement.
- 03
Opérationnaliser
Les enseignements alimentent nos pages de connaissances, livres blancs et outils interactifs, les solutions Vami et notre activité de conseil : là où ils produisent leurs effets, dans les projets, les audits et les pipelines.
Extension Claude Code manipulée : de l'incident au guide de vérification
Le 29 octobre 2026, la marketplace de l'éditeur de code IA Cursor a diffusé des versions manipulées de l'extension Claude Code sous l'identifiant authentique. Le code malveillant ajoutait une clé SSH des attaquants, assurait sa persistance et transmettait un profil de la machine. Sur la base de la notice de sécurité de Cursor et d'autres analyses, nous avons expliqué comment vérifier si vous êtes concerné, nettoyer les machines, renouveler les identifiants et évaluer les obligations de notification – et pourquoi une désinstallation ne suffit pas à elle seule.
Ce que nous avons publié récemment
Notes de situation, Deep Dives, conférences, événements et articles spécialisés de tous les domaines de recherche, triés par date et filtrables par thème.
Explorer l'Agentic Stack couche par couche
Les systèmes agentiques associent modèle, orchestration, outils, identités, chaîne d'approvisionnement, tests et gouvernance. Pour chaque couche, nous présentons la question ouverte du terrain, notre approche et les pages sur lesquelles vous pouvez approfondir.
Question de recherche
Comment empêchez-vous que des entrées pilotent un modèle ou que des données confidentielles se retrouvent dans des prompts ?
Notre approche
En l'état actuel des connaissances, l'injection de prompt ne peut pas être entièrement empêchée. Nous misons sur des autorisations limitées, des filtres d'entrée et de sortie et des validations pour les actions critiques, et rattachons les constats à l'OWASP Top 10 for LLM Applications. VamiGuard détecte les données sensibles dans les prompts localement dans le navigateur, par motifs et sans garantie d'exhaustivité.
Pour aller plus loin
Question de recherche
Comment un agent reste-t-il fidèle à sa mission lorsque des contenus, la mémoire ou d'autres agents cherchent à le détourner ?
Notre approche
Nous sécurisons les agents en suivant l'OWASP Top 10 for Agentic Applications, d'Agent Goal Hijack à Rogue Agents, selon le principe « Least Agency ». À l'exécution, nous nous appuyons sur l'OWASP Agent Control Standard, une spécification à un stade précoce (v0.1.0) : un Guardian examine les actions à des hooks définis. L'ISO/IEC 27090 décrit les attaques spécifiques à l'IA tout au long du cycle de vie, mais n'aborde les agents qu'en marge.
Pour aller plus loin
Question de recherche
Quels outils un agent a-t-il le droit d'utiliser, et à quoi reconnaissez-vous des descriptions d'outils ou des skills manipulés ?
Notre approche
Nous traitons les serveurs MCP et les Agent Skills comme des logiciels privilégiés : revue, sandboxing et allowlisting avant le déploiement, manifestes d'outils signés avec épinglage de version et inventaire en exploitation. Nous rattachons les risques à l'OWASP MCP Top 10 (v0.1, Beta) et modélisons les frontières de confiance avec STRIDE et MAESTRO.
Pour aller plus loin
Question de recherche
Avec les droits de qui un agent agit-il, et comment l'empêchez-vous de les utiliser au-delà de sa mission ?
Notre approche
Un agent manipulé ne s'introduit pas par effraction, il utilise des droits légitimes. C'est pourquoi nous transposons le Zero Trust aux agents : une identité propre à chaque agent, des tokens de courte durée de vie à la portée étroitement limitée, une autorisation par action plutôt que par session. Nous vérifions l'autorisation MCP au regard d'OAuth 2.1, avec liaison d'audience et interdiction du token passthrough.
Pour aller plus loin
Question de recherche
D'où proviennent les paquets, modèles et code que les agents de codage proposent ou installent, et qui les vérifie ?
Notre approche
Les modèles d'IA suggèrent des paquets qui n'existent pas, et des attaquants peuvent enregistrer précisément ces noms. Nous sécurisons les agents de codage et leur harness en cinq couches de protection, documentons modèles et jeux de données sous forme d'AI-SBOM et superposons un triage par LLM au SAST déterministe, sans le remplacer.
Pour aller plus loin
Question de recherche
Comment démontrez-vous que les contrôles appliqués aux agents fonctionnent, et pas seulement que des événements ont été journalisés ?
Notre approche
Nous dérivons les tests du modèle de menaces : MAESTRO et STRIDE fournissent les frontières et les invariants, un Evidence Contract fixe la télémétrie nécessaire. Dans l'article ICSPIS 2026, des liaisons pertinentes pour la sécurité ont fait passer le rappel de 16,7 % à 92,9 %. VamiRedteam vérifie chaque action d'agent avant son exécution par rapport au périmètre autorisé.
Pour aller plus loin
Question de recherche
Qui est responsable d'un agent IA, et comment démontrez-vous la gouvernance sans tenir les documents en double ?
Notre approche
Nous intégrons le système de management de l'IA selon ISO/IEC 42001 dans le SMSI existant plutôt qu'à côté, et situons des obligations comme celles de transparence de l'AI Act, applicables depuis le 2 août 2026. VamiGRC gère cinq systèmes de management sur un graphe GRC ; les niveaux d'autonomie L0–L3 définissent ce qui nécessite une validation.
Pour aller plus loin
La GRC devient une discipline d'ingénierie
L'Agentic GRC Engineering associe des référentiels lisibles par machine, un graphe GRC commun et des agents IA qui travaillent selon vos règles de validation. Au lieu de nouvelles piles de documents, on obtient des liens et des preuves qui tiennent en audit.
- 01Frameworks as CodeAvec OSCAL, les référentiels deviennent des données : chaque contrôle est un objet adressable, les changements de version deviennent des diffs. Depuis OSCAL 1.2.0, les mappings entre frameworks font partie du standard – mettre en œuvre une fois, se conformer plusieurs fois.
- 02Un graphe GRC, cinq systèmes de managementLa structure harmonisée dote les normes de systèmes de management d'un même découpage en chapitres. Dans VamiGRC, ISMS, PIMS, AIMS, CSMS et BCMS partagent sur un graphe GRC les mêmes actifs, fournisseurs, risques et preuves.
- 03Des agents avec garde-fousVamiAI répond aux questions à partir du système de management intégré, sources à l'appui, et sur demande également dans Microsoft Teams. Les niveaux d'autonomie L0 à L3 définissent ce qu'un agent est autorisé à faire seul et ce qui nécessite une validation.
- 04Interfaces & intégrationVous importez vos propres frameworks au format OSCAL en JSON, XML ou YAML ; vous exportez le catalogue de contrôles, la déclaration d'applicabilité et les résultats d'évaluation au format OSCAL. Vous lancez des pentests automatisés dans VamiRedteam directement depuis VamiGRC.
- 05Preuves & confianceNotre propre Trust Center, « Powered by VamiGRC », illustre le principe : certificat ISO/IEC 27001, politiques à télécharger, déclarations d'applicabilité sur demande. VamiGRC répond aux questionnaires clients avec une preuve pour chaque réponse ; votre équipe vérifie et valide.
À vivre en direct : le VamiGRC Christmas Bootcamp « Agentic GRC Engineering » le 12 décembre 2026 à Sankt Augustin et en streaming sur LinkedIn et YouTube, gratuitement.
Nos domaines de recherche, priorité à l'IA agentique
Le premier groupe est consacré aux systèmes agentiques et à la manière dont l'IA transforme le travail de sécurité. Le second couvre les fondamentaux de sécurité et de conformité sur lesquels ces systèmes reposent.
Agentic Research
Comment les agents IA sont sécurisés, testés et pilotés, et comment l'IA transforme le travail de sécurité lui-même : du pentest au reverse engineering et à la GRC, en passant par le threat modeling et l'analyse de code.
Recherche en sécurité & conformité
Chaîne d'approvisionnement, paysage des menaces, sécurité produit et OT, souveraineté cloud, réglementation et cryptographie post-quantique : les fondamentaux sur lesquels reposent les systèmes agentiques.
Du domaine de recherche à la solution
Les solutions Vami font entrer les thèmes de nos domaines de recherche dans l'exploitation. Chaque solution peut être utilisée de manière autonome ; pour chacune, vous voyez par quels domaines elle est alimentée. Les solutions hébergées fonctionnent sur T Cloud Public, exclusivement dans des centres de données allemands.
 VamiGRCSystème de management intégré agentique
Alimentée parAgentic GRC EngineeringProduct, OT, Automotive & MedTech SecurityRegulatory Intelligence
 VamiAppSecSecure SDLC & conformité sécurité produit (ouvre un site externe)
Alimentée parAI Code Security & agents de codageChaîne d'approvisionnement logicielle et IAProduct, OT, Automotive & MedTech Security
 VamiThreatThreat modeling assisté par IA (ouvre un site externe)
Alimentée parAI Threat ModelingProduct, OT, Automotive & MedTech Security
 VamiGuardProtection des données pour les prompts IA dans le navigateur
Alimentée parAgentic AI Security

 VamisetDécouverte des actifs & contrôle de conformité (ouvre un site externe)
Alimentée parAgentic GRC EngineeringThreat & Vulnerability IntelligenceCloud Security & souveraineté numérique
Des prestations qui mettent les enseignements en œuvre
GRC, sécurité IT, sécurité Agentic AI, services managés ainsi que formations & certifications : dans ces domaines de prestations, nous vous accompagnons de l'analyse à l'exploitation, en passant par la mise en œuvre.
Partagés ouvertement : savoir, outils, conférences
Ce que nous élaborons, nous le partageons : les Deep Dives avec sources et les autodiagnostics interactifs sont en libre accès, vous recevez les livres blancs gratuitement via un formulaire, et lors de conférences, nous soumettons nos résultats à la discussion.
Cinq domaines de connaissances, de la GRC au développement sécurisé de logiciels & produits, chacun avec des Deep Dives, des sources et des pages d'approfondissement.
Livres blancs CISO, Reality Checks et notre Research Edition : gratuits, chacun avec un formulaire de téléchargement sur sa propre page ou dans le Deep Dive correspondant.
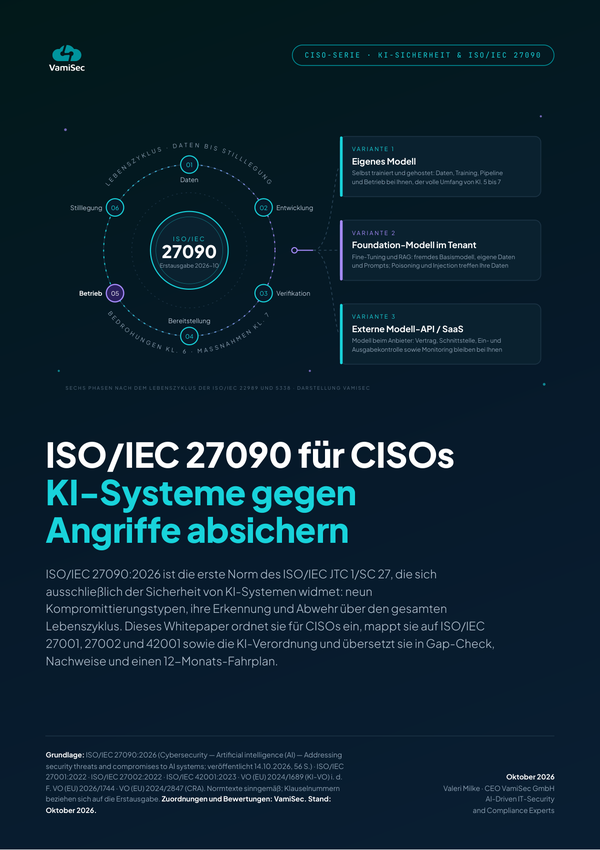 ISO/IEC 27090 pour les CISO — protéger les systèmes d’IA contre les attaques
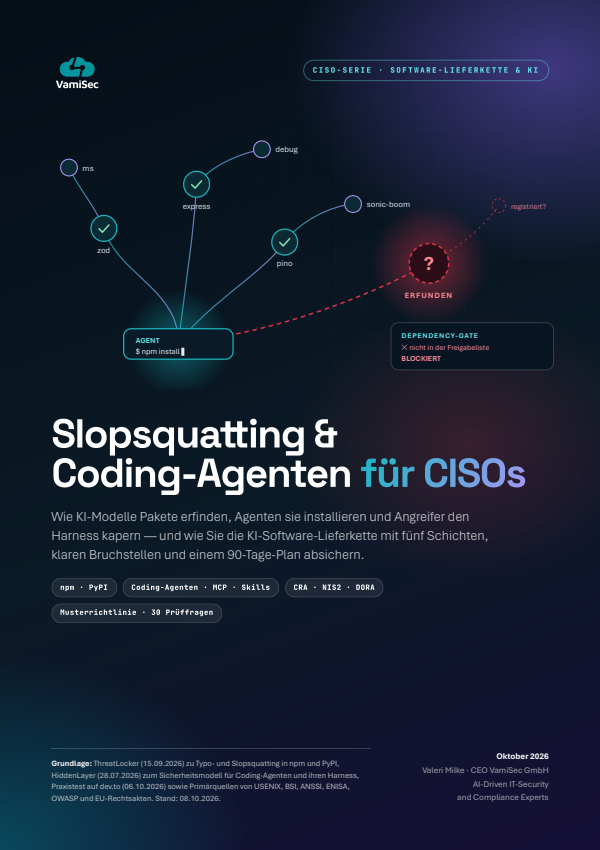 Slopsquatting & Coding-Agenten für CISOs — sécuriser la chaîne d’approvisionnement logicielle IA
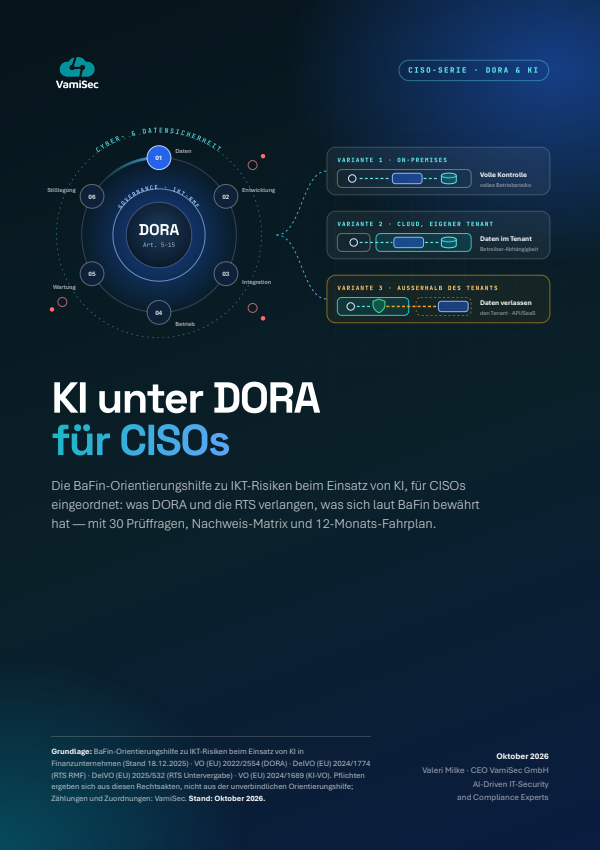 KI unter DORA für CISOs — guide de la BaFin sur les risques TIC liés à l'IA
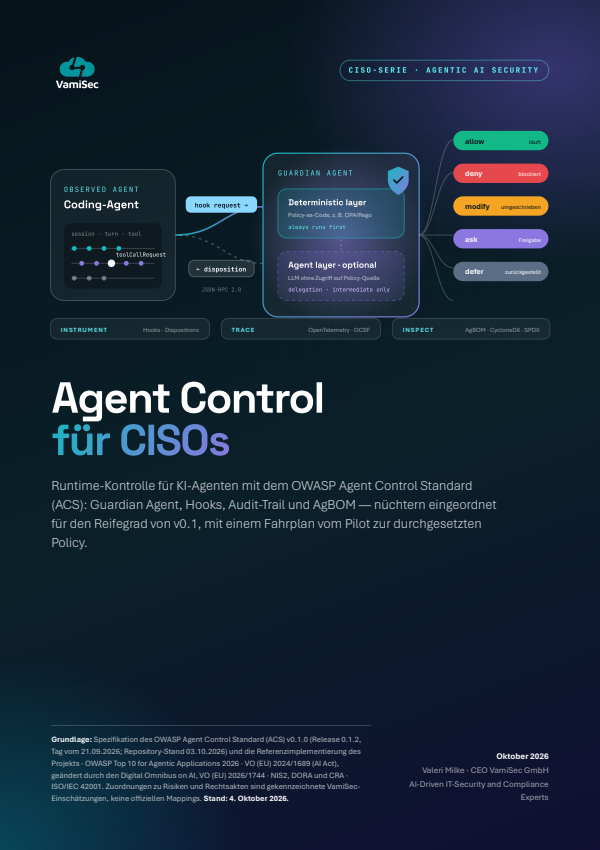 Agent Control pour les RSSI — OWASP Agent Control Standard (ACS)
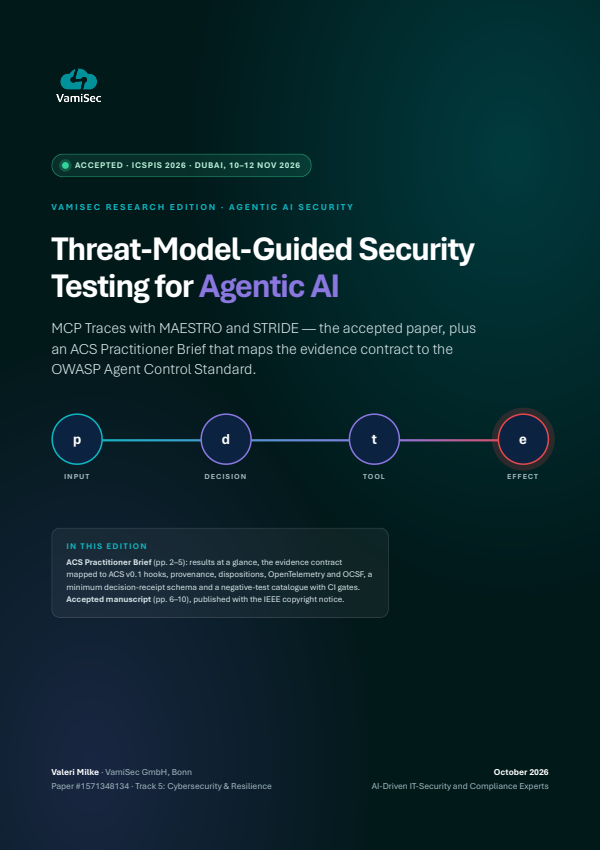 Threat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)
 Third-Party Risk für CISOs — orientations EBA non-TIC 2026
 Automotive Threat Matrix — ATT&CK pour les véhicules
 AI Act Reality Check — Échéances haut risque, GPAI et IA agentique
Les autodiagnostics, navigateurs, simulateurs et outils de vérification de nos pages de connaissances montrent où vous en êtes et quelle est la prochaine étape. S'y ajoute VamiGuard, notre extension de navigateur gratuite pour la protection des données dans les prompts IA.
Là où nous présentons nos résultats et les soumettons à la discussion : interventions en conférence, événements et articles spécialisés, par exemple dans la revue spécialisée mt|medizintechnik.
Research Edition et livres blancs CISO
Des travaux sur des questions clés de la sécurité de l'IA : la télémétrie qui rend les agents testables, le contrôle à l'exécution selon l'OWASP Agent Control Standard, la nouvelle ISO/IEC 27090 et la chaîne d'approvisionnement des agents de codage.
Research EditionAgentic Offensive SecurityThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)Par Valeri Milke · 4 octobre 2026Agentic AI SecurityAgent Control pour les RSSI — OWASP Agent Control Standard (ACS)Par Valeri Milke · 4 octobre 2026Agentic AI SecurityISO/IEC 27090 pour les CISO — protéger les systèmes d’IA contre les attaquesPar Valeri Milke · 22 octobre 2026AI Code Security & agents de codageSlopsquatting & Coding-Agenten für CISOs — sécuriser la chaîne d’approvisionnement logicielle IAPar Valeri Milke · 8 octobre 2026En un coup d'œil
Les indicateurs sont calculés automatiquement à partir des contenus publiés et restent ainsi à jour.
- Domaines de recherche
- 12
- Deep Dives
- 89
- Livres blancs
- 23
- Outils interactifs
- 13
- Solutions Vami
- 9
- Langues
- 5
Valeri Milke
Directeur général VamiSec GmbH · Lead Auditor ISO 27001 & ISO 42001
LinkedIn (ouvre un site externe)Dirigé par son fondateur et proche du terrain
Vami Research n'est pas un institut distinct, mais la recherche, les analyses et le savoir de VamiSec GmbH, basée à Bonn et fondée en 2025. Ses racines remontent à 2009, au projet de recherche SoftSCheck de la Hochschule Bonn-Rhein-Sieg consacré au threat modeling et au fuzzing, financé par le ministère fédéral allemand de l'Éducation et de la Recherche (BMBF). Vami Research est placé sous la responsabilité de Valeri Milke, fondateur et directeur général. Nos publications naissent de nos missions de conseil, de tests et d'audits, et les alimentent en retour.
Voir les postes ouvertsVous avez trouvé une vulnérabilité ?
Merci de signaler les failles de sécurité de nos sites web ou de nos solutions à security@vamisec.com. Notre security.txt indique également ce contact ; vos signalements sont les bienvenus en allemand ou en anglais.
Signaler une vulnérabilitéQuestions fréquentes sur Vami Research
Ce qu'est Vami Research, comment nous travaillons et comment collaborer avec nous.
Qu'est-ce que Vami Research ?
Vami Research est le nom qui désigne la recherche, les analyses et le savoir de VamiSec GmbH ; il ne s'agit pas d'une société distincte. Cela comprend des Deep Dives, des livres blancs, des notes de situation, des outils interactifs, des conférences et des articles spécialisés. L'accent porte sur les systèmes d'IA agentiques ; s'y ajoutent la chaîne d'approvisionnement, le paysage des menaces, la réglementation, la sécurité des produits et du cloud ainsi que la cryptographie post-quantique.
Que signifie Agentic GRC Engineering ?
La GRC devient une discipline d'ingénierie : les référentiels existent sous une forme lisible par machine, par exemple en catalogues OSCAL, les systèmes de management partagent un graphe GRC, et des agents IA effectuent le travail de routine selon des règles de validation définies. Dans VamiGRC, les niveaux d'autonomie de L0 à L3 définissent ce qui nécessite une validation. L'objectif : des preuves qui tiennent en audit.
Comment Vami Research traite-t-il les nouvelles vulnérabilités et les incidents ?
Nous nous concentrons sur l'analyse et la mise en perspective rapides. D'autres ont découvert et divulgué PHP2Shell et Brotli2Shell ; l'extension Claude Code manipulée a été signalée par Cursor. Pour chacun de ces cas, nous avons publié des notes de situation avec étapes de vérification et mesures. Nous recevons les signalements de vulnérabilités concernant nos propres systèmes à l'adresse security@vamisec.com.
Comment les enseignements alimentent-ils les solutions Vami ?
Domaines de recherche et solutions traitent les mêmes questions : OSCAL constitue l'épine dorsale de VamiGRC, VamiThreat modélise les systèmes d'IA agentiques selon MAESTRO, et VamiRedteam vérifie chaque action d'agent avant son exécution par rapport au périmètre autorisé. Sur chaque page de domaine, vous voyez quelles solutions et prestations ce domaine alimente.
Dans quelle mesure les contenus sont-ils à jour ?
Nos Deep Dives indiquent leur date de mise à jour ainsi que les normes et sources sur lesquelles ils reposent. Nous publions les notes de situation rapidement, par exemple le 31 octobre 2026 sur la manipulation de l'extension Claude Code survenue le 29 octobre 2026. Nos contenus sont en partie élaborés avec l'assistance de l'IA ; vérifiez donc les informations critiques avant de les mettre en œuvre.
Comment collaborez-vous avec les entreprises et la communauté professionnelle ?
Nous accompagnons les entreprises par du conseil, des tests, des audits et des services managés, en commençant par un premier entretien. Nous soumettons nos résultats à la discussion dans les médias spécialisés et lors de conférences, par exemple dans la revue spécialisée mt|medizintechnik. Des interventions ont été acceptées au DevFest Nairobi 2026, à l'ICSPIS 2026 à Dubaï et à la CyberWiseCon Europe 2027 à Riga.
Vami Research publie-t-il aussi des travaux scientifiques ?
Oui. L'article « Threat-Model-Guided Security Testing for Agentic AI: MCP Traces with MAESTRO and STRIDE » de Valeri Milke a été accepté pour l'ICSPIS 2026 (IEEE), la 9th International Conference on Signal Processing and Information Security, du 10 au 12 novembre 2026 à Dubaï. La Research Edition, avec la version acceptée et un ACS Practitioner Brief, est disponible gratuitement.
De la recherche à la sécurité en exploitation
Parlez-nous de vos agents IA, de votre cadre réglementaire ou de votre chaîne d'approvisionnement. Lors du premier entretien, nous déterminons quels enseignements, outils et solutions correspondent à votre situation.