

ISO/IEC 27090:2026 est une norme d’orientation ISO/IEC publiée le 14 octobre 2026 (56 pages, JTC 1/SC 27), qui décrit neuf types d’attaques propres à l’IA avec leur détection et leurs contre-mesures – non certifiable. La norme a été élaborée par le groupe de travail WG 4 « Security controls and services » du sous-comité SC 27, dont le secrétariat est assuré par le DIN. Le chemin a été long : lancement du projet en septembre 2022, Committee Draft en janvier 2024, vote DIS à partir d’avril 2025, vote FDIS à partir de juin 2026, publication en première édition avec le code d’étape 60.60. Le titre anglais est « Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems » ; le document paraît exclusivement en anglais. Il n’existe pas de version allemande : DIN Media et la SNV distribuent l’original ISO, une reprise britannique BS ISO/IEC 27090:2026 est annoncée pour le 31/10/2026, et aucun projet de reprise au DIN n’existe. Le SC 27 Journal qualifie la norme 27090 de première norme du sous-comité consacrée spécifiquement à la sécurité des systèmes d’IA. Point décisif pour l’appréciation : il s’agit d’une norme internationale à caractère d’orientation, non d’une norme de système de management. Il n’existe ni certificat « ISO 27090 » ni audit « selon 27090 » ; le référentiel d’audit reste ISO/IEC 27001 et ISO/IEC 42001. Le lecteur de la norme y trouve des descriptions de menaces, des approches de détection et des mesures à reprendre, selon une approche fondée sur les risques, dans le système de management existant.
ISO/IEC 27090 : Identifier, évaluer et maîtriser les menaces de sécurité des systèmes d’IA
ISO/IEC 27090:2026 est la norme d’orientation de l’ISO/IEC JTC 1/SC 27 sur les menaces de sécurité et les compromissions visant les systèmes d’IA, publiée le 14/10/2026 en première édition (56 pages). La norme décrit neuf types d’attaques propres à l’IA avec leurs conséquences, leur détection et leur parade sur tout le cycle de vie ; elle n’est pas certifiable. Cette page présente les menaces par phase, les met en correspondance avec ISO/IEC 27001, 42001, l’AI Act, le NIST et l’OWASP, et propose un autodiagnostic ainsi que le livre blanc « ISO/IEC 27090 pour les CISO » (en allemand).
Vous recevez le lien de téléchargement immédiatement sur la page et par e-mail.
- 01Données
- 02Développement
- 03Vérification
- 04Déploiement
- 05Exploitation
- 06Retrait
Les systèmes d’IA font désormais partie de l’informatique de production : modèle de fondation consommé par API, fine-tuning dans son propre tenant, assistant RAG sur des documents internes ou agent disposant d’un accès à des outils. Les attaques qui les visent suivent des schémas propres que les contrôles de sécurité classiques ne couvrent pas : données d’entraînement empoisonnées, modèles copiés au moyen de requêtes légitimes, prompt injection via des contenus tiers. ISO/IEC 27090 est la première norme de l’ISO/IEC JTC 1/SC 27 consacrée spécifiquement à la sécurité des systèmes d’IA ; elle s’appuie sur la pratique d’ISO/IEC 27001 et 27002, renvoie à ISO/IEC 42001 pour le système de management et ne pose elle-même aucune exigence certifiable. Sur le plan réglementaire, elle arrive au bon moment : les obligations du règlement sur l’IA (AI Act) pour les systèmes à haut risque, avec leurs exigences de résilience contre le Data Poisoning, la Model Evasion et les attaques contre la confidentialité, s’appliquent à partir du 02/12/2027 pour l’annexe III et du 02/08/2028 pour l’annexe I, les obligations principales du Cyber Resilience Act à partir du 11/12/2027 ; la norme 27090 ne fonde toutefois aucune présomption de conformité. Cette page distingue systématiquement ce que la norme décrit, ce que la réglementation et les autres référentiels exigent et ce que nous recommandons. Le test « Suis-je concerné par ISO/IEC 27090 ? » clarifie votre rôle, le navigateur du cycle de vie rattache menaces et mesures aux phases, le laboratoire des variantes compare modèle propre, modèle en tenant et API externe, et le navigateur des menaces et mesures met la norme en correspondance avec ISO/IEC 27002, 42001, l’AI Act, NIST AI 100-2, MITRE ATLAS, l’OWASP et l’ETSI — en tant qu’interprétation de travail VamiSec là où la norme elle-même ne pose aucun renvoi. L’autodiagnostic indique votre niveau de maturité dans sept domaines d’action, et le livre blanc « ISO/IEC 27090 pour les CISO » (en allemand) fournit matrice de correspondance, cas réels, feuille de route et questions d’audit à l’intention de la direction générale et de l’audit interne.
Du lancement du projet en 2022 aux obligations haut risque de 2027/2028
Les jalons d’ISO/IEC 27090 et de l’environnement dans lequel elle s’inscrit — de la norme de système de management ISO/IEC 42001 au Cyber Resilience Act en passant par l’AI Act.
Lancement du projet ISO/IEC 27090
Le projet est approuvé et inscrit au programme de travail de l’ISO/IEC JTC 1/SC 27 ; le WG 4 « Security controls and services » en a la charge. Le titre de travail parle encore de « security threats and failures ».
Publication d’ISO/IEC 42001:2023
La norme certifiable de système de management de l’IA (SMIA, 51 pages) paraît. La norme 27090 y renverra plus tard, dans la clause 5.2, pour la mise en œuvre du programme de gouvernance de l’IA, et citera A.6.2.3 et A.6.2.6.
Committee Draft en consultation
Le Committee Draft, enregistré la veille, entre en phase de commentaires ; la clôture des commentaires est fixée au 21/03/2024. L’approbation pour le DIS ne suit que le 29/01/2025 — une année pendant laquelle le titre parle encore de « threats and failures ».
Entrée en vigueur de l’AI Act
Le règlement (UE) 2024/1689 entre en vigueur. L’art. 15, paragraphe 5 exige, pour l’IA à haut risque, une résilience contre le Data Poisoning, le Model Poisoning, les Adversarial Examples et la Model Evasion ainsi que contre les attaques contre la confidentialité et les faiblesses du modèle — sans citer la norme 27090.
Ouverture du vote DIS
Le Draft International Standard (46 pages) entre en vote pour douze semaines, jusqu’au 10/07/2025 ; en parallèle paraît le projet britannique 25/30463618 DC. Dans l’environnement : NIST AI 100-2 E2025 (version finale du 24/03/2025) et ETSI TS 104 223 (23/04/2025).
Ouverture du vote FDIS
Le Final Draft (56 pages) entre en vote pour huit semaines, jusqu’au 19/08/2026, et passe le jour du vote au statut « under publication ». Le résultat du vote n’est pas public.
Publication d’ISO/IEC 27090:2026
La première édition paraît avec le code d’étape 60.60 (ISO-ID 56581, publication IEC 117332), 56 pages, en anglais uniquement. Une reprise britannique BS ISO/IEC 27090:2026 est annoncée pour le 31/10/2026 ; il n’existe pas de version en langue allemande, DIN Media et la SNV ne distribuent que l’original ISO.
Obligations haut risque pour l’annexe III
Après le Digital Omnibus (règlement (UE) 2026/1744), les obligations de l’AI Act pour les systèmes à haut risque, y compris les art. 9 et 15, s’appliquent aux systèmes de l’annexe III. Il n’existe pas de présomption de conformité via la norme 27090 ; prEN 18282 est encore à l’état de projet.
Obligations principales du CRA
Les obligations principales du Cyber Resilience Act s’appliquent ; les obligations de notification courent déjà depuis le 11/09/2026. Pour l’IA à haut risque qui est un produit comportant des éléments numériques, l’art. 12 CRA ouvre la voie à la conformité à l’art. 15.
Obligations haut risque pour l’annexe I
Les obligations haut risque s’appliquent aussi aux systèmes d’IA qui relèvent, comme composants de sécurité, de la législation d’harmonisation de l’annexe I.
Neuf messages clés sur ISO/IEC 27090 — du statut de la norme à l’audit
Cliquez sur une carte pour lire le message clé avec ses références — l’ordre va du statut de la norme aux menaces et mesures, puis à la réglementation, aux agents et à l’audit.
Menaces le long du cycle de vie de l’IA : six phases, deux thèmes transversaux
ISO/IEC 27090 rattache les attaques contre les systèmes d’IA au cycle de vie : les attaques pendant le développement et l’entraînement s’opposent aux attaques pendant l’inférence et l’exploitation ; l’annexe A les relie aux phases et aux actifs. Le modèle de phases suit ISO/IEC 22989 et 5338, de la conception à la mise hors service. Pour chaque phase ou thème transversal, vous voyez les types d’attaque, les ancrages dans 27090, 27002 et 42001, les mesures, la question de contrôle et les preuves. Le découpage en six phases, l’affectation aux phases, les niveaux de gravité, les mesures et les questions de contrôle sont des appréciations VamiSec ; les ancrages 27002 et 42001 sont, lorsque 27090 ne les cite pas, des correspondances VamiSec.
Données & approvisionnement
ISO/IEC 27090 ne commence pas le travail de sécurité au niveau du modèle, mais à celui de la gouvernance et des données : un programme de gouvernance de l’IA selon la section 5.2 inventorie les systèmes d’IA, analyse les risques et les pilote ; le Threat Modelling selon 5.6, nous le plaçons au début de chaque projet. La description de menace la plus longue de la norme est consacrée au Data Poisoning : des données d’entraînement manipulées, en pratique aussi des corpus de fine-tuning et de retrieval, modifient le comportement du modèle, et la détection de données empoisonnées est considérée comme une question de recherche ouverte, parce que les procédés automatisés ne les distinguent pas de façon fiable des valeurs aberrantes. C’est pourquoi 27090 mise sur la provenance des données, la protection de l’intégrité et la limitation des données, et rappelle qu’en apprentissage continu, les données d’exploitation deviennent des données d’entraînement.
RéférenceISO/IEC 27090:2026, 5.2, 5.3, 5.6, 6.2, 6.11.2, 6.11.4 ; annexe A (correspondance des attaques avec le cycle de vie et les actifs) ; affirmation sur la détection du Data Poisoning d’après l’analyse du FDIS
Menaces typiques
- Data Poisoning : des données d’entraînement, de fine-tuning ou de retrieval manipulées modifient le comportement du modèle, de façon ciblée ou non (6.2) (élevé)
- Attaques par backdoor via des déclencheurs dans les données d’entraînement, qui ne s’activent qu’en exploitation (élevé)
- Fuite directe des données d’entraînement : exfiltration des jeux de données depuis les stockages, les pipelines ou les notebooks (annexe B) (élevé)
- Provenance des données non établie : jeux de données achetés ou publics sans preuve de provenance (6.11.4) (moyen)
- Données sensibles dans l’entraînement, qui redeviennent visibles plus tard par Membership Inference, Model Inversion ou sortie sensible du modèle (moyen)
- Données Out-of-Distribution et défauts de qualité — pas nécessairement des attaques, mais un risque pour la robustesse (7.7.1) (faible)
Ancrages normatifs
Mesures avec ancrage 27090 et correspondance
- Inventorier les systèmes d’IA, les modèles et les jeux de données d’entraînement, de fine-tuning et de retrieval comme des actifs — avec source du modèle, propriétaire et finalité (27090 5.2 ; ISO/IEC 27002 5.9).
- Threat Modelling avant l’acquisition des données : consigner par cas d’usage les objectifs de l’attaquant, les actifs concernés tels que le modèle, les données d’entraînement et de test, les sorties et le service, ainsi que les objectifs de protection (27090 5.6).
- Documenter la provenance des données et vérifier l’intégrité : source, licence, hash ou signature par jeu de données ; traiter les jeux de données achetés comme des prestations de fournisseurs (27090 5.5, 6.11.4).
- Limitation des données : n’entraîner qu’avec les données que la finalité exige ; retirer ou pseudonymiser au préalable les attributs sensibles (27090 6.11.2) ; examiner la Differential Privacy comme technique complémentaire contre les inférences ultérieures (correspondance VamiSec).
- Protéger les données d’entraînement selon les principes Zero Trust : chaque accès aux stockages de données et aux pipelines est authentifié, autorisé et journalisé (27090 5.3 ; ISO/IEC 27002 8.27).
- Rechercher les indicateurs d’empoisonnement, même si aucune méthode n’est fiable : analyses de valeurs aberrantes et de distribution, échantillonnages, comparaison avec des jeux de données de référence — comme base de décision, non comme approbation (27090 6.2.3).
- Recommandation VamiSec : ne réinjecter les données d’exploitation dans l’entraînement que via un processus d’approbation avec quarantaine ; la norme cite expressément le vecteur des données d’exploitation.
Pouvez-vous démontrer, pour chaque modèle en production, d’où provient chaque jeu de données d’entraînement, de fine-tuning et de retrieval, qui l’a approuvé et qu’il est resté inchangé depuis son approbation ?
Preuves que vous pouvez présenter
- Inventaire IA avec source du modèle, jeux de données, propriétaires et niveau de risque (27090 5.2)
- Document de Threat Model par système d’IA avec actifs, objectifs de l’attaquant et objectifs de protection
- Registre de provenance des jeux de données : source, licence, preuve d’intégrité, approbation
- Preuve de la limitation des données : limitation de la finalité, attributs retirés ou protégés
- Concept d’accès et de journalisation pour les stockages de données et les pipelines d’entraînement
Développement & entraînement
C’est au développement et à l’entraînement que se décide si un modèle entre en exploitation intègre. ISO/IEC 27090 décrit pour cela le Model Poisoning direct : le modèle lui-même, par exemple ses poids, est manipulé directement, en développement ou plus tard en exploitation. Avec l’une des deux phrases à caractère prescriptif de la section 5.1, la norme exige des contrôles de sécurité de l’information mis en œuvre selon une approche fondée sur les risques, comme ceux d’ISO/IEC 27002, et recommande des pratiques d’ingénierie logicielle conformes au NIST SSDF, la protection de l’environnement de développement et une gestion de la chaîne d’approvisionnement pour les modèles pré-entraînés, les jeux de données et les outils. Elle cite le durcissement de la pile logicielle contre le vol direct de modèle comme point de départ efficient.
RéférenceISO/IEC 27090:2026, 5.1, 5.4, 5.5, 6.3.4, 6.7, 7.2, 7.6
Menaces typiques
- Model Poisoning direct : manipulation des poids, du code d’entraînement ou des artefacts de modèle, en développement ou en exploitation (6.7) (élevé)
- Modèles pré-entraînés, paquets ou outils MLOps trojanisés provenant de dépôts et de registres (5.5, annexe B) (élevé)
- Vol direct de modèle depuis l’environnement de développement : poids, checkpoints, notebooks (annexe B) (élevé)
- Des pipelines CI/CD et des environnements de build compromis introduisent du code dans les releases (7.6) (élevé)
- Vulnérabilité à l’Evasion sans entraînement adversarial — et effets secondaires lorsque des mesures se contredisent (6.3.4, 7.2) (moyen)
- Données sensibles dans les checkpoints, les logs et le suivi des expérimentations (moyen)
Ancrages normatifs
Mesures avec ancrage 27090 et correspondance
- Étendre le développement sécurisé selon ISO/IEC 27002 8.25 à 8.28 au code des modèles, aux scripts d’entraînement et aux pipelines ; NIST SSDF comme référence (27090 5.4).
- Séparer les environnements de développement, de test et de production et durcir l’environnement d’entraînement : réseaux isolés, droits minimaux, pas de données de production sans approbation (27090 7.6 ; ISO/IEC 27002 8.31).
- Signer et hacher les artefacts de modèle ; vérifier l’intégrité à chaque passage entre environnements ; envisager des Trusted Execution Environments pour les entraînements sensibles (27090 6.7.4).
- Vérifier avant usage les modèles pré-entraînés, les jeux de données, les bibliothèques et les outils MLOps : provenance, signature, scan de code embarqué, version figée (27090 5.5).
- Employer l’entraînement adversarial et des techniques de robustesse contre l’Evasion — et tester conjointement leurs interactions avec les autres mesures avant la mise en exploitation du modèle (27090 6.3.4, 7.2).
- Documenter les entraînements de manière reproductible : état des données, hyperparamètres, version du code, résultat (ISO/IEC 42001 A.6.2.3).
- Recommandation VamiSec : bannir les secrets et les jetons d’API des notebooks et des pipelines et les attribuer à courte durée de vie ; les incidents LiteLLM de mars et d’octobre 2026 ont chacun commencé par des jetons volés.
Pourriez-vous démontrer aujourd’hui que les poids de votre modèle en production proviennent exactement d’un entraînement documenté — et que personne n’a pu les modifier depuis sans être détecté ?
Preuves que vous pouvez présenter
- Politique de développement sécurisé avec extension IA pour le code des modèles, les pipelines et les notebooks
- Registre des signatures et des hashs des artefacts de modèle par version
- Journaux d’entraînement avec état des données, version du code, paramètres et approbation (ISO/IEC 42001 A.6.2.3)
- Rapports de vérification des modèles pré-entraînés, paquets et outils avant usage
- Concept d’architecture et d’accès de l’environnement d’entraînement avec séparation des réseaux et des droits
Vérification & validation
Avant l’approbation, l’organisation vérifie si le modèle et les mesures résistent aux menaces modélisées. ISO/IEC 27090 érige pour cela le Threat Modelling et le Red Teaming en pratiques à part entière dans la clause 5 et avertit dans la clause 7 que des mesures peuvent se gêner mutuellement : l’exemple cité est l’entraînement adversarial, qui a accru la vulnérabilité aux attaques par patch ; la norme recommande donc de tester toutes les mesures conjointement avant la mise en exploitation d’un système. Dans 27090, la validation n’est pas un point de contrôle unique : la norme recommande de la répéter après un réentraînement, avant qu’un modèle ne retourne en exploitation.
RéférenceISO/IEC 27090:2026, 5.6, 5.7, 6.3 à 6.6, 7.2, 7.4 (exemple en 7.2 et recommandation de revalidation en 7.4 d’après l’analyse du FDIS) ; contexte : NIST AI 100-2 E2025 section 3.6, OWASP GenAI Red Teaming Manual 1.0
Menaces typiques
- Attaques par Evasion : des entrées modifiées de façon imperceptible font basculer la classification ou la sortie — indétectées sans tests (6.3) (élevé)
- Backdoors et Poisoning que les métriques standard ne révèlent pas, parce qu’ils ne réagissent qu’à des déclencheurs (élevé)
- Mesures qui s’affaiblissent mutuellement ou dégradent tant la performance du modèle qu’elles sont désactivées en exploitation (7.2) (moyen)
- Des données de test et d’évaluation manipulées simulent une robustesse (moyen)
- Membership Inference et Model Inversion restent non testées, parce que seules les métriques de qualité sont vérifiées (6.4, 6.6) (moyen)
- Les chemins de Prompt Injection et d’Output Injection restent non testés, parce que l’intégration n’apparaît qu’après l’approbation du modèle (6.9, 6.10) (moyen)
Ancrages normatifs
Mesures avec ancrage 27090 et correspondance
- Dériver le plan de test du Threat Model : pour chaque type de menace de la clause 6, un cas de test avec critère de réussite, données de test et responsable (27090 5.6).
- Tests adversariaux contre l’Evasion, la Membership Inference, la Model Inversion et l’extraction de modèle avec des budgets d’attaque documentés (27090 5.7, 6.3 à 6.6).
- Red Teaming du système complet — Prompt Injection, Output Injection, exfiltration de données, élévation de privilèges — avant la mise en production (27090 5.7) ; la répétition après modification du modèle, du prompt système ou de la source de retrieval est une pratique VamiSec.
- Tester toutes les mesures conjointement et consigner les interactions ; quantifier les pertes de performance dues aux mitigations et trancher en connaissance de cause (27090 7.2).
- Protéger les données de test comme les données d’entraînement : provenance, intégrité, accès — sinon les tests simulent une robustesse qui n’existe pas en exploitation.
- Utiliser les outils et benchmarks cités par NIST AI 100-2 (AgentDojo, Garak, PyRIT) et s’appuyer sur l’OWASP GenAI Red Teaming Manual 1.0 comme méthodologie — contexte, non contenu de la norme.
- Ancrer la revalidation comme étape fixe avant tout retour en exploitation après réentraînement ou modification des mesures (27090 7.4 ; ISO/IEC 42001 A.6.2.4).
Votre système d’IA en production a-t-il réussi un test adversarial documenté contre les menaces de la clause 6 — et quand a-t-il été répété pour la dernière fois après une modification du modèle ou d’un prompt ?
Preuves que vous pouvez présenter
- Concept de test avec correspondance type de menace → cas de test → critère de réussite
- Rapports de tests adversariaux et d’exercices de Red Team avec constats et contre-tests
- Procès-verbal des tests conjoints, interactions et arbitrage de performance inclus (27090 7.2)
- Décision d’approbation avec risques résiduels, signée par le métier et la sécurité de l’information
- Preuves de revalidation après réentraînement ou modifications (ISO/IEC 42001 A.6.2.4)
Déploiement & intégration
Avec le déploiement, le modèle devient un composant logiciel d’un système plus vaste ; c’est ainsi qu’ISO/IEC 27090 le conçoit expressément, et c’est ainsi que naissent les surfaces d’attaque qui marquent les incidents documentés des années 2025 et 2026 : Prompt Injection via des documents, des e-mails ou des pages web, et des sorties qui portent elles-mêmes des attaques par injection contre les systèmes en aval. S’y ajoute l’extraction de modèle par des requêtes légitimes, que la norme pose dès son introduction comme postulat. La norme répond par des principes Zero Trust pour l’IA : authentifier et autoriser individuellement les accès au modèle, requêtes de retrieval incluses, délimiter le périmètre applicatif et autoriser individuellement chaque action d’agent.
RéférenceISO/IEC 27090:2026, 5.1, 5.3, 6.5, 6.9, 6.10, 7.7 à 7.9 ; contexte : OWASP LLM01 et LLM10 (2026), ASI01 et ASI05, MITRE ATLAS AML.T0051 et AML.T0053
Menaces typiques
- Prompt Injection, directe ou indirecte via les contenus que le système lit — documents, e-mails, pages web, tickets (6.9) (élevé)
- Sorties porteuses d’attaques par injection : les sorties du modèle déclenchent dans les systèmes en aval des commandes, des requêtes ou des exfiltrations de données (6.10) (élevé)
- Extraction de modèle via l’interface de requête — possible selon la norme même avec des contrôles standard intacts (6.5) (élevé)
- Requêtes de retrieval et actions d’agent avec des droits globaux au lieu d’une autorisation individuelle (5.3) (élevé)
- Accès aux systèmes connectés via des outils et des API que le modèle peut piloter (moyen)
- Déni de service et épuisement des ressources via l’interface du modèle (annexe B, 7.8) (moyen)
Ancrages normatifs
Mesures avec ancrage 27090 et correspondance
- Architecture Zero Trust pour le système d’IA : authentifier les utilisateurs, les services, les sources de retrieval et les agents, autoriser chaque action, attribuer les droits just-in-time et par tâche (27090 5.3 ; ISO/IEC 27002 8.27).
- Séparer instructions et données : marquer les contenus externes comme non fiables, protéger les prompts système, filtrer les entrées et les contrôler à la recherche de motifs malveillants (27090 6.9.4, 7.7).
- Traiter les sorties comme des entrées venant d’Internet : encodage, allowlists pour les actions et les cibles, aucune exécution directe des sorties du modèle dans un shell, en SQL ou dans un navigateur (27090 6.10.4).
- Limiter le débit des requêtes, borner le volume et les motifs par identité, minimiser les détails restitués et la taille du modèle pour compliquer l’extraction (27090 6.5.4, 7.8, 7.9).
- Délimiter le périmètre applicatif : le système d’IA ne reçoit que les sources de données et les outils que le cas d’usage requiert ; chaque requête de document est authentifiée et autorisée individuellement (27090 5.3).
- Prévoir le Human-in-the-Loop comme point de contrôle pour les actions à effet externe — envoi, suppression, paiement, modification de droits (interprétation VamiSec de 5.3 et 6.11.3 ; ISO/IEC 42001 A.9).
- Recommandation VamiSec : avant la mise en production, rejouer les schémas d’incident EchoLeak, ForcedLeak et « Comment and Control » contre votre propre intégration ; tous trois combinent une Prompt Injection avec un chemin de sortie vers l’extérieur.
Votre système d’IA peut-il exécuter une action à effet externe sans qu’une identité l’ait autorisée — et chaque requête de retrieval est-elle authentifiée et autorisée individuellement ?
Preuves que vous pouvez présenter
- Diagramme d’architecture et de flux de données avec frontières de confiance, sources de retrieval et outils
- Concept d’habilitations pour le modèle, le retrieval et les actions d’agent avec attribution just-in-time (27090 5.3)
- Configuration des filtres d’entrée et de sortie avec preuve de test contre les motifs d’injection
- Règles de limitation de débit et de quotas par identité avec alertes (27090 7.8)
- Approbation de mise en production avec constats du Red Team et règles Human-in-the-Loop
Exploitation & surveillance
En exploitation convergent les attaques à l’inférence qu’ISO/IEC 27090 décrit à la clause 6 : Evasion, Membership Inference, extraction de modèle, Model Inversion, sortie sensible du modèle et Prompt Injection. La norme souligne que la détection est difficile mais essentielle, dote chaque section de menace d’une partie propre consacrée à la détection et réserve à la journalisation et à la surveillance une section propre dans la clause 7. S’y ajoute la section 6.11.3 sur le pilotage du comportement indésirable du modèle en exploitation, selon notre lecture l’ancrage des guardrails, des seuils et de la supervision humaine (libellé exact uniquement dans la version intégrale). En apprentissage continu, l’exploitation redevient en outre une phase d’entraînement : les données d’exploitation peuvent devenir des données d’entraînement.
RéférenceISO/IEC 27090:2026, introduction, 6.3 à 6.9, 6.11.3, 7.4, 7.5, 7.7, 7.8
Menaces typiques
- Extraction de modèle par des requêtes légitimes — réussit selon la norme même avec des contrôles standard intacts (6.5) (élevé)
- Sortie sensible du modèle : des données d’entraînement ou des entrées antérieures apparaissent dans les réponses (6.8) (élevé)
- Prompt Injection en cours d’exploitation, y compris via des contenus qui n’entrent dans les sources de retrieval qu’après la mise en production (6.9) (élevé)
- Evasion : des entrées modifiées à dessein contournent la classification, les filtres ou les décisions (6.3) (moyen)
- Membership Inference et Model Inversion par requêtes multiples (6.4, 6.6) (moyen)
- Les données d’exploitation entrent sans contrôle dans le réentraînement et deviennent un vecteur de Poisoning (6.2) (moyen)
Ancrages normatifs
Mesures avec ancrage 27090 et correspondance
- Mettre en place la journalisation et la surveillance avec l’ancrage 27090 7.5 ; champs minimaux VamiSec : requêtes, réponses, version du modèle, résultats de retrieval, appels d’outils et décisions d’autorisation, journalisés avec protection contre l’altération (ISO/IEC 27002 8.15, 8.16).
- Définir des signaux de détection par type de menace — la norme consacre à chaque type d’attaque une section de détection propre (27090 6.2.3 à 6.10.3) ; exemples tirés de notre pratique : motifs de requêtes pour l’extraction, écarts de distribution pour l’Evasion, contrôle des sorties pour les sorties sensibles.
- Contrôler les entrées à la recherche de motifs Out-of-Distribution et adversariaux, sans considérer chaque écart comme une attaque ; graduer les seuils et les réactions (27090 7.7).
- Limiter le débit des requêtes et imposer des quotas par identité ; filtrer les sorties et les contrôler à la recherche de contenus sensibles avant qu’elles n’atteignent l’utilisateur (27090 6.5.4, 6.8.4, 7.8).
- Piloter le comportement indésirable du modèle : guardrails, seuils de dysfonctionnement, droits restreints pour les agents et un mécanisme d’arrêt défini (27090 6.11.3, interprétation VamiSec).
- Sécuriser l’apprentissage continu : les données d’exploitation n’entrent dans le réentraînement qu’après approbation et contrôle d’intégrité ; retour en exploitation seulement après revalidation (27090 6.2, 7.4).
- Réinjecter les enseignements de la surveillance dans le Threat Model et le plan de test ; comparer le comportement du modèle à des baselines pour repérer tôt la dégradation (27090 7.4 ; ISO/IEC 42001 A.6.2.6).
Détecteriez-vous aujourd’hui que quelqu’un extrait votre modèle par des milliers de requêtes apparemment légitimes ou que votre assistant divulgue des données confidentielles — et qui réagit alors, dans quel délai ?
Preuves que vous pouvez présenter
- Concept de journalisation pour les systèmes d’IA avec champs, conservation et protection contre l’altération (27090 7.5)
- Cas d’usage de surveillance de sécurité par type de menace avec seuils et circuits d’alerte
- Configuration de la limitation de débit, des quotas et des filtres de sortie avec historique des modifications
- Directive d’exploitation sur les guardrails, les droits des agents et le mécanisme d’arrêt (27090 6.11.3, interprétation VamiSec)
- Preuve du processus d’approbation du réentraînement, revalidation incluse (27090 7.4)
Réévaluation & mise hors service
ISO/IEC 27090 ne conçoit pas les mesures comme un projet ponctuel : la clause 7 traite de la continuité des mesures sur l’ensemble du cycle de vie et de la dégradation du modèle et des mesures au fil du temps. Les modèles dérivent, les techniques d’attaque évoluent, et un réentraînement peut annuler des effets protecteurs ; la norme recommande une surveillance continue, un réentraînement si nécessaire et une revalidation avant qu’un modèle ne retourne en exploitation. Pour la fin du cycle de vie, la mise hors service dans ISO/IEC 22989, 27090 ne contient pas de section propre ; ce sont ici les processus du SMSI et les indications sur la limitation des données et la provenance qui s’appliquent, complétés par la pratique VamiSec.
RéférenceISO/IEC 27090:2026, 6.11.2, 6.11.4, 7.2 à 7.4 (recommandations de 7.4 d’après l’analyse du FDIS) ; FAQ du catalogue ISO sur le réentraînement et les mises à jour ; contexte : ETSI TS 104 223 principes 11 et 13, art. 25 AI Act
Menaces typiques
- Érosion de l’effet protecteur : des mesures efficaces à la mise en production n’agissent plus après une dérive du modèle ou des données (7.4) (élevé)
- Un réentraînement ou des mises à jour introduisent du Poisoning ou annulent la robustesse adversariale (6.2, 7.3) (élevé)
- Des versions de modèle, des endpoints et des clés obsolètes restent accessibles (moyen)
- Des données d’entraînement historiques, des logs de prompts et des checkpoints survivent à la mise hors service (moyen)
- Le fine-tuning ou un changement de finalité peut faire du déployeur un fournisseur au sens de l’AI Act — sans qu’une nouvelle analyse de risques ne suive (moyen)
- Les mesures restent liées à des personnes ou à des projets et s’arrêtent avec le projet (7.3) (faible)
Ancrages normatifs
Mesures avec ancrage 27090 et correspondance
- Tenir chaque mesure avec propriétaire, périodicité de revue et règle de succession, afin qu’elle survive aux changements de phase, aux réentraînements et aux changements d’équipe (27090 7.3).
- Mesurer la dégradation : comparer régulièrement à la baseline la qualité du modèle, les faux positifs des filtres et le taux de réussite des attaques lors de nouveaux tests ; fixer des seuils de réentraînement et de réévaluation (27090 7.4).
- Traiter le réentraînement comme un changement avec analyse de risques, approbation des données, test conjoint et revalidation, avec les mêmes points de contrôle que lors de la première mise en production (27090 7.2, 7.4 ; ISO/IEC 27002 8.32).
- Réévaluer à chaque modification du modèle, de la finalité, des sources de données ou des outils ; vérifier si le fine-tuning ou un changement de finalité déplace le rôle au sens de l’AI Act (contexte : art. 25 AI Act).
- Planifier la mise hors service : bloquer les endpoints et les clés, désactiver les versions de modèle, supprimer ou archiver les checkpoints, les logs de prompts et les données d’entraînement selon la règle de conservation (processus du SMSI ; 27090 6.11.2).
- Conserver la documentation de provenance et de modèle au-delà de la mise hors service, tant que des obligations de preuve existent (27090 6.11.4 ; ISO/IEC 42001 A.6.2.7).
- Recommandation VamiSec : réévaluer au moins une fois par an et après chaque réentraînement le statut de tous les types de menace de la clause 6 par système d’IA et le mettre à jour dans le registre des risques.
Savez-vous lesquelles de vos mesures de protection agissent encore depuis le dernier réentraînement — et existe-t-il, pour chaque modèle mis hors service, une preuve que les endpoints, les clés, les checkpoints et les données ont été purgés ?
Preuves que vous pouvez présenter
- Registre des mesures avec propriétaire, périodicité de revue et statut par phase du cycle de vie (27090 7.3)
- Rapports de nouveaux tests et de dérive avec comparaison à la baseline et décision de réentraînement (27090 7.4)
- Fiches de changement pour les réentraînements et les mises à jour avec preuve de revalidation
- Procès-verbal de mise hors service : endpoints bloqués, versions désactivées, preuves de suppression
- Évaluation des rôles et des risques actualisée après changement de finalité ou de modèle
Chaîne d’approvisionnement & sourcing des modèles
Rares sont les organisations qui entraînent leur modèle à partir de zéro : modèles pré-entraînés, jeux de données achetés, bibliothèques, outils MLOps et API de modèles proviennent de tiers. ISO/IEC 27090 consacre à la gestion de la chaîne d’approvisionnement une section propre avec des menaces spécifiques à l’IA, des chaînes d’approvisionnement complexes, des vecteurs d’attaque concrets et des stratégies d’atténuation, renvoie pour les acteurs de la chaîne d’approvisionnement aux contrôles A.6.2.3 et A.6.2.6 d’ISO/IEC 42001 et traite les attaques sur la chaîne d’approvisionnement, dans l’annexe B, comme variante IA d’attaques conventionnelles. Le 21 octobre 2026 montre à quel point c’est réel : le paquet Python litellm 1.107.0 contenait dans ses sept wheels un voleur d’identifiants (credential stealer), qui collectait aussi les identifiants d’outils d’IA, deuxième incident de ce projet en sept mois.
RéférenceISO/IEC 27090:2026, 5.1, 5.5.1 à 5.5.5, 6.7, 7.6, annexe B ; cas réels : litellm 1.107.0 (21/10/2026), LiteLLM 1.82.7/1.82.8 (24/03/2026), Ultralytics 8.3.41/8.3.42 (09/12/2024)
Menaces typiques
- Paquets et modèles trojanisés provenant de registres et de dépôts — avec les identifiants d’outils d’IA comme nouvelle cible de vol (5.5, annexe B) (élevé)
- Modèles pré-entraînés avec backdoors ou poids manipulés qu’aucun contrôle standard ne détecte (5.5, 6.7) (élevé)
- Pipelines CI/CD et environnements de build compromis de projets amont (5.5.4, 7.6) (élevé)
- Des modifications de modèle non annoncées par le fournisseur changent le comportement et l’effet protecteur en cours d’exploitation (moyen)
- Utilisation de vos entrées par le fournisseur pour l’entraînement sans restriction contractuelle (moyen)
- Risques liés aux outils et aux protocoles dans les chaînes d’approvisionnement agentiques — Tool Poisoning, Rug Pull, outils fantômes — que 27090 ne traite pas comme types propres (moyen)
Ancrages normatifs
Mesures avec ancrage 27090 et correspondance
- Étendre la gestion des fournisseurs selon ISO/IEC 27002 5.19 à 5.21 aux fournisseurs de modèles, aux fournisseurs de données et aux éditeurs d’outils ; ancrer contractuellement les exigences et les droits d’audit (27090 5.5.5).
- Tenir une nomenclature IA (AIBOM) : modèles avec version et provenance, jeux de données, paquets, outils et API par système d’IA ; la relier à la SBOM (ancrage 27090 5.5, 6.11.4 ; le terme AIBOM ne vient pas de la norme).
- Vérifier les modèles pré-entraînés et les jeux de données avant usage : signature, hash, scan de code embarqué, provenance de l’auteur du dépôt ; aucune mise à jour automatique sans contrôle (27090 5.5.4, 6.7.4).
- Figer les versions, surveiller les avis de sécurité et les quarantaines des registres, se méfier des releases très récentes ; la règle PyPI selon laquelle une release n’accepte plus de nouveaux fichiers après 14 jours ne ferme qu’une partie de la fenêtre.
- Clarifier contractuellement si et comment le fournisseur utilise les entrées pour l’entraînement, comment les modifications de modèle sont annoncées et quels tests contre l’Evasion et l’injection il démontre (ISO/IEC 42001 A.10.3 ; pratique selon Kertos).
- Attribuer les secrets des environnements de build et d’exploitation à courte durée de vie et à périmètre restreint ; intégrer les identifiants d’outils d’IA à l’inventaire des secrets (27090 7.6).
- Recommandation VamiSec : pour les chaînes d’outils agentiques, combler les lacunes de 27090 avec l’OWASP Agentic Top 10 (ASI04) et MITRE ATLAS — vérifier les descriptions d’outils, figer les outils, alerter sur les modifications.
Pouvez-vous dire en moins d’une journée, pour chaque système d’IA en production, quels modèles, paquets, jeux de données et outils y sont intégrés et dans quelle version — et auriez-vous su, le 21/10/2026, si litellm 1.107.0 tournait chez vous ?
Preuves que vous pouvez présenter
- AIBOM par système d’IA avec versions, provenance et preuves d’intégrité
- Évaluations de fournisseurs et contrats avec les fournisseurs de modèles : utilisation pour l’entraînement, annonce des modifications, droits d’audit
- Procès-verbaux de vérification des modèles pré-entraînés, jeux de données et paquets avant usage
- Surveillance des avis de sécurité et règles de figeage des versions avec preuve de réaction aux incidents
- Inventaire des secrets avec durées de vie et périmètres, identifiants d’outils d’IA inclus
Gouvernance, surveillance & incidents
ISO/IEC 27090 n’est pas une norme de système de management, mais se rattache aux systèmes de management existants : la section 5.2 décrit un programme de gouvernance de l’IA qui inventorie les systèmes d’IA, analyse et pilote les risques, et renvoie pour le système de management à ISO/IEC 42001. Les deux phrases à caractère prescriptif de la section 5.1 en forment le cœur : les contrôles de sécurité de l’information, comme ceux d’ISO/IEC 27002, doivent être mis en œuvre selon une approche fondée sur les risques, et les compromissions spécifiques à l’IA doivent être prises en compte sur l’ensemble du cycle de vie ; il n’en découle aucune exigence certifiable. La clause 7 ajoute les interactions, la continuité, la dégradation ainsi que la journalisation et la surveillance. 27090 ne contient pas de section propre sur la gestion des incidents ; la détection figure par menace dans la clause 6, la réponse reste du ressort du SMSI.
RéférenceISO/IEC 27090:2026, 5.1, 5.2, 7.1 à 7.5 ; ISO/IEC 27001:2022 6.1 ; contexte : CRA art. 14 (obligations de notification depuis le 11/09/2026), art. 9 AI Act, art. 17 à 19 DORA
Menaces typiques
- Les systèmes d’IA manquent dans l’inventaire des actifs et dans le registre des risques — les neuf types de menace ne sont jamais évalués par système (5.2) (élevé)
- Les mesures de 27090 ne figurent nulle part dans la déclaration d’applicabilité ; les auditeurs ne trouvent aucune preuve (ISO/IEC 27001 6.1) (élevé)
- Aucune capacité de détection des attaques contre l’IA : logs sans version du modèle, résultats de retrieval ni appels d’outils (7.5) (élevé)
- Le processus d’incident ne connaît pas de classes d’incidents IA ; les délais de notification selon CRA, NIS2 ou DORA sont manqués (moyen)
- Les mesures se contredisent ou se dégradent sans qu’on s’en aperçoive, parce que personne ne les pilote conjointement (7.2 à 7.4) (moyen)
- Rôles flous entre fournisseur et déployeur — 27090 ne les définit pas, l’AI Act et les contrats si (moyen)
Ancrages normatifs
Mesures avec ancrage 27090 et correspondance
- Mettre en place un programme de gouvernance de l’IA : inventaire de tous les systèmes d’IA, y compris les modèles embarqués et consommés via API, analyse de risques par système, pilotage des mesures (27090 5.2 ; ISO/IEC 27002 5.9).
- Intégrer les neuf types de menace de la clause 6, par système d’IA, dans l’appréciation des risques selon ISO/IEC 27001 6.1 et citer les mesures de 27090 comme source de contrôles dans la déclaration d’applicabilité — l’annexe A de la 27001 n’est pas exhaustive.
- Lorsqu’un AIMS selon ISO/IEC 42001 existe : rattacher les mesures de 27090 aux contrôles A.6.2.3, A.6.2.6 et A.6.2.8 et compléter l’évaluation d’impact selon A.5 par des scénarios d’attaque.
- Organiser la journalisation et la surveillance de manière transversale : champs uniformes pour tous les systèmes d’IA, raccordement à la surveillance de sécurité, conservation selon les règles du SMSI (27090 7.5 ; ISO/IEC 27002 8.15, 8.16).
- Étendre la gestion des incidents : classes d’incidents IA selon la clause 6, playbooks pour la Prompt Injection, l’exfiltration de données et les incidents de chaîne d’approvisionnement, vérification des obligations de notification (les notifications CRA s’appliquent depuis le 11/09/2026, avec une alerte précoce sous 24 heures).
- Piloter les mesures conjointement : documenter les interactions, assurer la continuité entre les phases, mesurer et rapporter la dégradation (27090 7.2 à 7.4).
- Recommandation VamiSec : définir les rôles par système d’IA — qui sécurise le modèle et le cycle de vie, qui répond de l’intégration, de l’accès aux données et de la surveillance — et prévoir des circuits de reporting vers la direction avec des indicateurs.
Chaque système d’IA en production de votre organisation figure-t-il avec ses menaces dans le registre des risques — et pouvez-vous montrer à un auditeur, dans la déclaration d’applicabilité, quelles mesures de 27090 vous avez mises en œuvre et où ?
Preuves que vous pouvez présenter
- Inventaire IA avec propriétaire, source du modèle, mode d’approvisionnement et criticité (27090 5.2)
- Registre des risques avec évaluation des neuf types de menace par système d’IA
- Déclaration d’applicabilité avec les mesures de 27090 comme source de contrôles supplémentaire (ISO/IEC 27001 6.1)
- Standard de journalisation pour les systèmes d’IA et preuve de raccordement à la surveillance de sécurité (27090 7.5)
- Politique d’incident avec classes d’incidents IA, playbooks et vérification des délais de notification
Données & approvisionnement
Trois variantes d'approvisionnement comparées : modèle propre, modèle de fondation dans le tenant, API de modèle externe
L'ISO/IEC 27090 ne distingue pas de modèles d'exploitation, mais s'adresse à tous les acteurs de la chaîne d'approvisionnement qui développent ou utilisent des systèmes d'IA. En pratique, les surfaces d'attaque de la clause 6 se déplacent toutefois selon que vous entraînez et hébergez vous-même un modèle, adaptez un modèle de fondation dans votre propre tenant par fine-tuning et retrieval, ou intégrez une API de modèle externe ou un assistant SaaS. Les trois variantes, les profils de risque et les appréciations constituent un modèle de travail de VamiSec — non une prescription de la norme ; les formes mixtes sont courantes.
Quiconque entraîne et exploite lui-même ses modèles assume seul chaque surface d'attaque de la clause 6 : Data Poisoning dans son propre pipeline, Model Poisoning direct et vol direct du modèle dans l'environnement de développement, extraction et inversion via sa propre interface. Selon notre appréciation, le risque principal se situe dans le développement et l'entraînement — là où résident les données d'entraînement, les poids et les pipelines, et où la charge de compétences et d'exploitation est la plus élevée.
Contrôle et responsabilité sont entièrement internes : vous décidez des données, de l'entraînement, de l'hébergement et des interfaces — et devez mettre en œuvre et démontrer vous-même chaque mesure de la norme.
Risikoprofil
- Surface d'attaque données & entraînementélevé
- Vol & extraction de modèlemoyen
- Fuite de données & risques liés aux promptsfaible
- Perte de contrôle & opacitéfaible
- Dépendance à la chaîne d'approvisionnementmoyen
- Charge d'exploitation & de compétencesélevé
Appréciation VamiSec selon les types de menaces de l'ISO/IEC 27090 — pas une évaluation de la norme ; 1 = faible, 3 = élevé.
Ce qui compte dans cette variante
- Toutes les cibles d'attaque de la norme — données d'entraînement, données de test, modèle, sorties, service — relèvent de votre propre périmètre de responsabilité ; l'annexe A aide à les rattacher à chaque phase du cycle de vie.
- Le Data Poisoning et le Model Poisoning direct ne sont pas ici une question de fournisseur, mais une question de sécurité de votre pipeline, de votre environnement et de vos accès (6.2, 6.7, 7.6).
- Le vol direct du modèle à partir d'espaces de stockage, de checkpoints ou de sauvegardes est la déclinaison IA d'un vol de données classique — la norme voit dans le durcissement de la pile logicielle un point de départ efficace contre ce risque (5.1, annexe B).
- L'apprentissage continu à partir des données d'exploitation fait de l'exploitation une phase d'entraînement : sans processus de validation, les saisies des utilisateurs deviennent un vecteur de poisoning.
- La chaîne d'approvisionnement ne disparaît pas : modèles de base préentraînés, bibliothèques et outils MLOps restent des dépendances externes (5.5).
Mesures ancrées dans la 27090
- Sécuriser les données d'entraînement et les pipelines selon les principes Zero Trust ; documenter la provenance de chaque jeu de données ; vérifier l'intégrité avant chaque cycle d'entraînement (27090 5.3, 6.2.4, 6.11.4).
- Isoler l'environnement de développement, signer et hacher les artefacts de modèle, chiffrer les checkpoints et les sauvegardes et en restreindre l'accès (27090 6.7.4, 7.6).
- Protéger votre propre interface d'inférence contre l'extraction et l'inversion : limitation de débit, journalisation des requêtes, minimisation des détails restitués, vérification de la taille du modèle (27090 6.5.4, 7.8, 7.9).
- Limitation des données et Differential Privacy lors de l'entraînement lorsque des données sensibles sont incluses — contre la Membership Inference et l'inversion (27090 6.11.2 ; correspondance avec 6.4 et 6.6 selon VamiSec).
- Constituer ou mandater une capacité propre de Red Teaming et de tests adversariaux ; retester après chaque réentraînement (27090 5.7, 7.4).
- Recommandation VamiSec : limiter le risque lié aux personnes clés et aux compétences — manuel d'exploitation pour l'entraînement et l'inférence, suppléances, procédures de reprise documentées pour le modèle et le pipeline.
Le modèle de base provient du fournisseur ; le fine-tuning, les sources de retrieval et l'exploitation se situent dans votre propre tenant. Selon notre appréciation, le risque principal se déplace vers deux points : la couche d'adaptation — données de fine-tuning ou de retrieval empoisonnées, requêtes documentaires dotées d'autorisations globales — et la dépendance vis-à-vis du fournisseur du modèle, dont vous ne pouvez ni auditer ni versionner vous-même le modèle de base. Quiconque modifie substantiellement un modèle tiers par fine-tuning devrait en outre vérifier s'il passe, au sens de l'AI Act, du statut de déployeur à celui de fournisseur.
Vous pilotez le tenant, les données d'adaptation, les sources de retrieval et les accès ; le fournisseur de plateforme ou de modèle fournit le modèle de base et l'infrastructure — les indications de la norme relatives à la chaîne d'approvisionnement s'appliquent donc dans les deux sens.
Risikoprofil
- Surface d'attaque données & entraînementmoyen
- Vol & extraction de modèlemoyen
- Fuite de données & risques liés aux promptsmoyen
- Perte de contrôle & opacitémoyen
- Dépendance à la chaîne d'approvisionnementélevé
- Charge d'exploitation & de compétencesmoyen
Appréciation VamiSec selon les types de menaces de l'ISO/IEC 27090 — pas une évaluation de la norme ; 1 = faible, 3 = élevé.
Ce qui compte dans cette variante
- Le Data Poisoning touche ici avant tout la couche d'adaptation : jeux de données de fine-tuning et corpus de retrieval, qui modifient le comportement du modèle sans entraînement propre (6.2).
- Les requêtes de retrieval font expressément partie des exemples Zero Trust de la 27090 : chaque requête documentaire est authentifiée et autorisée individuellement — les droits d'index globaux sont l'erreur typique (5.3).
- Le modèle de base est un composant préentraîné issu de la chaîne d'approvisionnement : vous ne pouvez traiter les backdoors ou les modifications du modèle par le fournisseur que par des contrats, des tests et du monitoring (5.5, 6.7).
- L'extraction de modèle et les sorties sensibles concernent le modèle adapté — il contient votre savoir d'entreprise et mérite les mêmes contrôles d'interface qu'un modèle propre (6.5, 6.8).
- Contexte : le fine-tuning de modèles tiers peut franchir le seuil du statut de fournisseur au sens de l'art. 25 AI Act — avec les obligations de fournisseur prévues par l'AI Act.
Mesures ancrées dans la 27090
- Traiter les données de fine-tuning et de retrieval comme des données d'entraînement : validation, provenance, contrôle d'intégrité, quarantaine pour les nouvelles sources (27090 6.2.4, 6.11.4).
- Coupler le retrieval aux droits des utilisateurs : autoriser les accès aux documents pour chaque requête avec l'identité du demandeur, séparer les index par classe de données (27090 5.3).
- Figer les versions du modèle de base, tester les mises à jour du fournisseur avant leur adoption, comparer les baselines comportementales après chaque mise à jour (27090 5.5, 7.4).
- Sécuriser par contrat : aucune utilisation de vos données pour l'entraînement du fournisseur, annonce des modifications du modèle, exportabilité des données d'adaptation et des poids (ISO/IEC 42001 A.10.3 ; ISO/IEC 27002 5.20).
- Limiter le débit de l'interface du modèle adapté, la journaliser et la doter de filtres de sortie ; répéter les tests de Prompt Injection contre les contenus de retrieval (27090 6.5.4, 6.8.4, 6.9.4).
- Recommandation VamiSec : vérifier techniquement la frontière du tenant — raccordement privé, aucun point de terminaison public, preuve régulière que la télémétrie et les prompts ne quittent pas le tenant.
En cas d'approvisionnement via une API externe ou un assistant SaaS, le modèle, l'entraînement et l'exploitation relèvent du fournisseur. Selon notre appréciation, le risque principal est la fuite des entrées, des documents de contexte et des sorties au-delà du périmètre de contrôle — et le fait que vous ne pouvez ni détecter ni empêcher le poisoning, les backdoors ou les modifications du modèle, mais seulement les limiter par contrat et par des contrôles en entrée et en sortie. Les fonctions d'IA intégrées aux logiciels standard relèvent souvent de cette variante sans que les utilisateurs s'en aperçoivent.
Le fournisseur contrôle le modèle et le traitement ; vous pilotez par contrats, filtres d'entrée en amont, contrôle des sorties et limitation de ce que le système peut voir et faire — la norme vous considère comme utilisateur dans la chaîne d'approvisionnement, non comme développeur.
Risikoprofil
- Surface d'attaque données & entraînementfaible
- Vol & extraction de modèlefaible
- Fuite de données & risques liés aux promptsélevé
- Perte de contrôle & opacitéélevé
- Dépendance à la chaîne d'approvisionnementélevé
- Charge d'exploitation & de compétencesfaible
Appréciation VamiSec selon les types de menaces de l'ISO/IEC 27090 — pas une évaluation de la norme ; 1 = faible, 3 = élevé.
Ce qui compte dans cette variante
- Des neuf types de menaces, restent surtout de votre côté la Prompt Injection, les sorties contenant des attaques par injection et les sorties sensibles du modèle — tout ce qui naît à l'interface (6.8 à 6.10).
- Poisoning, backdoors, extraction et inversion concernent le modèle du fournisseur ; la norme s'adresse à tous les acteurs de la chaîne d'approvisionnement, vos leviers sont la due diligence, le contrat et les tests (5.5).
- Les données de contexte pour le retrieval, les documents téléversés et les résultats d'outils migrent vers le fournisseur — seul le contrat détermine s'il les conserve ou les utilise pour l'entraînement.
- L'IA embarquée dans les logiciels standard et les assistants de navigateur relève de l'inventaire selon 5.2, même si aucun projet ne l'a introduite.
- Les fonctions agentiques des assistants externes ayant accès à la messagerie, aux fichiers ou au CRM rendent possibles les schémas d'attaque d'EchoLeak et de ForcedLeak — Prompt Injection plus chemin de sortie vers l'extérieur.
Mesures ancrées dans la 27090
- Filtre d'entrée en amont de l'interface : détecter les classes de données, bloquer ou tokeniser les contenus confidentiels, limiter les téléversements ; activer les groupes d'utilisateurs par paliers (27090 6.11.2 ; pratique VamiSec).
- Contrôler les sorties avant qu'elles n'agissent : encodage, listes d'autorisation pour les cibles et les actions, aucune exécution automatique dans les systèmes connectés (27090 6.10.4).
- Contrat et due diligence : exclure l'utilisation pour l'entraînement, lieux et durées de conservation, annonce des modifications, preuves de tests contre l'évasion et l'injection, droits d'audit (27090 5.5.5 ; ISO/IEC 27002 5.19 à 5.21).
- Réduire au minimum les accès de l'assistant aux données et aux outils de l'entreprise ; autoriser chaque action à effet externe, faire expirer les droits une fois la tâche accomplie (27090 5.3).
- Journaliser et surveiller l'utilisation — prompts, sources de contexte, appels d'outils — dans la mesure où le fournisseur propose des interfaces à cet effet ; documenter les lacunes restantes (27090 7.5).
- Recommandation VamiSec : inventorier activement les fonctions d'IA des logiciels standard et les laisser désactivées jusqu'à ce que classes de données, contrat et filtres soient validés ; utiliser les modes de verrouillage ou de restriction des fournisseurs sans les considérer comme une protection intégrale.
Modèle propre
Quelles données peuvent aller dans quelle variante ?
Choisissez une classe de données. L'indicateur tricolore montre comment VamiSec apprécie les trois variantes d'approvisionnement pour cette classe — de manière conservatrice, selon les menaces de la clause 6 et sous réserve de votre propre classification des données, de votre analyse de risques et de vos contrats.
Informations publiées ou validées pour publication, p. ex. informations produit, communiqués de presse, textes normatifs et juridiques publics.
Acceptable : les données publiques ne génèrent pas de dommage en cas de fuite ; subsistent des risques d'intégrité comme le poisoning, que votre propre pipeline doit de toute façon couvrir.
Acceptable : les données restent dans le tenant ; sous réserve des contrôles cloud standard et d'un contrat fournisseur vérifié.
Acceptable, à condition que des conditions d'utilisation soient imposées en amont, que les téléversements soient limités et que les sorties ne soient pas réinjectées dans les systèmes sans vérification.
Informations à usage interne sans lien avec des clients ou des personnes, p. ex. politiques, présentations internes, descriptions de processus, code source sans secrets.
Acceptable avec contrôle d'accès et journalisation à l'interface ; les données d'entraînement et de retrieval restent à l'intérieur de votre propre périmètre de contrôle (27090 5.3).
Acceptable avec un retrieval couplé aux droits des utilisateurs, des index séparés et une utilisation pour l'entraînement exclue par contrat du côté du fournisseur (27090 5.3).
Uniquement avec des mesures complémentaires : filtre d'entrée, activation par paliers selon le groupe d'utilisateurs, exclusion contractuelle de l'utilisation pour l'entraînement, lieux et durées de conservation clarifiés.
Données clients et données à caractère personnel, contrats, informations financières et produit non publiques, données d'entraînement contenant des secrets d'affaires — une fuite nuit sensiblement aux clients ou à l'entreprise.
Acceptable si la limitation des données, la Differential Privacy ou la pseudonymisation s'appliquent à l'entraînement et si l'interface est protégée contre l'extraction, l'inversion et les sorties sensibles (27090 6.4 à 6.8, 6.11.2).
Uniquement avec des mesures complémentaires : chiffrement avec gestion propre des clés, index séparés par classe de données, filtres de sortie, risque résiduel évalué à la frontière du tenant et lieux de traitement clarifiés.
Uniquement à titre exceptionnel, après examen au cas par cas, avec tokenisation ou pseudonymisation avant transmission, contrôles contractuels contre les fuites et journalisation — et jamais dans des assistants dont les outils accèdent à la messagerie ou aux fichiers.
Données particulièrement sensibles, p. ex. identifiants et clés, architectures de sécurité, informations privilégiées, catégories particulières de données à caractère personnel, poids de modèle à forte valeur intrinsèque.
Uniquement avec des mesures complémentaires : limitation stricte des finalités, environnements d'entraînement et d'inférence séparés, filtres de sortie, journalisation exhaustive et validation par le propriétaire des données — la Membership Inference et l'inversion peuvent être atténuées, non exclues.
Uniquement après une analyse de risques documentée au cas par cas : environnement séparé, aucune utilisation dans le fine-tuning, retrieval uniquement sur validation individuelle et preuve que la télémétrie et les prompts ne quittent pas le tenant.
Non recommandé : le risque principal de cette variante est la fuite au-delà du périmètre de contrôle ; selon notre appréciation, les données strictement confidentielles n'ont pas leur place dans une API de modèle externe ou un assistant SaaS.
Confidentiel
Orientation VamiSec selon les types de menaces de l'ISO/IEC 27090 — pas une prescription de la norme, qui ne définit ni classes de données ni variantes d'approvisionnement ; votre classification des données, votre analyse de risques et vos contrats font foi.
Menaces valables dans toutes les variantes
Indépendamment de la variante d'approvisionnement, des menaces de l'ISO/IEC 27090 subsistent, qui naissent à l'interface, lors de l'utilisation ou dans la chaîne d'approvisionnement — ici par phase du cycle de vie, avec les familles de mesures que la norme décrit à cet effet.
- 01Données & acquisition
Tout système d'IA nécessite un inventaire, une analyse de risques et un Threat Model — y compris un assistant acheté sur étagère ; les données de retrieval et de contexte sont une cible de poisoning dans toutes les variantes. Mesures : programme de gouvernance de l'IA, provenance des données et limitation des données (27090 5.2, 5.6, 6.11.2, 6.11.4).
- 02Développement & entraînement
Même sans entraîner, on développe : prompts, pipelines de retrieval, connexions d'outils et code d'intégration sont des logiciels avec leurs propres vulnérabilités. Mesures : pratiques d'ingénierie logicielle pour l'IA, protection de l'environnement de développement, hygiène des secrets (27090 5.4, 7.6).
- 03Vérification & validation
Prompt Injection, injection en sortie et fuite de données ne se testent que sur le système intégré — quel que soit le propriétaire du modèle. Mesures : tests issus du Threat Model, Red Teaming, test combiné des mesures (27090 5.6, 5.7, 7.2).
- 04Déploiement & intégration
L'interface entre modèle, données, outils et utilisateurs est, dans toutes les variantes, la principale surface d'attaque pour l'injection et l'élévation de privilèges. Mesures : principes Zero Trust, frontières applicatives, filtres d'entrée et de sortie, limitation de débit (27090 5.3, 6.9.4, 6.10.4, 7.7, 7.8).
- 05Exploitation & surveillance
Sorties sensibles, extraction via des requêtes légitimes et comportement indésirable du modèle apparaissent partout où un modèle répond. Mesures : journalisation et monitoring, détection par type de menace, guardrails et mécanismes d'arrêt (27090 6.8.4, 7.5 ; 6.11.3 selon la lecture VamiSec).
- 06Réévaluation & mise hors service
Modèles, prompts, sources de retrieval et versions des fournisseurs évoluent ; les mesures se périment si personne ne les actualise. Mesures : continuité entre les phases, mesure de la dégradation, revalidation avant retour en exploitation, réévaluation en cas de changement (27090 7.3, 7.4).
ISO/IEC 27090 en détail : 16 chapitres, de la genèse aux menaces et aux mesures jusqu’à la feuille de route de mise en œuvre
16 chapitres parcourent le statut et l’éditeur, le champ d’application et la délimitation, la structure de la norme, le modèle de menaces, les neuf types de compromission le long du cycle de vie, les quatre familles de mesures, la chaîne d’approvisionnement et l’approvisionnement en modèles, l’intégration dans le SMSI et le SMIA, le raccordement réglementaire à l’AI Act, au CRA, à NIS2 et à DORA, ainsi que la feuille de route à 90 jours et à 12 mois — chaque fois avec la référence exacte et une séparation nette entre ce que la norme décrit, ce que la réglementation et les autres référentiels énoncent et ce que VamiSec recommande.
Ce qu’est ISO/IEC 27090 : genèse, statut, éditeur
ISO/IEC 27090:2026 est publiée depuis le 14 octobre 2026 en tant qu’International Standard : une norme d’orientation de l’ISO/IEC JTC 1/SC 27, forte de 56 pages, qui décrit neuf types d’attaques spécifiques à l’IA avec leur détection et leurs contre-mesures, et qui n’est pas certifiable. Quatre ans après le lancement du projet, le sous-comité sécurité SC 27 dispose ainsi de sa première norme consacrée exclusivement à la sécurité des systèmes d’IA. Qui la situe correctement évite deux erreurs : la traiter comme base de certification ou l’écarter comme une lecture sans portée.
Du lancement du projet en 2022 à la publication en 2026
Le projet a été approuvé le 15/09/2022, la consultation sur le Committee Draft a débuté en janvier 2024, le vote DIS le 16/04/2025. Le Final Draft a été soumis au vote du 23/06 au 19/08/2026 et est passé le jour même de la clôture du vote au statut « under publication » ; la publication a suivi le 14/10/2026 avec le code d’étape 60.60. Le résultat du vote n’est pas public, mais le passage sans renvoi au comité atteste l’adoption. En cours de route, le titre a changé : « Guidance for addressing security threats and failures » est devenu « Addressing security threats and compromises to AI systems », les défaillances (failures) sont devenues des compromissions (compromises), et le volume est passé de 46 à 56 pages avec 115 entrées bibliographiques.
| Étape | Date | Signification |
|---|---|---|
| 10.99 / 20.00 | 15/09/2022 | Projet approuvé et inscrit au programme de travail du SC 27 |
| 30.20 / 30.60 | 24/01/2024 / 21/03/2024 | Consultation sur le Committee Draft lancée et achevée |
| 40.20 / 40.60 | 16/04/2025 / 10/07/2025 | Vote DIS, parallèlement projet britannique 25/30463618 DC |
| 50.20 / 50.60 | 23/06/2026 / 19/08/2026 | Vote FDIS lancé et achevé |
| 60.00 | 19/08/2026 | Under publication : adoption sans renvoi au comité |
| 60.60 | 14/10/2026 | International Standard published, première édition |
Source : cycle de vie dans le catalogue ISO (ID 56581), état au 22/10/2026.
Éditeur et comités
La norme a été élaborée par l’ISO/IEC JTC 1/SC 27 « Information security, cybersecurity and privacy protection », dont le secrétariat est assuré par le DIN (présidence : Dr Andreas Wolf) ; le groupe de travail compétent était le WG 4 « Security controls and services », sous la direction du convenor Faud Khan du SCC canadien ; aucune source publique ne nomme les éditeurs du projet. Le SC 27 Journal de septembre 2026 décrit la 27090 comme la première norme du sous-comité consacrée spécifiquement à la sécurité des systèmes d’IA. En Allemagne, le comité de travail NA 043-04-27-04 « IT-Sicherheitsmaßnahmen und Dienste » (mesures et services de sécurité informatique) reflète le WG 4 ; au 22/10/2026, sa liste de projets ne contient ni projet de reprise nationale ni prise de position sur la 27090.
Acquisition, langue, versions nationales
La norme n’est publiée qu’en anglais. L’ISO la vend 204 CHF, DIN Media diffuse l’original ISO sous la référence ISO/IEC 27090:2026-10 pour 218,32 euros HT, et elle figure dans l’IEC Webstore comme publication 117332. Il n’existe pas de version allemande : DIN Media et la SNV ne diffusent que l’original anglais de l’ISO, aucune reprise ÖNORM n’est connue et la reprise britannique BS ISO/IEC 27090:2026 est annoncée pour le 31 octobre 2026. Sont consultables gratuitement des aperçus comprenant la table des matières, l’introduction, les clauses 1 à 4, 5.1 à 5.3 et la bibliographie ; les clauses 5.4 à 7, le tableau 1 et les annexes ne sont disponibles que dans la version complète, et les affirmations de cette page à leur sujet s’appuient sur la table des matières et sur des analyses du FDIS, ce qui est signalé comme tel.
Norme d’orientation, pas norme de système de management
ISO/IEC 27090 est un International Standard à caractère d’orientation. L’explainer de l’ISO elle-même parle de lignes directrices de sécurité, non d’exigences envers un système de management de l’IA ; pour cela, la section 5.2 renvoie à ISO/IEC 42001. Il n’existe ni certificat « ISO 27090 », ni audit « selon 27090 », ni présomption de conformité au titre de l’AI Act ou du Cyber Resilience Act. La norme n’est pas pour autant une simple collection de recommandations : la section 5.1 contient deux énoncés en « shall » attestés, selon lesquels les mesures de sécurité de l’information, par exemple issues d’ISO/IEC 27002, doivent être mises en œuvre selon une approche fondée sur les risques et les compromissions spécifiques à l’IA doivent être prises en compte sur l’ensemble du cycle de vie. En pratique : aucune exigence certifiable, mais une attente claire de traiter les menaces de la clause 6 dans son propre management des risques.
Champ d’application : ce que régit la 27090 et ce que couvrent 27091, 42001 et 27001
ISO/IEC 27090 s’applique aux organisations de toute nature et de toute taille qui développent ou utilisent des systèmes d’IA, et traite des menaces et compromissions spécifiques aux systèmes d’IA sur l’ensemble de leur cycle de vie. Ce que la norme ne régit pas est tout aussi important : la protection des données, le système de management, la sûreté de fonctionnement et l’IA comme outil d’attaque relèvent d’autres documents. Ce chapitre trace les frontières et situe la famille de normes.
Scope : développer ou utiliser
La clause 1 décrit l’objet ainsi : les menaces et compromissions de sécurité spécifiques aux systèmes d’IA, leurs conséquences, ainsi que leur détection et leur atténuation sur l’ensemble du cycle de vie — applicable aux entreprises, administrations et organisations à but non lucratif qui développent ou utilisent des systèmes d’IA. L’introduction parle de développer ou de déployer, la section 5.1 d’acteurs le long de la chaîne d’approvisionnement. La clause 3 ne définit ni les rôles de fournisseur et de déployeur de l’AI Act ni les rôles de parties prenantes d’ISO/IEC 22989 ; toute attribution de mesures à des rôles relève donc de l’interprétation. Le scope n’est pas limité à l’IA générative.
Références normatives et informatives
La norme ne cite normativement que deux documents : ISO/IEC 22989 sans date, donc y compris ses modifications futures comme l’amendement en cours sur l’IA générative, et ISO/IEC 23053:2022. ISO/IEC 27001, 27002, 42001, 23894, 5338 et 38507 ne figurent que dans la bibliographie, mais sont expressément cités en 5.1 et 5.2 comme base de travail. La clause 3 reprend les objectifs de sécurité de la nouvelle ISO/IEC 27000:2026, et les notions de menace, d’attaque et de vulnérabilité d’ISO/IEC 27002:2022.
| Norme | Type et statut | Rôle vis-à-vis d’ISO/IEC 27090 |
|---|---|---|
| ISO/IEC 27090:2026 | Norme d’orientation, publiée le 14/10/2026, 56 p. | Menaces, détection et mesures pour les systèmes d’IA ; non certifiable |
| ISO/IEC 27091 | FDIS enregistré depuis le 13/07/2026, WG 5, 35 p. | Protection des données dans les systèmes d’IA ; citée dans la bibliographie de la 27090 |
| ISO/IEC 42001:2023 | Norme de système de management, certifiable, 51 p. | Système de management de l’IA ; 5.2 y renvoie, 5.1 cite A.6.2.3 et A.6.2.6 |
| ISO/IEC 27001:2022 / 27002:2022 | Norme de système de management, certifiable / catalogue de mesures, 152 p. | Base ; 5.1 cite 27001 6.1 ainsi que 27002 clauses 5–8, 4.2, 8.15, 8.16, 8.27 |
| ISO/IEC 23894:2023 | Norme d’orientation sur le management des risques liés à l’IA, 26 p. | Citée en 5.1 pour l’analyse des risques, les documents ETSI étant proposés en alternative |
| ISO/IEC 5338:2023 | Norme d’orientation sur les processus du cycle de vie de l’IA, 39 p. | Base du cycle de vie aux côtés de 22989 (5.1) |
| ISO/IEC 22989:2022 / 23053:2022 | Concepts et terminologie / cadre ML | Seules références normatives ; 22989 sans date |
Statut selon le catalogue ISO, état au 22/10/2026. Pour ISO/IEC 42001:2023 et 27002:2022, ni amendement ni révision ne sont enregistrés.
Ce qui n’en fait pas l’objet
- Les exigences envers un système de management de l’IA : la section 5.2 renvoie à ISO/IEC 42001.
- Les risques pour la protection des données des systèmes d’IA : objet de la norme sœur ISO/IEC 27091.
- L’IA comme outil de défense, ainsi que les menaces qui ne font qu’utiliser l’IA, par exemple les deepfakes ou le phishing assisté par IA.
- Les attaques d’une IA contre une IA ainsi que la sûreté de fonctionnement (safety), pour laquelle ISO/IEC TR 5469 fait référence.
- Une présomption de conformité au titre de l’AI Act ou du Cyber Resilience Act : la 27090 n’est pas une norme harmonisée, et il n’existe aucune correspondance officielle avec prEN 18282 ou ETSI TS 104 223.
27090 et 27091 : sécurité et protection des données en tandem
ISO/IEC 27091 « Cybersecurity and Privacy — Artificial Intelligence — Privacy protection » n’est pas encore publiée ; au 22/10/2026, le vote FDIS n’avait pas commencé. Selon des synthèses fondées sur le DIS, elle traite de l’analyse de la protection des données, de la confidentialité des modèles d’IA et du privacy engineering dans le cycle de vie. Le recoupement est visible : Membership Inference et Model Inversion figurent dans les deux normes, dans la 27090 comme menace de sécurité contre la confidentialité des données d’entraînement, dans la 27091 comme risque pour la protection des données. Une parution début 2027 est plausible, mais ne constitue pas une date cible de l’ISO.
Structure de la norme : sept clauses, trois annexes, 115 sources
ISO/IEC 27090 se compose de sept clauses et de trois annexes informatives sur 56 pages : la clause 5 décrit des pratiques organisationnelles, la clause 6 neuf types de compromission, la clause 7 les interactions entre mesures. Le plan est intégralement attesté par les aperçus librement accessibles ; les textes complets de 5.4 à 7 et des annexes ne sont disponibles que dans la version complète. Ce chapitre est votre guide de lecture.
| Partie | Contenu | Pages |
|---|---|---|
| Foreword, Introduction | Thèse fondatrice : vulnérabilités classiques plus menaces spécifiques à l’IA ; défense en profondeur | v–vii |
| 1 Scope · 2 Normative references · 3 Terms · 4 Abbreviated terms | Objet, deux références normatives, 30 termes (3.1–3.30), 15 abréviations | 1–5 |
| 5 Application of information security | 5.1 General · 5.2 AI governance programme · 5.3 Zero trust principles · 5.4 Software engineering best practices · 5.5 Supply chain management · 5.6 Threat modelling · 5.7 Red teaming | 5–10 |
| 6 Types of potential compromise to AI systems | 6.1 General · 6.2–6.10 neuf types de compromission · 6.11 Considerations for AI systems | 10–32 |
| 7 Mitigations and their interactions | 7.2 Conflicting interactions · 7.3 Continuity · 7.4 Deterioration · 7.5 Logging and monitoring · 7.6 Development environment · 7.7 Malicious input detection · 7.8 Throttling · 7.9 Model size | 33–36 |
| Annexe A (informative) | Mapping attacks to AI system life cycle and to assets | 37–43 |
| Annexe B (informative) | AI-specific versions of conventional attacks : direct model theft, direct training data leak, model input leak ; DoS et chaîne d’approvisionnement attestés seulement par des sources secondaires | 44–48 |
| Annexe C (informative) | Federated machine learning (C.1–C.3) | 49–50 |
| Bibliography | 115 entrées, sources web consultées le 18/02/2026 | 51–56 |
Attesté par la table des matières et les numéros de page de l’échantillon iTeh et des aperçus IEC et BSI ; les sous-titres des annexes A et B ne sont connus que comme signets PDF. DoS et chaîne d’approvisionnement dans l’annexe B ne sont attestés que par des sources secondaires (analyse de projet de norme).
Clause 5 : 5.1 comme cadre, six pratiques
La section 5.1 pose le cadre : les systèmes d’IA sont des composants logiciels intégrés auxquels les mesures d’ISO/IEC 27002 s’appliquent selon une approche fondée sur les risques, et les compromissions spécifiques à l’IA, y compris celles du tableau 1, doivent être prises en compte sur le cycle de vie selon ISO/IEC 22989 et 5338. Comme point de départ efficace, la norme cite le durcissement de la pile logicielle contre le vol direct de modèle, avec pour exemples ETSI EN 304 223 et le NIST Secure Software Development Framework. La section 5.2 décrit un programme de gouvernance avec inventaire, analyse des risques et traitement des risques ; 5.5 structure le management de la chaîne d’approvisionnement en cinq sous-sections, des menaces générales aux menaces spécifiques à l’IA jusqu’aux stratégies de parade. La section 5.3 reprend les six principes zero trust d’ISO/IEC 27002 8.27, les illustre par cinq exemples allant jusqu’à la vérification des actions d’agents et annonce qu’ils irriguent toutes les sections d’atténuation de la clause 6.
Clause 6 : neuf types selon une grille uniforme
| Section | Type de compromission | Pages |
|---|---|---|
| 6.2 | Data poisoning attack | 13–17 (section la plus longue) |
| 6.3 | Evasion attack (adversarial attack) | 17–20 |
| 6.4 | Membership inference | 20–21 |
| 6.5 | Model exfiltration (model stealing, model extraction) | 21–23 |
| 6.6 | Model inversion | 23–24 |
| 6.7 | Direct model poisoning | 24–25 |
| 6.8 | Sensitive model output | 25–26 |
| 6.9 | Prompt injection | 26–27 |
| 6.10 | Output contains injection attacks | 27–28 |
| 6.11 | Considerations : Data limitation · comportement indésirable du modèle en exploitation · Provenance | 28–32 |
Chaque type suit la même grille : .1 description, .2 défaillances résultantes, .3 détection, .4 atténuation.
Le tableau 1 est référencé en 5.1, mais ne s’y trouve pas ; selon notre lecture, il est situé en 6.1 et recense, d’après l’analyse du FDIS, douze types d’attaques, neuf issus de la clause 6 et trois de l’annexe B.
Clause 7 et les annexes
La clause 7 est courte, avec quatre pages, mais constitue selon notre appréciation le passage le plus important de la norme pour les décisions relatives aux mesures. La section 7.2 traite des interactions conflictuelles ; l’analyse du FDIS cite en exemple un adversarial training qui a accru la vulnérabilité aux attaques par patch, et recommande de tester toutes les mesures ensemble avant le déploiement. La section 7.3 traite de la continuité des mesures sur le cycle de vie, 7.4 décrit la dégradation du modèle et des mesures avec monitoring, réentraînement au besoin et revalidation avant la remise en exploitation ; 7.7 distingue les entrées hors distribution (out-of-distribution), qui ne sont pas nécessairement des attaques, des entrées adverses. L’annexe A met en correspondance les attaques avec le cycle de vie et les actifs, l’annexe B décrit les variantes IA d’attaques conventionnelles, l’annexe C l’apprentissage fédéré.
Termes, abréviations, bibliographie
La clause 3 définit 30 termes, dont la tripartition de la connaissance de l’attaquant en attaques zero-knowledge, partial-knowledge et perfect-knowledge, à la place de la métaphore black box, grey box et white box. Les types d’attaques figurent en 3.13 à 3.24, la prompt injection étant définie assez largement pour que des contenus agissant comme une instruction d’entrée ou au sein de celle-ci couvrent aussi la variante indirecte. Ne sont pas définis : agent d’IA, compromission et IA prédictive. La clause 4 liste 15 abréviations, de AI à RT en passant par DP, JIT, OOD et RAG ; MCP en est absent, ce qui, selon les directives ISO/IEC, est un indice fort que le Model Context Protocol n’apparaît pas dans le texte de la norme. Ne sont pas cités : NIST AI RMF, NIST AI 100-2, l’OWASP Top 10 for LLM Applications, l’OWASP Agentic Top 10 et le Model Context Protocol — précisément les documents avec lesquels cette page complète la norme.
Le modèle de menaces : actifs, objectifs de l’attaquant, objectifs de sécurité
ISO/IEC 27090 part du principe que les systèmes d’IA sont exposés à toutes les vulnérabilités classiques et, en plus, à des menaces qui naissent des données, d’entrées manipulées et du comportement des modèles eux-mêmes. Selon l’analyse du tableau 1 dans le FDIS, la norme classe les compromissions d’après l’actif touché en premier et l’objectif de sécurité violé en premier. Ce chapitre reconstruit le modèle à partir de l’introduction, de la clause 3 et de la clause 6, et signale où commence notre lecture.
Thèse fondatrice de l’introduction
L’introduction formule quatre idées qui portent le reste de la norme. Premièrement, la pratique selon ISO/IEC 27001 et 27002 reste recommandée, car les systèmes d’IA sont des logiciels et partagent toutes les vulnérabilités connues. Deuxièmement, en apprentissage continu, les données d’exploitation peuvent devenir des données d’entraînement, ce qui fait de l’exploitation un vecteur de poisoning. Troisièmement, l’exfiltration d’un modèle réussit par des requêtes légitimes alors que toutes les mesures standard sont intactes ; le rate limiting aide. Quatrièmement, la détection est difficile mais indispensable, raison pour laquelle la norme érige la défense en profondeur en principe directeur et consacre à chaque type d’attaque une section de détection propre.
Actifs et objectifs de l’attaquant
Selon l’analyse du tableau 1 fondée sur le FDIS, la norme classe ses douze types d’attaques d’après l’actif touché en premier : modèle, données d’entraînement, données de test, sortie et service. S’y ajoutent, d’après 5.1, la pile logicielle dans laquelle le système d’IA est intégré et, d’après 5.5, la chaîne d’approvisionnement, qui, selon l’analyse du FDIS, englobe modèles préentraînés, jeux de données achetés, plateformes de notebooks et outils MLOps. Un inventaire de l’IA selon 5.2 devrait donc recenser, pour chaque système, l’artefact de modèle, les données, les sources de retrieval, les prompts système, les interfaces, les droits des outils et le pipeline. Derrière les neuf types se trouvent, selon notre lecture, six objectifs d’attaquant.
| Objectif de l’attaquant | Types de compromission | Actif touché en premier | Objectif de sécurité violé en premier |
|---|---|---|---|
| Altérer le modèle | 6.2 Data poisoning · 6.7 Direct model poisoning | Données d’entraînement, modèle | Intégrité ; en cas de poisoning non ciblé, également disponibilité |
| Tromper le modèle | 6.3 Evasion attack | Données de test, sortie | Intégrité de la sortie |
| Espionner les données d’entraînement | 6.4 Membership inference · 6.6 Model inversion · 6.8 Sensitive model output | Données d’entraînement, entrées antérieures | Confidentialité |
| Voler le modèle | 6.5 Model exfiltration · annexe B Direct model theft | Modèle | Confidentialité du modèle |
| Détourner l’application | 6.9 Prompt injection · 6.10 Output contains injection attacks | Sortie, systèmes en aval | Intégrité de la sortie, confidentialité des informations système internes |
| Perturber le service | Annexe B Denial of Service · variantes de poisoning non ciblées | Service | Disponibilité |
Objectifs de sécurité d’après une analyse secondaire fondée sur le FDIS, contenus de l’annexe B d’après des analyses de projets de norme ; le regroupement par objectif d’attaquant est une lecture VamiSec et non une structure de la norme.
Connaissance de l’attaquant et phases
La clause 3 distingue, en 3.10 à 3.12, les attaques sans connaissance, avec connaissance partielle et avec connaissance complète du modèle, chaque fois sans identifiants d’accès. Cela révèle le centre de gravité de la première édition : l’attaquant type est un acteur externe agissant de manière ciblée. Gary Hinson a critiqué la sous-représentation des menaces accidentelles, des acteurs internes et des conséquences au-delà de l’organisation elle-même ; le tableau 1 qualifie toutefois, selon l’analyse du FDIS, chaque type de scénario d’attaque ou de scénario accidentel. Les acteurs internes dotés de droits légitimes et les erreurs de configuration, vous devez les ajouter vous-même au registre des risques. Sur le plan temporel, 5.1 classe les attaques selon qu’elles interviennent pendant le développement et l’entraînement, pendant l’inférence et l’exploitation, ou dans les deux phases.
Menaces dans le cycle de vie : de l’acquisition des données à la mise hors service
ISO/IEC 27090 situe chaque compromission dans la phase où elle s’amorce, pendant le développement et l’entraînement, pendant l’inférence et l’exploitation, ou dans les deux, et fonde le cycle de vie sur ISO/IEC 22989 et ISO/IEC 5338. Parce que les données d’exploitation deviennent des données d’entraînement en cas d’apprentissage continu, les phases se confondent. Ce chapitre projette les neuf types et les attaques de l’annexe B sur le modèle en six phases de cette page.
La norme cite en 5.1 le cycle de vie selon ISO/IEC 22989 et 5338, de l’idée à la mise hors service, et rattache dans l’annexe A les attaques au cycle de vie et aux actifs ; les colonnes de cette annexe ne sont pas visibles dans les aperçus. Les six phases de cette page, complétées par les volets transversaux chaîne d’approvisionnement et gouvernance, constituent un modèle de travail de VamiSec qui s’appuie sur ces deux normes sans reprendre aucune désignation d’étape de la 27090.
- Phase 01 · Développement/EntraînementDonnées et acquisition
Data Poisoning (6.2) et les types de l’annexe B Direct Training Data Leak et Model Input Leak ; les jeux de données acquis relèvent de la chaîne d’approvisionnement selon 5.5. Ancrages : provenance (6.11.4), limitation des données (6.11.2).
- Phase 02 · Développement/EntraînementDéveloppement et entraînement
Direct Model Poisoning (6.7) et backdoors (3.24) visent l’artefact du modèle et le pipeline. Ancrages : environnement de développement (7.6), ingénierie logicielle (5.4), Zero Trust pour les données d’entraînement (5.3).
- Phase 03 · TransitionVérification et validation
C’est ici que la vulnérabilité à l’evasion, à la membership inference et à la model inversion devient mesurable, avant que des attaquants ne l’exploitent. Ancrages : red teaming (5.7), threat modelling (5.6), test conjoint de toutes les mesures (7.2).
- Phase 04 · Inférence/ExploitationDéploiement et intégration
Le raccordement aux applications, aux sources de retrieval et aux outils crée les surfaces d’attaque de la prompt injection (6.9) et des sorties porteuses d’attaques par injection (6.10). Ancrages : limites applicatives et accès au modèle, RAG compris (5.3), filtrage des entrées (7.7), limitation du débit de requêtes (7.8).
- Phase 05 · Inférence/ExploitationExploitation et surveillance
Evasion (6.3), Membership Inference (6.4), Model Exfiltration (6.5), Model Inversion (6.6) et Sensitive Model Output (6.8) passent par des requêtes légitimes. Ancrages : journalisation et monitoring (7.5), sections de détection 6.x.3, comportement indésirable du modèle en exploitation (6.11.3).
- Phase 06 · Les deux voletsRéévaluation et mise hors service
Le modèle et les mesures se dégradent avec le temps (7.4) : monitoring, réentraînement si nécessaire, revalidation avant la remise en service. Le réentraînement avec des données d’exploitation rouvre le vecteur de poisoning décrit en 6.2. La version librement accessible reste muette sur la mise hors service ; ETSI EN 304 223 y consacre un principe propre.
| Phase | Menaces (ISO/IEC 27090) | Ancrages des mesures (ISO/IEC 27090) | ISO/IEC 27002 (interprétation) |
|---|---|---|---|
| 01 Données et acquisition | 6.2 · Annexe B Training Data Leak, Model Input Leak | 6.11.2, 6.11.4, 5.5 | 5.34, 8.11, 8.12, 5.19–5.21 |
| 02 Développement et entraînement | 6.7 · Backdoor (3.24) · Annexe B chaîne d’approvisionnement | 7.6, 5.4, 5.3 | 8.25, 8.31, 8.4, 8.28 |
| 03 Vérification et validation | Mesure de la vulnérabilité à 6.3, 6.4, 6.6 | 5.6, 5.7, 7.2 | 8.29, 8.8, 5.7 |
| 04 Déploiement et intégration | 6.9, 6.10 | 5.3, 7.7, 7.8 | 8.26, 8.28, 8.27, 5.15 |
| 05 Exploitation et surveillance | 6.3, 6.4, 6.5, 6.6, 6.8 | 7.5, 6.x.3, 6.11.3, 7.8, 7.9 | 8.15, 8.16 (cités en 5.1), 8.32 |
| 06 Réévaluation et mise hors service | 6.2 de nouveau lors du réentraînement · dégradation (7.4) | 7.3, 7.4 | 8.32, 5.35, 8.10 |
| 07 Volet transversal chaîne d’approvisionnement | 5.5.2 menaces propres à la chaîne d’approvisionnement de l’IA · Annexe B | 5.5.1–5.5.5 | 5.19, 5.20, 5.21, 5.23 |
| 08 Volet transversal gouvernance et incidents | tous les types dans le registre des risques | 5.2, 7.5 | 5.9, 5.24–5.27, 27001 6.1 |
La norme elle-même ne cite que ISO/IEC 27002 8.15, 8.16, 8.27 et 4.2 ainsi que 27001 6.1 ; toutes les autres correspondances de contrôles relèvent de l’interprétation VamiSec.
Apprentissage continu : l’exploitation devient phase d’entraînement
L’introduction et la page du catalogue ISO soulignent le même point : le réentraînement et les mises à jour exigent une attention de sécurité, parce que les entrées d’exploitation peuvent devenir des données d’entraînement. La section 6.7 prévoit un model poisoning direct en développement ou en exploitation, 7.3 traite de la continuité des mesures, 7.4 décrit la dégradation du modèle et des mesures, et 5.3 étend le Zero Trust de la gestion des données d’entraînement jusqu’à l’exploitation d’agents. Pour les CISO, cela signifie : tout retour de données utilisateur dans un modèle, y compris via des fonctions de feedback, des mémoires persistantes ou des index RAG, constitue un passage en phase d’entraînement et requiert les mêmes validations que l’acquisition initiale des données.
Attaques liées aux données : poisoning, backdoors, fuites de données
ISO/IEC 27090 consacre au Data Poisoning, en 6.2, la section de menace la plus longue de la norme et la complète par le Direct Model Poisoning en 6.7, le Sensitive Model Output en 6.8 ainsi que les types de l’annexe B Direct Training Data Leak et Model Input Leak. Ces attaques ont en commun d’utiliser les données du système d’IA comme porte d’entrée ou comme butin. Selon l’analyse du FDIS, la norme décrit la détection du poisoning comme une question de recherche ouverte.
6.2 Data Poisoning : intégrité des données d’entraînement
Le Data Poisoning manipule les données à partir desquelles un modèle apprend et intervient en développement et en entraînement, ainsi qu’en exploitation en cas d’apprentissage continu. Les variantes ciblées altèrent l’intégrité des données d’entraînement et des sorties, les variantes non ciblées touchent la disponibilité ; la norme traite les attaques par backdoor comme un terme générique, non comme un type de compromission distinct. L’analyse du FDIS décrit la section consacrée à la détection comme un aveu : les procédés automatisés ne distinguent pas de manière fiable les données empoisonnées des valeurs aberrantes. L’atténuation se déplace donc en amont, vers la provenance, les contrôles d’intégrité le long du pipeline et la limitation des données qui parviennent effectivement au modèle (6.11.4, 6.11.2). La norme ne traite pas l’empoisonnement d’une base de retrieval comme un type distinct ; l’OWASP y consacre LLM05, LLM09 et ASI06, MITRE ATLAS la technique AML.T0080, et le guide d’orientation de la BaFin cite expressément l’empoisonnement des connaissances d’une base RAG. Recommandation VamiSec : valider les index RAG, les mémoires persistantes et les données de feedback comme des données d’entraînement.
6.7 Direct Model Poisoning : manipulation du modèle lui-même
Le model poisoning direct selon 3.18 n’intervient pas sur les données mais directement sur le modèle, en développement ou en exploitation ; c’est l’intégrité du modèle qui est touchée. Selon notre lecture, la famille de mesures comprend la protection de l’environnement de développement selon 7.6, les signatures et sommes de contrôle des artefacts de modèle et l’exécution dans un Trusted Execution Environment, que la clause 3 reprend d’ISO/IEC 27071. Deux cas illustrent le mécanisme : PoisonGPT, en juillet 2023, un GPT-J-6B manipulé par édition de modèle et publié sur Hugging Face sous le typosquat « EleuterAI », et nullifAI, en février 2025, deux modèles contenant des fichiers pickle corrompus et un reverse shell. Les deux relèvent pour l’essentiel de la preuve de concept. La frontière avec la chaîne d’approvisionnement est floue, raison pour laquelle le chapitre 13 de cette page traite séparément l’approvisionnement en modèles.
6.8 et annexe B : les données que le modèle divulgue
Le Sensitive Model Output selon 6.8 signifie qu’un modèle divulgue par sa sortie, pendant l’inférence, des données d’entraînement confidentielles ou, selon 3.22, des entrées antérieures ; selon notre lecture, l’atténuation repose sur des filtres de sortie et la limitation des données selon 6.11.2. L’annexe B ajoute les voies conventionnelles menant au même résultat : le vol direct de données d’entraînement et la fuite d’entrées du modèle, définis en 3.20 et 3.21. L’exemple le plus marquant pour 6.8 est EchoLeak, une vulnérabilité zero-click dans Microsoft 365 Copilot par laquelle des données internes pouvaient s’exfiltrer via la sortie (CVE-2025-32711, corrigée en mai 2025). La membership inference et la model inversion sont traitées au chapitre 7 de cette page.
| Attaque | ISO/IEC 27090 | ISO/IEC 27002 / 42001 (interprétation) | NIST AI 100-2 / MITRE ATLAS | OWASP 2026 | AI Act, art. 15, paragraphe 5 |
|---|---|---|---|---|---|
| Data Poisoning | 6.2, 6.11.2, 6.11.4 | 8.11, 8.12, 5.34, 8.25 · A.7.3, A.7.5 | Poisoning · AML.T0020, AML.T0080 | LLM05, LLM09 · ASI06 | Data poisoning |
| Direct Model Poisoning / Backdoor | 6.7, 7.6 | 8.25, 8.31, 8.4 · A.6.2.5 | Supply chain, backdoor · AML.T0018 | LLM05 · ASI04 | Model poisoning |
| Sensitive Model Output | 6.8, 6.11.2 | 8.12, 8.11 · A.7.x, A.8 | Privacy, GenAI · AML.T0057 | LLM02, LLM08 | Confidentiality attacks |
| Direct Training Data Leak / Model Input Leak | Annexe B (3.20, 3.21) | 5.34, 8.10, 8.12, 8.15 · A.7.x | Privacy attacks · AML.T0057 | LLM02 | Confidentiality attacks |
La norme elle-même ne cite que ISO/IEC 27002 8.15, 8.16, 8.27 et 42001 A.6.2.3/A.6.2.6 ; toutes les autres colonnes relèvent de l’interprétation de travail VamiSec. Identifiants ATLAS selon la version 2026.09.
Attaques liées au modèle : evasion, extraction, inversion, membership inference
ISO/IEC 27090 décrit quatre attaques qui atteignent le modèle entraîné par son interface sans le modifier : l’evasion en 6.3, la membership inference en 6.4, la model exfiltration en 6.5 et la model inversion en 6.6. Toutes quatre se déroulent pendant l’inférence par des requêtes légitimes, les contrôles d’accès classiques restant intacts. C’est pourquoi la journalisation, la limitation du débit de requêtes et la conception des sorties deviennent le cœur de la défense.
Evasion : tromper plutôt que manipuler
L’evasion est l’attaque classique contre les modèles prédictifs : une image, une transaction ou un texte est modifié de façon minime, et la classification bascule. La norme rattache la détection à 7.7, qui distingue les entrées hors distribution des entrées adversariales. L’atténuation comprend l’adversarial training ; les abréviations EOT, RT et IDBT de la clause 4 laissent entrevoir les transformations d’entrée comme technique supplémentaire, mais leur rattachement à 6.3.4 relève de notre lecture. L’indication décisive vient de 7.2 : selon l’analyse du FDIS, la norme cite un adversarial training qui a accru la vulnérabilité aux attaques par patch et recommande donc de tester toutes les mesures conjointement avant la mise en exploitation d’un modèle. Aucun incident d’evasion vérifié en production n’est public à ce jour.
Model Exfiltration : vol par requêtes
L’introduction cite la model exfiltration comme exemple type d’un cas où tous les contrôles standard peuvent être intacts et le modèle néanmoins perdu, parce que chaque requête prise isolément est légitime. La détection et la défense s’appuient sur la journalisation et le monitoring selon 7.5, pour lesquels la norme cite expressément ISO/IEC 27002 8.15 et 8.16, sur la limitation de l’usage du modèle selon 7.8 et sur l’optimisation de la taille du modèle selon 7.9. L’annexe B y ajoute le vol direct de modèle selon 3.19, que 5.1 invoque pour justifier de durcir d’abord la pile logicielle. Le cas le plus connu est une accusation : à partir du 28/01/2025, OpenAI a déclaré que DeepSeek pourrait avoir distillé ses modèles de manière illicite ; aucune preuve n’a été publiée.
Membership Inference et Model Inversion : confidentialité des données d’entraînement
Les deux attaques exploitent le fait que les modèles mémorisent en partie leurs données d’entraînement et les divulguent par des probabilités, des scores de confiance ou des formulations. Selon notre lecture, l’atténuation intervient à trois niveaux : la differential privacy à l’entraînement, dont la clause 4 reprend l’abréviation DP, la restriction des sorties au strict nécessaire et la limitation des données selon 6.11.2. Pour 2024 à 2026, aucun incident en production n’est publiquement documenté ; la bibliographie renvoie aux travaux de Carlini sur l’extraction de données d’entraînement à partir de modèles de langage comme fondement scientifique. Le règlement sur l’IA (AI Act) regroupe ces attaques sous les confidentiality attacks, le guide d’orientation de la BaFin sous le terme générique d’inference attacks, et recommande la confidentialité différentielle contre les inférences tirées de requêtes répétées.
| Attaque | Phase | Objectif de sécurité | Détection et défense (ISO/IEC 27090) | Correspondance (interprétation) |
|---|---|---|---|---|
| Evasion 6.3 | Inférence | Intégrité des données de test/sorties | 7.7.2 entrées adversariales ; adversarial training ; 7.2 ; 5.7 red teaming | 27002 8.16, 8.29 · 42001 A.6.2.4 · ATLAS AML.T0015 · AI Act : Adversarial examples / model evasion |
| Membership Inference 6.4 | Inférence | Confidentialité des données d’entraînement | Differential privacy ; limitation des sorties ; 6.11.2 | 27002 8.11, 8.12, 5.34 · ATLAS AML.T0024 · OWASP LLM02 · AI Act : Confidentiality attacks |
| Model Exfiltration 6.5 | Inférence, requêtes légitimes | Confidentialité du modèle | 7.5 journalisation (27002 8.15/8.16) ; 7.8 limitation du débit ; 7.9 taille du modèle | 27002 5.15 · ATLAS AML.T0024.002 · OWASP LLM06 · AI Act : Confidentiality attacks |
| Model Inversion 6.6 | Inférence | Confidentialité des données d’entraînement | Differential privacy ; limitation des sorties ; 6.11.2 | 27002 8.11, 8.12 · ATLAS AML.T0024 · OWASP LLM02 · AI Act : Confidentiality attacks |
| Direct Model Theft (annexe B) | Développement, déploiement | Confidentialité du modèle | 5.1 durcissement de la pile logicielle ; 7.6 environnement de développement | 27002 8.4, 8.25, 5.15 · 42001 A.6.2.5 |
Objectifs de sécurité selon l’analyse secondaire fondée sur le FDIS ; identifiants ATLAS selon la version 2026.09. Aucune correspondance officielle.
IA générative et agents : prompt injection, usage d’outils, limites de la première édition
ISO/IEC 27090 couvre l’IA générative par la prompt injection en 6.9, les sorties porteuses d’attaques par injection en 6.10 et le Sensitive Model Output en 6.8, et ancre les agents dans les exemples Zero Trust de 5.3. Les systèmes agentiques avec accès à des outils, le tool poisoning ou le Model Context Protocol ne sont pas traités par la première édition comme des types de compromission distincts. Qui exploite des agents complète la norme par l’OWASP, MITRE ATLAS et NIST AI 100-2 et doit savoir où commence exactement la lacune.
Ce que la norme dit de l’IA générative
La clause 3 définit foundation model, LLM et IA générative (3.27 à 3.29) et formule la prompt injection en 3.23 de façon à couvrir les contenus qui agissent comme une instruction d’entrée ou en son sein, ce qui inclut l’injection indirecte via des documents, des pages web ou des e-mails. La section 6.9 rattache l’attaque à l’inférence ; sont touchées l’intégrité des sorties et la confidentialité d’informations système internes telles que les system prompts. Selon notre lecture, l’atténuation comprend le filtrage des entrées de 7.7, la séparation entre instructions et données et une validation humaine des actions à conséquences. La section 6.10 traite le cas où la sortie du modèle porte elle-même des attaques par injection contre des systèmes en aval ; selon notre lecture, la défense réside dans l’encodage des sorties et des allowlists côté destinataire. Le RAG apparaît dans la clause 4 et à deux reprises en 5.3, où chaque requête documentaire doit être authentifiée et autorisée individuellement.
Ce que la norme dit des agents, et ce qu’elle ne dit pas
Le mot agent apparaît trois fois dans les parties librement accessibles, exclusivement en 5.3 : dans l’exemple de la vérification des actions d’agents, où chaque action est vérifiée et autorisée individuellement, où l’accès est accordé just-in-time avec une portée limitée et où les droits expirent à l’issue de la tâche, et dans la formule du cycle de vie allant jusqu’à l’exploitation d’agents. Le mot tool est absent des parties librement accessibles, MCP manque dans la liste des abréviations et dans la bibliographie, l’agent d’IA n’est pas défini, et ni l’OWASP Top 10 for LLM Applications, ni l’Agentic Top 10, ni NIST AI 100-2 ne sont cités. Heise résume que la première édition ne traite qu’à la marge les systèmes agentiques avec accès à des outils. C’est une conséquence du rythme de normalisation : le Committee Draft date de janvier 2024, la vague d’incidents agentiques a commencé en 2025.
| Lacune dans ISO/IEC 27090 | Source complémentaire |
|---|---|
| Tool poisoning, rug pull, tool shadowing | Invariant Labs (01/04/2025) ; OWASP MCP03 ; ATLAS AML.T0110, AML.T0109 ; recommandations de la NSA sur le Model Context Protocol (mai 2026) |
| Memory et context poisoning d’une session à l’autre | OWASP ASI06 ; ATLAS AML.T0080 ; PoC ZombieAgent (ATLAS AML.CS0066) ; analyse de la CSA sur les lacunes d’ATLAS (27/03/2026) |
| Excessive agency, marges d’action trop larges | OWASP LLM03:2026 et ASI02 ; principe de least agency ; human control points du document Five Eyes du 01/05/2026 |
| Identité des agents, délégation, révocation | OWASP ASI03 ; Microsoft Entra Agent ID (19/05/2025) ; recommandation de la CSA en faveur d’identités liées cryptographiquement |
| Communication inter-agents, défaillances en cascade, rogue agents | OWASP ASI07, ASI08, ASI10 ; intrusion chez Hugging Face par des agents d’évaluation en juillet 2026 (ATLAS AML.CS0068) |
| Risques protocolaires du Model Context Protocol | OWASP MCP Top 10 (bêta) ; CSI de la NSA : autorisation optionnelle, least privilege, messages signés, journalisation d’audit ; CVE-2025-6514 (CVSS 9.6), CVE-2025-49596 (9.4) |
| Observabilité à l’exécution des comportements agentiques déviants | ATLAS AML.M0037 Authority Expansion Controls, M0038 Scope Drift Detection, M0039 AI Honeypots ; NIST AI 100-2 section 3.5 |
Correspondance VamiSec, état au 22/10/2026 ; ATLAS selon la version 2026.09, OWASP Agentic Top 10 du 09/12/2025, OWASP LLM Top 10 2026 d’août 2026.
Cas réels 2025 à 2026 : la prompt injection est opérationnelle
La liste des cas pour 6.9 et 6.10 est longue et majoritairement réelle : EchoLeak dans Microsoft 365 Copilot (zero-click, corrigé en mai 2025), ForcedLeak dans Salesforce Agentforce, où des données CRM ont été exfiltrées sous forme de requête d’image vers un domaine expiré de l’allowlist (CVSS 9.4), ShareLeak dans Copilot Studio (CVE-2026-21520), la démonstration de recherche Comment and Control d’avril 2026, où une injection dans le titre d’une pull request a amené un agent de codage à publier sa propre clé API, et la vulnérabilité de la Claude Code GitHub Action (corrigée le 05/05/2026). Unit 42 a recensé en mars 2026 douze cas de prompt injection indirecte observés en conditions réelles, avec 22 techniques de payload. Pour 6.10, Amazon Q Developer 1.84.0 est instructif : du code injecté devait lancer un agent sans confirmation avec tous les droits d’outils et supprimer des données, mais a échoué sur une erreur de syntaxe (CVE-2025-8217).
Mesures I : gouvernance, gestion des risques et inventaire des systèmes d’IA
ISO/IEC 27090 ancre d’abord la sécurité de l’IA sur le plan organisationnel : la clause 5 décrit un programme de gouvernance comprenant un inventaire et une analyse des risques avant d’aborder les attaques individuelles. La norme ne met pas en place de nouveau système de management ; elle s’appuie sur le processus de gestion des risques d’ISO/IEC 27001 et sur les mesures de sécurité d’ISO/IEC 27002. Ce chapitre situe les éléments des clauses 5.1, 5.2 et 5.6 et montre ce qu’un inventaire des systèmes d’IA doit contenir pour que les neuf types de compromission puissent ne serait-ce qu’être évalués.
Les deux phrases impératives de la clause 5.1 — et ce qu’elles signifient
Dans les parties librement accessibles de la norme, notre examen a relevé deux phrases formulées de manière contraignante dans le texte technique, toutes deux dans la clause 5.1 — sans compter le texte standard de l’avant-propos : les mesures de sécurité de l’information telles que les décrit ISO/IEC 27002 doivent être mises en œuvre selon une approche fondée sur les risques, et les compromissions spécifiques à l’IA, dont celles énumérées au tableau 1, doivent être prises en compte sur l’ensemble du cycle de vie. Tout le reste des parties accessibles relève de l’orientation ; un décompte pour l’ensemble du document est impossible, car les pages 8 à 50 ne figurent que dans la version intégrale. La norme ne contient en aucun cas d’exigences certifiables. Le message est clair : d’abord le SMSI, ensuite l’extension spécifique à l’IA. La clause 5.1 traite les systèmes d’IA comme des composants logiciels intégrés et désigne le durcissement de la pile logicielle contre le vol direct de modèle comme point de départ efficace.
5.2 Programme de gouvernance : inventaire, analyse des risques, pilotage
La clause 5.2 décrit trois éléments : un inventaire des systèmes d’IA, une analyse des risques et le pilotage des risques identifiés. Pour la gouvernance, la norme renvoie à ISO/IEC 38507 ; pour la mise en œuvre sous forme de système de management, à ISO/IEC 42001. Ce qu’elle ne fait pas : la clause 3 ne définit ni les rôles de fournisseur (provider) et de déployeur (deployer) de l’AI Act, ni les rôles de parties prenantes d’ISO/IEC 22989. Quiconque attribue des responsabilités le fait selon sa propre interprétation et devrait le signaler dans le document de gouvernance.
| Élément | Ce que décrit ISO/IEC 27090 | ISO/IEC 27001/27002 | ISO/IEC 42001 annexe A | Autres ancrages |
|---|---|---|---|---|
| Inventaire des systèmes d’IA | 5.2 : inventaire des systèmes d’IA ; la note explicative de l’ISO mentionne expressément les systèmes de fournisseurs tiers | 27002 5.9 inventaire des actifs | A.4.3/A.4.4 ressources | ETSI EN 304 223 Principle 1 ; art. 8, par. 4 DORA (pratique BaFin, p. 17) |
| Analyse des risques | 5.1/5.2 : compromissions spécifiques à l’IA sur le cycle de vie, tableau 1 comme liste non exhaustive | 27001 6.1 (cité dans la norme), concrètement 6.1.2 | A.5.2–A.5.5 évaluation d’impact | art. 9 AI Act ; ISO/IEC 23894 ; art. 8, par. 2 DORA |
| Threat Modelling | 5.6 ; bibliographie : Microsoft Threat Modeling AI/ML, OWASP Threat Modeling Process | 27002 5.7 renseignement sur les menaces | A.5.2–A.5.5 | MITRE ATLAS v2026.09 comme catalogue de techniques ; ETSI Principle 3 |
| Rôles dans la chaîne d’approvisionnement | 5.1 : acteurs tout au long de la chaîne d’approvisionnement, renvoi au tableau A.1 d’ISO/IEC 42001 | 27002 5.19–5.21 | A.6.2.3, A.6.2.6 (cités dans la norme) ; A.10.3 | art. 25 AI Act ; art. 28 DORA |
Parmi les correspondances avec ISO/IEC 27001/27002 et 42001, la norme elle-même ne contient que les renvois aux clauses 5–8, 4.2, 8.15, 8.16 et 8.27 d’ISO/IEC 27002, à la clause 6.1 d’ISO/IEC 27001 ainsi qu’aux mesures A.6.2.3 et A.6.2.6 d’ISO/IEC 42001 ; toutes les autres correspondances sont une interprétation de travail VamiSec.
Ce que doit contenir l’inventaire des systèmes d’IA
- Source et version du modèle : entraîné en interne, modèle open source issu d’un dépôt, modèle de fondation dans votre propre tenant ou API externe — le mode d’approvisionnement détermine la surface d’attaque.
- Sources de données d’entraînement, de fine-tuning et de retrieval, avec provenance, validation et propriétaire ; la clause 6.11.4 traite la provenance du système et des données comme un sujet à part entière.
- Accès aux requêtes et à l’API : qui peut interroger le modèle et avec quelles limites — base de la défense contre l’extraction (6.5) et les attaques par inférence (6.4, 6.6).
- Outils, actions et permissions des composants agentiques ; l’analyse juridique publiée dans arXiv 2604.04604 désigne un inventaire complet des actions externes et des flux de données comme première obligation.
- Propriétaire, criticité et classification réglementaire : haut risque au sens de l’AI Act, fonction critique ou importante au sens de DORA, produit comportant des éléments numériques au sens du CRA.
L’angle mort s’appelle Shadow AI : dans l’enquête CSA/Token Security du 21/04/2026, 82 % des 418 personnes interrogées ont signalé des agents d’IA inconnus, et selon le rapport IBM du 30/07/2025, les contrôles d’accès à l’IA faisaient défaut dans 97 % des violations de sécurité liées à l’IA. Ces études sont financées par des fournisseurs, mais la tendance est sans équivoque : sans inventaire, l’analyse des risques selon la clause 5.2 reste incomplète, et chaque mesure ne protège que les systèmes que l’on connaît.
Note de citation : le tableau 1 est référencé dans la clause 5.1, mais n’y figure pas ; son emplacement et son contenu ne sont consultables que dans la version intégrale. Cette page recense les neuf types des clauses 6.2 à 6.10.
Mesures II : sécuriser les données, le développement et l’entraînement
ISO/IEC 27090 traite le Data Poisoning dans la clause 6.2, la plus longue de la clause 6, et lui adjoint la limitation des données et la preuve de provenance (6.11) ainsi que la protection de l’environnement de développement (7.6). La phase de développement décide si un modèle entre en exploitation avec des données manipulées, une porte dérobée ou un outil compromis. Ce chapitre résume les mesures que la norme décrit pour les données, l’ingénierie logicielle et l’entraînement, et montre où elles se raccordent aux mesures de sécurité existantes.
Ingénierie logicielle pour l’IA (5.4) : pas de voie à part
La clause 5.4 transpose aux systèmes d’IA les bonnes pratiques éprouvées du développement logiciel ; la norme renvoie au NIST Secure Software Development Framework (SP 800-218), et la bibliographie cite en outre les lignes directrices du NCSC pour un développement sécurisé de l’IA. La posture est pragmatique : un système d’IA est d’abord un logiciel, et qui ne durcit pas sa pile perd son modèle par des voies conventionnelles — l’annexe B présente le vol direct de modèle comme la variante spécifique à l’IA d’une attaque classique. Dans ISO/IEC 42001, l’équivalent se trouve selon notre lecture en A.6.2.3, la documentation de la conception et du développement, que 27090 cite dans sa clause 5.1.
Défenses liées aux données : provenance, intégrité, limitation
| Mesure | Agit contre | ISO/IEC 27090 | Correspondance (interprétation VamiSec) |
|---|---|---|---|
| Documenter la provenance des données (data provenance, terme issu d’ISO/IEC 5259-1) | 6.2 Data Poisoning ; 6.7 Direct Model Poisoning | 6.11.4 ; 6.2.4 | 42001 A.7.5 ; ETSI Principle 8 ; BaFin p. 17 preuve de provenance |
| Vérifier l’intégrité des jeux de données et des artefacts de modèle (hachages, signatures, TEE) | 6.2 ; 6.7 ; annexe B | 6.2.4 ; 6.7.4 | 27002 8.25, 8.31, 8.4 ; BaFin p. 24 signature des modèles |
| Limitation des données : n’entraîner qu’avec des données nécessaires et classifiées | 6.2 ; 6.4 ; 6.6 ; 6.8 | 6.11.2 | 27002 8.11, 8.12, 5.34 ; 42001 A.7.3 ; BaFin p. 29 |
| Protéger l’environnement de développement : accès, isolation, durcissement CI/CD | 6.7 ; annexe B chaîne d’approvisionnement | 7.6 | 27002 8.31, 8.4 ; BaFin p. 14 et p. 30 |
| Differential Privacy et limitation des sorties | 6.4 Membership Inference ; 6.6 Model Inversion | 6.4.4, 6.6.4 ; DP dans la liste des abréviations | OWASP LLM02 ; BaFin p. 29 confidentialité différentielle |
La colonne « ISO/IEC 27090 » rattache les mesures aux clauses de la structure de la norme ; le libellé des clauses 6.x.4 et de la clause 7 n’est consultable que dans la version intégrale. Le rattachement de l’abréviation DP aux clauses 6.4 et 6.6 est une déduction à partir de la clause 4 ; dans le texte librement accessible, seule l’abréviation JIT est attestée en usage. Toutes les autres colonnes sont une interprétation de travail VamiSec.
Détection : une question de recherche ouverte
Sur la détection du Data Poisoning (6.2.3), la norme est remarquablement prudente : d’après l’analyse fondée sur le FDIS, elle qualifie le sujet de question de recherche ouverte, car les procédés automatisés ne distinguent pas de manière fiable les données empoisonnées des valeurs aberrantes. Il en découle une pondération que nous partageons : la prévention par la provenance, la validation et le contrôle d’accès pèse plus lourd que la détection a posteriori, et la surveillance de la dégradation du modèle (7.4) devient la deuxième ligne de défense. L’introduction nomme le mécanisme qui transporte le sujet dans l’exploitation : en apprentissage continu, les données d’exploitation deviennent des données d’entraînement, et chaque cycle de réentraînement est un nouveau vecteur d’empoisonnement.
PoisonGPT (07/2023, PoC)
Mithril Security a modifié de manière ciblée un modèle GPT-J et l’a publié sous un nom typosquatté sur Hugging Face ; l’écart au benchmark ToxiGen n’était, selon Mithril, que de 0,1 %. C’est pourquoi 27090 s’intéresse à la provenance du modèle et pas seulement à son comportement (6.7, 6.11.4).
nullifAI (02/2025, essentiellement PoC)
ReversingLabs a découvert deux modèles contenant des fichiers Pickle manipulés et un reverse shell ; Hugging Face les a retirés en moins de 24 heures. Les formats de modèle sont du code exécutable — l’environnement de développement (7.6) doit les traiter comme des logiciels non fiables.
Ultralytics 8.3.41/8.3.42 (12/2024, réel)
Par une injection via le nom de branche dans GitHub Actions, un cryptomineur s’est introduit dans le pipeline de publication ; la version corrective était elle aussi compromise. Un cas relevant de l’annexe B, en lien avec les clauses 5.5 et 7.6 : le pipeline fait partie de la surface d’attaque.
Pour la Retrieval Augmented Generation, le même principe s’applique côté connaissances : la clause 5.3 décrit, dans son exemple sur les limites applicatives, que chaque requête documentaire est authentifiée et autorisée individuellement, et le guide d’orientation de la BaFin parle d’empoisonnement des connaissances de la base RAG (p. 29). Qui charge des documents d’entreprise non vérifiés dans un index vectoriel construit lui-même son vecteur d’empoisonnement.
Mesures III : vérification, tests adversariaux et Red Teaming
ISO/IEC 27090 consacre au Red Teaming une clause dédiée, la 5.7, et décrit les tests comme une tâche récurrente : conjointement pour toutes les mesures avant le déploiement, puis à nouveau après chaque cycle de réentraînement. Dans la norme, tester n’est pas une étape de recette, mais la méthode qui rend visibles les interactions entre mesures et l’érosion de leur efficacité. Ce chapitre rattache les types de tests aux types de compromission et nomme les déclencheurs qui rendent un test nécessaire.
Ce que dit la norme sur les tests
La clause 5 place le Threat Modelling (5.6) et le Red Teaming (5.7) aux côtés de la gouvernance et de la chaîne d’approvisionnement comme pratiques fondamentales ; chaque type de compromission de la clause 6 comporte une sous-clause consacrée à la détection. La clause 7 explique pourquoi un test unique ne suffit pas : la clause 7.2 décrit les interactions entre mesures et cite l’exemple d’un entraînement adversarial qui a accru la vulnérabilité aux attaques par patch — la norme recommande de tester conjointement toutes les mesures avant le déploiement. La clause 7.4 complète par la dégradation dans le temps : surveillance, réentraînement si nécessaire et revalidation avant la remise en exploitation.
| Type de test | Cible | ISO/IEC 27090 | Cadres et outils complémentaires |
|---|---|---|---|
| Threat Modelling | les neuf types, annexe B, chaîne d’approvisionnement | 5.6 | MITRE ATLAS v2026.09 (16 tactiques, 120 techniques) ; ETSI Principle 3 |
| Adversarial Testing / tests d’évasion | 6.3 Evasion | 6.3.4 ; 7.7.2 | NIST AI 100-2 Evasion ; ATLAS AML.T0015 ; art. 15, par. 5 AI Act |
| Tests d’extraction et d’inférence (budget de requêtes, granularité des réponses) | 6.4 ; 6.5 ; 6.6 | 6.5.4 ; 7.8 | ATLAS AML.T0024, AML.T0024.002 ; OWASP LLM06 |
| Tests de Prompt Injection et de traitement des sorties | 6.9 ; 6.10 ; 6.8 | 6.9.4 ; 6.10.4 ; 6.8.4 | NIST AI 100-2 3.3/3.4 ; OWASP LLM01, LLM10 ; Garak, PyRIT (NIST 3.6) |
| Tests d’agents : usage des outils, droits, détournement d’objectif | Vérification des actions des agents (5.3) ; pas de type distinct dans la clause 6 | 5.3 | AgentDojo (NIST 3.6) ; OWASP ASI01–ASI03 ; ATLAS AML.M0037/M0038 |
| Red Teaming de bout en bout | Système, y compris pipeline, intégration, exploitation | 5.7 | OWASP GenAI Red Teaming Manual 1.0 (20/10/2026) ; ATLAS AML.M0035 ; 42001 A.6.2.4 |
Les correspondances hors de la colonne « ISO/IEC 27090 » sont une interprétation de travail VamiSec ; il n’existe pas de correspondance officielle entre la norme et ATLAS, NIST ou OWASP.
Quand tester : des déclencheurs plutôt qu’un calendrier
- Avant le déploiement : tester conjointement toutes les mesures d’atténuation, car elles peuvent s’affaiblir mutuellement (7.2).
- Après toute modification du modèle, du system prompt ou de la source de retrieval — les trois déclencheurs que Kertos cite pour renouveler le Red Teaming.
- Après chaque cycle de réentraînement : revalidation avant la remise en exploitation (7.4).
- Après les mises à jour de modèle d’un fournisseur : les annonces de mise à jour doivent donc figurer dans les exigences envers les fournisseurs — Kertos les cite comme point contractuel, et le guide d’orientation de la BaFin mentionne, pour les modèles acquis, la due diligence et les SLA comme pratique (chap. IV.2).
- De façon récurrente pour les mesures dont l’efficacité s’érode : les filtres d’entrée et les seuils d’anomalie vieillissent avec l’évolution de la menace.
- Pour les systèmes agentiques, après chaque modification des outils, des permissions ou des connexions (recommandation VamiSec allant au-delà de la clause 5.3).
Le raccordement réglementaire est étroit : pour l’IA à haut risque, l’AI Act exige à l’art. 9, par. 6 à 8, des tests dans le cadre de la gestion des risques ; DORA exige aux art. 24 et 25 un programme de tests comprenant des tests d’intrusion et des revues de code source, et la BaFin décrit comme pratique, selon la criticité, l’Adversarial Testing, des tests d’intrusion adversariaux avec le fournisseur cloud et des tests de résistance. ISO/IEC 27090 fournit la terminologie des attaques et la logique de test — pas l’obligation.
Interactions (7.2)
Les mesures contre un type peuvent accroître la vulnérabilité à un autre. Les plans de test devraient examiner les combinaisons et mesurer en parallèle la performance du modèle, car les mesures d’atténuation peuvent la réduire.
Dégradation dans le temps (7.4)
Le modèle et ses mesures de protection se dégradent ensemble : les distributions de données dérivent, les techniques d’attaque évoluent. Surveillance, réentraînement et revalidation relèvent d’un cycle à déclencheurs définis.
OOD n’est pas forcément une attaque (7.7.1)
Les entrées hors de la distribution d’entraînement sont d’abord un signal de qualité. Les traiter systématiquement comme des attaques génère des faux positifs et masque les véritables entrées adversariales (7.7.2).
Dans ISO/IEC 27090, le Red Teaming n’est ni une obligation ni un audit de certification. Le périmètre et la périodicité sont déterminés par l’analyse des risques, la criticité et, le cas échéant, l’AI Act, DORA ou le CRA.
Mesures IV : déploiement, exploitation, surveillance et incidents
ISO/IEC 27090 fait du Zero Trust le principe directeur de l’exploitation : la clause 5.3 transpose les six principes d’ISO/IEC 27002 8.27 aux données d’entraînement, à l’accès au modèle, aux limites applicatives, aux actions des agents et à la surveillance. C’est en exploitation que la plupart des types de compromission atteignent le système : l’évasion, l’extraction, la Prompt Injection et l’injection par les sorties agissent au moment de l’inférence. Ce chapitre ordonne les mesures d’exploitation des clauses 6.x.4 et 7 et montre où la détection et la gestion des incidents se raccordent au SMSI.
5.3 Zero Trust : cinq exemples qui irriguent toutes les mesures d’atténuation
- Protection des données d’entraînement — la norme la place en tête de la liste d’exemples.
- Contrôles d’accès au modèle, y compris l’accès via RAG.
- Limites applicatives : chaque requête documentaire est authentifiée et autorisée individuellement — pas de relation de confiance globale entre le modèle et la source de données.
- Vérification des actions des agents : autorisation individuelle pour chaque action d’agent, droits limités à la durée de la tâche.
- Surveillance continue, de l’entraînement au fonctionnement des agents en passant par le déploiement.
Cette ligne concorde avec les publications des autorités depuis 2025 : le BSI et l’ANSSI décrivent, dans leurs Design Principles pour les systèmes fondés sur des LLM du 11/08/2025, six principes allant de l’authentification et de l’autorisation au sandboxing, à la surveillance et à la sensibilisation, et retiennent qu’un LLM ne doit jamais authentifier lui-même ; la NSA constate, dans son analyse de sécurité du MCP de mai 2026, que l’autorisation est optionnelle dans le protocole. Selon notre appréciation, ISO/IEC 27090 n’est pas la formulation la plus détaillée de ce consensus, mais la mieux raccordable au SMSI et au SMIA.
Mesures d’exploitation par type de compromission
| Mesure | ISO/IEC 27090 | Agit contre | Correspondance (interprétation VamiSec) |
|---|---|---|---|
| Détection et filtrage des entrées malveillantes (OOD 7.7.1, adversariales 7.7.2) | 7.7 ; 6.9.4 ; 6.3.4 | 6.3 ; 6.9 | 27002 8.16 ; ATLAS AML.T0051 ; BaFin p. 24 mécanismes de filtrage |
| Séparation des instructions et des données, validation humaine des actions critiques pour la sécurité | 6.9.4 | 6.9 ; 6.10 | OWASP LLM01, ASI01 ; art. 14 AI Act ; BaFin p. 31 Human-in-the-Loop |
| Filtres de sortie, encodage des sorties, listes d’autorisation pour les systèmes en aval | 6.8.4 ; 6.10.4 | 6.8 ; 6.10 | OWASP LLM02, LLM10 ; ATLAS AML.T0057, AML.T0086 |
| Throttling, rate limiting, granularité des réponses, taille du modèle | 7.8 ; 7.9 ; 6.5.4 | 6.5 ; 6.4 ; 6.6 | 27002 8.16, 5.15 ; OWASP LLM06 ; BaFin p. 24 et p. 30 |
| Journalisation et surveillance des entrées, des sorties, des appels d’outils et des versions de modèle | 7.5 | tous les types (détection) | 27002 8.15, 8.16 (cités dans la norme) ; 42001 A.6.2.8 ; art. 12 RTS RMF |
| Surveillance de la dégradation, réentraînement, revalidation | 7.4 ; 7.3 | 6.2 (vecteur en exploitation) ; dérive | 27002 8.32 ; BaFin p. 11 dérive du modèle ; ETSI Principle 12 |
La norme elle-même ne contient que les renvois à ISO/IEC 27002 8.15, 8.16 et 8.27 ainsi qu’à ISO/IEC 42001 A.6.2.6 ; toutes les autres correspondances sont une interprétation de travail.
Détection et incidents : ce que dit la norme et ce que le SMSI doit assurer
L’introduction en formule l’essentiel : la détection est difficile mais essentielle, et la Model Exfiltration réussit par des requêtes légitimes malgré des mesures standard intactes — le rate limiting aide. Chaque type de compromission comporte donc une sous-clause consacrée à la détection, et la clause 7.5 regroupe journalisation et surveillance. La structure de la norme ne comporte pas de clause propre à la gestion des incidents ; la gestion des incidents du SMSI a besoin, selon nous, de trois compléments : un marquage IA des incidents, des canaux de signalement vers les fournisseurs de modèles et des règles de détection pour les schémas de requêtes, les appels d’outils et les anomalies de sortie.
Les cas réels en exploitation montrent que le chemin de sortie est une surface d’attaque : EchoLeak (CVE-2025-32711, CVSS CNA 9.3) permettait, par une injection zero-click, l’exfiltration de données internes M365 via la sortie de Copilot — corrigé en mai 2025, sans exploitation connue ; ForcedLeak exploitait dans Salesforce Agentforce un domaine expiré de la liste d’autorisation pour exfiltrer des données CRM ; la GitHub Action de Claude Code a lu, après une injection dans le texte d’issues, des variables d’environnement hors de la sandbox. Dans les trois cas, selon notre appréciation, des filtres de sortie, des listes d’autorisation et la journalisation des appels d’outils (6.8.4, 6.10.4 et 7.5) auraient compliqué ou rendu visible l’exfiltration. Dans le secteur financier s’ajoute le plan d’action que la supervision bancaire de la BCE attend des établissements importants d’ici le 31/10/2026 — notamment la journalisation et la vérification continue des API et des comptes de service, mais sous l’angle de l’IA comme outil d’attaque, non des menaces visées par 27090.
La journalisation selon ISO/IEC 27002 8.15 et l’art. 12 RTS RMF sert la sécurité ; les obligations d’enregistrement des art. 12 et 26 AI Act constituent un régime distinct — documentez les deux exigences séparément.
Chaîne d’approvisionnement et approvisionnement en modèles : trois variantes, une nomenclature
ISO/IEC 27090 traite la chaîne d’approvisionnement dans la section 5.5, en cinq sous-sections — des menaces générales aux menaces propres à l’IA et aux chaînes complexes, jusqu’aux vecteurs d’attaque et aux contre-mesures. Selon notre analyse, les cas réels des années 2024 à 2026 montrent que la chaîne d’approvisionnement figure, avec le chemin de sortie, parmi les voies d’accès aux systèmes d’IA les plus fréquemment exploitées dans les faits. Ce chapitre classe les trois modes d’approvisionnement, décrit la nomenclature IA et tire les enseignements des incidents documentés.
Selon l’analyse fondée sur le FDIS, la section 5.5 cite comme éléments de la chaîne d’approvisionnement les modèles pré-entraînés, les jeux de données achetés, les outils MLOps et les plateformes de notebooks. Pour les acteurs tout au long de la chaîne, la section 5.1 renvoie aux mesures A.6.2.3 et A.6.2.6 de l’ISO/IEC 42001, et l’annexe B, d’après la présentation fondée sur le DIS, recense aussi les attaques sur la chaîne d’approvisionnement (supply chain) comme variante propre à l’IA des attaques conventionnelles. La norme décrit ainsi la chaîne de la source de données au modèle et jusqu’à l’environnement d’outillage, sans privilégier un mode d’approvisionnement.
Trois modes d’approvisionnement, trois profils de risque
| Variante | Maîtrise | Types de compromission typiques | Focus chaîne d’approvisionnement |
|---|---|---|---|
| Modèle propre : entraîné et hébergé en interne | totale — et toutes les surfaces d’attaque en interne | 6.2 ; 6.7 ; annexe B vol direct de modèle ; 7.6 environnement de développement | Paquets, jeux de données, matériel, outils MLOps, pipeline CI/CD |
| Modèle de fondation dans son propre tenant : fine-tuning, RAG | partagée entre l’entreprise et le fournisseur | 6.2 via les sources RAG ; 6.8 ; 6.9 ; annexe B | Fournisseur de modèle et cloud ; le fine-tuning peut conduire au rôle de fournisseur selon l’art. 25 AI Act |
| API de modèle externe ou assistant SaaS | faible — contrat et configuration plutôt que technique | 6.8 ; 6.9 ; 6.10 ; modifications de modèle non annoncées | SLA, utilisation des données par le fournisseur, sortie avec export ; DORA art. 28–30 |
Appréciation VamiSec ; la norme ne distingue pas les modes d’approvisionnement comme catégories propres.
AI-BOM : ce que la nomenclature devrait contenir
- Les modèles avec source, version, hachage ou signature et licence, y compris les modèles de base derrière les fine-tunings.
- Les jeux de données avec provenance, validation et finalité (entraînement, fine-tuning, retrieval, test).
- Les paquets et bibliothèques avec épinglage de version, vérification de hachage et rapprochement avec les avis de sécurité.
- Les outils, connecteurs et serveurs MCP des systèmes agentiques avec leurs autorisations.
- Les system prompts, modèles de prompts et sources de retrieval — chaque modification déclenche un test.
- Les engagements du fournisseur au titre d’ISO/IEC 27002 5.19/5.20 : utilisation des entrées pour l’entraînement, vérification des composants pré-entraînés, annonce des mises à jour, tests contre l’évasion et l’injection.
Le Cybersecurity Information Sheet conjoint sur les risques de la chaîne d’approvisionnement IA/ML, référencé par la NSA le 13/03/2026, recommande l’AI-BOM en complément de la SBOM. Le guide d’orientation de la BaFin cite, pour les entreprises financières, la due diligence, les SLA et une sortie avec export des modèles, des données d’entraînement et des métadonnées comme pratiques (chap. IV.2) ; l’EIOPA attend des assureurs, dans son Opinion du 06/08/2025, des informations et des garanties de la part des prestataires tiers. ISO/IEC 27090 fournit les notions d’attaque qui permettent de formuler concrètement ces exigences à l’égard du fournisseur.
Cas réels 2024–2026 : la chaîne d’approvisionnement comme voie privilégiée
| Cas | Date | Vecteur | Classe 27090 |
|---|---|---|---|
| litellm 1.107.0 | 21/10/2026 | Credential stealer dans les sept wheels ; chaîne via des jetons OAuth GitHub CLI volés et un dépôt imitant l’original (lookalike) ; retrait de PyPI en quelques heures, épinglage sur 1.106.2 | Annexe B supply chain ; 7.6 ; identifiants d’outils d’IA comme cible |
| LiteLLM 1.82.7/1.82.8 | 24/03/2026 | Collecte d’identifiants (credential harvesting) après exposition d’un jeton via une action CI compromise ; selon PyPI, 2 h 32 min d’exposition, plus de 119.000 téléchargements | Annexe B supply chain |
| Amazon Q Developer Extension 1.84.0 | 07/2025 | Lancement d’agent avec instruction de suppression, injecté via un jeton de build au périmètre insuffisant ; n’a jamais été exécuté en raison d’une erreur de syntaxe ; CVE-2025-8217 | Annexe B ; 6.10 (agent sans validation) |
| Ultralytics 8.3.41/8.3.42 | 09/12/2024 | Cryptomineur via injection par nom de branche dans GitHub Actions ; la version corrective a également été compromise | Annexe B ; 5.5 ; 7.6 |
État au 22/10/2026 ; les classes 27090 sont des correspondances VamiSec. Pour litellm 1.107.0, ni post-mortem ni CVE ne sont disponibles ; la source présumée du jeton est une observation de l’éditeur.
Deux enseignements : premièrement, l’infrastructure réagit — depuis le 22/07/2026, PyPI refuse les nouveaux fichiers pour les versions datant de plus de 14 jours. Deuxièmement, cela ne suffit pas : l’incident d’octobre s’est déroulé avec un tag Git propre et le Trusted Publishing activé. Pour les exploitants, cela signifie un épinglage de version avec vérification de hachage, un miroir interne avec délai de mise à disposition, des secrets de courte durée au périmètre limité — et le constat que les identifiants des outils d’IA sont eux-mêmes devenus une cible.
Intégration dans le SMSI et le SMIA : SoA, registre des risques, questions d’audit
ISO/IEC 27090 n’exige aucun système de management propre : la norme s’intègre par la déclaration d’applicabilité de l’ISO/IEC 27001 et par les mesures de l’annexe A de l’ISO/IEC 42001. Qui exploite un SMSI complète son registre des risques et sa SoA ; qui met en place un SMIA obtient avec 27090 la profondeur technique que l’annexe A de la 42001 laisse ouverte. Ce chapitre décrit la mécanique, les preuves et les questions que les auditeurs poseront à l’avenir.
Trois normes, trois rôles — et la norme sœur 27091
| Norme | Nature | Ce qu’elle apporte | Ce qu’elle n’apporte pas |
|---|---|---|---|
| ISO/IEC 27001:2022 | SMSI certifiable | processus de gestion des risques (6.1), déclaration d’applicabilité (6.1.3), mesures de toute origine | ne nomme aucune attaque sur l’IA ; l’annexe A n’est pas exhaustive |
| ISO/IEC 42001:2023 | SMIA certifiable, 38 mesures en A.2–A.10 | gouvernance de l’IA, analyse d’impact, documentation du cycle de vie ; l’annexe A exige des mesures de sécurité de l’IA | ne décrit aucune attaque — un certificat atteste la gouvernance, pas la résilience (Kertos le relève également) |
| ISO/IEC 27090:2026 | norme d’orientation, non certifiable | neuf types de compromission avec détection et défense, chaîne d’approvisionnement, red teaming, interactions | pas de certificat, pas de présomption de conformité, pas de catalogue de mesures numéroté |
| ISO/IEC 27091 (FDIS) | projet, SC 27/WG 5 | protection des données pour les modèles d’IA et tout au long du cycle de vie | non publiée ; stade 50.00 depuis le 13/07/2026, vote non engagé |
Mécanique de la SoA : 27090 comme source de mesures
ISO/IEC 27001 permet, en 6.1.3, de déterminer des mesures de toute origine ; l’annexe A est une liste de contrôle, pas une limite. C’est précisément là que 27090 devient raccordable : les mitigations de 6.x.4 et de la clause 7 peuvent être citées comme source dans la déclaration d’applicabilité — par exemple 6.8.4 pour les filtres de sortie ou 6.9.4 contre la Prompt Injection — sans second système de management. Pour le marquage, les attributs de mesures selon ISO/IEC 27002 4.2 conviennent. Aucun amendement IA à la 27002:2022 n’est enregistré, pas plus qu’une révision de la 42001:2023 ; seule nouveauté, ISO/IEC AWI 42003 comme guide de mise en œuvre de la 42001.
- ISO/IEC 27002 5.9 · 42001 A.4.3Inventorier les systèmes d’IA comme actifs
Recenser, pour chaque système, la source du modèle, les données d’entraînement et de fine-tuning, les sources de retrieval, l’accès en requête et les autorisations agentiques.
- ISO/IEC 27001 6.1.2 · 27090 clause 6Intégrer les neuf types dans l’appréciation des risques
Évaluer, pour chaque système, quels types de compromission et variantes de l’annexe B sont réalistes — en fonction du mode d’approvisionnement et de la phase du cycle de vie.
- ISO/IEC 27001 6.1.3Choisir les mesures et citer 27090 dans la SoA
Documenter les mitigations retenues avec leur numéro de section, justifier celles qui sont exclues, consigner les interactions selon 7.2.
- ISO/IEC 27002 5.19/5.20 · 42001 A.10.3Étendre l’évaluation des fournisseurs aux fournisseurs de modèles
Appliquer le questionnaire du chapitre 13 de cette page, consigner les réponses dans l’AI-BOM, fixer contractuellement les engagements relatifs aux mises à jour et aux tests.
- ISO/IEC 27090 5.7 · 42001 A.6.2.4Tester et répéter à chaque modification
Red teaming avant la mise en service et après toute modification du modèle, du system prompt ou de la source de retrieval ; réinjecter les rapports dans le registre des risques et la SoA.
Ce que les auditeurs demanderont à l’avenir
| Question | Preuve | Ancrage |
|---|---|---|
| Quels systèmes d’IA existent, qui en est responsable, d’où proviennent les modèles et les données ? | Inventaire IA avec AI-BOM | 27002 5.9 ; 42001 A.4.3/A.4.4 ; 27090 5.2 |
| Les types de compromission propres à l’IA sont-ils pris en compte dans l’appréciation des risques ? | Registre des risques renvoyant à 6.2–6.10 et à l’annexe B | 27001 6.1.2 ; 42001 A.5 ; 27090 5.1 |
| Quelles mesures ont été retenues, lesquelles exclues, et pourquoi ? | Déclaration d’applicabilité avec renvois à 27090 | 27001 6.1.3 |
| Comment l’accès aux modèles et aux données est-il contrôlé, qui est autorisé à les interroger ? | Concept d’accès, budgets de requêtes, journaux | 27002 8.27, 8.15/8.16 ; 27090 5.3, 7.5, 7.8 |
| Comment teste-t-on, quand répète-t-on, comment les résultats sont-ils réinjectés ? | Rapports de red teaming et de tests, historique des modifications | 42001 A.6.2.4 ; 27090 5.7, 7.2, 7.4 |
| Comment le comportement du modèle est-il supervisé en exploitation, comment les incidents sont-ils détectés ? | Concept de supervision, rapports de dérive, marquage des incidents | 42001 A.6.2.6 (cité dans 27090) ; 27090 7.4, 7.5 |
Il n’existe pas d’audit « selon ISO/IEC 27090 » ; les référentiels d’audit restent ISO/IEC 27001 et 42001. Ces questions traduisent l’attente de VamiSec sur la base de la structure de la norme.
Concernant le paysage de la certification : la base d’accréditation des certificateurs 42001 est ISO/IEC 42006:2025. Au 22/10/2026, la base de données de la DAkkS ne recensait aucun organisme de certification accrédité pour ISO/IEC 42001, alors que 37 organismes y sont listés pour ISO/IEC 27001 ; à l’international, BSI Group (ANAB, UKAS, RvA) et DQS (ANAB), entre autres, ont obtenu des accréditations en mars 2026. Qui vise un certificat 42001 devrait vérifier individuellement l’accréditeur de l’organisme choisi.
Des formulations telles que « certification ISO 27090 », « conforme à 27090 » ou « audit selon 27090 » sont factuellement erronées ; la formulation correcte est : mesures selon ISO/IEC 27090 mises en œuvre dans le SMSI selon 27001 ou dans le SMIA selon 42001.
Réglementation : art. 15 AI Act, CRA, NIS2, DORA/BaFin, KI-MIG, normes harmonisées
ISO/IEC 27090 ne crée aucune présomption de conformité au titre de l’AI Act ou du Cyber Resilience Act ; elle fournit en revanche les notions avec lesquelles l’art. 15, paragraphe 5 AI Act décrit la résilience. Pour les CISO, la norme est un outil de mise en œuvre, pas une preuve de conformité. Ce chapitre classe les textes réglementaires avec leurs échéances, montre la voie de présomption réellement disponible et décrit l’état des normes harmonisées.
| Texte | Ce qui s’applique à la sécurité de l’IA | Échéances et état | Lien avec ISO/IEC 27090 |
|---|---|---|---|
| AI Act (règlement (UE) 2024/1689) tel que modifié par le règlement Digital Omnibus (UE) 2026/1744 | art. 9 gestion des risques ; art. 15 cybersécurité avec liste des menaces au paragraphe 5 ; art. 42 présomption ; art. 25 changement de rôle | Omnibus en vigueur le 27/07/2026 ; art. 50 depuis le 02/08/2026 ; haut risque annexe III à partir du 02/12/2027, annexe I à partir du 02/08/2028 ; demandes de désignation des organismes notifiés jusqu’au 28/01/2028 | la clause 6 couvre nommément les notions de l’art. 15, paragraphe 5 ; pas de présomption |
| CRA (règlement (UE) 2024/2847) | annexe I exigences de sécurité ; art. 12 IA à haut risque comme produit comportant des éléments numériques ; art. 14 obligations de notification | obligations de notification depuis le 11/09/2026 (alerte précoce sous 24 h, notification sous 72 h, rapport final sous 14 jours ou 1 mois) ; obligations principales à partir du 11/12/2027 | art. 42, paragraphe 3 AI Act : le respect de l’art. 12, paragraphe 1 du CRA fonde la présomption pour l’art. 15 — la voie réellement disponible |
| NIS2 / NIS2UmsuCG | mesures de gestion des risques des entités essentielles et importantes, chaîne d’approvisionnement comprise | en vigueur le 06/12/2025 (BGBl. 2025 I n° 301) ; enregistrement jusqu’au 06/03/2026, tolérance du BSI jusqu’au 31/07/2026 | 27090 mobilisable comme état de l’art pour les composants d’IA (appréciation VamiSec) ; le BSI ne cite la norme nulle part |
| DORA + guide d’orientation de la BaFin | art. 5–15 gestion du risque TIC, art. 24/25 tests, art. 28–30 prestataires tiers ; guide d’orientation non contraignant | DORA applicable depuis le 17/01/2025 ; guide d’orientation à l’état du 18/12/2025 ; plan d’action de la BCE pour les établissements importants jusqu’au 31/10/2026 | la BaFin cite littéralement Data Poisoning, Prompt Injection et la dérive de modèle ; la correspondance avec 27090 est une interprétation VamiSec |
| KI-MIG | surveillance du marché au titre de l’AI Act : Bundesnetzagentur comme autorité centrale, BaFin selon le § 2, al. 3 pour l’IA en lien direct avec l’activité financière réglementée | en vigueur le 29/07/2026 (BGBl. 2026 I n° 223) | pas de renvois normatifs ; pertinent pour la compétence et la surveillance |
| prEN 18282 (CEN/CLC/JTC 21) au titre du mandat de normalisation M/613 | projet de norme harmonisée de cybersécurité relative à l’art. 15 ; section 10 structurée selon l’art. 15, paragraphe 5 | Enquiry (enquête jusqu’au 30/07/2026) rejetée par la majorité des organismes nationaux de normalisation ; DIN EN 18282:2026-11 avec délai de commentaires au 09/12/2026 ; échéance M/613 au 28/02/2027 ; pas de publication au Journal officiel | développement autonome sans reprise de 27090 ; rien n’atteste que 27090 y soit citée |
Toutes les données à l’état du 22/10/2026. Les échéances relatives au haut risque s’entendent dans la version du règlement Omnibus, qui a décalé le calendrier initial. La seule norme harmonisée à ce jour au titre de l’AI Act, EN 18286:2026 sur le management de la qualité (Journal officiel du 14/10/2026), ne couvre pas la cybersécurité.
Art. 15, paragraphe 5 AI Act : les notions que 27090 remplit
| Notion de l’art. 15, paragraphe 5 AI Act | ISO/IEC 27090 | prEN 18282 (projet) |
|---|---|---|
| data poisoning | 6.2 Data poisoning attack ; 6.11.2, 6.11.4 | 10.1 |
| model poisoning (composants pré-entraînés) | 6.7 Direct model poisoning ; 5.5 chaîne d’approvisionnement | 10.2 |
| adversarial examples / model evasion | 6.3 Evasion attack ; 7.7.2 | 10.3 |
| confidentiality attacks | 6.4 Membership inference ; 6.5 Model exfiltration ; 6.6 Model inversion ; 6.8 Sensitive model output | 10.4 |
| model flaws | 6.9 Prompt injection ; 6.10 Output contains injection (correspondance VamiSec) | 10.5 |
L’art. 15, paragraphe 5 exige chacune de ces mesures « where appropriate » ; prEN 18282 ajoute en 10.6 l’IA générative et les LLM. La correspondance est une interprétation VamiSec, pas un mapping officiel.
La voie de présomption par l’art. 42 mérite un examen attentif : le paragraphe 2 renvoie aux certificats délivrés sous un schéma du Cybersecurity Act, mais l’ENISA ne tient à ce jour aucun schéma candidat pour l’IA. Le paragraphe 3, inséré par le règlement Omnibus, est en pratique exploitable — l’IA à haut risque entrant dans le champ d’application du CRA est réputée conforme à l’art. 15 lorsque les exigences de l’art. 12, paragraphe 1 du CRA sont satisfaites et attestées dans la déclaration UE de conformité. La mise en œuvre du CRA porte ainsi le volet cybersécurité de l’AI Act ; 27090 est, selon notre appréciation, l’outil qui permet de concrétiser les exigences de l’annexe I du CRA pour le composant d’IA.
Un second point concerne les rôles : selon l’art. 25 AI Act, un déployeur devient fournisseur lorsqu’il commercialise un système à haut risque sous son propre nom, le modifie substantiellement ou en change la destination ; le fine-tuning de modèles tiers peut franchir ce seuil, et comme 27090 ne définit pas les rôles, l’affectation des mesures à son propre rôle doit figurer explicitement dans le document de gouvernance. Quant à la situation dans la région DACH : il n’existe pas de version allemande, DIN Media et la SNV distribuent l’original anglais, aucune reprise en ÖNORM n’est connue, et le BSI ne cite la norme dans aucune publication ; la reprise britannique BS ISO/IEC 27090:2026 est annoncée pour le 31/10/2026. TÜV Rheinland conseillait en mai 2026 de ne pas attendre les normes harmonisées — après le rejet de l’Enquiry sur prEN 18282, cela vaut d’autant plus.
ISO/IEC 27090 ne crée pas de présomption de conformité au titre de l’AI Act ou du Cyber Resilience Act ; c’est prEN 18282 du CEN/CENELEC JTC 21, encore à l’état de projet, qui est prévue à cet effet. Le mandat de normalisation M/613 succède à M/593 ; rien n’établit publiquement s’il l’abroge ou le modifie formellement.
Feuille de route de mise en œuvre : 90 jours, 12 mois, indicateurs et objections
ISO/IEC 27090 peut être intégrée en 90 jours dans un SMSI existant et rendue démontrablement efficace en douze mois avec des tests, une évaluation de la chaîne d’approvisionnement et une supervision. La feuille de route s’appuie sur la mécanique SMSI du chapitre 14 comme fondation et répartit par phases les mesures des chapitres 9 à 13. Phases, indicateurs et valeurs cibles sont des recommandations VamiSec, pas des prescriptions de la norme.
- Jours 1–14 · 27090 5.2 · 27001 6.1Clarifier le mandat, le périmètre et le niveau cible
La direction confirme le projet et désigne les responsables ; le périmètre couvre tous les systèmes d’IA, utilisation d’API comprise ; le niveau cible de chaque système se déduit de la classification à haut risque, de la criticité et du mode d’approvisionnement.
- Jours 15–45 · 27002 5.9 · 27090 5.6Inventaire et modèle de menaces
Constituer l’inventaire IA avec AI-BOM ; établir pour chaque système un modèle de menaces selon les neuf types et l’annexe B ; recenser séparément les agents avec leurs outils et autorisations.
- Jours 46–90 · 27001 6.1.2/6.1.3 · 27090 clause 6Appréciation des risques et SoA
Évaluer les risques, choisir les mitigations de 6.x.4 et de la clause 7, citer 27090 dans la SoA ; mesures immédiates : budgets de requêtes, journalisation des entrées, des sorties et des appels d’outils, épinglage de version avec vérification de hachage.
- Mois 4–6 · 27090 5.3, 5.5, 7.5–7.8Durcir : Zero Trust, chaîne d’approvisionnement, exploitation
Restructurer l’accès aux modèles et aux données selon 5.3, droits des agents just-in-time avec périmètre et expiration ; étendre l’évaluation des fournisseurs aux fournisseurs de modèles ; mettre en service les filtres d’entrée et de sortie, la limitation de débit et la détection d’anomalies.
- Mois 7–9 · 27090 5.7, 7.2, 7.4Tester : red teaming et interactions
Red teaming des systèmes prioritaires, test conjoint des mitigations, mesure parallèle de la performance du modèle ; ancrer dans la gestion des changements les déclencheurs de test pour les modifications de modèle, de prompt et de retrieval.
- Mois 10–12 · 42001 A.6.2.6 · 27001 revue de directionDémontrer l’efficacité et boucler le cycle
Exploiter les rapports de supervision et de dérive, réinjecter les résultats des tests dans le registre des risques et la SoA, rendre compte des indicateurs à la direction, dériver la feuille de route de l’année suivante de l’autodiagnostic.
Des indicateurs que la direction comprend
| Indicateur | Type | Valeur cible (exemple) | Ancrage |
|---|---|---|---|
| Systèmes d’IA avec propriétaire, source du modèle et sources de données dans l’inventaire | KPI | 100 % | 27002 5.9 ; 27090 5.2 |
| Systèmes avec appréciation des risques au regard des neuf types de compromission | KPI | 100 % | 27001 6.1.2 ; 27090 clause 6 |
| Systèmes à haut risque ou critiques avec test de red teaming avant validation et après modification | KPI | 100 % | 27090 5.7, 7.2 ; art. 9 AI Act |
| Versions de modèles et de paquets en production sans vérification de hachage ou de signature | KRI | 0 | 27090 7.6, 5.5 |
| Incidents marqués IA avec analyse des causes achevée | KPI | 100 % | 27090 7.5 ; art. 14 CRA ; art. 17 DORA |
Les valeurs cibles sont des exemples VamiSec pour le pilotage interne, pas des prescriptions de la norme ou de l’autorité de surveillance.
Objections — et ce que nous répondons
| Objection | Réponse | Ancrage |
|---|---|---|
| « Nous n’utilisons l’IA que via des API, la norme concerne les fournisseurs. » | Le périmètre couvre les organisations qui développent ou utilisent des systèmes d’IA. Sensitive Model Output, Prompt Injection et Output Injection touchent l’utilisateur de l’API ; 5.5 traite l’approvisionnement en modèles, données et outils. | clause 1 ; 6.8–6.10 ; 5.5 |
| « Nous sommes organisés selon ISO/IEC 42001, cela suffit. » | 42001 atteste la gouvernance, pas la résilience face à des attaques concrètes ; l’annexe A exige des mesures de sécurité mais ne nomme aucune attaque. 27090 comble cette lacune via A.6.2.3, A.6.2.4 et A.6.2.6. | 42001 annexe A ; 27090 clause 6 |
| « Non certifiable — donc aucune pression à agir. » | La pression vient de l’art. 15 AI Act, de l’annexe I du CRA et de DORA. 27090 est un moyen de démontrer ces obligations selon l’état de l’art ; la mécanique de la SoA rend l’intégration peu coûteuse. | 27001 6.1.3 ; art. 15, paragraphe 5 AI Act |
| « Nous attendons la norme harmonisée prEN 18282. » | Le projet a été rejeté lors de l’Enquiry (enquête jusqu’au 30/07/2026) par la majorité des organismes nationaux de normalisation, l’échéance du mandat est fixée au 28/02/2027, les obligations relatives au haut risque s’appliquent à partir du 02/12/2027. Qui attend démarre sans délai de préparation. | Mandat de normalisation M/613 ; art. 113 AI Act |
| « Nos agents ne sont même pas couverts par la norme. » | Exact pour le tool use, MCP et les risques multi-agents en tant que types propres. La section 5.3 fournit toutefois la vérification des actions des agents et l’accès JIT ; les lacunes sont comblées par l’OWASP Agentic Top 10, MITRE ATLAS et les documents des Five Eyes et de la NSA. | 27090 5.3 ; OWASP ASI01–ASI10 |
| « Il n’y a pourtant pas de vrais incidents. » | litellm 1.107.0 (21/10/2026), LiteLLM en mars 2026 et Ultralytics sont des attaques réelles documentées ; EchoLeak, ForcedLeak et la Claude Code GitHub Action sont des vulnérabilités réelles, depuis corrigées — majoritairement dans la chaîne d’approvisionnement et le chemin de sortie, précisément là où 27090 intervient. | Annexe B ; 6.8–6.10 |
Le modèle de maturité à trois niveaux d’Abilene Academy se prête à un contrôle de plausibilité : un minimum après 30 jours avec inventaire, modèles de menaces et journalisation des appels d’inférence et d’outils ; un niveau établi après 90 jours avec preuves de provenance, tests de red teaming, exigences envers les fournisseurs et réponse aux incidents IA ; un niveau avancé avec supervision continue, revue des modifications de modèle et vérification des droits des agents. Le principe qui y est formulé — traiter chaque artefact de modèle, chaque jeu de données, chaque modèle de prompt et chaque autorisation d’outil comme une surface d’attaque — rejoint notre lecture de la norme.
ISO/IEC 27090 est une norme d’orientation sans exigences certifiables. Sont contraignantes les obligations issues de votre propre SMSI ou SMIA ainsi que de l’AI Act, du CRA, de NIS2 et de DORA. La feuille de route est une recommandation VamiSec et ne constitue pas un conseil juridique.
Autodiagnostic ISO 27090 : où en sont vos systèmes d'IA ?
L'ISO/IEC 27090 n'est pas certifiable, mais se prête à servir de cadre de vérification : neuf types de compromission issus de la clause 6, les pratiques de la clause 5 et les thèmes de continuité de la clause 7. L'autodiagnostic est une autoévaluation pour votre analyse d'écarts ISO 27090 : jusqu'à 31 questions réparties en sept domaines d'action, chacune avec sa référence dans la norme ou dans la correspondance avec les normes 27001/27002, 42001, l'OWASP, l'AI Act et le CRA ; quatre indications de profil pilotent les questions et le niveau cible. Niveaux, niveaux cibles et correspondance constituent une appréciation de VamiSec ; la référence indique où une question prend appui, non que la norme exige la mesure.
0 / 31 questions répondues
Votre évaluation
Toutes les questions n'ont pas encore été répondues — l'évaluation est provisoire.
Toutes les questions n'ont pas encore été répondues — l'évaluation est provisoire.
Le bouton mène au formulaire ; vous pouvez y joindre votre résultat si vous le souhaitez.
Vos réponses restent dans votre navigateur. Rien n'est enregistré ni transmis tant que vous ne l'envoyez pas vous-même via le formulaire.
ISO/IEC 27090 pour les CISO — sécuriser les systèmes d’IA contre les attaques
Le livre blanc traduit la norme publiée le 14/10/2026 en un programme pour le CISO, l’ingénierie sécurité et l’audit interne : en quatre parties, du statut et de la structure jusqu’à l’auto-évaluation, aux preuves et à la feuille de route, en passant par les neuf menaces et la matrice de correspondance — avec références et une distinction claire entre norme, réglementation et recommandation VamiSec.
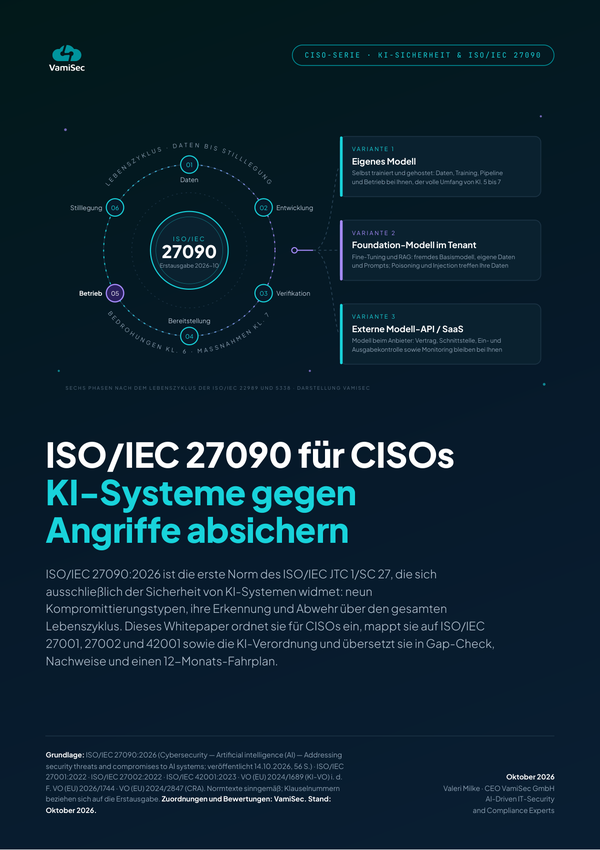
- Synthèse de direction et messages clés pour la présentation au conseil d’administration — norme d’orientation plutôt que certificat, statut, structure et situation DACH
- Neuf fiches de menaces avec détection et défense, rattachement au cycle de vie et tableau de cas réels 2023 à 2026
- Matrice de correspondance avec ISO/IEC 27002, 42001 Annex A, art. 15 AI Act, NIST AI 100-2, MITRE ATLAS, OWASP et ETSI — avec colonne DORA et BaFin
- Grille d’auto-évaluation, modèles de SoA, questions de contrôle pour l’audit interne et l’audit de certification, matrice de preuves, KPI et une feuille de route sur 12 mois avec démarrage en 90 jours
Ce que contient le livre blanc « ISO/IEC 27090 pour les CISO »
Norme, contexte, recommandation — clairement distingués
Synthèse de direction et messages clés pour la présentation au conseil d’administration, statut et genèse avec toutes les dates d’étapes de 2022 à 2026, la structure complète avec guide de lecture par chapitre et annexe, le statut DACH sans version allemande ainsi que la délimitation par rapport à ISO/IEC 27091, 42001, 27001/27002, 23894, 22989 et 5338.
Neuf menaces sous forme de fiches
Chaque type de compromission de la clause 6 avec description, conséquences, détection et défense en nos propres termes, rapporté à la phase du cycle de vie, à l’actif et à l’objectif de sécurité, complété par l’Annex B et les thèmes transversaux de 6.11 et de la clause 7 — ainsi qu’un tableau de cas réels 2023 à 2026, de PoisonGPT à l’incident litellm du 21/10/2026 en passant par EchoLeak.
Matrice de correspondance avec colonne DORA
Les familles de mesures de 27090 mises en regard d’ISO/IEC 27002:2022, ISO/IEC 42001 Annex A, NIST AI 100-2, MITRE ATLAS v2026.09, OWASP LLM Top 10 2026, Agentic Top 10 et MCP Top 10, ETSI EN 304 223 et l’art. 15, paragraphe 5, de l’AI Act — plus une colonne DORA et BaFin pour les entités financières. Interprétation de travail de VamiSec, pas un crosswalk officiel.
Feuille de route et robustesse à l’audit
Un démarrage en 90 jours et une feuille de route sur 12 mois, la grille d’auto-évaluation avec neuf menaces croisées avec quatre dimensions, des modèles de SoA pour la déclaration d’applicabilité, des questions de contrôle pour l’audit interne et l’audit de certification, une matrice de preuves, des KPI pour la sécurité de l’IA ainsi que des réponses aux objections typiques des discussions de direction.
L’AIMS d’abord : 27090 fournit les mesures de sécurité, 42001 le cadre de management
ISO/IEC 42001 pose des exigences certifiables pour un système de management de l’IA ; ISO/IEC 27090 décrit des attaques concrètes contre les systèmes d’IA, leur détection et leur défense – les deux se complètent. La norme elle-même trace cette ligne : la section 5.2 décrit le programme de gouvernance de l’IA avec inventaire et analyse des risques et renvoie à ISO/IEC 42001 pour la mise en œuvre ; la section 5.1 cite ses mesures de l’Annex A, A.6.2.3 et A.6.2.6. Qui veut piloter la sécurité de l’IA de manière démontrable a d’abord besoin, selon notre conviction, du cadre de gouvernance, de rôles et de processus de risque que prescrivent 42001 dans l’AIMS et 27001 dans le SMSI, puis le remplit avec les menaces et les mesures de 27090.
- ISO/IEC 42001:2023 est publiée depuis le 18/12/2023 ; aucune révision ni aucun amendement n’est enregistré auprès de l’ISO.
- La reprise européenne EN ISO/IEC 42001:2026 est disponible, DIN EN ISO/IEC 42001:2026-08 en allemand ; il n’existe pas de version allemande de 27090.
- La base d’accréditation des certifications 42001 est ISO/IEC 42006:2025 ; en Allemagne, aucun organisme accrédité par la DAkkS n’était répertorié au 22/10/2026.
- 27090 s’ancre dans l’Annex A de 42001 via A.6.2.3 (documentation de la conception et du développement) et A.6.2.6 (exploitation et surveillance).
ISO/IEC 27090 ne cite ISO/IEC 42001:2023 que dans la bibliographie ; un certificat « ISO 27090 » n’existe pas, les référentiels d’audit restent 27001 et 42001.
Glossaire : les termes d’ISO/IEC 27090 et de son environnement
26 termes en définitions courtes et citables, formulées en nos propres mots, avec renvoi aux clauses de la norme, à l’AI Act et aux cadres complémentaires ; termes anglais en alternative.
- Système d’IAAI system
- Système technique qui, à partir d’entrées, produit au moyen de modèles des sorties telles que des prédictions, des contenus ou des décisions ; ISO/IEC 27090 reprend le terme de la norme ISO/IEC 22989, citée à titre normatif. La norme considère les systèmes d’IA comme des composants logiciels intégrés, exposés à toutes les vulnérabilités classiques auxquelles s’ajoutent de nouvelles menaces fondées sur les données (5.1).
- Modèle de fondationFoundation model
- Modèle de grande taille, pré-entraîné sur des données étendues et adaptable à de nombreuses tâches ; défini dans ISO/IEC 27090 comme terme 3.27, aux côtés du LLM (3.28) et de l’IA générative (3.29). Qui se procure un modèle de fondation en reprend l’historique d’entraînement comme risque de chaîne d’approvisionnement au sens de 5.5.
- Fine-TuningRéentraînement, ajustement fin
- Réentraînement d’un modèle pré-entraîné avec ses propres données. Il déplace la responsabilité : les données propres deviennent une surface d’attaque pour le Data Poisoning (6.2), le pipeline exige une protection comparable à celle d’un environnement de développement (7.6) et, en vertu de l’art. 25 AI Act, un déployeur peut devenir fournisseur.
- RAGRetrieval Augmented Generation
- Procédé par lequel un modèle de langage récupère, avant de répondre, les documents pertinents d’une base de connaissances. ISO/IEC 27090 cite expressément le RAG en 5.3 : chaque requête documentaire doit être authentifiée et autorisée individuellement ; la base de connaissances est en même temps une cible de poisoning.
- Agent d’IAAI agent, système agentique
- Système fondé sur un LLM qui appelle des outils de façon autonome, exécute des actions et planifie des sous-objectifs ; ISO/IEC 27090 ne définit pas le terme, les agents n’apparaissent qu’en 5.3 avec l’autorisation individuelle de chaque action d’agent. Les taxonomies des risques liés aux agents sont fournies par l’OWASP Top 10 for Agentic Applications et MITRE ATLAS.
- Data PoisoningEmpoisonnement des données
- Manipulation des données d’entraînement afin d’altérer le comportement du modèle, de manière ciblée ou non ; type 6.2 et clause la plus longue de la norme. La détection est considérée comme une question de recherche ouverte ; la preuve de provenance (6.11.4) et la limitation des données (6.11.2) sont les leviers.
- Direct Model PoisoningEmpoisonnement du modèle, attaque par porte dérobée (backdoor)
- Intervention directe sur les paramètres ou l’architecture d’un modèle, en développement ou en exploitation (6.7, terme 3.18) ; l’attaque par porte dérobée selon 3.24 est formulée de façon générique. Parade : protection de l’environnement de développement (7.6), contrôle d’intégrité des modèles acquis (5.5).
- Evasion AttackAdversarial Attack, Adversarial Example
- Entrées manipulées au moment de l’inférence qui conduisent le modèle à des décisions erronées, souvent de manière imperceptible pour l’humain (6.3, terme 3.14) ; l’art. 15, paragraphe 5 AI Act vise le même cas sous l’appellation « adversarial examples or model evasion ». Les contre-mesures sont l’entraînement adversarial et les filtres d’entrée selon 7.7.2.
- Membership InferenceInférence d’appartenance
- Attaque qui déduit des réponses du modèle si un enregistrement donné faisait partie des données d’entraînement (6.4, terme 3.15) ; c’est la confidentialité des données d’entraînement qui est touchée. Parade par limitation des sorties, Differential Privacy et limitation des données ; ISO/IEC 27091 approfondit le volet protection de la vie privée.
- Model ExfiltrationModel Stealing, Model Extraction
- Reconstitution d’un modèle par un grand nombre de requêtes légitimes, sans accès aux poids (6.5, terme 3.16 ; Model Stealing et Model Extraction y sont assimilés). Selon l’Introduction, l’attaque réussit malgré des mesures standard intactes ; selon notre lecture, ce sont le throttling (7.8), la journalisation (7.5) et la taille du modèle (7.9) de la clause 7 qui s’y opposent.
- Model InversionInversion de modèle
- Reconstruction des données d’entraînement ou de leurs caractéristiques à partir des sorties du modèle (6.6, terme 3.17) ; à la différence de la Membership Inference, l’attaque vise le contenu des données. Les contre-mesures se recoupent : limitation des sorties, Differential Privacy, limitation des données selon 6.11.2.
- Sensitive Model OutputSortie de modèle sensible
- Sortie de modèle qui divulgue des données d’entraînement confidentielles ou des entrées antérieures (6.8, terme 3.22) ; le cas typique est un assistant qui fait sortir des documents internes par le biais de sa réponse. Parade : filtres de sortie, limitation des données selon 6.11.2, classification des données avant leur intégration.
- Prompt Injectiondirecte / indirecte
- Attaque par laquelle des contenus sont introduits comme instruction d’entrée ou dans une instruction d’entrée (6.9, terme 3.23) ; la définition couvre la variante indirecte via documents, pages web ou e-mails. Contre-mesures : filtres d’entrée selon 7.7, séparation entre instructions et données, validation humaine.
- Sorties contenant des attaques par injectionOutput contains injection attacks
- Sortie de modèle qui contient elle-même du code malveillant, des commandes ou des instructions d’exfiltration destinées aux systèmes en aval (6.10) ; l’OWASP LLM10 décrit le même cas. Parade issue de la sécurité applicative : encodage des sorties, listes d’autorisation, aucune exécution sans contrôle.
- JailbreakJailbreaking
- Contournement des règles de comportement d’un modèle par jeu de rôle, décomposition de la tâche ou reformulation, afin qu’il fournisse des contenus ou des actions bloqués. ISO/IEC 27090 n’y consacre pas de clause propre ; selon notre lecture, le cas se situe entre la Prompt Injection (6.9) et le comportement indésirable du modèle en exploitation (6.11.3).
- Zero Trust pour les systèmes d’IAZero trust principles (5.3)
- Transposition à l’IA, en 5.3, des principes Zero Trust d’ISO/IEC 27002 8.27, avec cinq exemples : protection des données d’entraînement, contrôles d’accès aux modèles y compris RAG, limites de l’application d’IA, Agent action verification et surveillance. Ils irriguent l’ensemble des mitigations 6.x.4.
- Red TeamingTests adversariaux
- Simulation d’attaque ciblée contre un système d’IA afin d’éprouver la détection et la défense avant la mise en exploitation (5.7) ; la norme présente le Red Teaming comme une pratique, non comme une obligation, et 7.2 recommande de tester toutes les mesures conjointement. Le NIST AI 100-2 cite des outils dans sa section 3.6 : AgentDojo, Garak, PyRIT.
- AI-BOMAI Bill of Materials, chaîne d’approvisionnement des modèles
- Nomenclature d’un système d’IA : modèles, jeux de données, bibliothèques, outils, modèles de prompts et services, avec provenance et version. ISO/IEC 27090 consacre la clause 5.5 à la chaîne d’approvisionnement ; l’AI-BOM en est l’instrument de preuve pratique.
- SMSISystème de management de la sécurité de l’information (ISMS), ISO/IEC 27001
- Système de management de la sécurité de l’information selon ISO/IEC 27001:2022, certifiable. ISO/IEC 27090 s’appuie sur lui : les mesures d’ISO/IEC 27002 doivent être mises en œuvre sur la base des risques (5.1), et le traitement des risques selon la clause 6.1 de 27001 admet des mesures de toute origine.
- SMIASystème de management de l’IA (AIMS), ISO/IEC 42001
- Système de management de l’IA selon ISO/IEC 42001:2023, certifiable sur la base d’ISO/IEC 42006:2025 ; 27090 renvoie en 5.2 à 42001 pour le programme de gouvernance et en 5.1 aux mesures A.6.2.3 et A.6.2.6. Un certificat 42001 atteste la gouvernance, non la résistance aux neuf types d’attaque.
- SoAStatement of Applicability, déclaration d’applicabilité
- Déclaration selon ISO/IEC 27001 qui consigne quelles mesures ont été retenues et pourquoi. L’Annex A n’étant pas exhaustive, les mitigations d’ISO/IEC 27090 (par exemple 6.9.4 ou 7.8) peuvent y être inscrites comme mesures supplémentaires avec indication de la source.
- Système d’IA à haut risqueHigh-risk AI system
- Système d’IA relevant de l’annexe III (obligations à partir du 02/12/2027) ou constituant un composant de sécurité de produits réglementés selon l’annexe I (à partir du 02/08/2028) de l’AI Act. L’art. 15, paragraphe 5 exige pour ces systèmes, dans la mesure appropriée, une résilience face aux classes d’attaque décrites dans 27090 ; la norme ne crée pas de présomption de conformité.
- Fournisseur / déployeurProvider / Deployer (AI Act)
- Rôles de l’AI Act : le fournisseur développe et met sur le marché, le déployeur utilise sous sa propre responsabilité ; ISO/IEC 27090 ne définit pas ces rôles, toute attribution est une interprétation. En vertu de l’art. 25 AI Act, un déployeur peut devenir fournisseur par apposition de sa marque, modification substantielle ou changement de destination.
- MITRE ATLASAdversarial Threat Landscape for AI Systems
- Base de connaissances des tactiques, techniques et études de cas adversariales visant les systèmes d’IA ; release v2026.09 avec 16 tactiques, 120 techniques, 40 mitigations et 73 études de cas. ISO/IEC 27090 cite ATLAS dans sa bibliographie ; il n’existe pas de mapping officiel.
- NIST AI 100-2 E2025Adversarial Machine Learning: A Taxonomy and Terminology
- Taxonomie et terminologie des attaques adversariales contre l’IA prédictive et générative, en version finale depuis le 24/03/2025, avec une section 3.5 sur la sécurité des agents et une section 3.6 sur les benchmarks. 27090 ne cite pas ce document ; il complète la norme sur les variantes d’attaque et les questions relatives aux agents.
- ETSI EN 304 223ETSI TS 104 223, Securing Artificial Intelligence
- Norme européenne de sécurisation de l’IA (EN V2.1.1, 2025-12 ; précédée de la TS 104 223 d’avril 2025) avec 13 principes et 72 provisions réparties sur cinq phases, de la conception à la fin de vie. ISO/IEC 27090 cite l’EN 304 223 en 5.1 comme exemple de norme de sécurité de l’IA ; les deux ne sont pas harmonisées.
Questions fréquentes sur ISO/IEC 27090
Réponses courtes aux questions typiques du bureau du CISO, de l’ingénierie IA, de la conformité et de l’audit interne — avec renvois aux clauses pour approfondir.
ISO/IEC 27090:2026 est une norme d’orientation ISO/IEC publiée le 14 octobre 2026 (56 pages, JTC 1/SC 27) qui décrit neuf types d’attaque spécifiques à l’IA, avec leur détection et leurs contre-mesures – non certifiable. Elle a été élaborée par le groupe de travail WG 4 du sous-comité SC 27 ; son titre anglais est « Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems ». La norme s’adresse aux organisations de toute nature et de toute taille qui développent ou utilisent des systèmes d’IA, et complète ISO/IEC 27001 et 27002 par des menaces telles que Data Poisoning, Evasion, Model Exfiltration et Prompt Injection.
Oui. ISO/IEC 27090:2026 est publiée depuis le 14/10/2026 en tant que norme internationale (code de stade 60.60, première édition, 56 pages, en anglais uniquement). Le parcours : lancement du projet en septembre 2022, Committee Draft en janvier 2024, vote DIS à partir d’avril 2025, vote FDIS du 23/06 au 19/08/2026. La norme est disponible auprès de l’ISO (204 CHF), dans le webstore de l’IEC (publication 117332) et chez les distributeurs nationaux tels que DIN Media ; la page du catalogue ISO fait foi pour le statut.
Non. ISO/IEC 27090 n’est pas certifiable : elle complète ISO/IEC 27001 et 27002 par des menaces spécifiques à l’IA, et le système de management de l’IA selon ISO/IEC 42001 par des descriptions concrètes d’attaques et de parades. C’est une norme d’orientation ayant le statut de norme internationale, non une norme de système de management ; un « certificat ISO 27090 » ou un « audit selon 27090 » n’existe pas. Restent certifiables le SMSI selon 27001 et le SMIA selon 42001, dans lesquels 27090 sert de source de mesures pour la déclaration d’applicabilité et de catalogue de menaces. Remarque VamiSec : les offres qui vantent une « conformité 27090 » confondent norme d’orientation et norme d’exigences.
ISO/IEC 42001 pose des exigences certifiables à un système de management de l’IA ; ISO/IEC 27090 décrit des attaques concrètes contre les systèmes d’IA, leur détection et leur parade – les deux se complètent. ISO/IEC 42001:2023 exige une gouvernance : rôles, appréciation des risques, analyse d’impact, processus de cycle de vie, pilotage des fournisseurs ; son Annex A énumère des mesures de sécurité, mais ne nomme aucune attaque. 27090 renvoie en 5.2 à 42001 pour le programme de gouvernance et en 5.1 aux mesures A.6.2.3 et A.6.2.6. 42001 répond donc à la question de savoir qui est responsable de l’IA et comment les décisions sont prises, 27090 à celle des attaques qu’un système doit supporter et des signes qui permettent de les reconnaître. Un certificat 42001 atteste par conséquent la gouvernance, non la résistance ; en Allemagne, au 22/10/2026, il n’existe aucun organisme de certification 42001 accrédité par la DAkkS.
Elle ne remplace ni l’une ni l’autre, et un certificat n’est pas un prérequis ; 27001 et 27002 constituent toutefois le socle. ISO/IEC 27090 part du principe, en 5.1, que des mesures telles que celles d’ISO/IEC 27002 sont mises en œuvre sur la base des risques, et cite 27002:2022 clauses 5 à 8, les attributs de mesures en 4.2, la journalisation et la surveillance en 8.15 et 8.16, le Zero Trust en 8.27 ainsi que la clause 6.1 de 27001. Qui démarre sans SMSI doit d’abord bâtir l’inventaire, l’analyse des risques, le contrôle d’accès et la journalisation avant que les mitigations spécifiques à l’IA ne produisent leurs effets. Recommandation VamiSec : inscrire les mitigations 27090 comme mesures supplémentaires dans la déclaration d’applicabilité existante ; aucun amendement IA à ISO/IEC 27002:2022 n’est enregistré.
ISO/IEC 27090 traite dans sa clause 6 neuf types de compromission : Data Poisoning, Evasion, Membership Inference, Model Exfiltration, Model Inversion, Direct Model Poisoning, Sensitive Model Output, Prompt Injection et sorties contenant des attaques par injection. Chaque type suit la même grille : description, dysfonctionnements, détection, parade. La clause 6.11 ajoute la limitation des données, le comportement indésirable du modèle en exploitation et la preuve de provenance ; l’Annex B, des variantes IA d’attaques conventionnelles telles que Direct Model Theft, Direct Training Data Leak et Model Input Leak ainsi que, d’après l’analyse des projets de norme, le DoS et les attaques sur la chaîne d’approvisionnement ; l’Annex C, le Federated Learning. Ne relèvent pas de la norme les deepfakes, le phishing assisté par IA, l’IA comme outil de défense, la sûreté (ISO/IEC TR 5469) et la protection de la vie privée (ISO/IEC 27091). Le décompte s’appuie sur les neuf clauses 6.2 à 6.10, non sur les chiffres divergents des sources secondaires.
La norme n’a pas de catalogue de mesures numéroté ; les mesures figurent, pour chaque type d’attaque, dans les clauses 6.x.4 et, de façon transversale, dans la clause 7. La clause 5 pose les fondements pratiques : programme de gouvernance de l’IA avec inventaire et analyse des risques (5.2), Zero Trust avec protection des données d’entraînement, contrôles d’accès aux modèles, limites de l’application, Agent action verification et surveillance (5.3), pratiques d’ingénierie logicielle avec renvoi au NIST SSDF (5.4), gestion de la chaîne d’approvisionnement (5.5), threat modelling (5.6) et Red Teaming (5.7). La clause 7 traite des interactions entre mesures, de la continuité sur le cycle de vie, de la dégradation du modèle et des mesures, de la journalisation et de la surveillance, de la protection de l’environnement de développement, des filtres d’entrée, du throttling et de la taille du modèle. Le fil conducteur est la défense en profondeur : non pas une mesure isolée, mais une combinaison testée conjointement avant le déploiement.
Pour les LLM et la Prompt Injection, oui ; pour les agents, seulement en partie. La norme définit le modèle de fondation, le LLM et l’IA générative en 3.27 à 3.29, consacre des clauses propres à la Prompt Injection en 6.9 (y compris l’injection indirecte) et aux sorties contenant des attaques par injection en 6.10, et traite le RAG en 5.3 avec une autorisation individuelle de chaque requête documentaire. L’IA agentique n’apparaît dans les parties librement accessibles qu’en 5.3 sous « Agent action verification » : chaque action vérifiée et autorisée individuellement, accès juste-à-temps, droits qui expirent à l’issue de la tâche. Il n’existe pas de type de compromission propre au Tool Misuse, au Memory Poisoning ou aux Rug Pulls ; le Model Context Protocol ne figure ni dans les abréviations ni dans la bibliographie, et heise parle d’un traitement « seulement en marge ». Complétez donc avec l’OWASP Top 10 for Agentic Applications 2026, l’OWASP MCP Top 10, MITRE ATLAS v2026.09 et le guide de la NSA sur le Model Context Protocol de mai 2026.
ISO/IEC 27090 ne crée aucune présomption de conformité au titre de l’AI Act ou du Cyber Resilience Act ; c’est la norme harmonisée prEN 18282 du CEN/CENELEC JTC 21, encore à l’état de projet, qui est prévue à cet effet. La norme n’est pas obligatoire ; les obligations relatives à l’IA à haut risque découlent des art. 9 et 15 AI Act, selon le Digital Omnibus à partir du 02/12/2027 pour l’annexe III et du 02/08/2028 pour l’annexe I. L’art. 15, paragraphe 5 nomme Data Poisoning, Model Poisoning, Adversarial Examples ou Model Evasion ainsi que Confidentiality Attacks et Model Flaws, exactement les termes de la clause 6 ; 27090 est donc une aide à la mise en œuvre solide, mais pas une norme harmonisée. La prEN 18282 a été rejetée lors de l’enquête (consultation jusqu’au 30/07/2026) par la majorité des organismes nationaux de normalisation ; la DIN EN 18282:2026-11 est ouverte aux commentaires jusqu’au 09/12/2026. La voie réellement disponible passe par l’art. 42, paragraphe 3 AI Act : l’IA à haut risque entrant dans le champ du CRA est réputée conforme à l’art. 15 pour ce qui est de la cybersécurité si l’art. 12 CRA est respecté.
Oui. Le domaine d’application couvre les organisations qui développent ou utilisent des systèmes d’IA ; 5.1 parle d’acteurs tout au long de la chaîne d’approvisionnement. En tant que simple utilisateur, vous ne contrôlez ni l’entraînement ni les poids : selon notre lecture, le Data Poisoning et le Direct Model Poisoning deviennent des questions de chaîne d’approvisionnement au sens de 5.5 (provenance du modèle, traitement de vos entrées par le fournisseur, annonce des modifications de modèle), tandis que Sensitive Model Output, Prompt Injection et Output Injection selon 6.8 à 6.10 relèvent de votre intégration. Les exemples Zero Trust de 5.3, limites de l’application d’IA et autorisation individuelle des requêtes RAG, correspondent précisément à cette configuration. Au titre de l’AI Act, vous restez déployeur tant que vous ne modifiez pas substantiellement le système ni ne changez sa destination (art. 25 AI Act) ; les entités financières classent la même configuration sous les art. 28 à 30 de DORA.
ISO/IEC 27090 traite des menaces de sécurité contre les systèmes d’IA, ISO/IEC 27091 de la protection de la vie privée dans les systèmes d’IA, et 27091 n’est pas encore publiée. 27091 (ID ISO 56582, 35 pages au stade FDIS) est élaborée au sein du SC 27 WG 5 et se trouve au stade 50.00 depuis le 13/07/2026 ; au 22/10/2026, le vote FDIS n’avait pas encore de date, et une publication début 2027 n’est qu’une projection. Sur le fond, les deux normes se recoupent sur la Membership Inference, l’extraction de données d’entraînement et la Model Inversion : 27091 les considère comme un risque pour la vie privée, avec un Privacy Engineering sur tout le cycle de vie, 27090 comme une attaque contre la confidentialité, avec détection et parade techniques. 27090 cite 27091 dans sa bibliographie ; aucun renvoi de 27091 vers 27090 n’est attesté.
Il n’existe pas de version allemande d’ISO/IEC 27090 : DIN Media et la SNV ne distribuent que l’original ISO en anglais, aucune reprise ÖNORM n’est connue ; une reprise britannique BS ISO/IEC 27090:2026 est annoncée pour le 31 octobre 2026. DIN Media propose l’original ISO/IEC 27090:2026-10 à 218,32 EUR HT, la SNV à 215 CHF, l’ISO elle-même à 204 CHF en PDF, ePub ou version imprimée. Il n’existe pas de PDF gratuit de la version intégrale ; seuls des aperçus sont librement accessibles (échantillon iTeh avec les clauses 1 à 4 et 5.1 à 5.3, aperçu IEC avec table des matières et bibliographie). Le titre d’accompagnement allemand du catalogue DIN Media est une traduction de catalogue de l’ancien titre du CD ; au 22/10/2026, aucun projet de reprise n’est inscrit au sein du groupe de travail DIN compétent NA 043-04-27-04 AK.
C’est DORA qui s’applique directement, non 27090 ; la norme fournit toutefois le vocabulaire des menaces spécifiques à l’IA que DORA et la note d’orientation de la BaFin présupposent. La note d’orientation sur les risques TIC liés à l’utilisation de l’IA (18/12/2025, non contraignante) nomme expressément Data Poisoning, Evasion Attacks, Prompt Injection et dérive de modèle, parle d’« Inference Attacks » et de « vol de modèles », mais ne mentionne aucun agent d’IA. Les points d’ancrage DORA pour les thèmes de 27090 sont le cadre de gestion du risque TIC aux art. 5 à 15, le programme de tests aux art. 24 et 25 et le risque lié aux tiers aux art. 28 à 30. VamiSec rattache les clauses de 27090 à ces références dans une colonne DORA dédiée, à titre d’interprétation de travail, non de mapping officiel.
Par l’inventaire : recensez tous les systèmes d’IA comme actifs, avec source du modèle, données d’entraînement et de fine-tuning, sources RAG, droits sur les outils et fournisseurs, comme le prévoit le programme de gouvernance en 5.2. Intégrez ensuite, pour chaque système, les neuf types de compromission dans l’analyse des risques selon la clause 6.1 d’ISO/IEC 27001 au moyen d’un threat modelling selon 5.6, sélectionnez des mitigations dans les clauses 6.x.4 et 7, et citez 27090 comme source dans la déclaration d’applicabilité. Étendez l’évaluation des fournisseurs aux fournisseurs de modèles selon 5.5 et répétez le Red Teaming selon 5.7 à chaque modification du modèle, du system prompt ou de la source de retrieval. Les auditeurs 27001 ou 42001 voudront voir précisément ces preuves : inventaire avec responsables, entrées de risque par type d’attaque, justifications dans la SoA, journalisation des inférences et des appels d’outils, rapports de test et un processus de gestion des incidents avec marquage IA.
Normes & sources
Le contenu de cette page s'appuie sur les guides et études suivants, accessibles publiquement.
ISO/IEC 27090:2026 — Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems (aperçu)
Source primaire de cette page — PDF échantillon iTeh avec page de garde, table des matières, Foreword, Introduction, clauses 1 à 4 et 5.1 à 5.3 ; version intégrale (56 pages) uniquement payante
Page du catalogue ISO pour ISO/IEC 27090:2026 (ID 56581)
Cycle de vie avec codes de stade (60.60 le 14/10/2026), FAQ et bénéfices ; référence citable pour le statut et le domaine d’application
IEC Webstore, publication 117332 : ISO/IEC 27090:2026
Édition 1.0 du 14/10/2026, 56 pages ; seconde source officielle d’acquisition avec aperçu (table des matières, Introduction, bibliographie)
ISO/IEC 27090 explained
Explainer officiel, fondé sur le FDIS ; au 22/10/2026 encore assorti de la mention de statut « currently under publication » — utilisable pour le domaine d’application et la délimitation par rapport à ISO/IEC 42001, se reporter à la page du catalogue pour le statut
BS ISO/IEC 27090:2026 (BSI Knowledge)
Reprise britannique, date de publication 31/10/2026 (annoncée), identique à ISO/IEC 27090 ; liste de références avec renvois normatifs et informatifs
ISO/IEC 27090:2026-10 chez DIN Media
Distribution de l’original ISO en anglais en Allemagne (218,32 EUR HT) ; pas de version DIN, le titre d’accompagnement allemand est une traduction de catalogue
SC 27 Journal 2026, Issue 2 — « ISO/IEC 27090: A foundational standard for securing artificial intelligence systems »
Article de Milan Patel (p. 30–34, septembre 2026) : positionnement comme première norme du SC 27 consacrée spécifiquement à la sécurité des systèmes d’IA
ISO/IEC JTC 1/SC 27 — Information security, cybersecurity and privacy protection
Page du comité avec structure et groupes de travail ; le WG 4 « Security controls and services » est en charge d’ISO/IEC 27090
ISO/IEC FDIS 27091 — Cybersecurity and Privacy — Artificial Intelligence — Privacy protection (ID 56582)
Norme sœur sur la protection de la vie privée dans les systèmes d’IA, stade 50.00 depuis le 13/07/2026, vote FDIS sans date au 22/10/2026 — non publiée
ISO/IEC 27090 soll KI-Systeme sicher machen
Article spécialisé (en allemand) du 19/10/2026 ; qualifie le traitement de l’IA agentique de « seulement en marge »
AI Act, art. 15 — Exactitude, robustesse et cybersécurité
L’art. 15, paragraphe 5 nomme Data Poisoning, Model Poisoning, Adversarial Examples ou Model Evasion, Confidentiality Attacks et Model Flaws — des termes que la clause 6 d’ISO/IEC 27090 couvre
Digital Omnibus on AI — Règlement (UE) 2026/1744
En vigueur depuis le 27/07/2026 ; obligations à haut risque pour l’annexe III à partir du 02/12/2027, pour l’annexe I à partir du 02/08/2028 ; art. 42, paragraphe 3 (présomption via l’art. 12 CRA)
Règlement (UE) 2024/2847 — Cyber Resilience Act
Obligations de notification au titre de l’art. 14 depuis le 11/09/2026, obligations principales à partir du 11/12/2027 ; l’art. 12 règle l’articulation entre IA à haut risque et CRA
DIN EN 18282:2026-11 — Artificial intelligence — Cybersecurity specifications for AI systems (projet)
Édition germano-anglaise de la prEN 18282 (CEN/CLC/JTC 21), délai de commentaires au 09/12/2026 ; rejetée lors de l’enquête (consultation jusqu’au 30/07/2026) par la majorité des organismes nationaux de normalisation ; norme harmonisée prévue pour l’art. 15 AI Act, encore sans effet juridique
ETSI EN 304 223 V2.1.1 — Securing Artificial Intelligence (SAI); Baseline Cyber Security Requirements for AI Models and Systems
Norme européenne (2025-12) avec 13 principes et 72 provisions ; citée par ISO/IEC 27090 en 5.1 comme exemple de norme de sécurité de l’IA
NIST AI 100-2 E2025 — Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations
Version finale depuis le 24/03/2025 ; taxonomie pour l’IA prédictive et générative, section 3.5 Security of Agents, 3.6 Benchmarks — non citée par 27090, utilisée en complément
MITRE ATLAS — Release v2026.09
Release du 15/09/2026 (16 tactiques, 120 techniques, 40 mitigations, 73 études de cas) ; état de référence des identifiants ATLAS dans la correspondance VamiSec — pas de mapping officiel vers 27090
OWASP GenAI LLM Top 10 2026
Publié en août 2026 ; de LLM01 Prompt Injection à LLM10 Improper Output Handling — référence pour la correspondance VamiSec des types 6.8 à 6.10
OWASP Top 10 for Agentic Applications 2026
Publié le 09/12/2025 ; d’ASI01 Agent Goal Hijack à ASI10 Rogue Agents — complète l’IA agentique, saisissable dans 27090 uniquement en 5.3
Orientierungshilfe zu IKT-Risiken beim Einsatz von KI in Finanzunternehmen (note d’orientation sur les risques TIC liés à l’IA dans les entités financières)
État au 18/12/2025, 38 pages, non contraignante ; base de la colonne DORA dans la correspondance VamiSec — nomme Data Poisoning, Evasion Attacks et Prompt Injection, mais aucun agent d’IA
Sécuriser vos systèmes d’IA selon ISO/IEC 27090 ?
VamiSec vous accompagne pour l’inventaire des systèmes d’IA et le Threat Modeling, pour l’intégration des mesures de la norme 27090 dans le SMSI et le SMIA, pour le Red Teaming et les pentests d’IA agentique ainsi que pour l’évaluation des fournisseurs et des fournisseurs de modèles — en tant que mise en œuvre d’une norme d’orientation, non comme certification.