

Retour sur l'it-sa 2026 : VamiGRC en direct sur le stand du BITMi, six démos et un dîner sur l'obligation de notification du CRA
31 octobre 2026
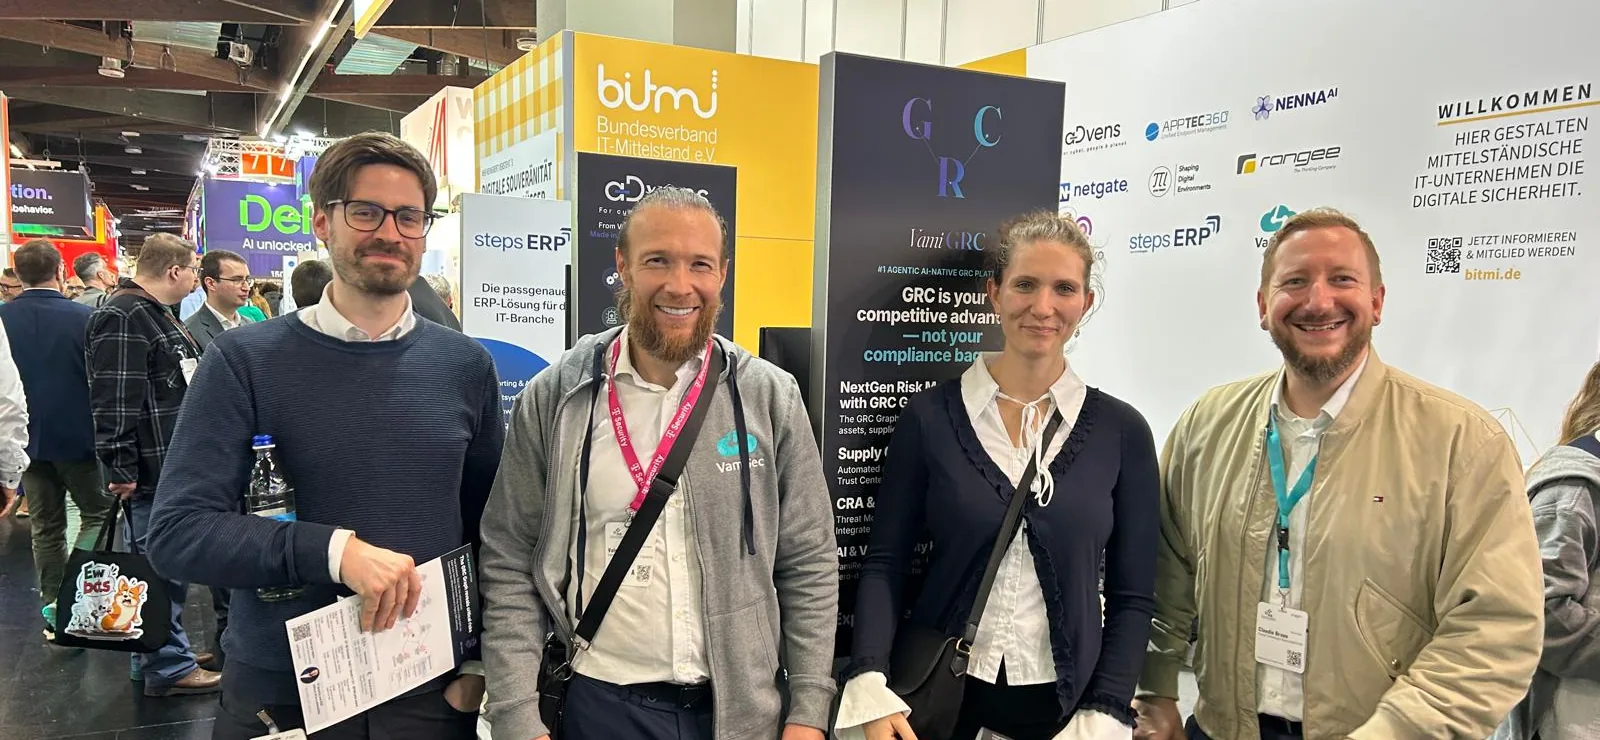
Trois jours à Nuremberg
Du 27 au 29 octobre 2026, VamiSec était présente à l'it-sa Expo&Congress de Nuremberg, sur le stand 7-211 de l'association BITMi. Sur le stand collectif du Bundesverband IT-Mittelstand, dans le hall 7, nous avons mis VamiGRC au premier plan, notre plateforme GRC agentique native IA – non pas sur des slides, mais en direct sur le système. Merci à toutes celles et ceux qui sont passés nous voir, à l'équipe présente sur le stand et au BITMi pour l'organisation du stand collectif.
Six démos live : VamiGRC sur le système plutôt que sur des slides
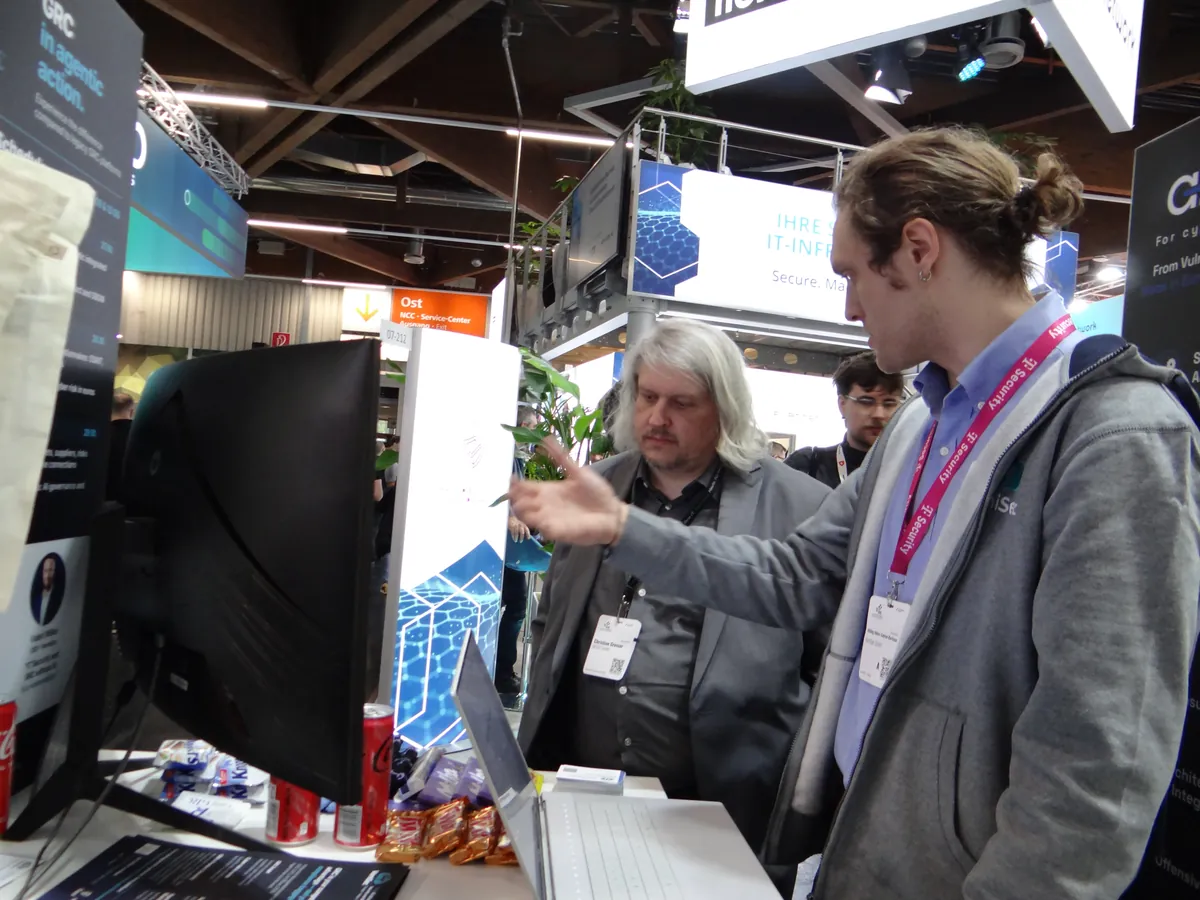
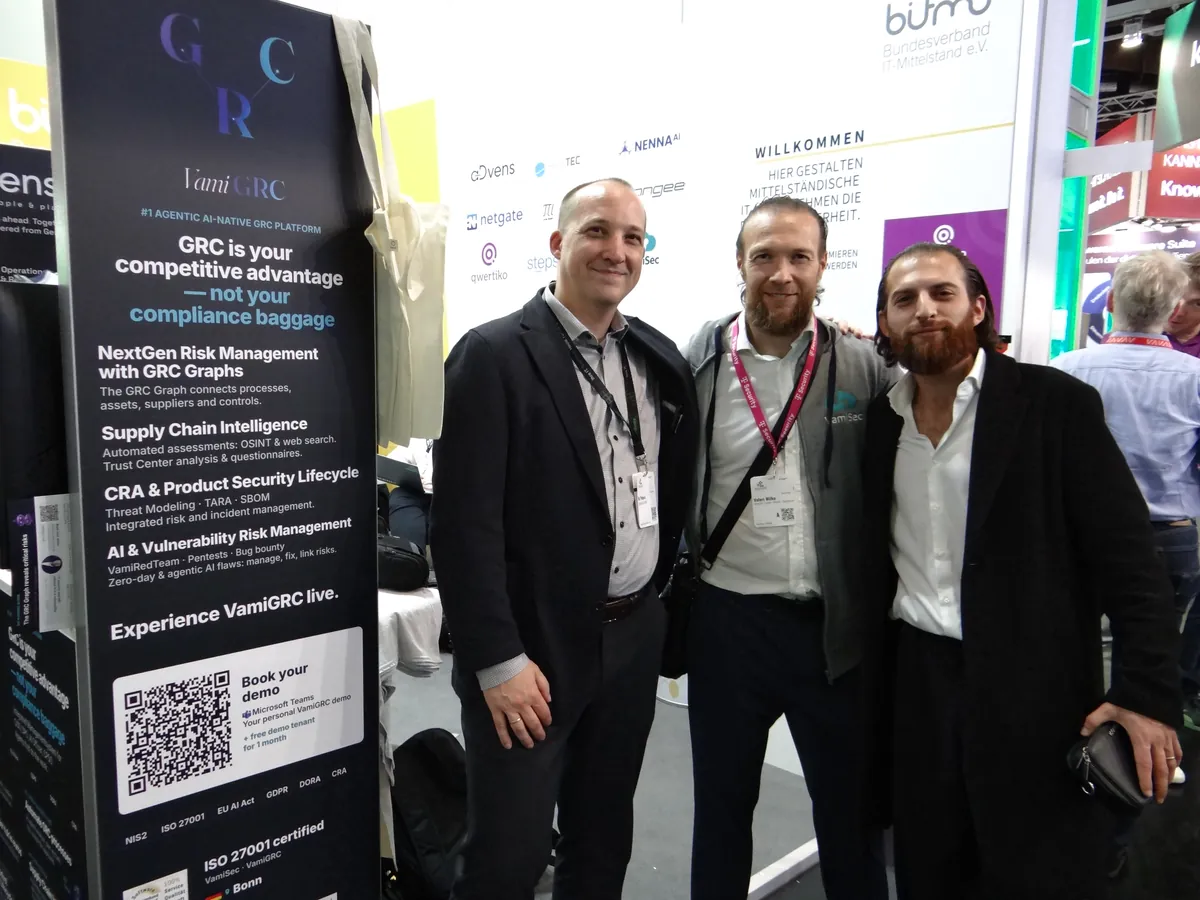
Deux fois par jour, à 10 h et à 15 h, nous avons montré en six démos live comment VamiGRC traite des tâches typiques de gouvernance, de risque et de conformité : maîtriser NIS2, le CRA et l'AI Act avec un système de management intégré agentique ; l'obligation de notification du CRA, du produit à la SBOM jusqu'au Product Security Lifecycle ; la gestion des risques tiers au-delà des questionnaires, avec OSINT, trust centers et évaluations automatisées ; la gestion quantitative des risques, avec les cyberrisques en euros et le ROSI ; le graphe GRC, qui relie processus métier, cas d'usage IA, actifs, fournisseurs, risques et mesures ; et la gouvernance de l'IA, du cas d'usage aux agents jusqu'à la responsabilité finale. Le programme des démos reste disponible sur notre page it-sa : https://vamisec.com/fr/it-sa-2026#programm
Les sujets abordés sur le stand
Quatre thèmes ont marqué les échanges. D'abord la mise en œuvre de NIS2 et du Cyber Resilience Act, dont l'obligation de notification des vulnérabilités activement exploitées s'applique depuis le 11 septembre 2026. Ensuite l'automatisation de la GRC : passer des tableurs et des slides à un système de management qui relie exigences, risques, mesures et preuves. Puis la sécurité et la conformité des systèmes d'IA au titre de l'AI Act, des agents IA à la gouvernance. Enfin les pentests et la surface d'attaque externe – un sujet rendu encore plus pressant par les vulnérabilités PHP2Shell et Brotli2Shell, divulguées peu avant le salon.
Dîner du 28 octobre : ce qui vient après l'entrée en vigueur de l'obligation de notification du CRA
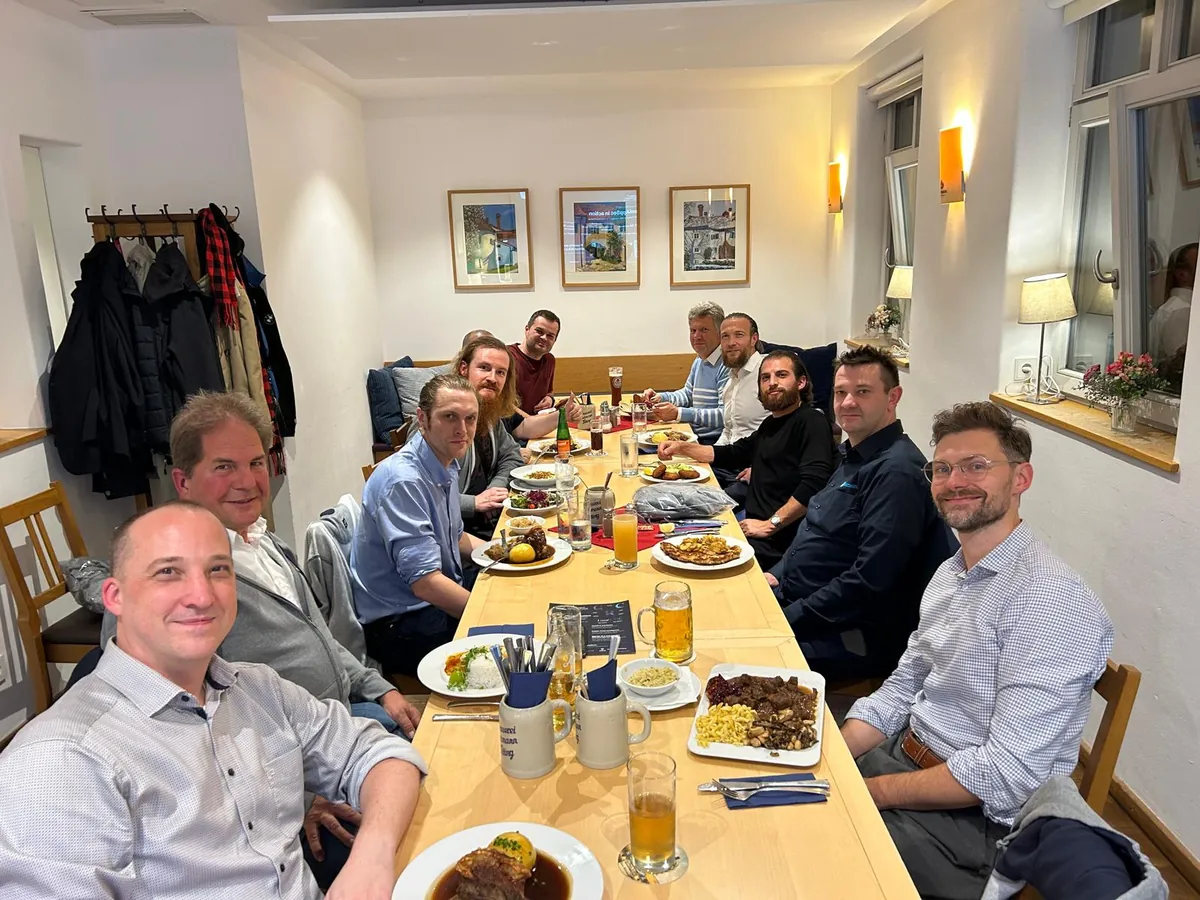
Mercredi soir, clients et partenaires se sont retrouvés pour le dîner VamiSec au Gutmann am Dutzendteich, à Nuremberg. Le thème de discussion était « L'obligation de notification du CRA est en vigueur – et ensuite : du Security by Design, via la SBOM, au Product Security Lifecycle ». Merci à tous nos invités pour ces échanges ouverts.
Vous n'avez pas pu passer ?
Nous montrons volontiers les démos en ligne, adaptées à vos questions. En savoir plus sur VamiGRC : https://vamisec.com/fr/vamigrc et https://www.vamigrc.com/ · Jusqu'au 30 novembre, vous pouvez aussi demander notre offre spéciale Halloween, un atelier gratuit de 60 minutes sur l'analyse d'écarts, la surface d'attaque, le threat modeling ou un contrôle AppSec : https://vamisec.com/fr/news/halloween-special-2026 · Tous les événements VamiSec : https://vamisec.com/fr/news?category=events
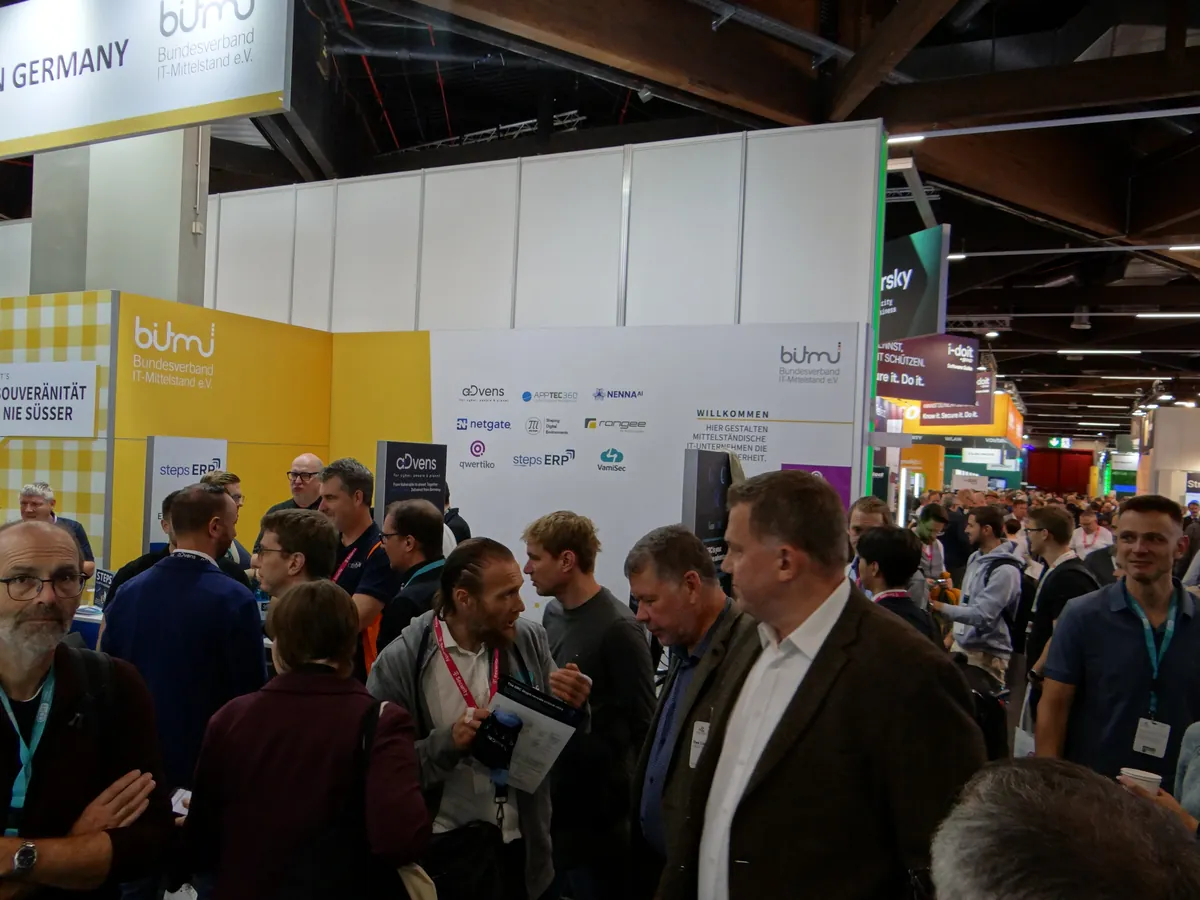
Impressions de l'it-sa 2026
Vous avez des questions sur la sécurité IT de votre organisation ?
Première consultation gratuite →