

Domaine de recherche · Réglementation
Regulatory Intelligence : de la source primaire au contrôle auditable
NIS2, DORA, le Cyber Resilience Act et l'EU AI Act se recoupent en matière de gestion des risques, de chaîne d'approvisionnement et de notification – et certaines échéances se décalent. Vami Research lit les sources primaires, distingue obligation, ligne directrice et projet, suit les échéances et traduit les exigences en contrôles et en preuves. Il en résulte le socle de l'Agentic GRC Engineering.
- NIS2
- DORA
- Cyber Resilience Act
- EU AI Act
- BaFin IA & TIC
- EBA – risque lié aux tiers
- KRITIS
- Deep Dives
- 8
- Livres blancs
- 7
- Solutions
- 2
Une réglementation dense exige une lecture claire
Le droit de l'UE et sa transposition allemande s'enchaînent à un rythme soutenu : DORA est applicable depuis le 17 janvier 2025, la loi de transposition de NIS2 est en vigueur depuis le 6 décembre 2025, le KRITIS-Dachgesetz (loi-cadre KRITIS) depuis le 17 mars 2026. Les obligations de transparence de l'AI Act s'appliquent depuis le 2 août 2026, les obligations de notification du Cyber Resilience Act depuis le 11 septembre 2026. S'y ajoutent les orientations et guides des autorités de surveillance, par exemple ceux de l'EBA sur le risque lié aux tiers et de la BaFin sur l'IA.
En pratique, c'est le statut qui est déterminant. Le guide de la BaFin sur l'IA est expressément non contraignant ; pour le nouveau règlement KRITIS, un projet ministériel sans force juridique existe depuis le 26 mai 2026 ; et la date d'application des orientations de l'EBA ne sera fixée qu'avec la publication des traductions. Qui confond obligation, interprétation et projet planifie trop tôt ou trop tard.
Nous lisons les sources primaires et étayons les affirmations clés par des références précises ; nos propres évaluations sont signalées comme telles. Il en résulte des Deep Dives, parfois avec des outils interactifs, les livres blancs Reality Check sur NIS2, DORA, le CRA et l'AI Act, ainsi que des ensembles de contrôles grâce auxquels une mesure mise en œuvre une fois sert plusieurs référentiels.
Les questions ouvertes du terrain
- 01
Qu'est-ce qui est une obligation contraignante – et qu'est-ce qui relève d'une ligne directrice, d'un projet ou de notre propre recommandation ?
Notre approche
Pour chaque source, nous indiquons le statut et distinguons systématiquement ce qu'exigent le règlement et les normes techniques, ce que les autorités de surveillance décrivent comme bonne pratique et ce que nous recommandons en plus. Exemple de la BaFin : son guide sur l'IA ne crée pas de nouvelles obligations – celles-ci découlent directement de DORA et des normes techniques.
- 02
Comment garder un œil sur des échéances qui se décalent – comme pour l'AI Act ?
Notre approche
Nous suivons, pour chaque référentiel et à la source primaire, la date d'application, les périodes transitoires et les délais de notification. Le Digital Omnibus a reporté les obligations haut risque au 2 décembre 2027 pour les systèmes autonomes et au 2 août 2028 pour ceux intégrés dans des produits. Les obligations de transparence s'appliquent depuis le 2 août 2026 ; seuls les systèmes génératifs existants disposent d'un délai jusqu'au 2 décembre 2026 pour le marquage lisible par machine.
- 03
Comment mettre en œuvre NIS2, DORA, le CRA et l'AI Act sans construire plusieurs fois la même mesure ?
Notre approche
Nous rattachons les exigences à un cadre de contrôle commun – par exemple ISO/IEC 27001 comme socle et DORA en surcouche, avec une seule méthodologie de risque et des preuves communes. OSCAL rend le tout lisible par machine : le Framework Composer de VamiGRC utilise un même ensemble de contrôles pour plusieurs normes, jusqu'à la déclaration d'applicabilité.
- 04
Quelles obligations s'appliquent déjà aux systèmes d'IA et aux agents IA dans les organisations réglementées ?
Notre approche
L'obligation de maîtrise de l'IA s'applique depuis le 2 février 2025, les obligations de transparence depuis le 2 août 2026 – elles couvrent aussi les agents en contact avec la clientèle. Dans le secteur financier, les systèmes d'IA relèvent en outre de la gestion du risque lié aux TIC selon DORA. Nous commençons par un inventaire IA complet et la cartographie des rôles de fournisseur ou de déployeur, suivis d'une analyse d'écarts.
Ce que nous retenons
- 01
Les obligations de transparence s'appliquent depuis le 2 août 2026 – y compris aux agents IA
Les systèmes d'IA en contact direct avec des personnes doivent être reconnaissables comme IA ; selon le projet de lignes directrices de la Commission du 8 mai 2026, une simple mention dans le manuel ne suffit pas. Les sorties génératives, y compris celles des systèmes agentiques, doivent être marquées de manière lisible par machine.
- 02
L'IA sous DORA ne nécessite pas de structure parallèle
Le guide de la BaFin du 18 décembre 2025 n'est pas contraignant et ne crée pas de nouvelles obligations. Il classe les systèmes d'IA parmi les réseaux et systèmes d'information au sens de DORA : modèles, données d'entraînement et bibliothèques ont leur place dans l'inventaire des actifs, les incidents liés à l'IA dans le processus de notification existant. Le levier réside dans l'intégration au cadre de gestion du risque lié aux TIC.
Source: Guide BaFin : IA et risques TIC
- 03
Le risque lié aux tiers converge : l'EBA reprend la logique de DORA
Avec EBA/GL/2026/09 du 18 septembre 2026, l'EBA transpose la définition DORA de la fonction critique ou importante aux services non-TIC. Registre, politique et rôle de surveillance peuvent être fusionnés avec leurs équivalents DORA. La date d'application sera fixée avec les traductions ; une période transitoire de deux ans s'appliquera alors aux fonctions critiques ou importantes.
- 04
C'est à vous de vérifier si NIS2 vous concerne – vous ne recevrez aucun avis
La loi de transposition de NIS2 est en vigueur depuis le 6 décembre 2025 ; selon l'estimation du législateur, environ 30 000 entités sont concernées. Pour les entités déjà couvertes lors de l'entrée en vigueur, le délai d'enregistrement a expiré le 6 mars 2026, et le délai supplémentaire communiqué par le BSI le 31 juillet 2026. S'enregistrer après coup met fin à l'infraction en cours, mais n'efface pas le passé.
Source: NIS2
Notre démarche
Notre méthode suit le parcours d'une exigence : de la source primaire au contrôle assorti de sa preuve, en passant par le statut et l'échéance.
Lecture des sources primaires
Analyser dans le texte original les actes juridiques, normes techniques, lignes directrices et Final Reports, et étayer les affirmations clés par des références précises.
Indication du statut
Distinguer systématiquement obligation, pratique des autorités de surveillance, projet et recommandation propre.
Radar des échéances
Suivre, pour chaque référentiel, la date d'application, les périodes transitoires et les délais de notification – y compris les reports, comme ceux du Digital Omnibus.
Mapping des contrôles
Rattacher les obligations à un cadre de contrôle commun pour qu'une mesure serve plusieurs référentiels – de manière lisible par machine via OSCAL.
Reality Checks pour les CISO
Livres blancs sur NIS2, DORA, le CRA et l'AI Act avec feuilles de route de mise en œuvre – y compris l'IA agentique comme nouveau risque TIC sous DORA.
Outils et compétences
Des outils interactifs comme le navigateur de périmètre et le constructeur de registre rendent les lignes directrices applicables ; formations pratiques et parcours d'apprentissage VamiAcademy par rôle ancrent les connaissances.
Pour démarrer
- 1Lire et situerAnalyser la source primaire, déterminer le statut, les destinataires et les échéances, et délimiter par rapport aux obligations existantes.
- 2Traduire en contrôlesTraduire les obligations en contrôles, processus et preuves, et les fusionner avec les référentiels existants au lieu de bâtir des structures parallèles.
- 3Exploiter et prouverMettre en œuvre les contrôles une seule fois, tenir les preuves à jour en continu ; dans VamiGRC, des agents IA prennent en charge la routine selon des règles de validation, et votre équipe vérifie les projets de notification.
Deep Dives, livres blancs et analyses
Deep Dives 8
Livres blancs 7
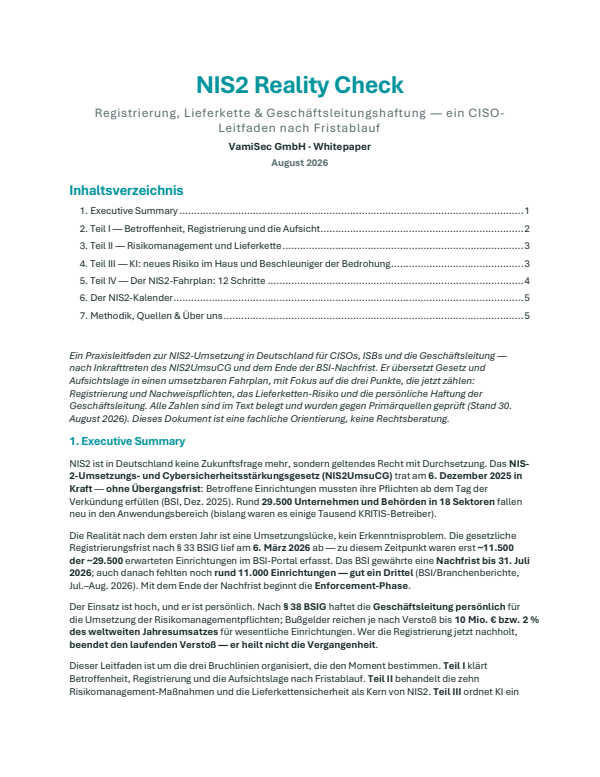 NIS2 Reality Check — Enregistrement, chaîne d'approvisionnement et responsabilité
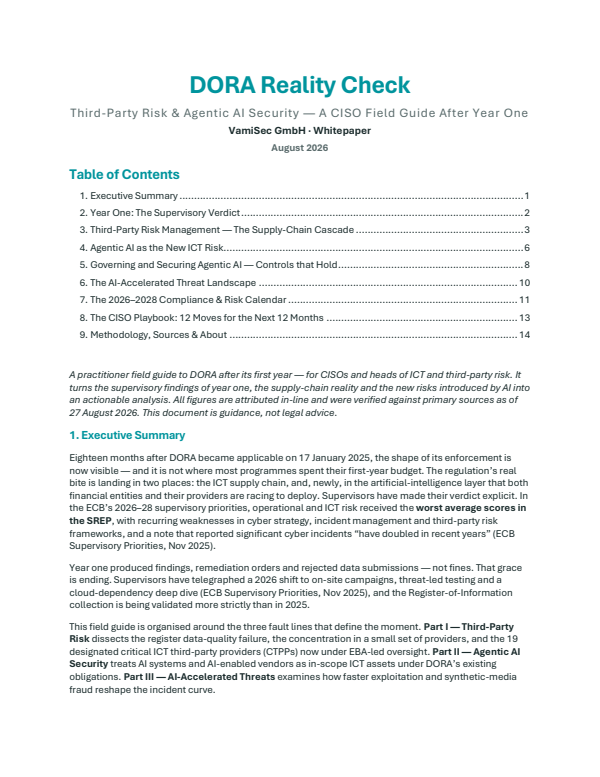 DORA Reality Check — Risque tiers et IA agentique
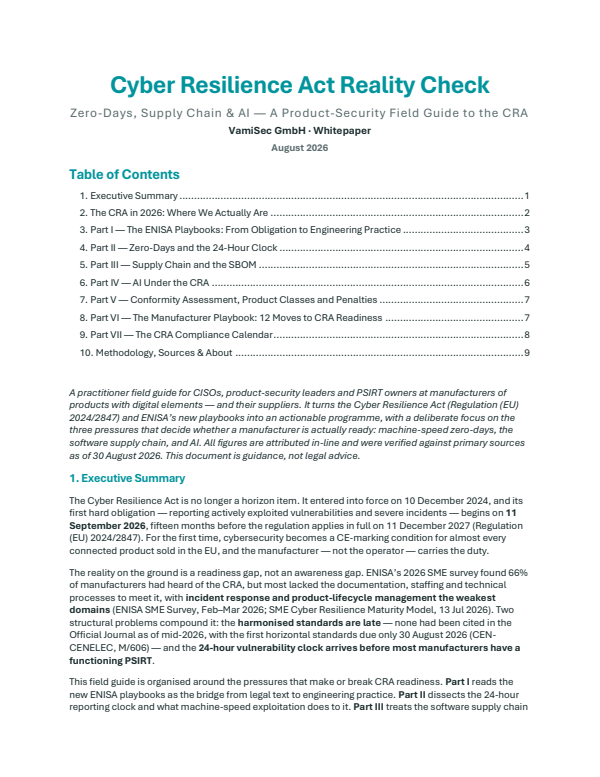 CRA Reality Check — Zero-Days, chaîne d’approvisionnement et IA
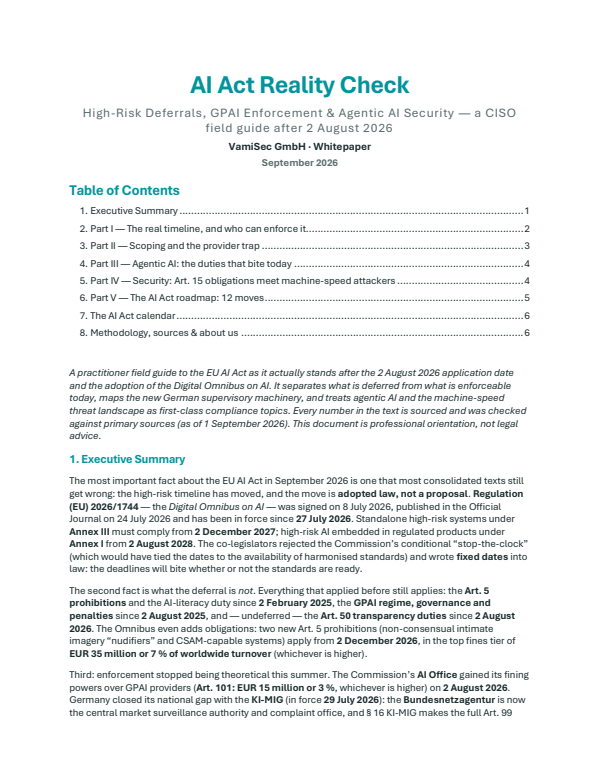 AI Act Reality Check — Échéances haut risque, GPAI et IA agentique
 EU AI Act — Guide de conformité pour les entreprises (EN)
 KI unter DORA für CISOs — guide de la BaFin sur les risques TIC liés à l'IA
 Third-Party Risk für CISOs — orientations EBA non-TIC 2026
Analyses & actualités
- 6 octobre 2026Guide de la BaFin sur l'IA : ce que les banques et les assureurs devraient mettre en œuvre dès maintenant en matière de risques TIC sous DORA
- 24 septembre 2026Orientations de l'EBA sur le risque lié aux tiers 2026 : ce que les entités financières doivent savoir dès maintenant sur les prestataires non-TIC
Autres pages
- Guide technique ENISA pour les mesures NIS2
- DORA et ISO 27001 en synergie
- Conformité IA
- NIST Cybersecurity Framework 2.0 : conseil et évaluation
- CIS Controls v8.1
- ISO/IEC 27005:2022
- ISO 31000 Gestion des risques : cadre du risque cyber
- ISO/IEC 27035 : gestion des incidents
- ISO/IEC 27036 : risque fournisseur & chaîne
Du domaine à la mise en œuvre
Domaines de recherche connexes
Quelles obligations s'appliquent à vous – et à partir de quand ?
Nous situons votre organisation au regard de NIS2, de DORA, du CRA et de l'AI Act, distinguons obligation et recommandation, et montrons comment une mesure sert plusieurs référentiels.