

Trust Center
Notre engagement pour la sécurité de l'information, la protection des données et la durabilité
Les plus hauts standards en matière de sécurité de l'information, de protection des données et de durabilité.
Sécurité & Conformité chez VamiSec
La transparence est le fondement de la confiance. Vous trouverez ici toutes les informations sur nos certifications, systèmes de management, politiques de sécurité et engagements en matière de durabilité.
Certifié ISO/IEC 27001 – par un organisme accrédité DAkkS
VamiSec a obtenu avec succès la certification ISO/IEC 27001 par un organisme de certification accrédité DAkkS. Cela confirme l'efficacité de notre système de management de la sécurité de l'information au plus haut niveau.
Management environnemental & durabilité
VamiSec GmbH exploite un système de management environnemental (SME/EMS) documenté selon ISO 14001:2026 — avec une politique environnementale, des registres des aspects environnementaux et des exigences légales, des objectifs environnementaux mesurables et une responsabilité EMS clairement attribuée. L'EMS est intégré à notre SMSI certifié ISO/IEC 27001. La certification par un organisme accrédité DAkkS est en préparation (audit prévu pour 2027).
Dans la notation de durabilité EcoVadis, VamiSec GmbH a obtenu le badge Committed en octobre 2026 — une reconnaissance de son amélioration continue en matière de durabilité.
Nos systèmes de management & Conformité
VamiSec exploite un SMSI certifié ISO/IEC 27001 ainsi que d'autres systèmes de management activement maintenus, respecte les réglementations européennes les plus importantes et fait preuve de transparence sur ses engagements en matière de durabilité.
ISO/IEC 27001
Système de management de la sécurité de l'information (SMSI)
VamiSec exploite un SMSI pleinement mis en œuvre et certifié selon ISO/IEC 27001. La certification est réalisée par un organisme accrédité DAkkS et maintenue par des audits de surveillance réguliers.
ISO/IEC 42001
Système de management de l'IA (SMIA)
VamiSec maintient un système de management de l'IA selon ISO/IEC 42001 pour l'utilisation responsable, éthique et sécurisée des systèmes d'IA — de l'évaluation des risques à la gouvernance jusqu'au suivi continu. Nous n'utilisons pas les données clients comme données d'entraînement : nous n'entraînons ni n'affinons aucun modèle d'IA avec elles, et nous n'intégrons des modèles d'IA externes que sous des conditions contractuelles excluant toute utilisation pour l'entraînement.
RGPD
Règlement général sur la protection des données
VamiSec respecte toutes les exigences du RGPD de l'UE. Nos processus, systèmes et contrats sont pleinement conformes au RGPD.
EU AI Act
Réglementation européenne sur l'IA
VamiSec aligne systématiquement ses produits et services basés sur l'IA avec les exigences du EU AI Act — y compris la classification des risques, les obligations de transparence et la documentation technique.
Cyber Résilience Act (CRA)
Sécurité des produits numériques
Nos produits respectent les exigences du EU Cyber Resilience Act. VamiSec met en œuvre la sécurité dès la conception, une gestion systématique des vulnérabilités et des mises à jour de sécurité tout au long du cycle de vie du produit.
Directive NIS2
Directive européenne pour la sécurité des réseaux et de l'information
VamiSec respecte les exigences de la directive NIS2 (UE 2022/2555) et met systématiquement en œuvre les obligations qui en découlent — y compris la gestion des risques, les obligations de signalement, la sécurité de la chaîne d'approvisionnement, les structures de gouvernance et les mesures de cyber-résilience.
ISO 14001
Système de management environnemental (EMS)
VamiSec exploite un système de management environnemental documenté selon ISO 14001:2026 — des aspects environnementaux et obligations de conformité jusqu'aux objectifs environnementaux mesurables. La certification par un organisme accrédité DAkkS est en préparation (audit prévu pour 2027).
EcoVadis
Notation de durabilité (ESG)
Dans la notation de durabilité EcoVadis, VamiSec GmbH a obtenu le badge Committed en octobre 2026 — une reconnaissance de son amélioration continue en matière de durabilité.
Téléchargements disponibles librement
Les politiques suivantes sont disponibles en téléchargement sans inscription. Les déclarations d'applicabilité (DdA) sont disponibles sur demande.
Politique de sécurité de l'information
PDF · Public · Version actuelle
Politique globale de sécurité de l'information avec orientation stratégique, objectifs et principes du SMSI chez VamiSec.
[ Voir le PDF ]Politique de sécurité & conformité IA
PDF · Public · Version actuelle
Politique pour l'utilisation sécurisée et responsable des systèmes d'IA, y compris gouvernance, gestion des risques, éthique et exigences réglementaires.
[ Voir le PDF ]Politique de durabilité & ESG
PDF · Public · Version actuelle
Politique globale de durabilité et ESG couvrant les thèmes de l'environnement, du social & des droits humains, de l'éthique et des achats responsables chez VamiSec.
[ Voir le PDF ]Politique de management environnemental
PDF · Public · Version actuelle
Politique environnementale selon ISO 14001 avec des engagements en matière de protection de l'environnement, de prévention de la pollution, de respect des obligations de conformité et d'amélioration continue.
[ Voir le PDF ]Déclaration d'applicabilité (DdA) – ISO 27001
PDF · Sur demande · Contrôles Annexe A
Déclaration d'applicabilité des contrôles de l'Annexe A de l'ISO/IEC 27001, y compris la justification de la sélection ou de l'exclusion des contrôles individuels.
[ Sur demande ]Déclaration d'applicabilité (DdA) – ISO 42001
PDF · Sur demande · Contrôles IA
Déclaration d'applicabilité des contrôles de l'ISO/IEC 42001 pour le système de management de l'IA, y compris l'état de mise en œuvre et la justification.
[ Sur demande ]Politiques supplémentaires & Directives
Nous sommes heureux de fournir les documents suivants sur demande.
Disponible sur demande
Pour des raisons de sécurité, nous ne fournissons des politiques internes détaillées qu'après examen préalable et sur demande légitime.
Politiques SMSI – ISO/IEC 27001
Politiques SMIA – ISO/IEC 42001
Politiques PIMS – Protection des données / RGPD
Politiques CSMS – Système de management de la cybersécurité
Documents EMS & ESG – ISO 14001 / EcoVadis
Demander dès documents
Remplissez le formulaire et nous vous fournirons les documents demandés après examen.
Protégez votre organisation dès maintenant !
Contactez-nous pour un conseil personnalisé et une solution de sécurité adaptée à vos exigences.
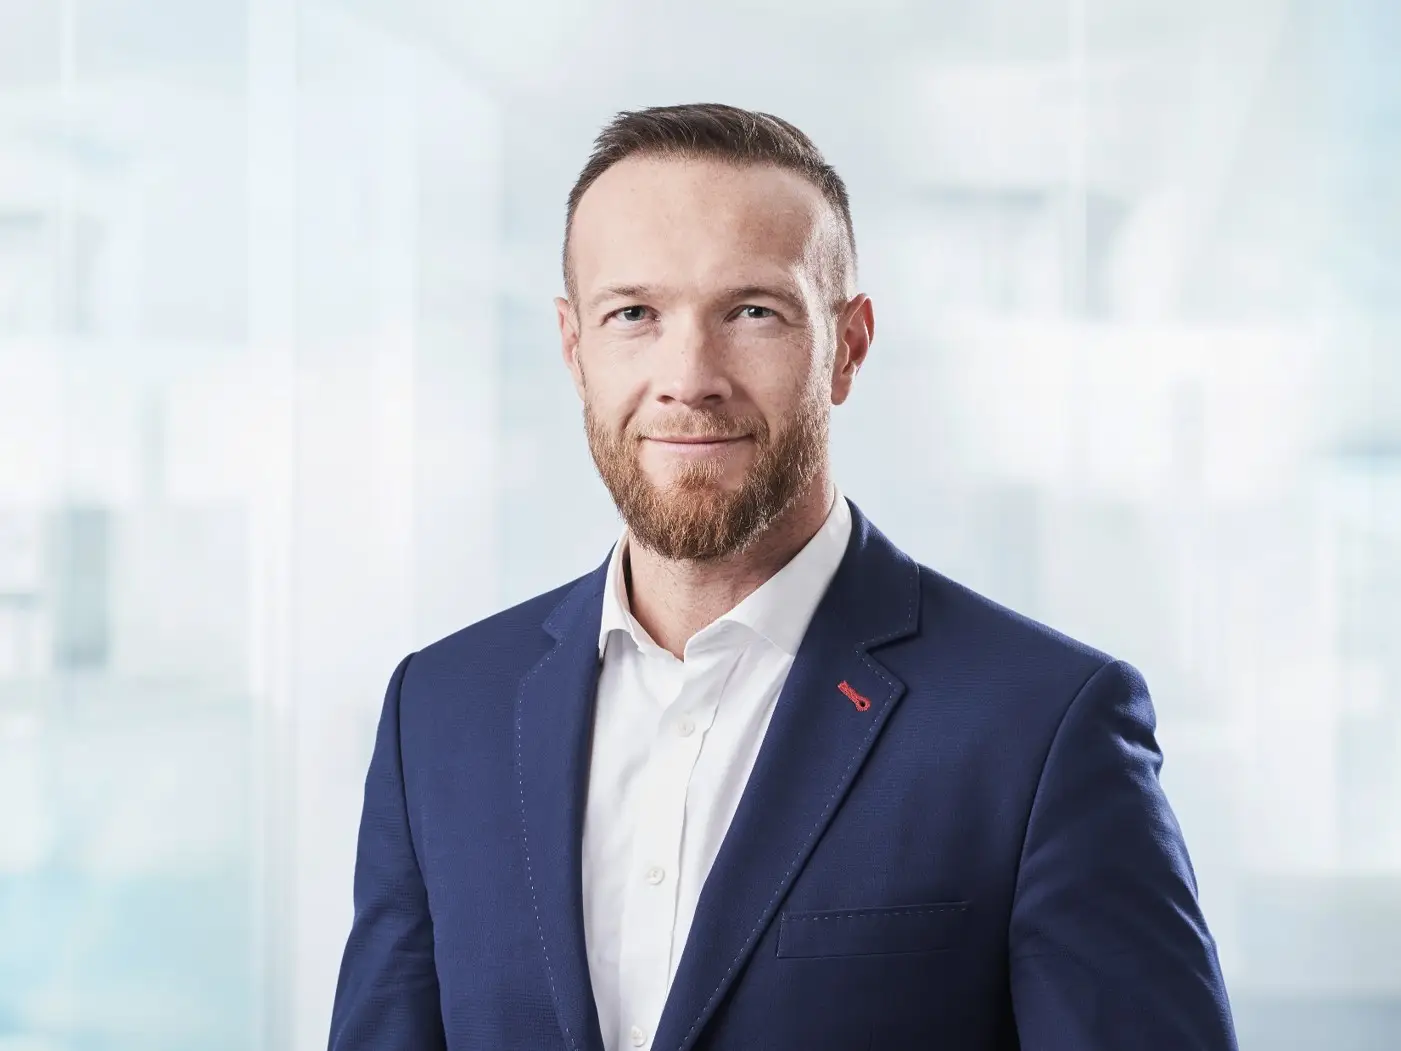
Valeri Milke, CEO de VamiSec
«Ce n'est que lorsque tous les instruments sont bien accordés que votre organisation est sécurisée et conforme.»