

Extension Claude Code manipulée sur la marketplace de Cursor : ce que les équipes de développement doivent savoir sur la porte dérobée SSH
31 octobre 2026
L'incident en bref
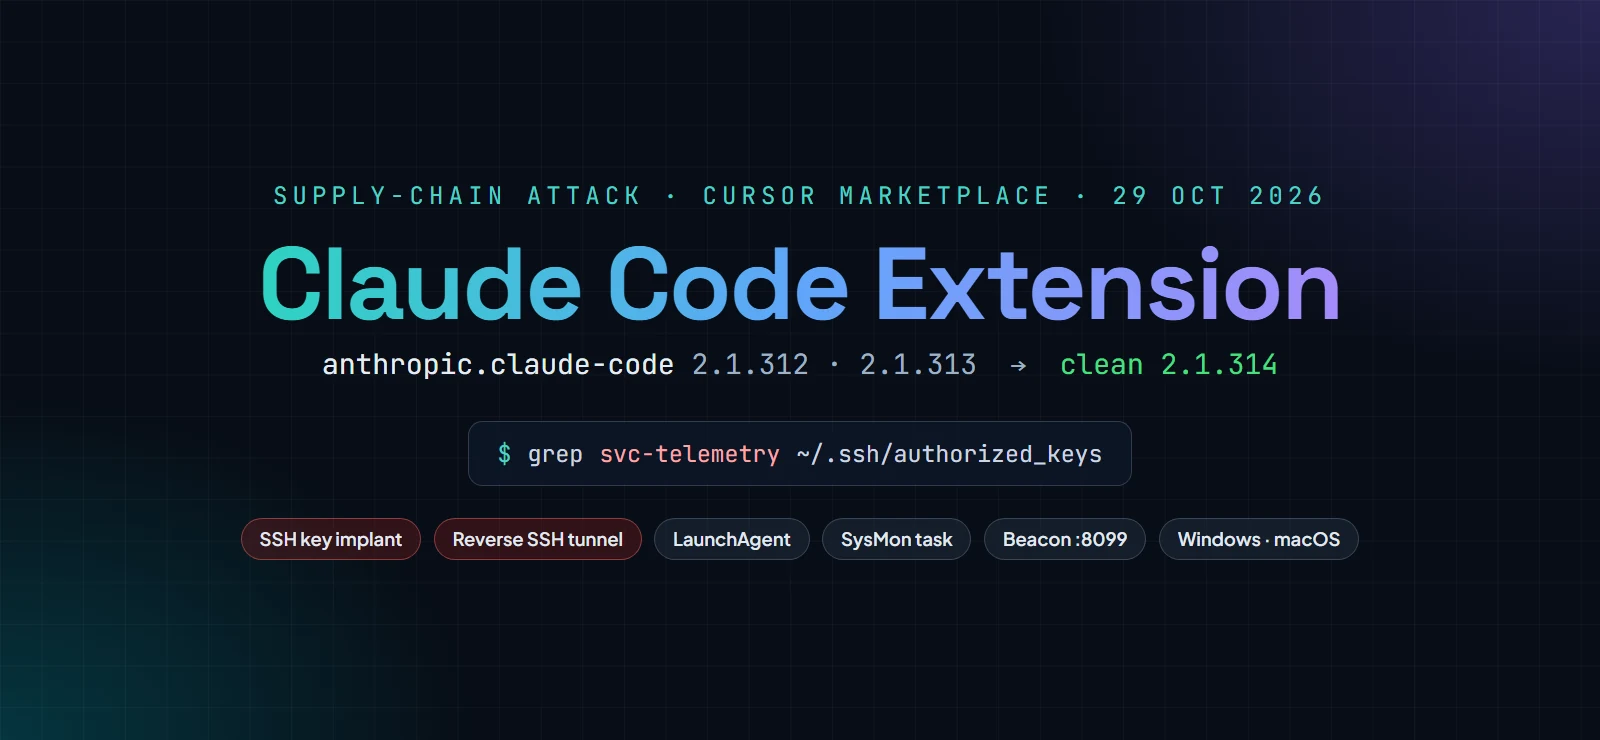
Le 29 octobre 2026, la marketplace de l'éditeur de code IA Cursor a diffusé une extension Claude Code manipulée qui installait une porte dérobée SSH. Elle était publiée sous l'identifiant authentique anthropic.claude-code, et non sous un nom approchant. Selon la notice de sécurité mise à jour par Cursor, les versions 2.1.312 et 2.1.313 pour Windows et macOS étaient concernées ; elles ont été distribuées entre 10 h 27 et 21 h 35 environ, heure d'Europe centrale. Le code injecté ajoutait une clé SSH des attaquants, tentait d'ouvrir un canal inverse vers leur serveur, s'installait durablement et transmettait un profil de la machine. Cursor estime le nombre d'utilisateurs concernés à 5 000 au maximum. L'extension proposée sur le Visual Studio Marketplace et sur Open VSX n'était pas concernée. Quiconque utilise Claude Code dans Cursor doit vérifier ses machines dès maintenant : désinstaller l'extension ne suffit pas à supprimer la porte dérobée.
Ce que faisait l'extension manipulée
Selon Cursor et les analyses d'OpenSourceMalware et de StepSecurity, un court chargeur se trouvait au début du fichier principal extension.js, avant le code proprement dit de l'extension. Il s'exécutait dès le chargement de l'extension, sans qu'aucune conversation avec Claude ne soit nécessaire. Le chargeur ajoutait une clé SSH publique des attaquants, avec le commentaire svc-telemetry, au fichier authorized_keys de l'utilisateur, tentait d'activer le service SSH local et d'ouvrir un tunnel SSH inverse vers le serveur 134.209.82.225. Par ce tunnel, les attaquants auraient pu se connecter à la machine depuis l'extérieur. Pour assurer sa persistance, il créait sous macOS le LaunchAgent com.apple.sysmond et, sous Windows, une tâche planifiée nommée SysMon exécutée avec les droits SYSTEM, avec en repli un script dans le dossier de démarrage. Des scripts en arrière-plan retentaient d'établir le tunnel environ toutes les minutes. Le chargeur envoyait en outre un profil de la machine en HTTP non chiffré au port 8099 du même serveur.
Quelles données ont fuité, et lesquelles non
Selon Cursor, le profil contenait le nom d'hôte, le nom d'utilisateur, le système d'exploitation, l'architecture du processeur, les répertoires personnel et de travail, l'adresse e-mail Git globale et l'adresse IP publique. S'y ajoutaient les noms des variables d'environnement évoquant des clés, des jetons, des mots de passe ou des accès cloud, par exemple contenant KEY, TOKEN, SECRET ou AWS. D'après les analyses disponibles, les valeurs de ces variables n'ont pas été transmises. Pour des attaquants, la liste a déjà de la valeur : elle montre sur quelles machines se trouvent des accès au cloud, au code source et aux systèmes de build. Aucune charge utile supplémentaire n'a été observée à ce jour. Cursor indique avoir mis hors ligne le serveur des attaquants avec l'aide de l'hébergeur.
Pourquoi la porte dérobée était le plus souvent inutilisable, et pourquoi il faut agir malgré tout
Activer le service SSH exige des droits d'administrateur. Une extension n'en dispose généralement pas sous macOS et Windows, et selon Cursor le code malveillant comportait en outre des erreurs. Sur la plupart des machines, cette étape a donc échoué et les attaquants n'ont pas pu se connecter par le tunnel. Cursor cite expressément une exception : les machines sur lesquelles Cursor a été lancé avec des droits d'administrateur. Nous recommandons aussi d'examiner avec une attention particulière les machines sur lesquelles un service SSH était déjà actif. Quoi qu'il en soit, l'extension a ajouté la clé, installé la persistance et envoyé le profil. Ces traces subsistent après la désinstallation : toute personne concernée doit nettoyer sa machine.
Ma machine est-elle concernée ? Comment vérifier
Vous pouvez être concerné si vous utilisez Claude Code dans Cursor et avez installé ou mis à jour l'extension le 29 octobre 2026 entre 10 h 27 et 21 h 35 environ, heure d'Europe centrale. Le test le plus rapide consiste à examiner le fichier authorized_keys : contient-il une entrée svc-telemetry ? Sous macOS, la commande grep svc-telemetry ~/.ssh/authorized_keys dans le terminal suffit ; sous Windows, vérifiez %USERPROFILE%\.ssh\authorized_keys et C:\ProgramData\ssh\administrators_authorized_keys. Autres indicateurs : le LaunchAgent ~/Library/LaunchAgents/com.apple.sysmond.plist, la tâche planifiée SysMon, le fichier sysmon.cmd dans le dossier de démarrage, des fichiers comme ~/.config/.smt, ~/.config/.smtk ou smt.cmd, des fichiers temporaires correspondant au motif .stk_ ainsi que des connexions vers 134.209.82.225 sur les ports 22 et 8099. Cursor mentionne également une entrée cron avec @reboot comme indicateur. La liste complète avec les sommes de contrôle figure dans la notice de sécurité de Cursor. Des requêtes vers des services comme ifconfig.me ou api.ipify.org ne constituent pas à elles seules un indice.
Ce que les personnes concernées doivent faire maintenant
1. Déconnecter les machines concernées du réseau et préserver les traces avant tout nettoyage. 2. Supprimer la clé svc-telemetry, le LaunchAgent ou la tâche SysMon avec le script de démarrage, les fichiers sous .config et les processus de tunnel ssh ou autossh en cours. Cursor fournit pour cela les scripts remediate-macos.sh, à exécuter en tant qu'utilisateur concerné et non en tant que root, et remediate-windows.ps1 pour un PowerShell avec droits d'administrateur ; tous deux signalent une erreur tant que des traces subsistent. 3. Ensuite seulement, supprimer l'extension et la remplacer par la version saine 2.1.314 ou ultérieure publiée par Anthropic. 4. Depuis une machine saine, renouveler tous les accès joignables depuis l'appareil : clés SSH, jetons GitHub, GitLab et des registres de paquets, secrets CI/CD, accès cloud et clés d'API, puis fermer les sessions ouvertes. 5. Examiner les journaux SSH, de processus et d'authentification à la recherche d'activités ultérieures. Si quelqu'un s'est connecté par le tunnel, nous recommandons de réinstaller la machine.
Vérifier les obligations de notification au titre du RGPD, de NIS2 et de DORA
Le profil contient des données personnelles comme le nom d'utilisateur et l'adresse e-mail Git. Votre équipe protection des données doit évaluer si une notification à l'autorité de contrôle s'impose ; le délai est de 72 heures à compter de la prise de connaissance. Même sans notification, la violation doit être documentée. Si l'accès a réellement été utilisé ou si d'autres systèmes sont touchés, des obligations de notification supplémentaires peuvent s'appliquer aux entités relevant de NIS2 et aux entités financières soumises à DORA. Documentez dès le départ les vérifications, les constats et les décisions.
Comment les attaquants ont accédé à la marketplace, et ce qui reste ouvert
On ignore encore comment les attaquants ont pu publier la version manipulée sur la marketplace de Cursor. Cursor souligne que ces versions n'ont pas été développées par Anthropic. Le 30 octobre, Anthropic a précisé que ni ses propres systèmes ni les ordinateurs de ses employés n'avaient été compromis : quelqu'un a utilisé un accès à la marketplace de Cursor pour publier la copie manipulée, et les canaux officiels ne sont pas concernés. Selon Anthropic, le numéro 2.1.313 n'a jamais été publié par les canaux officiels, raison pour laquelle la version suivante porte le numéro 2.1.314. Cursor a immédiatement retiré la version, arrêté entièrement puis reconstruit sa marketplace par précaution, audité les accès sans trouver d'autre extension manipulée, et renouvelé ses clés. Les premiers articles citaient aussi Open VSX et le Visual Studio Marketplace comme sources ; c'est désormais corrigé.
Ce que l'incident signifie pour les entreprises
Les extensions d'éditeurs de code s'exécutent avec les droits de l'utilisateur connecté et accèdent au code source, aux identifiants et aux terminaux. Avec les assistants IA, les skills d'agents et les serveurs MCP, cette chaîne d'approvisionnement sur les postes de développement ne cesse de s'étendre, mais elle est rarement contrôlée aussi strictement que les serveurs ou les pipelines de build. L'incident montre qu'un éditeur de confiance et un identifiant authentique ne protègent pas lorsque le canal de distribution lui-même est compromis. Nous recommandons d'intégrer les postes de développement à la gestion des actifs et des vulnérabilités, de définir les extensions et marketplaces autorisées, de déployer les mises à jour de manière contrôlée dans les environnements sensibles et de remplacer les identifiants de longue durée sur les postes de développement par des identifiants éphémères. Contexte sur les agents de codage IA comme risque pour la chaîne d'approvisionnement : https://vamisec.com/fr/wissen/secure-software-development/slopsquatting-coding-agents · Sécuriser les skills d'agents : https://vamisec.com/fr/agent-skills-security · Sécurité MCP : https://vamisec.com/fr/mcp-security
Comment VamiSec vous accompagne
Nous vérifions et nettoyons les machines concernées, recherchons les activités ultérieures dans le cadre d'un compromise assessment et accompagnons le renouvellement ordonné des identifiants. En cas de suspicion de compromission, notre CSIRT est joignable 24 h/24 à l'adresse csirt@vamisec.com. En savoir plus sur le compromise assessment : https://vamisec.com/fr/compromise-assessment · Réponse aux incidents et forensique : https://vamisec.com/fr/wissen/it-security/incident-response-forensik
Tous les liens et sources
Notice de sécurité de Cursor avec indicateurs et scripts de nettoyage : https://cursor.com/blog/claude-code-extension-security-notice · The Hacker News : https://thehackernews.com/2026/10/official-claude-code-vs-code-extension.html · StepSecurity : https://www.stepsecurity.io/blog/claude-code-extension-trojanized · BleepingComputer : https://www.bleepingcomputer.com/news/security/malicious-claude-code-extension-on-cursor-planted-ssh-backdoors/ · Sophos : https://www.sophos.com/en-us/blog/malicious-claude-code-extension-distributed-through-cursor-marketplace
Questions fréquentes sur l'extension Claude Code manipulée
Quelles versions de l'extension Claude Code sont concernées ?
Selon Cursor, les versions 2.1.312 et 2.1.313 d'anthropic.claude-code pour Windows et macOS, distribuées via la marketplace de Cursor le 29 octobre 2026 entre 10 h 27 et 21 h 35 environ, heure d'Europe centrale. L'extension du Visual Studio Marketplace et d'Open VSX n'est pas concernée. La version saine est la 2.1.314.
Suis-je concerné si j'utilise Claude Code dans VS Code ou dans le terminal ?
En l'état actuel des connaissances, non. La version manipulée n'a été distribuée que par la marketplace de Cursor. VS Code installe l'extension depuis le Visual Studio Marketplace, et selon OpenSourceMalware le paquet npm @anthropic-ai/claude-code pour le terminal n'est pas concerné.
Suffit-il de désinstaller l'extension ?
Non. Le code malveillant crée une clé SSH, des scripts autonomes et un LaunchAgent ou une tâche planifiée qui subsistent après la désinstallation. Supprimez d'abord ces traces, par exemple avec les scripts de Cursor, puis renouvelez vos identifiants.
Des mots de passe ou des clés d'API ont-ils été volés ?
Pas directement, d'après les analyses disponibles : ce sont les noms des variables d'environnement qui ont été transmis, pas leurs valeurs. Comme les attaquants cherchaient à établir un accès durable, renouvelez néanmoins tous les identifiants joignables depuis les machines concernées.
Comment vérifier rapidement si ma machine est concernée ?
Recherchez l'entrée svc-telemetry dans le fichier authorized_keys : sous macOS avec grep svc-telemetry ~/.ssh/authorized_keys, sous Windows dans %USERPROFILE%\.ssh\authorized_keys et C:\ProgramData\ssh\administrators_authorized_keys. Vérifiez aussi la présence du LaunchAgent com.apple.sysmond, de la tâche planifiée SysMon et de connexions vers 134.209.82.225.
Qui est derrière l'attaque ?
On l'ignore. Ni Cursor ni Anthropic n'ont expliqué à ce jour comment les attaquants ont obtenu l'accès à la marketplace. Anthropic souligne que ses propres systèmes n'ont pas été compromis.
Vous avez des questions sur la sécurité IT de votre organisation ?
Première consultation gratuite →