

Contrôle à l’exécutionNouveau
Défense des agents : stratégies et tactiques
Une défense en couches pour les agents IA — du contrôle à l’exécution avec l’OWASP ACS à la réponse aux incidents.
Pentesting de LLM et d’IA agentique, Prompt Injection, OWASP LLM Top 10, Threat Modeling MAESTRO et gouvernance de l’IA : comment tester vos systèmes d’IA, les rendre transparents et les exploiter dans le strict respect de la réglementation.
Les systèmes d’IA agentiques agissent au lieu de se contenter de répondre — avec accès à des outils, une mémoire et des décisions propres. Il en résulte des surfaces d’attaque que les tests de sécurité classiques ne couvrent pas : Prompt Injection, Memory Poisoning, détournement d’outils et Agent Skills compromis. Ces pages de savoir relient le test offensif (OWASP LLM Top 10, menaces agentiques), la transparence d’ingénierie (AI-SBOM, Threat Modeling automatisé) et la gouvernance (EU AI Act, ISO/IEC 42001) en une approche de bout en bout. Le contrôle à l’exécution selon l’OWASP Agent Control Standard et les tests de sécurité fondés sur les preuves issus de notre article ICSPIS 2026 rendent cette protection vérifiable.
Cinq domaines en un coup d’œil — chacun avec un bref aperçu et les dossiers correspondants.
Une défense en couches pour les agents IA — du contrôle à l’exécution avec l’OWASP ACS à la réponse aux incidents.
Sécuriser les déploiements Model Context Protocol — de l’autorisation au pentest.
Attaquer vos systèmes d’IA avant que d’autres ne le fassent — une démarche guidée par le modèle de menace et fondée sur des preuves.
Comprendre l’état de la menace IA, modéliser les menaces avec méthode et concevoir des systèmes d’IA sûrs.
EU AI Act, ISO/IEC 42001 et frameworks IA — connaître ses obligations, piloter les risques de l’IA.
Des pages de connaissances approfondies sur les sujets qui soulèvent actuellement le plus de questions — avec des sources vérifiées et des mesures concrètes.
ISO/IEC 27090:2026 est la norme d’orientation de l’ISO/IEC JTC 1/SC 27 sur les menaces de sécurité et les compromissions visant les systèmes d’IA, publiée le 14/10/2026 en première édition (56 pages). La norme décrit neuf types d’attaques propres à l’IA avec leurs conséquences, leur détection et leur parade sur tout le cycle de vie ; elle n’est pas certifiable. Cette page présente les menaces par phase, les met en correspondance avec ISO/IEC 27001, 42001, l’AI Act, le NIST et l’OWASP, et propose un autodiagnostic ainsi que le livre blanc « ISO/IEC 27090 pour les CISO » (en allemand).
Accéder à la page de connaissancesL’OWASP Agent Control Standard (ACS) est une spécification ouverte qui permet à un Guardian Agent d’examiner les actions d’un agent IA à des hooks définis et, en fonction d’une politique, de les autoriser, de les bloquer, de les modifier, de les soumettre à approbation ou de les reporter. Cette analyse approfondie montre ce que la version 0.1.0 apporte aujourd’hui — et où se situent ses limites.
Accéder à la page de connaissancesUne trace commune montre seulement que des événements vont ensemble. Elle ne dit pas si un agent d’IA y a respecté l’approbation, la cible, l’autorisation et la provenance des données. Notre article, accepté à l’ICSPIS 2026 (IEEE), montre quelle télémétrie est nécessaire pour cela. Cette page transpose les résultats à l’OWASP Agent Control Standard (ACS).
Accéder à la page de connaissancesLes plateformes de pentest pilotées par IA exécutent des chaînes d'attaque de manière de plus en plus autonome — l'OWASP Autonomous Penetration Testing Standard (APTS) définit pour la première fois un cadre de gouvernance en la matière : 173 exigences, 8 domaines, 3 tiers de conformité, 4 niveaux d'autonomie.
Accéder à la page de connaissancesLe Model Context Protocol connecte les applications d'IA aux outils, aux données et aux systèmes – créant ainsi une nouvelle surface d'attaque. Nous mettons en perspective les recommandations actuelles de la NSA, de l'OWASP et de Wiz et montrons comment sécuriser vos serveurs et clients MCP.
Accéder à la page de connaissancesLes dix risques de sécurité majeurs des agents IA autonomes – d'Agent Goal Hijack à Rogue Agents – selon la publication officielle de l'OWASP (version 2026, décembre 2025).
Accéder à la page de connaissancesLes agents IA autonomes agissent à la vitesse de la machine avec des droits légitimement accordés. Zero Trust transpose des principes éprouvés — vérifier plutôt que faire confiance, Least Privilege, Assume Breach — aux systèmes agentiques.
Accéder à la page de connaissancesOWASP, MITRE ATLAS et le NIST AI RMF abordent la sécurité de l'IA sous trois angles différents. Un aperçu de ce que représente chaque framework — et de la manière dont leur combinaison produit un concept de protection solide.
Accéder à la page de connaissancesLes dix risques de sécurité les plus critiques pour les applications basées sur des Large Language Models – et les contre-mesures qui ont fait leurs preuves en pratique pour chaque classe de risque.
Accéder à la page de connaissancesComment vérifier, sécuriser et piloter tout au long de leur cycle de vie les capacités packagées pour agents IA – instructions et code exécutable au format SKILL.md – avant leur mise en service.
Accéder à la page de connaissancesComment tester systématiquement les modèles de langage et les applications d'IA contre les jailbreaks, la prompt injection, les fuites de données et l'usage non sécurisé d'outils – de la définition des scénarios jusqu'à un processus de test reproductible.
Accéder à la page de connaissancesComment identifier, évaluer et traiter de manière structurée les menaces pesant sur les systèmes d'agents IA autonomes grâce au framework en sept couches de la Cloud Security Alliance.
Accéder à la page de connaissancesPourquoi les modèles, les poids et les données d'entraînement ont leur place dans la nomenclature logicielle – et comment CycloneDX ML-BOM et SPDX 3.0 rendent la chaîne d'approvisionnement IA documentable.
Accéder à la page de connaissancesChaque livre blanc dispose de sa propre page avec les détails et un formulaire de téléchargement direct.
 Sécurité IAAI OWASP LLM PenTesting : comment véritablement sécuriser vos systèmes d'IAVers la page Whitepaper
 Sécurité IALLM Pentesting & Prompt Injection : comment véritablement protéger les systèmes d'IA contre la manipulationVers la page Whitepaper
 EU AI ActEU AI Act — Guide de conformité pour les entreprises (EN)Vers la page Whitepaper
 IA agentique · Tests & rechercheThreat-Model-Guided Security Testing for Agentic AI — Research Edition (EN)Vers la page Whitepaper
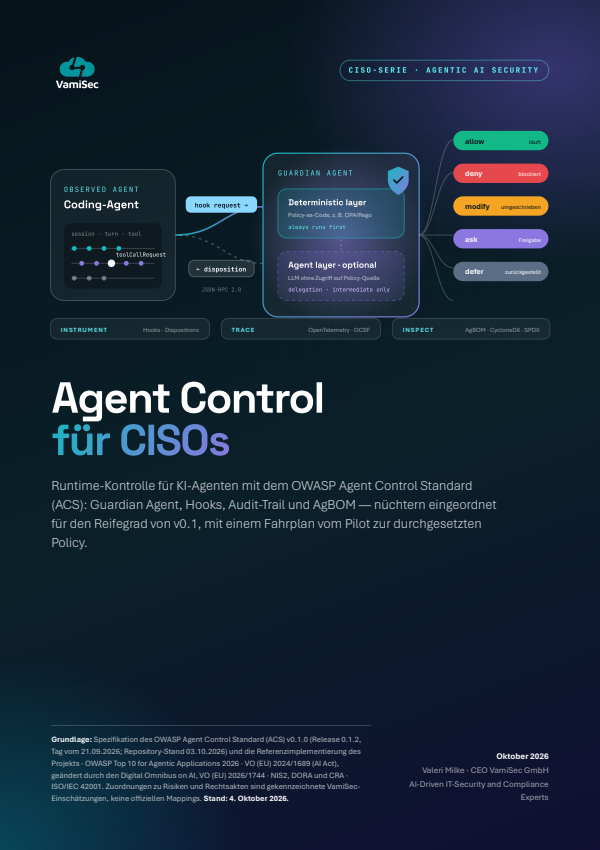 IA agentique · Contrôle à l’exécutionAgent Control pour les RSSI — OWASP Agent Control Standard (ACS)Vers la page Whitepaper
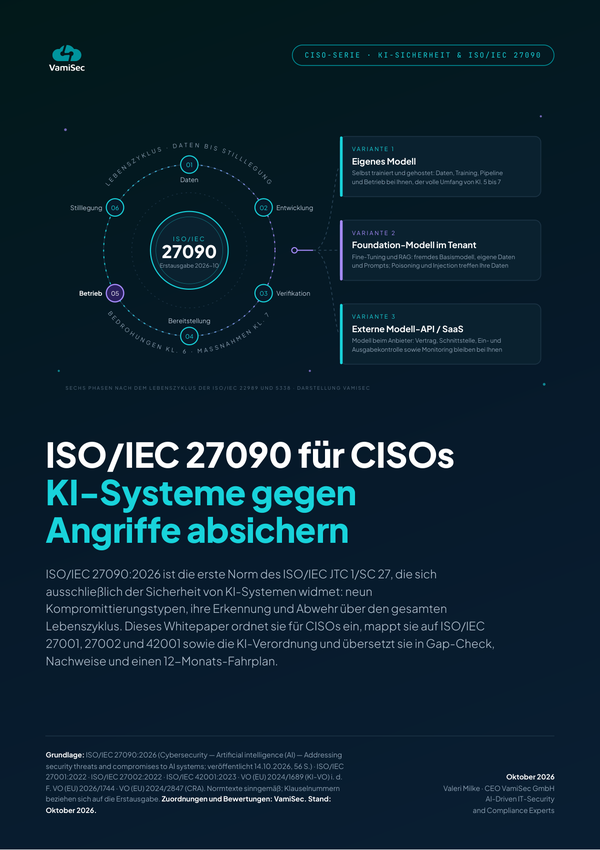 Sécurité de l’IA / ISO/IEC 27090ISO/IEC 27090 pour les CISO — protéger les systèmes d’IA contre les attaquesVers la page Whitepaper
Lors du premier entretien, nous déterminons lesquels de vos systèmes d’IA devraient être testés — et comment testing, transparence et gouvernance s’articulent.